
交换机路由器防火墙的基本配置解剖
模式 ❖ S3550(config-if)#ip address 192.168.0.1 255.255.255.0 !
配置交换机接口管理IP地址 ❖ S3550(config-if)#no shutdown !打开交换机管理接口 ❖ S3550(config-if)#end !退回特权模式
(2)配置远程登录和特权模式密码
❖ 实训预备
➢ 了解交换机的基本工作原理 ➢ 熟悉交换机的基本配置操作
❖ 实训步骤
案例一、跨交换机实现相同VLAN之 间的通信
❖ 说明:
❖ 本案例用于模拟在局域网环境下,在多个交换机之 间通过划分VLAN,实现跨交换机之间的计算机之 间的隔离和通信。如图4.2所示,要实现PC1与 PC3之间的通信,其配置操作如下。
4.1.1 交换机的基本配置实训
❖ 实训目的
➢ 了解交换机的常用配置方法 ➢ 掌握交换机的基本配置操作
❖ 实训预备
➢ 了解交换机的基本工作原理,熟悉交换机的主要功能和 特点。
❖ 实训步骤
➢ 交换机的基本配置主要有:管理IP地址的配置、VLAN的 配置、远程管理的配置等,具体配置操作如下
(1)配置交换机名称和管理IP地址
❖ Switch>enable !进入特权模式 ❖ Switch#configure terminal !进入全局配置模式 ❖ Switch(config)#hostname S3550 !配置交换机名称
"S3550" ❖ S3550(config)#interface vlan 1 !进入交换机管理接口配置
图4.2 VLAN间通信拓扑图
(1)配置交换机A
❖ 在交换机SwitchA上分别创建vlan10、vlan20,并将0/10、0/20端口分别划分到vlan10、 vlan20中。
❖ SwitchA(config)#vlan 10 ❖ SwitchA(config-vlan)#exit ❖ SwitchA(config)#vlan 20 ❖ SwitchA(config-vlan)#exit ❖ SwitchA(config)# ❖ SwitchA(config)#interface fastEthernet 0/10 ❖ SwitchA(config-if)#switchport access vlan 10 ❖ SwitchA(config-if)#exit ❖ SwitchA(config)#interface fastEthernet 0/20 ❖ SwitchA(config-if)#switchport access vlan 20 ❖ SwitchA(config-if)#exit ❖ 在交换机SwitchA与SwitchB相连端口假设为0/24口定义该端口为tag vlan模式 ❖ SwitchA(config)#interface fastEthernet 0/24 ❖ SwitchA(config-if)#switchport mode trunk
(3)交换机端口 vlan配置
❖ S3550#conf t !进入交换机全局配置模式
.
❖ S3550(config)#vlan 5 !创建vlan 5
❖ S3550(config-vlan)#name test5 !将vlan5命名为test5
❖ S3550(config)#interface fastEthernet 0/5
第4章 网络硬件环境的构建
知识要点:
◎ 交换机基本配置 ◎ 路由器基本配置 ◎ 防火墙基本配置
4.1 交换机基本配置与应用
基本要求
◎ 掌握交换机基本配置及配置文件 的备份、恢复与主程序文件的升级
4.1 交换机基本配置与应用
4.1.1 交换机的基本配置实训 4.1.2 交换机的典型应用案例实训 4.1.3 交换机配置的备份、恢复与升级实训
(2)配置交换机B
❖ 在交换机SwitchB上创建vlan10,并将0/10端口划分到vlan10中。 ❖ SwitchB(config)#vlan 10 ❖ SwitchB(config-vlan)#exit ❖ SwitchB(config)#interface fastEthernet 0/10 ❖ SwitchB(config-if)#switchport access vlan 10 ❖ SwitchB(config-if)#exit ❖ 把交换机SwitchB上与交换机SwitchA相连的端口0/24定义为tag vlan模
❖ S3550(config)#enable secret level 1 0 ruijie ! 设置交换机远程登录密码为"ruijie"
❖ S3550(config)#enable secret level 15 0 ruijie !设置交换机特权模式密码"ruijie"
(3)保存交换机配置
S3550(config)#wr
❖ S3550(config)#interface fastEthernet 0/24 !输入你所 要设置成trunk的接口
❖ S3550(config-if)#switchport mode trunk !将端口设为 trunk口
4.1.2 交换机的典型应用案例实训
❖ 实训目的中的配置操作
❖ S3550(config-if)#switchport access vlan 5 !将端口 fastEthernet 0/5加入到vlan5
❖ S3550(config)#interface range fastEthernet 0/10-15
❖ S3550(config-if-range)#switchport access vlan 5 !将 端口fastEthernet 0/10-15加入到vlan5
交换机·路由器·防火墙(第2版)

第1章交换机·路由器·防火墙综述交换机、路由器和防火墙是几乎所有局域网络都要使用的基本设备。
其中,交换机将其他网络设备(如交换机、路由器、网络防火墙、无线接入点)和所有终端设备(如计算机、服务器、网络摄像头、网络打印机)连接在一起,实现彼此之间的通信;路由器用于实现局域网之间,以及局域网与Internet的互连,将所有的网络连接在一起;防火墙则用于在内部网络之间,以及内部网络和Internet之间创建一个安全屏障,将恶意攻击阻拦在内部网络之外。
可见,对于任何局域网络而言,交换机、路由器和防火墙一个都不能少。
1.1 交换机概述如果把网络布线系统比喻为一条条宽阔的道路,那么,网络交换机(Switch)就像是一座座立交桥,将通往各个方向的道路汇连在一起,实现彼此之间的互连互通。
无需红绿灯,无需等待,四通八达,任意驰骋……1.1.1 交换机的功能交换机是构建局域网络不可或缺的集线设备。
作为局域网通信的重要枢纽和节点,其主要功能就是连接设备。
所谓局域网络(Network),简单地说,其实就是若干计算机的集合,而这些计算机就是借助交换机相互连接在一起的。
交换机往往拥有数量众多的端口(通常为8~52个端口)。
图1-1所示为Cisco Catalyst 2960系列交换机。
图1-1 Cisco Catalyst 2960系列交换机交换机·路由器·防火墙(第2版)交换机最主要的功能就是连接计算机、服务器、网络打印机、网络摄像头、IP 电话等终端设备,并实现与其他交换机、无线接入点、网络防火墙、路由器等网络设备的互连,从而构建局域网络,实现所有设备之间的通信。
图1-2所示为交换机与终端设备和网络设备的连接。
图1-2 交换机的功能作为局域网络的核心与枢纽,交换机的性能决定着网络性能,交换机的带宽决定着网络带宽。
因此,局域网络的升级往往就是交换机的升级。
当然,前提条件是网络布线必须能够满足网络传输的需要。
交换机与防火墙配置

Pix防火墙安装与配置
防火墙的配置
Step 1: 给防火墙上电并打开防火墙的电源,通过配置线连接电脑的串口和防 火墙的配置口。 打开电脑上自带的超级终端来连接防火墙。 注意:WINDOWS 2003操作系统安装好后是没有自动安装超级终端 组建的。需要单独安装。安装的具体步骤为: 打开 控制面板下的 添加删除程序。如图:
Pix防火墙安装与配置
Pixfirewall(config)# hostname sjzpix1 //设置防火墙的名称 Sjzpix1(config)# password zxm10 //设置登陆口令为zxm10 Sjzpix1(config)# enable password zxm10 //设置启动模式口令,用于 获得管理员模式访问 Sjzpix1(config)# interface eth0 //配置防火墙的E0 端口 Sjzpix1(config)# nameif outside //设置E0 端口为外部端口 Sjzpix1(config)# security-level 0 //设置成最低级别 Sjzpix1(config)# speed auto //设置成自动设置网口速率 Sjzpix1(config)# ip address 60.28.0.226 255.255.255.192 standby 60.28.0.227 // 60.28.0.226 为该防火墙分配的公网IP, 255.255.255.192为该防火墙公网IP对应的掩码,若该防火墙没有 主备用方式则配置命令中的红色字体部分不需要配置。若有主备用 防火墙则红色部分必须配置且 60.28.0.227为给备用防火墙分配的 公网IP地址
H3C交换机防火前简单配置命令和简介

display this 查看当前设备的配置信息
display ip interface brief 查看ip端口的简要信息
display ip routing-table 查看当前的路由表
display arp 查看arp记录
第六步:下载完成后,系统开始写Flash(闪速存储器)操作,当这一操作完成后,下载完成
Writing into Flash Succeeds.
protocol inbound ssh 设置允许远控的协议
acl number 2000 创建或配置 acl规则
description 描述信息
rule 0 permit source 192.168.49.0 0.0.0.255 配置rule允许规则
rule 1 deny 配置rule拒绝规则
6.配置域 信息
[H3C]firewall zone untrust #进入安全域
[H3C-zone-untrust]add interface Ethernet 1/0 #把Ethernet 1/0 加入该域
[H3C]dis ip interface brief #可以查看一下当前的环境
3.配置虚拟终端
[H3C]user-interface vty 0 4 #配置虚拟终端
[H3C-ui-vty0-4]authentication-mode scheme # 设定终端的验证方式为 复合
[H3C-ui-vty0-4]protocol inbound telnet #配置可以通过telnet登录
1: Download Boot ROM with XModem
交换机路由防火墙配置实例

在网络中,防火墙、交换机和路由器通常是网络安全的重要组成部分。
以下是一个简单的示例,演示如何配置一个具有防火墙功能的路由器和交换机。
请注意,实际配置可能会根据您的网络架构和设备型号而有所不同。
设备列表:路由器:使用Cisco设备作为示例,实际上可以是其他厂商的路由器。
路由器IP地址:192.168.1.1交换机:同样,使用Cisco设备作为示例。
交换机IP地址:192.168.1.2防火墙规则:允许内部网络向外部网络发出的通信。
阻止外部网络对内部网络的未经请求的通信。
配置示例:1. 配置路由器:Router(config)# interface GigabitEthernet0/0Router(config-if)# ip address 192.168.1.1 255.255.255.0Router(config-if)# no shutdownRouter(config)# interface GigabitEthernet0/1Router(config-if)# ip address [外部IP地址] [外部子网掩码]Router(config-if)# no shutdownRouter(config)# ip route 0.0.0.0 0.0.0.0 [外部网关]2. 配置防火墙规则:Router(config)# access-list 101 permit ip 192.168.1.0 0.0.0.255 anyRouter(config)# access-list 101 deny ip any 192.168.1.0 0.0.0.255Router(config)# access-list 101 permit ip any anyRouter(config)# interface GigabitEthernet0/1Router(config-if)# ip access-group 101 in3. 配置交换机:Switch(config)# interface Vlan1Switch(config-if)# ip address 192.168.1.2 255.255.255.0Switch(config-if)# no shutdown配置说明:路由器通过两个接口连接内部网络(192.168.1.0/24)和外部网络。
华为网络防火墙设置
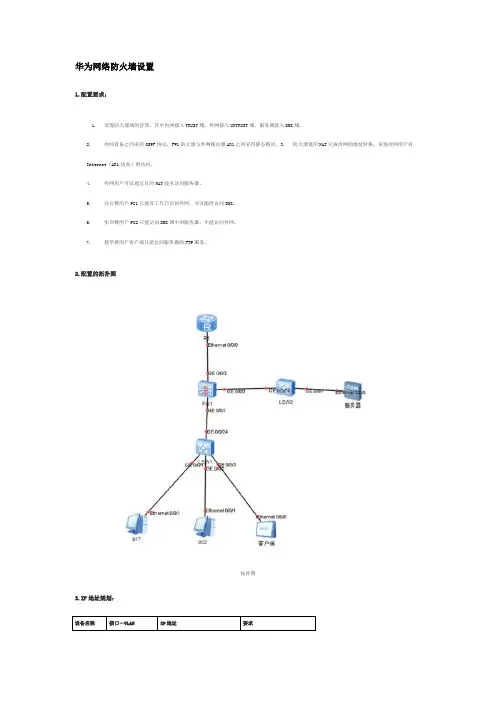
华为网络防火墙设置1.配置要求:1. 实现防火墙域的管理,其中内网接入TRUST域,外网接入UNTRUST域,服务器接入DMZ域。
2. 内网设备之间采用OSPF协议,FW1防火墙与外网路由器AR1之间采用静态路由。
3. 防火墙使用NAT完成内网的地址转换,实现内网用户对Internet(AR1仿真)的访问。
4. 外网用户可以通过目的NAT技术访问服务器。
5. 办公楼用户PC1只能在工作日访问外网,可以随时访问DMZ。
6. 实训楼用户PC2只能访问DMZ域中的服务器,不能访问外网。
7. 教学楼用户客户端只能访问服务器的FTP服务。
2.配置的拓扑图拓扑图3.IP地址规划:4、主要配置命令:一、S1(交换机1)的配置:sysnameS1#vlanbatch 10 20 30 40#interfaceVlanif1#interfaceVlanif10ip address 172.168.12.255 255.255.252.0 #interfaceVlanif20ip address 172.168.16.255 255.255.254.0 #interfaceVlanif30ip address 172.168.18.254 255.255.255.0 #interfaceVlanif40ip address 172.16.1.2 255.255.255.248 #interfaceMEth0/0/1#interfaceGigabitEthernet0/0/1port link-type accessport default vlan 10#interfaceGigabitEthernet0/0/2port link-type accessport default vlan 20#interfaceGigabitEthernet0/0/3port link-type accessport default vlan 30#interfaceGigabitEthernet0/0/4#interfaceGigabitEthernet0/0/24port link-type accessport default vlan 40#interfaceNULL0#ospf1area 0.0.0.0network 172.16.1.2 0.0.0.0network 172.168.16.255 0.0.0.0network 172.168.12.255 0.0.0.0network 172.168.18.254 0.0.0.0#iproute-static 0.0.0.0 0.0.0.0 172.16.1.1二、S2(交换机2)的配置:sysnames2#vlanbatch 10 20#interfaceVlanif10ip address 172.16.2.2 255.255.255.252#interfaceVlanif20ip address 172.168.200.30 255.255.255.224 #interfaceMEth0/0/1#interfaceGigabitEthernet0/0/1port link-type accessport default vlan 20#interfaceGigabitEthernet0/0/2#interfaceGigabitEthernet0/0/24port link-type accessport default vlan 10#interfaceNULL0#ospf10area 0.0.0.0network 172.168.200.30 0.0.0.0network 172.16.2.2 0.0.0.0#iproute-static 0.0.0.0 0.0.0.0 172.16.2.1三、R1(路由器)配置:interfaceEthernet0/0/0ip address 202.100.17.1 255.255.255.240 #interfaceLoopBack0ip address 1.1.1.17 255.255.255.255#iproute-static 172.168.200.0 255.255.255.0 202.100.17.2四、FW(防火墙)的配置:1.接口配置。
防火墙路由模式和NAT配置
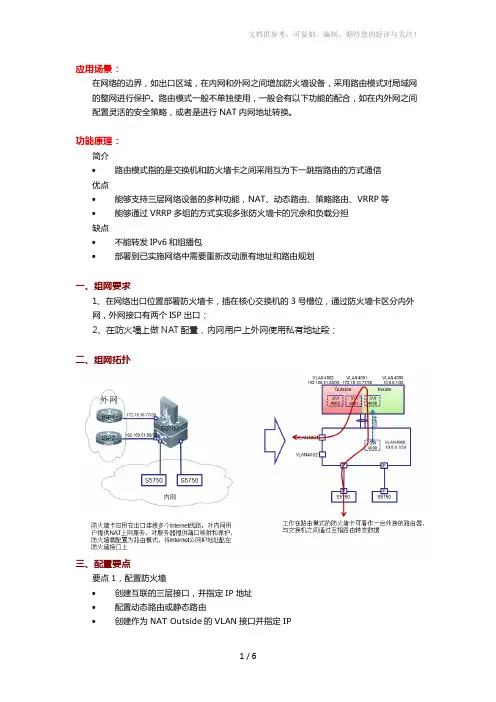
应用场景:在网络的边界,如出口区域,在内网和外网之间增加防火墙设备,采用路由模式对局域网的整网进行保护。
路由模式一般不单独使用,一般会有以下功能的配合,如在内外网之间配置灵活的安全策略,或者是进行NAT内网地址转换。
功能原理:简介•路由模式指的是交换机和防火墙卡之间采用互为下一跳指路由的方式通信优点•能够支持三层网络设备的多种功能,NAT、动态路由、策略路由、VRRP等•能够通过VRRP多组的方式实现多张防火墙卡的冗余和负载分担缺点•不能转发IPv6和组播包•部署到已实施网络中需要重新改动原有地址和路由规划一、组网要求1、在网络出口位置部署防火墙卡,插在核心交换机的3号槽位,通过防火墙卡区分内外网,外网接口有两个ISP出口;2、在防火墙上做NAT配置,内网用户上外网使用私有地址段;二、组网拓扑三、配置要点要点1,配置防火墙•创建互联的三层接口,并指定IP地址•配置动态路由或静态路由•创建作为NAT Outside的VLAN接口并指定IP•配置NAT转换关系•配置NAT日志要点2,配置交换机•创建连接NAT Outside线路的VLAN并指定物理接口•创建互联到防火墙的三层接口•通过互联到防火墙的三层接口配置动态路由或静态路由四、配置步骤注意:步骤一、将交换机按照客户的业务需要配置完成,并将防火墙卡和交换机联通,并对防火墙卡进行初始化配置。
1)配置防火墙模块与PC的连通性:配置防火墙卡和交换机互联端口,可以用于防火墙的管理。
Firewall>enable ------>进入特权模式Firewall#configure terminal ------>进入全局配置模式Firewall(config)#interface vlan 4000 ------>进入vlan 4000接口FW1(config-if-Vlan 4000)#ip address 10.0.0.1 255.255.255.252------>为vlan 4000接口上互联IP地址Firewall(config-if)#exit ------>退回到全局配置模式Firewall(config)#firewall default-policy-permit ------>10.3(4b5)系列版本的命令ip session acl-filter-default-permit ,10.3(4b6)命令变更为 firewall default-policy-permit 防火墙接口下没有应用ACL时或配置的ACL在最后没有Permit any则默认会丢弃所有包,配置以下命令可修改为默认转发所有包2)防火墙配置路由模式,交换机与防火墙联通配置。
【免费下载】华为交换机路由器及防火墙技术参数要求
支持端口 VLAN,协议 VLAN,IP 子网 VLAN;
支持 Super VLAN;
支持 Voice VLAN;
支持 IEEE 802.1d(STP)、 802.w(RSTP)、 802.1s(MSTP)
技术要求及指标
对全部高中资料试卷电气设备,在安装过程中以及安装结束后进行高中资料试卷调整试验;通电检查所有设备高中资料电试力卷保相护互装作置用调与试相技互术关,系电,力根通保据过护生管高产线中工敷资艺设料高技试中术卷资,配料不置试仅技卷可术要以是求解指,决机对吊组电顶在气层进设配行备置继进不电行规保空范护载高与中带资负料荷试下卷高问总中题体资,配料而置试且时卷可,调保需控障要试各在验类最;管大对路限设习度备题内进到来行位确调。保整在机使管组其路高在敷中正设资常过料工程试况中卷下,安与要全过加,度强并工看且作护尽下关可都于能可管地以路缩正高小常中故工资障作料高;试中对卷资于连料继接试电管卷保口破护处坏进理范行高围整中,核资或对料者定试对值卷某,弯些审扁异核度常与固高校定中对盒资图位料纸置试,.卷保编工护写况层复进防杂行腐设自跨备动接与处地装理线置,弯高尤曲中其半资要径料避标试免高卷错等调误,试高要方中求案资技,料术编试交写5、卷底重电保。要气护管设设装线备备置敷4高、调动设中电试作技资气高,术料课中并3中试、件资且包卷管中料拒含试路调试绝线验敷试卷动槽方设技作、案技术,管以术来架及避等系免多统不项启必方动要式方高,案中为;资解对料决整试高套卷中启突语动然文过停电程机气中。课高因件中此中资,管料电壁试力薄卷高、电中接气资口设料不备试严进卷等行保问调护题试装,工置合作调理并试利且技用进术管行,线过要敷关求设运电技行力术高保。中护线资装缆料置敷试做设卷到原技准则术确:指灵在导活分。。线对对盒于于处调差,试动当过保不程护同中装电高置压中高回资中路料资交试料叉卷试时技卷,术调应问试采题技用,术金作是属为指隔调发板试电进人机行员一隔,变开需压处要器理在组;事在同前发一掌生线握内槽图部内 纸故,资障强料时电、,回设需路备要须制进同造行时厂外切家部断出电习具源题高高电中中源资资,料料线试试缆卷卷敷试切设验除完报从毕告而,与采要相用进关高行技中检术资查资料和料试检,卷测并主处且要理了保。解护现装场置设。备高中资料试卷布置情况与有关高中资料试卷电气系统接线等情况,然后根据规范与规程规定,制定设备调试高中资料试卷方案。
_防火墙配置步骤全解
制作人:袁清国
防火墙概述
1、网络设备(系统)简介
路由器、(二/三)层交换机、防火墙、VPN、IDS/IPS、UTM、计费网 关、AAA设备、流控(流量整形)系统、上网行为管理系统、日志系统、 网络管理系统、桌面管理系统、物理网闸、负载均衡等。
2、防火墙定义
防火墙是位于两个或多个网络之间,执行访问控制策略的一个设备或一 组系统的总称。
Computer
内部网络
(2)网桥模式:防火墙可以方便的接入到网络(类似于交换机),而且保持所 有的网络设备配置完全不变。
Router
L3 Switch
内部网络
Internet
防火墙可以方便的接入到网 络,而且保持所有的网络设 备配置完全不变
此时防火墙类似网桥的工作 方式,降低网络管理的复杂 度
(3)混合模式:防火墙同时工作在路由模式和桥模式(NAT基于路由模式)。
3、防火墙的分类
软/硬件类型
硬件防火墙:Netscreen,Cisco pix/ASA,H3C secpath,天融信, 神码DCFW,锐捷 RG-wall,中软,联想网御等
按照用途
软件防火墙:ISA,m0n0,Checkpoint,Iptables,pfsense, 电信级:华为Eudemon 100E、 DCFW-1800E
Internet
NAT
桥
路由
防火墙同时工作在路 由模式和桥模式
www
FTP DMZ区
Computer
Computer
内部网络
(4)混合模式配置实例:
Internet
OutSide 202.99.8.254/29 202.99.8.253/29
InSide
防火墙的基本配置
防火墙配置目录一.防火墙的基本配置原则 (3)1.防火墙两种情况配置 (3)2.防火墙的配置中的三个基本原则 (3)3.网络拓扑图 (4)二.方案设计原则 (4)1. 先进性与成熟性 (4)2. 实用性与经济性 (5)3. 扩展性与兼容性 (5)4. 标准化与开放性 (5)5. 安全性与可维护性 (5)6. 整合型好 (5)三.防火墙的初始配置 (6)1.简述 (6)2.防火墙的具体配置步骤 (6)四.Cisco PIX防火墙的基本配置 (8)1. 连接 (8)2. 初始化配置 (8)3. enable命令 (8)4.定义以太端口 (8)5. clock (8)6. 指定接口的安全级别 (9)7. 配置以太网接口IP地址 (9)8. access-group (9)9.配置访问列表 (9)10. 地址转换(NAT) (10)11. Port Redirection with Statics (10)1.命令 (10)2.实例 (11)12. 显示与保存结果 (12)五.过滤型防火墙的访问控制表(ACL)配置 (13)1. access-list:用于创建访问规则 (13)2. clear access-list counters:清除访问列表规则的统计信息 (14)3. ip access-grou (15)4. show access-list (15)5. show firewall (16)一.防火墙的基本配置原则1.防火墙两种情况配置拒绝所有的流量,这需要在你的网络中特殊指定能够进入和出去的流量的一些类型。
允许所有的流量,这种情况需要你特殊指定要拒绝的流量的类型。
可论证地,大多数防火墙默认都是拒绝所有的流量作为安全选项。
一旦你安装防火墙后,你需要打开一些必要的端口来使防火墙内的用户在通过验证之后可以访问系统。
换句话说,如果你想让你的员工们能够发送和接收Email,你必须在防火墙上设置相应的规则或开启允许POP3和SMTP的进程。
交换机路由器防火墙的基本配置
2
鼓励学员在学习过程中提出问题和建议,以便教 师及时了解学员需求并进行针对性指导。
3
通过实际项目操作或模拟实验等方式检验学员对 交换机、路由器、防火墙配置技能的掌握情况。
THANKS FOR WATCHING
感谢您的观看
04 防火墙安全策略部署
连接防火墙并登录管理界面
使用控制台线或通过网络连接到防火墙 使用默认或已配置的管理员凭据登录 导航至防火墙配置界面
制定访问控制列表(ACL)规则
创建ACL以定义允许或拒绝 的网络流量
排列ACL规则的优先级顺序
指定源和目标IP地址、端口 和协议
应用ACL到相应的网络接口 或VPN隧道
03 路由器基本配置方法
连接路由器并登录管理界面
进入特权EXEC模式进行配 置
输入默认用户名和密码登录管理 界面
使用控制台线或Telnet方式连接 路由器
01
03 02
设置路由器主机名和密码策略
使用`hostname`命令设置路由 器主机名
使用`enable secret`命令设置特 权模式密码
使用enable password命令设置 特权模式密码
配置VLAN划分及端口划分
01
使用vlan命令创建VLAN,并进入VLAN配置模式
02
将端口划分到相应的VLAN中,可以使用interface命令进入端口配置模式,然 后使用switchport access vlan命令将端口划分到VLAN中
通过集中控制和管理网络设备,实现网功能虚拟化,降低硬件成本,提高 资源利用率。
边缘计算
在网络边缘进行计算和数据处理,减少数据传输延迟,提高实时性应用性能。
学员自我评价与反馈