
snort规则
snort规则
Snort则是一种网络入侵检测和防御系统(NIPS/NIDS),它可以帮助网络管理员识别和阻止未经授权的访问和攻击。
Snort规则定义了当Snort检测到一种攻击时,它应该如何应对。
Snort规则由多个要素组成,这些要素定义了Snort将如何处理网络中的流量。
Snort规则的组成要素有:规则头、触发器、可选参数、可选参数值和动作。
规则头由规则类型,规则标识,规则号和应用程序定义,它们描述了规则的概要信息,包括攻击类型,受害者信息,可能的源和最终目的地,以及触发器类型,例如字符串模式匹配和IP地址。
触发器定义了可以识别的攻击和行为模式。
可选参数和可选参数值定义Snort规则在其他条件下的行为。
最后,动作定义了Snort的行为处理反应,该动作可以是发出警报,拒绝连接或者重定向流量。
Snort规则允许网络管理员创建可定制的规则集,以阻止或拦截特定攻击方式。
网络管理员可以创建特定攻击类型的规则,也可以获取Snort规则库中可用的规则。
Snort规则库中提供了一些预先编写的规则,可用于检测各种类型的攻击,包括恶意代码、僵尸网络、DoS 和DDoS,以及其他类型的攻击和威胁。
Snort规则的优点在于它可以对特定的攻击采取快速行动,而无需人为干预。
此外,它还可以定义更严格的安全策略,以提高网络的安全性和可用性。
最后,Snort规则可以明确识别特定攻击,确保网络中的资源受到更好的保护。
总之,Snort规则是一种实用的安全工具,能够有效地保护网络
免受各种攻击。
此外,它的规则也可以非常精确地发现攻击,有效地检测潜在的安全威胁,以及防止未经授权的访问。
作为一种网络安全检测和防御系统,Snort规则可以帮助网络管理员更好地实施网络安全策略,提高组织的网络安全性和可用性。
sql注入 snort规则
sql注入 snort规则SQL注入攻击是一种常见的网络攻击方式,它通过执行恶意的SQL语句来窃取或者篡改数据库的内容,从而造成严重的后果。
为了有效地防止SQL注入攻击,我们可以使用Snort规则来检测和阻止此类攻击。
接下来,本文将围绕SQL注入Snort规则进行详细的讲解。
第一步:为什么要使用Snort规则?在介绍Snort规则之前,我们首先需要知道为什么要使用Snort 规则。
因为传统的防火墙可以在网络层和传输层保护网络安全,但是无法对应用层进行保护。
而Snort就是一种应用于应用层的网络安全系统,它可以检测和阻止来自应用层的攻击,如SQL注入攻击等。
第二步:什么是Snort规则?Snort规则是一种用于描述网络攻击特征或者安全策略的语言,它可以告诉Snort如何检测和阻止攻击。
Snort规则通常由以下五个部分组成:1. 规则头:描述规则的类型、来源、目标、协议等信息。
2. 规则选项:定义规则的具体内容,如匹配模式、判断条件、动作等。
3. 测试数据:包含需要进行测试的数据包或者数据流。
4. 规则操作:定义规则的动作,如记录日志、发送警报等。
5. 例子:提供一些示例数据用于测试规则的有效性。
第三步:如何编写SQL注入Snort规则?编写SQL注入Snort规则的关键在于如何定义规则选项,下面是一些常见的规则选项:1. msg:规定规则的信息,用于描述规则的作用。
例子:msg:"SQL注入攻击检测"2. content:规定需要匹配的内容。
例子:content:"' or 1=1--"3. nocase:规定内容匹配的大小写是否敏感。
例子:content:"admin" nocase4. http_cookie:规定匹配的HTTP Cookie域名称。
例子:http_cookie:"PHPSESSID"5. uricontent:规定匹配的URI内容。
snort tcp扫描规则

snort tcp扫描规则Snort是一个流行的开源入侵检测系统(IDS),它可以用于检测网络上的各种攻击。
对于TCP扫描规则,我们可以通过编写适当的规则来检测TCP扫描活动。
以下是一些可能用于检测TCP扫描的Snort规则的示例:1. 检测SYN扫描:alert tcp any any -> $HOME_NET any (msg:"Possible SYN Scan"; flags:S; threshold: type threshold, track by_src, count 5, seconds 60; sid:100001;)。
这个规则会检测到发送了大量的SYN标志的TCP数据包,这可能是SYN扫描的迹象。
当达到一定数量的SYN数据包时,它会触发警报。
2. 检测FIN扫描:alert tcp any any -> $HOME_NET any (msg:"Possible FIN Scan"; flags:F; threshold: type threshold, track by_src,count 5, seconds 60; sid:100002;)。
这个规则会检测到发送了大量的FIN标志的TCP数据包,这可能是FIN扫描的迹象。
同样地,当达到一定数量的FIN数据包时,它会触发警报。
3. 检测XMAS扫描:alert tcp any any -> $HOME_NET any (msg:"Possible XMAS Scan"; flags:FPU; threshold: type threshold, track by_src, count 5, seconds 60; sid:100003;)。
这个规则会检测到发送了FIN、PSH和URG标志的TCP数据包,这可能是XMAS扫描的迹象。
同样地,当达到一定数量的XMAS数据包时,它会触发警报。
Snort里的规则目录文件解读(图文详解)
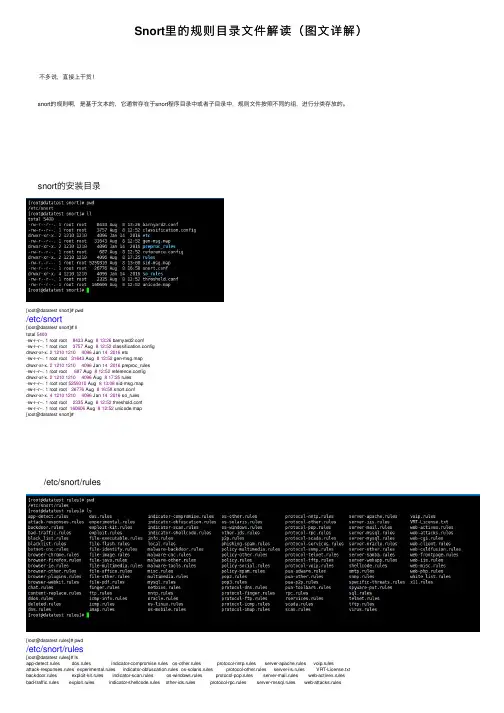
Snort⾥的规则⽬录⽂件解读(图⽂详解) 不多说,直接上⼲货! snort的规则啊,是基于⽂本的,它通常存在于snort程序⽬录中或者⼦⽬录中,规则⽂件按照不同的组,进⾏分类存放的。
snort的安装⽬录[root@datatest snort]# pwd/etc/snort[root@datatest snort]# lltotal 5400-rw-r--r--. 1 root root 8433 Aug 813:26 barnyard2.conf-rw-r--r--. 1 root root 3757 Aug 812:52 classification.configdrwxr-xr-x. 2121012104096 Jan 142016 etc-rw-r--r--. 1 root root 31643 Aug 812:52 gen-msg.mapdrwxr-xr-x. 2121012104096 Jan 142016 preproc_rules-rw-r--r--. 1 root root 687 Aug 812:52 reference.configdrwxr-xr-x. 2121012104096 Aug 817:25 rules-rw-r--r--. 1 root root 5259310 Aug 813:08 sid-msg.map-rw-r--r--. 1 root root 26776 Aug 816:58 snort.confdrwxr-xr-x. 4121012104096 Jan 142016 so_rules-rw-r--r--. 1 root root 2335 Aug 812:52 threshold.conf-rw-r--r--. 1 root root 160606 Aug 812:52 unicode.map[root@datatest snort]# /etc/snort/rules[root@datatest rules]# pwd/etc/snort/rules[root@datatest rules]# lsapp-detect.rules dos.rules indicator-compromise.rules os-other.rules protocol-nntp.rules server-apache.rules voip.rulesattack-responses.rules experimental.rules indicator-obfuscation.rules os-solaris.rules protocol-other.rules server-iis.rules VRT-License.txt backdoor.rules exploit-kit.rules indicator-scan.rules os-windows.rules protocol-pop.rules server-mail.rules web-activex.rulesbad-traffic.rules exploit.rules indicator-shellcode.rules other-ids.rules protocol-rpc.rules server-mssql.rules web-attacks.rulesblack_list.rules file-executable.rules info.rules p2p.rules protocol-scada.rules server-mysql.rules web-cgi.rulesblacklist.rules file-flash.rules local.rules phishing-spam.rules protocol-services.rules server-oracle.rules web-client.rulesbotnet-cnc.rules file-identify.rules malware-backdoor.rules policy-multimedia.rules protocol-snmp.rules server-other.rules web-coldfusion.rules browser-chrome.rules file-image.rules malware-cnc.rules policy-other.rules protocol-telnet.rules server-samba.rules web-frontpage.rules browser-firefox.rules file-java.rules malware-other.rules policy.rules protocol-tftp.rules server-webapp.rules web-iis.rulesbrowser-ie.rules file-multimedia.rules malware-tools.rules policy-social.rules protocol-voip.rules shellcode.rules web-misc.rules browser-other.rules file-office.rules misc.rules policy-spam.rules pua-adware.rules smtp.rules web-php.rulesbrowser-plugins.rules file-other.rules multimedia.rules pop2.rules pua-other.rules snmp.rules white_list.rulesbrowser-webkit.rules file-pdf.rules mysql.rules pop3.rules pua-p2p.rules specific-threats.rules x11.ruleschat.rules finger.rules netbios.rules protocol-dns.rules pua-toolbars.rules spyware-put.rulescontent-replace.rules ftp.rules nntp.rules protocol-finger.rules rpc.rules sql.rulesddos.rules icmp-info.rules oracle.rules protocol-ftp.rules rservices.rules telnet.rulesdeleted.rules icmp.rules os-linux.rules protocol-icmp.rules scada.rules tftp.rulesdns.rules imap.rules os-mobile.rules protocol-imap.rules scan.rules virus.rules[root@datatest rules]# ⽐如,⽂件ftp.rules所包含了FTP攻击内容。
java解析 snort规则

一、介绍Snort规则Snort是一个开源的网络入侵检测系统,它能够对网络中的数据进行实时的监控和分析,帮助用户发现和应对网络中的安全威胁。
Snort规则是Snort系统检测和识别网络入侵行为的基础,其功能类似于防火墙规则,用于定义和描述要监测的网络流量特征和入侵行为模式。
二、Java解析Snort规则在实际的网络安全应用中,用户通常需要对Snort规则进行定制化的调整和优化,以适应自己的网络环境和安全需求。
而Java作为一种广泛应用于企业级应用开发的编程语言,具有强大的文本处理和解析能力,因此可以很好地用于解析Snort规则。
1. Snort规则的基本结构Snort规则是由一系列的关键字和参数组成的文本字符串,用于描述需要检测和拦截的网络流量特征。
一个典型的Snort规则包括以下关键字和参数:- Action: 描述规则的动作,包括alert、log、pass、activate等。
- Protocol: 描述网络流量的传输协议,如TCP、UDP、ICMP等。
- Source/Destination IP: 描述网络流量的源位置区域和目标位置区域。
- Source/Destination Port: 描述网络流量的源端口和目标端口。
- Content: 描述需要匹配的网络流量特征。
- Options: 描述规则的其它选项和参数,如SID、Rev、Msg等。
2. Java解析Snort规则的方法Java提供了丰富的文本处理和解析工具,用户可以利用这些工具来解析和分析Snort规则。
以下是一种常用的Java解析Snort规则的方法:- 使用Java的字符串操作方法,如indexOf()、substring()等,逐一解析规则中的关键字和参数。
- 使用正则表达式,从规则文本中提取出需要匹配的网络流量特征。
- 使用Java的集合类,如HashMap、ArrayList等,将规则中的关键字和参数进行结构化的存储和管理。
snort规则格式
snort规则格式
Snort规则是一种基于文本的规则,用于描述网络流量中哪些数据包可能包含恶意行为。
规则的格式如下:
1. 规则头:规则头包含了规则的操作、协议、源和目标IP地址和网络掩码,以及源和目标端口信息。
例如,alert tcp any any -> 19
2.168.1.0/24 111 表示对源IP为任意地址、目标IP为192.168.1.0/24并且目标端口为111的TCP数据包进行警告操作。
2. 规则选项:规则选项包含警报消息和其他关于如何检查数据包的指示。
例如,content:"|00 01 86 a5|"; msg: "mountd access"; 表示检查数据包内容是否包含特定字节序列“|00 01 86 a5|”,如果包含则发出警告消息“mountd access”。
需要注意的是,Snort规则必须完全包含在一行上,并且不能超过指定长度的限制。
规则头和规则选项之间使用空格分隔。
每个规则选项都以关键字开始,后面跟着冒号和选项值。
关键字可以是大写或小写,但通常使用小写以保持一致性。
规则选项可以按任意顺序出现,但有些选项必须在规则头之后立即指定。
snort规则语法

snort规则语法
Snort规则语法是一种基于文本的语言,用于描述网络流量中的特定规则和事件。
它由关键词、操作符和选项组成,可以用于识别和响应网络攻击、异常流量和其他安全问题。
Snort规则语法包括以下关键词:
- alert:用于指定当规则匹配时发出的警报消息。
- log:用于指定记录匹配规则的流量的方式,例如日志文件的位置和格式。
- pass:用于指定匹配规则的流量将被放行,而不是触发警报。
- drop:用于指定匹配规则的流量将被丢弃,而不是触发警报。
- reject:用于指定匹配规则的流量将被拒绝,并向发送方发送一个重新定向消息。
- sdrop:用于指定匹配规则的流量将被静默丢弃。
操作符用于指定规则的匹配条件,例如IP地址、端口、协议类型等。
选项用于指定其他规则参数,例如匹配规则的消息、特定的数据包内容等。
Snort规则语法的基本格式如下:
[操作码] [协议] [源IP地址/网络] [源端口] -> [目的IP地址/网络] [目的端口] (选项)
例如,以下规则将匹配所有TCP流量,源IP地址为192.168.1.1,目的IP地址为任何地址,目的端口为80:
alert tcp 192.168.1.1 any -> any 80 (msg:'TCP traffic to
port 80'; sid:10001;)
在编写Snort规则时,需要考虑到网络环境、攻击类型和安全需求等因素,以确保规则能够准确地检测和响应安全事件。
同时,规则的调试和优化也是一个不断迭代的过程,需要不断地进行测试和改进。
snort规则
snort规则snort规则是由Sourcefire公司推出的一种网络入侵检测系统(NIDS),该系统利用一组规则来检测入侵行为,以及可能来自互联网上的危害,为网络系统提供保护。
Snort规则可以帮助我们防止、检测和采取行动针对各种WAN(Wide Area Network)、LAN(Local Area Network)和Internet的攻击。
Snort规则的核心特点是可以自定义规则,可以设置不同的等级来检测各种类型的入侵行为。
目前,Snort规则主要分为五个等级,分别是警告级别(Warning Level)、次要级别(Minor Level)、主要级别(Major Level)、严重级别(Critical Level)和紧急级别(Emergency Level)。
每一种级别都可以检测到不同类型的危害,从而使用户可以更有效地实行网络安全管理。
Snort规则可以检测一系列入侵性行为,包括:利用系统漏洞进行攻击和感染,僵尸网络及其关联的拒绝服务攻击,网络安全架构图,以及活动信息钓鱼等。
这些入侵性行为都会对网络系统的安全造成威胁,因此,使用Snort规则可以有效地保护网络系统。
除了可以检测网络入侵行为外,Snort规则还可以检测网络访问行为、网络流量和网络活动是不是正常的,以及访问敏感信息的活动是否可以被发现和记录。
此外,该规则还可以帮助管理员实施安全机制,对发现和记录的入侵事件进行必要的处理和及时响应。
Snort规则不仅可以使用来检测入侵性行为,而且可以用来实施各种安全措施,强化整个网络安全架构,使网络可以更好地应对入侵行为和威胁。
除了可以使用Snort规则来实施网络安全措施外,还可以通过使用防火墙、加密技术和其他安全技术来强化网络安全性。
此外,使用Snort规则需要特别注意,因为它只是一种检测工具,它无法完全抵御所有可能发生的入侵行为和危害,它只能帮助管理员发现攻击行为,不能完全杜绝入侵行为。
udp的snort规则
udp的snort规则UDP是用户数据报协议(User Datagram Protocol)的缩写,它是一种无连接的、不可靠的网络传输协议。
Snort是一种开源的网络入侵检测系统,它可以用来监视网络流量并检测潜在的攻击行为。
Snort使用规则来识别和报告可能的恶意活动,包括针对UDP协议的攻击。
以下是一些常见的UDP的Snort规则:1. UDP端口扫描规则,这些规则用于检测对网络上UDP端口的扫描行为。
例如,可以使用规则来检测大量的UDP连接请求或者频繁的UDP端口扫描行为。
2. UDP Flood规则,UDP Flood攻击是一种常见的拒绝服务(DoS)攻击形式,攻击者发送大量的UDP数据包来淹没目标系统的网络带宽。
Snort可以使用规则来检测并报告这种类型的攻击行为。
3. DNS查询规则,DNS是基于UDP的协议,用于将域名解析为IP地址。
攻击者可能会利用DNS协议进行各种攻击,例如DNS劫持或DNS放大攻击。
Snort可以使用规则来检测这些恶意的DNS查询行为。
4. NTP规则,网络时间协议(NTP)也是基于UDP的协议,用于同步计算机的时间。
攻击者可以利用NTP协议进行反射放大攻击。
Snort可以使用规则来检测和报告NTP协议的异常行为。
5. SNMP规则,简单网络管理协议(SNMP)也是基于UDP的协议,用于网络设备的监控和管理。
攻击者可能会利用SNMP协议进行未经授权的访问或者信息收集。
Snort可以使用规则来检测这些潜在的SNMP攻击行为。
这些只是一小部分UDP的Snort规则示例,实际上还有许多其他类型的规则用于检测和报告针对UDP协议的各种攻击行为。
在配置Snort时,管理员可以根据网络环境和安全需求自定义规则,以确保及时发现和应对潜在的网络攻击。
snort 规则 或关系
snort 规则或关系1. 什么是 Snort?Snort 是一款开源的入侵检测系统(IDS),由 Sourcefire 公司开发和维护。
它可以实时监测网络流量,并根据用户定义的规则集来检测和报告潜在的网络入侵行为。
Snort 可以在多种操作系统上运行,并且具有高度可定制性和灵活性。
2. Snort 规则基础Snort 使用规则来识别和报告潜在的入侵行为。
规则由多个字段组成,用于描述要监测的流量和检测条件。
每个规则都包含了一个或多个规则选项,用于指定要匹配的数据和执行的动作。
Snort 规则的基本结构如下:action protocol sourceIP sourcePort direction destinationIP destinationPort (o ptions)其中,各个字段的含义如下:•action:指定当规则匹配时要执行的动作,如alert(报警)、log(记录日志)或pass(放行)。
•protocol:指定要监测的协议类型,如tcp、udp、icmp等。
•sourceIP:指定源 IP 地址或地址范围。
•sourcePort:指定源端口号或端口范围。
•direction:指定流量的方向,如->(从源到目的)或<-(从目的到源)。
•destinationIP:指定目的 IP 地址或地址范围。
•destinationPort:指定目的端口号或端口范围。
•options:规则选项,用于指定要匹配的数据和其他条件。
3. Snort 规则逻辑运算Snort 支持逻辑运算符来连接多个规则条件,以实现更复杂的规则匹配。
逻辑运算符有三种:and(与)、or(或)和not(非)。
3.1 与运算符(and)与运算符用于连接多个规则条件,并要求它们同时满足才能匹配规则。
例如,以下规则要求源 IP 地址为 192.168.1.1,并且目的端口号为 80:alert tcp 192.168.1.1 any -> any 80 (msg:"Match both IP and port"; sid:1;)3.2 或运算符(or)或运算符用于连接多个规则条件,并要求其中任意一个满足即可匹配规则。
补充--了解和使用Snort规则
了解和使用Snort规则如同病毒,大多数入侵行为都具有某种特征,Snort的规则就是用这些特征的有关信息构建的。
在第1章中我们提到,你可以用蜜罐来取得入侵者所用的工具和技术的信息,以及他们都做了什么。
此外,还有入侵者会利用的已知的系统弱点数据库,如果入侵者试图利用这些弱点来实施攻击,也可以作为一些特征。
这些特征可能出现在包的头部,也可能在数据载荷中。
Snort的检测系统是基于规则的,而规则是基于入侵特征的。
Snort规则可以用来检测数据包的不同部分。
Snort 1.x可以分析第3层和第4层的信息,但是不能分析应用层协议。
Snort v 2.x增加了对应用层头部分析的支持。
所有的数据包根据类型的不同按顺序与规则比对。
规则可以用来产生告警信息、记录日志,或使包通过(pass):对Snort 来说,也就是悄悄丢弃(drop),通过在这里的意义与防火墙或路由器上的意义是不同的,在防火墙和路由其中,通过和丢弃是两个相反的概念。
Snort规则用简明易懂的语法书写,大多数规则写在一个单行中。
当然你也可以行末用反斜线将一条规则划分为多个行。
规则文件通常放在配置文件snort.conf文件中,你也可以用其他规则文件,然后用主配置文件引用它们。
本章将提供给你不同类型规则的信息以及规则的基本结构。
在本章的最后,你可以找到一些用来检测入侵活动的规则的例子。
读完本章以及后面两章后,你所获得的信息就可以使你建立一个基本的Snort入侵检测系统了。
3.1 TCP/IP 网络分层在你开始书写规则之前,我们先来简要讨论一下TCP/IP的网络层次结构nort规则是常重要的,因为Snort规则依赖于这些层中的协议。
TCP/IP协议族分为5层,这些层之间相互作用来完成通讯处理工作,它们是:1、物理层2、数据链路层,某些文章中也把它们叫做网络接口层。
物理层和数据链路层由物理介质、网络接口适配器和网络适配器驱动所构成。
以太网地址在数据链路层定义。