
路由器协议配置 03 VLAN间路由要点
VLAN间路由
Inter-VLAN Routing
计算机学院
1
VL路由的辅助,VLAN1和VLAN200不能通信。 VLAN1 and 200 cannot communicate without assistance of a router.
物理和逻辑接口 (Physical and Logical Interfaces)
1 在传统情况下,有4个VLAN的网络需要交换机和路由器之间使 用四个物理连接。 In a traditional situation, a network with four VLANs would require four physical connections between the switch and the external router. 2 随着技术的发展,像ISL应用变得更为广泛,网络设计者开始 在交换机和路由器之间的连接使用Trunk链路。 As technologies such as Inter-Switch Link (ISL) became more common, network designers began to use trunk links to connect routers to switches.
5
单臂路由器 (A Router on a Stick) 方法 1 单臂路由器
独臂路由提供了一种VLAN间实现相互通信的解 决方案。路由器只需要一个快速以太网口和交换机 相连,交换机的这个接口设置为Trunk接口。在路 由器上创建多个子接口和不同的VLAN连接,子接 口是路由器物理接口上的逻辑接口。
2
VLAN间路由 (Inter-VLAN Routing)
1 当在一个广播域中的主机想要访问在另一个广播 域中的主机,必须通过路由器才可以。 When a host in one broadcast domain wishes to communicate with a host in another broadcast domain, a router must be involved . 2 如果一个VLAN 跨越多个设备,在设备之间要用 Trunk连接。 If a VLAN spans across multiple devices a trunk is used to interconnect the devices.
10
配置VLAN间路由 (Configuring Inter-VLAN Routing)
1.在执行命令之前,每一个交换机和路由器都要确认它 们支持VLAN封装。 Before any of these commands are implemented, each router and switch should be checked to see which VLAN encapsulations they support.
1. 子接口是在物理接口上的逻辑接口 A subinterface is a logical interface within a physical interface. 2. 每一个子接口支持一个VLAN,可以指定一个IP地址 Each subinterface supports one VLAN, and is assigned one IP address. 3. 为了完成VLAN间路由,必须为每个VLAN创建一个子 接口 In order to route between VLANs with subinterfaces, a subinterface must be created for each VLAN.
7
Trunk连接的路由器 (Trunk-Connected Routers)
在路由器的接口上封装ISL 或 802.1q,可以连接交换机的 Trunk接口。 使用Trunk的主要好处是节省路由器和交换机的接口。不仅 省钱,而且减少配置的复杂性。
9
将物理接口划分为子接口 (Dividing Physical Interfaces into Subinterfaces)
3
介绍VLAN间路由 (Introducing Inter-VLAN Routing)
方法 1 增加物理接口
为了路由在一个非Trunk的环境下VLAN1和VLAN200的信息, 路由器必须用一个接口连接在VLAN1中,用一个接口连接在 VLAN200中。 To route traffic between vlan1 and vlan200 in a non-vlantrunk environment ,a router must connect to a port in vlan 4 1 and a port in vlan 200.
2.为了正确的完成VLAN间路由,所有的路由器和交换机 必须支持相同的封装。
In order for inter-VLAN routing to work properly, all of the routers and switches involved must support the same encapsulation.
11
配置VLAN间路由 (Configuring Inter-VLAN Routing)
配置步骤:
1.定义子接口 Identify the interface. 2.定义VLAN封装 Define the VLAN encapsulation. 3.配置IP地址
优点:是节约了交换机和路由器的接口 缺点:这种方法转发带宽受中继链路带宽限制,可 能带来路由器产生过载, 每个VLAN带宽不足或者 IOS版本过低,导致仅支持ISL封装,不支持dot1q 等情况发生。
6
单臂路由器 (A Router on a Stick)
单臂路由。路由器的以太网接口较少(一 般配置2~4个),使用路由器为不同 VLAN提供通信,当VLAN个数较多时, 路由器的以太网接口无法直连多个VLAN 的交换机。
VLAN间路由配置步骤详解

VLAN间路由配置步骤详解在进行VLAN间路由配置之前,需要确保以下几个条件满足:1. 确认设备支持VLAN功能:路由器、交换机和防火墙等网络设备需要支持VLAN功能才能进行VLAN间路由配置。
2. 确定VLAN划分范围:根据网络拓扑和需求,确定所需的VLAN 划分范围,例如将不同部门或不同楼层划分到不同的VLAN中。
3. 分配IP地址:每个VLAN需要分配一个唯一的IP子网地址,确保不同VLAN之间的IP地址不冲突。
一旦以上条件都满足,我们可以按照以下步骤进行VLAN间路由配置:1. 配置VLAN:在交换机上配置VLAN,并进行端口划分。
首先,登录到交换机的控制台或Web界面,创建VLAN并为之分配一个唯一的VLAN ID。
然后,根据需要将不同端口加入到对应的VLAN中。
2. 配置子接口:在路由器上配置VLAN间路由的子接口。
登录路由器的控制台或Web界面,为每个VLAN创建一个子接口,并将其与对应的VLAN关联起来。
为每个子接口配置IP地址,确保各个子接口之间的IP地址不冲突。
3. 配置路由:为了实现不同VLAN之间的通信,需要在路由器上进行路由配置。
根据网络拓扑和需求,配置静态路由或动态路由协议来实现VLAN间的路由。
4. 配置安全策略:为了增强网络安全性,可以在防火墙或路由器上配置安全策略,如访问控制列表(ACL)或虚拟专用网(VPN)等,限制不同VLAN之间的通信或保护敏感数据。
5. 测试与验证:完成以上配置后,需要进行测试和验证。
通过跨VLAN的主机之间进行互相ping命令测试,确保VLAN间路由配置成功。
必要时,可以进行抓包等工具的使用,检查数据包的转发情况。
总结起来,VLAN间路由配置涉及交换机、路由器和安全设备等的设置和配合。
通过合理划分VLAN、配置子接口、设置路由和安全策略,并进行有效的测试与验证,可以实现不同VLAN之间的通信和互联,提高网络的灵活性和安全性。
项目11:使用三层交换机实现VLAN间路由要点
3.第三层交换机
三层交换(也称交换技术,或称IP交换技术)是相对 于传统交换概念而提出的。三层交换技术在网络模型中的 第三层实现了分组的高速转发。简单说,三层交换技术就 是“二层交换技术+三层转发”。三层交换技术的出现, 解决了传统路由器低速、复杂所造成的网络瓶颈问题。
从使用者的角度可以把三层交换机看成是一个带有第
三层路由功能的第二层交换机,但它是两者的有机结合, 而不是简单地把路由器设备的硬件和软件叠加到在局域网 的交换机上。
项目11:使用三层交换机实现VLAN间路由
11.2.11.V2 L相A关N路知识由简介
3.第三层交换机
S1 F0/1 F0/2
Trunk F0/1 F0/2
S2
F0/3 F0/7
F0/13
VLAN间 路由方法
每个路由器接口对应一个VLAN 单臂路由器 第三层交换机
项目11:使用三层交换机实现VLAN间路由
11.2.11.V2 L相A关N路知识由简介
1.每个路由器接口对应一个VLAN
传统路由要求路由器具有多个物理接口,以便进行 VLAN间路由。路由器通过每个物理接口连接到唯一的 VLAN,从而实现路由。各接口配置有一个IP地址,该IP 地址与所连接的特定VLAN子网相关联。由于各物理接口 配置了IP地址,各个VLAN相连的网络设备可通过连接到 同一VLAN的物理接口与路由器通信。
11:使用三层交换机实现VLAN间路由 12:使用静态路由实现VLAN间路由
项目11:使用三层交换机实现VLAN间路由
11.1 用户需求
王老师所在学校的网络为解决广播风暴,采用虚拟局 域网技术,不仅提高了网络传输效率,还提高了网络中信 息的安全性,但是在使用过程中感到很不方便,有时计算 机系需要共享机电工程系的资源,有时需要共享学生机房 的资源,也就是各个部门需要经常共享资源,而他们之间 网络是不同的,怎样才能实现网络资源的共享呢。同时为 了保证网络安全,办公楼上的财务处的计算机不允许学生 机房访问。
VLAN间路由的配置

VLAN间路由的配置举例:完成VLAN10、VLAN20、VLAN30三个VLAN之间的通信一、利用路由器实现VLAN间的路由1、路由器配置创建第一个子端口:对应VLAN10R1(config)# interface FastEthernet0/0.1 //建立子端口R1(config-subif)# encapsulation dot1Q 10 //封装所属的VLAN R1(config-subif)# ip address 192.168.10.100 255.255.255.0 //配置所属VLAN的IP地址创建第二个子端口:对应VLAN20R1(config)# interface FastEthernet0/0.2R1(config-subif)# encapsulation dot1Q 20R1(config-subif)# ip address 192.168.20.100 255.255.255.0创建第三个子端口:对应VLAN30R1(config)# interface FastEthernet0/0.3R1(config-subif)# encapsulation dot1Q 30R1(config-subif)# ip address 192.168.30.100 255.255.255.0打开物理端口,使所有逻辑子端口成为UP状态R1(config)# interface FastEthernet0/0R1(config-if)# no shuodown2、二层交换机的配置与路由器相连接的二层交换机的端口必须设置为TRUNK端口。
Switch(Config)# Int f0/5Switch(Config-if)# Switchport mode trunk3、终端PC的配置每一台终端PC都要将网关设置为:属于本VLAN的路由器子接口的IP地址。
二、利用三层交换机实现VLAN间路由1、三层交换机的配置创建相应的VLANSwitch(Config)#vlan 10Switch(Config)#vlan 20Switch(Config)#vlan 30创建VLAN接口并设置IP地址;Switch(Config)#interface vlan 10Switch(Config-If-Vlan10)#ip address 192.168.10.100 255.255.255.0Switch(Config)#interface vlan 20Switch(Config-If-Vlan20)#ip address 192.168.20.100 255.255.255.0Switch(Config)#interface vlan 30Switch(Config-If-Vlan30)#ip address 192.168.30.100 255.255.255.0设置TRUNK端口与二层交换机相连接的三层交换机的端口必须设置为TRUNK端口。
实验三 通过配置路由器或三层交换机实现VLAN间的通信

实验三实现VLAN间的通信一、通过路由器实现vlan间通信(单臂路由)实验拓扑图【准备知识】在路由器与交换机的端口上配置子接口,每个子接口的IP地址是每个VLAN的网关地址(也可以理解为下一跳地址),并在子接口上封装802.1Q协议。
也可以封装ISL协议(cisco专用协议,不兼容802.1Q)。
【实验步骤】1、交换机配置如下:Switch>enSwitch#conf tSwitch(config)#vlan 2Switch(config-vlan)#vlan 3Switch(config-vlan)#exitSwitch(config)#int fa0/2Switch(config-if)#sw ac vlan 2 //switchport access vlan 2的简写,端口fa0/2划到vlan 2中Switch(config-if)#int fa0/3Switch(config-if)#sw ac vlan 3Switch(config-if)#exitSwitch(config)#int fa0/1Switch(config-if)#switchport mode trunk //设置f0/1端口为trunk模式2、路由器配置如下:Router>enRouter#conf tRouter(config)#int fa0/0Router(config-if)#no shutdownRouter(config-if)#exitRouter(config)#int f0/0.1Router(config-subif)#encapsulation dot1q 2 //封装协议802.1Q,2为vlan 2 Router(config-subif)#ip address 192.168.1.1 255.255.255.0Router(config-subif)#exitRouter(config)#int f0/0.2Router(config-subif)#encapsulation dot1q 3 //封装协议802.1Q,3为vlan 3 Router(config-subif)#ip address 192.168.2.1 255.255.255.0Router(config-subif)#exitRouter(config)#【检测实验结果】VLAN 2中的pc1能ping 通VLAN 3中的pc2。
如何设置路由器的VLAN间路由
如何设置路由器的VLAN间路由在网络环境中,VLAN(Virtual Local Area Network)是一种将局域网划分为多个虚拟网络的技术,可以提高网络的性能和安全性。
然而,当我们使用多个VLAN时,需要设置路由器的VLAN间路由来实现它们之间的通信。
本文将介绍如何设置路由器的VLAN间路由。
第一步,确认路由器的支持与配置在设置VLAN间路由之前,我们需要确认路由器是否支持此功能。
不同的路由器的操作方式和配置方式可能有所不同。
因此,在开始设置之前,建议查阅路由器的说明书或生产商的网站,了解路由器是否支持VLAN间路由,并掌握相应的配置方法。
第二步,创建VLAN在进行VLAN间路由之前,我们需要先创建VLAN。
VLAN的创建通常需要在路由器的配置页面进行操作。
以下是一般的操作步骤:1.登录路由器的管理页面。
通常,在浏览器中输入路由器的IP地址即可进入管理页面。
2.找到VLAN配置选项。
不同的路由器可能将其放置在不同的位置,如网络设置、高级设置等。
根据具体的路由器型号和软件版本来查找。
3.点击创建新的VLAN。
在此步骤中,您可以为新的VLAN指定一个名称和一个唯一的VLAN ID。
确保VLAN ID在本地网络中的所有设备上是唯一的。
4.将端口分配到VLAN。
在此步骤中,您可以选择哪些端口将属于该VLAN。
通常,路由器上的端口分配由物理接口,如Ethernet端口或无线接口来决定。
选择适当的接口并将其分配给创建的VLAN。
5.保存设置。
在所有VLAN配置都完成后,确保保存设置以应用更改。
第三步,配置VLAN间路由完成VLAN的创建后,我们需要配置VLAN间的路由。
具体的配置步骤如下:1.登录路由器的管理页面。
2.找到路由配置选项。
同样,不同的路由器可能将其放置在不同的位置,根据具体的路由器型号和软件版本来查找。
3.启用VLAN间路由功能。
在路由器配置页面中,找到相关的设置,并启用VLAN间路由。
VLAN间路由配置
第15章 VLAN间路由在交换机上划分VLAN后,VLAN间的计算机就无法通信了。
VLAN间的通信需要借助第三层设备,我们可以使用路由器来实现这个功能,如果使用路由器通常会采用单臂路由模式。
实践上,VLAN间的路由大多是通过三层交换机实现的,三层交换机可以看成是路由器加交换机,然而因为采用了特殊的技术,其数据处理能力比路由器要大得多。
本章将分别介绍两种方法的具体配置。
15.1 VLAN间路由简介15.1单臂路由处于不同VLAN的计算机即使它们是在同一交换机上,它们之间的通信也必须使用路由器。
可以在每个VLAN上都有一个以太网口和路由器连接。
采用这种方法,如果要实现N个VLAN间的通信,则路由器需要N个以太网接口,同时也会占用了N个交换上的以太网接口。
单臂路由提供另外一种解决方案。
路由器只需要一个以太网接口和交换机连接,交换机的这个接口设置为Trunk接口。
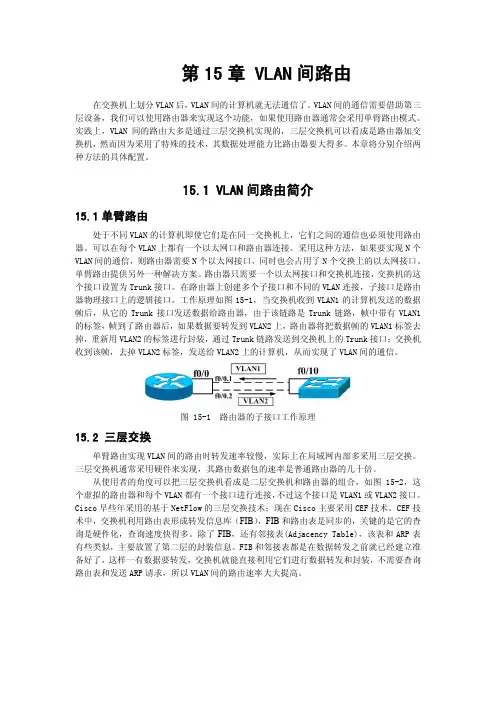
在路由器上创建多个子接口和不同的VLAN连接,子接口是路由器物理接口上的逻辑接口。
工作原理如图15-1,当交换机收到VLAN1的计算机发送的数据帧后,从它的Trunk接口发送数据给路由器,由于该链路是Trunk链路,帧中带有VLAN1的标签,帧到了路由器后,如果数据要转发到VLAN2上,路由器将把数据帧的VLAN1标签去掉,重新用VLAN2的标签进行封装,通过Trunk链路发送到交换机上的Trunk接口;交换机收到该帧,去掉VLAN2标签,发送给VLAN2上的计算机,从而实现了VLAN间的通信。
图 15-1 路由器的子接口工作原理15.2 三层交换单臂路由实现VLAN间的路由时转发速率较慢,实际上在局域网内部多采用三层交换。
三层交换机通常采用硬件来实现,其路由数据包的速率是普通路由器的几十倍。
从使用者的角度可以把三层交换机看成是二层交换机和路由器的组合,如图15-2,这个虚拟的路由器和每个VLAN都有一个接口进行连接,不过这个接口是VLAN1或VLAN2接口。
CCNA第三学期官方章节考试题之六、《VLAN间路由》(附答案)
路由器会将该数据包从接口路由器会将该数据包从接口路由器会将该数据包从接口路由器会将该数据包从接口路由器不会处理该数据包,原因在于源地址和目的地址在同一个子网内。
路由器会丢弃该数据包,原因在于路由器所连接的网络中不存在该源地址。
2该物理接口未打开。
两个物理中继接口的配置显示在此输出中。
此设备采用网络R1R1生成树协议阻塞了尚未使用4R1S1S1需要将R1PC1R1应该将R1PC36传传统路由只能使用单个交换机接口。
单臂路由器使用子接口将多个逻辑网络连接到单个路由器端口。
传统路由使用路由协议来向其它路由器更新路由。
单臂路由器不提供多个连接,因此消除了使用传统路由可使用任意路由器以太网端口。
从网络已定义了子接口。
配置正确,可完全连通流量无法在未指定本征8一从交换机向路由器的一个快速以太网接口连接一条中继上行链路,并为每个使用集线器将四个需要添加两个快速以太网接口才能连接这些使用串行转快速以太网收发器来将两个另加一台路由器来处理10当每个子接口对应一个物理接口每个子接口对应一个每个每个子接口对应一个管理域每个子接口对应一种兼容的中继协议封装此设计不易扩展。
此设计超出了交换机可连接的不同此设计需要在交换机与路由器之间的链路上使用此设计使用了一些不必使用的交换机端口或路由器端口。
路由器将13当采用单臂路由器当采用当采用单臂路由器当采用传统的。
VLAN间路由的配置实现
[VLAN专题之配置管理]VLAN间路由的配置实现一、引言大部分网络设计者和管理员都知道,第二层平面网络的扩展性不佳,各站点发送数据包前要广播查询目的地的MAC地址。
由于大量应用层软件需要广播传送某些数据包,而这些数据广播包只需发向某一组用户,如果此时没有VLAN(Virtual Local Area Network),这些数据包会占用大量网络资源,使正常数据包无法获得带宽,从而严重影响网络效率及性能。
VLAN依靠用户的逻辑设定将原来物理上互联的一个局域网络划分为多个虚拟网段,即在两层交换机的逻辑上划分若干LAN(广播域),将广播信息、组播信息等限制在特定的一组端口上,从而为限制全网范围的广播和多点广播提供有效手段。
在网络设计中,应选择切实可行的技术进行VLAN的灵活划分。
划分可依据设备所连的端口、用户节点的MAC地址等,划分的结果是使同一个VLAN内的数据可自由通信。
不同VLAN间的数据交流需要通过第三层交换完成。
即通过跨越交换机划分VLAN,从而高性能地实现VLAN之间的路由,提高带宽利用率和网络性能,增强网络应用的灵活性和安全性。
二、VLAN在网络中的典型划分VLAN在网络中的典型划分如图1所示。
VLAN通常与IP网络是相关联的,例如特定IP子网中的所有工作端属于同一个VLAN,不同VLAN之间必须通过路由器或具有路由器功能的模块才能通信。
VLAN可以是动态的,也可以是静态的。
所谓动态VLAN就是基于工作站的MAC地址,即根据工作站上网卡的48位硬件地址划分的VLAN。
动态VLAN主要是通过每台交换机所连接工作站的MAC地址,它将一组MAC地址划分在同一逻辑组中,其中的成员不会因地理位置的改变而改变(这种方法仅用于局域网)。
静态VLAN是一种具有固定地理位置的划分方法,它基于交换机端口的划分,可以通过对交换机的适当设置,将同一个交换机或不同交换机上的一组端口划分在同一个VLAN中。
VTP(VLAN Trunk Protocol)协议主要用于多台局域网交换机互联情况下有效管理VLAN的配置。
VLAN间路由的方法
VLAN间路由的方法方法一路由器的每个接口对应每个vlan,利用路由协议实现vlan之间的路由,这种方法受路由器转发能力的限制,且占用大量的路由器端口方法二利用中继端口(isl或802.1Q)实现多VLAN和路由器子接口的模式,实现单臂路由,这种方法转发带宽受中继链路带宽限制方法三采用集成了路由处理器的交换机(3层交换机)完成VLAN间路由,这种方法全部采用内部交换链路进行交换,具有速度高,无冲突影响等优点多层交换机实现VLAN间路由通过使用集成的第3层模块或附属卡,可以实现vlan间路由的选择,同时可以直接访问背板总线,提高了交换速度。
路由器被高度集成到交换机中,使得告诉路由选择特性更容易实现。
下图是相应的路由处理器模块为了实现VLAN间的路由,交换机必须使用第3层地址来完成。
多层交换机支持多种不同类型的第3层接口:1.路由接口路由端口是一种物理接口,它类似于传统路有器上配置了第3层地址的端口。
与接入端口不同的是,路由端口不与特定VLAN相关联。
路由端口类似于普通的路由器端口,不同之处在与它不能像路由器那样支持子接口。
路由端口用于点对点链路,路由端口的典型应用就是连接WAN路由器和安全设备。
在多层交换机网络中,路由端口大多数都配置于园区主干子模块中的交换机之间。
配置过程:1)进入全局模式configure terminal2)进入接口模式interface 接口3)配置为路由端口no switchport案例:sw(config)#interface g0/1sw(config-if)#ip address 192.168.0.1 255.255.255.0% IP addresses may not be configured on L1 Links出现错误,因为默认情况下,交换机的接口都是接入模式sw(config-if)#no switchportsw(config-if)#ip address 192.168.0.1 255.255.255.0sw(config-if)#end案例:CCIE-LAB(V180)题目要求:SW1和SW2的FA0/3接口与R3相连,IP地址为YY.YY.13.2/30,YY.YY.31.2/30配置:SW1Configure terminalInterface f0/3No switchportIp address 11.11.13.2 255.255.255.252SW2Config termiInterface f0/3No switchportIp address 11.11.31.2 255.255.255.252CCIE-LAB(V210)题目要求:配置SW1的FA0/1,FA0/6,SW2的FA0/2,FA0/4,FA0/5接口的IP地址,用于后面的OSPF路由所用(具体IP地址查看拓扑)配置:SW1Config termiInterface f0/1No switchportIp address 11.11.17.7 255.255.255.0Interface f0/6No switchportIp address 11.11.67.7 255.255.255.0SW2config termiInterface f0/2No switchportIp address 11.11.28.8 255.255.255.0Interface f0/4No switchportIp address 11.11.48.8 255.255.255.02.交换虚拟接口交换机虚拟接口(Switch Virtual Interface)是一种第3层接口,它是为在多层交换机上完成VLAN间路由选择而配置的接口。
三层交换机的VLAN间路由
三层交换机的VLAN间路由运行环境:GNS3网络拓扑:3600路由器充当交换机:先点路由器右键,点配置,有个插槽选项,适配卡上选一个NM-16SW,应用就可以了。
连线时用manual线连接,三层交换级缺省情况下,路由功能是打开状态, 除非用命令no ip routing关闭;可以通过change symbol更改路由器图标为交换机图标SW01配置过程:R3>enableR3#conf tEnter configuration commands, one per line. End with CNTL/Z.R3(config)#hostname SW01SW01(config)#exitSW01#vl*Mar 1 00:00:46.275: %SYS-5-CONFIG_I: Configured from console by consoleSW01#vlan daSW01#vlan databaseSW01(vlan)#vlan 10VLAN 10 added:Name: VLAN0010SW01(vlan)#vlan 20VLAN 20 added:Name: VLAN0020SW01(vlan)#exitAPPLY completed.Exiting....SW01#conf tEnter configuration commands, one per line. End with CNTL/Z.SW01(config)#int f0/1SW01(config-if)#swSW01(config-if)#switchport mode acSW01(config-if)#switchport mode accessSW01(config-if)#swiSW01(config-if)#switchport access vlan 10SW01(config-if)#no shutdonw^% Invalid input detected at '^' marker.SW01(config-if)#no shutSW01(config-if)#no shutdownSW01(config-if)#*Mar 1 00:01:35.819: %LINK-3-UPDOWN: Interface FastEthernet0/1, changed state to up*Mar 1 00:01:36.819: %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to upSW01(config-if)#SW01(config-if)#int f0/2SW01(config-if)#swSW01(config-if)#switchport mode accessSW01(config-if)#swSW01(config-if)#switchport access vlan 20SW01(config-if)#no shutdownSW01(config-if)#*Mar 1 00:01:58.023: %LINK-3-UPDOWN: Interface FastEthernet0/2, changed state to up*Mar 1 00:01:59.023: %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/2, changed state to upSW01(config-if)#SW01(config-if)#int f0/3SW01(config-if)#swSW01(config-if)#switchport mode trunkSW01(config-if)#no shutSW01(config-if)#*Mar 1 00:02:14.983: %DTP-5-TRUNKPORTON: Port Fa0/3 has become dot1q trunkSW01(config-if)#*Mar 1 00:02:16.419: %LINK-3-UPDOWN: Interface FastEthernet0/3, changed state to up*Mar 1 00:02:17.419: %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to upSW01(config-if)#endSW01#*Mar 1 00:02:23.435: %SYS-5-CONFIG_I: Configured from console by consoleSW01#conf tEnter configuration commands, one per line. End with CNTL/Z.SW01(config)#int vlan 10SW01(config-if)#ip ad*Mar 1 00:02:34.603: %LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan10, changed state to upSW01(config-if)#ip add 192.168.1.254 255.255.255.0SW01(config-if)#no shutSW01(config-if)#no shutdownSW01(config-if)#int vlan 20SW01(config-if)#ip a*Mar 1 00:03:17.759: %LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan20, changed state to upSW01(config-if)#ip add 192.168.2.254 255.255.255.0SW01(config-if)#no shutdownSW01(config-if)#endSW01#*Mar 1 00:03:40.711: %SYS-5-CONFIG_I: Configured from console by consoleSW01#交换机SW02的配置过程:R4>enableR4#vlan databaseR4(vlan)#vlan 10VLAN 10 added:Name: VLAN0010R4(vlan)#vlan 20VLAN 20 added:Name: VLAN0020R4(vlan)#exitAPPLY completed.Exiting....R4#conf tEnter configuration commands, one per line. End with CNTL/Z.R4(config)#int f0/1R4(config-if)#swR4(config-if)#switchport mode accessR4(config-if)#swR4(config-if)#switchport access vlan 10R4(config-if)#no shutR4(config-if)#*Mar 1 00:05:21.887: %LINK-3-UPDOWN: Interface FastEthernet0/1, changed state to up*Mar 1 00:05:22.887: %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to upR4(config-if)#int f0/2R4(config-if)#swR4(config-if)#switchport mode accessR4(config-if)#switR4(config-if)#switchport access vlan 20R4(config-if)#no shutR4(config-if)#*Mar 1 00:05:50.563: %LINK-3-UPDOWN: Interface FastEthernet0/2, changed state to up*Mar 1 00:05:51.563: %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/2, changed state to upR4(config-if)#int f0/3R4(config-if)#swR4(config-if)#switchport mode trunkR4(config-if)#no shutR4(config-if)#*Mar 1 00:06:08.139: %DTP-5-TRUNKPORTON: Port Fa0/3 has become dot1q trunkR4(config-if)#*Mar 1 00:06:09.579: %LINK-3-UPDOWN: Interface FastEthernet0/3, changed state to up*Mar 1 00:06:10.579: %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to upR4(config-if)#endR4#*Mar 1 00:06:13.131: %SYS-5-CONFIG_I: Configured from console by consoleR4#SW01#sh runBuilding configuration...Current configuration : 1507 bytes!version 12.3service timestamps debug datetime msecservice timestamps log datetime msecno service password-encryption!hostname SW01!boot-start-markerboot-end-marker!!no aaa new-modelip subnet-zero!!no ip domain lookup!ip cef!!!!!!!!!!!!!!!!!!!interface FastEthernet0/0 no ip address shutdown!interface FastEthernet0/1 switchport access vlan 10 no ip address!interface FastEthernet0/2 switchport access vlan 20 no ip address!interface FastEthernet0/3 switchport mode trunk no ip address!interface FastEthernet0/4 no ip address shutdowninterface FastEthernet0/5 no ip address shutdown!interface FastEthernet0/6 no ip address shutdown!interface FastEthernet0/7 no ip address shutdown!interface FastEthernet0/8 no ip address shutdown!interface FastEthernet0/9 no ip address shutdown!interface FastEthernet0/10 no ip address shutdown!interface FastEthernet0/11 no ip address shutdown!interface FastEthernet0/12 no ip address shutdown!interface FastEthernet0/13 no ip address shutdown!interface FastEthernet0/14 no ip address shutdown!interface FastEthernet0/15 no ip address shutdowninterface Vlan1no ip addressshutdown!interface Vlan10ip address 192.168.1.254 255.255.255.0 !interface Vlan20ip address 192.168.2.254 255.255.255.0 !!no ip http serverno ip http secure-serverip classless!!!!!!!!!!!line con 0exec-timeout 0 0logging synchronousline aux 0line vty 0 4!!endSW01#交换机SW02的配置SW02#sh runBuilding configuration...Current configuration : 1457 bytes!version 12.3service timestamps debug datetime msec service timestamps log datetime msec no service password-encryption!hostname SW02!boot-start-markerboot-end-marker!!no aaa new-modelip subnet-zero!!no ip domain lookup!ip cef!!!!!!!!!!!!!!!!!!!interface FastEthernet0/0no ip addressshutdown!interface FastEthernet0/1switchport access vlan 10no ip addressinterface FastEthernet0/2 switchport access vlan 20 no ip address!interface FastEthernet0/3 switchport mode trunk no ip address!interface FastEthernet0/4 no ip address shutdown!interface FastEthernet0/5 no ip address shutdown!interface FastEthernet0/6 no ip address shutdown!interface FastEthernet0/7 no ip address shutdown!interface FastEthernet0/8 no ip address shutdown!interface FastEthernet0/9 no ip address shutdown!interface FastEthernet0/10 no ip address shutdown!interface FastEthernet0/11 no ip address shutdown!interface FastEthernet0/12 no ip address shutdowninterface FastEthernet0/13 no ip address shutdown!interface FastEthernet0/14 no ip address shutdown!interface FastEthernet0/15 no ip address shutdown!interface Vlan1no ip address shutdown!interface Vlan10no ip address!interface Vlan20no ip address!!no ip http serverno ip http secure-server ip classless!!!!!!!!!!!line con 0exec-timeout 0 0 logging synchronous line aux 0line vty 0 4!!endSW02#客户端配置:测试:。