
Windows Server 2012配置域控制器
Windows Server 2012配置域控制器
windows server 2012在部署DC方面有了一些改变,不但在操作上有一些改变,而且有了新的DC克隆的功能。本
文就先来体验一下如何将一台windows server 2012 RTM服务器提升为域控制器。
首先我已经安装好了一台windows server 2012服务器,而且已经配置好了IP、DNS等信息。如图。
下面我要把这台服务器提升为DC,在server 2012中,已经不支持dcpromo进行提升了,如果使用dcpromo /adv,
会出现下图的提示,并且会转到服务器管理器的界面。如图。
我们需要使用服务器管理器的添加功能和角色向导来提升域控制器,首先要安装AD相关的服务,安装完成后再进
行后续的配置。
首先打开角色和功能的安装向导,如图。
安装类型选择“基于角色或者基于功能的安装”,如图。
目前我们的服务器池中只有当前这一台机器,保持默认,如图。
在选择服务器角色界面,勾选“Active Directory服务”,如图。
选择添加功能,如下图。
在选择功能界面,不需要选择任何功能,直接单击下一步,跳过。如图。
进入AD域服务的安装向导,如图。
确认已经选择所有需要安装的组建后,单击“安装”,如图。
正在安装。如图。
我们可以直接点击“关闭”,关闭安装向导,安装并不会中断,只是到了后台运行。如图。
可以单击服务器管理器界面的小旗子,查看目前正在后台安装的内容。如图。
安装完成后,我们点击小旗子图标查看提示内容,提示我们如果要完成dc的安装,需要点击“将此服务器提升为
域控制器”链接,进行域控制器的提升操作。如图。
AD域服务安装完成,下面我们进入提升域控制器的向导。如图。
因为我目前的环境中没有windows2012或者windows2008的DC,所以我这里选择“添加新林”,安装新林中的第一
个域,根域名为“feel.com”,如图。
域和林功能级别选择windows server 2012模式。如图。
勾选“域名系统DNS服务器”,并输入目录服务还原模式密码,如图。
出现关于DNS的警告,因为目前还没有安装DNS,所以不用理会,直接选择下一步,如图。
在netbios域名界面,保持默认,选择下一步,如图。
指定数据库、日志、sysvol的存放位置,因为是评估环境,我直接保持默认C盘,如图。
在摘要界面,如果没有问题,我们可以选择下一步,如果有问题,则可以返回修改,如图。
同时在上一步中,我们可以将配置信息导出为powershell脚本文件,如图。
进行AD部署前的先决条件检查,如图。
先决条件检查通过后,单击“安装”,如图。
正在启动安装,如图。
开始创建活动目录分区,如图。
安装完成后,需要重启服务器,如图。
重启完成后,我们可以看到在开始菜单中已经有了AD相关的管理工具,如图。
第一台DC部署完成后,我们来看看windows server 2012相关的管理工具能否正常打开。
AD用户和计算机,如图。
AD管理中心,如图。
DNS管理器,如图。
组策略管理,如图。
在服务器管理器中,如果我们右击AD服务器,会发现windows server 2012提供了很多AD的常用管理命令,如图。
不管是ADDS服务,还是DNS服务,还是其他的服务,都可以通过服务器管理器进行管理,如图。
Windows Server 2012网络操作系统(第2版)课件第3章 Windows Server 2012的账户管理
Backup Operators
此组的成员可以备份和还原计算机上的文件,而无须理会保护这些文件的权限。 这是因为执行备份任务的权利要高于所有文件权限。此组的成员无法更改安全设置。
Cryptographic Operators
已授权此组的成员执行加密操作。
Distributed COM Users Guests
】命令。 (2)在删除用户账户对话框中,单击【确定】按钮进行确认,如
图3-15所示。
3.禁用或激活本地用户账户 (1)右击需要禁用或激活用户账户,在弹出的快捷菜单中选择【
属性】命令。 (2)在【常规】选项卡(见图3-16)中,执行以下操作。
若要禁用所选的用户账户,选中【账户已禁用】复选框。 若要激活所选的用户账户,取消选中【账户已禁用】复选
3.2 用户账户
3.2.1 用户账户简介 Windows Server 2012 支持两种用户账户:本地账
户和域账户。 (1)本地账户。本地用户账户是指在本地计算机安全目录数据
库中建立的账户。使用本地账户则只能登录到建立该账户 的计算机上,并访问该计算机上的系统资源。此类账户通 常在工作组网络中使用,其显著特点是基于本机。 (2)域账户。域账户是建立在域控制器的活动目录数据库中 的账户。此类账户具有全局性,可以登录到域网络环境模 式中的任何一台计算机,并获得访问该网络的权限。这需 要系统管理员在域控制器上,为每个登录到域的用户创建 一个用户账户。
3.3 本地用户账户管理
3.3.1 创建本地用户账户 1.规划本地用户账户
在系统中操作创建之前,先制定用户账户规则或约定, 这样可以更好地方便和统一账户的日后管理工作。 1)用户账户命名规划 (1)用户账户命名注意事项。
MCSE(Windows Server 2012)
Windows Server 2012课程介绍:Windows server 2012是一款全新的产品,是基于Windows 8基础上开发出来的服务器版系统,同样引入了Metro界面,增强了存储、网络、虚拟化、云等技术的易用性,让管理员更容易地控制服务器,能够快速适应企业变化不断的业务需求与各种场景的应用。
对应证书:Microsoft Certified Solutions Expert (MCSE)考试代号:70-410 Installing and Configuring Windows Server 201270-411 Administering Windows Server 201270-412 Configuring Advanced Windows Server 2012 Services70-413 Designing adn Implementing a Server Infrastructure70-414 Implementing an Advanced Server Infrastructure培训课时:102课时课程大纲:第一天:◆Windows Server 2012最新认证体系介绍(MCSA,MCSE,MCSM)◆微软产品介绍( OS, SQL Server, Forefront, Exchange, Lync , SharePoint, System Center, Virtualization )◆使用Windows Server 2012下的Hyper-v 3.0第二天:◆Windows Server 2012新功能介绍,版本介绍,系统安装◆Windows Server 2012平台常用操作介绍◆管理Windows Server 2012中的用户账号◆管理Windows Server 2012中NTFS权限,EFS加密,磁盘配额◆Windows Server 2012中Bitlocker介绍第三天:◆Windows Server 2012批量激活服务◆Windows Server 2012文件服务器管理概要◆重复删除数据介绍和功能演示◆iSCSI Target SoftWare介绍◆配置Windows Server 2012的文件服务器(DFS, 高级磁盘配额,使用ADRMS加密Office文档,权限迁移等)◆磁盘管理:基本磁盘和动态磁盘的介绍和管理,介绍常用的存储方案(DAS,NAS,SAN) ,如何使用软件来实现SAN第四天:◆Windows Server 2012的备份和恢复:NTBackup介绍,Windows Server Backup的使用,Symantec BE 2012的部署和管理◆DHCP: 运行原理,DHCP安装和基本管理,实现DHCP Relay Agent,DHCP数据库的迁移◆DNS: DNS案例分析,DNS解析原理分析,DNS的安装和管理,DNS的高级管理◆WINS: 和DNS的区别,WINS的案例分析第五天:◆把Windows Server 2012配置成一个路由器,◆VPN配置和管理,VPN案例分析(实现Client-to-Site VPN和Site-to-Site VPN)◆在Windows Server 2012部署和配置WDS架构:微软架构中批量安装系统的反感讨论,WDS部署和基本配置,使用WDS安装Windows 8◆案例:如何使用WDS分发Windows XP第六天:◆管理Windows Server 2012证书服务:加密的方式,Windows Server 2008 R2中证书服务类型, 证书信任,证书的申请方式(工作组和域)◆案例:使用证书加密远程桌面连接◆案例:实现SSTP VPN◆BranchCache功能介绍和两种模式介绍◆演示:Branchcache功能演示第七天:◆DirectAcess 功能介绍和基本原理介绍◆演示:DirectAccess在公司内部的部署和应用◆把Windows Server 2012 R2配置成一个Web Server :挂载网站,挂载虚拟目录,地址重定向,实现Web服务器HTTPS访问◆案例:如何保证单服务器多网站公用80端口访问◆案例:如果企业内部多个Web Server,如果保证共用公网80端口第八天:◆管理Windows Server 2012远程桌面服务:基本操作和介绍,实现RD RemoteAPP, 实现RD Web Access, 实现RD Gateway, 实现RD Session Broker.◆实现Windows Server 2012 RDS NLB◆实现Windows Server 2012下的VDI第九天:◆Hyper-v的高级管理:实现Hyper-v的实时迁移,SCVMM介绍和安装,常用的功能介绍和演示◆案例:实现P2V◆案例:实现V2V◆案例:配置和管理SCVMM的Portal第十天:◆NAP(网络访问保护):NAP介绍,NAP处理过程。
WindowsServer2012之RDS服务安装部署和配置
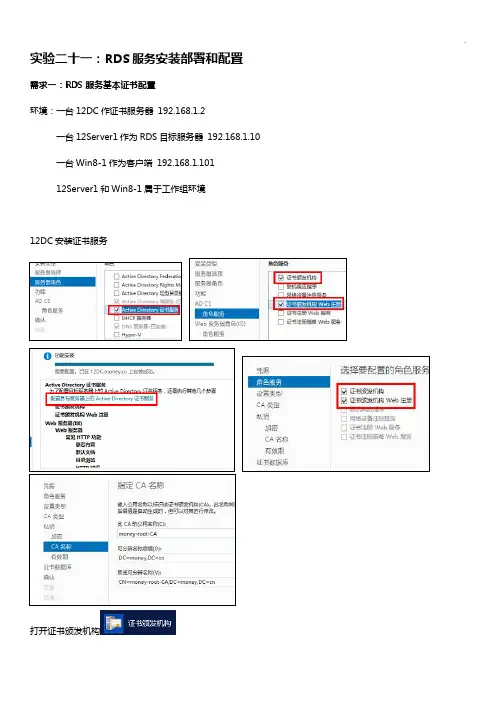
实验二十一:RDS服务安装部署和配置需求一:RDS服务基本证书配置环境:一台12DC作证书服务器192.168.1.2一台12Server1作为RDS目标服务器192.168.1.10一台Win8-1作为客户端192.168.1.10112Server1和Win8-1属于工作组环境12DC安装证书服务打开证书颁发机构在12Server1和Win8-1中做证书颁发机构的信任打开mmc,添加“证书”管理单元,导入trust证书在12Server1上开启远程桌面在12Server1上安装IIS角色IIS角色添加后,打开IIS管理器将创建的证书申请文本打开,复制内容打开IIS管理器中的服务器证书,完成证书申请在12Server1上运行CMD,输入命令“wmic /namespace:\\root\cimv2\TerminalServices PATH Win32_TSGeneralSetting Set SSLCertificateSHA1Hash=”THUMBPRINT””这里的THUMBPRINT参数在下图中查看在Win8-1的host文件里添加一条记录需求二:Windows Server 2012上的RDS服务标准配置需要域环境12DC DC/CA 192.168.1.212Server1 RD会话主机192.168.1.10 加入域12Server2 RD连接代理192.168.1.20 加入域12Server3 RD Web访问192.168.1.30 加入域WIN8-1 客户端192.168.1.150 加入域12DC上安装好CA,CA为企业CA,具体配置可查看实验十八中的CA服务器配置。
安装好CA服务后请在所有服务器上运行下“gpupdate /force”。
12Server1添加12Server2和12Server3服务器,建一个服务器组重启后打开服务器管理器,创建会话集合发布APP和上面的快速部署案例中发布APP一样客户端IE访问“https:///RDWEB”,因为12Server3是RD Web访问。
《Windows Server 2012网络服务器配置与管理》期末试卷A(含答案)
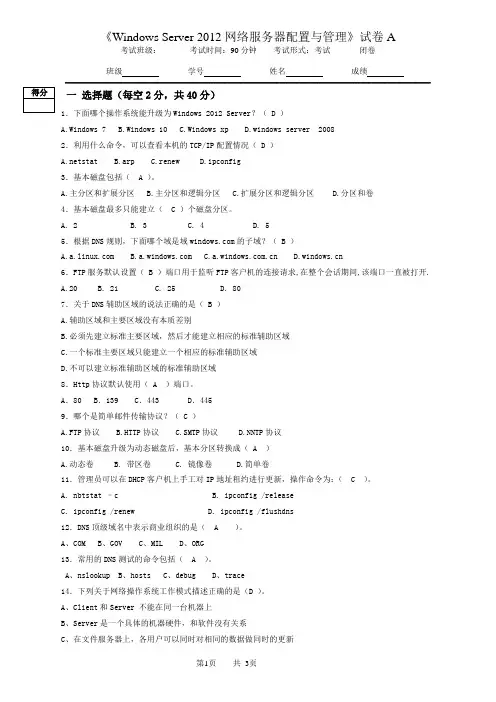
_______________________________________________________________________一选择题(每空2分,共40分)1.下面哪个操作系统能升级为Windows 2012 Server?( D )A.Windows 7B.Windows 10C.Windows xpD.windows server 20082.利用什么命令,可以查看本机的TCP/IP配置情况( D )statB.arpC.renewD.ipconfig3.基本磁盘包括( A )。
A.主分区和扩展分区B.主分区和逻辑分区C.扩展分区和逻辑分区D.分区和卷4.基本磁盘最多只能建立( C )个磁盘分区。
A. 2B. 3C. 4D. 55.根据DNS规则,下面哪个域是域的子域?( B )6.FTP服务默认设置( B )端口用于监听FTP客户机的连接请求,在整个会话期间,该端口一直被打开.A.20B. 21C. 25D. 807.关于DNS辅助区域的说法正确的是( B )A.辅助区域和主要区域没有本质差别B.必须先建立标准主要区域,然后才能建立相应的标准辅助区域C.一个标准主要区域只能建立一个相应的标准辅助区域D.不可以建立标准辅助区域的标准辅助区域8.Http协议默认使用( A )端口。
A.80 B.139 C.443 D.4459.哪个是简单邮件传输协议?( C )A.FTP协议B.HTTP协议C.SMTP协议D.NNTP协议10.基本磁盘升级为动态磁盘后,基本分区转换成( A )A.动态卷B. 带区卷C. 镜像卷D.简单卷11.管理员可以在DHCP客户机上手工对IP地址租约进行更新,操作命令为:( C )。
A. nbtstat –cB. ipconfig /releaseC. ipconfig /renewD. ipconfig /flushdns12.DNS顶级域名中表示商业组织的是( A )。
Server2008R2 AD升级到 Server2012 AD
Server2008R2 AD升级到Server2012 AD
官方还没有详细文档,所以只把测试过程贴出来。
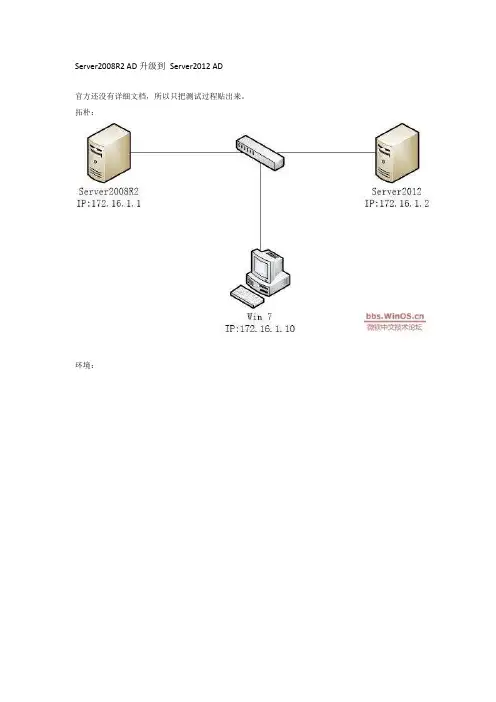
拓朴:
环境:
一台Server2008R2 DC
一台新安装的Server2012
一台加入域的客户端,win7
升级过程如下:
步骤一:提升Server2012为BDC打开服务器管理器,添加角色和功能
默认向导,下一步,选择基本角色或基于功能的安装
服务器选择,下一步
角色选择,下一步
功能、ADDS,默认,下一步,
确认信息,点击安装
等待安装结果。
完成后,点击将此服务器提升为域控制器
进入AD域服务配置向导,选择添加为BDC,设置如下:
域服务器选项,
相比于以前版本,最方便就是这里了,不再需要手工执行adprep,以下自动执行。
查看刚才设置
多了个先决条件检查,看是否满足升级要求(类似Exhange安装前先决条件检查一样),完成检查后,
点击安装.
安装的过程,先是升级林,升级域,安装DNS,提升BDC,复制相关数据。
完成后,自动重启。
至此,Server2012,作为BDC。
步骤2:DC降级。
先重启了DC,再进行降低,详细贴图过程,
重启完成后,此服务器为成员服务器。
注:在进行降级前,出现这图,说明还没完全同步完成,注意,不可操作,
验证结果,
查看FSMO
08r2关机,我把server2012的IP改为172.16.1.1.
做新建用户,客户端登录等操作。
总体过程,比早期升级更简单,顺畅。
Windows Server 2012 的评估版本和升级选项

Windows Server 2012 的评估版本和升级选项26(共 26)对本文的评价是有帮助发布时间: 2012年8月更新时间: 2013年3月应用到: Windows Server 2012本文档总结了关于Windows Server® 2012 评估版本的重要信息,包括获取地点、使用限制以及转换为完整零售版本的方法。
它还总结了从以前授权的零售版本Windows Server 升级到 Windows Server 2012 的支持路径。
Windows Server 2012 评估版完整功能限时评估版 Windows Server 2012 有下列版本:∙Windows Server 2012 Standard∙Windows Server 2012 Datacenter∙Windows Server® 2012 Essentials这些评估版只有 64 位版本,可以使用“服务器核心”选项或者“完全安装”选项来安装。
关于这些安装选项、二者之间如何转换、以及如何使用全新的精简服务器界面和按需功能的详细信息,请参阅//library/hh831786。
对于所有版本,你都有 10 天的时间完成在线激活,评估期从激活时开始计算,持续运行 180 天。
在评估期内,桌面上会出现一个通知,显示评估期的剩余时间(Windows Server 2012 Essentials 中除外)。
你还可以从提升的命令提示符运行slmgr.vbs /dlv以查看剩余时间。
获取评估版的地点你可以通过以下方法获得评估版:∙Windows Server 2012 Standard;Windows Server 2012 Datacenter:通过 TechNet 评估中心(/evalcenter/hh670538.aspx)。
这些版本也可用做预创建的 VHD 在虚拟环境中使用。
∙Windows Server 2012 Essentials:通过/fwlink/p/?LinkId=266340评估版的限制所有评估版在评估期内拥有全部功能,但是启动至安全模式不可用。
Server2008R2 AD域升级到 Server2012 AD域
[原创] Server2008R2 AD升级到 Server2012 AD
官方还没有详细文档,所以只把测试过程贴出来。
拓朴:
环境:
一台Server2008R2 DC
一台新安装的Server2012
一台加入域的客户端,win7
升级过程如下:
步骤一:提升Server2012为BDC打开服务器管理器,添加角色和功能
默认向导,下一步,选择基本角色或基于功能的安装
服务器选择,下一步
角色选择,下一步
功能、ADDS,默认,下一步,
确认信息,点击安装
等待安装结果。
完成后,点击将此服务器提升为域控制器
进入AD域服务配置向导,选择添加为BDC,设置如下:
域服务器选项,
相比于以前版本,最方便就是这里了,不再需要手工执行adprep,以下自动执行。
查看刚才设置
多了个先决条件检查,看是否满足升级要求(类似Exhange安装前先决条件检查一样),完成检查后,点击安装.
安装的过程,先是升级林,升级域,安装DNS,提升BDC,复制相关数据。
完成后,自动重启。
至此,Server2012,作为BDC。
步骤2:DC降级。
先重启了DC,再进行降低,详细贴图过程,
重启完成后,此服务器为成员服务器。
注:在进行降级前,出现这图,说明还没完全同步完成,注意,不可操作,
验证结果,
查看FSMO
08r2关机,我把server2012的IP改为172.16.1.1.做新建用户,客户端登录等操作。
局域网共享设置权限server2012r2文件共享权限设置方法
局域网共享设置权限server2012r2文件共享权限设置方法局域网可以实现文件管理、应用软件共享、打印机共享、扫描仪共享、工作组内的日程安排、电子邮件和传真通信服务等功能。
本文主要讲解了server2012共享文件夹设置权限、server2012r2文件共享权限设置、server2012局域网共享设置权限的方法,需要的朋友们可以参考下具体介绍1、建立总共享文件\share\share--右键(属性)--共享(菜单)--高级共享--(打勾)共享此文件夹--输入共享文件夹名称--权限--every--(打勾)完全控制\share--右键(属性)--安全--高级--有效访问(菜单)--选择用户--添加domainusers组\share--右键(属性)--安全--高级--权限--(点)禁止继承--(选)将已继承的权限转换为此对象的显式权限。
\share--右键(属性)--安全--高级--权限--权限条目内保留system 和administrators用户组\share--右键(属性)--安全--高级--(打勾)可从此对象继承的权限项目替换所有子对象的项目\share--右键(属性)--安全--高级--权限--(点)添加--选择主体--添加domainusers组(确定)--应用于(只有该文件夹)--基本权限(打勾)完全控制应用--确定注:如果子文件夹内已经有文件,然后给该子文件夹给一个domainuser开权限,那么thisuser无法看到已有文件.解决方法:1,把已有文件复制一份;2,在子文件夹的属性--安全--高级--打勾--可从此对象继承的权限项目替换所有子对象的项目--应用。
share文件夹设定好,千万不能再\share--右键(属性)--安全--高级--(打勾)可从此对象继承的权限项目替换所有子对象的项目,这样share内子文件夹内所有domainuser的权限都将丢失.2、用户看不到无权限的文件夹服务器管理器--文件和存储服务--共享--选择目录(右键)属性--设置--(打勾)启用基于存取的枚举。
把Windows 2008 R2域服务升级和迁移到Windows Server 2012 R2上
把Windows 2008 R2域服务升级和迁移到Windows Server 2012 R2上• (一)windows Server 2012 R2 中增加了不少功能,在AD角色中就增加了如下新特性:Workplace Join:支持设备在不加入域的情况下,通过第二因子认证和单点登录通过web应用代理访问内部应用:外部设备可以直接通过Web应用代理来访问内部应用和服务,如:ADFS、Applications。
通过规则以决定访问ADFS资源的用户权限,权限有三种:允许所有用户访问、输入凭据访问、拒绝用户访问迁移工作可以有多种方式,常见的就是在不同设备上进行迁移,这样安全可靠。
还有一种是就地升级的迁移,这种方式只限于能直接升级到Windows Server 2012 R2 的系统,升级前做好系统备份工作。
1.新安装一台Windows server 2012 R2服务器,打开添加角色和功能对话框。
2.在安装类型页面点击下一步3.在服务器选择页面,点击下一步4.在服务器角色页面,选择AD域服务角色,点击下一步5.在功能页面,点击下一步7.点击下一步8.勾选“如果需要,自动重新启动服务器”,点击安装9.安装完成后点击“将此服务器升级为域控制器”10.在部署配置页面,选择将域控制器添加到现有域,具体配置如图所示,点击下一步11.输入目录还原密码,然后点击下一步12.点击下一步13.复制自选择主域控制器,然后点击下一步14.在路径页面,点击下一步15.点击下一步16.点击下一步17.先决条件检查通过后,点击安装18.安装完成后,点击关闭19.在AD管理中心中看到,windows server 2012 R2 服务器已经成为域控制器。
(二)将域的五个角色转移到Windows server 2012 R2AD域环境中的五大主机角色在Win Server多主机复制环境中,任何域控制器理论上都可以更改ActiveDirectory中的任何对象。
《Windows Server 2012 R2系统管理与网络服务项目化教程》—课程标准
《Windows网络操作系统》课程标准一、课程基本信息二、课程性质本课程是计算机网络技术、信息安全与管理专业的专业核心课程,也是计算机应用技术和物联网技术与应用专业的专业拓展课程。
是一门操作性和实践性很强的职业技术课程。
其主要教学内容是介绍Windows Server 2012 R2网络操作系统的常见的网络系统管理和主流服务器的配置、维护与管理,并能利用网络互联设备组建和管理具有多台服务器的小型局域网的方法。
本课程采用采用“项目引导、任务驱动,一体化课堂”的教学模式开展教学,整个课程由15个项目引导,通过师生互动的讲练演结合和理实一体化教室实施教学。
学生在学习本课程后,能够根据企业的实际需求,配置相应的网络服务,组建公司的局域网络,并且能够维护和管理该网络。
为后续学习《网络设备配置与管理》、《计算机网络工程》等课程打下坚实的基础。
三、课程目标(一)知识目标1、按照网络组建的要求,掌握网络操作系统的基本概念和技术理论。
2、掌握Windows Server环境下组网的两种模式及其用户账户和组账户的管理。
3、掌握Windows Server系统的基础管理。
4、掌握Windows Server主流服务器的配置与管理。
5、了解中小型企业局域网或校园网的设计与规划。
(二)能力目标1、会安装和维护服务器系统软件和应用软件。
2、会配备网络和管理磁盘。
3、会管理用户和分配用户权限。
4、会搭建常用网络服务器,并对其进行配置和维护。
5、会排除服务器的一些软硬件故障。
6、能够对网络系统进行安全的维护;能运用常用的工具,对常见的问题能够进行简单的诊断与测试。
7、能够独立深入阅读网络相关的技术文献。
(三)态度与情感目标1、适应网络时代的交流、生活,善于用网络获取信息,不迷信网络、也不拒绝网络。
2、具有正确的网络使用价值观,遵守虚拟世界的国家关于网络管理的法律法规、道德,养成良好的网管员职业岗位素养。
3、形成积极动手实践的习惯,以及沟通与团队的协作能力。