
Windows Server 2003环境下域控制器挂掉后的处理步骤
Windows Server 2003环境下域控制器挂掉后的处理步骤
前提
必须是域内有多域控制器,如果没有,还是老老实实地去做全盘备份和恢复吧。
实验环境:
●域名:
●第一台域控制器:
⏹计算机名:
⏹IP:192.168.5.1
⏹子网掩码:255.255.255.0
⏹DNS:192.168.5.1
⏹并且FSMO五种角色及GC全部在第一台域控上。
●第二台域控制器:
⏹计算机名:
⏹IP:192.168.5.2
⏹子网掩码:255.255.255.0
⏹DNS:192.168.5.2
灾难情况
第一台域控制器由于硬件原因,导致无法启动。
客户端虽然还可以利用本地缓存进行登陆,但已经无法再利用域资源了。
操作目的
让第二台额外域控制器来接替第一台的工作,也就是说把FSMO和GC全部转移到额外域控制器上来。
操作步骤
首先,要把第一台域控制器的所有信息从活动目录里面删除。
点击“开始-运行”,输入:“cmd”并回车,在命令提示符下输入:“ntdsutil”,然后回车。
选择“Metadata cleanup ----清理不使用的服务器的对象”然后依次输入下面的命令:
显示一下Site中的域:
结果找到两个,其中“1”是我建的子域,所以这里要先择“0”:
通过上面的信息,我们可以看到两个服务器,其中SERVER是我们要删除的,因为它已经DOWN机了。
所以这里要选择“0”:
选中后,按“q”退出到上一层菜单:
接下去删除服务器信息,出现提示后点是。
在上图中点击“是”:
然后再按2个“q”退出。
再使用ADSI EDIT工具删除Active Directory users and computers中的Domain controllers中欲删除服务器对象。
打开后,找到如下位置:
点击右键,然后选“删除”就可以了。
在“管理工具”里,打开“AD站点和服务”,找到如下位置:
把复制连接也删除了:
把FSMO角色强行夺取过来。
先要连接到目标服务器上:
连接成功后,按“q”退出到上层菜单,并且看一下帮助信息:
这里有两种方法分别是Seize和Transfer,如果原来的FSMO角色的拥有者处于离线状态,那么就要用Seize,如果处于联机状态,那么就要用Transfer。
在这里由于SERVER已经离线了,所以要用“Seize”:
这里是夺取PDC角色的图示,点“是”,其它角色的也是一样的操作,最后退出。
最后就是把GC转移过来,在“管理工具”里,打开“AD站点和服务”,找到如下位置:
在“属性”上单击:
在“全局编录”前打外勾,然后确定退出就可以了。
最后到客户端去修改一下DNS服务器的位置,就可以发现客户端又可以正常登陆了。
而且所有的域资源又可以正常使用。
备注
坏掉的服务器修好后和现在的域没什么关系了,可以重新加入到现有域中,但不要用原来的名字,以免带来不必要的麻烦。
Windows 2003 server 域控制器坏掉后FSMO强占
Windows 2003 server 域控制器坏掉后(FSMO强占)--实践文章导读:FSMO(flexible Single Master Operation)操作主控,是AD的一个特殊对象。
在AD中一共有5类操作主机角色,分别担当不同的功能,任何一个操作角色的丢失或不可用,那么整个域会遇到很多问题。
FSMO(flexible Single Master Operation)操作主控,是AD的一个特殊对象。
在AD中一共有5类操作主机角色,分别担当不同的功能,任何一个操作角色的丢失或不可用,那么整个域会遇到很多问题。
FSMO只有在DC上才有,但不是每个DC都有,下面先简单解释下这5种角色存在的位置和作用:Schema master (架构主机)Domain naming master (域命名主机)PDC Emulator (PDC 仿真器)RID Master (RID主机)Infrastructure Master (基础结构主机)第1和第2个角色在林中只出现一次,也既是说在整个森林只有一台DC是具有这个角色(森林级别的角色)后面3个角色在域中只出现一次,也既是说在整在域中只有一台DC是具有这种角色(域级别的角色)这5种角色可以在一台DC上全部出现,也可以分布其他的DC上,来减轻DC的负荷,使整个域运行的更高效。
当你在建立第一个域的时候是一个全新的森林全新的域,那么这5种角色会在你的第一台DC上,当你建立域辅助主控也就是说额外控制器时,这台额外在默认情况下是不会具有任何一种角色,除非你手动把部分角色转移或强占到这台额外DC上,因为在同一个域,这些角色只能出现一次,当你转移后或强占后,那么原来的那台DC就没有了那个角色,当然就不能担当这个角色所起所有功能和作用。
所以,当某一台拥有某些角色的DC宕机之后,这个域会出现很多问题,特别是PDC主控坏掉起不来的时候,那么整个域的身份验证将变的不可用,如果Schema master不可用,那么在安装exchange服务器的时候将不能进行森林和域的拓展,等等,总之这5个角色是非常重要,除了 infrastructure master 这个角色是这5个中最无关紧要的角色,当只有一个域或森林而且所有的DC都是GC的时候,这个角色根本就没用,当然我们最好是使它为可用,来保证我们的域的完整行。
实战环境下的主域控制器系统重装方案
用户环境描述:用户现有Windows2003域控制器两台,两台域控制器上分别安装有DNS服务器,共同维护现有活动目录集成区域。
现在存在的问题和要求:问题:用户主域控制器前段时间因为感染病毒和其他软件问题导致主域控制器运行很不稳定,现在需要对主域控制器进行重新安装系统以解决这个问题。
要求:因为域控制器上存储有大量用户帐号信息,所以在对域控制器进行系统安装的时候要求不能造成用户帐户信息丢失。
同时在对域控制器系统进行重新安装后对网络客户端访问网络资源和认证不能产生影响。
解决方案:主要步骤:1.备份现有主域控制器和备份域控制器系统2.检查和配置活动目录集成的DNS区域3.把GC(全局编录)移置到额外域控制器上4.转移域里的5种角色5.在主域控制器上运行DCPROMO删除AD,额外域控制器被提升为主域控制器6.删除AD成功后,重新安装Windows2003,再运行DCPROMO安装AD,将该计算机配置成为本域中的额外域控制器。
7.在新安装的服务器上安装并配置DNS服务器8.测试系统详细步骤:1.备份现有主域控制器和备份域控制器操作系统1)准备一张包含GHOST8.3程序的可引导光盘2)进入服务器BIOS更改服务器引导顺序,将光盘放在启动设备的第一位。
3)启动电脑到DOS状态4)启动ghost,如下图,依次点击local\Partition\ToImage5)下面是选择要备份的分区,保存的位置和文件名选择镜像文件保存的位置6)选择压缩压缩方式(如下图):2.检查和配置活动目录集成的DNS区域1)检查主域控制器DNS配置首选DNS应该设置为辅助域控制器安装的DNS服务器点击开始---程序-----管理工具---DNS---右键相关正向区域----选择“属性”查看主域控制器的DNS服务器如下所示:类型:应该为“ActiveDirectory集成区域”复制:应该为“ActiveDirectory域中的所有域控制器”动态更新为:安全2)检查辅助域控制器DNS配置首选DNS应该设置为主域控制器安装的DNS服务器点击开始---程序-----管理工具---DNS---右键相关正向区域----选择“属性”查看主域控制器的DNS服务器如下所示:类型:应该为“ActiveDirectory集成区域”复制:应该为“ActiveDirectory域中的所有域控制器”动态更新为:安全3.把GC(全局编录)移置到额外域控制器上1)使用域管理员帐户登陆到主域控制器上2)请单击“开始”,指向“设置”,单击“控制面板”,双击“管理工具”,然后双击“ActiveDirectory站点和服务”。
域控制器降级基础知识

域控制器降级基础知识如果您通过使⽤ Ntdsutil 中的删除选定域命令从林中删除了某个域,请验证林中的所有域控制器和全局编录服务器都已彻底删除了所有指向您刚删除的域的对象和引⽤,然后再使⽤相同的域名将⼀个新域提升到同⼀林中。
Windows 2000 ⽀持⼯具中包含的 Replmon.exe 或 Repadmin.exe 之类的⼯具可帮助您确定是否发⽣过端到端复制。
Windows 2000 SP3 及更早的全局编录服务器删除对象和命名上下⽂的速度要明显⽐ Windows Server 2003 慢。
Windows Server 2003 域控制器1. Windows Server 2003 域控制器在默认情况下⽀持强制降级。
单击“开始”,单击“运⾏”,然后键⼊以下命令:dcpromo /forceremoval2. 单击“确定”。
3. 在“欢迎使⽤ Active Directory 安装向导”页中,单击“下⼀步”。
4. 在“强制删除 Active Directory”页中,单击“下⼀步”。
5. 在“管理员密码”中,键⼊您要为本地 SAM 数据库的管理员帐户分配的密码和确认密码,然后单击“下⼀步”。
6. 在“摘要”中,单击“下⼀步”。
7. 在林中继续存在的域控制器上,对已降级的域控制器执⾏元数据清除。
如果您通过使⽤ Ntdsutil 中的删除选定域命令从林中删除了某个域,请验证林中的所有域控制器和全局编录服务器都已彻底删除了所有指向您刚删除的域的对象和引⽤,然后再使⽤相同的域名将⼀个新域提升到同⼀林中。
Windows 2000 Service Pack 3 (SP3) 及更早的全局编录服务器删除对象和命名上下⽂的速度要明显⽐ Windows Server 2003 慢。
如果在删除了 Active Directory 的计算机上的资源访问控制项 (ACE) 是基于域本地组的,则可能必须重新配置这些权限,因为这些组对成员服务器或独⽴服务器来说是不可⽤的。
域控制器的安装和初步设置(2003Server)
既然要写一个完整的教程就从什么都没有的时候写起吧!一、安装windows 2003 Server的操作系统。
最好使用 Enterprise企业版的,现在应该是sp2的版本了,而且一定要带R2。
带有许多非常不错的功能哦。
为了保证域控制器的稳定,强烈建议安装原版,优化的会给你带来许多莫名其妙的问题。
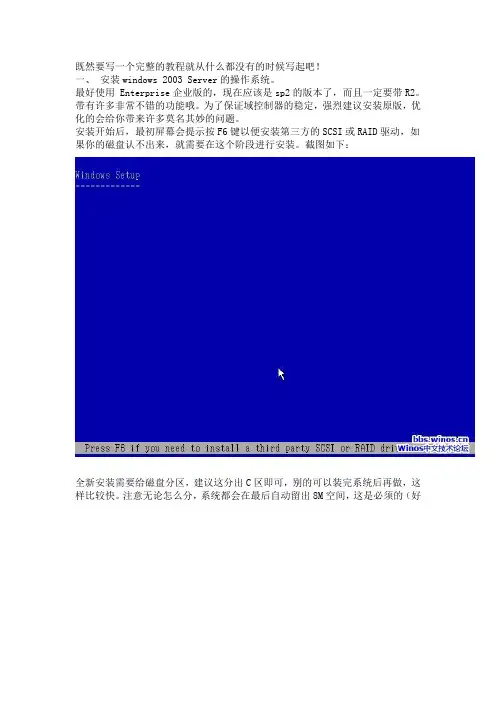
安装开始后,最初屏幕会提示按F6键以便安装第三方的SCSI或RAID驱动,如果你的磁盘认不出来,就需要在这个阶段进行安装。
截图如下:全新安装需要给磁盘分区,建议这分出C区即可,别的可以装完系统后再做,这样比较快。
注意无论怎么分,系统都会在最后自动留出8M空间,这是必须的(好在现在空间不值钱,呵呵)。
截图如下:磁盘格式务必使用NTFS,别和我提FAT,不是一个级别的东西,啥啥都不支持。
截图如下:服务器连接数的默认设置是5,注意这里的连接指的是并发连接,设大一点没关系,微软不找你的麻烦就行了。
截图如下:计算机的名称建议采用微软推荐的命名方式:**-***。
连接线前面可以是单位或部门的缩写,后面是具体机器名的缩写。
当设备日益增多时,这种命名方式会给你带来非常多的便利。
截图如下:典型网络设置是自动从DHCP服务器获取的。
因为服务器的IP地址不应该是动态分配的(呵呵,领导找不到,乐就大了),所以这里要选择自定义设置,截图如下:选择Internet协议TCP/IP这一项的属性。
注意,因为这台机器要作为第一个域控制器,这里的DNS要设置为本机的IP地址或是127.0.0.1 ,网关我就不写了,但你的要设置正确,不然DNS的递归测试会失败。
至于访问外网的事不用担心。
后面就会讲到。
截图如下:接下来的界面会询问你加入工作组(默认),还是加入域。
因为正在安装的就是第一台域控制器,所以这时还没有域可以加入,直接点击下一步。
截图如下:这之后就应该很顺利的安装完成并自动重启了。
你会看到windows 2003的登录界面。
输入用户名administrator以及安装时设定的密码,进入系统。
windows2003 服务器版 server 如何建域,退域

windows2003 服务器版server 如何建域,退域。
图文详解2010-11-28 12:21:58| 分类:计算机类| 标签:组建2003域 win2003服务器 ad 安装域删除域|字号大中小订阅“域”的真正含义指的是服务器控制网络上的计算机能否加入的计算机组合。
一提到组合,势必需要严格的控制。
所以实行严格的管理对网络安全是非常必要的。
在对等网模式下,任何一台电脑只要接入网络,其他机器就都可以访问共享资源,如共享上网等。
尽管对等网络上的共享文件可以加访问密码,但是非常容易被破解。
在由Windows 9x构成的对等网中,数据的传输是非常不安全的。
安装域控制器的过程就是安装Active Directory 的过程。
删除域控制器的过程就是删除ActiveDirectory 的过程。
操作要点:“开始| 管理工具| 配置您的服务器向导”,在“服务器角色”中选择“域控制器(Active Directory)”,如果该计算机不是域控制器,则启动“Active Directory 安装向导”后会安装域控制器;如果该计算机已经是域控制器,则会删除域控制器。
操作详解:一、安装域控制器的条件:1、已安装了Windows Server 2003 操作系统;2、服务器上至少要有一个NTFS 分区;3、一个DNS 域名;如果网络中有多个域,各个域名不能重复;4、一个DNS 服务器;负责域名的解析,用于定位域控制器的位置,多个域控制器可共用一个DNS 服务器。
二、域规划:建立域控制器时应该先进行规划,明确该域控制器所管理的域,还需要明确各域之间的关系,这样才不会造成混乱。
在安装活动目录过程中,有两步的选择最重要,如下图:600)makesmallpic(this,600,1800);"> 600)makesmallpic(this,600,1800);">在建立域控制器时,有以下几种情形:1、建立网络中的第一个域选项1:新域的域控制器;选项2:在新林中的域。
2003server新建域、额外域控制器、子域步骤

1.没有建域之前,
2.新建域之后
3.在windows2003 server中,新建域!运行dcpromo
这里选择“新域的域控制器”
这里选择,“新林中的域”,然后下一步,
不出错误的话,复制完之后就完成了域的建立,之后重启2003server,如下图
这里就可以登录我们的新域了,在“登录到”选项卡中选择“yanfu”,
登陆域成功之后,我们可以看到此server的系统属性,如图已经加入域中,
在另一台pc中,依次选择“我的电脑”→右键“属性”→“计算机名”→“域”如下图,输入域中有管理员权限的账户和密码
本地计算机成功加入域中
本地计算机加入域成功后,可在server 中看到新加入的计算机,如图,
如果此时我们使用本地计算机的用户名和密码,如下图提示,我们是无法进入域中的,因此我们必需输入域中的账户和密码。
新建域中用户名和密码,“user”右键→选择“新建用户”
建好账户之后,如下图,我们就可以在users中看到域中成员了,当然也包括新建的用户。
这时再用新建的域中账户,登录计算机,
登陆成功后,在本地计算机中查看计算机属性,如下图:
至此我们就完成了新建域以及计算机加域的实验,下一步将在另一台server中,新建额外域控制器,
和新建域一样,只是在这一步,选择“现有域的额外域控制器”,然后下一步
这一步,我们填写具有域控制器权限的用户名和密码。
2003主域损坏后辅域升级为主域并清理
主域控崩溃,恢复活动目录当网络中的Windows Server 2003的Active Directory主域控制器完全损坏并且不能恢复时,为了保证业务的正常运转,需要将网络中的额外域控制器升级到主域控制器角色。
我们的网络拓扑如下,单域dc01为所有主机角色和GC,DC01和DC02均已安装DNS,并且互为复制。
我们将通过NTDSUTIL工具来占用dc01的操作主机角色,并且设置DC02为全局编录.这里将dc01.hisense.local离线来模拟主域控制崩溃。
1.占用操作主机角色(1)在开始-所有程序-Windows Support Tools-命令提示符(2)输入ntdsutil(3)输入roles(4)输入connections(5)输入connect to server dc02.hisense.local(6)输入quit(7)占用域命名主机角色,输入seize domain naming master ,回车,出现对话框,点是从上图可以看出先进行主机角色的传送,当传送不能成功时进行占用。
(8)占用基础架构主机角色,输入seize infrastructure master(9)占用PDC,输入seize pdc(10)占用RID角色,输入seize RID master(11)占用架构主机角色,输入seize schema master(12)输入2次quit,退出ntdsutil,输入netdom query fsmo,查看操作主机角色至此,所有操作主机角色已经到了DC02.hisense.local上了。
2.在DC02上设置全局编录(1)开始-管理工具-Active Directory 站点和服务(2)单击sites-“default-first-site-name”-servers,选择dc02,右键单击NTDS Sites,选择属性(3)在查询策略中,选择default query policy,并选中全局编录。
Win2003 server额外域控不能单独工作的问题
Win2003 server额外域控不能单独工作的问题当主控制器关掉,额外域控制器并不能充当域控制器角色,客户端无法进入域,打开服务器系统事件查看器,可以根据上面的报错更快的知道那些地方设置有问题,我这次遇到的情况是服务器系统事件查看器显示错误事件ID 1030 1058。
处理方法如下:一.检查AD设置1. 查看域控DNS地址,主域控的首选DNS地址为本身IP地址,备用DNS地址为额外域控的地址,相应的,额外域控的首选DNS为本身,备用DNS设为主域控的IP地址。
2. 依次在主域和额外域控上打开DNS管理介面,对正向查找区域“_”,“”.反向查找区域“xx.xx.xx.* subnet”属性进行查看,确定设置如下,如不是,则进行修改3 在主域打开“Active Directory站点和服务”,点选额外域DC属性,查看全局编录是否打勾三.核实Netlogon 、FRS和DFS 服务已启动1. 单击“开始”,指向“管理工具”,然后单击“服务”。
2. 在“服务”列表中,单击“Distributed File System”服务,“File Replication Service“服务和Netlogon 服务。
验证“状态”列下的值是否为“已启动”。
验证“启动类型”列下的值是否为“自动”。
如果“状态”值或“启动类型”值不正确,请按照下列步骤操作:a. 右键单击“Distributed File System”服务,“File Replication Service“服务和Netlogon 服务,然后单击“属性”。
b. 在“启动类型”列表中,单击“自动”。
c. 在“服务状态”区域中,如果未启动服务,单击“启动”。
d. 单击“确定”。
四.检查Sysvol 文件夹的内容和权限SYSVOL是用来存储域公共文件服务器副本的共享文件夹,例如我们用得最多的组策略设置、脚本等都是存在这个共享目录中的。
如果组织内有多台域控制器,那么它们就在域中所有的域控制器之间通过FRS服务相互复制。
windows server 2003域的升级与降级
一、降域1.点击“开始—运行”,输入“Dcpromo”,然后回车就可以看到“Active Directory安装向导”。
2. 如果不成功,则单击“开始”,单击“运行”,然后键入以下命令:dcpromo /forceremoval强制降级,我们的服务器属于强制降级操作3. 单击“确定”。
4. 在“欢迎使用Active Directory 安装向导”页中,单击“下一步”。
5. 如果您要删除的计算机是全局编录服务器,请单击消息窗口中的“确定”。
6. 在“删除Active Directory”页中,确保已清除“这个服务器是域中的最后一个域控制器”复选框,然后单击“下一步”。
7. 在“网络凭据”页中,键入林中具有企业管理员凭据的用户帐户的名称、密码和域名称,然后单击“下一步”。
8. 在“管理员密码”中,键入您要为本地SAM 数据库的管理员帐户分配的密码和确认密码,然后单击“下一步”。
9. 在“摘要”页上,单击“下一步”。
10. 重启计算机,降域成功。
二、升域1.点击“开始—运行”,输入“Dcpromo”,然后回车就可以看到“Active Directory安装向导”在这里直接点击“下一步”:2.操作形态兼容性模板:这里是一个兼容性的要求,直接点击“下一步”:3.域控制器类型:在这里有新域的域控制器和现有域的额外域控制器两个选项,由于这是新建的第一台域控制器,所以选择第一项:“新域的域控制器”,然后点“下一步”:4.创建一个新域:有创建一个新的在新林中的域、在现有域树中的子域、在现有的林中的域树三个选项,因为是第一台域控,所以选择“在新林中的域”,点击下一步5.新的域名:在这里我们要指定一个域名,我在这里指定的是,输入新建域的域名,我们将新的域起名为,点击下一步BIOS域名:TARADIO,点击下一步7.数据库和日志文件文件夹:在这里要指定Active Directory数据库和日志的存放位置,采取默认,点击下一步8.共享的系统卷:c:\WAIDOWS\SYSVOL, 点击下一步9.DNS注册诊断:这里有三个选项,第一次部署时总会出现上面那个DNS注册诊断出错的画面,主要是因为虽然安装了DNS,但由于并没有配置它,网络上还没有可用的DNS服务器,所以才会出现响应超时的现像,所以在这里要选择:“在这台计算机上安装并配置DNS,并将这台DNS服务器设为这台计算机的首选DNS服务器”。
在WINDOWS 2003 SERVER上利用域服务器设置管理域用户与计算机的相关操作
在WINDOWS 2003 SERVER上利用域服务器设置管理域用户与计算机的相关操作第一步:安装WINDOWS 2003 SERVER,打补丁,安装防病毒软件,并设置IP地址第二步:在WINDOWS 2003 SERVER添加域服务器1、打开“管理您的服务器” ,选择“添加或删除角色”2、在弹出的“预备步骤”中单击“下一步”3、在“服务器角色”中选择“域控制器(Active Directory)”4、在“选择总结”中单击“下一步”5、在“Active Directory安装向导”中单击“下一步”6、“在操作系统兼容性”中单击“下一步”7、在“域控制器类型”中选择“新域的域控制器”8、在“创建一个新域”中选择“在新林中的域”9、在“新域名”中输入你所建域的名称,也可以是“teacher”“Stu”等等。
10、在“NetBIOS域名”中自己命名NetBIOS域名11、“在数据库和日志文件文件夹”中单击“下一步”12、在“共享系统卷”中单击“下一步”13、在“DNS注册诊断”中单击“下一步”14、在“权限”中单击“下一步”15、在“目录服务还原模式的管理员密码”中输入自行设置的还原密码16、在“摘要”中单击“下一步”17、这时出现下面的界面,系统开始配置Active Directory,并提示插入WINDOWS2003 SERVER安装盘,需要一点时间18、安装完成后显示出下,单击“完成”19、显示“此服务器现在是域控制器”,单击“完成”20、这时,重启计算机。
回到“配置您的服务器向导”,你会发现其中多了“域控制器(Active Directory)”至此,第二步工作完成。
第三步:在域控制器中批量生成用户1、在EXCEL中为每个学生生成一个用户名和密码。
说明:a) WINDOWS 2003 SERVER默认密码要求比较高,如果要给学生设置比较容易记的密码,需要事先更改WINDOWS 2003 SERVER中的设置,具体办法如下:“开始”—“程序”—“管理工具”—“域安全策略”,打开“安全设置”选择“账户策略”—“密码策略”,将其中的“密码必须符合复杂性要求”禁用;并修改“密码长度最小值”。