
02-802.1X热备典型配置举例
802.1X热备典型配置举例Copyright © 2014 杭州华三通信技术有限公司版权所有,保留一切权利。
非经本公司书面许可,任何单位和个人不得擅自摘抄、复制本文档内容的部分或全部,并不得以任何形式传播。
本文档中的信息可能变动,恕不另行通知。
目录1 简介 (1)2 配置前提 (1)3 配置举例 (1)3.1 组网需求 (1)3.2 配置思路 (1)3.3 配置注意事项 (2)3.4 配置步骤 (2)3.4.1 AC 1的配置 (2)3.4.2 AC 2的配置 (5)3.4.3 Switch的配置 (9)3.4.4 RADIUS server的配置 (10)3.5 验证配置 (11)3.6 配置文件 (12)4 相关资料 (16)i1 简介本文档介绍无线控制器802.1X热备典型配置举例。
2 配置前提本文档不严格与具体软、硬件版本对应,如果使用过程中与产品实际情况有差异,请参考相关产品手册,或以设备实际情况为准。
本文档中的配置均是在实验室环境下进行的配置和验证,配置前设备的所有参数均采用出厂时的缺省配置。
如果您已经对设备进行了配置,为了保证配置效果,请确认现有配置和以下举例中的配置不冲突。
本文档假设您已了解802.1X和双机热备的相关功能。
3 配置举例3.1 组网需求如图1所示,AC 1和AC 2均支持双机热备,现要求AC 1和AC 2在运行双机热备情况下支持802.1X 客户端的信息备份,主备AC切换的过程中,客户端不会重新上下线,可以继续正常通信。
具体要求如下:∙采用加密类型的服务模板,加密套件采用AES-CCMP。
∙AC 1正常工作的情况下,Client通过AC 1进行802.1X认证接入。
AC 1发生故障的情况下,Client通过AC 2接入。
∙802.1X的认证方式采用EAP中继方式。
∙采用RADIUS服务器作为认证服务器,RADIUS服务器上注册的接入设备NAS-IP是133.1.1.3/16。
∙防止用户通过恶意假冒其它域账号从本端口接入网络。
∙配置VRRP来提高链路的可靠性,保证业务流量在切换过程中不会中断。
∙将VLAN 10作为备份VLAN,用于双机热备。
图1无线控制器802.1X热备典型配置组网图3.2 配置思路∙由于端口安全特性通过多种安全模式提供了802.1X认证的扩展和组合应用,因此为实现802.1X认证,需要在AC上全局配置端口安全;∙为实现802.1X认证状态的备份,需要配置双机热备功能;∙在无线环境中,为了保证AC在切换过程中,无线服务不中断,同时使客户端的信息在AC间同步,需要配置双AC备份及IACTP隧道。
∙在双AC备份配置中,为了让AP优先连接到AC 1,需要为AC 1配置较高的优先级。
1∙在VRRP配置中,为了让AC 1成为Master,需要为AC 1配置较高的优先级。
∙由于部分802.1X客户端不支持与设备进行握手报文的交互,因此需要关闭设备的在线用户握手功能,避免该类型的在线用户因没有回应握手报文而被强制下线。
∙对于无线局域网来说,802.1X认证可以由客户端主动发起,或由无线模块发现用户后自动触发,不需要通过端口定期发送802.1X组播报文的方式来触发。
同时,组播触发报文会占用无线的通信带宽,因此建议无线局域网中的接入设备关闭802.1X组播触发功能。
∙为了防止用户通过恶意假冒其它域账号从本端口接入网络,配置端口的强制认证域。
3.3 配置注意事项∙主备AC热备相关配置必须保持一致;∙配置AP的序列号时请确保该序列号与AP唯一对应,AP的序列号可以通过AP设备背面的标签获取。
3.4 配置步骤3.4.1 AC 1的配置(1) 配置AC 1的接口# 创建VLAN 10作为双机热备的VLAN。
<AC1> system-view[AC1] vlan 10[AC1-vlan10] quit# 创建VLAN 100及其对应的VLAN接口,并为该接口配置IP地址。
AC将使用该接口的IP地址与AP建立LWAPP隧道。
[AC1] vlan 100[AC1-vlan100] quit[AC1] interface vlan-interface 100[AC1-Vlan-interface100] ip address 133.4.1.1 16[AC1-Vlan-interface100] quit# 创建VLAN 200作为ESS接口的缺省VLAN。
[AC1] vlan 200[AC1-vlan200] quit# 创建VLAN 300作为Client接入的业务VLAN。
[AC1] vlan 300[AC1-vlan300] quit# 创建VLAN 400作为RADIUS server所在VLAN,并配置其IP地址。
[AC1] vlan 400[AC1-vlan400] quit[AC1] interface vlan-interface 400[AC1-Vlan-interface400] ip address 133.1.1.1 16[AC1-Vlan-interface400] quit2# 配置AC 1与Switch连接的端口为Trunk模式,允许VLAN 10、VLAN 200、VLAN 300、VLAN 400通过。
[AC1] interface gigabitethernet 1/0/1[AC1-GigabitEthernet1/0/1] port link-type trunk[AC1-GigabitEthernet1/0/1] port trunk permit vlan 10 200 300 400[AC1-GigabitEthernet1/0/1] quit(2) 配置无线接口# 创建WLAN-ESS1接口。
[AC1] interface wlan-ess 1# 配置WLAN-ESS1接口类型为Hybrid类型。
[AC1-WLAN-ESS1] port link-type hybrid# 配置当前Hybrid端口的PVID为VLAN 200,禁止VLAN 1通过并允许VLAN 200不带tag通过。
[AC1-WLAN-ESS1] undo port hybrid vlan 1[AC1-WLAN-ESS1] port hybrid vlan 200 untagged[AC1-WLAN-ESS1] port hybrid pvid vlan 200# 开启MAC-VLAN功能。
[AC1-WLAN-ESS1] mac-vlan enable[AC1-WLAN-ESS1] quit(3) 配置无线服务# 创建crypto类型的服务模板1。
[AC1] wlan service-template 1 crypto# 将WLAN-ESS1接口绑定到服务模板1。
[AC1-wlan-st-1] bind wlan-ess 1# 设置当前服务模板的SSID为service。
[AC1-wlan-st-1] ssid service# 配置加密套件为CCMP。
[AC1-wlan-st-1] cipher-suite ccmp# 配置安全信息元素为RSN。
[AC1-wlan-st-1] security-ie rsn# 启用无线服务。
[AC1-wlan-st-1] service-template enable[AC1-wlan-st-1] quit(4) 配置射频接口并绑定服务模板# 创建AP的管理模板,名称为officeap,型号名称选择WA2620E-AGN,并配置其序列号。
[AC1] wlan ap officeap model WA2620E-AGN[AC1-wlan-ap-officeap] serial-id 21023529G007C000020# 指定该AP在AC 1上优先级为7。
[AC1-wlan-ap-officeap] priority level 7# 进入AP的radio 2视图。
[AC1-wlan-ap-officeap] radio 2# 将服务模板1绑定到radio 2口并使能radio 2。
3[AC1-wlan-ap-officeap-radio-2] service-template 1 vlan-id 300[AC1-wlan-ap-officeap-radio-2] radio enable[AC1-wlan-ap-officeap-radio-2] return(5) 配置802.1X# 全局开启端口安全。
[AC1] port-security enable# 选择802.1X认证方式为EAP中继方式。
[AC1] dot1x authentication-method eap# 进入WLAN-ESS1接口视图。
[AC1] interface wlan-ess 1# 配置WLAN-ESS1接口的端口安全模式为userlogin-secure-ext。
[AC1-WLAN-ESS1] port-security port-mode userlogin-secure-ext# 使能WLAN-ESS1上端口安全的双机热备功能。
[AC1-WLAN-ESS1] port-security synchronization enable# 使能11key类型的密钥协商功能。
[AC1-WLAN-ESS1] port-security tx-key-type 11key# 指定802.1X用户使用的强制认证域office,以防止恶意用户通过假冒其它域账号从本端口接入网络。
[AC1-WLAN-ESS1] dot1x mandatory-domain office# 关闭802.1X的组播触发功能,以节省无线的通信带宽。
[AC1-WLAN-ESS1] undo dot1x multicast-trigger# 关闭在线用户握手功能,以避免不支持在线握手功能的客户端被强制下线。
[AC1-WLAN-ESS1] undo dot1x handshake[AC1-WLAN-ESS1] quit(6) 配置RADIUS认证策略和认证域# 创建名字为office的RADIUS方案并进入该方案视图。
[AC1] radius scheme office# 配置RADIUS方案的主认证服务器及其通信密钥。
[AC1-radius-office] primary authentication 133.1.0.50[AC1-radius-office] key authentication key# 配置AC 1发送RADIUS报文使用的nas-ip地址为133.1.1.3。
[AC1-radius-office] nas-ip 133.1.1.3[AC1-radius-office] quit# 创建ISP域office,并进入其视图。
802.1X认证配置案例

这次的配置在无线认证这一块800给了我很多帮助,在这里多谢网件的冯颖然,杨伟峰,负责AP的黄工三位工程师在整个调试过程中给予我的无私帮助.有点小经验,特分享如下,希望以后大家做相关配置时有所借鉴.技术:客户原有核心交换机为h3c 7506r,共8层楼,现每层楼布放4个AP,各配线间交换机为h3c 3100,为便于管理,每层楼的AP均统一拉线至5楼的配线间的最下面一台3100交换机,现我已做了相关的无线VLAN,(192.168.101.x),并在交换机做了相应的设置,而各AP(WG302)在默认的情况下也是不需要配置即可实现无线上网,针对客户提出的外来人员需要验证方能连入外网的要求,我们决定采用802.1x认证来实现,具体配置如下。
创造一个新的无线VLAN:核心交换机7506R:创新VLAN 划端口到VLAN(可选)给VLAN分配IP地址 DHCP (可选) ACL(可选)路由器:给新VLAN加返回路由接入交换机3100:创新VLAN 划端口到VLAN(可选)radius服务器设置:(winradius)1,设置---数据库---自动配置ODBC2,设置-系统-设置密码为******* ,认证和计费端口为默认3,操作--添加帐号只设用户名和密码即可,这里设为user/userwg302设置:五楼配线间的从下往下数第五台H3C 3100交换机24个百兆口连接各楼层的AP,对于每个AP,其默认地址为192.168.0.228,需要首先将配置电脑改为与AP同段并且同接在第五台交换机上(处于同一个VLAN)配置如下:1,在IE中输入192.168.0.228 回车,出现登陆界面,输入默认用户名和密码admin/password.2,进入basic setting,设置IP地址为192.168.101.4(从4开始,以后每个AP的设置这里不同,这是每个AP的设置不同点之一,如第二个AP要设成192.168.101.5,第三个AP要设成192.168.101.6),掩码255.255.255.0,网关192.168.101.1,DNS服务器202.96.128.86 61.144.56.100,区域选为亚洲。
H3C S5500-SI 02-802.1X命令
3
1-1
EAD quick deploy configuration: URL: http://192.168.19.23 Free IP: 192.168.19.0 255.255.255.0 EAD timeout: 30m
The maximum 802.1X user resource number is 1024 per slot Total current used 802.1X resource number is 1
30 s, Handshake Period
15 s
Quiet Period
60 s, Quiet Period Timer is disabled
imeout
100 s
Reauth Period
3600 s
The maximal retransmitting times
【举例】 # 显示 802.1X 的所有信息。
<Sysname> display dot1x Equipment 802.1X protocol is enabled CHAP authentication is enabled EAD quick deploy is enabled
Configuration: Transmit Period
GigabitEthernet1/0/1 is link-up 802.1X protocol is enabled Handshake is disabled Handshake secure is disabled Periodic reauthentication is disabled The port is an authenticator Authenticate Mode is Auto 802.1X Multicast-trigger is enabled Mandatory authentication domain: NOT configured Port Control Type is Mac-based Guest VLAN: 4 Auth-fail VLAN: NOT configured Max number of on-line users is 256
802.1x原理与配置

Page18
EAPOL数据报(续)
EAPOL数据报格式:
PAE Ethernet Type:协议类型,值 为0x888E。
Protocol Version:指示EAPOL 帧的 发送方所支持的协议版本号。
Type:EAPOL数据包的类型。 Length:表示数据长度,即“Packet Body”字段的长度,单位为
字节,0表示没有后面的数据域。 Packet Body:表示数据内容,根据不同的Type有不同格式。
Page19
EAPOL数据报(续)
EAPOL数据包类型:
Type值
0x00 0x01 0x02 0x03 0x04
报文类型
EAP报文(EAP-Packet),用于承载认证信息 EAPOL开始报文( EAPOL-Start),发起认证 EAPOL注销报文(EAPOL-Logoff),退出请求 EAPOL信息报文(EAPOL-Key) EAPOL告警报文(EAPOL-Encapsulated-ASF-Alert)
Page20
目录
NAC技术简介 802.1x工作原理 EAP和EAPOL 802.1x协议运行过程 802.1x业务配置 802.1x基本故障诊断
Page21
802.1x协议运行过程
802.1x中继方式认证流程:
Client
EAPoL
CM
AAA
EAPoL-Start
表项申请
RADIUS
EAP-Request/Identity
Page23
802.1x配置准备
配置思路:
配置RADIUS服务器模板 配置AAA认证模板 配置域 配置802.1x认证
需要准备如下数据 :
RADIUS服务器IP地址、认证端口号 RADIUS服务器密钥为hello,重传次数为2 AAA认证方案web1 RADIUS服务器模版rd1 域isp1
华为数据中心5800交换机01-02 802 1x认证配置
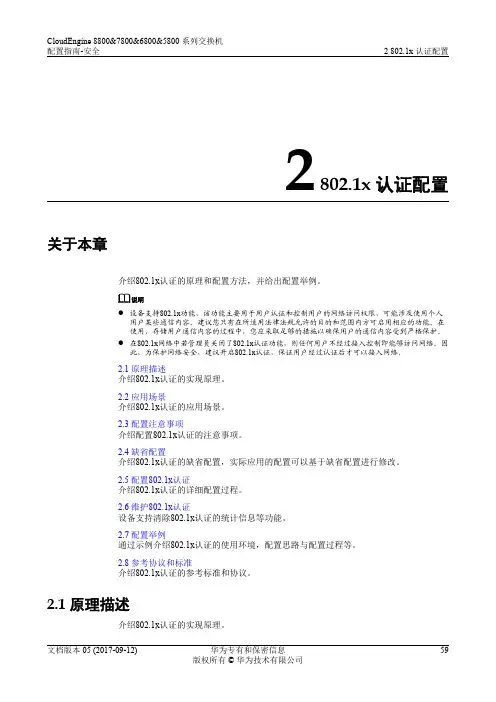
设备端每个物理接口都在逻辑上划分为受控端口和非受控端口。非受控端口始终开 放,主要用来传递EAPOL协议帧,可随时保证接收客户端发出的EAPOL认证报文;受 控端口只有在认证通过的状态下才打开,用于传递网络资源和服务。
认证方式 EAP终结认证
定义
优势
劣势
由网络接入设备 终结用户的EAP报 文,解析出用户
名和密码,并对
密码进行加密, 再将EAP报文转换 成标准的RADIUS 报文后发给 RADIUS服务器来 完成认证。
RADIUS服务器并 不需要支持EAP认 证,减轻了服务
器压力。
设备端处理较为 复杂。
认证流程
对于EAP中继方式,802.1x认证流程如图2-2所示。
CloudEngine 8800&7800&6800&5800 系列交换机 配置指南-安全
2 802.1x 认证配置
表 2-1 802.1x 认证方式
认证方式
定义
优势
劣势
EAP中继认证
也叫EAP透传认 证,由网络接入 设备直接把802.1x 用户的认证信息 以及EAP报文直接 封装到RADIUS报 文的属性字段
中,发送给 RADIUS服务器, 而无须将EAP报文 转换成标准的 RADIUS报文后再 发给RADIUS服务 器来完成认证。
可以支持的认证 方式包括:
l MD5Challenge:例 如基于Linux操 作系统的 Xsupplicant客 户端和 FreeRadius服务 器之间可以采 用MD5Challenge认 证。服务器需 要配置MD5策 略属性。EAPMD5认证方式 简单。
802.1x典型配置案例
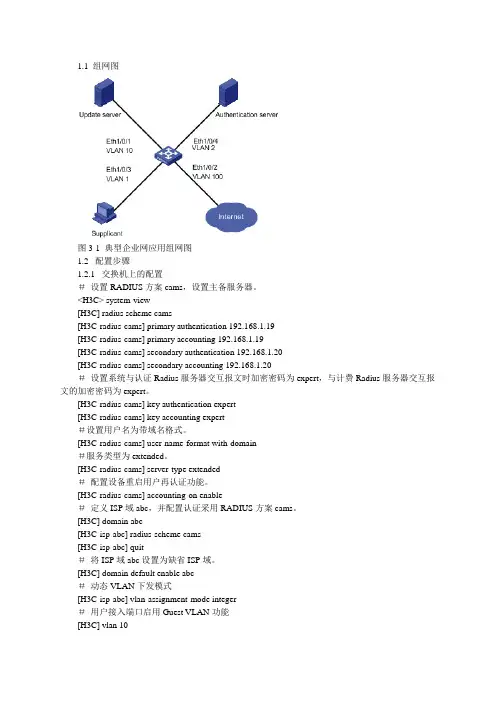
1.1 组网图图3-1 典型企业网应用组网图1.2 配置步骤1.2.1 交换机上的配置#设置RADIUS方案cams,设置主备服务器。
<H3C> system-view[H3C] radius scheme cams[H3C-radius-cams] primary authentication 192.168.1.19[H3C-radius-cams] primary accounting 192.168.1.19[H3C-radius-cams] secondary authentication 192.168.1.20[H3C-radius-cams] secondary accounting 192.168.1.20#设置系统与认证Radius服务器交互报文时加密密码为expert,与计费Radius服务器交互报文的加密密码为expert。
[H3C-radius-cams] key authentication expert[H3C-radius-cams] key accounting expert#设置用户名为带域名格式。
[H3C-radius-cams] user-name-format with-domain#服务类型为extended。
[H3C-radius-cams] server-type extended#配置设备重启用户再认证功能。
[H3C-radius-cams] accounting-on enable#定义ISP域abc,并配置认证采用RADIUS方案cams。
[H3C] domain abc[H3C-isp-abc] radius-scheme cams[H3C-isp-abc] quit#将ISP域abc设置为缺省ISP域。
[H3C] domain default enable abc#动态VLAN下发模式[H3C-isp-abc] vlan-assignment-mode integer#用户接入端口启用Guest VLAN功能[H3C] vlan 10[H3C-Ethernet1/0/3] dot1x port-method portbased[H3C-Ehternet1/0/3] dot1x guest-vlan 10#启用802.1x[H3C] dot1x#端口视图下启用dot1x[H3C-Ethernet1/0/3] dot1x#使用display命令可以查看关于802.1x,AAA相关参数配置。
802.1x配置命令
802.1x配置命令⽬录H3C S2126-EI以太⽹交换机命令⼿册-Release22XX系列(V1.00)?01-命令⾏接⼝命令02-登录交换机命令03-配置⽂件管理命令04-VLAN命令05-配置管理VLAN命令06-IP地址-IP性能命令07-GVRP命令08-端⼝基本配置命令09-端⼝汇聚命令10-端⼝隔离命令11-端⼝安全命令12-MAC地址转发表管理命令13-MSTP命令14-组播协议命令15-802.1x及System-Guard命令16-AAA命令17-MAC地址认证命令18-ARP命令19-DHCP命令20-ACL命令21-QoS命令22-镜像命令23-Cluster命令24-SNMP-RMON命令25-NTP命令26-SSH命令27-⽂件系统管理命令28-FTP-SFTP-TFTP命令29-信息中⼼命令30-系统维护与调试命令31-VLAN-VPN命令32-HWPing命令33-IPv6管理命令34-LLDP命令35-域名解析命令36-PKI命令37-SSL命令38-HTTPS命令39-附录、H3C S2126-EI以太⽹交换机命令⼿册-Release22XX系列(V1.00)本章节下载(253.62 KB)15-802.1x及System-Guard命令⽬录1 802.1x配置命令1.1 802.1x配置命令1.1.1 display dot1x1.1.2 dot1x1.1.3 dot1x authentication-method1.1.4 dot1x dhcp-launch1.1.5 dot1x guest-vlan1.1.6 dot1x handshake1.1.7 dot1x handshake secure1.1.8 dot1x mandatory-domain1.1.9 dot1x max-user1.1.10 dot1x port-control1.1.11 dot1x port-method1.1.12 dot1x quiet-period1.1.13 dot1x retry1.1.14 dot1x retry-version-max1.1.15 dot1x re-authenticate1.1.16 dot1x supp-proxy-check1.1.17 dot1x timer1.1.18 dot1x timer reauth-period1.1.19 dot1x version-check1.1.20 reset dot1x statistics2 HABP配置命令2.1 HABP配置命令2.1.1 display habp2.1.2 display habp table2.1.3 display habp traffic2.1.4 habp enable2.1.5 habp server vlan2.1.6 habp timer3 system-guard配置命令3.1 system-guard配置命令3.1.1 display system-guard config 3.1.2 system-guard enable3.1.3 system-guard mode3.1.4 system-guard permit1 802.1x配置命令1.1 802.1x配置命令1.1.1 display dot1x【命令】display dot1x [ sessions | statistics ] [ interface interface-list ]【视图】任意视图【参数】sessions:显⽰802.1x的会话连接信息。
802.1x讲解及配置
为什么要实现IEEE802.1x?随着宽带以太网建设规模的迅速扩大,网络上原有的认证系统已经不能很好地适应用户数量急剧增加和宽带业务多样性的要求。
IEEE802.1x协议具有完备的用户认证、管理功能,可以很好地支撑宽带网络的计费、安全、运营和管理要求,对宽带IP城域网等电信级网络的运营和管理具有极大的优势。
IEEE802.1x协议对认证方式和认证体系结构上进行了优化,解决了传统PPPOE和WEB/PORTAL认证方式带来的问题,更加适合在宽带以太网中的使用。
IEEE802.1x是IEEE2001年6月通过的基于端口访问控制的接入管理协议标准。
IEEE802系列LAN标准是目前居于主导地位的局域网络标准,传统的IEEE802协议定义的局域网不提供接入认证,只要用户能接入局域网控制设备,如传统的LanSwitch,用户就可以访问局域网中的设备或资源,这是一个安全隐患。
对于移动办公,驻地网运营等应用,设备提供者希望能对用户的接入进行控制和配置,此外还存在计费的需求。
IEEE802.1x是一种基于端口的网络接入控制技术,在 LAN 设备的物理接入级对接入设备进行认证和控制,此处的物理接入级指的是 LanSwitch设备的端口。
连接在该类端口上的用户设备如果能通过认证,就可以访问 LAN 内的资源;如果不能通过认证,则无法访问LAN 内的资源,相当于物理上断开连接。
下面首先让我们了解一下IEEE802.1x端口访问控制协议的体系结构。
1.IEEE802.1x体系介绍虽然IEEE802.1x定义了基于端口的网络接入控制协议,但是需要注意的是该协议仅适用于接入设备与接入端口间点到点的连接方式,其中端口可以是物理端口,也可以是逻辑端口。
典型的应用方式有:LanSwitch 的一个物理端口仅连接一个 End Station,这是基于物理端口的; IEEE 802.11定义的无线 LAN 接入方式是基于逻辑端口的。
H3C-802.1x典型配置举例
802.1x典型配置举例关键词:802.1x,AAA摘?要:本文主要介绍以太网交换机的802.1x功能在具体组网中的应用配置,对所涉及到的802.1x客户端、交换机、AAA服务器等角色,分别给出了详细的配置步骤。
缩略语:AAA(Authentication,AuthorizationandAccounting,认证、授权和计费)第1章?802.1x功能介绍✍?说明:本章中的802.1x功能适用于H3CS3600、H3CS5600、H3CS3100、H3CS5100、H3CS3100-52P、E352&E328、E126和E152这一系列以太网交换机。
1.1?802.1x简介IEEE802协议定义的局域网不提供接入认证,一般来说,只要用户接入局域网就可以访问网络上的设备或资源。
但是对于如电信接入、写字楼、局域网以及移动办公等应用场合,网络管理者希望能对用户设备的接入进行控制和配置,为此产生了基于端口或用户的网络接入控制需求。
802.1x协议是一种基于端口的网络接入控制(PortBasedNetworkAccessControl)协议。
802.1x作为一种基于端口的用户访问控制机制,由于其低成本、良好的业务连续性和扩充性以及较高的安全性和灵活性,受到了设备制造商、各大网络运营商和最终用户的广泛支持和肯定。
1.2?产品特性支持情况1.2.1?全局配置✍?????????????开启全局的802.1x特性✍?????????????设置时间参数✍?????????????设置认证请求帧的最大可重复发送次数✍?????????????打开静默定时器功能✍?????????????打开设备重启用户再认证功能1.2.2?端口视图下的配置✍?????????????开启端口dot1x✍?????????????配置GuestVLAN功能✍?????????????配置端口允许的最大用户数✍?????????????端口接入控制方式(基于端口或基于MAC)✍?????????????端口接入控制模式(强制授权、非强制授权、自动)✍?????????????客户端版本检测✍?????????????代理检测1.2.3?注意事项✍?????????????只有全局开启dot1x特性后,dot1x的配置才会生效。
802.1x配置命令
示例
下面的命令将启动 dot1x。
Switch(config)#dot1x enable Switch(config)#
1.1.2 dot1x port-control
命令描述
dot1x port-control {auto|force-authorized|force-unauthorized} no dot1x port-control
-I-
第1章 802.1x 配置命令
1.1 802.1x配置命令
802.1x 的配置命令有: dot1x enable dot1x port-control dot1x multiple-hosts dot1x default dot1x max-req dot1x reauth-max dot1x re-authentication dot1x timeout quiet-period dot1x timeout re-authperiod dot1x timeout tx-period dot1x user-permit dot1x authentication method dot1x accounting enable dot1x accounting method dot1x authen-type、dot1x authentication type dot1x guest-vlan dot1x guest-vlan id dot1x forbid multi-network-adapter aaa authentication dot1x debug dot1x error debug dot1x state debug dot1x packet show dot1x
参数
参数
参数说明
配置802.1X
防火墙技术实验报告实验名称:802.1X配置实验内容一、拓扑图:二、实验步骤:1.在SW上配置VLAN8,VLAN10SW(config)#no ip domain loSW(config)#line con 0SW(config-line)#no exec-tSW(config-line)#logging sySW(config-line)#exitSW#vlan databaseSW(vlan)#vlan 8VLAN 8 added:Name: VLAN0008SW#vlan databaseSW(vlan)#vlan 10VLAN 10 added:Name: VLAN0010SW(config)#int f1/4SW(config-if)#switchport mode accessSW(config-if)#switchport access vlan 8SW(config)#int f1/14SW(config-if)#switchport mode accessSW(config-if)#switchport access vlan 10SW(config)#int vlan 1SW(config-if)#ip add 1.1.1.1 255.255.255.0SW(config-if)#no shSW(config-if)#int vlan 8SW(config-if)#ip add 8.8.8.8 255.255.255.0SW(config-if)#no shSW(config-if)#int vlan 10SW(config-if)#ip add 10.10.10.10 255.255.255.0SW(config-if)#no sh2.在SW上配置dhcp地址池和排除地址SW(config)#ip dhcp excluded-address 8.8.8.1 8.8.8.50SW(config)#ip dhcp pool 8SW(dhcp-config)#network 8.8.8.0 /24SW(dhcp-config)#default-router 8.8.8.8SW(dhcp-config)#dns-server 218.85.157.99SW(config)#ip dhcp excluded-address 10.10.10.1 10.10.10.100 SW(config)#ip dhcp pool 10SW(dhcp-config)#network 10.10.10.0 /24SW(dhcp-config)#default-router 10.10.10.10SW(dhcp-config)#dns-server 218.85.157.983.在SW上配置802.1XSW(config)#aaa new-modelSW(config)#username cisco password ciscoSW(config)#radius-server host 192.168.139.3 key ccspSW(config)#aaa authentication dot1x default group radius SW(config)#dot1x system-auth-controlSW(config)#int f1/10SW(config-if)#switchport mode accessSW(config-if)#dot1x port-control autoSW(config)#aaa authorization network default group radius4.在PC1、PC2上配置相关命令PC1:PC1(config)#no ip routingPC1(config)#int f0/0PC1(config-if)#ip add dhcpPC1(config-if)#no shPC2: PC2(config)#no ip routingPC2(config)#int f0/0PC2(config-if)#ip add dhcpPC2(config-if)#no sh三、实验结论:SW#show vlan-switchVLAN Name Status Ports---- -------------------------------- --------- -------------------------------1 default active Fa1/0, Fa1/1, Fa1/4, Fa1/5Fa1/6, Fa1/7, Fa1/8, Fa1/9Fa1/10, Fa1/11, Fa1/12, Fa1/13Fa1/14, Fa1/158 8 active Fa1/4,Fa1/1010 10 active Fa1/14pc1#sh ip int briefInterface IP-Address OK? Method Status Prot ocolFastEthernet0/0 8.8.8.51 YES DHCP up up FastEthernet0/1 unassigned YES unset administratively down down四、实验心得:pc1#ping 218.85.157.98Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 218.85.157.98, timeout is 2 seconds:U.U.USuccess rate is 0 percent (0/5)。