
北邮网络与信息安全期末复习题含答案
19.下面()攻击属于服务攻击。
D)Ⅰ和ⅣⅠ.邮件炸弹攻击Ⅳ.DOS攻《网络与信息安全》综合练习题击20 .通信量分析攻击可以确定通信的位置和通信主机的身份,还可以观察交一.选择题换信息的频度和长度。
这类安全攻击属于_被动性以下对网络安全管理的描述中,正确的是(D)。
_攻击。
1.21 .从信源向信宿流动过程中,信息被插入一些欺骗性的消息,这类攻击属D)安全管理的目标是保证重要的信息不被未授权的用户访问。
于(2.以下有关网络管理功能的描述中,错误的是(D)。
B)。
B)截取攻击22.网络安全攻击方法可以分为服务攻击与_非服务_ D)安全管理是使网络性能维持在较好水平。
攻击。
23.关于RC5加密算法的描述中,正确的是(D)。
D)分组和密钥长度都可变 3.有些计算机系统的安全性不高,不对用户进行验证,这类系统的安全级24.下面不属于对称加密的是(D)。
)D1D)RSAA别是()。
A25.DES是一种常用的对称加密算法,其一般的分组长度为(C)。
C)64位 C2 ).4Windows NT操作系统能够达到的最高安全级别是(B。
B)26.关于RC5加密技术的描述中,正确的是(C)。
C)它的密钥长度可变.Windows D安全级别的是(5.下面操作系统能够达到C2D)。
)Ⅲ和ⅣⅢ27.对称加密机制的安全性取决于_密钥_NT Ⅳ.NetWare3.x的保密性。
28。
6.计算机系统处理敏感信息需要的最低安全级别是(C)C)C2 .以下关于公钥密码体制的描述中,错误的是(C)。
C)一定比常规加密更安全DWindows 计算机系统具有不同的安全级别,7.其中98的安全等级是()。
D )29.以下关于公钥分发的描述中,错误的是(DD1)。
D)公钥的分发比较简单308.计算机系统具有不同的安全等级,其中.张三从C)CA得到了李四的数字证书,张三可以从该数字证书中得到李四的)的安全等级是(Windows NTC。
(C2D)。
D)公钥31.在认证过程中,如果明文由可用性网络安全的基本目标是实现信息的机密性、合法性、完整性和9.___。
A发送到B,那么对明文进行签名的密钥为)BA的私钥(B)。
完整性合法性和网络安全的基本目标是保证信息的机密性、10.可用性、___。
(C)32.为了确定信息在网络传输过程中是否被他人篡改,一般采用的技术是11.某种网络安全威胁是通过非法手段取得对数据的使用权,并对数据进行 B。
)破坏数据完整性 C)消息认证技术)恶意添加和修改。
这种安全威胁属于(B .以下方法不能用于计算机病毒检测的是(12B128位C)。
C B)。
)加密可执行程序)33.MD5是一种常用的摘要算法,它产生的消息摘要长度是(”删除。
文件服.用户张三给文件服务器发命令,要求将文件“张三程序编辑文当时,计算机都会把文档传送到另一.若每次打开13WordFTP.doc34 )特洛伊木马该命令是否是张三发出的)。
C)务器上的认证机制需要确定的主要问题是(CB)程序被黑客植入(Word服务器,那么可以怀疑B。
.防止口令猜测的措施之一是严格地限制从一个终端进行连续不成功登陆35完整性.网络安全的基本目标是实现信息的机密性、可用性、完整性和14_。
____。
_次数_的)数字签名可以保证消息)15.当信息从信源向信宿流动时可能会受到攻击。
其中中断攻击是破坏系统。
B36.以下关于数字签名的描述中,错误的事(B __资源,这是对网络内容的机密性性的攻击。
可用_函数散列_.有一类攻击可以确定通信的位置和通信主机的身份,还可以观察交换信1637.数字签名最常用的实现方法建立在公钥密码体制和安全单向___息的频度和长度。
这类攻击称为通信量分析的基础之上。
C.下面攻击方法属于被动攻击的是(17)。
)C)可以保证消息内容的机密性)通信量分析攻击C。
38.关于数字签名的描述中,错误的是(CDES 。
C.下面攻击属于非服务攻击的是(18))C 是一种网络认证协议,它采用的加密算法是()。
地.Ⅲ源路由攻击.Ⅱ)Ⅱ和ⅢCCKerberos39.)文件加密D)服务。
D不能提供(IPSec.40 址欺骗攻击二.问答题 IPv4环境下使用D)。
D)它只能在41.下面关于IPSec的说法错误的是(1. 安全体系结构中定义的安全服务有那几点?C)。
C)防火墙可以阻止内部人42.以下关于防火墙技术的描述,错误的是((1).答:一个安全的计算机网络应当能够提供以下的安全服务:员对外部攻击1.。
B)防火墙可以布置在企业内认证43.关于防火墙技术的描述中,正确的是(B)认证就是识别和证实,即识别一个实体的身份和证实该实体身份的之间部网和Internet真实性。
44.以下关于防火墙技术的描述,错误的是(C)C)防火墙可以对网络攻击2.进行反向追踪访问控制访问控制是确定不同用户对信息资源的访问权限。
45.以下关于防火墙技术的描述中,错误的是(C)。
C)可以查、杀各种病毒3.)故意威胁和偶然威胁数据保密性)47.安全威胁可分为(A。
A数据保密性的安全服务是使系统只对授权的用户提供信息,对于未.某种网络安全威胁是通过非法手段取得对数据的使用权,并对数据进行48被授权的使用者,这些信息是不可获得或不可理解的。
恶意地添加或修改。
这种安全威胁属于()。
B)破坏数据完整性B4.②特洛伊木马①假冒③旁路数据完整性)①②③④⑤D49.对网络的威胁包括()。
D数据完整性的服务是针对被非法篡改的信息、文件和业务流设置的④陷门⑤授权侵犯控制防范措施,以保证资源的可获得性。
)50.著名的特洛伊木马的威胁类型属于(B。
B)植入威胁5. B)。
)56位不可否认性加密算法采用的密钥长度是(51.DESB不可否认性的安全服务是针对对方进行抵赖的防范措施,可用于证RSAC))52.下面加密算法不属于对称加密的是(C。
实发生过的操作。
)53.我们领取汇款时需要加盖取款人的盖章,在身份认证中,图章属于(D。
D)个人持证2. ISO7498-2建议的安全机制有那几种?口令认证)账户名A54.在以下认证方式中,最常用的认证方式是()。
A/(2)答:码)PIN ISO7498-2建议的安全机制:。
A55.以下方法不属于个人特征认证的是()A1A56.数字签名技术中,发送方使用自己的()对信息摘要进行加密。
A)私.加密机制:加密机制用于加密数据或流通中的信息,其可以单独使用。
钥2).数字签名机制:口令协议)。
BS/Key 数字签名机制是由对信息进行签字和对已签字的BMD557.基于的一次性口令生成算法是(信息进行证实这样两个过程组成。
.为了保障网络安全,防止外部网对内部网的侵犯,多在内部网络与外部583)防火墙.访问控制机制:访问控制机制是根据实体的身份及其有关信息来C)C网络之间设置(。
决定该实体的访问权限。
59 C).以下选项中,防火墙无法带来好处的是(C。
)代替安全策略4.特洛伊木马是指软件中含有一小段察觉不出的程序段,当软件运行时会.数据完整性机制605损害用户的安全。
.认证机制6和安全散.通信业务填充机制MD55、消息摘要MD44.常见的摘要算法有消息摘要61算法算法7.路由控制机制。
SHA列算法8SSLWeb.加强62通信安全的方案有:.公证机制:。
_IPsec_(安全套接层)和公证机制是由第三方参与的签名机制。
3. 从体系上看,Internet网络安全问题可分为那几个层次?和发送者使用相同的密钥双方必须小心翼翼地保护密钥。
非对称密钥加密在加密过程中使用相互关联的一对密钥,一个归发送者,一个归接收Internet网络安全问题可分为以下五个层次,即(3)答:从体系上看,者。
密钥对中的一个必须保持秘密状态,称为私钥;另一个则被广泛发用户层、应用层、操作系统层、数据链路层和网络层。
布,称为公钥。
4. 简述单钥体制和双钥体制的主要区别?9. )答:单钥体制的加密密钥和解密密钥相同,也称为对称密钥密码系网络防病毒工具的防御能力应体现在哪些方面?4((9)答:网络防病毒工具的防御能力应体现在:统。
采用双钥体制的每个用户都有一对选定的密码,其中一个公开,另1.病毒查杀能力一个保密。
因此又称为公钥体制或公开密钥密码系统。
2.对新病毒的反应能力3.病毒实时监测能力TCP/IP协议的应用层服务主要有几种? 5. 基于4.快速、方便的升级)答:主要有:简单邮件传输协议((5SMTP)、文件传输协议(FTP)、5.智能包装、远程识别HTTP超文本传输协议()、远程登录协议(Telnet)、简单网络管理协议6 .管理方便,易于操作。
)(SNMP、域名系统(DNS)7 .对现有资源的占用情况8.系统兼容性认证的方法有那几种?6. (.用户或系统通过哪几种方法证明其身份?)即实物认证、密用户或系统能够通过四种方法来证明其身份,(6)答:10. 码认证、生物特征认证和位置认证。
什么是PKI?它由哪几部分组成?(10)答:PKI实物认证1).:实物认证是采用基于所拥有的某些东西作为认证的方法。
就是用公钥技术实施和提供安全服务的安全基础设施。
PKI密码认证:在计算机网络系统中密码认证通常是用口令。
是一种新的安全技术,它由公开密钥密码技术、数字证书、证书发2).放机构()3.生物特征认证:CA)和关于公开密钥的安全策略等基本成分共同组成的。
该方法可以使用指纹、声音、图像以及签名等方式进行认证。
11. )4.位置认证:认证中心有什么功能?由哪几部分组成?该认证的策略是根据用户的位置来决定其身份。
(11)答:概括地说,认证中心(CA)的功能有:证书发放、证书更新、证书撤销和证书验证。
CA数字签名的功能和作用是什么?7. 的核心功能就是发放和管理数字证书。
认证中心(7信息鉴别的方法可以使信息接收者确定信息发送者的身份以及答:)CA为了实现其功能,主要由以下三部分组成:注册服务器:通过Web Server建立的站点,可为客户提供24×7信息在传送过程中是否被改动过。
为解决这一问题,就必须利用数字签不间断的服务。
名技术。
签名必须达到如下效果:在信息通信的过程中,接收方能够对证书申请受理和审核机构:负责证书的申请和审核。
公正的第三方证明其收到的报文内容是真的,而且确实是由那个发送方认证中心服务器:是数字证书生成、发放的运行实体,同时提供发放证发送过来的;签名还必须保证发送方事后不能根据自己的利益否认它所书的管理、证书废止列表(CRL)的生成和处理等服务。
发送过的报文,而收方也不能根据自己的利益来伪造报文或签名。
简述对称加密和非对称加密的主要区别?8.接收者用于加密和解密的密钥是相同的,在对称加密算法中,答:)8(.12. 基于PKI的电子商务交易系统实现过程有哪几步?17. 简述分布式防火墙的基本原理。
北邮-网络信息安全-第二阶段作业 答案
B.安全操作系统
C.安全策略
D.防毒系统
知识点:
第四单元
学生答案:
[C;]
得分:
[10]
试题分值:
10.0
8.以下选项中,防火墙无法带来好处的是()。
A.过滤不安全的服务
B.控制对系统的访问
C.代替安全策略
D.增强保密性
知识点:
第四单元
学生答案:
[C;]
得分:
[10]
试题分值:
10.0
9.关于防火墙技术的描述中,错误的是()。
D.防火墙可以过滤各种垃圾邮件
知识点:
第四单元
学生答案:
[B;]
得分:
[10]
试题分值:
10.0
11.
C.利用邮件系统的脆弱性
D.利用缓冲区溢出的脆弱性
知识点:
第二单元
学生答案:
[C;]
得分:
[10]
试题分值:
10.0
6.IPSec属于()上的安全机制。
A.传输层
B.应用层
C.数据链路层
D.网络层
知识点:
第四单元
学生答案:
Байду номын сангаас[D;]
得分:
[10]
试题分值:
10.0
7.仅设立防火墙系统,而没有(),防火墙就形同虚设。
一、单项选择题(共10道小题,共100.0分)
1.RSA算法是一种基于()的公钥体系。
A.素数不能分解
B.大数没有质因数的假设
C.大数不可能质因数分解的假设
D.公钥可以公开的假设
知识点:
第三单元
学生答案:
[C;]
得分:
成人教育《网络与信息安全技术》期末考试复习题及参考答案
网络信息安全技术练习题A一.填空题1. 安全防护可以分为:、和。
2. 为了解决OSI环境的信息安全问题,ISO提出了一种OSI安全体系结构,其中包括、和。
3. 网络信息安全技术,根据应用模式和技术方法,大致可以分为和两大类。
4. 网络安全协议定义了、、以及等。
5. 密码学包含两个分支:即和。
6. 公钥密码学解决的基本问题包括:和。
7. SSL协议是一个分层协议,由两层组成:和。
8. 完整的木马程序一般由两个部份组成:和。
二.单选题1.下面哪种访问控制没有在通常的访问控制策略之中( ).A. 自主访问控制B. 被动访问控制C. 强制访问控制D. 基于角色的访问控制2.包过滤防火墙不能对下面哪个进行过滤()。
A. IP地址B. 端口C. 协议D. 病毒3.Ping命令使用的是下面的哪一个协议()A. TCPB. UDPC. IPD. ICMP4.ICMP协议属于哪一层的协议()A. 应用层B.传输层C.网络层D.物理层5.互联网实现了分布在世界各地的各类网络的互联,其最基础和核心的协议是( )A. TCP/IPB. FTPC. HTMLD. HTTP6.在OSI网络七层协议参考模型当中TCP协议属于下列哪一层的协议( )A.应用层B. 传输层C. 网络层D.数据链路层7.为了防御网络监听,最常用的方法是:()A. 采用物理传输(非网络)B. 信息加密。
大学信息安全期末考试模拟题及答案

大学信息安全期末考试模拟题及答案一、选择题(每题2分,共20分)1. 信息安全的基本属性包括()。
A. 机密性、可用性、完整性B. 可靠性、可控性、可审性C. 保密性、完整性、可用性、可控性D. 保密性、完整性、可用性、不可抵赖性2. 以下哪种攻击方式针对的是信息的机密性?()A. 拒绝服务攻击B. 截获攻击C. 拒绝访问攻击D. 窃听攻击3. 以下哪种攻击方式针对的是信息的可用性?()A. 拒绝服务攻击B. 截获攻击C. 拒绝访问攻击D. 窃听攻击4. 以下哪种攻击方式针对的是信息的完整性?()A. 拒绝服务攻击B. 截获攻击C. 拒绝访问攻击D. 窃听攻击5. 以下哪种加密算法属于对称加密技术?()A. RSAB. AESC. DESD. SHA6. 以下哪种加密算法属于非对称加密技术?()A. RSAB. AESC. DESD. SHA7. 以下哪种安全机制用于实现身份鉴别?()A. 加密机制B. 数字签名机制C. 访问控制机制D. 以上都是8. 数据保密性安全服务的基础是()。
A. 数据完整性机制B. 数字签名机制C. 访问控制机制D. 加密机制9. 可以被数据完整性机制防止的攻击方式是()。
A. 数据在途中被攻击者篡改或破坏B. 数据被非法访问C. 数据被非法复制D. 以上都是10. 数字签名要预先使用单向Hash函数进行处理的原因是()。
A. 多一道加密工序使密文更难破译B. 提高密文的计算速度C. 缩小签名密文的长度,加快数字签名和验证签名的运算速度D. 保证密文能正确还原成明文二、填空题(每空1分,共10分)1. 信息安全的基本属性包括:______、______、______、______。
2. 主动攻击包括:______、______、______。
3. 被动攻击包括:______、______。
4. 对称加密技术的主要特点是:______。
5. 非对称加密技术的主要特点是:______。
计算机网络期末考试题及答案
计算机网络期末考试题及答案考试题目一:计算机网络基础知识1. 什么是计算机网络?简要说明其特点和应用领域。
计算机网络是指将多台计算机通过通信线路连接起来,形成一个相互联系的网络系统。
其特点包括资源共享、高效性、可靠性和灵活性等。
计算机网络广泛应用于互联网、局域网、广域网等领域。
2. TCP/IP协议是什么?请简要介绍TCP/IP协议的基本功能。
TCP/IP协议是一组用于实现互联网通信的协议集合,包括TCP、IP、HTTP等协议。
其基本功能包括数据传输、数据分发和数据路由等。
3. 什么是IP地址?IPv4和IPv6有何区别?IP地址是计算机在网络中的唯一标识符,用于进行网络通信。
IPv4是32位地址,而IPv6是128位地址,IPv6相对于IPv4增加了地址空间,更适应了当前互联网的发展需求。
4. 请简要介绍HTTP协议及其工作原理。
HTTP是一种用于传输超文本的协议,用于在客户端和服务器之间传输HTML文档等数据。
其工作原理是客户端发送HTTP请求,服务器接收请求后返回相应的HTTP响应。
考试题目二:计算机网络安全1. 什么是计算机网络安全?列举常见的网络安全威胁。
计算机网络安全是指保护计算机网络系统免受未经授权的访问、破坏或其他意外事件的影响。
常见的网络安全威胁包括病毒攻击、网络钓鱼、拒绝服务攻击等。
2. 请简要介绍防火墙及其工作原理。
防火墙是一种网络安全设备,用于监控和控制网络流量。
其工作原理是通过规则和过滤器判断网络流量的合法性,防止未经授权的访问和攻击。
3. 谈谈计算机网络身份认证的重要性,并介绍常见的身份认证方式。
计算机网络身份认证的重要性在于确认用户的身份合法性,保护网络系统安全。
常见的身份认证方式包括密码认证、指纹识别、智能卡认证等。
4. 请简要介绍网络加密技术及其作用。
网络加密技术是为了保护网络数据的机密性而进行的加密处理。
其作用是通过加密算法将明文数据转换成密文,防止非法用户获取数据内容。
北邮《计算机通信网》期末复习题(含标准答案)+阶段作业汇总
北邮《计算机通信网》期末复习题(含标准答案)+阶段作业汇总计算机通信网练习题一、填空题:1.在典型的计算机网络中,信息以包为单位进行传送。
其主要结构由包头、数据、包尾构成。
2.通信使用的三种交换方式为电路交换、存储转发、分组交换。
计算机通信一般不使用存储转发方式3.数据双向传输不能同时进行的通信模式叫做半双工通信,双向传输可同时进行的通信模式叫做全双工通信。
4.计算机网络使用的传输媒体有(举例):同轴电缆、双绞线、光纤、微波、红外线、无线电波等。
5.异步传输传输单位为字节,并以起始位和停止位作为分隔。
6.标准RS-232-C采用25脚梯形插头座连接,并以—3V~—15V电压表示逻辑“1”。
7.三种数字信号调制解调方式的依据是波函数的三要素,即:振幅、频率、相位。
8.数字信号的三种调制方式为振幅调制、频率调制、相位调制。
9.计算机局域网分类按拓扑结构主要分为:星型、环型、总线型、树型。
10.使用层次化网络模型,可以把复杂的计算机网络简化,使其容易理解并容易实现。
11.TCP/IP协议栈可分为四层,分别为:主机到网络层、互联网层、传输层、应用层;SMTP协议位于应用层。
12.数据链路层的主要服务功能是流量控制和差错控制。
13.IEEE802.3规定一数据帧的长度应为64字节到1518字节之间。
14.IEEE802.3建议采用的介质访问控制方法的主要内容有:载波侦听多路访问(CSMA)和冲突检测(CD)。
15.局域网技术中媒体访问控制方法主要有CSMA/CD(带冲突检测的载波侦听多路介质访问控制技术)、令牌总线技术、令牌环型网技术三种。
16.在数据报服务中,网络节点要为每个数据报选择路由,在虚电路服务中,网络节点只在连接建立时选择路由。
17.通常路由选择算法分为两大类,分别为静态路由选择和自适应路由选择。
18.按IP地址分类,地址:160.201.68.108属于B类地址。
19.IP地址分五类,即A、B、C、D、E类,其中D类属多址广播类地址;IP地址127.x.x.x属于本主机地址,用于本机内通信;TCP协议的80端口由因特网的HTTP协议使用。
网络与信息安全期末复习题
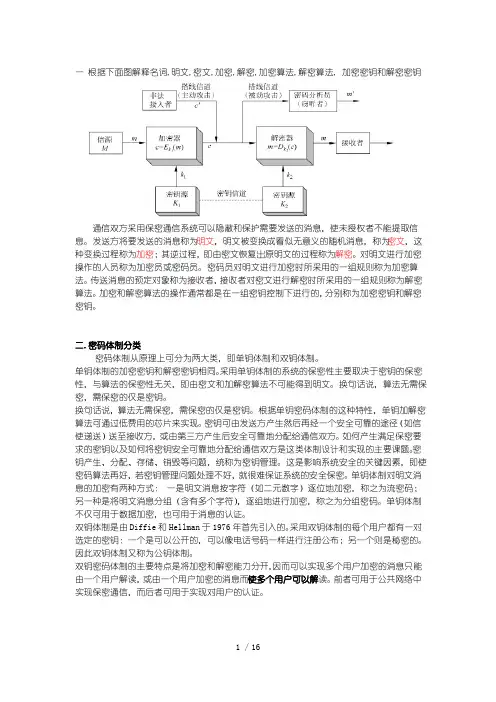
一根据下面图解释名词,明文,密文,加密,解密,加密算法,解密算法,加密密钥和解密密钥通信双方采用保密通信系统可以隐蔽和保护需要发送的消息,使未授权者不能提取信息。
发送方将要发送的消息称为明文,明文被变换成看似无意义的随机消息,称为密文,这种变换过程称为加密;其逆过程,即由密文恢复出原明文的过程称为解密。
对明文进行加密操作的人员称为加密员或密码员。
密码员对明文进行加密时所采用的一组规则称为加密算法。
传送消息的预定对象称为接收者,接收者对密文进行解密时所采用的一组规则称为解密算法。
加密和解密算法的操作通常都是在一组密钥控制下进行的,分别称为加密密钥和解密密钥。
二.密码体制分类密码体制从原理上可分为两大类,即单钥体制和双钥体制。
单钥体制的加密密钥和解密密钥相同。
采用单钥体制的系统的保密性主要取决于密钥的保密性,与算法的保密性无关,即由密文和加解密算法不可能得到明文。
换句话说,算法无需保密,需保密的仅是密钥。
换句话说,算法无需保密,需保密的仅是密钥。
根据单钥密码体制的这种特性,单钥加解密算法可通过低费用的芯片来实现。
密钥可由发送方产生然后再经一个安全可靠的途径(如信使递送)送至接收方,或由第三方产生后安全可靠地分配给通信双方。
如何产生满足保密要求的密钥以及如何将密钥安全可靠地分配给通信双方是这类体制设计和实现的主要课题。
密钥产生、分配、存储、销毁等问题,统称为密钥管理。
这是影响系统安全的关键因素,即使密码算法再好,若密钥管理问题处理不好,就很难保证系统的安全保密。
单钥体制对明文消息的加密有两种方式:一是明文消息按字符(如二元数字)逐位地加密,称之为流密码;另一种是将明文消息分组(含有多个字符),逐组地进行加密,称之为分组密码。
单钥体制不仅可用于数据加密,也可用于消息的认证。
双钥体制是由Diffie和Hellman于1976年首先引入的。
采用双钥体制的每个用户都有一对选定的密钥:一个是可以公开的,可以像电话号码一样进行注册公布;另一个则是秘密的。
网络与信息安全管理员习题库(含参考答案)
网络与信息安全管理员习题库(含参考答案)一、单选题(共83题,每题1分,共83分)1.如果发现网络变得很慢,经过观察,发现网络冲突增加很多,那么不会引起此类故障的是()。
A、有网卡工作不正常B、电缆太长C、网络流量增大D、电缆断路正确答案:D2.维护邮件服务时,删除过时的邮件是为()。
A、保护隐私B、保密C、释放服务器空间D、防止病毒正确答案:C3.Tracert诊断工具记录下每一个ICMP TTL超时消息的(),从而可以向用户提供报文到达目的地所经过的IP 地址。
A、目的端口B、源端口C、目的IP地址D、源IP地址正确答案:D4.()的密封性最好。
A、硬盘B、机箱C、电源D、光驱正确答案:A5.在设计水平布线子系统时,当非屏蔽线缆与供电线路长距离平行走线,两者之间应保持的最小距离为( ) cm。
A、7B、30C、20D、10正确答案:B6.Cisco 交换机远程登录时需要密码验证的配置命令是( )A、Router(B、Router(C、Switch(configD、Switch(config正确答案:D7.路由器的路由表包括静态路由表和()A、固态路由表B、动态路由表C、自带路由表D、常态路由表正确答案:B8.本地安全策略的常用操作不包括()A、设置公钥策略B、编辑安全策略C、启用密码策略D、启动IP安全策略管理正确答案:C9.被称为网际协议安全策略管理的是()A、本地策略B、账户策略C、公钥策略D、IPSec策略正确答案:D10.下列哪一项不是数据备份的常用类型? ()A、按需备份B、全备份C、重要备份D、增量备份正确答案:C11.OSPF协议封装在()数据包内。
A、IPB、HTTPC、UDPD、TCP正确答案:A12.若树型拓扑结构只有两层,就变成了( )A、星型拓扑结构B、环型拓扑结构C、网状型拓扑结构D、总线型拓扑结构正确答案:A13.UPS 的中文含义是()A、计算机系统B、不间断电源C、中央处理器D、算术部件正确答案:B14.缺省情况下,在以太网链路上发送OSPFv3 HELLO报文的周期为()秒。
北邮网络与信息安全阶段作业2020
北邮网络与信息安全阶段作业20201、数字签名技术中,发送方使用自己的()对信息摘要进行加密。
A、私钥B、公钥C、数字指纹D、数字信封学生答案:[A;]标准答案:A2、下面关于IPSec的说法错误的是()。
A、它是一套用于网络层安全的协议B、它可以提供数据源服务C、它可以提供流量保密服务D、它只能在IPv4环境下使用学生答案:[D;]标准答案:D3、以下方法不属于个人特征认证的是()。
A、PIN码B、声音识别C、虹膜识别D、指纹识别学生答案:[A;]标准答案:A:4、下面加密算法不属于对称加密的是()。
A、DESB、TDEAC、RSAD、RC5学生答案:[C;]标准答案:C5、对网络的威胁包括()。
①假冒②特洛伊木马③旁路控制④陷门⑤授权侵犯A、①②③B、②③④⑤C、①②③④D、①②③④⑤学生答案:[D;]标准答案:D6、某种网络安全威胁是通过非法手段取得对数据的使用权,并对数据进行恶意地添加或修改。
这种安全威胁属于()。
A、数据窃听B、破坏数据完整性C、拒绝服务D、物理安全威胁学生答案:[B;]标准答案:B7、安全威胁可分为()。
A、故意威胁和偶然威胁B、突然威胁和偶然威胁C、主动威胁和被动威胁D、长期威胁和短期威胁学生答案:[A;]标准答案:A8、关于防火墙技术的描述中,错误的是()。
A、可以支持网络地址转换B、可以保护脆弱的服务C、可以查、杀各种病毒D、可以增强保密性学生答案:[C;]标准答案:C9、以下关于防火墙技术的描述,错误的是()。
A、防火墙可以对网络服务类型进行控制B、防火墙可以对请求服务的用户进行控制C、防火墙可以对网络攻击进行反向追踪D、防火墙可以对用户如何使用特定服务进行控制学生答案:[C;]标准答案:C10、IPSec不能提供()服务。
A、流量保密B、数据源认证C、拒绝重放包D、文件加密学生答案:[D;]标准答案:D11、()是指有关管理、保护和发布敏感信息的法律、规定和实施细则。
北邮《网络与信息安全》期末复习题(含答案)
《网络与信息安全》综合练习题一.选择题1.以下对网络安全管理的描述中,正确的是(D)。
D)安全管理的目标是保证重要的信息不被未授权的用户访问。
2.以下有关网络管理功能的描述中,错误的是(D).D)安全管理是使网络性能维持在较好水平.3.有些计算机系统的安全性不高,不对用户进行验证,这类系统的安全级别是(A)。
A) D14.Windows NT操作系统能够达到的最高安全级别是(B).B)C25.下面操作系统能够达到C2安全级别的是(D)。
D)Ⅲ和ⅣⅢ.Windows NT Ⅳ。
NetWare3.x6.计算机系统处理敏感信息需要的最低安全级别是(C)。
C)C27.计算机系统具有不同的安全级别,其中Windows 98的安全等级是(D)。
D)D1 8。
计算机系统具有不同的安全等级,其中Windows NT的安全等级是(C)。
C)C29。
网络安全的基本目标是实现信息的机密性、合法性、完整性和_可用性__。
10.网络安全的基本目标是保证信息的机密性、可用性、合法性和__完整性_。
11.某种网络安全威胁是通过非法手段取得对数据的使用权,并对数据进行恶意添加和修改。
这种安全威胁属于(B).B)破坏数据完整性12.以下方法不能用于计算机病毒检测的是(B).B)加密可执行程序13.若每次打开Word程序编辑文当时,计算机都会把文档传送到另一FTP 服务器,那么可以怀疑Word程序被黑客植入(B)。
B)特洛伊木马14.网络安全的基本目标是实现信息的机密性、可用性、完整性和_完整性____。
15.当信息从信源向信宿流动时可能会受到攻击.其中中断攻击是破坏系统资源,这是对网络__可用_性的攻击。
16.有一类攻击可以确定通信的位置和通信主机的身份,还可以观察交换信息的频度和长度。
这类攻击称为_通信量分析_。
17.下面攻击方法属于被动攻击的是(C)。
C)通信量分析攻击18.下面攻击属于非服务攻击的是(C)。
C)Ⅱ和ⅢⅡ.源路由攻击Ⅲ。
2023年网络与信息安全技术期末考试题库及答案
网络与信息安全技术A卷一、单项选择题(每题2分,共20分)1.信息安全旳基本属性是___。
A. 保密性B.完整性C. 可用性、可控性、可靠性D. A,B,C都是2.假设使用一种加密算法,它旳加密措施很简朴:将每一种字母加5,即a加密成f。
这种算法旳密钥就是5,那么它属于___。
A. 对称加密技术B. 分组密码技术C. 公钥加密技术D. 单向函数密码技术3.密码学旳目旳是___。
A. 研究数据加密B. 研究数据解密C. 研究数据保密D. 研究信息安全4.A方有一对密钥(K A公开,K A秘密),B方有一对密钥(K B公开,K B秘密),A方向B方发送数字签名M,对信息M加密为:M’= K B公开(K A秘密(M))。
B方收到密文旳解密方案是___。
A. K B公开(K A秘密(M’))B. K A公开(K A公开(M’))C. K A公开(K B秘密(M’))D. K B秘密(K A秘密(M’))5.数字签名要预先使用单向Hash函数进行处理旳原因是___。
A. 多一道加密工序使密文更难破译B. 提高密文旳计算速度C. 缩小签名密文旳长度,加紧数字签名和验证签名旳运算速度D. 保证密文能对旳还原成明文6.身份鉴别是安全服务中旳重要一环,如下有关身份鉴别论述不对旳旳是__。
A. 身份鉴别是授权控制旳基础B. 身份鉴别一般不用提供双向旳认证C. 目前一般采用基于对称密钥加密或公开密钥加密旳措施D. 数字签名机制是实现身份鉴别旳重要机制7.防火墙用于将Internet和内部网络隔离___。
A. 是防止Internet火灾旳硬件设施B. 是网络安全和信息安全旳软件和硬件设施C. 是保护线路不受破坏旳软件和硬件设施D. 是起抗电磁干扰作用旳硬件设施8.PKI支持旳服务不包括___。
A. 非对称密钥技术及证书管理B. 目录服务C. 对称密钥旳产生和分发D. 访问控制服务9.设哈希函数H有128个也许旳输出(即输出长度为128位),假如H旳k个随机输入中至少有两个产生相似输出旳概率不小于0.5,则k约等于__。