
如何破解.exe文件
如何破解.exe文件脱壳步骤脱壳步骤壳的概念:所谓“壳”就是专门压缩的工具。
这里的压缩并不是我们平时使用的RAR、ZIP这些工具的压缩,壳的压缩指的是针对exe、com、和dll 等程序文件进行压缩,在程序中加入一段如同保护层的代码,使原程序文件代码失去本来面目,从而保护程序不被非法修改和反编译,这段如同保护层的代码,与自然界动植物的壳在功能上有很多相似的地方,所以我们就形象地称之为程序的壳。
壳的作用:1.保护程序不被非法修改和反编译。
2.对程序专门进行压缩,以减小文件大小,方便传播和储存。
壳和压缩软件的压缩的区别是压缩软件只能够压缩程序而经过壳压缩后的exe、com和dll等程序文件可以跟正常的程序一样运行下面来介绍一个检测壳的软件PEID v0.92这个软件可以检测出450种壳新版中增加病毒扫描功能,是目前各类查壳工具中,性能最强的。
另外还可识别出EXE文件是用什么语言编写的VC++、Delphi、VB或Delphi等。
支持文件夹批量扫描我们用PEID对easymail.exe进行扫描找到壳的类型了UPX 0.89.6 - 1.02 / 1.05 - 1.24 -> Markus & Laszlo说明是UPX的壳下面进行步骤2 脱壳对一个加了壳的程序,去除其中无关的干扰信息和保护限制,把他的壳脱去,解除伪装,还原软件本来的面目。
这个过程就叫做脱壳。
脱壳成功的标志脱壳后的文件正常运行,功能没有损耗。
还有一般脱壳后的文件长度都会大于原文件的长度。
即使同一个文件,采用不同的脱壳软件进行脱壳,由于脱壳软件的机理不通,脱出来的文件大小也不尽相同。
关于脱壳有手动脱壳和自动脱壳自动脱壳就是用专门的脱壳机脱很简单按几下就OK了手动脱壳相对自动脱壳需要的技术含量微高这里不多说了UPX是一种很老而且强大的壳不过它的脱壳机随处就能找到UPX本身程序就可以通过UPX 文件名-d来解压缩不过这些需要的命令符中输入优点方便快捷缺点DOS界面为了让大家省去麻烦的操作就产生了一种叫UPX SHELL的外壳软件UPX SHELL v3.09UPX 外壳程序!目的让UPX的脱壳加壳傻瓜化注:如果程序没有加壳那么我们就可以省去第二步的脱壳了,直接对软件进行分析了。
脱完后我们进行步骤3运行程序尝试注册获取注册相关信息通过尝试注册我们发现一个关键的字符串“序列号输入错误”步骤4反汇编反汇编一般用到的软件都是W32DasmW32dasm对于新手易于上手操作简单W32Dasm有很多版本这里我推荐使用W32Dasm 无极版我们现在反汇编WebEasyMail的程序文件easymail.exe然后看看能不能找到刚才的字符串步骤5通过eXeScope这个软件来查看未能在w32dasm中正确显示的字符串信息eXeScope v6.50更改字体,更改菜单,更改对话框的排列,重写可执行文件的资源,包括(EXE,DLL,OCX)等。
是方便强大的汉化工具,可以直接修改用VC++ 及DELPHI 编制的程序的资源,包括菜单、对话框、字符串表等新版可以直接查看加壳文件的资源我们打开eXeScope找到如下字串符122,"序列号输入错误"123,"恭喜您成为WebEasyMail正式用户中的一员! "124,注册成功125,失败重点是122步骤6再次返回w32dasm* Possible Reference to String Resource ID=00122: "?鲹e ?"但是双击后提示说找不到这个字串符不是没有是因为"?鲹e ?"是乱码w32dasm对于中文显示不是太好毕竟不是国产软件先把今天会用到的汇编基本指令跟大家解释一下mov a,b ;把b的值赋给a,使a=bcall :调用子程序,子程序以ret结为ret :返回主程序je或jz :若相等则跳转jne或jnz :若不相等则跳转push xx:xx 压栈pop xx:xx 出栈栈,就是那些由编译器在需要的时候分配,在不需要的时候自动清楚的变量的存储区。
里面的变量通常是局部变量、函数参数等。
我们搜索Possible Reference to String Resource ID=00122因为对E文支持很好我们来到了* Referenced by a (U)nconditional or (C)onditional Jump at Address:|:00406F17(C) //跳转来自406F17|* Possible Reference to String Resource ID=00125: "1%":004070DD 6A7D push 0000007D:004070DF 8D4C2410 lea ecx, dword ptr [esp+10]:004070E3 E8F75A1200 call 0052CBDF* Possible Reference to String Resource ID=00122: "?鲹e ?"|:004070E8 6A7A push 0000007A:004070EA 8D4C2408 lea ecx, dword ptr [esp+08]:004070EE E8EC5A1200 call 0052CBDF我们来到:00406F01 8B876C080000 mov eax, dword ptr [edi+0000086C]这里是对:00406F07 8B4C2408 mov ecx, dword ptr [esp+08]:00406F0B 50 push eax//这两个eax和ecx入栈就比较让我们怀疑了:00406F0C 51 push ecx//产生注册码:00406F0D E8AE381100 call 0051A7C0//这CALL里对注册位应该会有设置:00406F12 83C40C add esp, 0000000C:00406F15 85C0 test eax, eax// 检测注册位:00406F17 0F85C0010000 jne 004070DD //不存在注册位就会跳到4070DD就会出现那个错误的字串符了我们记住406F01这个地址接着进行下一步步骤7这一步我们进行的是调试用到的软件是ollydbg好了我们找到了注册码0012AF04 00FD4A10 ASCII "04893e058f9c1c9fb16764c3b86f78e6"但是这个并不是我们的主要目的我们还要做出属于自己的注册机相信这个是很多人梦寐以求的事情步骤8制作注册机注册机我们需要的是一个KEYMAKE的软件因为2.0是演示版而且停止更新了所以我们用1.73版做一个内存注册机需要下面几个资料中断地址:406F0C中断次数:1第一字节:51指令长度:1认识软件脱壳及脱壳工具下载技术驿站2006-09-26 12:22:10 阅读710 评论1 字号:大中小订阅一.壳的概念作者编好软件后,编译成exe可执行文件1.有一些版权信息需要保护起来,不想让别人随便改动,如作者的姓名等2.需要把程序搞的小一点,从而方便使用于是,需要用到一些软件,他们能将exe可执行文件压缩,实现上述两个功能,这些软件称为加壳软件或压缩软件.它不同于一般的winzip,winrar等压缩软件.它是压缩exe可执行文件的,压缩后的文件可以直接运行.二.加壳软件最常见的加壳软件ASPACK ,UPX,PEcompact不常用的加壳软件WWPACK32;PE-PACK ;PETITE ;NEOLITE三.侦测壳和软件所用编写语言的软件1.侦测壳的软件fileinfo.exe 简称fi.exe(侦测壳的能力极强)使用方法:第一种:待侦测壳的软件(如aa.exe)和fi.exe位于同一目录下,执行windows起始菜单的运行,键入fi aa第二种:待侦测壳的软件(如aa.exe)和fi.exe位于同一目录下,将aa的图标拖到fi的图标上2.侦测壳和软件所用编写语言的软件language.exe(两个功能合为一体,很棒)推荐language2000中文版,我的主页可下载傻瓜式软件,运行后选取待侦测壳的软件即可(open)图中所示软件cr-xxzs.exe是用Visual Basic6.0编的,upx加壳3.软件常用编写语言Delphi,VisualBasic(VB)---最难破,VisualC(VC)四.常用资源1.破解工具站点(以上工具从这里找)(guowai/2.软件站点/ (强烈推荐,这里能找到软件的各个版本,尤其是旧版本。
以后破解例子中所用软件一般在这儿都能找到)五.国外破解站点-----------破解教程类:---------1. +HCU Academy - http://Tsehp(dot)cjb(dot)net (Academy - Best)2. The Krobar Collection: (Recommended)3. CoDe_InSiDe - (Mine/CoDe's tutorials)4. Eternal_Bliss - (Visual-Basic)5. +Sandman - /~thesandman/index2.html (Best - Recommended)6. Icezelion's Win32Asm - (Coding)7. tHE Egoiste - http://egoiste.da.ru (Great page with Crypto Stuff)8. CrackMe's Page - (Recommended, dl all CrackMe from here)--------破解工具类:---------1. Programmers Tools - (Best)2. Play Tools - (Great)3. EXE Tools - / (Average)4. Aaron's Tools - /per/aaron/index.htm (Average)5. 6. 7. (FileMon)8. .au/~ajohnson/resourcehacker9. 10. (May be down)-----------破解组织类:-----------1. PGC - 2. The Millenium Group - http://tmg.da.ru/ (Keygen Factory :-)3. HellForge - /4. The Cracking Answer - http://tca2k.da.ru/5. Immortal Descendants - 6. TrickSoft - /tricksoft/7. DOOM - /Html/load.htm8. /解密脱壳工具下载介绍【转贴】通过上一节,我想大家己认识了什么是壳的概念了,也是说运行加壳程序时,用户执行的实际上是这个外壳的程序,而这个外壳程序负责把用户原来的程序在内存中解压缩,并把控制权交还给解开后的真正的程序,由于一切工作都是在内存中运行,用户根本不知道也不需要知道其运行过程,只要执行起来没有变化就好。
creo2.0_MXXX破解的破解文件及详细安装说明

1. 制作许可证文件:解压下载回来的破解文件,在目录下找到ptc_licfile.dat 文件,复制到D:\Program Files\PTC(没有的话创建,创建后不能删除),然后右键,选择打开方式为用记事本打开,打开后在“编辑”菜单里点“替换”,如下图所示,查找内容00-00-00-00-00-00,替换为你的主机MAC地址(不知道如何查询MAC地址的百度,笔记本有好几个MAC,慢慢研究),输入完成后点全部替换然后保存ptc_licfile.dat文件;2. 运行setup.exe 开始安装,界面如下图所示,选择“安装新软件”-“下一步”;3. 选中“我接受”,接受许可协议,然后点“下一步”;4. 在许可证汇总中输入你的许可证的位置D:\Program Files\PTC\ptc_licfile.dat, 软件会自动检测许可证是否可以,提示“可用的”,单击“下一步”,继续安装;5. 选择软件的安装位置和需要安装的应用程序,如果需要详细配置应用程序的功能,单击“自定义”,选择需要的应用程序功能,选择完成后,单击“安装”,开始安装程序;6. 程序安装中7. 软件安装完成,单击“完成”,退出安装;8. 破解Creo Parametric:1.双击运行:辅助论坛Creo破解补丁.exe2.指定目录如:PTC\Creo 1.0(2.0)\Common Files\Mxxx,然后破解3.完成后会出现如下提示,点击[OK],破解成功26.破解Distributed Services:1. 在右侧指定..\Creo 1.0(2.0)\Creo Distributed Services Manager 后再次点击【look For】2.然后点击【START】4.完成后会出现如下提示,点击[OK],破解成功破解完成,现在可以正常使用creo 2.0。
PyInstaller将Python文件打包为exe后如何反编译(破解源码)以及防止反编译
PyInstaller 将Python ⽂件打包为exe 后如何反编译(破解源码)以及防⽌反编译环境:win7+python3.5(anaconda3)理论上,win7及以上的系统和python 任意版本均可。
⾸先我们构建⼀个简单的脚本,⽐如输出⼀串数字、⽂本之类,这⾥我们输出⼀串⽂字的同时计算⼀下3次⽅好了。
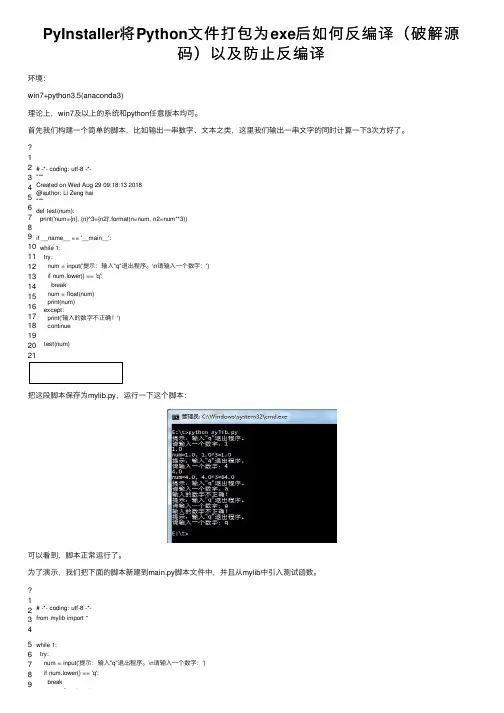
1234567891011121314151617181920# -*- coding: utf-8 -*-"""Created on Wed Aug 29 09:18:13 2018@author: Li Zeng hai """def test(num): print('num={n}, {n}^3={n2}'.format(n=num, n2=num**3)) if __name__ == '__main__':while 1:try:num = input('提⽰:输⼊"q"退出程序。
\n 请输⼊⼀个数字:')if num.lower() == 'q':breaknum = float(num)print(num) except: print('输⼊的数字不正确!') continuetest(num)把这段脚本保存为mylib.py ,运⾏⼀下这个脚本:可以看到,脚本正常运⾏了。
为了演⽰,我们把下⾯的脚本新建到main.py 脚本⽂件中,并且从mylib 中引⼊测试函数。
123456789# -*- coding: utf-8 -*-from mylib import *while 1: try: num = input('提⽰:输⼊"q"退出程序。
\n 请输⼊⼀个数字:') if num.lower() == 'q': breaknum = float(num)910111213num = float(num) print(num) except: print('输⼊的数字不正确!')continuetest(num)使⽤如下命令,将其打包为单⼀exe (去掉-F 则不是单⼀exe )pyinstaller -F main.py打包过程如下:E:\t>pyinstaller -F main.py505 INFO: PyInstaller: 3.3.1505 INFO: Python: 3.5.5505 INFO: Platform: Windows-7-6.1.7601-SP1505 INFO: wrote E:\t\main.spec505 INFO: UPX is not available.505 INFO: Extending PYTHONPATH with paths['E:\\t', 'E:\\t']505 INFO: checking Analysis505 INFO: Building Analysis because out00-Analysis.toc is non existent505 INFO: Initializing module dependency graph...521 INFO: Initializing module graph hooks...521 INFO: Analyzing base_library.zip ...6269 INFO: running Analysis out00-Analysis.toc6269 INFO: Adding mon-Controls to dependent assemblies of final executablerequired by d:\anaconda3\python.exe6956 INFO: Caching module hooks...6956 INFO: Analyzing E:\t\main.py6956 INFO: Loading module hooks...6956 INFO: Loading module hook "hook-pydoc.py"...6956 INFO: Loading module hook "hook-xml.py"...7283 INFO: Loading module hook "hook-encodings.py"...7533 INFO: Looking for ctypes DLLs7549 INFO: Analyzing run-time hooks ...7549 INFO: Looking for dynamic libraries7720 INFO: Looking for eggs7720 INFO: Using Python library d:\anaconda3\python35.dll7720 INFO: Found binding redirects:[]7720 INFO: Warnings written to E:\t\build\main\warnmain.txt7751 INFO: Graph cross-reference written to E:\t\build\main ref-main.html7767 INFO: checking PYZ7767 INFO: Building PYZ because out00-PYZ.toc is non existent7767 INFO: Building PYZ (ZlibArchive) E:\t\build\main\out00-PYZ.pyz8345 INFO: Building PYZ (ZlibArchive) E:\t\build\main\out00-PYZ.pyz completed successfully.8345 INFO: checking PKG8345 INFO: Building PKG because out00-PKG.toc is non existent8345 INFO: Building PKG (CArchive) out00-PKG.pkg9954 INFO: Building PKG (CArchive) out00-PKG.pkg completed successfully.9954 INFO: Bootloader d:\anaconda3\lib\site-packages\PyInstaller\bootloader\Windows-64bit\run.exe9954 INFO: checking EXE9954 INFO: Building EXE because out00-EXE.toc is non existent9954 INFO: Building EXE from out00-EXE.toc9954 INFO: Appending archive to EXE E:\t\dist\main.exe9954 INFO: Building EXE from out00-EXE.toc completed successfully.E:\t>最终在⽬录下⽣成build、disk⽂件夹。
软件注册码破解案例教程
软件注册码破解案例教程序言:所谓计算机软件注册码是指为了不受限制地实现计算机软件的功能,而在软件安装或使用的过程中,按照指定的要求所输入的、由字母、数字或其它符号所组成的序列,因此,注册码有时又可称为序列号,只是在特定的条件下,两者会有所区别。
之所以要对计算机软件设置注册码,开发者的初衷在于防止用户使用盗版软件,至今仍有部分软件注册码在发挥着这样的功能,最为典型的就是安装型注册码,即在软件安装过程中按要求必须输入的注册码,如果没有正确输入注册码,则软件根本不能安装到计算机中去。
但是现在已经有了愈来愈多的软件注册码并非是对软件安装的限制,而是对软件其它方面的限制,比如,如果不输入正确的注册码,虽然可以安装并使用,但不能实现软件的全部功能等。
教程案例:要破解的软件:网络填表终结者破解需要的软件:侦壳language.exe脱壳AspackDie.exe反编译W32Dasm黄金中文版16进制编辑器UltraEdit.rar在破解之前先复习一下基础知识:一、破解的等级初级:修改程序,用ultraedit修改exe文件,称暴力破解,简称爆破。
中级:追出软件的注册码。
高级:写出注册机。
二、用w32dasm破解的一般步骤:1.看软件的说明书,软件注册与不注册在功能上有什么区别,如何注册。
2.运行此软件,试着输入你的姓名和任意注册码去注册,有什麽错误提示信息,将错误提示信息记下来。
3.侦测有无加壳(第一课).若加壳,脱壳(第二课)。
4.pw32dasmgold反汇编。
5.串式参考中找到错误提示信息或可能是正确的提示信息双击鼠标左键。
6.pw32dasmgold主窗口中分析相应汇编,找出关键跳转和关键call。
7.绿色光条停在关键跳转,在pw32dasmgold主窗口底部找到关键跳转的偏移地址(实际修改地址)。
8.用ultraedit找到偏移地址(实际修改地址)修改机器码,保存。
壳的概念:版权信息需要保护起来,不想让别人随便改动,exe可执行文件压缩,最常见的加壳软件ASPACK ,UPX,PEcompact。
SolidWorks2009安装及破解(附图)详细方法
SolidWorks2009安装方法二:一、安装前准备,请下载安装以下WINDOWS的补丁(也可不用找直接在下载好的prereqs目录下找到dotnetfx3.exe;owc11.exe;vcredist-x86.exe三个程序,选择安装即可.)X:\[SolidWorks.2009.官方正式版] \prereqs \ dotNetFx \ dotnetfx3.exeX:\[SolidWorks.2009.官方正式版] \prereqs \ Office \ Webowc11.exeX:\[SolidWorks.2009.官方正式版] \prereqs \ VCRedist \ vcredist_x86.exe二、安装1、运行/swwi/data/swsetup.exe,2、序列号:9916 5719 6888 1432 57K7 Q892,(序列号及许可证文件在Lz0文件夹中,)3、在出现服务器选择时直接按“确定”,然后点“否”。
安装到最后很慢,注意耐心等待。
三、授权:1、把system32下的文件拷贝到WINDOWS\system32下面2、双击lz0-sw2009.reg导入注册表3、把sw2009.lic 拷贝到C:\Program Files\Solidworks\,注意一定要在C盘中,如果安装时选择了其他目录,必须建立C:\Program Files\Solidworks\,将sw2009.lic 拷贝进去即可祝你好运!补充下:我在第一次未安装成功后,执行了以下操作:将sw2009.lic拷贝到所安装盘的目录下,将lz0-sw2009.reg文件的“C:\\Program Files\\Solidworks\\”改为自己的安装目录下保存后再导入注册表,然后再运行,仍不行,于是卸掉从装,当安装到"服务器选择时"需填写的内容出现了“sw2009.lic”,于是接着安装,随后便一切顺利直至安装完成。
asp加密文件解密破解方法

asp加密文件解密破解方法asp加密文件解密破解方法asp加密文件解密破解方网上有很多好的程序,但为了商业用途,有一些asp程序的文件是加密了的,如果他加密的方式不是很麻烦的话,那么是可以解密的。
目前网上使用较多而且方便的加密就是脚本编码器(SRCENC.EXE)加密,这种加密方法破解比较容易,在文章的尾部有破解方法。
本人尝试使用这种方法成功破解。
目前对ASP程序的加密方法主要有三种:脚本编码器(SRCENC.EXE)加密、组件加密、自编程序加密,下面我们就来展开介绍这三种加密方法……如今,用ASP技术构建的网站随处可见。
由于ASP脚本是在服务器上解释执行的(无法编译),因此你辛苦开发出来的ASP代码,很容易被人拷去任意修改,如何保护ASP源代码呢?这是每个ASP站长都会遇到的难题,网上求解这类问题的帖子非常多,下面我们就来谈谈ASP程序的加密方法。
一、如何加密ASP程序?目前对ASP程序的加密方法主要有三种:脚本编码器(SRCENC.EXE)加密、组件加密、自编程序加密,下面我们就来展开介绍这三种加密方法。
1、使用微软的MS Script Encode进行加密微软提供了脚本编码器MS Script Encode(sce10chs.exe下载地址点击下载sce10chs.exe),可以对ASP程序进行加密。
这是一个简单的命令行工具,其执行文件是SRCENC.EXE,需要在DOS下运行。
它只加密页面中嵌入的脚本代码,把网页中之间的ASP代码转换成不可读的乱码,其他部分则保持原样不变。
加密后的程序,必须使用Internet Explorer 5.0以上版本才能正常浏览。
用SRCENC加密之后,文件中被加密过的部分将变成只读类型,假如你修改了加密部分(哪怕只改动一个字),就会导致整个文件不能使用。
对于VBScript,加密后在源文件的第一行会显示:<SCRIPT LANGUAGE="VBScript.Encode">;而JScript(或JavaScript)则会显示:<SCRIPT LANGUAGE="JScript.Encode">(1)加密方法官方加密程序:从微软免费下载到sce10chs.exe 直接运行即可完成安装过程。
Win11最低硬件要求如何破解 Win11最低硬件要求破解方法
Win11最低硬件要求如何破解Win11最低
硬件要求破解方法
很多网友都因为被win11最低硬件要求限制,导致无法给电脑升级win11系统体验。
其实我们可以通过些方法绕开升级,那么win11最低硬件要求怎么破解?下面教下大家win11最低硬件要求破解方法。
Win11最低硬件要求破解方法
1、首先进入bios设置,依次点击"OC(超频)CPU features(处理器属性)Eexecute disable bit(执行禁用位)',最后将其设置为"Enabled(启用)'即可。
2、在安装win11之前为防止数据丢失,先备份电脑重要文件到移动硬盘。
接着下载win11系统镜像文件,将ISO镜像文件解压并打开sources文件,删除里面的"appraiserres.dll'文件。
3、删除之后,继续选择运行"Setup.exe',进入安装向导点击"更改安装程序下载更新方式'。
注意现在要断开电脑的网络,在【获取更新、驱动程序和可选功能】界面,选择"不是现在'。
4、确保电脑处于没有网络的状态,然后向导显示【正在获取更新】,我们耐心等待即可。
5、接下来出现【选择要保留的内容】,我建议选择第一项,保留个人文件和应用,也便于后期回退到win10系统。
不过大家根据自己的情况选择即可。
6、选择完后,系统开始【安装windows11】,等待升级安装完成就可以体验新操作系统了。
sap200015破解方法
1、点击文件夹(SAP2000 V15.1安装文件)中的set.up安装到D盘或者C盘;2、将文件夹(SAP2000 V15汉化文件)两个文件复制到安装文件夹中;4、打开安装文件夹“D:\Program Files\Computers and Structures\SAP2000 15”文件夹,找到里面的“echoid.exe”文件(这个文件就在sap2000的安装目录下,不是注册机带的),双击运行会出现cmd命令行窗口,在窗口上看“Locking Code 1 :4-XXXXX”(染黑的XXXXX根据不同的电脑会不同,是数字和英文组合的5个字符或者是全数字),记下这5个字符,注意不需要前面的“4-”5、打开“SAP2000 V15注册机”,双击运行里面的“generator.bat”文件,在弹出的cmd窗口中输入之前记下的那5个字符,回车。
从第六步开始输入你想使用到的日期。
6、在"Last day:"后面输入一个天数,比如10,回车7、在"Last month:"后面输入月份,比如10,回车8、在"Last year:"后面输入年份,比如2012,回车注意:以上日期是明年的今天之前,如你在2011年10月2日安装了本软件,那么在填写6、7、8步时就分别写1、10、2012)!9、回车,弹出几列英文,不要关窗口,下面要选择注册csi的哪个软件。
10、在“Software Choice:”输入9,即注册的是SAP 2000 V15。
回车,又会弹出几列东东,然后再填写0,再回车就退出cmd窗口了,还没完,看下一步生成的补丁如何操作。
11、这时在“桌面\SAP2000 V15注册机”文件夹下回出现一个“Sap2000_1_1_2012_XXXXX_lservrc”的文件,XXXXX还是之前你记下的那5个字符,把这个“Sap2000_1_1_2012_XXXXX_lservrc”文件重命名为lservrc,然后把这个文件复制到SAP2000 V15的安装目录下,默认是“C:\Program Files\Computers and Structures\SAP2000 15”,选择覆盖,确定,OK,可以使用了。
软件破解工具
七. 脱壳工具procdump。
下载: ProcDump32 1.6.2 FINAL现在许多软件都加了壳,“壳”是一段专门负责保护软件不被非法修改或反编译的程序。
它们一般都是先于程序运行,拿到控制权,然后完成它们保护软件的任务。
经过加壳的软件在跟踪时已无法看到其真实的十六进制代码,因此可以起到保护软件的目的。
procdump就是个对付软件加壳的脱壳工具,它可剥去许多种壳,还文件本来面目,这样再修改文件内容就容易多了。
由于它还允许使用者自己编写脚本文件,因此利用它能脱去新版加壳软件的壳。
它同时还是一款优秀的pe格式修改工具,是脱壳必备工具!八. 侦测文件类型工具下载:Fileinfo这样的工具有typ、gtw、fileinfo和冲击波2000等。
它们被用来侦测软件被加壳类型,其中冲击波2000能轻易的找到任何加密壳的入口点,包括asprotect以及幻影的加密壳都可以。
这类软件一般是配合procdump和调试软件使用的,用它们找到程序加壳类型,用procdump或soft-ice、trw2000脱壳。
九. 资源修改器exescope。
下载:eXeScope带注册机exescope是一个可以修改软件资源的工具,功能强大。
exescope能在没有资源文件的情况下分析、显示不同的信息,重写可执行文件的资源,包括(exe,dll,ocx)等。
它可以直接修改用vc++ 及delphi 编制的程序的资源,包括菜单、对话框、字串表等,是汉化软件的常用工具。
在破解者手中,它常被用来修改文件资源中的菜单、对话框、字串表等,用以显示破解者需要的信息(例如更改版权信息等),以此达到修改软件的目的。
十. api调用查询工具api spy。
顾名思义,这个程序是用来侦测软件都调用了哪些api。
api就是windows程序执行时所呼叫的函数,跟dos下的int(中断)差不多,windows 提供了很多这样的函数让程序设计者套用,主要目的是为了节省软件开发的时间,方便大家开发软件。
[vip专享]solidworks2011安装教程及破解方法
打开solidworks2011的解压程序,在本例中以windows XP 32位的操作系统为例,说明如何安装solidworks2011的。
64位的安装方法与此类似。
注意事项:1.在安装solidworks2011之前最好是将其他版本卸载掉(注意,不是必须的)2.如何断网安装?第一步:解压完成后打开相应的文件夹,然后再双击下图所示的图标setup.exe启动安装程序注意:可以使用虚拟光驱直接载入iso文件安装,也可以直接用压缩软件解压来安装。
如果是用压缩软件解压的话,安装的程序所在地路径尽量的不要有中文字符。
第二步:选择“单机安装”如图:第三步:输入序列号,点“下一步”,打开solidworks.v2011.sp0.0.fixed.cradk-22.10.2010-ssq 找到里面的readme!.txt(读我,很多人就是不读,里面写的很详细,只要一般的英文基础的都能看懂的,是在看不懂可以在线翻译一下!)随便复制一个序列号0001 0001 0736 0361 JK3Q HDJ3 ,粘贴到安装程序里面,然后继续下一步。
如下图所示:第四步:请求联网点“取消”,如图:第五步:点击“产品”一栏后面的更改,把选择项目全部打开,这里要全部选择。
否则有时候会丢失文件,到时候在破解的过程中会出现错误。
此处建议大家将文件解压到D盘或者其他空间比较大的磁盘,不建议解压到C盘。
最后安装完成以后,我们可以保留解压出来的文件,该exe文件可以直接删除。
(二者保留其一即可)选择你要安装的位置,点“现在安装”,如图:第六步:开始安装,这一步时间会有点长如图:第七步:正在安装中请耐心等待!如下图所示:第八步:安装完成点击“完成”退出,如下图所示:第九步:一路“确定”,退出安装程序,如下图所示:第十步:复制破解文件的setup文件夹,覆盖到安装路径替换你原来的:第十一步:启动程序,如下图所示:第十二步:接受许可认证,如下图所示:第十三步:完成文件的安装,如下图所示:新版的solidworks2011软件内存占用还是挺低的,如下图所示:。
WORD2003、WORD2007的加密与破解
最经典WORD使用教程——WORD(2003/2007)的加密与破解Word文档可以设置密码,防止未经授权的人打开或进行修改。
在2003版本里操作菜单“工具”--“选项”,点击“安全性”选项卡,里面有“打开文件时的密码”和“修改文件时的密码”两项。
在“打开文件时的密码”里输入密码,点击“确定”,Word会再让你输入一次密码,以便加深记忆,防止将密码忘却了。
保存文档退出后,以后打开的时候必须输入正确的密码才能够打开。
在“修改文件时的密码”里输入密码,点击“确定”,同样Word会再让你输入一次密码,保存文档退出后,如果不输入修改文档的密码,文档只能以只读形式打开。
此时如果你修改了文档,将不能够将修改的结果保存下来,但是却能够换个其它文件名进行“另存为”.既然能够“另存为”,因此这个“修改文件时的密码”形同虚设,不知微软保留它的意义是什么?Word还有另一个加密方式,就是“保护文档”,在“安全性”选项卡里点击“保护文档”或者操作菜单“工具”--“保护文档”,word的右侧会出现一个“保护文档”任务窗格。
其中有两个设置项,一个是“格式设置限制”,另一个是“编辑限制”.用得多的是“编辑限制”,钩选“仅允许在文档中进行此类编辑”,下拉列表里有“修订”、“批注”、“填写窗体”、“未作任何更改(只读)”等四个选项。
如果选了“填写窗体”,连光标都不能放在被保护的文档中间,自然就无法修改、复制文档的内容了。
如果选了“未作任何更改(只读)”,被保护的文档将不能被修改,但文档的内容可以被复制。
在设置了“编辑限制”保护的文档里还可以选择部分内容作为例外项允许被复制和修改。
设置好后点击“是,启动强制保护”,输入两次密码就实现了对文档的保护。
有矛就有盾,对加了密码保护的Word文档可以采用密码破解工具软件进行破解,常用的有Advanced Office Password Recovery、Advanced Office Password Breaker、Office Password Remover等。