
Haproxy安装及配置详解与算法
HAProxy安装及配置详解与算法
HAProxy提供高可用性、负载均衡以及基于TCP和HTTP应用的代理,支持虚拟主机,它是免费、快速并且可靠的一种解决方案。根据官方数据,其最高极限支持10G的并发。
HAProxy特别适用于那些负载特大的web站点,这些站点通常又需要会话保持或七层处理。HAProxy运行在当前的硬件上,完全可以支持数以万计的并发连接。并且它的运行模式使得它可以很简单安全的整合进您当前的架构中, 同时可以保护你的web服务器不被暴露到网络上。
其支持从4层至7层的网络交换,即覆盖所有的TCP协议。就是说,Haproxy 甚至还支持 Mysql 的均衡负载。如果说在功能上,能以proxy反向代理方式实现 WEB均衡负载,这样的产品有很多。包括Nginx,ApacheProxy,lighttpd,Cheroke 等。
但要明确一点的,Haproxy 并不是 Http 服务器。以上提到所有带反向代理均衡负载的产品,都清一色是 WEB 服务器。简单说,就是他们能自个儿提供静态(html,jpg,gif..)或动态(php,cgi..)文件的传输以及处理。而Haproxy 仅仅,而且专门是一款的用于均衡负载的应用代理。其自身并不能提供http服务。
但其配置简单,拥有非常不错的服务器健康检查功能还有专门的系统状态监控页面,当其代理的后端服务器出现故障, HAProxy会自动将该服务器摘除,故障恢复后再自动将该服务器加入。自1.3版本开始还引入了frontend,backend,frontend根据任意HTTP请求头内容做规则匹配,然后把请求定向到相关的backend。
1.安装
官方版本获取地址:http://haproxy.1wt.eu/,不过官方页面已经打不开了,请自行搜索!
上面中的26是linux系统内核,通过命令# uname -a可查看,我使用的是CentOS
# tar xzvf haproxy-1.4.24.tar.gz
# cd haproxy-1.4.24
# make TARGET=linux26 PREFIX=/usr/local/haproxy
# make install PREFIX=/usr/local/haproxyb
2.配置
安装完毕后,进入安装目录配置文件,默认情况下目录里是没有.cfg配置文件的,可以回到安装文件目录下将examples下的haproxy.cfg拷贝到usr/local/haproxy下。
# cd /usr/local/haproxy
# vi haproxy.cfg
默认文件内容如下:(注意!!标示开始的为默认的配置文件没有的) CODE:
# this config needs haproxy-1.1.28 or haproxy-1.2.1
####################全局配置信息####################################
##########参数为进程级,通常和操作系统相关##########################
global
log 127.0.0.1 local0
log 127.0.0.1 local1 notice
#log loghost local0 info #日志
maxconn 4096 #默认最大连接数
chroot /usr/share/haproxy #chroot运行路径
uid 99 #所属运行的用户uid
gid 99 #所属运行的用户组
daemon #以后台形式运行haproxy
!!nbproc 2 #进程数量(可以设置多个进程提高性能)
!!pidfile /usr/local/haproxy/haproxy.pid #haproxy的pid存放路径,启动进程的用户必须有权限访问此文件
#debug #
#quiet
####################默认的全局设置####################################
##########参数可以被利用配置到frontend,backend,listen组件#############
defaults
log global
mode http #所处理的类别 (#7层 http;4层tcp )
option httplog #日志类别http日志格式
!!option httpclose #每次请求完毕后主动关闭http通道
option dontlognull #不记录健康检查的日志信息
!! option forwardfor #后端服务器需要获得客户端真实ip需配置的参数,可从Http Header中获得ip
!!option redispatch #serverId对应的服务器挂掉后,强制定向到其他健康的服务器
!!option abortonclose #当服务器负载很高的时候,自动结束掉当前队列处理比较久的连接
!!stats refresh 30 #统计页面刷新间隔
retries 3 #3次连接失败就认为服务不可用,也可以通过后面设置
redispatch #当serverid对应的服务器挂掉后,强制定向到其他健康服务器
!!balance roundrobin #默认的负载均衡的方式,轮询方式
!!balance source #默认的负载均衡的方式,类似nginx的ip_hash
!!balance leastconn #默认的负载均衡的方式,最小连接
maxconn 2000 #最大连接数
contimeout 5000 #连接超时
clitimeout 50000 #客户端超时
srvtimeout 50000 #服务器超时
!! timeout check 2000 #心跳检测超时
####################监控页面设置####################################
listen appli1-rewrite 0.0.0.0:10001
cookie SERVERID rewrite balance roundrobin
server app1_1 192.168.34.23:8080 cookie app1inst1 check inter 2000 rise 2 fall 5
server app1_2 192.168.34.32:8080 cookie app1inst2 check inter 2000 rise 2 fall 5
server app1_3 192.168.34.27:8080 cookie app1inst3 check inter 2000 rise 2 fall 5
server app1_4 192.168.34.42:8080 cookie app1inst4 check inter 2000 rise 2 fall 5
listen appli2-insert 0.0.0.0:10002
option httpchk
balance roundrobin
cookie SERVERID insert indirect nocache
server inst1 192.168.114.56:80 cookie server01 check inter 2000 fall 3
server inst2 192.168.114.56:81 cookie server02 check inter 2000 fall 3
capture cookie vgnvisitor= len 32
option httpclose # disable keep-alive
rspidel ^Set-cookie:\ IP= # do not let this cookie tell our internal IP address
listen appli3-relais 0.0.0.0:10003
dispatch 192.168.135.17:80
listen appli4-backup 0.0.0.0:10004
option httpchk /index.html
option persist
balance roundrobin
server inst1 192.168.114.56:80 check inter 2000 fall 3
server inst2 192.168.114.56:81 check inter 2000 fall 3 backup
listen ssl-relay 0.0.0.0:8443
option ssl-hello-chk
balance source
server inst1 192.168.110.56:443 check inter 2000 fall 3
server inst2 192.168.110.57:443 check inter 2000 fall 3
server back1 192.168.120.58:443 backup
haproxy参数
haproxy参数
HAProxy是一款高性能、开源的负载均衡软件,支持TCP和HTTP应用场景,它能够快速并且可靠地转发请求,将负载分散到多个服务器上,从而提高整体性能和可用性。在使用HAProxy的过程中,不同的场景和需求需要使用不同的参数进行配置。本文将从HAProxy的各个参数维度介绍相关的配置参数。
一、全局配置参数
全局配置参数是一些全局的设置,包括进程数、用户账户、日志等级等,这些设置会影响整个HAProxy的行为。具体的参数如下:
1. daemon:设为1后HAProxy将在后台运行;
2. nbproc:指定HAProxy使用的进程数;
3. user/group:指定HAProxy运行的用户账号和组;
4. chroot:指定HAProxy的chroot目录;
5. log:指定运行HAProxy时的日志级别; 6. maxconn:指定HAProxy对客户端的最大连接数;
7. pidfile:指定HAProxy的pid文件;
8. ulimit-n:指定HAProxy进程的最大打开文件数;
9. stats socket:该参数允许您通过UNIX或TCP套接字控制HAProxy的运行。
二、默认配置参数
所有frontend和backend的配置信息都可以包含在默认部分中。这些信息在frontend或backend部分没有特别声明的情况下将应用于所有的部分。默认配置参数还包括全局的一些设置(如timeout等)。具体的参数如下:
1. timeout connect:指定建立与后端服务器连接的超时时间;
2. timeout client:指定客户端连接的超时时间;
3. timeout server:指定从服务器接收数据的超时时间;
4. timeout http-request:指定HTTP请求的超时时间;
5. timeout http-keep-alive:指定HTTP keep-alive持续时间; 6. timeout check:指定后端服务器健康检查的超时时间。
haproxy透明代理配置
Haproxy使用tproxy实现透明代理
实验环境
Server1为代理服务器,有两个网卡
eth0:192.168.1.55用于对外服务
eth1:10.0.0.1gw10.0.0.254用于内网通讯
Server2为应用服务器,一块网卡
eth0:10.0.0.2gw10.0.0.1
service的网关一定要配成service的内网IP
准备工作
1.检查系统内科是否已支持tproxy
2.安装haproxy
编译参数
makeTARGET=linux26USE_LINUX_TPROXY=1
makeinstallPREFIX=/usr/local/haproyx
安装完成后,检查haproxy是否支持tproxy
Haproxy.cfg
global
daemon
statssocket/var/run/haproxy.statmode600
log127.0.0.1local4
maxconn40000
ulimit-n80013
pidfile/var/run/haproxy.pid
defaults
logglobal
modehttp
contimeout4000
clitimeout42000
srvtimeout43000
balanceroundrobin
listenVIP-222
bind192.168.1.222:80
modehttp
optionforwardfor
source0.0.0.0usesrcclientip
cookieSERVERIDinsertnocacheindirect
serverserver110.0.0.2:80weight1cookieserver1check
serverbackup127.0.0.1:80backup
optionredispatch
在server1上配置网络、iptables及内核参数(可加入/etc/rc.local)
net.ipv4.ip_forward=1
net.ipv4.conf.all.send_redirects=1
haproxy负载均衡配置文档剖析
基于haproxy的反向代理和负载均衡
1 安装
方法一:
Centos下使用root权限,使用指令: yum install haproxy.x86_64
安装完成后程序位置:/usr/sbin/, 配置文件位置: /etc/haproxy/
方法二:下载.gz压缩包, 解压, make && make install (暂时无测试)
2 配置
以root权限打开/etc/haproxy/haproxy.cfg
默认配置文件已有模板, 简单改动即可实现代理和均衡
前端配置注释掉所有静态相关的配置(因为现在没有动静分离).
Balance: 有roundrobin(轮询), source(ip哈希), weight(权重), url(网址)等, 更多的均衡方法请查看官方手册.
Cookie: 设置cookie保持, 有rewrite, insert, prefix等, 具体说明请查看附录说明.
Server: 设置后端服务器ip, cookie:设置cookie对应的server, check: 后端检查, weight: 权重设置.
附录I
1 cookie
cookie [ rewrite | insert | prefix ] [ indirect ] [ nocache ]
[ postonly ] [ preserve ] [ domain ]*
[ maxidle ] [ maxlife ]
sections : defaults | frontend | listen | backend
yes | no | yes | yes
Arguments :
cookie的名称,用于持久性的监视、修改和增加。cookie在response中通过"Set-Cookie"头发送给客户端,并由客户端的所有request的"Cookie"头返回。尤其注意不要与应用cookie重名。另外,如果相同客户端使用了相同的后端(如HTTP/HTTPS),如果不希望跨后端的持久性,也要注意使用不同的cookie名称。
haproxy跨域resubmittoken-概述说明以及解释
haproxy跨域resubmittoken-概述说明以及解释
1.引言
1.1 概述
在本文中,我们将探讨haproxy跨域resubmittoken的实现原理。在了解实现原理之前,我们首先需要了解haproxy的基本概念和功能,以及跨域问题的产生和解决方法。通过使用haproxy跨域resubmittoken,我们可以有效地解决跨域请求中可能出现的安全性问题。
haproxy是一种高性能的负载均衡器和反向代理服务器,它能够将客户端的请求分发到多个服务器上,实现请求的负载均衡。同时,haproxy还可以进行流量转发、会话保持、请求过滤等多种功能,使得服务器集群能够更加高效地处理客户端请求。
然而,在跨域请求中,由于浏览器的同源策略限制,跨域请求可能会被阻止或出现安全性问题。为了解决这些问题,我们需要采取一些手段来绕过浏览器的同源策略。常见的解决方法包括JSONP、CORS、代理服务器等。其中,haproxy的跨域resubmittoken就是一种有效的解决方案。
haproxy跨域resubmittoken通过在请求中添加一个特殊的token,实现了对跨域请求的授权和安全性验证。这个token将服务端与客户端进行了绑定,从而确保请求的有效性和安全性。通过这种方式,我们可以在跨域请求中实现数据的传输和处理,而不必担心安全性问题。
综上所述,本文将详细介绍haproxy跨域resubmittoken的实现原理,并总结其优势和不足之处。通过对该技术的深入理解,我们可以更好地应对跨域请求中的安全性问题,提高网站的性能和稳定性。
1.2文章结构
文章结构部分的内容可以包括对整篇文章的分节和组织方式的描述,以及每个部分的主要内容和目的的简要介绍。以下是一个可能的写作示例:
在本文中,将介绍haproxy跨域resubmittoken的实现原理。为了让读者更好地理解本文内容,本章节将整个文章划分为三个部分。
haproxy的算法

haproxy的算法
HAProxy是一款高性能的负载均衡器和代理服务器,支持多种负载均衡算法。以下是HAProxy中常见的负载均衡算法:
1. Round Robin(轮询):这是一种最简单的负载均衡算法,按照后端服务器的权重轮流分配请求。当服务器的处理时间平均分配时,此算法运行最流畅和公平。
2. Static-RR(静态轮询):类似于Round Robin,但不支持运行时调整权重及慢启动机制。每个服务器根据权重轮流使用,对服务器数量没有限制。
3. Leastconn(最少连接):连接数最少的服务器优先接收连接。建议用于长会话场景,例如LDAP、SQL等协议,而不适合短会话协议,如HTTP。
4. First(首选):根据服务器在列表中的位置,自上而下进行调度。前面服务器的连接数达到上限,新请求才会分配给下一台服务器。一般不设置该调度方法,可以用于测试环境。
5. Source(源地址):根据请求源IP进行负载均衡。可以确保来自同一个IP的主机使用同一个后端服务器。
6. URI(请求URI):根据请求的URI进行负载均衡。适用于基于URL的负载均衡场景。
7. UrlParam(请求URL参数):根据请求的URL参数进行负载均衡。需要指定参数名称。
8. HDR(请求头):根据HTTP请求头来锁定每一次HTTP请求。可用于特定场景下的负载均衡。
9. RDp-Cookie(Cookie):根据Cookie值进行负载均衡。可用于保持会话的一致性。
此外,HAProxy还支持会话保持和Session共享,以解决负载请求分发到不同服务器时可能导致Session会话不同步的问题。会话保持的方法包括:
1. 用户IP识别:将用户IP经过hash计算后,指定到固定的真实服务器上。
2. Cookie识别:将WEB服务端发送给客户端的Cookie作为会话标识,实现会话共享。
综上所述,HAProxy支持多种负载均衡算法,适用于不同场景下的负载均衡和会话保持需求。在实际应用中,可以根据需求选择合适的算法和会话保持方法。
Centos7.4安装配置haproxy和Keepalived补充内容
Centos7.4安装配置haproxy和Keepalived补充内容
补充⽐较杂
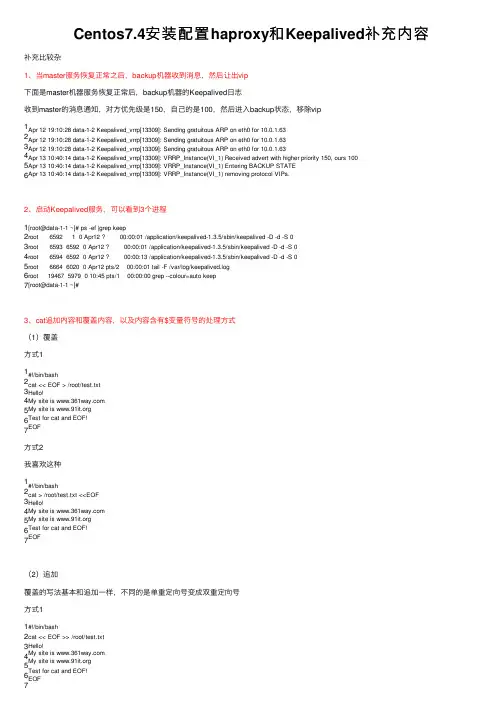
1、当master服务恢复正常之后,backup机器收到消息,然后让出vip
下⾯是master机器服务恢复正常后,backup机器的Keepalived⽇志
收到master的消息通知,对⽅优先级是150,⾃⼰的是100,然后进⼊backup状态,移除vip
1
2
3
4
5
6Apr 12 19:10:28 data-1-2 Keepalived_vrrp[13309]: Sending gratuitous ARP on eth0 for 10.0.1.63
Apr 12 19:10:28 data-1-2 Keepalived_vrrp[13309]: Sending gratuitous ARP on eth0 for 10.0.1.63
Apr 12 19:10:28 data-1-2 Keepalived_vrrp[13309]: Sending gratuitous ARP on eth0 for 10.0.1.63Apr 13 10:40:14 data-1-2 Keepalived_vrrp[13309]: VRRP_Instance(VI_1) Received advert with higher priority 150, ours 100Apr 13 10:40:14 data-1-2 Keepalived_vrrp[13309]: VRRP_Instance(VI_1) Entering BACKUP STATEApr 13 10:40:14 data-1-2 Keepalived_vrrp[13309]: VRRP_Instance(VI_1) removing protocol VIPs.
2、启动Keepalived服务,可以看到3个进程
1
2
3
4
5
6
7[root@data-1-1 ~]# ps -ef |grep keeproot 6592 1 0 Apr12 ? 00:00:01 /application/keepalived-1.3.5/sbin/keepalived -D -d -S 0
Haproxy+Keepalived高可用环境部署梳理(主主和主从模式)
Haproxy+Keepalived⾼可⽤环境部署梳理(主主和主从模式)
Nginx、LVS、HAProxy 是⽬前使⽤最⼴泛的三种负载均衡软件,本⼈都在多个项⽬中实施过,通常会结合Keepalive做健康检查,实现故障转移的⾼可⽤功能。
1)在四层(tcp)实现负载均衡的软件:
lvs------>重量级
nginx------>轻量级,带缓存功能,正则表达式较灵活
haproxy------>模拟四层转发,较灵活
2)在七层(http)实现反向代理的软件:
haproxy------>天⽣技能,全⾯⽀持七层代理,会话保持,标记,路径转移;
nginx------>只在http协议和mail协议上功能⽐较好,性能与haproxy差不多;
apache------>功能较差
总的来说,⼀般是lvs做4层负载;nginx做7层负载;haproxy⽐较灵活,4层和7层负载均衡都能做
⼀般对负载均衡的使⽤是随着⽹站规模的提升根据不同的阶段来使⽤不同的技术。具体的应⽤需求还得具体分析:1)如果是中⼩型的 Web 应⽤,⽐如⽇PV⼩于1000 万,⽤ Nginx 就完全可以了;
2)如果机器不少,可以⽤DNS轮询, LVS所耗费的机器还是⽐较多的;⼤型⽹站或重要的服务,且服务器⽐较多时, 可以考虑⽤LVS。
还有⼀种是通过硬件来进⾏进⾏,常见的硬件有⽐较昂贵的F5和Array等商⽤的负载均衡器,它的优点就是有专业的维护团队来对这些服务进⾏维护、缺点就是花销太⼤,所以对于规模较⼩
的⽹络服务来说暂时还没有需要使⽤;另外⼀种就是类似于 Nginx/LVS/HAProxy 的基于 Linux 的开源免费的负载均衡软件,这些都是通过软件级别来实现,所以费⽤⾮常低廉。⽬前关于⽹
站架构⼀般⽐较合理流⾏的架构⽅案: Web 前端采⽤Nginx/HAProxy+Keepalived 作负载均衡器;后端采⽤ MySQL 数据库⼀主多从和读写分离,采⽤ LVS+Keepalived 的架构。 当然要根据
haproxy反向代理环境部署(http和https代理)
haproxy反向代理环境部署(http和https代理)
操作背景:
前⽅有⼀台haproxy代理机器(115.100.120.57/192.168.1.7),后⽅两台realserver机器(192.168.1.150、192.168.1.151,没有公⽹ip,部署
了很多站点)
将域名解析到haproxy机器的公⽹ip,在haproxy配置⽂件⾥,根据域名转发⾄后端realserver上。
haproxy代理配置:根据域名进⾏转发(即后端机器不管部署多少个域名,都可以直接在haproxy配置⽂件⾥通过域名对域名⽅式直接指定)
nginx代理配置:根据端⼝进⾏转发(即后端机器部署多个域名时,在前⾯nginx配置⾥通过upstream负载到不同的端⼝上)
----------------------------------------------------------------------------------------------------------下⾯是haproxy代理服务器上的操作
(1)关闭SElinux、配置防⽕墙 (后端realserver机器的iptables防⽕墙可以限制只允许代理服务器访问)[root@localhost ~]# vim /etc/config/selinux
SELINUX=disabled
[root@localhost ~]# setenforce 0
[root@localhost ~]# getenforce
[root@localhost ~]# vim /etc/sysconfig/iptables
.......
-A INPUT -s 115.100.120.0/24 -d 224.0.0.18 -j ACCEPT #允许组播地址通信(这⾥,我将机器的公⽹和私⽹地址都放了)
-A INPUT -s 192.168.1.0/24 -d 224.0.0.18 -j ACCEPT
HAProxy配置语法及实例
HAProxy配置语法及实例
热备代理语法
HAProxy的配置
HAProxy配置中分成五部分内容,当然这些组件不是必选的,可以根据需要选择部分作为配置。
global:参数是进程级的,通常和操作系统(OS)相关。这些参数一般只设置一次,如果配置无误,就不需要再次配置进行修改
defaults:配置默认参数的,这些参数可以被利用配置到frontend,backend,listen组件 frontend:接收请求的前端虚拟节点,Frontend可以根据规则直接指定具体使用后端的
backend(可动态选择)。
backend:后端服务集群的配置,是真实的服务器,一个Backend对应一个或者多个实体服务器。
listen:Frontend和Backend的组合体。
下面是HAProxy的一些常用的配置,这个配置是用来说明HAProxy的一些常用功能的配置,具体详细配置请查看安装目录下的doc目录下的文档文件,或者到/下载中文配置说明文档
配置具体实例,后附说明:
global #全局的日志配置 其中日志级别是[err warning info debug]
#local0 是日志设备,必须为如下24种标准syslog设备的一种:
#kern user mail daemon auth syslog lpr news
#uucp cron auth2 ftp ntp audit alert cron2
#local0 local1 local2 local3 local4 local5 local6 local7
#但是之前在/etc/syslog.conf文件中定义的是local0所以
#这里也是用local0
log 127.0.0.1 local0 info #[err warning info debug]
haproxy常用语法
haproxy常用语法
haproxy是一款高性能的负载均衡软件,常用于分发网络流量,提高系统的可用性和性能。本文将介绍haproxy常用的语法和配置选项,帮助读者了解和使用haproxy。
一、全局配置
haproxy的全局配置位于配置文件的开头部分,用于定义全局参数和默认设置。常用的全局配置选项有:
1. daemon:指定是否以守护进程方式运行,默认为off。
2. maxconn:设置最大连接数限制。
3. log:指定日志文件路径和日志级别。
4. stats socket:配置统计信息的Unix套接字文件路径。
5. user:指定haproxy进程的运行用户。
6. group:指定haproxy进程的运行用户组。
二、前端配置
前端配置用于接收客户端的请求,并将请求转发给后端服务器。常用的前端配置选项有:
1. bind:指定前端监听的IP地址和端口。
2. mode:指定转发模式,常用的模式有http、tcp和ssl。 3. default_backend:指定默认的后端服务器组。
4. option:配置一些特定的选项,如httpclose、httplog等。
5. acl:定义访问控制列表,用于根据条件匹配请求。
三、后端配置
后端配置用于定义后端服务器组,并指定服务器组中的服务器。常用的后端配置选项有:
1. server:定义服务器组中的服务器,包括服务器的IP地址、端口和权重。
2. balance:指定负载均衡算法,常用的算法有roundrobin、leastconn等。
3. option:配置一些特定的选项,如check、backup等。
4. timeout:设置与后端服务器的连接超时时间。
四、其他配置选项
除了以上常用的配置选项,haproxy还提供了一些其他的配置选项,如:
1. frontend:用于定义前端配置。
2. backend:用于定义后端配置。