
linux的域名解析系统设置
linux的域名解析系统设置
Chinaitlab收集整理 2006-6-2 保存本文推荐给好友 QQ上看本站收藏本站
--------------------------------------------------------------------------------
①简介
DNS就是Domain Name System,它能够把形如这样的域名转换为211.152.50.35这样的IP地址;没有DNS,浏览 这个网站时,就必须用211.152.50.35这么难记的数字来访问。
提供DNS服务的就是DNS服务器。
DNS服务器可以分为三种,高速缓存服务器 (Cache-only server)、主服务器(Primary Name server)、辅助服务器(Second Name Server)。
DNS的详细原理、工作流程、术语、概念,限于篇幅,这里就不说了。
可以阅读专门的文章,如DNS-HOWTO加以了解。
②配置主DNS服务器
首先我们做以下假设:A服务器为的主域名服务器,其IP地址为11.0.0.1,B服务器为的辅助域名服务器,其IP地址为11.0.0.2;
下面我们配置服务器11.0.0.1为的主DNS服务器
Linux下的dns功能是通过bind软件实现的。
bind软件安装后,会产生几个固有文件,分为两类,一类是配置文件在/etc目录下,一类是dns记录文件在/var/named目录下。
加上其他相关文件,共同设置dns服务器。
下面是所有和dns设置相关文件的列表与说明。
位于/etc目录下的有:hosts,host.conf,resolv.conf,named.boot,named.conf。
1、“hosts”文件,定义了主机名和ip地址的对应,其中也有将要运行dns这台电脑的ip地址和主机名。
内容:
127.0.0.1 localhost.localdomain localhost
2、“host.conf”文件[Boban注:原来误写成hosts.conf],"order hosts bind"语句,指定了对主机名的解析顺序是先到hosts中查找,然后到dns服务器的记录里查找。
“multi on”则是允许一个主机名对应多个ip地址。
内容:
order hosts, bind
multi on
nospoof on
3、“resolv.conf”文件,“nameserver 10.0.0.211”指定了dns服务器的地址。
注意,这个文件对普通非dns服务器的电脑(非windows的系统;Windows系统是在“网络属性”中设置这项的)来说,是必不可少的。
你如果没有设置本机为dns服务器,你又要能够解析域名,就必须指定一个dns服务器的地址。
你可以最多写上三个地址,作为前一个失败时的候选dns 服务器。
“domain ”指定默认的域。
文件内容:
domain
nameserver 11.0.0.1
4、“named.boot”文件是早期版本的bind软件使用的配置文件,现在新版本中已经让位于“named.conf”。
named.conf是dns server配置的核心文件。
下面我们一段一段的来解说。
# named.conf - configuration for bind
#
# Generated automatically by bindconf, alchemist et al.
controls {
inet 127.0.0.1 allow { localhost; } keys { rndckey; };
};
include "/etc/rndc.key";options {
directory "/var/named/";
};
zone "." {
type hint;
file "named.ca";
};
zone "0.0.127.in-addr.arpa" {
type master;
file "0.0.127.in-addr.arpa.zone";
};
zone "localhost" {
type master;
file "localhost.zone";
};
zone "" {
type master;
notify yes;
file "";
};
上文中#为注释符号,其他各行含义如下:
diretory /var/named
指定named从 /var/named 目录下读取DNS数据文件,这个目录用户可自行指定并创建,指定后所有的DNS数据文件都存放在此目录下;
zone "." {
type hint;
file "named.ca";
};
指定named从 named.ca 文件中获得Internet的顶层“根”服务器地址。
zone "0.0.127.in-addr.arpa" {
type master;
file "0.0.127.in-addr.arpa.zone";
};
指定named作为127.0.0网段地址转换主服务器,named.local文件中包含了127.0.0.*形式的地址到域名的转换数据(127.0.0网段地址是局域网接口的内部 loopback地址);
zone "localhost" {
type master;
file "localhost.zone";
};
指定包含localhost的DNS文件数据存放在/var/named/localhost.zone中;
zone "" {
type master;
notify yes;
file ".zone";
};
以上语句表明域的DNS数据存放在/var/named/目录下的.zone中;
我们可以用文本编辑器打开/var/named/.zone,其内容如下:
$TTL 86400 @ IN SOA @ root.localhost (
2 ; serial
28800 ; refresh
7200 ; retry
604800 ; expire
86400 ; ttl
)
@ IN NS localhost
www IN A 11.0.0.233
www2 IN A 11.0.0.23
forum IN A 11.0.0.10
@ IN MX 5 .
该文件的前部分是相应的参数设置,此部分不需要改动,后面的部分就是具体的DNS数据;
例如:
www IN A 11.0.0.233
将 解析到地址11.0.0.233;
www2 IN A 11.0.0.23
将 解析到地址11.0.0.23;
club IN A 11.0.0.10
将 解析到地址11.0.0.10;
③配置辅助DNS服务器
配置服务器11.0.0.2为辅助dns服务器
辅助DNS服务器,可从主服务器中转移一整套域信息。
区文件是从主服务器中转移出来的,并作为本地磁盘文件存储在辅助服务器中。
在辅助服务器中有域信息的完整拷贝,所以也可以可以回答对该域的查询。
这部分的配置内容如下:
zone "" IN {
type slave;
file ".zone";
masters { 11.0.0.1; };
};
可以看到,和主DNS服务器不同地方就是:“type”改为了“slave”,然后指明了主DNS 服务器的地址“masters { 11.0.0.1; };”。
DNS服务启动时,就会自动连接11.0.0.1,读取域的信息,然后保存到本机的.zone文件里。
④测试DNS服务器
改动过DNS的相应文件,用“ndc restart”命令重新启动服务,在redhat 7.1以上版本中使用命令:
/etc/rc.d/init.d/named restart
或者
/etc/rc.d/init.d/named reload
使改动生效。
要测试DNS,可以找一台客户机,把它的DNS地址设成新建立的DNS服务器地址,然后试试上网,收信,下载等。
也可以使用nslookup命令:运行nslookup,输入要查询的主机名,看是否返回正确的ip地址,在redhat 7.1以上版本中推荐使用dig命令。
linux配置dns服务器配置命令
linux配置dns服务器配置命令linux配置dns服务器配置命令Linux系统的DNS服务器怎么配置,配置命令有哪些?下面跟yjbys店铺一起来了解一下吧!一、实验目的熟悉Linux系统中DNS服务器的配置方法。
理解配置过程的基本步骤的.作用。
二、实验任务(1)建立正向搜索区域,为网络个台服务器建立主机记录、别名记录。
为网络建立邮件交换器记录。
使得客户机能够根据服务器主机域名搜索出其IP地址。
(2)建立反向搜索区域,为网络个台服务器建立反向记录,使得客户机能够根据服务器主机IP地址搜索出其域名。
三、实验内容1)DNS服务器配置的主要步骤:首先在桌面右击,选择【新建终端】;1. 查看系统中是否已经安装了DNS服务器程序BIND,命令如下:[root@libl root]#rpm –qa |grep bind(对照书本查看,一般都会有安装的。
)2、用命令直接启动dns服务器,命令如下:[root@libl root]# service named start3、编辑主配置文件/etc/named.conf,主要是添加正向解析和反向解析,文件内容如下:// generated by named-bootconf.ploptions {directory "/var/named";/** If there is a firewall between you and nameservers you want * to talk to, you might need to uncomment the query-source* directive below. Previous versions of BIND always asked* questions using port 53, but BIND 8.1 uses an unprivileged * port by default.*/// query-source address * port 53;};//// a caching only nameserver config//Controls {Inet 127.0.0.1 allow { localhost; } keys {rndckey; } ;} ;zone "." IN {type hint;file "named.ca"; //用来指定具体存放DNS记录的文件};zone "localhost" IN { //用来指定具体存放DNS记录的文件type master;file " localhost.zone";allow-update { none ;} ;};zone "0.0.127.in-addr.arpa" IN { //定义一个IP为127.0.0.* 的反向解析type master;file "named.local";allow-update { none ;} ;};zone "" IN { //指定一个域名为的正向解析type master;file ".zone";};zone "173.168.192.in-addr.arpa" IN { //定义一个IP为192.168.173.* 的反向解析type master;file "173.168.192.in-addr.arpa .zone";} ;Include “/etc/rndc.key” ;4、配置正向解析文件正向解析是根据域名得到其IP地址。
Linux实验报告(dns配置)
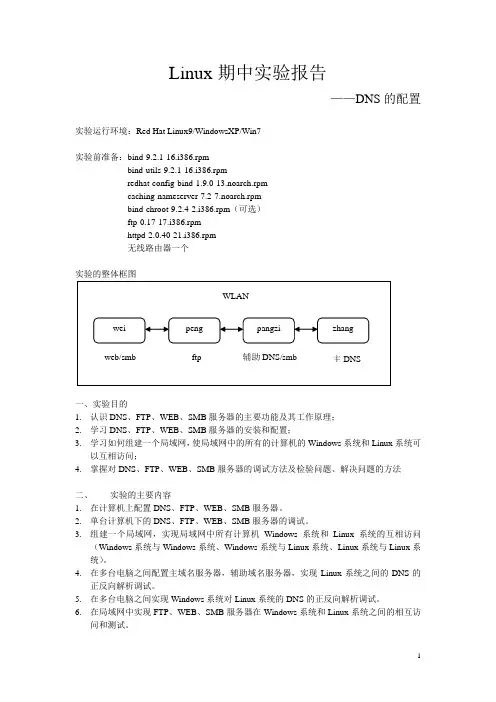
Linux期中实验报告——DNS的配置实验运行环境:Red Hat Linux9/WindowsXP/Win7实验前准备:bind-9.2.1-16.i386.rpmbind-utils-9.2.1-16.i386.rpmredhat-config-bind-1.9.0-13.noarch.rpmcaching-nameserver-7.2-7.noarch.rpmbind-chroot-9.2.4-2.i386.rpm(可选)ftp-0.17-17.i386.rpmhttpd-2.0.40-21.i386.rpm无线路由器一个实验的整体框图一、实验目的1.认识DNS、FTP、WEB、SMB服务器的主要功能及其工作原理;2.学习DNS、FTP、WEB、SMB服务器的安装和配置;3.学习如何组建一个局域网,使局域网中的所有的计算机的Windows系统和Linux系统可以互相访问;4.掌握对DNS、FTP、WEB、SMB服务器的调试方法及检验问题、解决问题的方法二、实验的主要内容1.在计算机上配置DNS、FTP、WEB、SMB服务器。
2.单台计算机下的DNS、FTP、WEB、SMB服务器的调试。
3.组建一个局域网,实现局域网中所有计算机Windows系统和Linux系统的互相访问(Windows系统与Windows系统、Windows系统与Linux系统、Linux系统与Linux系统)。
4.在多台电脑之间配置主域名服务器,辅助域名服务器,实现Linux系统之间的DNS的正反向解析调试。
5.在多台电脑之间实现Windows系统对Linux系统的DNS的正反向解析调试。
6.在局域网中实现FTP、WEB、SMB服务器在Windows系统和Linux系统之间的相互访问和测试。
7.最后进行一次总体的、全面的测试。
三、DNS、FTP、WEB、SMB服务器的主要功能及其描述1.DNS服务器DNS服务器是(Domain Name System或者Domain Name Service)域名系统或者域名服务,域名系统为Internet上的主机分配域名地址和IP地址。
linux dns 配置文件

通常Linux初学者会问:Linux 中有没有一个标准的配置文件格式?一句话,没有。
不熟悉Linux 的用户一定会感到沮丧,因为每个配置文件看起来都象是一个要迎接的新挑战。
在Linux 中,每个网管员都可以自由选择自己喜欢的配置文件格式。
DNS就是Domain Name System,DNS服务器可以分为三种,高速存服务器(Cache-only server)、主服务器(Primary Name server)、辅助服务器(Second Name Server)。
DNS的详细原理、工作流程、术语、概念,限于篇幅,这里就不说了。
一、Linux 下主要DNS配置文件Linux 下主要DNS配置文件见表一、二、三:表-1 DNS主要配置文件文件名称中文名称作用/etc/hosts 主机的一个列表文件包含(本地网络中)已知主机的一个列表。
如果系统的IP不是动态生成,就可以使用它。
对于简单的主机名解析(点分表示法),在请求DNS或NIS网络名称服务器之前,/etc/hosts.conf通常会告诉解析程序先查看这里。
/etc/host.conf 转化程序控制文件告诉网络域名服务器如何查找主机名。
(通常是/etc/hosts,然后就是名称服务器;可通过netconf对其进行更改)/etc/resolv.conf 转化程序配置文件在配置程序请求BIND域名查询服务查询主机名称时必须告诉程序使用那个域名服务器和IP地址来完成这个任务。
Linux上的域名服务由named守护进程控制,该进程从主文件:/etc/named.conf中获取信息。
它包括一族将主机名称映射为IP地址的各种文件:下面是named配置文件族详细内容。
表-2 named配置文件族名称中文名作用/etc/named.conf主文件设置一般的name参数,指向该服务器使用的域数据库的信息源/var/named/named.ca 根域名配置服务器指向文件指向根域名配置服务器,用于唯告诉缓存服务器初始化。
Linux下解析域名命令-dig命令使用详解
Linux下解析域名命令-dig命令使⽤详解下解析域名除了使⽤nslookup之外,开可以使⽤dig命令来解析域名,dig命令可以得到更多的域名信息。
dig 命令主要⽤来从 DNS 域名服务器查询主机地址信息。
dig的全称是 (domain information groper)。
它是⼀个⽤来灵活探测DNS的⼯具。
它会打印出>DNS name server的回应。
查询单个域名的 DNS 信息dig命令最典型的⽤法就是查询单个主机的信息。
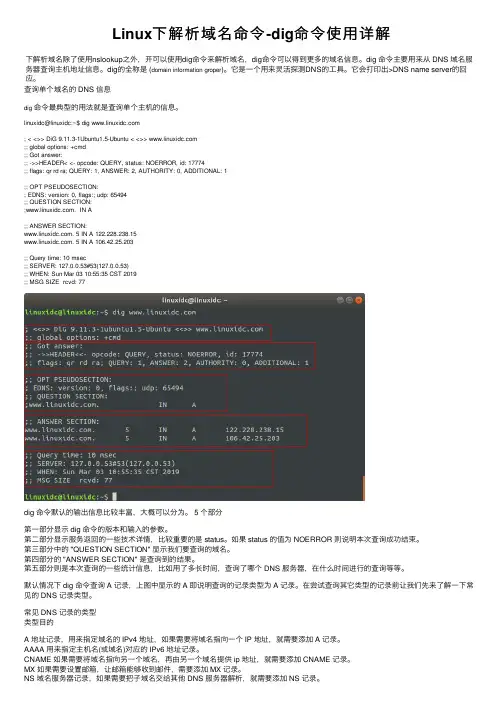
linuxidc@linuxidc:~$ dig ; < <>> DiG 9.11.3-1Ubuntu1.5-Ubuntu < <>> ;; global options: +cmd;; Got answer:;; ->>HEADER< <- opcode: QUERY, status: NOERROR, id: 17774;; flags: qr rd ra; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1;; OPT PSEUDOSECTION:; EDNS: version: 0, flags:; udp: 65494;; QUESTION SECTION:;. IN A;; ANSWER SECTION:. 5 IN A 122.228.238.15. 5 IN A 106.42.25.203;; Query time: 10 msec;; SERVER: 127.0.0.53#53(127.0.0.53);; WHEN: Sun Mar 03 10:55:35 CST 2019;; MSG SIZE rcvd: 77dig 命令默认的输出信息⽐较丰富,⼤概可以分为。
5 个部分第⼀部分显⽰ dig 命令的版本和输⼊的参数。
第⼆部分显⽰服务返回的⼀些技术详情,⽐较重要的是 status。
linuxnslookup命令的作用和使用方法

linuxnslookup命令的作用和使用方法nslookup是一款网络工具,用于查询域名系统(DNS)服务器中的域名解析信息。
它提供了一种简单的方法,通过域名获取其对应的IP地址或通过IP地址获取其对应的域名。
nslookup命令的使用方法如下:1.打开终端或命令提示符,进入命令行界面。
2. 输入nslookup命令,后跟待查询的域名或IP地址。
例如:nslookup 223.5.5.53.按下回车键,命令行界面会显示域名解析的结果。
以下是nslookup命令的详细作用和使用方法:1.查询域名的IP地址:nslookup用于获取特定域名的IP地址。
通过输入域名,可以查找该域名所对应的IP地址。
示例:输出结果:Address: 10.0.0.1Non-authoritative answer:Addresses: 93.184.216.34上述输出结果中,Server字段显示了所用的DNS服务器,Addresses 字段则列出了该域名对应的IP地址。
2.查询IP地址的域名:nslookup还可以通过输入IP地址来查询对应的域名。
它将显示与该IP地址关联的域名。
示例:nslookup 93.184.216.34输出结果:Address: 10.0.0.1Non-authoritative answer:上述输出结果中,Server字段显示所用的DNS服务器,name字段则列出了该IP地址对应的域名。
3.查询特定类型的记录:nslookup支持查询多种类型的记录,如A记录、AAAA记录、CNAME 记录、MX记录等。
可以使用set type命令来指定查询的记录类型。
示例:nslookupset type=MX输出结果:Address: 10.0.0.1Non-authoritative answer:4.获取更多详细信息:使用nslookup命令,可以获取更多有关DNS解析的详细信息。
可以通过设置debug命令和trace命令来启用详细输出。
linux下dns配置详解
linux下dns配置详解dns配置详解大全DNS简介在Linux中,域名服务(DNS)是由柏克莱网间名域(Berkeley Internet Name Domain——BIND)软件实现的。
BIND是一个客户/服务系统,它的客户方面称为转换程序(resolver),它产生域名信息的查询,将这类信息发送给服务器,DNS软件回答转换程序的查询。
BIND的服务方面是一个称为named (读作“name”“d”)的守护进程。
我们将讨论三种基本BIND配置任务:配置BIND转换程序。
配置BIND域名服务。
建立服务器数据库文件,称为“区文件(zone file)。
前面我们介绍过,术语“区(zone)”往往可以与单词“域(domain)”互换使用,但这里却有一些区别,“区”是指域数据库文件,而“域”则比较通用。
在本书中,域是用域名定义的域结构中的一部分,而区则是域数据库文件中包含域信息的集合,包含域信息的文件称为“区文件”。
DNS的作用是把IP地址转化为代表主机、网络和邮件别名的助记名。
它把整个Internet IP地址和名字空间分解为不同的逻辑组来做这项工作。
每个组对它所拥有的计算机和其他信息具有控制权。
DNS服务器的类型BIND可以配置成以几种不同的方法运行的DNS,常见的BIND配置是唯转换程序系统、唯高速缓存系统、主服务器和辅助服务器。
转换程序是一段要求域名服务器提供域信息的程序,在Linux系统中,它是作为一个库程序来实现的,不是一个单独的客户程序。
在唯转换程序系统中,仅使用转换程序,并不运行域名服务器。
这种系统是很容易配置的,最多只需要设置/etc/resolv.conf文件。
其它三个BIND配置选项都是用于named服务软件的。
唯高速缓存服务器唯高速缓存服务器(caching-only server)可运行域名服务器软件但是没有域名数据库软件。
它从某个远程服务器取得每次域名服务器查询的回答,一旦取得一个答案,就将它放在高速缓存中,以后查询相同的信息时就用它予以回答。
Linux下DNS配置方案
Linux下DNS服务器的配置1,安装DNS服务器安装DNS服务器Red Hat Linux 9 自带有版本号为9.2.1的BIND(即目前使用最广泛的域名服务器软件)。
在Red Hat Linux 9的第1张安装光盘中提供了与BIND服务相关的两个rpm包,bind-9.2.1-16.i386.rpm和bind-utils-9.2.1-16.i386.rpm。
另外一个相关的软件包caching-nameserver-7.2-7.noarch.rpm在第2张安装盘上。
1. 检查系统是否已安装了BIND软件包方法:rpm -q bind图1-1 检查BIND软件包是否已安装通过输出bind-9.2.1-16,说明当前系统已经安装了该软件包。
此外,还可检查BIND的样本配置文件(/etc/named.conf)和根域文件(/var/named/named.ca)是否存在,来判断BIND软件包的安装与否。
2. 安装BIND软件包如果BIND软件包并未安装,则用下述命令进行安装。
(注意,执行下述命令时要先将目录切换到rpm包所在的目录下)rpm -ivh bind-9.2.1-16.i386.rpmrpm -ivh bind-utils-9.2.1-16.i386.rpmrpm -ivh caching-nameserver-7.2-7.noarch.rpm图1-2 切换到BIND软件包所在的目录图1-3 安装BIND软件包BIND软件包安装后,还将创建名为named的用户和用户组,并自动设置相关目录的权属关系。
named守护进程默认使用named用户身份运行。
可以在passwd和group文件中查看named用户和用户组。
也可以看到DNS工作目录/var/named和/var/run/named目录的所有者和权限。
图1-4 查看named用户和用户组1.2.2配置DNS服务器BIND的配置文件包括:主配置文件/etc/named.conf,根域文件/var/named/named.ca,正向解析文件/var/named/localhost.zone,反向解析文件/var/named/named.loca,用于管理BIND守护进程的rndc程序的配置文件/etc/rndc.conf,用户自定义正向区域文件和用户自定义反向区域文件。
Linux系统静态DNS配置指南
IN
NS
518400 518400 518400 518400 518400 518400 518400
IN IN IN IN IN IN IN
NS NS NS NS NS NS NS
. . . . . . . . . . . . . ;; ADDITIONAL SECTION: . . 192.228.79.201 . . . 192.203.230.10 . . 192.112.36.4 . . 192.36.148.17 . 192.58.128.30 . 193.0.14.129 . . 202.12.27.33 . 2001:503:ba3e::2:30 . 2001:500:2f::f ;; ;; ;; ;;
1.2DNS服务中的域名记录简介
常用的域名记录有 A、NS、MX、SOA、CNAME 等,这里主要简单介绍一下这五 个常用的域名记录 A 记录(地址记录) :这是最简单的一种域名记录,功能是将域名解析成一个具体 的 IP 地址
NS 记录 (域名服务器记录) : 该记录是域名服务器记录, 用来指定该域名由哪 DNS 服务器来进行解析 MX 记录(邮件服务器记录) :是邮件交换记录,它指向一个邮件服务器,用于电 子邮件系统发邮件时根据收信人的地址后缀来定位邮件服务器。 SOA 记录(起始授权机构记录) :该记录表明 DNS 名称服务器是 DNS 域中的数据 表的信息来源,该服务器是主机名字的管理者,创建新区域时,该资源记 录自动创建,且是 DNS 数据库文件中的第一条记录。 CNAME 记录(别名记录) :设定域名或者子域名指向,保证域名指向对应的主机 重要设置;其只能填写域名。添加 CNAME 记录时,别名为三级或者多 级域名,目标主机为别名。
Linux系统静态DNS配置指南
Linux命令行修改IP、网关、DNS的方法
Linux命令行修改IP、网关、DNS的方法方式一:ifconfig eth0 192.168.1.18 netmask 255.255.255.0说明:该种方式可以使改变即时生效,重启后会恢复为原来的IP 方式二:vi /etc/sysconfig/network-scripts/ifcfg-eth0说明:该方式要重启后生效,且是永久的如果要立即更改且永久生效,就只能以上两种方式同时使用了。
以上是通过linux命令行修改IP的方法。
网卡eth0 IP修改为 102.168.0.1ifconfig eth0 102.168.0.1 netmask 255.255.255.0网关修改为 102.168.0.254route add default gw 102.168.0.254Linux命令行修改dnsecho "nameserver 202.202.202.20 ">> /etc/resolv.conf重启网络服务例子:由原来的DHCP改固定IPDEVICE=eth0HWADDR=00:0C:29:F7:EF:BFONBOOT=yesTYPE=EthernetNETMASK=255.255.255.0IPADDR=192.168.0.68GATEWAY=192.168.0.1加上红色即可重启网卡:/etc/init.d/network restartifconfig eth0 新ip然后编辑/etc/sysconfig/network-scripts/ifcfg-eth0,修改ip [aeolus@db1 network-scripts]$ vi ifcfg-eth0DEVICE=eth0ONBOOT=yesBOOTPROTO=staticIPADDR=219.136.241.211NETMASK=255.255.255.128GATEWAY=219.136.241.254[aeolus@db1 etc]$ vi resolv.confnameserver 202.96.128.68nameserver 219.136.241.206-----------------------Linux下修改网卡IP和网关建议通过终端字符方式下来修改一修改IP地址vi /etc/sysconfig/network-scripts/ifcfg-eth0 DEVICE=eth0BOOTPROTO=noneBROADCAST=192.168.1.255IPADDR=192.168.1.33NETMASK=255.255.255.0NETWORK=192.168.1.0ONBOOT=yesUSERCTL=noPEERDNS=noTYPE=Ethernet~vi /etc/sysconfig/network-scripts/ifcfg-eth1DEVICE=eth1ONBOOT=yesBOOTPROTO=noneIPADDR=192.168.2.34NETMASK=255.255.255.0USERCTL=noPEERDNS=noTYPE=EthernetNETWORK=192.168.2.0BROADCAST=192.168.2.255二修改网关vi /etc/sysconfig/networkNETWORKING=yesHOSTNAME=AaronGATEWAY=192.168.1.1三重新启动网络配置/etc/init.d/network restart-----------------------------------------------------------------------------------修改配置文件/etc/sysconfig/network-scripts/ 下有配置文件比如文件:ifcfg-eth0 代表是以太网实际网卡0的配置文件比如文件:ifcfg-eth0:1 代表是以太网实际网卡0的配置文件域名服务器配置文件:/etc/ resolv.conf修改ip地址即时生效:# ifconfig eth0 192.168.0.20 netmask 255.255.255.0启动生效:修改/etc/sysconfig/network-scripts/ifcfg-eth0修改default gateway即时生效:# route add default gw 192.168.0.254启动生效:修改/etc/sysconfig/network-scripts/ifcfg-eth0修改dns修改/etc/resolv.conf修改后可即时生效,启动同样有效修改host name即时生效:# hostname fc2启动生效:修改/etc/sysconfig/network# Realtek Semiconductor Co., Ltd. RTL-8139/8139C/8139C+ DEVICE=eth0 接口名称BOOTPROTO=none 静态配置,若该值为“dhcp”则为动态获得,另外 static也是表示静态ip地址BROADCAST=192.168.10.255 广播地址,通过IP地址和子网掩码自动计算得到HWADDR=00:13:D3:27:9F:80IPADDR=192.168.10.238IPV6INIT=yesIPV6_AUTOCONF=yesNETMASK=255.255.255.0NETWORK=192.168.10.0 指定网络,通过IP地址和子网掩码自动计算得到ONBOOT=yes 开机时自动加载GATEWAY=192.168.10.1TYPE=EthernetPEERDNS=yesUSERCTL=noifdown eth0 关闭网络ifconfig eth0 down 关闭网络ifup eth0 开启网络ifconfig eth0 up 开启网络设置dns/etc/resolv.confnameserver 61.144.56.101nameserver 202.96.128.166[yeger@yeger ~]$ cat /etc/resolv.conf# Generated by NetworkManagernameserver 202.96.128.86nameserver 202.96.128.166其他方面service network start //启动网络服务service network stop //停止网络服务service network restart //重启网络服务service network status //查看网络服务状态ifconfig eth0 192.168.10.222 netmask 255.255.255.0 //临时修改接口IP地址(无需重启接口)[yeger@yeger ~]$ sudo ifconfig wlan0 192.168.21.199 netmask 255.255.255.0[yeger@yeger ~]$ ifconfig wlan0wlan0 Link encap:Ethernet HWaddr 00:02:72:77:BB:D1inet addr:192.168.21.199 Bcast:192.168.21.255Mask:255.255.255.0inet6 addr: fe80::202:72ff:fe77:bbd1/64 Scope:LinkUP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1RX packets:3246 errors:0 dropped:0 overruns:0 frame:0TX packets:1947 errors:0 dropped:0 overruns:0 carrier:0 collisions:0 txqueuelen:1000RX bytes:4514869 (4.3 MiB) TX bytes:177732 (173.5 KiB) wlan0 表示第一块无线以太网卡Link encap 表示该网卡位于OSI物理层(Physical Layer)的名称HWaddr 表示网卡的MAC地址(Hardware Address)inet addr 表示该网卡在TCP/IP网络中的IP地址Bcast 表示广播地址(Broad Address)Mask 表示子网掩码(Subnet Mask)MTU 表示最大传送单元,不同局域网 MTU值不一定相同,对以太网来说,MTU的默认设置是1500个字节Metric 表示度量值,通常用于计算路由成本RX 表示接收的数据包TX 表示发送的数据包collisions 表示数据包冲突的次数txqueuelen 表示传送列队(Transfer Queue)长度interrupt 表示该网卡的IRQ中断号Base address 表示I/O地址配置虚拟网卡IP地址:网卡需要拥有多个IP地址命令格式: ifconfig 网卡名:虚拟网卡ID IP地址 netmask 子网掩码[yeger@yeger ~]$ sudo ifconfig wlan0:1 192.168.21.188 netmask 255.255.255.0更改网卡MAC地址ifconfig 网卡名 hw ether MAC地址[yeger@yeger ~]$ ifconfig wlan0 hw ether 00:11:22:33:44:55SIOCSIFHWADDR: 不允许的操作[yeger@yeger ~]$ sudo ifconfig wlan0 hw ether00:11:22:33:44:55SIOCSIFHWADDR: 设备或资源忙[yeger@yeger ~]$ ifconfig wlan0 downSIOCSIFFLAGS: 权限不够[yeger@yeger ~]$ sudo ifconfig wlan0 down[yeger@yeger ~]$ sudo ifconfig wlan0 hw ether00:11:22:33:44:55更改成功[yeger@yeger ~]$ netstat -ant 查看端口信息 a 所有 n数字显示t tcp协议 u udp协议Active Internet connections (servers and established 已建立连接)Proto Recv-Q Send-Q Local Address Foreign Address State协议本地地址远程地址连接状态类型tcp 0 00.0.0.0:57798 0.0.0.0:* LI STEN listen表示监听状态tcp 0 00.0.0.0:111 0.0.0.0:* LI STENtcp 0 0192.168.122.1:53 0.0.0.0:* LI STENtcp 0 00.0.0.0:22 0.0.0.0:* LI STENtcp 0 0127.0.0.1:631 0.0.0.0:* LI STENtcp 0 0127.0.0.1:25 0.0.0.0:* LI STENtcp 0 0 :::111 :::* LISTENtcp 0 0 :::22 :::* LISTENtcp 0 0 ::1:631 :::* LISTEN[yeger@yeger ~]$ netstat -r 查看路由表Kernel IP routing tableDestination Gateway Genmask Flags MS S Window irtt Iface192.168.21.0 * 255.255.255.0 U 0 0 0 wlan0192.168.122.0 * 255.255.255.0 U0 0 0 virbr0default 192.168.21.1 0.0.0.0 UG 0 0 0 wlan0[yeger@yeger ~]$ netstat -i 查看网络接口状态Kernel Interface tableIface MTU Met RX-OK RX-ERR RX-DRP RX-OVR TX-OK TX-ERR TX-DRP TX-OVR Flgeth0 1500 0 0 0 0 0 0 0 0 0 BMUlo 16436 0 230 0 0 0 230 0 0 0 LRUvirbr0 1500 0 0 0 0 0 29 0 0 0 BMRUwlan0 1500 0 10546 0 0 0 7060 0 0 0 BMRUwmaster0 0 0 0 0 0 0 0 0 0 0 RU[yeger@yeger ~]$MTU字段:表示最大传输单元,即网络接口传输数据包的最大值。
域名服务器原理与配置
随着互联网技术的不断发展,DNS协议也将不断发展和完善,未来 将会有更多的新协议和新标准出现。
THANK YOU.
DNS区域传输原理
主区域传输
当主DNS服务器更改时,将进行主区域传输,将区域数据从主DNS服务器复制到 其他DNS服务器。
更新区域传输
当区域中的记录更改时,将进行更新区域传输,将更新的数据从区域中的一台 DNS服务器复制到其他DNS服务器。
DNS缓存原理
缓存原理
DNS服务器将解析过的域名和对应的IP地址存储在本地缓存 中,以提高查询速度和效率。
问题排查流程
检查网络连接
确认网络连接正常,无网络故 障。
测试域名解析
通过使用nslookup等工具测 试域名解析是否正常。
确定故障现象
首先需要明确问题的表现,例 如域名无法解析、查询速度慢 等。
检查DNS配置
检查DNS服务器的配置文件 ,确认配置正确。
分析日志
查看DNS服务器的日志,分 析是否有错误信息或异常流量 。
总结与展望
总结重点难点
域名服务器的原理
域名服务器的概念、功能、工作原理 以及DNS协议的基础知识是学习的重
点和难点。
DNS区域传输
DNS区域传输的原理和实现以及区 域复制的策略和技巧是学习的重点
和难点。
DNS查询过程
域名查询的过程以及各种查询方式 (递归查询、迭代查询)的原理和 实现是学习的重点和难点。
rndc工具使用
总结词
rndc是BIND和named提供的命令行工具 ,用于管理DNS服务器。
VS
详细描述
rndc工具使用包括区域文件备份、区域更 新、查看日志等功能。通过 rndc工具, 管理员可以方便地管理DNS服务器,如备 份区域文件以防数据丢失、更新区域文件 以添加新的DNS记录等。此外,rndc还 可以查看DNS服务器的日志记录。