
端口详解-操作系统
端口详解
计算机"端口"是英文port的译义,可以认为是计算机与外界通讯交流的出口。
其中硬件领域的端口又称接口,如:USB端口、串行端口等。
软件领域的端口一般指网络中面向连接服务和无连接服务的通信协议端口,是一种抽象的软件结构,包括一些数据结构和I/O(基本输入输出)缓冲区。
在网络技术中,端口(Port)有好几种意思。
集线器、交换机、路由器的端口指的是连接其他网络设备的接口,如RJ-45端口、Serial端口等。
我们这里所指的端口不是指物理意义上的端口,而是特指TCP/IP协议中的端口,是逻辑意义上的端口。
那么TCP/IP协议中的端口指的是什么呢?如果把IP地址比作一间房子,端口就是出入这间房子的门。
真正的房子只有几个门,但是一个IP地址的端口可以有65536(即:256×256)个之多!端口是通过端口号来标记的,端口号只有整数,范围是从0 到65535(256×256)。
在Internet上,各主机间通过TCP/IP协议发送和接收数据包,各个数据包根据其目的主机的ip地址来进行互联网络中的路由选择。
可见,把数据包顺利的传送到目的主机是没有问题的。
问题出在哪里呢?我们知道大多数操作系统都支持多程序(进程)同时运行,那么目的主机应该把接收到的数据包传送给众多同时运行的进程中的哪一个呢?显然这个问题有待解决,端口机制便由此被引入进来。
本地操作系统会给那些有需求的进程分配协议端口(protocol port,即我们常说的端口),每个协议端口由一个正整数标识,如:80,139,445,等等。
当目的主机接收到数据包后,将根据报文首部的目的端口号,把数据发送到相应端口,而与此端口相对应的那个进程将会领取数据并等待下一组数据的到来。
说到这里,端口的概念似乎仍然抽象,那么继续跟我来,别走开。
端口其实就是队,操作系统为各个进程分配了不同的队,数据包按照目的端口被推入相应的队中,等待被进程取用,在极特殊的情况下,这个队也是有可能溢出的,不过操作系统允许各进程指定和调整自己的队的大小。
不光接受数据包的进程需要开启它自己的端口,发送数据包的进程也需要开启端口,这样,数据包中将会标识有源端口,以便接受方能顺利的回传数据包到这个端口。
端口详解2 在开始讲什么是端口之前,我们先来聊一聊什么是port 呢?常常在网络上听说『我的主机开了多少的port ,会不会被入侵呀!?』或者是说『开那个port 会比较安全?又,我的服务应该对应什么port 呀!?』呵呵!很神奇吧!怎么一部主机上面有这么多的奇怪的port 呢?这个port 有什么作用呢?!
由于每种网络的服务功能都不相同,因此有必要将不同的封包送给不同的服务来处理,所以啰,当你的主机同时开启了FTP 与WWW 服务的时候,那么别人送来的资料封包,就会依照TCP 上面的port 号码来给FTP 这个服务或者是WWW 这个服务来处理,当然就不会搞乱啰!(注:嘿嘿!有些很少接触到网络的朋友,常常会问说:『咦!为什么你的计算机同时有FTP、WWW、E-Mail 这么多服务,但是人家传资料过来,你的计算机怎么知道如何判断?计算机真的都不会误判吗?!』现在知道为什么了吗?!对啦!就是因为port 不同嘛!你可以这样想啦,有一天,你要去银行存钱,那个银行就可以想成是『主机』,然后,银行当然不可能只有一种业务,里头就有相当多的窗口,那么你一进大门的时候,在门口的服务人员就会问你说:『嗨!你好呀!你要做些什么事?』你跟他说:『我要存钱呀!』,服务员接着就会告诉你:『喝!那么请前往三号窗口!那边的人员会帮您服务!』这个时候你总该不会往其它的窗口跑吧?!""这些窗口就可以想成是『port 』啰!所以啦!每一种服务都有特定的port 在监听!您无须担心计算机会误判的问题呦!)
·每一个TCP 联机都必须由一端(通常为client )发起请求这个port 通常是随机选择大于1024 以上的port 号来进行!其TCP 封包会将(且只将) SYN 旗标设定起来!这是整个联机的第一个封包;
·如果另一端(通常为Server ) 接受这个请求的话(当然啰,特殊的服务需要以特殊的
port 来进行,例如FTP 的port 21 ),则会向请求端送回整个联机的第二个封包!其上除了SYN 旗标之外同时还将ACK 旗标也设定起来,并同时时在本机端建立资源以待联机之需;
·然后,请求端获得服务端第一个响应封包之后,必须再响应对方一个确认封包,此时封包只带ACK 旗标(事实上,后继联机中的所有封包都必须带有ACK 旗标);
·只有当服务端收到请求端的确认( ACK )封包(也就是整个联机的第三个封包)之后,两端的联机才能正式建立。
这就是所谓的TCP 联机的'三段式交握( Three-Way Handshake )'的原理。
经过三向交握之后,呵呵!你的client 端的port 通常是高于1024 的随机取得的port 至于主机端则视当时的服务是开启哪一个port 而定,例如WWW 选择80 而FTP 则以21 为正常的联机信道!
总而言之,我们这里所说的端口,不是计算机硬件的I/O端口,而是软件形式上的概念.工具提供服务类型的不同,端口分为两种,一种是TCP端口,一种是UDP端口。
计算机之间相互通信的时候,分为两种方式:一种是发送信息以后,可以确认信息是否到达,也就是
有应答的方式,这种方式大多采用TCP协议;一种是发送以后就不管了,不去确认信息是否到达,这种方式大多采用UDP协议。
对应这两种协议的服务提供的端口,也就分为TCP 端口和UDP端口。
那么,如果攻击者使用软件扫描目标计算机,得到目标计算机打开的端口,也就了解了目标计算机提供了那些服务。
我们都知道,提供服务就一定有服务软件的漏洞,根据这些,攻击者可以达到对目标计算机的初步了解。
如果计算机的端口打开太多,而管理者不知道,那么,有两种情况:一种是提供了服务而管理者没有注意,比如安装IIS的时候,软件就会自动增加很多服务,而管理员可能没有注意到;一种是服务器被攻击者安装木马,通过特殊的端口进行通信。
这两种情况都是很危险的,说到底,就是管理员不了解服务器提供的服务,减小了系统安全系数。
51单片机各引脚及端口详解
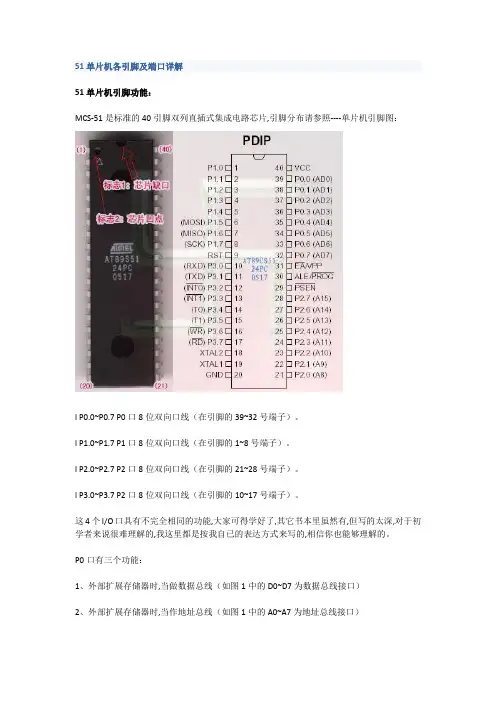
51单片机各引脚及端口详解51单片机引脚功能:MCS-51是标准的40引脚双列直插式集成电路芯片,引脚分布请参照----单片机引脚图:l P0.0~P0.7 P0口8位双向口线(在引脚的39~32号端子)。
l P1.0~P1.7 P1口8位双向口线(在引脚的1~8号端子)。
l P2.0~P2.7 P2口8位双向口线(在引脚的21~28号端子)。
l P3.0~P3.7 P2口8位双向口线(在引脚的10~17号端子)。
这4个I/O口具有不完全相同的功能,大家可得学好了,其它书本里虽然有,但写的太深,对于初学者来说很难理解的,我这里都是按我自已的表达方式来写的,相信你也能够理解的。
P0口有三个功能:1、外部扩展存储器时,当做数据总线(如图1中的D0~D7为数据总线接口)2、外部扩展存储器时,当作地址总线(如图1中的A0~A7为地址总线接口)3、不扩展时,可做一般的I/O使用,但内部无上拉电阻,作为输入或输出时应在外部接上拉电阻。
P1口只做I/O口使用:其内部有上拉电阻。
P2口有两个功能:1、扩展外部存储器时,当作地址总线使用2、做一般I/O口使用,其内部有上拉电阻;P3口有两个功能:除了作为I/O使用外(其内部有上拉电阻),还有一些特殊功能,由特殊寄存器来设置,具体功能请参考我们后面的引脚说明。
有内部EPROM的单片机芯片(例如8751),为写入程序需提供专门的编程脉冲和编程电源,这些信号也是由信号引脚的形式提供的,即:编程脉冲:30脚(ALE/PROG)编程电压(25V):31脚(EA/Vpp)接触过工业设备的兄弟可能会看到有些印刷线路板上会有一个电池,这个电池是干什么用的呢?这就是单片机的备用电源,当外接电源下降到下限值时,备用电源就会经第二功能的方式由第9脚(即RST/VPD)引入,以保护内部RAM中的信息不会丢失。
在介绍这四个I/O口时提到了一个“上拉电阻”那么上拉电阻又是一个什么东东呢?他起什么作用呢?都说了是电阻那当然就是一个电阻啦,当作为输入时,上拉电阻将其电位拉高,若输入为低电平则可提供电流源;所以如果P0口如果作为输入时,处在高阻抗状态,只有外接一个上拉电阻才能有效。
PC端口详解

计算机端口详解端口概念在网络技术中,端口(Port)大致有两种意思:一是物理意义上的端口,比如,ADSL Modem、集线器、交换机、路由器用于连接其他网络设备的接口,如RJ-45端口、SC端口等等。
二是逻辑意义上的端口,一般是指TCP/IP协议中的端口,端口号的范围从0到65535,比如用于浏览网页服务的80端口,用于FTP服务的21端口等等。
我们这里将要介绍的就是逻辑意义上的端口。
端口分类逻辑意义上的端口有多种分类标准,下面将介绍两种常见的分类:1. 按端口号分布划分(1)知名端口(Well-Known Ports)知名端口即众所周知的端口号,范围从0到1023,这些端口号一般固定分配给一些服务。
比如21端口分配给FTP服务,25端口分配给SMTP(简单邮件传输协议)服务,80端口分配给HTTP服务,135端口分配给RPC(远程过程调用)服务等等。
(2)动态端口(Dynamic Ports)动态端口的范围从1024到65535,这些端口号一般不固定分配给某个服务,也就是说许多服务都可以使用这些端口。
只要运行的程序向系统提出访问网络的申请,那么系统就可以从这些端口号中分配一个供该程序使用。
比如1024端口就是分配给第一个向系统发出申请的程序。
在关闭程序进程后,就会释放所占用的端口号。
不过,动态端口也常常被病毒木马程序所利用,如冰河默认连接端口是7626、WAY 2.4是8011、Netspy 3.0是7306、YAI病毒是1024等等。
2. 按协议类型划分按协议类型划分,可以分为TCP、UDP、IP和ICMP(Internet控制消息协议)等端口。
下面主要介绍TCP和UDP端口:(1)TCP端口TCP端口,即传输控制协议端口,需要在客户端和服务器之间建立连接,这样可以提供可靠的数据传输。
常见的包括FTP服务的21端口,Telnet服务的23端口,SMTP服务的25端口,以及HTTP服务的80端口等等。
HFSS使用心得及边界、端口详解

HFS S使用心得1、简介目前,国际上主流的三维高频电磁场仿真软件有德国C S T公司的M i c r oW av e S t u d i o(微波工作室)、美国A n s of t公司的HFS S(高频电磁场仿真),而诸如Ze l a n d等软件则最多只能算作 2.5维的。
就目前发行的版本而言,C S T的M W S的前后处理界面及操作感比HFS S好很多,然而A n s of t也意识到了自己的缺点,在将要推出的新版本HFS S(定名为A n s o ftDe s i g n e r)中,界面及操作都得到了极大的改善,完全可以和C S T相比;在性能方面,2个软件各有所长,在业界每隔一定时间就会有一次软件比赛,看看谁的软件算的快,算的准,在过去的时间里,C ST和A N S OFT成绩相差不多;价格方面,2个软件相差不多,大约在7~8万美元的水平,且都有出国培训的安排。
值得注意的是,M W S采用的理论基础是FIT,所以M WS的计算是由时域得到频域解,对于象滤波器,耦合器等主要关心带内参数的问题设计就非常适合;而HFS S采用的理论基础是有限元方法,是一种积分方法,其解是频域的,所以HFS S是由频域到时域,对于设计各种辐射器及求本征模问题很擅长。
当然,并不是说2个软件在对方的领域就一无是处。
由于A n s o f t进入中国市场较早,所以目前国内的HFS S使用者众多,特别是在各大通信技术研究单位、公司、高校非常普及。
2、使用心得和大部分的大型数值分析软件相似,以有限元方法为基础的A n s of t HFS S并非是傻瓜软件,对于绝大部分的问题来说,想要得到快速而准确的结果,必须人工作一定的干预。
除了必须十分明了模型细节外,建模者本身也最好具备一定的电磁理论基础。
作者假定阅读者使用过HFS S,因此对一些属于基本操作方面的内容并不提及。
2.1、对称的使用对于一个具体的高频电磁场仿真问题,首先应该看看它是否可以采用对称面。
linux端口详解

linux端⼝详解----------------------------------------- 端⼝详解 --------------------------------------------------------------------------------------------1 tcpmux TCP 端⼝服务多路复⽤5 rje 远程作业⼊⼝7 echo Echo 服务9 discard ⽤于连接测试的空服务11 systat ⽤于列举连接了的端⼝的系统状态13 daytime 给请求主机发送⽇期和时间17 qotd 给连接了的主机发送每⽇格⾔18 msp 消息发送协议19 chargen 字符⽣成服务;发送⽆⽌境的字符流20 ftp-data FTP 数据端⼝21 ftp ⽂件传输协议(FTP)端⼝;有时被⽂件服务协议(FSP)使⽤22 ssh 安全 Shell(SSH)服务23 telnet Telnet 服务25 smtp 简单邮件传输协议(SMTP)37 time 时间协议39 rlp 资源定位协议42 nameserver 互联⽹名称服务43 nicname WHOIS ⽬录服务49 tacacs ⽤于基于 TCP/IP 验证和访问的终端访问控制器访问控制系统50 re-mail-ck 远程邮件检查协议53 domain 域名服务(如 BIND)63 whois++ WHOIS++,被扩展了的 WHOIS 服务67 bootps 引导协议(BOOTP)服务;还被动态主机配置协议(DHCP)服务使⽤68 bootpc Bootstrap(BOOTP)客户;还被动态主机配置协议(DHCP)客户使⽤69 tftp ⼩⽂件传输协议(TFTP)70 gopher Gopher 互联⽹⽂档搜寻和检索71 netrjs-1 远程作业服务72 netrjs-2 远程作业服务73 netrjs-3 远程作业服务73 netrjs-4 远程作业服务79 finger ⽤于⽤户联系信息的 Finger 服务80 http ⽤于万维⽹(WWW)服务的超⽂本传输协议(HTTP)88 kerberos Kerberos ⽹络验证系统95 supdup Telnet 协议扩展101 hostname SRI-NIC 机器上的主机名服务102 iso-tsap ISO 开发环境(ISODE)⽹络应⽤105 csnet-ns 邮箱名称服务器;也被 CSO 名称服务器使⽤107 rtelnet 远程 Telnet109 pop2 邮局协议版本2110 pop3 邮局协议版本3111 sunrpc ⽤于远程命令执⾏的远程过程调⽤(RPC)协议,被⽹络⽂件系统(NFS)使⽤113 auth 验证和⾝份识别协议115 sftp 安全⽂件传输协议(SFTP)服务117 uucp-path Unix 到 Unix 复制协议(UUCP)路径服务119 nntp ⽤于 USENET 讨论系统的⽹络新闻传输协议(NNTP)123 ntp ⽹络时间协议(NTP)137 netbios-ns 在红帽企业 Linux 中被 Samba 使⽤的 NETBIOS 名称服务138 netbios-dgm 在红帽企业 Linux 中被 Samba 使⽤的 NETBIOS 数据报服务139 netbios-ssn 在红帽企业 Linux 中被 Samba 使⽤的NET BIOS 会话服务143 imap 互联⽹消息存取协议(IMAP)161 snmp 简单⽹络管理协议(SNMP)162 snmptrap SNMP 的陷阱163 cmip-man 通⽤管理信息协议(CMIP)164 cmip-agent 通⽤管理信息协议(CMIP)174 mailq MAILQ177 xdmcp X 显⽰管理器控制协议178 nextstep NeXTStep 窗⼝服务器179 bgp 边界⽹络协议191 prospero Cliffod Neuman 的 Prospero 服务194 irc 互联⽹中继聊天(IRC)199 smux SNMP UNIX 多路复⽤201 at-rtmp AppleTalk 选路202 at-nbp AppleTalk 名称绑定204 at-echo AppleTalk echo 服务206 at-zis AppleTalk 区块信息209 qmtp 快速邮件传输协议(QMTP)210 z39.50 NISO Z39.50 数据库213 ipx 互联⽹络分组交换协议(IPX),被 Novell Netware 环境常⽤的数据报协议220 imap3 互联⽹消息存取协议版本3245 link LINK347 fatserv Fatmen 服务器363 rsvp_tunnel RSVP 隧道369 rpc2portmap Coda ⽂件系统端⼝映射器370 codaauth2 Coda ⽂件系统验证服务372 ulistproc UNIX Listserv389 ldap 轻型⽬录存取协议(LDAP)427 svrloc 服务位置协议(SLP)434 mobileip-agent 可移互联⽹协议(IP)代理435 mobilip-mn 可移互联⽹协议(IP)管理器443 https 安全超⽂本传输协议(HTTP)444 snpp ⼩型⽹络分页协议445 microsoft-ds 通过 TCP/IP 的服务器消息块(SMB)464 kpasswd Kerberos ⼝令和钥匙改换服务468 photuris Photuris 会话钥匙管理协议487 saft 简单不对称⽂件传输(SAFT)协议488 gss-http ⽤于 HTTP 的通⽤安全服务(GSS)496 pim-rp-disc ⽤于协议独⽴的多址传播(PIM)服务的会合点发现(RP-DISC)500 isakmp 互联⽹安全关联和钥匙管理协议(ISAKMP)535 iiop 互联⽹内部对象请求代理协议(IIOP)538 gdomap GNUstep 分布式对象映射器(GDOMAP)546 dhcpv6-client 动态主机配置协议(DHCP)版本6客户547 dhcpv6-server 动态主机配置协议(DHCP)版本6服务554 rtsp 实时流播协议(RTSP)563 nntps 通过安全套接字层的⽹络新闻传输协议(NNTPS)565 whoami whoami587 submission 邮件消息提交代理(MSA)610 npmp-local ⽹络外设管理协议(NPMP)本地 / 分布式排队系统(DQS)611 npmp-gui ⽹络外设管理协议(NPMP)GUI / 分布式排队系统(DQS)612 hmmp-ind HMMP 指⽰ / DQS631 ipp 互联⽹打印协议(IPP)636 ldaps 通过安全套接字层的轻型⽬录访问协议(LDAPS)674 acap 应⽤程序配置存取协议(ACAP)694 ha-cluster ⽤于带有⾼可⽤性的群集的⼼跳服务749 kerberos-adm Kerberos 版本5(v5)的“kadmin”数据库管理750 kerberos-iv Kerberos 版本4(v4)服务765 webster ⽹络词典767 phonebook ⽹络电话簿873 rsync rsync ⽂件传输服务992 telnets 通过安全套接字层的 Telnet(TelnetS)993 imaps 通过安全套接字层的互联⽹消息存取协议(IMAPS)994 ircs 通过安全套接字层的互联⽹中继聊天(IRCS)995 pop3s 通过安全套接字层的邮局协议版本3(POPS3)表 C-1. 著名端⼝以下端⼝是 UNIX 特有的,涉及了从电⼦邮件到验证不等的服务。
IOCP完成端口原理-详解

本文主要探讨一下windows平台上的完成端口开发及其与之相关的几个重要的技术概念,这些概念都是与基于IOCP的开发密切相关的,对开发人员来讲,又不得不给予足够重视的几个概念:1) 基于IOCP实现的服务吞吐量2)IOCP模式下的线程切换3)基于IOCP实现的消息的乱序问题。
一、IOCP简介提到IOCP,大家都非常熟悉,其基本的编程模式,我就不在这里展开了。
在这里我主要是把IOCP中所提及的概念做一个基本性的总结。
IOCP的基本架构图如下:如图所示:在IOCP中,主要有以下的参与者:--》完成端口:是一个FIFO队列,操作系统的IO子系统在IO操作完成后,会把相应的IO packet放入该队列。
--》等待者线程队列:通过调用GetQueuedCompletionStatus API,在完成端口上等待取下一个IO packet。
--》执行者线程组:已经从完成端口上获得IO packet,在占用CPU进行处理。
除了以上三种类型的参与者。
我们还应该注意两个关联关系,即:--》IO Handle与完成端口相关联:任何期望使用IOCP的方式来处理IO请求的,必须将相应的IO Handle与该完成端口相关联。
需要指出的时,这里的IO Handle,可以是File的Handle,或者是Socket的Handle。
--》线程与完成端口相关联:任何调用GetQueuedCompletionStatus API的线程,都将与该完成端口相关联。
在任何给定的时候,该线程只能与一个完成端口相关联,与最后一次调用的GetQueuedCompletionStatus为准。
二、高并发的服务器(基于socket)实现方法一般来讲,实现基于socket的服务器,有三种实现的方式(thread per request的方式,我就不提了:)):第一、线程池的方式。
使用线程池来对客户端请求进行服务。
使用这种方式时,当客户端对服务器的连接是短连接(所谓的短连接,即:客户端对服务器不是长时间连接)时,是可以考虑的。
计算机端口详解
计算机端口详解(非常详细)计算机“端口”是英文port的义译,可以认为是计算机与外界通讯交流的出口。
其中硬件领域的端口又称接口,如:USB端口、串行端口等。
软件领域的端口一般指网络中面向连接服务和无连接服务的通信协议端口,是一种抽象的软件结构,包括一些数据结构和I/O(基本输入输出)缓冲区。
可以先了解面向连接和无连接协议(Connection-Oriented and Connectionless Protocols)面向连接服务的主要特点有:面向连接服务要经过三个阶段:数据传数前,先建立连接,连接建立后再传输数据,数据传送完后,释放连接。
面向连接服务,可确保数据传送的次序和传输的可靠性。
无连接服务的特点是:无连接服务只有传输数据阶段。
消除了除数据通信外的其它开销。
只要发送实体是活跃的,无须接收实体也是活跃的。
它的优点是灵活方便、迅速,特别适合于传送少量零星的报文,但无连接服务不能防止报文的丢失、重复或失序。
区分“面向连接服务”和“无连接服务”的概念,特别简单、形象的例子是:打电话和写信。
两个人如果要通电话,必须先建立连接——拨号,等待应答后才能相互传递信息,最后还要释放连接——挂电话。
写信就没有那么复杂了,地址姓名填好以后直接往邮筒一扔,收信人就能收到。
TCP/IP协议在网络层是无连接的(数据包只管往网上发,如何传输和到达以及是否到达由网络设备来管理)。
而“端口”,是传输层的内容,是面向连接的。
协议里面低于1024的端口都有确切的定义,它们对应着因特网上常见的一些服务。
这些常见的服务可以划分为使用TCP端口(面向连接如打电话)和使用UDP端口(无连接如写信)两种。
网络中可以被命名和寻址的通信端口是操作系统的一种可分配资源。
由网络OSI(开放系统互联参考模型,Open System Interconnection Reference Model)七层协议可知,传输层与网络层最大的区别是传输层提供进程通信能力,网络通信的最终地址不仅包括主机地址,还包括可描述进程的某种标识。
Linux操作系统关闭端口的方法详解
Linux操作系统关闭端口的方法详解Linux操作系统下要怎么才能关闭不必要的端口呢?下面由店铺为大家整理了Linux操作系统关闭端口的方法详解相关知识,希望对大家有帮助!Linux操作系统关闭端口的方法详解Linux操作系统关闭端口的方法1、通过杀掉进程的方法来关闭端口每个端口都有一个守护进程,kill掉这个守护进程就可以了每个端口都是一个进程占用着,第一步、用下面命令netstat -anp |grep 端口找出占用这个端口的进程,第二步、用下面命令kill -9 PID杀掉就行了Linux操作系统关闭端口的方法2、通过开启关闭服务的方法来开启/关闭端口因为每个端口都有对应的服务,因此要关闭端口只要关闭相应的服务就可以了。
linux中开机自动启动的服务一般都存放在两个地方:/etc/init.d/文件夹下的服务:这个文件夹下的服务都可以通过运行相应的SCRIPT来启动或关闭。
例如:启动sendmail服务: ./sendmail start (打开了TCP 25端口)关闭sendmail服务: ./sendmail stop (关闭TCP 25 端口)查看sendmail服务当前状态: ./sendmail? status (查看服务是否运行)/etc/xinetd.d/文件夹下的服务:这个文件夹下的服务需要通过更改服务的配置文件,并重新启动xinetd才可以。
例如:要启动其中的auth服务,打开/etc/xinetd.d/auth配置文件,更改“disable=no”,保存退出。
运行/etc/rc.d/init.d/xinetd restart要停止其中的auth服务,打开/etc/xinetd.d/auth配置文件,更改“disable=yes”,保存退出。
运行/etc/rc.d/init.d/xinetd restartLinux操作系统关闭端口的方法3、通过防火墙限制端口以下介绍的方法在Linux命令下使用,很简便。
完成端口详解和EPOLL详解
由图可知,内核开始处理I/O操作到结束的时间段是T2~T3,这个时间 段中用户线程一直处于等待状态,如果这个时间段比较短,则不会有 什么问题,但是如果时间比较长,那么这段时间线程会一直处于挂起 状态,这就会很严重影响效率,所以我们可以考虑在这段时间做些事 情。
• 异步I/O
异步I/O操作则很好的解决了这个问题,它可以使得内核开始处理 I/O操作到结束的这段时间,让用户线程可以去做其他事情,从而提 高了使用效率。
Windows完成端口 Linux Fra bibliotekPOLL 解析
目录
1. Windows完成端口介绍 2. Linux EPOLL介绍
1. Windows完成端口
• 同步I/O与异步I/O 说起完成端口,它的实现机制其实是重叠 I/O实现异步I/O操作,下面就结合同步I/O来 解释下什么是异步I/O。
• 同步I/O 首先我们来看下同步I/O操作,同步I/O操作就是对于同一个I/O对 象句柄在同一时刻只允许一个I/O操作,原理图如下:
• 下面给出两个示例代码,方便大家理解 DWORD nReadByte ; BYTE bBuf[BUF_SIZE] ; OVERLAPPED ov = { 0, 0, 0, 0, NULL } ; // hEvent = NULL ; HANDLE hFile = CreateFile ( ……, FILE_FLAG_OVERLAPPED, …… ) ; ReadFile ( hFile, bBuf, sizeof(bBuf), &nReadByte, &ov ) ; // 由于此时hEvent=NULL,所以同步对象为hFile,下面两句的效果一样 WaitForSingleObject ( hFile, INFINITE ) ; //GetOverlappedResult ( hFile, &ov, &nRead, TRUE ) ; 这段代码在调用ReadFile后会立即返回,但在随后的 WaitForSingleObject或者GetOverlappedResult中阻塞,利用同步对象 hFile进行同步。 这段代码在这里可以实现正常的异步I/O,但存在一个问题,倘若现 在需要对hFile句柄进行多个I/O操作,就会出现问题。
51单片机IO口应用详解
51单片机IO口应用详解MCS-51是标准的40引脚双列直插式集成电路芯片,引脚分布请参照单片机引脚图:这4个I/O口具有不完全相同的功能,大家可得学好了,其它书本里虽然有,但写的太深,对于初学者来说很难理解的,我这里都是按我自已的表达方式来写的,相信你也能够理解的。
P0口有三个功能:1、外部扩展存储器时,当做数据总线(如图1中的D0~D7为数据总线接口)2、外部扩展存储器时,当作地址总线(如图1中的A0~A7为地址总线接口)3、不扩展时,可做一般的I/O使用,但内部无上拉电阻,作为输入或输出时应在外部接上拉电阻。
P1口只做I/O口使用:其内部有上拉电阻。
P2口有两个功能:1、扩展外部存储器时,当作地址总线使用2、做一般I/O口使用,其内部有上拉电阻;P3口有两个功能:除了作为I/O使用外(其内部有上拉电阻),还有一些特殊功能,由特殊寄存器来设置,具体功能请参考我们后面的引脚说明。
有内部EPROM的单片机芯片(例如8751),为写入程序需提供专门的编程脉冲和编程电源,这些信号也是由信号引脚的形式提供的,即:编程脉冲:30脚(ALE/PROG)编程电压(25V):31脚(EA/Vpp)在介绍这四个I/O口时提到了一个“上拉电阻”那么上拉电阻又是一个什么东东呢?他起什么作用呢?都说了是电阻那当然就是一个电阻啦,当作为输入时,上拉电阻将其电位拉高,若输入为低电平则可提供电流源;所以如果P0口如果作为输入时,处在高阻抗状态,只有外接一个上拉电阻才能有效。
ALE 地址锁存控制信号:在系统扩展时,ALE用于控制把P0口的输出低8位地址送锁存器锁存起来,以实现低位地址和数据的隔离。
参见图2(8051扩展2KB EEPROM电路,在图中ALE与4LS373锁存器的G相连接,当CPU对外部进行存取时,用以锁住地址的低位地址,即P0口输出。
由于ALE是以晶振六分之一的固定频率输出的正脉冲,当系统中未使用外部存储器时,ALE脚也会有六分之一的固定频率输出,因此可作为外部时钟或外部定时脉冲使用。
linux端口详解大全
linux端⼝详解⼤全0|⽆效端⼝,通常⽤于分析操作系统1|传输控制协议端⼝服务多路开关选择器2|管理实⽤程序3|压缩进程5|远程作业登录7|回显9|丢弃11|在线⽤户13|时间17|每⽇引⽤18|消息发送协议19|字符发⽣器20|FTP⽂件传输协议(默认数据⼝) 21|FTP⽂件传输协议(控制)22|SSH远程登录协议23|telnet(终端仿真协议),⽊马Tiny Telnet Server开放此端⼝24|预留给个⼈⽤邮件系统25|SMTP服务器所开放的端⼝,⽤于发送邮件27|NSW ⽤户系统 FE29|MSG ICP31|MSG验证,⽊马Master Paradise、HackersParadise开放此端⼝33|显⽰⽀持协议35|预留给个⼈打印机服务37|时间38|路由访问协议39|资源定位协议41|图形42|主机名服务43|who is服务44|MPM(消息处理模块)标志协议45|消息处理模块 46|消息处理模块(默认发送⼝)47|NI FTP48|数码⾳频后台服务 49|TACACS登录主机协议50|远程邮件检查协议51|IMP(接⼝信息处理机)逻辑地址维护52|施乐⽹络服务系统时间协议53|dns域名服务器54|施乐⽹络服务系统票据交换55|ISI图形语⾔56|施乐⽹络服务系统验证57|预留个⼈⽤终端访问58|施乐⽹络服务系统邮件59|预留个⼈⽂件服务60|未定义61|NI邮件62|异步通讯适配器服务63|whois++64|通讯接⼝65|TACACS数据库服务66|Oracle SQL*NET67|引导程序协议服务端68|引导程序协议客户端69|⼩型⽂件传输协议70|信息检索协议71|远程作业服务72|远程作业服务73|远程作业服务74|远程作业服务75|预留给个⼈拨出服务76|分布式外部对象存储77|预留给个⼈远程作业输⼊服务78|修正TCP79|查询远程主机在线⽤户等信息80|http,⽤于⽹页浏览,⽊马Executor开放此端⼝81|HOST2名称服务82|传输实⽤程序83|模块化智能终端ML设备84|公⽤追踪设备85|模块化智能终端ML设备86|Micro Focus Cobol编程语⾔87|预留给个⼈终端连接88|Kerberros安全认证系统89|SU/MIT telnet(终端仿真⽹关)90|DNSIX 安全属性标记图91|MIT Dover假脱机92|⽹络打印协议93|设备控制协议94|Tivoli对象调度96|DIXIE协议规范97|快速远程虚拟⽂件协议98|TAC新闻协议99|后门程序ncx99开放此端⼝100|未知⽤途101|NIC 主机名称服务102|消息传输代理103|Genesis 点对点传输⽹络105|信箱名称服务106|3COM-TSMUX开放端⼝107|远程Telnet服务108|SNA ⽹关访问服务109|POP2服务器开放此端⼝,⽤于接收邮件110|POP3服务器开放此端⼝,⽤于接收邮件111|SUN公司的RPC服务所有端⼝112|McIDAS 数据传输协议113|认证服务,⽤于鉴别TCP连接的⽤户114|⾳频新闻多点服务115|简单⽂件传输服务116|ANSA REX 通知117|UUCP 路径服务118|SQL 服务119|NEWS新闻组传输协议,承载USENET通信121|⽊马BO jammerkillahV开放端⼝122|SMAKY⽹络123|⽹络时间协议,蠕⾍病毒会利⽤,⼀般关闭128|GSS X许可认证129|密码⽣成器协议130|Cisco软件开放端⼝131|Cisco软件开放端⼝132|Cisco软件开放端⼝133|统计服务134|INGRES-⽹络服务135|DCOM服务,冲击波病毒利⽤,不能关闭136|命名系统137|NETBIOS协议应⽤,为共享开放138|NETBIOS协议应⽤,为共享开放139|NETBIOS协议应⽤,为共享开放140|EMFIS数据服务141|EMFIS控制服务143|Interim邮件访问协议144|UMA软件开放端⼝145|UAAC协议149|AED 512仿真服务150|SQL(结构化查询语⾔)-⽹络152|后台⽂件传输协议156|SQL(结构化查询语⾔)服务158|PC邮件服务器159|NSS-路由160|SGMP-陷阱161|简单⽹络管理协议162|SNMP陷阱163|CMIP/TCP 管理164|CMIP/TCP 代理166|Sirius系统169|发送170|⽹络附⾔177|x显⽰管理控制协议,⼊侵者通过它访问X-windows操作台178|NextStep Window 服务179|边界⽹关协议180|图表181|统⼀184|OC服务器185|远程-KIS186|KIS 协议187|应⽤通信接⼝189|队列⽂件传输190|⽹关进⼊控制协议191|Prospero ⽬录服务192|OSU ⽹络监视系统193|Spider 远程控制协议194|多线交谈协议197|⽬录地址服务198|⽬录地址服务监视器200|IBM系统资源控制器201|AppleTalk(Mac机所⽤的⽹络协议)路由保证202|AppleTalk(Mac机所⽤的⽹络协议)Name Binding 203|AppleTalk(Mac机所⽤的⽹络协议)未⽤端⼝204|AppleTalk(Mac机所⽤的⽹络协议)回显205|AppleTalk(Mac机所⽤的⽹络协议)未⽤端⼝206|AppleTalk(Mac机所⽤的⽹络协议)区信息207|AppleTalk(Mac机所⽤的⽹络协议)未⽤端⼝208|AppleTalk(Mac机所⽤的⽹络协议)未⽤端⼝209|快速邮件传输协议210|ANSI(美国国家标准协会)Z39.50211|Texas Instruments 914C/G终端213|IPX(以太⽹所⽤的协议)218|Netix消息记录协议219|Unisys ARPs220|交互邮件访问协议 v3223|证书分发中⼼224|masq拨号器241|预留端⼝ (224-241)245|链接246|显⽰系统协议257|安全电⼦交易系统258|Yak Winsock 个⼈聊天259|有效短程遥控260|开放端⼝261|IIOP 基于TLS/SSL的命名服务266|SCSI(⼩型计算机系统接⼝)on ST267|Tobit David服务层268|Tobit David复制281|个⼈连结282|Cable端⼝A/X286|FXP通信308|Novastor备份313|Magenta逻辑318|PKIX时间标记333|Texar安全端⼝344|Prospero数据存取协议345|Perf分析⼯作台346|Zebra服务器347|Fatmen服务器348|Cabletron管理协议358|Shrink可上⽹家电协议359|⽹络安全风险管理协议362|SRS发送363|RSVP隧道372|列表处理373|Legend公司374|Legend公司376|AmigaEnvoy⽹络查询协议377|NEC公司378|NEC公司379|TIA/EIA/IS-99调制解调器客户端380|TIA/EIA/IS-99调制解调器服务器381|hp(惠普)性能数据收集器382|hp(惠普)性能数据控制节点383|hp(惠普)性能数据警报管理384|远程⽹络服务器系统385|IBM应⽤程序386|ASA信息路由器定义⽂件.387|Appletalk更新路由.389|轻型⽬录访问协议395|⽹络监视控制协议396|Novell(美国Novell公司)Netware(Novell公司出的⽹络操作系统)over IP 400|⼯作站解决⽅案401|持续电源402|Genie协议406|交互式邮件⽀持协议408|Prospero资源管理程序409|Prospero资源节点管理.410|DEC(数据设备公司)远程调试协议411|远程MT协议412|陷阱协定端⼝413|存储管理服务协议414|信息查询415|B⽹络423|IBM操作计划和控制开端424|IBM操作计划和控制追踪425|智能计算机辅助设计427|服务起位置434|移动ip代理435|移动ip管理443|基于TLS/SSL的⽹页浏览端⼝,能提供加密和通过安全端⼝传输的另⼀种HTTP 444|简单⽹络内存分页协议445|Microsoft-DS,为共享开放,震荡波病毒利⽤,⼀般应关闭446|DDM-远程关系数据库访问447|DDM-分布式⽂件管理448|DDM-使⽤安全访问远程数据库456|⽊马HACKERS PARADISE开放此端⼝458|apple quick time软件开放端⼝459|ampr-rcmd命令464|k密码服务469|⼴播控制协议470|scx-代理472|ljk-登陆481|Ph服务487|简单异步⽂件传输489|nest-协议491|go-登陆499|ISO ILL协议500|Internet密钥交换,Lsass开放端⼝,不能关闭509|陷阱510|FirstClass协议512|远程进程执⾏513|远程登陆514|cmd命令515|spooler516|可视化数据518|交谈519|unix时间520|扩展⽂件名称服务器525|时间服务526|新⽇期529|在线聊天系统服务530|远程过程调⽤531|聊天532|读新闻533|紧急⼴播端⼝534|MegaMedia管理端537|⽹络流媒体协议542|商业543|Kerberos(软件)v4/v5544|krcmd命令546|DHCPv6 客户端547|DHCPv6 服务器552|设备共享554|Real Time Stream控制协议555|⽊马PhAse1.0、Stealth Spy、IniKiller开放此端⼝556|远距离⽂件服务器563|基于TLS/SSL的⽹络新闻传输协议564|plan 9⽂件服务565|whoami查询566|streettalk567|banyan-rpc(远程过程调⽤)568|DPA成员资格569|MSN成员资格570|demon(调试监督程序)571|udemon(调试监督程序)572|声纳573|banyan-贵宾574|FTP软件代理系统581|Bundle Discovery 协议582|SCC安全583|Philips视频会议584|密钥服务器585|IMAP4+SSL (Use 993 instead)586|密码更改587|申请589|Eye连结595|CAB协议597|PTC名称服务598|SCO⽹络服务器管理3599|Aeolon Core协议600|Sun IPC(进程间通讯)服务器601|可靠系统登陆服务604|通道606|Cray统⼀资源管理608|发送⼈-传递/提供⽂件传输器609|npmp-陷阱610|npmp-本地611|npmp-gui( 图形⽤户界⾯)612|HMMP指引613|HMMP操作614|SSL(加密套接字协议层)shell(壳)615|Internet配置管理616|SCO(Unix系统)系统管理服务器617|SCO桌⾯管理服务器619|Compaq(康柏公司)EVM620|SCO服务器管理623|ASF远程管理控制协议624|Crypto管理631|IPP (Internet打印协议)633|服务更新(Sterling软件)637|局域⽹服务器641|repcmd命令647|DHCP(动态主机配置协议)Failover648|注册登记协议(RRP)649|Cadview-3d软件协议666|⽊马Attack FTP、Satanz Backdoor开放此端⼝808|ccproxy http/gopher/ftp (over http)协议1001|⽊马Silencer,WebEx开放端⼝1011|⽊马Doly开放端⼝1024|动态端⼝的开始,⽊马yai开放端⼝1025|inetinfo.exe(互联⽹信息服务)⽊马netspy开放端⼝1026|inetinfo.exe(互联⽹信息服务)1027|应⽤层⽹关服务1030|应⽤层⽹关服务1031|BBN IAD1033|本地⽹络信息端⼝1034|同步通知1036|安全部分传输协议1070|⽊马Psyber Stream,Streaming Audio开放端⼝1071|⽹络服务开放端⼝1074|⽹络服务开放端⼝1080|Socks这⼀协议以通道⽅式穿过防⽕墙,允许防⽕墙后⾯的⼈通过⼀个IP地址访问INTERNET1110|卡巴斯基反病毒软件开放此端⼝1125|卡巴斯基反病毒软件开放此端⼝1203|许可证⽣效端⼝1204|登陆请求监听端⼝1206|Anthony数据端⼝1222|SNI R&D⽹络端⼝1233|普遍的附录服务器端⼝1234|⽊马SubSeven2.0、Ultors Trojan开放此端⼝1243|⽊马SubSeven1.0/1.9开放此端⼝1245|⽊马Vodoo,GabanBus,NetBus,Vodoo开放此端⼝1273|EMC-⽹关端⼝1289|JWalk服务器端⼝1290|WinJa服务器端⼝1333|密码策略(⽹络服务)(svchost.exe)1334|⽹络服务(svchost.exe)1335|数字公正协议1336|即时聊天协议(svchost.exe)1349|注册⽹络协议端⼝1350|注册⽹络协议端⼝1371|富⼠通配置协议端⼝1372|富⼠通配置协议端⼝1374|EPI软件系统端⼝1376|IBM个⼈-个⼈软件端⼝1377|Cichlid许可证管理端⼝1378|Elan许可证管理端⼝1380|Telesis⽹络许可证管理端⼝1381|苹果⽹络许可证管理端⼝1386|CheckSum 许可证管理端⼝1387|系统开放端⼝(rundll32.exe)1388|数据库⾼速缓存端⼝1389|⽂档管理端⼝1390|存储控制器端⼝1391|存储器存取服务器端⼝1392|打印管理端⼝1393|⽹络登陆服务器端⼝1394|⽹络登陆客户端端⼝1395|PC⼯作站管理软件端⼝1396|DVL活跃邮件端⼝1397|⾳频活跃邮件端⼝1398|视频活跃邮件端⼝1399|Cadkey许可证管理端⼝1433|Microsoft的SQL服务开放端⼝1434|Microsoft的SQL服务监视端⼝1492|⽊马FTP99CMP开放此端⼝1509|⽊马Psyber Streaming Server开放此端⼝1512|Microsoft Windows⽹络名称服务1524|许多攻击脚本安装⼀个后门SHELL于这个端⼝1600|⽊马Shivka-Burka开放此端⼝1645|远程认证拨号⽤户服务1701|第2层隧道协议1731|NetMeeting⾳频调⽤控制1801|Microsoft消息队列服务器1807|⽊马SpySender开放此端⼝1900|可被利⽤ddos攻击,⼀般关闭1912|⾦⼭词霸开放此端⼝1981|⽊马ShockRave开放此端⼝1999|⽊马BackDoor,yai开放此端⼝2000|⽊马GirlFriend 1.3、Millenium 1.0开放此端⼝2001|⽊马Millenium 1.0、Trojan Cow,⿊洞2001开放此端⼝2003|GNU 查询2023|⽊马Pass Ripper开放此端⼝2049|NFS程序常运⾏于此端⼝2115|⽊马Bugs开放此端⼝2140|⽊马Deep Throat 1.0/3.0,The Invasor开放此端⼝2500|应⽤固定端⼝会话复制的RPC客户2504|⽹络平衡负荷2565|⽊马Striker开放此端⼝2583|⽊马Wincrash 2.0开放此端⼝2801|⽊马Phineas Phucker开放此端⼝2847|诺顿反病毒服务开放此端⼝3024|⽊马WinCrash开放此端⼝3128|squid http代理服务器开放此端⼝3129|⽊马Master Paradise开放此端⼝3150|⽊马The Invasor,deep throat开放此端⼝3210|⽊马SchoolBus开放此端⼝3306|MySQL开放此端⼝3333|⽊马Prosiak开放此端⼝3389|WINDOWS 2000终端开放此端⼝3456|inetinfo.exe(互联⽹信息服务)开放端⼝,VAT默认数据3457|VAT默认控制3527|Microsoft消息队列服务器3700|⽊马Portal of Doom开放此端⼝3996|⽊马RemoteAnything开放此端⼝4000|腾讯QQ客户端开放此端⼝4060|⽊马RemoteAnything开放此端⼝4092|⽊马WinCrash开放此端⼝4133|NUTS Bootp服务器4134|NIFTY-Serve HMI协议4141|Workflow服务器4142|⽂档服务器4143|⽂档复制4145|VVR控制4321|远程Who Is查询4333|微型sql服务器4349|⽂件系统端⼝记录4350|⽹络设备4351|PLCY⽹络服务4453|NSS警报管理4454|NSS代理管理4455|PR聊天⽤户4456|PR聊天服务器4457|PR注册4480|Proxy+ HTTP代理端⼝4500|Lsass开放端⼝,不能关闭4547|Lanner许可管理4555|RSIP端⼝4590|⽊马ICQTrojan开放此端⼝4672|远程⽂件访问服务器4752|简单⽹络⾳频服务器4800|Icona快速消息系统4801|Icona⽹络聊天4802|Icona许可系统服务器4848|App服务器-Admin HTTP4849|App服务器-Admin HTTPS4950|⽊马IcqTrojan开放5000端⼝5000|⽊马blazer5,Sockets de Troie开放5000端⼝,⼀般应关闭5001|⽊马Sockets de Troie开放5001端⼝5006|wsm服务器5007|wsm服务器ssl5022|mice服务器5050|多媒体会议控制协议5051|ITA代理5052|ITA管理5137|MyCTS服务器端⼝5150|Ascend通道管理协议5154|BZFlag游戏服务器5190|America-Online(美国在线)5191|AmericaOnline1(美国在线)5192|AmericaOnline2(美国在线)5193|AmericaOnline3(美国在线)5222|Jabber客户端连接5225|HP(惠普公司)服务器5226|HP(惠普公司)5232|SGI绘图软件端⼝5250|i⽹关5264|3Com⽹络端⼝15265|3Com⽹络端⼝25269|Jabber服务器连接5306|Sun MC组5321|⽊马Sockets de Troie开放5321端⼝5400|⽊马Blade Runner开放此端⼝5401|⽊马Blade Runner开放此端⼝5402|⽊马Blade Runner开放此端⼝5405|⽹络⽀持5409|Salient数据服务器5410|Salient⽤户管理5415|NS服务器5416|SNS⽹关5417|SNS代理5421|⽹络⽀持25423|虚拟⽤户5427|SCO-PEER-TTA(Unix系统)5432|PostgreSQL数据库5550|⽊马xtcp开放此端⼝5569|⽊马Robo-Hack开放此端⼝5599|公司远程安全安装5600|公司安全管理5601|公司安全代理5631|pcANYWHERE(软件)数据5632|pcANYWHERE(软件)数据5673|JACL消息服务器5675|V5UA应⽤端⼝5676|RA管理5678|远程复制代理连接5679|直接电缆连接5720|MS-执照5729|Openmail⽤户代理层5730|Steltor‘s⽇历访问5731|netscape(⽹景)suiteware5732|netscape(⽹景)suiteware5742|⽊马WinCrash1.03开放此端⼝5745|fcopy-服务器5746|fcopys-服务器5755|OpenMail(邮件服务器)桌⾯⽹关服务器5757|OpenMail(邮件服务器)X.500⽬录服务器5766|OpenMail (邮件服务器)NewMail服务器5767|OpenMail (邮件服务器)请求代理曾(安全) 5768|OpenMail(邮件服务器) CMTS服务器5777|DALI端⼝5800|虚拟⽹络计算5801|虚拟⽹络计算5802|虚拟⽹络计算HTTP访问, d5803|虚拟⽹络计算HTTP访问, d5900|虚拟⽹络计算机显⽰05901|虚拟⽹络计算机显⽰15902|虚拟⽹络计算机显⽰25903|虚拟⽹络计算机显⽰36000|X Window 系统6001|X Window 服务器6002|X Window 服务器6003|X Window 服务器6004|X Window 服务器6005|X Window 服务器6006|X Window 服务器6007|X Window 服务器6008|X Window 服务器6009|X Window 服务器6010|X Window 系统6011|X Window 系统6012|X Window 系统6013|X Window 系统6014|X Window 系统6015|X Window 系统6016|X Window 系统6017|X Window 系统6018|X Window 系统6019|X Window 系统6020|X Window 系统6021|X Window 系统6022|X Window 系统6023|X Window 系统6024|X Window 系统6025|X Window 系统6026|X Window 系统6027|X Window 系统6028|X Window 系统6029|X Window 系统6030|X Window 系统6031|X Window 系统6032|X Window 系统6033|X Window 系统6034|X Window 系统6035|X Window 系统6036|X Window 系统6037|X Window 系统6038|X Window 系统6039|X Window 系统6040|X Window 系统6041|X Window 系统6042|X Window 系统6043|X Window 系统6044|X Window 系统6045|X Window 系统6046|X Window 系统6047|X Window 系统6048|X Window 系统6049|X Window 系统6050|ARCserve 代理6051|X Window 系统6052|X Window 系统6053|X Window 系统6054|X Window 系统6055|X Window 系统6056|X Window 系统6057|X Window 系统6058|X Window 系统6059|X Window 系统6060|X Window 系统6061|X Window 系统6062|X Window 系统6063|X Window 系统6267|⽊马⼴外⼥⽣开放此端⼝6400|⽊马The tHing开放此端⼝6401|seagate(美国希捷公司) 6455|SKIP证书接受6456|SKIP证书发送6471|LVision许可管理器6505|BoKS管理私⼈端⼝6506|BoKS管理公共端⼝6507|BoKS Dir服务器,私⼈端⼝6508|BoKS Dir服务器,公共端⼝6509|MGCS-MFP端⼝6510|MCER端⼝6566|SANE控制端⼝6580|Parsec主服务器6581|Parsec对等⽹络6582|Parsec游戏服务器6588|AnalogX HTTP代理端⼝6631|Mitchell电信主机6667|Internet多线交谈6668|Internet多线交谈6670|⽊马Deep Throat开放此端⼝6671|⽊马Deep Throat 3.0开放此端⼝6699|Napster⽂件(MP3)共享服务6701|KTI/ICAD名称服务器6788|SMC软件-HTTP6789|SMC软件-HTTPS6841|Netmo软件默认开放端⼝6842|Netmo HTTP服务6883|⽊马DeltaSource开放此端⼝6939|⽊马Indoctrination开放此端⼝6969|⽊马Gatecrasher、Priority开放此端⼝6970|real⾳频开放此端⼝7000|⽊马Remote Grab开放此端⼝7002|使⽤者& 组数据库7003|⾳量定位数据库7004|AFS/Kerberos认证服务7005|⾳量管理服务7006|错误解释服务7007|Basic监督进程7008|服务器-服务器更新程序7009|远程缓存管理服务7011|Talon软件发现端⼝7012|Talon软件引擎7013|Microtalon发现7014|Microtalon通信7015|Talon⽹络服务器7020|DP服务7021|DP服务管理7100|X字型服务7121|虚拟原型许可证管理7300|⽊马NetMonitor开放此端⼝7301|⽊马NetMonitor开放此端⼝7306|⽊马NetMonitor,NetSpy1.0开放此端⼝7307|⽊马NetMonitor开放此端⼝7308|⽊马NetMonitor开放此端⼝7323|Sygate服务器端7511|⽊马聪明基因开放此端⼝7588|Sun许可证管理7597|⽊马Quaz开放此端⼝7626|⽊马冰河开放此端⼝7633|PMDF管理7674|iMQ SSL通道7675|iMQ通道7676|⽊马Giscier开放此端⼝7720|Med图象⼊⼝7743|Sakura脚本传递协议7789|⽊马ICKiller开放此端⼝7797|Propel连接器端⼝7798|Propel编码器端⼝8000|腾讯QQ服务器端开放此端⼝8001|VCOM通道8007|Apache(类似iis)jServ协议1.x8008|HTTP Alternate8009|Apache(类似iis)JServ协议1.38010|Wingate代理开放此端⼝8011|⽊马way2.4开放此端⼝8022|OA-系统8080|WWW代理开放此端⼝8081|ICECap控制台8082|BlackIce(防⽌⿊客软件)警报发送到此端⼝8118|Privoxy HTTP代理8121|Apollo数据端⼝8122|Apollo软件管理端⼝8181|Imail8225|⽊马灰鸽⼦开放此端⼝8311|⽊马初恋情⼈开放此端⼝8351|服务器寻找8416|eSpeech Session协议8417|eSpeech RTP协议8473|虚拟点对点8668|⽹络地址转换8786|Message客户端8787|Message服务器8954|Cumulus管理端⼝9000|CS监听9001|ETL服务管理9002|动态id验证9021|Pangolin验证9022|PrivateArk远程代理9023|安全⽹络登陆-19024|安全⽹络登陆-29025|安全⽹络登陆-39026|安全⽹络登陆-49101|Bacula控制器9102|Bacula⽂件后台9103|Bacula存储邮件后台9111|DragonIDS控制台9217|FSC通讯端⼝9281|软件传送端⼝19282|软件传送端⼝29346|C技术监听9400|⽊马Incommand 1.0开放此端⼝9401|⽊马Incommand 1.0开放此端⼝9402|⽊马Incommand 1.0开放此端⼝9594|信息系统9595|Ping Discovery服务9800|WebDav源端⼝9801|Sakura脚本转移协议-29802|WebDAV Source TLS/SSL9872|⽊马Portal of Doom开放此端⼝9873|⽊马Portal of Doom开放此端⼝9874|⽊马Portal of Doom开放此端⼝9875|⽊马Portal of Doom开放此端⼝9899|⽊马InIkiller开放此端⼝9909|域名时间9911|SYPECom传送协议9989|⽊马iNi-Killer开放此端⼝9990|OSM Applet程序服务器9991|OSM事件服务器10000|⽹络数据管理协议10001|SCP构造端⼝10005|安全远程登陆10008|Octopus多路器10067|⽊马iNi-Killer开放此端⼝10113|NetIQ端点10115|NetIQ端点10116|NetIQVoIP鉴定器10167|⽊马iNi-Killer开放此端⼝11000|⽊马SennaSpy开放此端⼝11113|⾦⼭词霸开放此端⼝11233|⽊马Progenic trojan开放此端⼝12076|⽊马Telecommando开放此端⼝12223|⽊马Hack‘99 KeyLogger开放此端⼝12345|⽊马NetBus1.60/1.70、GabanBus开放此端⼝12346|⽊马NetBus1.60/1.70、GabanBus开放此端⼝12361|⽊马Whack-a-mole开放此端⼝13223|PowWow 客户端,是Tribal Voice的聊天程序13224|PowWow 服务器,是Tribal Voice的聊天程序16959|⽊马Subseven开放此端⼝16969|⽊马Priority开放此端⼝17027|外向连接19191|⽊马蓝⾊⽕焰开放此端⼝20000|⽊马Millennium开放此端⼝20001|⽊马Millennium开放此端⼝20034|⽊马NetBus Pro开放此端⼝21554|⽊马GirlFriend开放此端⼝22222|⽊马Prosiak开放此端⼝23444|⽊马⽹络公⽜开放此端⼝23456|⽊马Evil FTP、Ugly FTP开放此端⼝25793|Vocaltec地址服务器26262|K3软件-服务器26263|K3软件客户端26274|⽊马Delta开放此端⼝27374|⽊马Subseven 2.1开放此端⼝30100|⽊马NetSphere开放此端⼝30129|⽊马Masters Paradise开放此端⼝30303|⽊马Socket23开放此端⼝30999|⽊马Kuang开放此端⼝31337|⽊马BO(Back Orifice)开放此端⼝31338|⽊马BO(Back Orifice),DeepBO开放此端⼝31339|⽊马NetSpy DK开放此端⼝31666|⽊马BOWhack开放此端⼝31789|Hack-a-tack32770|sun solaris RPC服务开放此端⼝33333|⽊马Prosiak开放此端⼝33434|路由跟踪34324|⽊马Tiny Telnet Server、BigGluck、TN开放此端⼝36865|KastenX软件端⼝38201|Galaxy7软件数据通道39681|TurboNote默认端⼝40412|⽊马The Spy开放此端⼝40421|⽊马Masters Paradise开放此端⼝40422|⽊马Masters Paradise开放此端⼝40423|⽊马Masters Paradise开放此端⼝40426|⽊马Masters Paradise开放此端⼝40843|CSCC 防⽕墙43210|⽊马SchoolBus 1.0/2.0开放此端⼝43190|IP-PROVISION44321|PCP服务器(pmcd)44322|PCP服务器(pmcd)代理44334|微型个⼈防⽕墙端⼝44442|ColdFusion软件端⼝44443|ColdFusion软件端⼝44445|⽊马Happypig开放此端⼝45576|E代时光专业代理开放此端⼝47262|⽊马Delta开放此端⼝47624|Direct Play服务器47806|ALC协议48003|Nimbus⽹关50505|⽊马Sockets de Troie开放此端⼝50766|⽊马Fore开放此端⼝53001|⽊马Remote Windows Shutdown开放此端⼝54320|⽊马bo2000开放此端⼝54321|⽊马SchoolBus 1.0/2.0开放此端⼝61466|⽊马Telecommando开放此端⼝65000|⽊马Devil 1.03开放此端⼝65301|PC Anywhere软件开放端⼝。