
WIN2008域服务器配置
配置域服务器
在安装 windows 2008 之后(安装过程不详细介绍),选择“开始”-“管理工
具”—“服务器管理器”选项,然后选择添加角色
在服务器角色中选择 AD 域服务(DNS 不可与 AD 一起勾选)
然后单击下一步,进入一个对 AD 的简介界面,
单击下一步进入安装界面
点击安装。装完成后会出现如下界面
提示用户进行 AD 域服务安装向导的进行,点击该连接进入域服务安装向导
单击“下一步”会弹出微软的一个提示信息,
这里,我们选“下一步”进行下一步的安装
在这里我们选择“在新林中新建域”来创建第一台域控制器,然后进行“下一步
点击下一步
选择“windows server 2008” 进行下一步安装
在弹出的窗口中,系统会自动把 DNS 勾选,因为是域中的第一台域控制器,所以默认为全局录
服务器。单击“下一步”
下一步:
这里我们选择“是”进行下一步安装
选择数据库文件存放的位置,单击“下一步”
点击下一步:
点击下一步:
进行安装,安装完成后,会提示计算机进行重新启动。(必须重启)
加入域服务器
在其他机器上第一步先把 DNS 设置改成域内 DNS的 IP 地址
右键点击‘计算机’—‘属性’
点击更改后
红框内输入之前建立的域服务器名称。
增加域用户
Win2008R2系统+SQL2008群集安配置手册

Windows2008R2系统+SQL2008R2群集1、安装环境说明按照原有群集信息分配群集资源,如下:准备工作:1、网络配置(IP地址、优先级、NetBIOS设置)、机器名、共享磁盘连接测试(一次只开启一个节点连接共享磁盘)2、加入域。
3、创建群集2 创建故障转移群集1、分别在两台服务器中添加“故障转移群集”功能,按照安装向导完成安装2、验证故障转移群集打开“故障转移群集管理”,选择“验证配置”在“请选择服务器或群集”中,分别输入Serv-SQLA和Serv-SQLB,点击“添加”,“下一步”,之后,按照验证配置向导完成验证,验证完成后会出现验证报告,可根据验证报告检查出现的问题。
注意:1、要求所有的测试都通过,如果哪个测试没有通过,一定要找出原因,修改好后重新验证,直到所有验证通过,才能进行下一步。
2、在加入到节点的服务器的心跳网卡的NetBIOS设置为禁用。
3、创建群集第一步,在“故障转移集群管理”中,选择“创建一个群集”第二步,按照创建群集向导,选择服务器Serv-SQLA和Serv-SQLB(跟验证时一样)。
第三步,在“用于管理群集的访问点钟”输入集群名称“HNPCHA”,并且配置一个相应IP 地址“10.20.2.4”。
第四步,配置向导开始配置群集,等待群集配置完成,确认创建群集完成。
可以点击“查看报告””来看集群创建的结果。
4、群集测试Cluster安装成功后,可以测试一下群集是否可以工作:可以到域控服务器上查看AD中,多了个叫HNPCHA的机器,这是群集对外的机器名。
在DNS服务器上,多了一条A记录,可以看到HNPCHA的IP为刚才配置的虚拟IP。
用其它机器Ping HNPCHA或者虚拟IP可以ping通。
3、安装和配置MSDTC群集在安装MSDTC群集前,必须在两台服务器中安装配置相应的服务器角色“应用程序服务器”。
1、安装MSDTC所需要的服务器角色第一步,在角色管理中,添加角色“应用程序服务器”选择“添加必需的功能”,点击“下一步”第二步,在“角色服务”中,选择“传入远程事务处理”和“传出远程事务处理”按照向导,完成角色的添加。
WIN2008上终端服务配置
WIN2008上使用设置Windows server 2008上组件安装:
1、运行开始| 管理工具| 服务器管理器
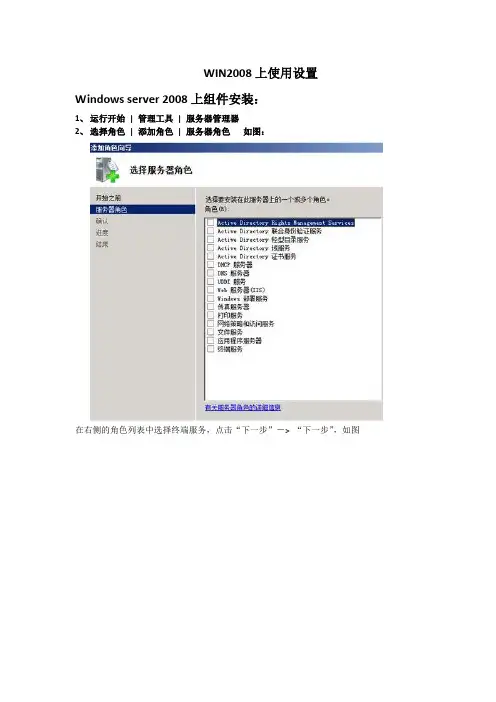
2、选择角色| 添加角色| 服务器角色如图:
在右侧的角色列表中选择终端服务,点击“下一步”-> “下一步”,如图
在右侧的角色服务列表中选择“终端服务器”和“TS授权”,如图
点击“下一步”-> “下一步”,如下图所示选择“不需要网络级身份验证”
点击“下一步”,选择“每设备”,如下图所示:
点击“下一步”,选择“安装”,开始安装。
安装完成后,选择“关闭”退出,重新启动电脑。
电脑启动后,会继续配置,不要终止配置过程。
如下:
等配置完成后,就完成了RAS所需WINDOWS组件的安装过程。
●配置TS RemoteApp 管理器:
●运行开始-程序-管理工具-终端服务-TS RemoteApp 管理器,界面如下:
选择右面的终端服务器配置,界面如下:
如果U8控制台里接入设置里的终端服务端口改变了,上面的RDP端口也要更改为相同的端口号
选择“允许用户在初始连接时启动列出和未列出的程序”。
确定退出。
配置终端服务配置:(需要在所有的负载均衡服务器上配置)
运行开始-程序-管理工具-终端服务-终端服务配置:如下:
右击RDP-TCP,属性-安全,界面如下:
添加用户everyone,赋予完全控制的权限。
浪潮服务器NF8460M3安装windows Server2008
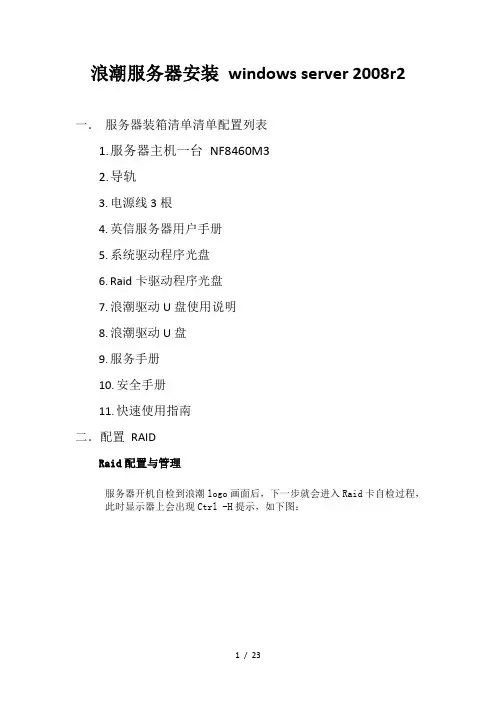
浪潮服务器安装windows server 2008r2一.服务器装箱清单清单配置列表1.服务器主机一台NF8460M32.导轨3.电源线3根4.英信服务器用户手册5.系统驱动程序光盘6.Raid卡驱动程序光盘7.浪潮驱动U盘使用说明8.浪潮驱动U盘9.服务手册10.安全手册11.快速使用指南二.配置RAIDRaid配置与管理服务器开机自检到浪潮logo画面后,下一步就会进入Raid卡自检过程,此时显示器上会出现Ctrl -H提示,如下图:按下Ctrl -H组合键后,自检完成就会进入Raid卡配置界面,如下图。
在这里可以看到Raid卡的型号和Firmware固件版本,点击【Start】按钮进入Raid 卡主页。
Raid卡首页叫作WebBIOS,如下图。
左侧是功能菜单,右侧可以看到所有物理磁盘,本例安装了4块500G硬盘,后面所有的配置都可以在这里完成!二.Raid0配置方法Raid0的配置过程与Raid1大致相同,唯一不同是在选择Raid级别这一步选择Raid0即可。
具体步骤请参考下一节友情提示:Raid0虽然可以大幅提高读写性能,但是有数据丢失风险,请您慎重考虑!三.Raid1配置方法在WebBIOS主页点击【Configuration Wizard】,打开配置向导选择【Add Configuration】,点击【Next】下一步选择【Manual Configuration】,点击【Next】下一步左侧方框内可以看到所有未使用的硬盘。
因为要做Raid1,我们选择前两块,然后点击下方的【Add to Array】将其加入到右侧方框内。
点击【Accept DG】,创建磁盘组点击【Next】下一步点击【Add to SPAN】,将刚才创建好的磁盘组加入到右侧方框内点击【Next】下一步阵列参数配置:第一个参数“Raid Level”选择Raid1,其余保持默认最后一个参数“Select Size”输入阵列容量大小,最大值可参考右侧绿字提示(其中R0代表做Raid0最大容量,R1代表做Raid1最大容量),完成后点击【Accept】弹出的任何提示均选择【yes】回到配置页面,点击【Next】下一步点击【Accept】配置完成!提示保存,选择【yes】(依Raid卡型号不同,有些可能没有此功能,如没有请跳过此步)提示SSD缓存,选择【Cancel】提示初始化,选择【yes】正在初始化,能看到百分比进度条(速度较快,可能一闪而过)初始化完成!点击【Home】返回首页阵列配置完成!Raid1状态显示“Optimal”表示正常,Drives显示两块硬盘绿色Online正常,如果还有其它未使用的硬盘,会在unconfigured Drives下面蓝色显示。
window 2008 DNS服务器中的转发器、条件转发器、缓存DNS、子域委派

转发器、条件转发器、缓存DNS、子域委派制作人:丁琪QQ:854804038实验一:转发器【实验名称】:window2008DNS服务器上的转发器【实验拓扑】:【实验步骤】:1、window Server2008A上的配置2、关闭Server上的防火墙3、配置window Server静态ip参数(也可以通过DHCP获取ip地址,这要在DHCP服务器上做地址保留)4、安装DNS服务(根据向导安装就行)5、打开DNS服务管理器6、新建DNS正向查找区域7、新建主区域8、键入区域名称()9、新建一个指向本身DNS服务器的主机记录10、在window2008Server B中新建区域()11、新建一条本机DNS的主机记录12、右击WINA中的属性(在window2008Server A)13、点击转发器14、添加window2008Server B的IP地址15、在客户端通过nslookup解析可以解析,同时也可以解析,因为通过转发器可以把自身没有的主机记录转发到其他DNS上,来进行解析实验二:条件转发器【实验名称】:DNS服务器中的条件转发器【实验拓扑】:【实验环境】:当在当前DNS数据库中没有用户所要访问的主机记录时,这时就得用到条件转发器,通过条件转发器就能把用户的请求发送到其它指定的DNS服务器来解析域名【实验步骤】:1、新建条件转发器2、键入将要转发的DNS服务器的域名,也就是转发给window2008Server B ()3、客户端通过nslookup测试,能解析实验三:DNS缓存【实验名称】:DNS缓存【实验拓扑】:【实验环境】:当条件转发器不能转发时,用户又要解析其他域中的域名,这是本地DNS就会调出刚才解析过的缓存文件来给用户解析,但这是的解析是不得准确的,因为其他DNS服务器上的数据可能发生改变,但是本地缓存里的数据还是以前的。
1、删除上一步的条件转发新建区域—父域(正向和反向)新建主机首先创建指向自己的新建子域的主机Windows server2008B配置新建子域区域(正向和反向)新建主机首先是指向自己的新建web主机随便指向地址我只是举例Windows server2008A配置新建委派首先新建一个主机指向子域然后新建委派Client配置委派成功。
Win2008当路由器配置NAT

Win2008当路由器配置NAT分类:网络技术作者:时间:2011-11-7 14:26:29阅读:493在部署局域网时,我们会向ISP运营商申请注册一个固定IP即公用IP地址,然后通过这个公用IP地址为局域网用户提供访问互联网的服务,但由于IP地址数量是有限资源,这时候我们就需要将局域网内的私有IP转换为公有IP才能让局域网用户正常上网,通常路由器已经兼备了网络地址转换(Network Addre ss Translation,NAT)的功能,window server 2008同样具备NAT功能。
扮演NAT角色的服务器建议使用独立服务器或域成员服务器,至少要安装两块网卡,为了便于区别,我们将这两块网卡分别命名为内网卡和外网卡并设置不同网段的IP地址。
图:1给内外网卡设置完IP地址以后,我们通过添加角色向导来部署NAT服务器。
第一:安装NATStep 1:选择服务器角色:网络策略和访问服务Step2: 选择角色服务,勾选路由和远程访问服务及其关联服务Step3:点击【安装】按钮,完成NAT服务的安装。
安装角色还是很简单的,接下来就是配置服务了。
图:4Step4:打开服务器管理器,展开【角色】选择下面的【网络策略和访问服务】,这时我们看到的【路由和远程访问服务】是被禁用的,显示的是一个红色停止标识,在右键菜单中点击【配置并启用路由和远程访问】,然后会弹出一个【路由和远程访问服务器安装向导】,微软的迷人之处就是会在每个命令选项后给出一个友好的提示窗口,依其提示step by step地做下去就OK了。
Step5:在配置窗口中勾选【网络地址转换】,配置VPN访问服务器也是从这个窗口开始的,我们会在以后的篇章中单独来说。
Step6:选择公用接口的网卡,知道为什么在开始的时候我们要给不同的网卡取名字的用处了吧,就是为了便于配置和管理。
Step7:完成配置.图:8在完成配置的窗口中有一个[摘要]信息需要注意,NAT服务器可以启用DNS中继和DHCP中继功能,但是其中继功能是依附DNS服务器和DHCP服务器,也就是说在网络中我们需要部署独立的DNS服务器和DHCP服务器,否则我们虽然开启了其中继功能,客户端却无法获得正确IP地址,仍不能正常访问互联网第二:管理NAT配置完NAT服务器以后,接下来的当然就是管理了,不过NAT服务器的管理比较简单,在左侧的导航视图中,我们展开IPv4就可以看到相关的几个选项:常规、静态路由、IGMP、NAT,如果没有特殊需求,这几个选项的配置就不需要调整了。
WIN2008补丁更新服务器设置步骤
WINDOWS补丁更新服务器设置步骤
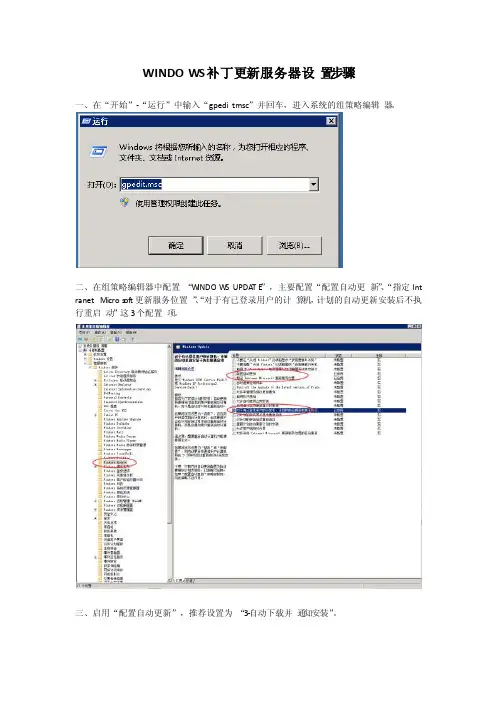
一、在“开始”-“运行”中输入“gpedit.msc”并回车,进入系统的组策略编辑器。
二、在组策略编辑器中配置“W INDOW S UPDA TE”,主要配置“配置自动更新”、“指定IntranetMicros oft更新服务位置”、“对于有已登录用户的计算机,计划的自动更新安装后不执行重启动”这3个配置项。
三、启用“配置自动更新”,推荐设置为“3-自动下载并通知安装”。
四、启用“指定Intr anetMicrosoft更新服务位置”,并配置更新服务器和统计服务器。
福州开发、测试、管理网段设置为http://129.25.98.15,福州交易网段设置为http://129.25.90.15,上海各网段设置为htt p://129.20.13.30。
五、启用“对于有已登录用户的计算机,计划的自动更新安装后不执行重启动”
六、其余配置项可以根据需要自行配置。
win2008r2web服务器IIS的安装与基本设置
win2008r2web服务器IIS的安装与基本设置Web服务,⼜称为WWW服务,是Internet上使⽤最为⼴泛的服务。
Web服务采⽤“浏览器/服务器”模式,在客户端使⽤浏览器访问存放在服务器上Web⽹页,客户端与服务器之间采⽤HTTP 协议传输数据。
客户端所使⽤的浏览器种类众多,⽬前最为常⽤的是Windows系统中⾃带的IE浏览器(Internet Explorer),另外像⽕狐(FireFox)、傲游(Maxthon)、360浏览器等使⽤的也⽐较多。
服务器端所使⽤的软件则主要是Windows平台上的IIS以及主要应⽤在Linux平台上的Apache。
IIS(Internet Information Services),Internet信息服务,是Windows Server系统中提供的⼀个服务组件,可以统⼀提供www、ftp、smtp服务,Windows Server 2008 R2中的IIS版本为7.5,相⽐以前版本的IIS在安全性⽅⾯有了很⼤的改善。
下⾯我们新建⼀台名为web的虚拟机来作为web服务器,为其分配IP地址192.168.1.5,将计算机名改为web,激活系统并加⼊到域,最后再创建快照。
⾸先仍是需要在【服务器管理器】中安装“web服务器(IIS)”⾓⾊。
IIS 7.5被分割成了40多个不同功能的模块,管理员可以根据需要定制安装相应的功能模块,这样可以使Web⽹站的受攻击⾯减少,安全性和性能⼤⼤提⾼。
所以,在“选择⾓⾊服务”的步骤中我们采⽤默认设置,只安装最基本的功能模块。
安装完成后,可以通过【管理⼯具】中的【Internet信息服务(IIS)管理器】来管理IIS⽹站,可以看到其中已经建好了⼀个名为“Default Web Site”的站点,在客户端计算机client1上打开IE浏览器,在地址栏输⼊web服务器的IP地址即可以访问这个默认⽹站。
我们还可以在DNS服务器中为web服务器添加⼀条主机记录,这样就可以通过域名访问默认⽹站了。
windows 2008 sever AD域下实现文件共享
windows 2008 sever AD域下实现文件共享本文前提是安装好win 2008 sever r2,并配置好了AD域。
然后再进行下面的工作。
1服务侧设置
1.1设置用户名和密码
如下图1:在user中鼠标右键新建用户,设置用户名和密码
图1:设置用户名和密码
1.2组管理
设置组如下图2,在域名下的builtin中设立本地域安全组比如图2中的stropower_fina,然后双击组名,弹出成员页添加上面创建的用户名,就完成了权限设置
图2:在域名下的builtin中设立本地域安全组
图3:添加组成员
1.3文件夹共享设置
要共享的文件夹右键属性,点击共享,添加刚才设置的组,再点击共享设置就完成共享设置了。
2客户端侧设置
2.1设置host解析文件
C:\Windows\System32\drivers\etc\hosts,用记事本打开,加入如下语句
X.X.X.X 域计算机的完整名称
点击保存即可。
2.2域名服务器
电脑网络右键属性,在协议版本4中点击属性2,首选DNS服务器的IP地址填写上述域计算机的IP地址。
然后在运行中,\\域计算机名,点击运行,一般会弹出对话框,让你属于用户名和密码,输入在域用户中设置的用户名和密码,即可进入域计算机,看到共享的文件夹。
DHCP DNS服务器设置
windows server 2008 DNS ,DHCP(支持IPv6) 配置说明服务器主机准备工作:1.为本机设置好静态IP,包括ipv4 和ipv6 还有相应的网关。
a)网上邻居右键属性->网络适配器设置->本地连接右键属性b)选择TCP\Ipv6 属性->设置静态ipv6地址和网关->确定c)选择TCP\Ipv4 属性->设置静态ipv4地址和网管->确定配置DNS服务器:1.打开开始->管理工具->服务器管理器,单击角色在右边会出现角色窗口。
2.选择添加角色。
然后依照服务器安装向导依次添加相关的信息。
3.创建正向查找区域(主要负责解析本地资源的DNS名称)-〉选择“这台服务器维护该区域”-〉输入本地域名或者一个域的一部分(如)-〉创建该域名对应的文件(.dns)-〉选择是否动态更新-〉选择是否转发查询-〉完成。
4.首先在正向查找域内添加本机的ipv4的和ipv6的记录。
打开要添加主机的域,在域内右键单击,选择下拉菜单的新建主机(A或AAAA)(需要输入主机名和主机对应的IP地址,A代表ipv4的主机,AAAA代表ipv6的主机)。
此外还可以添加别名,就是为已经存在的主机另起一个名字去指向它。
如果服务器不能动态更新,需要自己手动为DNS服务器添加相应的记录,添加主机到相应域。
5.(可选)添加反向查找区域(如果是小型网络可以不添加),这样的区域一般都是对应已经存在的正向查找区域的,反向查找区域包括ipv4区域和ipv6区域。
注意的是反向查找区域ipv4 的文件名会自动出现,但是ipv6的需要自己添加应该是网段的反写后面加上ip6.arpa.dns(例如网段是2001:da8:207::0/64 文件名为0.0.0.0.7.0.2.0.8.a.d.0.1.0.0.2.ip6.arpa.dns).在区域内右键选择新建指针(PTR)然后再新出现的窗口上浏览选择要指向的主机则主机地址会自动出现。
把Windows 2008 R2域服务升级和迁移到Windows Server 2012 R2上
把Windows 2008 R2域服务升级和迁移到Windows Server 2012 R2上• (一)windows Server 2012 R2 中增加了不少功能,在AD角色中就增加了如下新特性:Workplace Join:支持设备在不加入域的情况下,通过第二因子认证和单点登录通过web应用代理访问内部应用:外部设备可以直接通过Web应用代理来访问内部应用和服务,如:ADFS、Applications。
通过规则以决定访问ADFS资源的用户权限,权限有三种:允许所有用户访问、输入凭据访问、拒绝用户访问迁移工作可以有多种方式,常见的就是在不同设备上进行迁移,这样安全可靠。
还有一种是就地升级的迁移,这种方式只限于能直接升级到Windows Server 2012 R2 的系统,升级前做好系统备份工作。
1.新安装一台Windows server 2012 R2服务器,打开添加角色和功能对话框。
2.在安装类型页面点击下一步3.在服务器选择页面,点击下一步4.在服务器角色页面,选择AD域服务角色,点击下一步5.在功能页面,点击下一步7.点击下一步8.勾选“如果需要,自动重新启动服务器”,点击安装9.安装完成后点击“将此服务器升级为域控制器”10.在部署配置页面,选择将域控制器添加到现有域,具体配置如图所示,点击下一步11.输入目录还原密码,然后点击下一步12.点击下一步13.复制自选择主域控制器,然后点击下一步14.在路径页面,点击下一步15.点击下一步16.点击下一步17.先决条件检查通过后,点击安装18.安装完成后,点击关闭19.在AD管理中心中看到,windows server 2012 R2 服务器已经成为域控制器。
(二)将域的五个角色转移到Windows server 2012 R2AD域环境中的五大主机角色在Win Server多主机复制环境中,任何域控制器理论上都可以更改ActiveDirectory中的任何对象。