
IE注册表详解
IE注册表详解减小字体增大字体作者:佚名来源:本站整理发布时间:2010-04-1115:20:01解除主页设置被屏蔽[HKEY_CURRENT_USER\Software\Policies\Microsoft\InternetExplorer\Control Panel]"HomePage"=dword:00000000;默认的IE搜索引擎被修改如要恢复默认IE上的搜索,可通过修改注册表的方法来还原,方法如下: Windows XP为例,“开始”,打开“运行”,在“运行”一栏中输入“regedit.exe”(注:在修改注册表前最好先备份一下,以防止修改失败),打开注册表编辑器。
而后依次展开“HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\search”,我们可以将右边窗口的CustomizeSearch和SearchAssistant的键值均为/{SUB_RFC1766}/srchasst/srchcust.htm,在这里我们可以将SearchAssistant键值改为自己想要的网址,如改为“/”(输入时不要带引号),而后退出注册表;OE标题栏被添加非法信息[HKEY_CURRENT_USER\Software\Microsoft\Outlook Express] "WindowTitle"="""Store Root"="";鼠标右键菜单被添加非法网站链接;[HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\MenuExt]分支,在左边窗口凡是属于非法链接的主键一律删除,按F5键刷新生效;鼠标右键弹出菜单功能被禁用失常[HKEY_CURRENT_USER\Software\Policies\MicrosoftInternetExplorer\Restrictions]"NoBrowserContextMenu"=dword:00000000;IE收藏夹被强行添加非法网站的地址链接c;清除方法:请用手动直接清除,用鼠标右键移动至该非法网站信息上,点击右键弹出菜单,选择删除即可。
;在IE工具栏非法添加按钮;清除方法:直接点击鼠标右键弹出菜单,选择“删除”即可;锁定地址栏的下拉菜单及其添加文字信息[HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Toolbar] "Locked"=dword:00000001"LinksFolderName"="链接"删除IE地址栏右边的按钮的方法:"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Toolbar] "{BB936323-19FA-4521-BA29-ECA6A121BC78}"="上网助手"删除这一段就可以了,同时删除的是菜单"查看->工具栏->上网助手";IE菜单“查看”下的“源文件”项被禁用[HKEY_CURRENT_USER\Software\Policies\MicrosoftInternetExplorer\Restrictions]"NoViewSource"=dword:00000000[HKEY_LOCAL_MACHINE\Software\Policies\MicrosoftInternetExplorer\Restrictions]"NoViewSource"=dword:00000000;解开被锁注册表[HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Polici es\system"DisableRegistryTools"=dword:00000000];用组策略解锁,在运行中输入"gpedit.msc",在打开的窗口中,用户配置->管理模块->系统->"阻止防问注册表编辑器"属性改为"禁用";局域网防IP盗用[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies \Network]"NoNetSetup"=dword:00000001;解除任务栏的属性被锁[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies \Explorer]"Nosettaskbar"=dword:00000000IE与注册表之详解来自:cz38212635时间:2006-4-2615:07:15浏览:165标签:解除主页设置被屏蔽[HKEY_CURRENT_USER\Software\Policies\Microsoft\InternetExplorer\Control Panel]"HomePage"=dword:00000000;默认的IE搜索引擎被修改如要恢复默认IE上的搜索,可通过修改注册表的方法来还原,方法如下: Windows XP为例,“开始”,打开“运行”,在“运行”一栏中输入“regedit.exe”(注:在修改注册表前最好先备份一下,以防止修改失败),打开注册表编辑器。
而后依次展开“HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\search”,我们可以将右边窗口的CustomizeSearch和SearchAssistant的键值均为/{SUB_RFC1766}/srchasst/srchcust.htm,在这里我们可以将SearchAssistant键值改为自己想要的网址,如改为“/”(输入时不要带引号),而后退出注册表;OE标题栏被添加非法信息[HKEY_CURRENT_USER\Software\Microsoft\Outlook Express] "WindowTitle"="""Store Root"="";鼠标右键菜单被添加非法网站链接;[HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\MenuExt]分支,在左边窗口凡是属于非法链接的主键一律删除,按F5键刷新生效;鼠标右键弹出菜单功能被禁用失常[HKEY_CURRENT_USER\Software\Policies\MicrosoftInternetExplorer\Restrictions]"NoBrowserContextMenu"=dword:00000000;IE收藏夹被强行添加非法网站的地址链接c;清除方法:请用手动直接清除,用鼠标右键移动至该非法网站信息上,点击右键弹出菜单,选择删除即可。
;在IE工具栏非法添加按钮;清除方法:直接点击鼠标右键弹出菜单,选择“删除”即可;锁定地址栏的下拉菜单及其添加文字信息[HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Toolbar] "Locked"=dword:00000001"LinksFolderName"="链接"删除IE地址栏右边的按钮的方法:"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Toolbar] "{BB936323-19FA-4521-BA29-ECA6A121BC78}"="上网助手"删除这一段就可以了,同时删除的是菜单"查看->工具栏->上网助手";IE菜单“查看”下的“源文件”项被禁用[HKEY_CURRENT_USER\Software\Policies\MicrosoftInternetExplorer\Restrictions]"NoViewSource"=dword:00000000[HKEY_LOCAL_MACHINE\Software\Policies\MicrosoftInternetExplorer\Restrictions]"NoViewSource"=dword:00000000;解开被锁注册表[HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Polici es\system"DisableRegistryTools"=dword:00000000];用组策略解锁,在运行中输入"gpedit.msc",在打开的窗口中,用户配置->管理模块->系统->"阻止防问注册表编辑器"属性改为"禁用";局域网防IP盗用[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies \Network]"NoNetSetup"=dword:00000001;解除任务栏的属性被锁[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer]"Nosettaskbar"=dword:00000000;自动运行项加载的程序[HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Current Version\Run] ;[HKEY_CURRENT_USER\Software\Policies\Microsoft\InternetExplorer\Restrictions]NoBrowserClose=1/0//禁止/允许关闭IE;NoBrowserContextMenu=1/0//禁止/允许IE的右键菜单功能;NoBrowserOptions=1/0//禁止/允许Internet选项功能;NoBrowserSaveAs=1/0//禁止/允许“另存为”功能;NoFavorites=1/0//禁止/允许“收藏夹”功能;NoFileNew=1/0//禁止/允许“文件”菜单下面的“新建”功能;NoFileOpen=1/0//禁止/允许“文件”菜单下面的“打开”功能;NoFindFiles=1/0//禁止/允许查找功能;NoSelectDownloadDir=1/0//禁止/允许选择下载文件保存的目录;NoTheaterMode=1/0//禁止/允许全屏模式对IE控制面板的控制;(以上全部是Down值)实际上在[HKEY_CURRENT_USER\Software\Policies\Microsoft中,缺省只有主键“SystemCertificates”,而“Internet Explorer”是没有的,只有想控制某些功能时才加上的,恐怖分子正是利用了这一点。
IE各个设置选项的注册表项注册表项键值及其意义
IE各个设置选项的注册表项注册表项键值及其意义设置注册表项,键值及其意义查找有关键值,请用“Ctrl+F”HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel]〖Internet Explorer选项类〗"HomePage"=dword:00000001 ;禁止更改IE主页设置〖0=可修改〗"Cache"=dword:00000001 ;禁止更改Internet临时文件设置〖0=可修改〗"History"=dword:00000001 ;禁止更改历史记录设置〖0=可修改〗"Colors"=dword:00000001 ;禁止修改【文字】和【背景】的颜色〖0=可修改〗"Links"=dword:00000001 ;禁止修改【链接】颜色设置〖0=可修改〗"Languages"=dword:00000001 ;禁止修改【语言】设置〖0=可修改〗"Accessibility"=dword:00000001 ;禁止修改【辅助功能】颜色设置〖0=可修改〗"Rating"=dword:00000001 ;禁止修改分级设置〖0=可修改〗"Certificates"=dword:00000001 ;禁止更改证书设置〖0=可修改〗"FormSuggestPasswords"=dword:00000001 ;禁止使用保存密码〖0=可修改〗"Profiles"=dword:00000001 ;禁用更改配置文件〖0=可修改〗"ConnwizAdminLock"=dword:00000001 ;禁用Internet连接向导〖0=可修改〗"ConnectionSettings"=dword:00000001 ;禁止更改连接设置〖0=可修改〗"Proxy"=dword:00000001 ;禁止修改代理服务器设置〖0=可修改〗"Messaging"=dword:00000001 ;禁止修改关联程序(邮件、新闻组、呼叫)〖0=可修改〗"CalendarContact"=dword:00000001 ;禁止修改关联程序(日历、联系人列表)〖0=可修改〗"Check_If_Default"=dword:00000001 ;禁止修改默认浏览器〖0=可修改〗"Advanced"=dword:00000001 ;禁止修改高级选项卡〖0=可修改〗"ResetWebSettings"=dword:00000001 ;限制还原为默认值〖0=可修改〗〖屏蔽Internet Explorer选项卡类〗"GeneralTab"=dword:00000001 ;屏蔽【常规】选项卡〖0=显示〗"SecurityTab"=dword:00000001 ;屏蔽【安全】选项卡〖0=显示〗"ContentTab"=dword:00000001 ;屏蔽【内容】选项卡〖0=显示〗"ConnectionsTab"=dword:00000001 ;屏蔽【连接】选项卡〖0=显示〗"ProgramsTab"=dword:00000001 ;屏蔽【程序】选项卡〖0=显示〗"AdvancedTab"=dword:00000001 ;屏蔽【高级】选项卡〖0=显示〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Restrictions]〖Internet Explorer菜单类〗"NoFavorites"=dword:00000001 ;屏蔽【收藏】菜单〖0=显示〗"NoBrowserContextMenu"=dword:00000001 ;屏蔽【鼠标右键】〖0=显示〗"NoFileNew"=dword:00000001 ;禁用【新建】菜单项〖1=禁止〗"NoFileOpen"=dword:00000001 ;屏蔽【打开】命令〖1=禁止〗"NoBrowserSaveAs"=dword:00000001 ;屏蔽【另存为】命令〖1=禁止〗"NoBrowserSaveWebComplete"=dword:00000001 ;屏蔽【另存为Web页】命令〖0=可以保存全部类型〗"NoBrowserColse"=dword:00000001 ;限制【关闭】IE窗口〖1=限制〗"NoTheaterMode"=dword:00000001 ;限制【全屏幕】显示〖1=限制〗"NoViewSource"=dword:00000001 ;限制查看【源文件】〖1=限制〗"NoBrowserOptions"=dword:00000001 ;限制使用【Internet 选项】命令〖1=限制〗"NoHelpItemTipOfTheDay"=dword:00000001 ;屏蔽【每日提示】〖1=屏蔽〗"NoHelpItemNetscapeHelp"=dword:00000001 ;屏蔽【Netscape用户】命令〖1=屏蔽〗"NoHelpItemTutorial"=dword:00000001 ;屏蔽【教程】命令〖1=屏蔽〗"NoHelpItemSendFeedback"=dword:00000001 ;屏蔽【发送反馈意见】命令〖1=屏蔽〗"NoOpenInNewWnd"=dword:00000001 ;屏蔽【新窗口中打开】命令〖1=屏蔽〗"NoSelectDownloadDir"=dword:00000001 ;限制【目标另存为】命令〖1=限制〗"NoFindFiles"=dword:00000001 ;屏蔽【F3】搜索命令〖1=屏蔽〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Infodelivery\Restrictions]〖脱机Web网页〗"NoAddingChannels"=dword:00000001 ;禁用【添加频道】〖1=屏蔽〗"NoRemovingChannels"=dword:00000001 ;禁用【删除频道】〖1=屏蔽〗"NoScheduledUpdates"=dword:00000001 ;禁用【所有已计划的脱机页】〖1=屏蔽〗"NoAddingsSubscriptions"=dword:00000001 ;禁用【添加脱机页计划】〖1=禁用〗"NoRemovingSubscriptions"=dword:00000001 ;禁用【删除脱机页计划】〖1=屏蔽〗"NoChannelLogging"=dword:00000001 ;禁用【脱机页记数】〖1=屏蔽〗"NoChannelUI"=dword:00000001 ;完全禁用【频道用户界面】〖1=屏蔽〗〖制定预定限制标准〗"MaxSubscriptionSize"="" ;网站预定的最大容量KB上限"MaxSubscriptionCount"="" ;脱机页数目上限"MinUpdateInterval"="" ;计划更新间隔的最少分数"UpdateExcludeBegin"="" ;禁用计划更新的开始时间"UpdateExcludeEnd"="" ;禁用计划更新的结束时间[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Service s\TcpIp\Parameters]"ArpRetryCount"=dword:00000000 ;设置传送ASP次数1-3 "DefaultTTL"=dword:00000000 ;设置TTL(Time to Live)时间1-255"DisalbeDHCPMediaSense"=dword:00000000 ;取得DHCP协议〖0=关闭〗"IPEnableRouter"=dword:00000000 ;允许IP路由(将包传送到整个网络)〖0=允许〗"DatabasePath"="" ;存储标准Internet数据库路径"ForwardBufferMemory"=dword:00000000 ;定义转发缓冲区大小1480的整数倍"EnableBcastArpReply"=dword:00000000 ;对不是单播的ARP 请求作出回应〖1=响应〗"UseDomainNameDevolution"=dword:00000000 ;使用DNS 名称解释〖1=使用〗"DefaultRegistrationTTL"=dword:00000000 ;指定TTL时间0X0-0XFFFFFFFF"DisableReplaceAddressesInConflicts"=dword:00000000;是否覆盖现存的资源记录〖0=DNS使用本身IP地址〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Service s\RasMan\Parameters]"ProhibitIpSec"=dword:00000000 ;使用RAS的L2TP功能〖1=关闭〗"DisableSavePassWord"=dword:00000000 ;不缓存登录密码〖1=强迫输入密码〗"Logging"=dword:00000000 ;记录连接端口〖1=记录〗"AuthenticateTime"=dword:00000000 ;等待确认时间(秒)"AutoDisconnect"=dword:00000000 ;自动断线时间(0X1-0XFFFFFFFF)"TimeoutBase"=dword:00000000 ;增加NetBios网关对RAS的等待时间(秒)"NetBiosRouting"=dword:00000000 ;RAS NetB IOS广播方式0不前导1客户到广域网2与1反3双向[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Service s\RasMan\Parameters\NetBiosGateway]"EnableBroadcast"=dword:00000000 ;使用RAS数据广播〖1=广播〗"MaxBcastDgBuffered"=dword:00000000 ;指定RAS的最大广播值(RAS客户端)"MaxDgBufferedGroupName"=dword:00000000 ;指定RAS的最大广播值(工作组)"SettingMeaningRemark"=dword:00000000 ;控制RAS连接的使用等级[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Service s\WINS\Parameters]"BrustHanding"=dword:00000000 ;启用客户端请求丢失时仍回传成功响应〖0=启用〗"DbFileNm"="" ;WINS数据库路径"DoBackupOnTerm"=dword:00000000 ;停用WINS服务时自动备份数据库〖1=自动备份〗"InitTimePause"=dword:00000000 ;WINS服务启动在暂停状态(确保重写前不会有新的登记)"LogDetailedEvents"=dword:00000000 ;WINS服务的记录等级0=记录错误1=所有事件"LoggingOn"=dword:00000000 ;把WINS记录的改变写入到记录文件中〖1=记录〗"LogFilePath"="" ;记录文件的路径"NoOfWordThreads"=dword:00000000 ;控制WINS服务的线程数目1-40[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Service s\RemoteAccess\Parameters]"NetBiosGatewayEnable"=dword:00000000 ;限制看到整个网络〖0=限制〗"CallbackTime"=dword:00000000 ;RAS回电等待时间(单位为秒) "AuthenticateRetries"=dword:00000000 ;RAS允许最大连接重试次数"EnabledAudit"=dword:00000000 ;对RAS进行检查〖1=检查〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Service s\RemoteAccess\Parameters\NetBiosGateway]"McastFwdWhenSessionTraffic"=dword:00000000 ;增加RAS 的网络流量〖1=增加流量〗"EnableNetBiosSessionsAuditing"=dword:00000000;记录NetBios流量〖1=记录〗"RemoteListen"=dword:00000000 ;加强对本地网络的使用权限〖1=较大权限〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Service s\RemoteAccess\Parameters\IP]"WINSNameServer"="" ;修改RAS WINS服务器名称(服务器IP 或名称)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\DHCPServer]"Activity[HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\Policies\Explorer]"ForceActiveDesktopOn"=dword:00000001 ;强制使用【活动桌面】"NoActiveDesktop"=dword:00000001 ;禁用Active Desktop "NoActiveDesktopChanges"=dword:00000001 ;禁止修改Active Desktop"ClassicShell"=dword:00000001 ;使用传统外壳"NoComponents"=dword:00000001 ;禁用【活动桌面】所有功能"NoInternetIcon"=dword:00000001 ;隐藏桌面【IE图标】"NoNetHood"=dword:00000001 ;隐藏【网上邻居】"NoComputersNearMe"=dword:1 ;隐藏【网上邻居】里的【邻近的计算机】"NoRecentDocsNetHood"=dword:00000001 ;不将文件记录到网上邻居窗口(2000)"NoDesktop"=dword:00000001 ;禁用显示属性(隐藏桌面上所有图标)!"NoCommonGroups"=dword:00000001 ;隐藏菜单中的共享程序"NoFavoritesMenu"=dword:00000001 ;取消〖收藏夹〗项"NoRun"=dword:00000001 ;取消〖运行〗项"NoFind"=dword:00000001 ;取消〖查找〗项"NoSetActiveDesktop"=dword:00000001 ;关闭Setting中Active Desktop项"NoChangeStartMenu"=dword:00000001 ;禁止拖放更改开始菜单中项"NoFolderOptions"=dword:00000001 ;关闭Setting中文件夹选项"NoSMHelp"=dword:00000001 ;取消〖帮助〗项"NoSMMyDocs"=dword:00000001 ;取消〖文档〗项"NoRecentDocsMenu"=dword:00000001 ;取消〖文档〗项"NoRecentDocsHistory"=dword:00000001 ;不在文档项中记录信息"MaxRecentDocs"=dword:00000001 ;0X0到0XFFFFFFFF--文档中记录数目"ClearRecentDocsOnExit"=dword:00000001 ;退出时清除〖文档〗内容"StartMenuLogoff"=dword:00000001 ;取消〖注销〗项(不影响安全模式)"NoLogoff"=dword:00000001 ;取消〖注销〗项"ForceStartMenuLogoff"=dword:00000001 ;强制显示〖注销〗项"NoClose"=dword:00000001 ;取消〖关机〗项"NoSetFolders"=dword:00000001 ;屏蔽开始菜单->设置中控制面板和打印机"NoFolderOptions"=dword:00000001 ;屏蔽文件夹选项命令"NoSetTaskbar"=dword:00000001 ;禁止修改Taskbar和Start 菜单的设置"NoTrayContextMenu"=dword:00000001 ;禁止任务栏属性菜单"Nostarbanner"=dword:00000001 ;关闭〖点击这里开始〗"NoStartMenuSubFolder"=dword:00000001 ;隐藏Program 文件夹(Win2000中隐藏用户文件)"ClassicShell"=dword:00000001 ;激活Classic Shell双击式桌面=1"NoFileMenu"=dword:00000001 ;在Shell文件夹中关闭File菜单/取消"资源管理器"中运行"NoViewContextMenu"=dword:000000001 ;禁在桌面用上右键"EnforceShellExtensionSecurity"=dword:000000001;只激活认可Shell扩展"LinkResolveIgnoreLinkInfo"=dword:000000001 ;在浏览期间不跟踪Shell快捷键"NoDrives"=hex:000000000 ;隐藏磁盘"NoDrives"=dword:000000000 ;隐藏磁盘该项值从最低位(第0 位)到第25位,共26个字位,分别代表驱动器A-Z,如果第0位为1,表示不显示A,第3位为1,D。
注册表小解析
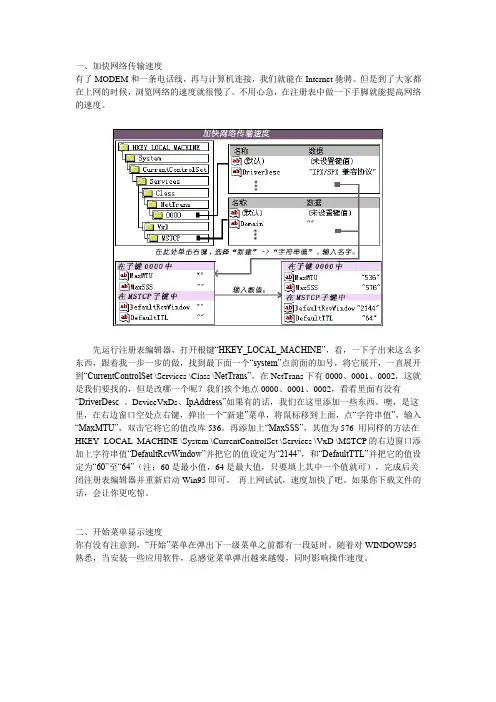
一、加快网络传输速度有了MODEM和一条电话线,再与计算机连接,我们就能在Internet驰骋。
但是到了大家都在上网的时候,浏览网络的速度就很慢了。
不用心急,在注册表中做一下手脚就能提高网络的速度。
先运行注册表编辑器,打开根键“HKEY_LOCAL_MACHINE”,看,一下子出来这么多东西,跟着我一步一步的做,找到最下面一个“system”点前面的加号,将它展开,一直展开到“CurrentControlSet \Services \Class \NetTrans”,在NetTrans下有0000、0001、0002,这就是我们要找的,但是改哪一个呢?我们挨个地点0000、0001、0002,看看里面有没有“DriverDesc 、DeviceVxDs、IpAddress”如果有的话,我们在这里添加一些东西。
噢,是这里,在右边窗口空处点右键,弹出一个“新建”菜单,将鼠标移到上面,点“字符串值”,输入“MaxMTU”,双击它将它的值改库536。
再添加上“MaxSSS”,其值为576 用同样的方法在HKEY_LOCAL_MACHINE \System \CurrentControlSet \Services \VxD \MSTCP的右边窗口添加上字符串值“DefaultRcvWindow”并把它的值设定为“2144”,和“DefaultTTL”并把它的值设定为“60”至“64”(注:60是最小值,64是最大值,只要填上其中一个值就可),完成后关闭注册表编辑器并重新启动Win95即可。
再上网试试,速度加快了吧。
如果你下载文件的话,会让你更吃惊。
二、开始菜单显示速度你有没有注意到,“开始”菜单在弹出下一级菜单之前都有一段延时。
随着对WINDOWS95熟悉,当安装一些应用软件,总感觉菜单弹出越来越慢,同时影响操作速度。
打开“开始”下的“运行”,输入REGEDIT,点确定后,启动注册表编辑器,选中“HKEY_CURRENT_USER”点前面的加号,打开“ControlPanel”下的“Desktop”,把亮条停在Desktop上后,点Edit菜单中的“新建”下的“字符串值”,为Desktop建立一个新的字符串值,在右边栏出现一个“新值#1”,然后取名为“MenuShowDelay”,在它上面双击,输入一个值,为1到10,为1则延时最短,关闭注册表编辑器。
IE浏览器安全选项的注册表键值,修改注册表启用Activex控件的脚本
; (3=禁用、0=启用、1=提示)
"1609"=dword:00000000
;允许META REFRESH
; (3=禁用、0=启用)
"1608"=dword:00000000
;允许Microsoft网页浏览器控件的脚本
; (3=禁用、0=启用)
; IE6:允许Internet Exlorer Webbrowser控件的脚本
"2702"=dword:00000000
;允许Scriptlet
; (3=禁用、0=启用、1=提示)
; XP+IE6不存在此项
"1209"=dword:00000000
;允许运行以前未使用的ActiveX控件而不提示
; (3=禁用、0=启用)
; XP+IE6不存在此项
"1208"=dword:00000000
; .NET Framework -开始
;--------------------------------------------------
; XAML浏览器应用程序
; (3=禁用、0=启用、1=提示)
"2400"=dword:00000000
; XPS文档
; (3=禁用、0=启用、1=提示)
"2401"=dword:00000000
;允许对剪贴板进行编程访问
; (3=禁用、0=启用、1=提示)
; IE6:允许通过脚本进行粘贴操作
"1407"=dword:00000000
;允许网站使用脚本窗口提示获得信息
; (3=禁用、0=启用)
如何修复IE及注册表
如何修复IE及注册表于近期很多网友反映自己的IE遭到一些,网站使用Javascipt 技术的恶意更改,因此,本站特推出这个修改专题,希望大家可以应付这些情况。
如果大家还有什么问题可以去给我们留言。
一、修改IE的标题栏即在IE浏览器最上方的蓝色横条里做广告,而不是显示默认的"Microsoft Internet Explorer"。
这种修改非常常见,有人也特意针对它编制了反修改的程序。
1.注册表法HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\MainHKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main在注册表中找到以上两处主键,将其下的"Window Title"主键删除,并关闭所有打开的IE浏览器窗口再重新打开就能看到效果。
2.MagicSet法点击"IE 4/5",点击与"IE 标题"字体平行的"复原"按钮即可。
二、修改IE的首页这个改回来很方便,在IE的设置里就有。
比较麻烦的是某些网页在浏览者的硬盘里写入程序,使重启计算机后首页设置又被改了回去,这时可使用"系统配置实用程序"来解决。
开始�运行,键入msconfig点击"确定",在弹出的窗口中切换到"启动"选项卡,禁用可疑程序启动项。
三、在Windows启动时显示一个窗口,点确定才能进去这个设置其实与IE无关,而是Windows的登录提示窗口,不过最近有些网页对它动上了脑筋,在这个窗口里做广告。
1.注册表法HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Cu rrentVersion\Winlogon在注册表中找到此主键,将其下的"LegalNoticeCaption"和"LegalNoticeText"主键删除即可。
注册表在IE中的应用技巧

我们 可 以在 I 览 器 的“ne t 项 ” 话 框 的 “ E浏 Itme 选 对 内 容” 选项 页 的 “ 级 审 查 ” 中设 置 口令 , 样 , 显 示 有 分 框 这 在 A t e 的 页 面 时 , 会 出 现 “ 级 审 查 不 允 许 查 看 ” 提 e vX i 总 分 的 示 信息 , 然后 弹 出 口令 对 话 框 , 求 您 输 入 监 护 人 口令 。 要 如果 口令不 对 , 将停 止浏 览 。但 是 , 则 如果 此 口令 遗 忘 了 , 则无 法浏 览 这 些 特 征 的页 面 。在 口令 遗 忘 后 , 装 l 重 E浏 览 器 也无 法去 掉安 全 口令 。 这 时 只有 求助 于 注册表 了 : 开— — 打
设 置 , 到定 制 皿 的 目的。而本 文 要 介绍 的是 , 过 修改 达 通
现一个 名 为“ o r ̄ dDrc r” D wt r i t y 的字 符 串值 , 默 认 值 为 l _ eo 其 “ c:\ N O WI D WS\ eko ” 它就是 用 于定 义 皿 默认 文件 D stp 。
小化 切换 时 有递 变 的效果 。 2 更 改 I 览 器 中 的 安 全 口 令 . E浏
当我 们 打开一 个 皿 页 面 时 , 发 现 在 超 级 链 接 下 方 会 有一 划线 , 主要 是让 用 户更 加容 易分 清超 级链 接 与 普通 这 文本 的 区别 。但有 时我 们 为 了达 到某 个 版面 效果 , 希望 不 看 到在这 些超 级链 接 下 有 划线 , 希 望 取 ? 而 肖它们 , 也 是 这 非 常容易 办 到 的 。事 实 上 , 同时 为下 划 线 提 供 了 三 种 皿 不 同的显 示状 态 , 它们 分别 是 “ 终 显示下 划线 ” “ 终 不 始 、始 显 示下划 线 ” “ 鼠标 放 到 超级 链 接 下 面 的 时候 显下 示 和 将 划线 ” 广 大 用 户 完 全 可 根 据 自己 的需 要 对 其 加 以 调 整 。 , 具体 来说 , 们若 拟 对 皿 是 否 显 示 超级 链 接 的下 划 线 进 我 行设 置 , 应启 动 Widw 8的注册 表编 辑器 并依 次 展 开 则 no s9
注册表是什么意思注册表各部分有什么作用及功能

注册表是什么意思注册表各部分有什么作⽤及功能今天,为⼤家分析⼀篇⽂章“注册表键值简介,注册表各部分含义是什么?”,关于这个,希望新⼿的可以多学习⼀下,针对这个问题,进⾏了分析,那么⼩编就简单分析⼀下吧:与注册表有关的术语1、注册表:是⼀个树状分层的数据库(如图)。
从物理上讲,它是System.dat和User.dat两个⽂件;从逻辑上讲,它是⽤户在注册表编辑器中看到的配置数据。
2、HKEY :“根键”或“主键”,它的图标与资源管理器中⽂件夹的图标有点⼉相像。
Windows将注册表分为六个部分,并称之为HKEY_name,它意味着某⼀键的句柄。
3、key(键):它包含了附加的⽂件夹和⼀个或多个值。
4、subkey(⼦键):在某⼀个键(⽗键)下⾯出现的键(⼦键)。
5、branch(分⽀):代表⼀个特定的⼦键及其所包含的⼀切。
⼀个分⽀可以从每个注册表的顶端开始,但通常⽤以说明⼀个键和其所有内容。
6、value entry(值项):带有⼀个名称和⼀个值的有序值。
每个键都可包含任何数量的值项。
每个值项均由三部分组成:名称,数据类型,数据。
名称:不包括反斜杠的字符、数字、代表符、空格的任意组合。
同⼀键中不可有相同的名称。
数据类型:包括字符串、⼆进制、双字三种。
字符串(REG_SZ):顾名思义,⼀串ASCII码字符。
如“Hello World”,是⼀串⽂字或词组。
在注册表中,字符串值⼀般⽤来表⽰⽂件的描述、硬件的标识等。
通常它由字母和数字组成。
注册表总是在引号内显⽰字符串。
⼆进制(REG_BINARY):如 F03D990000BC ,是没有长度限制的⼆进制数值,在注册表编辑器中,⼆进制数据以⼗六进制的⽅式显⽰出来。
双字(REG_DWORD):从字⾯上理解应该是Double Word ,双字节值。
由1-8个⼗六进制数据组成,我们可⽤以⼗六进制或⼗进制的⽅式来编辑。
如 D1234567 。
数据:值项的具体值,它可以占⽤到64KB。
注册表修改IE默认主页
HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\Main\Start Page
HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\Start Page
特殊例子:当IE的起始页变成了某些网址后,就算你通过选项设置修改好了,重启以后又会变成他们的网址啦,十分的难缠。其实他们是在你机器里加了一个自运行程序,它会在系统启动时将你的IE起始页设成他们的网站。 解决办法:
运行注册表编辑器regedit.exe,然后依次展开HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run 主键,然后将其下的registry.exe子键删除,然后删除自运行程序c:Program Files\registry.exe,最后从IE选项中重新设置起始页就好了。
2、篡改IE的默认页
有些IE被改了起始页后,即使设置了“使用默认页”仍然无效,这是因为IE起始页的默认页也被篡改啦。具体说来就是以下注册表项被修改: HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\Main\Default_Page_URL “Default_Page_URL”这个子键的键值即起始页的默认页。
解决办法:
将“homepage”的键值改为“0”即可。
Байду номын сангаас
解决办法:
运行注册表编辑器,然后展开上述子键,将“Default_Page_UR”子键的键值中的那些篡改网站的网址改掉就好了,或者设置为IE的默认值。
注册表中IE安全级别相关设置说明
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Internet Settings\Zones HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\InternetSettings\Zones\{0|1|2|3|4} 的设置中的各项值的含义Internet Explorer 安全区域设置存储在以下注册表子项下面:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet SettingsHKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings这些注册表项包含以下项:TemplatePoliciesZoneMapZones注意:默认情况下,安全区域设置存储在HKEY_CURRENT_USER 注册表项子树中。
因为该子树是为每个用户动态加载的,所以一个用户的设置不会影响另一个用户的设置。
如果在组策略中启用了“安全区域:仅使用计算机设置”;或者Security_HKLM_only DWORD 值存在,并在以下注册表子项中的值为1,则只使用本地计算机设置,并且所有用户都具有相同的安全设置:HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\Windows\CurrentVersion\Internet Settings在启用Security_HKLM_only 策略的情况下,Internet Explorer 将使用HKLM 值,而HKCU 值仍会显示在Internet Explorer 中“安全”选项卡上的区域设置中。
在Internet Explorer 7 中,“Internet 选项”对话框的“安全”选项卡显示以下消息,表示这些设置由系统管理员管理:有些设置由系统管理员管理如果在组策略中启用了“安全区域:仅使用计算机设置”;或者Security_HKLM_only DWORD 值不存在或被设置为0,则同时使用计算机设置和用户设置。
注册表各项详解
注册表9X、2000、XP、2003所有注册表设置(很全很详细)《开始菜单及相关设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoRecentDocsMenu"=dword:00000001(隐藏开始->文档菜单)"NoRecentDocsHistory"=dword:00000001(禁止将打开的文档存入历史记录)"ClearRecentDocsOnExit"=dword:00000001(退出系统自动清除历史记录,包括文档、运行和查找)"NoFavoritesMenu"=dword:00000001(隐藏开始->收藏夹菜单)"NoSMHelp"=dword:00000001(隐藏开始->帮助菜单)(WIN2000/ME/XP)"NoFind"=dword:00000001(禁用查找/搜索)"NoRun"=dword:00000001(禁用运行,禁止IE访问本地资源,除非输入"桌面",禁止WIN2000/XP 通过任务管理器创建新任务)"NoLogOff"=dword:00000001(禁用注销)(WIN9X)"StartMenuLogOff"=dword:00000001(禁用注销)(WIN2000/XP)"NoClose"=dword:00000001(禁用关闭系统/关闭计算机)"NoSetFolders"=dword:00000001(隐藏控制面板、打印机/网络连接,WIN2000/XP仅从开始菜单隐藏;此外还禁用WIN+E快捷键)"NoSetTaskbar"=dword:00000001(禁止设置任务栏和开始菜单)"NoFolderOptions"=dword:00000001(从开始->设置菜单和资源管理器菜单中删除文件夹选项)"NoWindowsUpdate"=dword:00000001(从开始菜单中删除Windows Update,禁止到Windows Update网站升级)"NoSetActiveDesktop"=dword:00000001(从开始->设置菜单中删除活动桌面)(WIN9X)"NoActiveDesktop"=dword:00000001(禁用活动桌面,WIN9X/2000在桌面右键菜单和显示属性里不出现相关项目)"NoActiveDesktopChanges"=dword:00000001(禁止更改活动桌面,在显示属性里不出现相关项目)《资源管理器设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoFileMenu"=dword:00000001(隐藏Explorer中的文件菜单)"NoNetConnectDisconnect"=dword:00000001(禁止使用资源管理器或网上邻居映射或断开网络驱动器)"NoWebView"=dword:00000001(禁止按Web页查看)(WIN2000/XP)《隐藏桌面图标》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "Nodesktop"=dword:00000001(隐藏桌面所有图标)"NoNetHood"=dword:00000001(隐藏桌面网上邻居图标)"NoInternetIcon"=dword:00000001(隐藏桌面Internet Explorer图标)《禁止使用鼠标右键》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoViewContextMenu"=dword:00000001(禁止在桌面、我的电脑中使用鼠标右键)"NoTrayContextMenu"=dword:00000001(禁止在任务栏中使用鼠标右键)"NoChangeStartMenu"=dword:00000001(禁止在开始菜单使用鼠标右键及拖放)《打印机设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoAddPrinter"=dword:00000001(禁止添加打印机)"NoDeletePrinter"=dword:00000001(禁止删除打印机)"NoPrinterTabs"=dword:00000001(隐藏打印机属性中的常规和详细资料页面)(WIN9X)《隐藏驱动器》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoDrives" =hex:01,00,00,00(隐藏A盘)/02,00,00,00(隐藏B盘)/04,00,00,00(隐藏C盘)/0 8,00,00,00(隐藏D盘)/10,00,00,00(隐藏E盘)/20,00,00,00(隐藏F盘)/ff,ff,ff,03(隐藏全部)[注]若要隐藏多个驱动器,将其对应的值相加即可,如要隐藏A盘和C盘,设置"05,00,00,00";要隐藏D盘,E盘和F盘设置"38,00,00,00",注意要以十六进制运算。
IE中毒注册表修改
IE中毒注册表修改现在流⾏的桌⾯两个IE或者说是双IE的原理差不多出来了,那病毒先在:HKEY_CLASSES_ROOT\CLSID\创建⼀个注册项然后再到这⾥:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer \Desktop\NameSpace创建⼀个对应的项,改变权限,使得⽤户只有读取的权限,没有控制的权限。
完了之后,将正常的IE图标隐藏。
知道原理之后,解决的步骤应该是:展开这⾥HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer \Desktop\NameSpace找到除了正常项以外的项,然后检查他们创建的注册表项的权限,将权限修改为完全控制,然后删除掉他们的项(删除之前,先导出备份⼀份),然后再回到这⾥:HKEY_CLASSES_ROOT\CLSID\搜索他们创建的类项:⽰例:找到之后删除掉,基本上桌⾯的虚假IE就可以删除或者是变成怪物了。
下⾯提供⼀些正常的系统注册表项,和测试的病毒创建的注册表项,供⼤家参考对⽐,找出虚假的项。
桌⾯正常IE注册表导出:Windows Registry Editor Version 5.00[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\HideDesktopIcons][HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\HideDesktopIcons\ClassicStartMenu] "{871C5380-42A0-1069-A2EA-08002B30309D}.default"="0""{871C5380-42A0-1069-A2EA-08002B30309D}"=dword:00000000[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\HideDesktopIcons\NewStartPanel] "{20D04FE0-3AEA-1069-A2D8-08002B30309D}"=dword:00000001"{450D8FBA-AD25-11D0-98A8-0800361B1103}"=dword:00000001"{208D2C60-3AEA-1069-A2D7-08002B30309D}"=dword:00000001"{871C5380-42A0-1069-A2EA-08002B30309D}"=dword:00000000正常的IE桌⾯图标导出:Windows Registry Editor Version 5.00[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop][HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace][HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{1f4de370-d627-11d1-ba4f-00a0c91eedba}]@="Computer Search Results Folder"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{450D8FBA-AD25-11D0-98A8-0800361B1103}]@="""Removal Message"="@mydocs.dll,-900"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{645FF040-5081-101B-9F08-00AA002F954E}]@="Recycle Bin"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{e17d4fc0-5564-11d1-83f2-00a0c90dc849}]@="Search Results Folder"关联⼀下吧:/doc/63616d4afe4733687e21aa81.html /znhygsd/blog/item/48cab600fa8b338de850cd12.htm l Windows Registry Editor Version 5.00[HKEY_CLASSES_ROOT\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}]"InfoTip"=hex(2):40,00,73,00,68,00,64,00,6f,00,63,00,6c,00,63,00,2e,0 0,64,00,\6c,00,6c,00,2c,00,2d,00,38,00,38,00,31,00,00,00"LocalizedString"=hex(2):40,00,73,00,68,00,64,00,6f,00,63,00,6c,00,63 ,00,2e,00,\64,00,6c,00,6c,00,2c,00,2d,00,38,00,38,00,30,00,00,00[HKEY_CLASSES_ROOT\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\Defau ltIcon]@=hex(2):73,00,68,00,64,00,6f,00,63,00,6c,00,63,00,2e,00,64,00,6c,00,6c,00,2c,\00,2d,00,31,00,39,00,30,00,00,00[HKEY_CLASSES_ROOT\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\InPro cServer32]@=hex(2):25,00,53,00,79,00,73,00,74,00,65,00,6d,00,52,00,6f,00,6f,00, 74,00,25,\00,5c,00,73,00,79,00,73,00,74,00,65,00,6d,00,33,00,32,00,5c,00,73,00, 68,00,\64,00,6f,00,63,00,76,00,77,00,2e,00,64,00,6c,00,6c,00,00,00 "ThreadingModel"="Apartment"[HKEY_CLASSES_ROOT\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\shell] @="OpenHomePage" [HKEY_CLASSES_ROOT\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\shell \OpenHomePage]@="打开主页(&H)""MUIVerb"="@shdoclc.dll,-10241"[HKEY_CLASSES_ROOT\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\shell \OpenHomePage\Command]@=hex(2):22,00,43,00,3a,00,5c,00,50,00,72,00,6f,00,67,00,72,00,61,00,6d,00,20,\00,46,00,69,00,6c,00,65,00,73,00,5c,00,49,00,6e,00,74,00,65,00,72,00,6e,00,\65,00,74,00,20,00,45,00,78,00,70,00,6c,00,6f,00,72,00,65,00,72,00,5c, 00,69,\00,65,00,78,00,70,00,6c,00,6f,00,72,00,65,00,2e,00,65,00,78,00,65,00,00,00[HKEY_CLASSES_ROOT\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\Shell Folder]"Attributes"=dword:00000024"HideFolderVerbs"="""WantsParseDisplayName"="""HideOnDesktopPerUser"=""explorer:/doc/63616d4afe4733687e21aa81.html /space/file/znhygsd/-4e0a-4f20-5206-4eab/Explorer..reg.zip/.page病毒创建的:Windows Registry Editor Version 5.00[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop][HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace][HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{11016101-E366-4D22-BC06-4ADA335C892B}]@="IE History and Feeds Shell Data Source for Windows Search"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{1f4de370-d627-11d1-ba4f-00a0c91eedba}]@="Computer Search Results Folder"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{450D8FBA-AD25-11D0-98A8-0800361B1103}]@="""Removal Message"="@mydocs.dll,-900"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{645FF040-5081-101B-9F08-00AA002F954E}]@="Recycle Bin"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explore r\Desktop\NameSpace\{B1D521BD-BD50-D123-3576-72D12B55633D}]@="Microsoft Office Excel 2003"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Desktop\NameSpace\{e17d4fc0-5564-11d1-83f2-00a0c90dc849}]@="Search Results Folder"病毒创建的:Windows Registry Editor Version 5.00[HKEY_CLASSES_ROOT\CLSID\{11016101-E366-4D22-BC06-4ADA335C892B}]@="IE History and Feeds Shell Data Source for Windows Search"[HKEY_CLASSES_ROOT\CLSID\{11016101-E366-4D22-BC06-4ADA335C892B}\InPro cServer32]@="C:\\WINDOWS\\system32\\ieframe.dll" "ThreadingModel"="Both"[HKEY_CLASSES_ROOT\CLSID\{11016101-E366-4D22-BC06-4ADA335C892B}\Shell Folder] "Attributes"=dword:20180000病毒创建的:Windows Registry Editor Version 5.00[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}]@="Internet Explorer"[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Defau ltIcon]@="C:\\Program Files\\Internet Explorer\\iexplore.exe,-32528"[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell] @=""[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell \D]@="删除(&D)"[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell \D\Command]@="Rundll32.exe"[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell \Open]@="打开主页(&H)"[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell \Open\Command]@="C:\\Program Files\\Internet Explorer\\iexplore.exe %1h%t%t%p%:%/%/%w%w%w%.%18%f%f%.%n%e%t%/%?%12%16%?%15%16"[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell \属性(&R)]@=""[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell \属性(&R)\Command] @="Rundll32.exe Shell32.dll,Control_RunDLL Inetcpl.cpl"[HKEY_CLASSES_ROOT\CLSID\{B1D521BD-BD50-D123-3576-72D12B55633D}\Shell Folder]@="""Attributes"=dword:00000010加密的⽹址:h%t%t%p%:%/%/%w%w%w%.%18%f%f%.%n%e%t%/%?%12%16%?%15%16。