
Linux查看ssh版本的方法
Linux查看ssh版本的方法
导读:ssh是系统的安全外壳协议,已发展了好几个版本,那么你知道你使用的ssh是哪个版本吗?下面小编就教你查看Linux系统中ssh版本的方法,感兴趣的朋友不妨来了解下。
安全Shell(SSH)通过加密的安全通信通道来远程登录或者远程执行命令。
SSH被设计来替代不安全的明文协议,如telnet、rsh和rlogin。
SSH提供了大量需要的特性,如认证、加密、数据完整性、授权和转发/通道。
SSH1 vs. SSH2
SSH协议规范存在一些小版本的差异,但是有两个主要的大版本:SSH1 (版本号1.XX)和SSH2 (版本号 2.00)。
事实上,SSH1和SSH2是两个完全不同互不兼容的协议。
SSH2明显地提升了SSH1中的很多方面。
首先,SSH是宏设计,几个不同的功能(如:认证、传输、连接)被打包进一个单一的协议,SSH2带来了比SSH1更强大的安全特性,如基于MAC的完整性检查,灵活的会话密钥更新、充分协商的加密算法、公钥证书等等。
SSH2由IETF标准化,且它的实现在业界被广泛部署和接受。
由于SSH2对于SSH1的流行和加密优势,许多产品对SSH1放弃了支持。
在写这篇文章的时候,OpenSSH仍旧支持SSH1和SSH2,然而在所有的现代Linux发行版中,OpenSSH 服务器默认禁用了SSH1。
检查支持的SSH协议版本
方法一
如果你想检查本地OpenSSH服务器支持的SSH协议版本,你可以参考/etc/ssh/sshd_config这个文件。
用文本编辑器打开/etc/ssh/sshd_config,并且查看“Protocol”字段。
如果如下显示,就代表服务器只支持SSH2。
Protocol 2
如果如下显示,就代表服务器同时支持SSH1和SSH2。
Protocol 1,2
方法二
如果因为OpenSSH服务其运行在远端服务器上而你不能访问/etc/ssh/sshd_config。
你可以使用叫ssh的SSH客户端来检查支持的协议。
具体
说来,就是强制ssh使用特定的SSH协议,接着我么查看SSH服务器的响应。
下面的命令强制ssh使用SSH1:
$ ssh -1 user@remote_server
下面的命令强制ssh使用SSH2:
$ ssh -2 user@remote_server
如果远程SSH服务器只支持SSH2,那么第一个带“-1”的选项就会出现像下面的错误信息:
Protocol major versions differ:1 vs. 2
如果SSH服务器同时支持SSH1和SSH2,那么两个命令都有效。
方法三
另一个检查版本的方法是运行SSH扫描工具,叫做scanssh。
这个命令行工具在你想要检查一组IP地址或者整个本地网络来升级SSH1兼容的SSH服务器时很有用。
下面是基本的SSH版本扫描语法。
$ sudo scanssh -s ssh -n [ports][IP addresses or CIDR prefix]
“-n”选项可以指定扫描的SSH端口。
你可以用都好分隔来扫描多个端口,不带这个选项,scanssh会默认扫描22端口。
使用下面的命令来发现192.168.1.0/24本地网络中的SSH服务器,并检查SSH 协议v版本:
$ sudo scan -s ssh 192.168.1.0/24
如果scanssh为特定IP地址报告“SSH-1.XX-XXXX”,这暗示着相关的SSH服务器支持的最低版本是SSH1.如果远程服务器只支持SSH2,scanssh会显示“SSH-2.0-XXXX”。
上面就是Linux查看ssh版本的方法介绍了,因为不同的版本支持的语法略有不同,有些命令会无法使用,导致命令失效。
LinuxSSH命令使用大全

LinuxSSH命令使用大全1. ssh:2. scp:3. sftp:- 切换本地工作目录:lcd [本地目录路径]- 切换远程工作目录:cd [远程目录路径]- 上传文件:put [本地文件] [远程路径]4. ssh-keygen:- 生成密钥对:ssh-keygen- 指定密钥文件名称:ssh-keygen -f [密钥文件名] - 指定密钥类型:ssh-keygen -t [密钥类型]5. ssh-agent:- 启动ssh-agent:eval `ssh-agent`- 添加私钥:ssh-add [私钥文件路径]- 列出已添加的私钥:ssh-add -l- 删除私钥:ssh-add -d [私钥文件路径]6. ssh-copy-id:7. sshfs:- 卸载远程文件系统:umount [本地路径]8. ssh-keyscan:- 扫描主机公钥:ssh-keyscan [主机地址]- 导出主机公钥到文件:ssh-keyscan [主机地址] >> [公钥文件]9. ssh_config:- 配置别名主机:Host [别名] / HostName [主机地址] / User [用户名] / Port [端口号]10. sshd_config:- 修改SSH服务器监听端口:Port [新端口号]- 禁止Root用户直接登录:PermitRootLogin no- 禁止空密码登录:PermitEmptyPasswords no11. ssh-keyscan:- 检查服务器公钥指纹:ssh-keyscan -H [主机地址]12. ssh-add:- 添加私钥到ssh-agent:ssh-add [私钥文件路径]- 显示已添加的私钥列表:ssh-add -l- 删除私钥:ssh-add -d [私钥文件路径]13. ssh-keyscan:- 扫描主机公钥:ssh-keyscan [主机地址]- 导出主机公钥到文件:ssh-keyscan [主机地址] >> [公钥文件路径]14. ssh-keygen:- 生成密钥对:ssh-keygen- 指定密钥文件名:ssh-keygen -f [密钥文件名]- 指定密钥类型:ssh-keygen -t [密钥类型]15. sshfs:- 卸载远程文件系统:umount [本地路径]16. netstat:- 查看当前SSH连接:netstat -nat , grep ESTABLISHED , grep [主机地址]17. lsof:- 查找打开的SSH连接:lsof -i :22 , grep ssh以上是常用的SSH命令,可以帮助您在Linux系统中进行远程登录、文件传输和配置调整。
Linux下OpenSSH版本升级

CentOS使用yum update更新时不升级内核cp /etc/yum.conf /etc/yum.confbak方法一、修改yum的配置文件vi /etc/yum.conf 在[main]的最后添加exclude=kernel* 方法二、直接在yum的命令后面加上如下的参数:yum --exclude=kernel* update系统运维 温馨提醒:qihang01原创内容©版权所有,转载请注明出处及原文链接查看系统版本cat /etc/issue查看内核版本uname -a/view/7c047e4b647d27284b7351f5.htmlLinux下OpenSSH版本升级一、OpenSSH升级前需要准备的工作如下:(1)下载最新版本的OpenSSH安装包(当前最新版本为2014年3月15日更新的openssh-6.6p1.tar.gz),下载地址:ftp:///pub/OpenBSD/OpenSSH/portable/ (2)如果是在本机上操作,请直接关闭SSH服务;如果是远程操作,请先开启Telnet的服务,再关闭SSH服务;SSH服务的开启和关闭方法:#service sshd start或者#/etc/init.d/sshd start 开启ssh服务; #service sshd stop或者#/etc/init.d/sshd stop 开启ssh服务; Telnet服务的开启和关闭方法:(3)将下载好的OpenSSH包上传到需要升级的服务器上。
(4)检查OpenSSL和Zlib版本,openssh-6.6p1要求在OpenSSL的版本在1.0.1 以上,Zlib的版本在1.2.5以上。
查看相关命令如下:#rpm -qa|grep openssl 查看OpenSSL的版本 #rpm -qa|grep zlib 查看Zlib的版本(5)如果OpenSSL和Zlib版本无法满足OpenSSH升级需求,则需要进行相应的版本升级,升级步骤如下:下载OpenSSL和Zlib:/source/openssl-1.0.1i.tar.gz //下载OpenSSL /distfiles/zlib-1.2.5.tar.bz2 //下载Zlib 将OpenSSL和Zlib安装包上传到需要升级的服务器上;安装Zlib:#tar -jxvf zlib-1.2.5.tar.bz2 //首先安装zlib库,否则会报zlib.c错误无法进行#cd zlib-1.2.5#./configure#make#make install安装OpenSSL:#tar -zxvf openssl-1.0.1i.tar.gz#cd openssl-1.0.1i#./config shared zlib#make#make test#make installmv /usr/bin/openssl /usr/bin/openssl.OFFmv /usr/include/openssl /usr/include/openssl.OFFln -s /usr/local/ssl/bin/openssl /usr/bin/opensslln -s /usr/local/ssl/include/openssl /usr/include/openssl//移走原先系统自带的openssl,将自己编译产生的新文件进行链接配置库文件搜索路径# echo "/usr/local/ssl/lib" >> /etc/ld.so.conf# /sbin/ldconfig -v# openssl version -a(6)安装完成后再参考上面的步骤检查OpenSSL和Zlib的版本。
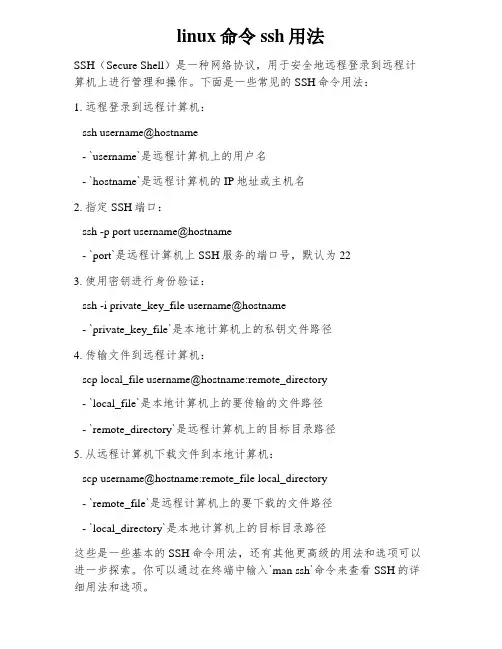
linux命令ssh用法
linux命令ssh用法
SSH(Secure Shell)是一种网络协议,用于安全地远程登录到远程计算机上进行管理和操作。
下面是一些常见的SSH命令用法:
1. 远程登录到远程计算机:
ssh username@hostname
- `username`是远程计算机上的用户名
- `hostname`是远程计算机的IP地址或主机名
2. 指定SSH端口:
ssh -p port username@hostname
- `port`是远程计算机上SSH服务的端口号,默认为22
3. 使用密钥进行身份验证:
ssh -i private_key_file username@hostname
- `private_key_file`是本地计算机上的私钥文件路径
4. 传输文件到远程计算机:
scp local_file username@hostname:remote_directory
- `local_file`是本地计算机上的要传输的文件路径
- `remote_directory`是远程计算机上的目标目录路径
5. 从远程计算机下载文件到本地计算机:
scp username@hostname:remote_file local_directory
- `remote_file`是远程计算机上的要下载的文件路径
- `local_directory`是本地计算机上的目标目录路径
这些是一些基本的SSH命令用法,还有其他更高级的用法和选项可以进一步探索。
你可以通过在终端中输入`man ssh`命令来查看SSH的详细用法和选项。
Linux查看系统版本的方法查看自己的系统版本
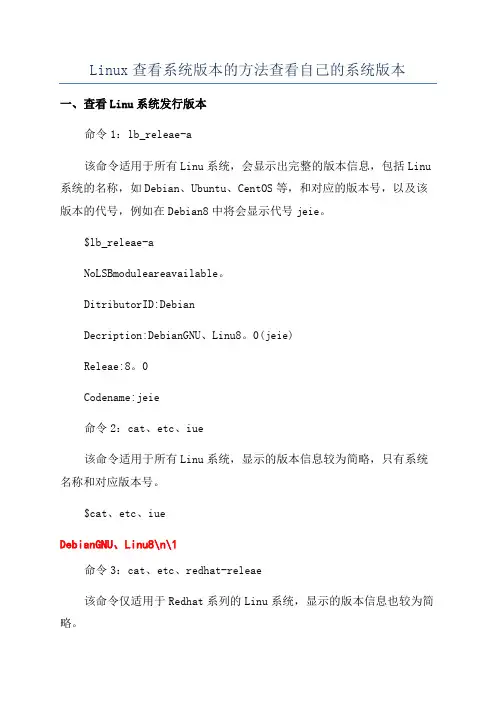
Linux查看系统版本的方法查看自己的系统版本一、查看Linu系统发行版本命令1:lb_releae-a该命令适用于所有Linu系统,会显示出完整的版本信息,包括Linu 系统的名称,如Debian、Ubuntu、CentOS等,和对应的版本号,以及该版本的代号,例如在Debian8中将会显示代号jeie。
$lb_releae-aNoLSBmoduleareavailable。
DitributorID:DebianDecription:DebianGNU、Linu8。
0(jeie)Releae:8。
0Codename:jeie命令2:cat、etc、iue该命令适用于所有Linu系统,显示的版本信息较为简略,只有系统名称和对应版本号。
$cat、etc、iueDebianGNU、Linu8\n\1命令3:cat、etc、redhat-releae该命令仅适用于Redhat系列的Linu系统,显示的版本信息也较为简略。
$cat、etc、redhat-releaeCentOSreleae6。
0(Final)二、查看Linu内核版本命令1:uname-a$uname-aLinuCodeBelief3、16。
0-4-amd641SMPDebian3、16。
7-ckt9-3,deb8ul(2022-04-24)86_64GNU、Linu命令2:cat、proc、verion$cat、proc、verion看了“Linu查看系统版本的方法”还想看:1、如何用命令查看操作系统版本2、如何查阅Linu系统正在使用的Shell版本3、怎么查看自己的电脑系统是什么版本4、如何用命令查看Linu系统版本5、MAC怎么查看系统版本及配置情况6。
怎么查看window8的操作系统版本。
LINUX操作系统版本怎么看

LINUX操作系统版本怎么看
LINUX操作系统作为一种自由开放源代码的操作系统,具有众多版本和发行版。
了解当前系统所使用的LINUX版本对系统管理、软件兼容性以及安全性非常重要。
本文将介绍在LINUX操作系统上如何查看当前系统的版本信息。
方法一:使用命令行查看版本信息
在LINUX操作系统中,可以使用命令行来查看当前系统的版本信息。
以下是几个常用的命令:
1. 使用lsb_release命令
lsb_release命令是一个用来查看LINUX发行版信息的工具。
要使用这个命令,只需打开终端,输入以下命令并按下回车键:
lsb_release -a
该命令将显示有关系统发行版的信息,包括发行版编号、发行版描述和发行版
代码名称。
通过这些信息,您可以了解到正在使用的LINUX操作系统的具体版本。
2. 使用cat命令查看/proc/version文件
/proc/version是一个存储了有关内核和GCC版本的文件。
通过使用cat命令
查看该文件,可以获取有关系统版本的信息。
打开终端,并输入以下命令:cat /proc/version
该命令将显示详细的内核和GCC版本信息,包括内核版本号、GCC版本和构
建日期等。
通过这些信息,您可以获得当前LINUX操作系统的更详细的版本信息。
方法二:使用图形界面查看版本信息
如果您更倾向于使用图形界面来查看LINUX操作系统的版本信息,以下是几种常用的方法:
1. 使用系统设置
大多数LINUX发行版都提供了一个。
如何在Linux终端中查看系统信息
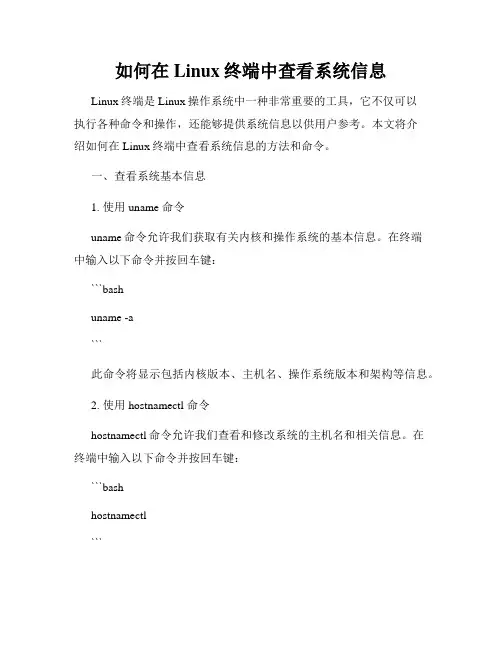
如何在Linux终端中查看系统信息Linux终端是Linux操作系统中一种非常重要的工具,它不仅可以执行各种命令和操作,还能够提供系统信息以供用户参考。
本文将介绍如何在Linux终端中查看系统信息的方法和命令。
一、查看系统基本信息1. 使用 uname 命令uname命令允许我们获取有关内核和操作系统的基本信息。
在终端中输入以下命令并按回车键:```bashuname -a```此命令将显示包括内核版本、主机名、操作系统版本和架构等信息。
2. 使用 hostnamectl 命令hostnamectl命令允许我们查看和修改系统的主机名和相关信息。
在终端中输入以下命令并按回车键:```bashhostnamectl```此命令将显示主机名、操作系统版本、内核版本、硬件架构和时间相关信息。
3. 使用 lsb_release 命令lsb_release命令用于显示当前系统的发行版信息。
在终端中输入以下命令并按回车键:```bashlsb_release -a```此命令将显示操作系统的发行版名称、版本号和描述等信息。
二、查看硬件信息1. 使用 lspci 命令lspci命令用于显示计算机的PCI总线配置信息,包括连接到PCI总线的设备列表。
在终端中输入以下命令并按回车键:```bashlspci```此命令将显示包括设备名称、供应商信息和设备标识等硬件信息。
2. 使用 lsusb 命令lsusb命令用于显示连接到USB总线的设备列表。
在终端中输入以下命令并按回车键:```bashlsusb```此命令将显示包括设备名称、供应商信息和设备标识等USB设备信息。
3. 使用 lscpu 命令lscpu命令用于显示CPU架构和详细信息。
在终端中输入以下命令并按回车键:```bashlscpu```此命令将显示处理器架构、核心数量、线程数量和缓存信息等CPU 相关信息。
三、查看内存和磁盘信息1. 使用 free 命令free命令用于显示系统的内存使用情况。
linux下的ssh配置
linux下的ssh配置配置“/etc/ssh/ssh_config”文件“/etc/ssh/ssh_config” 文件是OpenSSH系统范围的配置文件,允许你通过设置不同的选项来改变客户端程序的运行方式。
这个文件的每一行包含“关键词-值”的匹配,其中“关键词”是忽略大小写的。
下面列出来的是最重要的关键词,用man命令查看帮助页(ssh (1))可以得到详细的列表。
编辑“ssh_config”文件(vi /etc/ssh/ssh_config),添加或改变下面的参数:# Site-wide defaults for various optionsHost *ForwardAgent noForwardX11 noRhostsAuthentication noRhostsRSAAuthentication noRSAAuthentication yesPasswordAuthentication yesFallBackT oRsh noUseRsh noBatchMode noCheckHostIP yesStrictHostKeyChecking noIdentityFile ~/.ssh/identityPort 22Cipher blowfishEscapeChar ~下面逐行说明上面的选项设置:Host *选项“Host”只对能够匹配后面字串的计算机有效。
“*”表示所有的计算机。
ForwardAgent no“ForwardAgent”设置连接是否经过验证代理(如果存在)转发给远程计算机。
ForwardX11 no“ForwardX11”设置X11连接是否被自动重定向到安全的通道和显示集(DISPLAY set)。
RhostsAuthentication no“RhostsAuthentication”设置是否使用基于rhosts的安全验证。
RhostsRSAAuthentication no“RhostsRSAAuthentication”设置是否使用用RSA算法的基于rhosts的安全验证。
SSH版本7.4升级到8.3版本操作方法
SSH版本7.4升级到8.3版本操作⽅法本⽂章所使⽤的的相关环境说明:操作系统:CentOS Linux release 7.5.1804 (Core) (新环境)第三⽅yum源:(可百度⾃⾏寻找并配置,如:清华⼤学源,163源,搜狐、阿⾥云yum源等国内第三⽅yum源都可以)通过升级SSH服务修复安全漏洞SSH服务⽤于远程连接服务器,但是如果ssh服务存在漏洞,⿊客就可以通过ssh服务远程控制服务器。
例如:以下版本范围内都存在漏洞。
更新ssh版本修复漏洞版本升级的两种⽅法:(本⽂章推荐使⽤第⼆种编译安装⽅式)⽅法⼀:使⽤yum升级ssh的版本如果你的ssh版本过低可以通过yum直接升级sshd服务。
如果可以使⽤yum升级尽量使⽤yum进⾏升级,因为yum升级维护起来很⽅便。
先看⼀下当前的ssh版本此⽅法需要⾃⾏寻找⼀下第三⽅openssh的最新版本的yum仓库地址,并在本地配置后⽅可使⽤yum直接升级[root@servera ~]# yum update openssh -y⽅法⼆:源码编译安装openssh如果想安装到最新版本的openssh则需要使⽤源码安装。
配置备⽤连接⽅式telnet,以防⽌配置失败不能连接服务器。
[root@servera ~]# yum install xinetd telnet-server -y检查配置⽂件,如果存在/etc/xinetd.d/telnet⽂件则需要修改配置使root⽤户可以通过telnet登陆,如果不存在该⽂件则⽆需配置。
[root@servera ~]# ll /etc/xinetd.d/telnetls: cannot access /etc/xinetd.d/telnet: No such file or directory扩展:/etc/xinetd.d/telnet⽂件配置改:disable = no为:disable = yes配置telnet登录的终端类型,添加pst终端,⽂件末尾添加即可。
linux操作系统版本查看命令
linux操作系统版本查看命令在windows下我们查看系统信息直接右击电脑属性就可以查看了.那么在Linux系统中如何查看呢.下面大家与店铺一起来学习一下linux 操作系统版本的查看命令吧。
linux操作系统版本查看命令一.查看内核版本命令:1) [root@SOR_SYS ~]# cat /proc/versionLinux version 2.6.18-238.el5 (mockbuild@) (gcc version 4.1.2 20080704 (Red Hat 4.1.2-50)) #1 SMP Sun Dec 19 14:22:44 EST 2010[root@SOR_SYS ~]#2)[root@SOR_SYS ~]# uname -r2.6.18-238.el53)[root@SOR_SYS ~]# uname -aLinux SOR_ 2.6.18-238.el5 #1 SMP Sun Dec 19 14:22:44 EST 2010 x86_64 x86_64 x86_64 GNU/Linux[root@SOR_SYS ~]#二.查看linux版本:1) 登录到服务器执行 lsb_release -a ,即可列出所有版本信息,例如:[root@SOR_SYS ~]# lsb_release -aLSB Version: :core-4.0-amd64:core-4.0-ia32:core-4.0-noarch:graphics-4.0-amd64:graphics-4.0-ia32:graphics-4.0-noarch:printing-4.0-amd64:printing-4.0-ia32:printing-4.0-noarchDistributor ID: RedHatEnterpriseASDescription: Red Hat Enterprise Linux AS release 4 (Nahant Update 4)Release: 4Codename: NahantUpdate4[root@SOR_SYS ~]#注:这个命令适用于所有的linux,包括Redhat、SuSE、Debian 等发行版。
Linux下OpenSSH版本升级
CentOS使用yum update更新时不升级内核cp /etc/yum.conf /etc/yum.confbak方法一、修改yum的配置文件vi /etc/yum.conf 在[main]的最后添加exclude=kernel* 方法二、直接在yum的命令后面加上如下的参数:yum --exclude=kernel* update系统运维 温馨提醒:qihang01原创内容©版权所有,转载请注明出处及原文链接查看系统版本cat /etc/issue查看内核版本uname -a/view/7c047e4b647d27284b7351f5.htmlLinux下OpenSSH版本升级一、OpenSSH升级前需要准备的工作如下:(1)下载最新版本的OpenSSH安装包(当前最新版本为2014年3月15日更新的openssh-6.6p1.tar.gz),下载地址:ftp:///pub/OpenBSD/OpenSSH/portable/ (2)如果是在本机上操作,请直接关闭SSH服务;如果是远程操作,请先开启Telnet的服务,再关闭SSH服务;SSH服务的开启和关闭方法:#service sshd start或者#/etc/init.d/sshd start 开启ssh服务; #service sshd stop或者#/etc/init.d/sshd stop 开启ssh服务; Telnet服务的开启和关闭方法:(3)将下载好的OpenSSH包上传到需要升级的服务器上。
(4)检查OpenSSL和Zlib版本,openssh-6.6p1要求在OpenSSL的版本在1.0.1 以上,Zlib的版本在1.2.5以上。
查看相关命令如下:#rpm -qa|grep openssl 查看OpenSSL的版本 #rpm -qa|grep zlib 查看Zlib的版本(5)如果OpenSSL和Zlib版本无法满足OpenSSH升级需求,则需要进行相应的版本升级,升级步骤如下:下载OpenSSL和Zlib:/source/openssl-1.0.1i.tar.gz //下载OpenSSL /distfiles/zlib-1.2.5.tar.bz2 //下载Zlib 将OpenSSL和Zlib安装包上传到需要升级的服务器上;安装Zlib:#tar -jxvf zlib-1.2.5.tar.bz2 //首先安装zlib库,否则会报zlib.c错误无法进行#cd zlib-1.2.5#./configure#make#make install安装OpenSSL:#tar -zxvf openssl-1.0.1i.tar.gz#cd openssl-1.0.1i#./config shared zlib#make#make test#make installmv /usr/bin/openssl /usr/bin/openssl.OFFmv /usr/include/openssl /usr/include/openssl.OFFln -s /usr/local/ssl/bin/openssl /usr/bin/opensslln -s /usr/local/ssl/include/openssl /usr/include/openssl//移走原先系统自带的openssl,将自己编译产生的新文件进行链接配置库文件搜索路径# echo "/usr/local/ssl/lib" >> /etc/ld.so.conf# /sbin/ldconfig -v# openssl version -a(6)安装完成后再参考上面的步骤检查OpenSSL和Zlib的版本。