
VRRP实验配置
一、实验目的
熟悉VRRP协议的使用方式和配置方法
理解VRRP协议的适用场合
二、应用环境
VRRP是一种容错协议,将局域网的多台路由器组织成一台“虚拟”路由器,或称为一个备份组。
在备份组内,总有一台路由器或交换机是活动路由器(Master),它完成“虚拟”路由器的工作,备份组中其它路由器或交换机作为备份路由器(Backup),随时监控Master的活动。
当Master出现故障时,Backup将选举出一个新的Master接替其工作,继续为网段内的各主机提供路由服务,保持网段内主机不间断地与外界保持通信。
三、实验设备
使用Dynamips0.2.7虚拟环境
四、实验拓扑
本实验SW3模拟一台二层HUB或交换机
五、实验要求
1、在交换机SW1和交换机SW2上分别划分基于端口的VLAN:
2、路由器及PC1网络设置
六、实验步骤
1、交换机路由器PC基本配置,网络协议配置,使SW1,SW2,R1互联互通
2、配置VRRP
SW1 配置
SW1(config)#int vlan 1
SW1(config-if)#vrrp 1 ip 192.168.1.254
SW1(config-if)#vrrp 1 priority 254
SW1(config-if)#vrrp 1 authentication text test SW1(config-if)#vrrp 1 preempt
SW2 配置
SW1(config)#int vlan 1。
mstp加vrrp的实验例子

mstp加vrrp的实验例子(原创实用版)目录1.MSTP 和 VRRP 的概述2.MSTP 加 VRRP 的实验环境搭建3.实验步骤和过程4.实验结果及分析5.实验结论和展望正文一、MSTP 和 VRRP 的概述1.MSTP(Multiple Spanning Tree Protocol):多实例生成树协议,用于在多个 VLAN(虚拟局域网)之间实现生成树保护。
2.VRRP(Virtual Router Redundancy Protocol):虚拟路由器冗余协议,用于提高网络设备的可靠性和冗余性。
二、MSTP 加 VRRP 的实验环境搭建1.设备:两台路由器(Router1 和 Router2),一台交换机(Switch)2.接口:Router1 的接口 G0/0/1 和 G0/0/2 分别连接到 Switch 的接口 1 和 2;Router2 的接口 G0/0/1 和 G0/0/2 分别连接到Switch 的接口 3 和 4。
3.配置:为每个接口分配不同的 VLAN,如 G0/0/1 为 VLAN10,G0/0/2 为 VLAN20。
三、实验步骤和过程1.在 Router1 上配置 MSTP 和 VRRP:a.配置 MSTP:在 Router1 上启用 MSTP,将 G0/0/1 和 G0/0/2 分别配置为 MSTP 的实例 1 和实例 2。
b.配置 VRRP:在 Router1 上启用 VRRP,将 G0/0/1 和 G0/0/2 分别配置为 VRRP 的虚拟路由器 1 和虚拟路由器 2。
2.在 Router2 上配置 MSTP 和 VRRP:a.配置 MSTP:在 Router2 上启用 MSTP,将 G0/0/1 和 G0/0/2 分别配置为 MSTP 的实例 1 和实例 2。
b.配置 VRRP:在 Router2 上启用 VRRP,将 G0/0/1 和 G0/0/2 分别配置为 VRRP 的虚拟路由器 1 和虚拟路由器 2。
VRRP的配置实验报告

实验报告班级组号两人一组,找班干部要组号联络人组长同组人组成员课程名称计算机网络实验日期10月23日实验名称实验五 VRRP的配置成绩实验目的:1.能够配置VRRP;2. 通过实验了解PC的网关是通过VRRP形成的浮动地址;3. 通过实验了解网关冗余协议VRRP是如何来保护pc网关的。
实验条件:计算机、eNSP实验内容:实验拓扑图:配置思路:在SwitchA和SwitchB上创建VRRP备份组1和VRRP备份组2,在备份组1中,配置SwitchA为Master设备,SwitchB为Backup设备;在备份组2中,配置SwitchB为Master 设备,SwitchA为Backup设备,实现流量的负载均衡。
PC1与PC2的IP配置:SWA的配置(SWB反过来):在SwitchA上创建VRRP备份组1,配置SwitchA的优先级为120,抢占延时为20秒,作为Master设备;在SwitchA上创建VRRP备份组2, SwitchA的优先级为缺省值,作为Backup设备。
在SwitchA上创建VRRP备份组1配置SwitchA的优先级为120,抢占延时为20秒,在SwitchA上创建VRRP备份组2配置SwitchA的优先级为默认,在SwitchB上创建VRRP备份组2,配置SwitchB的优先级为120,抢占延时为20秒,作为Master设备;在SwitchB上创建VRRP备份组1, SwitchB的优先级为缺省值,作为Backup设备。
在SwitchB上创建VRRP备份组2配置SwitchB的优先级为120,抢占延时为20秒,测试:实验总结:通过这次实验我学会了如何配置VRRP协议以及此协议要解决的问题。
通过配置VRRP协议实现流量的负载均衡,保证可靠性。
在配置时要注意IP地址的配置,三层接口的创建等。
神州数码交换机VRRP实验
实验三十八、交换机VRRP实验一、 实验目的1、熟悉VRRP协议的使用方式和配置方法;2、理解VRRP协议的适用场合。
二、 应用环境VRRP和HSRP具有类似的功能,实现方法上略有不同,VRRP是由IETF提出,是一个标准协议,HSRP是由CISCO公司制定的。
VRRP(Virtual Router Redundancy Protocol,虚拟路由器冗余协议)是一种容错协议,运行于局域网的多台路由器上,它将这几台路由器组织成一台“虚拟”路由器,或称为一个备份组(Standby Group)。
在VRRP备份组内,总有一台路由器或以太网交换机是活动路由器(Master),它完成“虚拟”路由器的工作;该备份组中其它的路由器或以太网交换机作为备份路由器(Backup,可以不只一台),随时监控Master的活动。
当原有的Master出现故障时,各Backup将自动选举出一个新的Master来接替其工作,继续为网段内各主机提供路由服务。
由于这个选举和接替阶段短暂而平滑,因此,网段内各主机仍然可以正常地使用虚拟路由器,实现不间断地与外界保持通信。
三、 实验设备1、DCRS-7604(或6804)交换机2台2、HUB或交换机1台3、PC机2-4台4、Console线1-2根5、直通网线若干根五、 实验要求1、在交换机7604A和交换机7604B上分别划分基于端口的VLAN:交换机 VLAN 端口成员 IP1 24 10.1.157.1/24DCRS-7604A100 1 192.168.100.1/2410 8-16 192.168.10.1/24DCRS-7604B1 24 10.1.157.2/24100 1 192.168.100.2/2420 8-16 192.168.20.1/242、PC1-PC4的网络设置为:设备 IP地址 gateway MaskPC1 192.168.100.101 192.168.100.1255.255.255.0PC2 192.168. 100.102 192.168.100.1255.255.255.0PC3 192.168.10.2 192.168.10.1 255.255.255.0PC4 192.168.20.2 192.168.20.1 255.255.255.03、验证:无论拔掉192.168.100.1的线还是192.168.100.2的线,PC1和PC2不需要做网络设置的改变都可以与PC3和PC4通信。
cisco下vrrp的配置试验
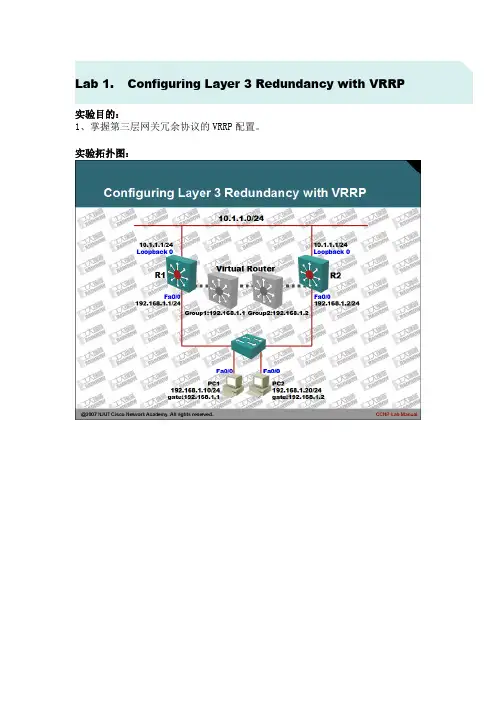
Lab 1.Configuring Layer 3 Redundancy with VRRP
实验目的:
1、掌握第三层网关冗余协议的VRRP配置。
实验拓扑图:
实验步骤及要求:
1、本实验可以使用三层交换机完成,也可以使用路由器完成,在使用路由器时需要注意IOS的版本,确认支持HSRP协议。
2、配置PC1与PC2路由器,将其模拟成主机,配置如下:
3、首先在PC1和PC2上使用ping和traceroute命令,确认网络是否可达:
4、将R1路由器的FA0/0接口,置为down状态:
5、再次在R1和R2上使用ping和traceroute命令测试:
6、虽然有两台路由器都可以到达目标网络,但是默认情况下,并没有充分利用冗余设备,因此当网络单点出错时,必然会引起部分用户无法访问网络。
7、为了解决这一问题,在R1和R2上配置VRRP协议,配置如下:
8、通过查看两台路由器的VRRP组汇总信息,确认不同路由器的组身份:
9、再次把R1路由器的Fa0/0接口置为DOWN状态,两台路由器将会出现如下信息:
10、再次在R1和R2上使用ping和traceroute确认:
11、由于在网络中启用了两个不同的VRRP组,所以最大限度上确保了网络冗余。
同时为了更好的观察VRRP的工作过程,建议在R1和R2路由器上使用扩展的PING 命令持续向目标网络发送数据包。
同时在R1和R2路由器使用如下命令进行调试,具体不再列出:
12、实验完成。
VRRP实验

VRRP基本配置一、实验拓扑:二、实验配置:1.SWA与SWB之间跑Trunk.[SWA]interface Ethernet 1/0/1[SWA-Ethernet1/0/1]port link-type trunk[SWA-Ethernet1/0/1]port trunk permit vlan all[SWA-Ethernet1/0/1]quit[SWB]interface Ethernet 1/0/1[SWB-Ethernet1/0/1]port link-type trunk[SWB-Ethernet1/0/1]port trunk permit vlan all[SWB-Ethernet1/0/1]quit2.创建VLAN 20[SWA]vlan 20[SWA-vlan20]quit[SWA][SWB]vlan 20[SWB-vlan20]quit[SWB]3.跑VRRP[SWA]interface Vlan-interface 20[SWA-Vlan-interface20]ip address 192.168.2.101 255.255.255.0[SWA-Vlan-interface20]vrrp vrid 1 virtual-ip 192.168.2.100[SWA-Vlan-interface20]vrrp vrid 1 priority 120[SWA-Vlan-interface20]vrrp vrid 1 preempt-mode[SWA-Vlan-interface20]vrrp vrid 1 timer advertise 30[SWA-Vlan-interface20]vrrp vrid 1 authentication-mode md5 cisco[SWA-Vlan-interface20]quit[SWA][SWB]interface Vlan-interface 20[SWB-Vlan-interface20]ip address 192.168.2.102 255.255.255.0[SWB-Vlan-interface20]vrrp vrid 1 virtual-ip 192.168.2.100[SWB-Vlan-interface20]vrrp vrid 1 priority 100[SWB-Vlan-interface20]vrrp vrid 1 preempt-mode[SWB-Vlan-interface20]vrrp vrid 1 timer advertise 30[SWB-Vlan-interface20]vrrp vrid 1 authentication-mode md5 cisco[SWB-Vlan-interface20]quit[SWB]%Apr 2 00:11:47:154 2000 SWA L2INF/5/VLANIF LINK STATUS CHANGE:- 1 -Vlan-interface20 is UP%Apr 2 00:11:47:265 2000 SWA VRRP/5/MasterChange:- 1 -Vlan-interface20 | Virtual Router 1 : INITIALIZE --> BACKUP reason: Received interface event%Apr 2 00:11:47:455 2000 SWA IFNET/5/UPDOWN:- 1 -Line protocol on the interfaceVlan-interface20 is UP%Apr 2 00:13:17:144 2000 SWA VRRP/5/MasterChange:- 1 -Vlan-interface20 | Virtual Router 1 : BACKUP --> MASTER reason: Fail receiving VRRP advertisement message in 3 times Advertisement_Interval[SWA]dis vrrp verboseRun Method : VIRTUAL-MACVirtual Ip Ping : DisableInterface : Vlan-interface20VRID : 1 Adver. Timer : 30Admin Status : UP State : MasterConfig Pri : 120 Run Pri : 120Preempt Mode : YES Delay Time : 0Auth Type : MD5 Key :5W97B'/VOV+Q=^Q`MAF4<1!!Virtual IP : 192.168.2.100Virtual MAC : 0000-5e00-0101Master IP : 192.168.2.101[SWA][SWB]display vrrp verboseRun Method : VIRTUAL-MACVirtual Ip Ping : DisableInterface : Vlan-interface20VRID : 1 Adver. Timer : 30Admin Status : UP State : BackupConfig Pri : 100 Run Pri : 100Preempt Mode : YES Delay Time : 0Auth Type : MD5 Key : 5W97B'/VOV+Q=^Q`MAF4<1!!Virtual IP : 192.168.2.100Master IP : 192.168.2.101%Apr 2 00:12:39:444 2000 SWB L2INF/5/VLANIF LINK STATUS CHANGE:- 1 -Vlan-interface20 is UP%Apr 2 00:12:39:555 2000 SWB VRRP/5/MasterChange:- 1 -Vlan-interface20 | Virtual Router 1 : INITIALIZE --> BACKUP reason: Received interface event%Apr 2 00:12:39:745 2000 SWB IFNET/5/UPDOWN:- 1 -Line protocol on the interface Vlan-interface20 is UP三、实验总结:。
VRRP配置实验报告

课程名称网络设计与系统集成实验名称VRRP配置7.1实验目的1.掌握三层交换机的VRRP功能。
2.掌握三层交换机的VRRP配置。
7.2实验设备三层交换机3台,二层交换机1台,PC机3台,网线若干。
7.3实验内容与操作步骤1.组网图SW1、SW2和和SW3用三层交换机,也可用路由器,SW4用二层交换机。
2.操作步骤(1)配置VLAN与VLAN接口Sw1的配置[Sw1]vlan2[Sw1-vlan2]porte1/0/9toe1/0/16[Sw1-vlan2]vlan3[Sw1-vlan3]porte1/0/17toe1/0/24[Sw1-vlan3]q[Sw1]interfacevlan2[Sw1-vlan-interface2]ipadd10.0.0.2255.255.255.0[Sw1-vlan-interface2]q[Sw1]interfacevlan3[Sw1-vlan-interface3]ipadd20.0.0.1255.255.255.0 Sw2的配置[Sw2]vlan2[Sw2-vlan2]porte1/0/9toe1/0/16[Sw2-vlan2]vlan3[Sw2-vlan3]porte1/0/17toe1/0/24[Sw2-vlan3]q[Sw2]interfacevlan2[Sw2-vlan-interface2]ipadd10.0.0.3255.255.255.0 [Sw2-vlan-interface2]q[Sw2]interfacevlan3[Sw2-vlan-interface3]ipadd30.0.0.1255.255.255.0 Sw3的配置[Sw3]vlan2[Sw3-vlan2]porte1/0/1toe1/0/8[Sw3-vlan2]vlan3[Sw3-vlan3]porte1/0/9toe1/0/16[Sw3-vlan3]vlan416[Sw3-vlan4]porte1/0/17toe1/0/24[Sw3-vlan4]q[Sw3]interfacevlan2[Sw3-vlan-interface2]ipadd20.0.0.2255.255.255.0 [Sw3-vlan-interface2]q[Sw3]interfacevlan3[Sw3-vlan-interface3]ipadd30.0.0.2255.255.255.0 [Sw3-vlan-interface3]q[Sw3]interfacevlan4[Sw3-vlan-interface3]ipadd40.0.0.1255.255.255.0 (2)配置交换机之间的路由Sw1的配置[Sw1]rip[Sw1-rip-1]network10.0.0.0[Sw1-rip-1]network20.0.0.0Sw2的配置[Sw2]rip[Sw2-rip-1]network10.0.0.0[Sw2-rip-1]network30.0.0.0Sw3的配置[Sw3]rip[Sw3-rip-1]network30.0.0.0[Sw3-rip-1]network30.0.0.0[Sw3-rip-1]network40.0.0.0配置完成后,验证个交换机之间路由的是否正常。
实验五 配置VRRP单备份组
实验五配置VRRP单备份组【实验名称】配置VRRP单备份组【实验目的】配置VRRP单备份组实现VRRP的冗余备份模式【背景描述】某集团公司总部在北京,分公司在上海,分公司和总部之间一条线路连接,在总部和分公司间运行OSPF。
在使用网络过程中经常出现由于线路故障导致网络中断的情况,为了实现分公司与总公司之间的高可用性,所以希望在分公司的网络中通过配置VRRP,实现通过两条线连接到总公司,两条线路互为备份。
【需求分析】要解决分公司采用单条链路接入到总部容易出现单点故障的问题,可以采用多条线路接入总部网络,同时在分公司的出口路由器上运行VRRP,使两条线路互为备份,出现故障时自动切换。
【实验拓扑】【实验设备】路由器 3台 交换机 1台 PC机 2台【预备知识】路由器基本配置知识、OSPF基本配置、VRRP工作原理。
【实验原理】VRRP技术是解决网络中主机配置单网关容易出现单点故障问题的一项技术,通过将多台路由器配置到一个VRRP组中,每一个VRRP组虚拟出一台虚拟路由器,作为网络中主机的网关。
一个VRRP组中,所有真实路由器选举出来一台优先级最高的路由器作为主路由器。
虚拟路由器的转发工作由主路器承担。
当主路由器因故障宕机时,备份路由器成为主路由器,承担虚拟路由器的转发工作,从而保证网络的稳定性。
【实验步骤】第一步:在路由器上配置IP地址RA#config terminalRA(config)#interface serial 1/2RA(config-if)#ip address 200.1.1.1 255.255.255.252RA(config-if)#exitRA(config)#interface FastEthernet 1/0RA(config-if)#ip address 12.1.1.1 255.255.255.0RA(config-if)#exitRB#config terminalRB(config)#interface FasEthernet 1/0RB(config-if)#ip address 12.1.1.2 255.255.255.0RB(config if)#exitRB(config)#interface FastEthernet 1/1RB(config-if)#ip address 65.1.1.1 255.255.255.252RB(config-if)#exitRC#config terminalRC(config)#interface serial 1/2RC(config-if)#ip address 200.1.1.2 255.255.255.252RC(config-if)#clock rate 64000RC(config-if)#exitRC(config)#interface FastEthernet 1/1RC(config-if)#ip address 65.1.1.2 255.255.255.252RC(cofnig-if)#exitRC(config)#interface FastEthernet 1/0RC(config-if)#ip address172.16.1.1 255.255.255.0RC(config)#exit第二步:配置OSPFRA(config)#router sopfRA(config-reouter)#network 12.1.1.0 0.0.0.255 area 0.0.0.0RA(config-reouter)#network 200.1.1.0 0.0.0.3 area 0.0.0.0RB(cofnig)#router ospfRB(config-router)#network 12.1.1.0 0.0.0.255 area 0.0.0.0RB(cofnig-router)#network 65.1.1.0 0.0.0.3 area 0.0.0.0RC(config)#router ospfRC(config-router)#network 65.1.1.0 0.0.0.3 area 0.0.0.0RC(config-router)#network 172.16.1.0 0.0.0.0 area 0.0.0.0RC(config-router)#network 200.1.1.0 0.0.0.3 area 0.0.0.0第三步:配置VRRPRA(config)#interface FasEthernet 1/0RA(config-if)#vrrp 32 ip 12.1.1.254RA(config-if)#vrrp 32 priority 120!将RA在VRRP组32中的优先级配置为较高的的120,从而能够成为Master路由器RA(config-if)#vrrp 32track serial 1/2 30!将RA在VRRP组32中对端口serial1/2进行监控,当监控的端口状态为DOWN时,路由器优先级降低30RB(config)#interface FastEthernet 1/0RB(config-if)#vrrp 32 ip 12.1.1.254第四步:验证测试使用show vrrp brief来验证配置。
vrrp实验
实验拓扑:实验需求:实验设备:两台AR2220,两台S5700,一台S3700,两台PC1.客户一属于vlan10,客户二属于vlan20;2.汇聚层运行VRRP进行备份冗余,汇聚交换机间采用LACP进行链路捆绑;二层生成树采用MSTP;3.核心与汇聚之间起OSPF;4.广域网链路采用PPP封装;5.要求全网可达,vlan10 流量走左边且在LSW1挂掉后切换到LSW2,vlan20流量走右边且在LSW2挂掉后切换到LSW1;6.测试流量走向,分析Root与Master不一致情况下流量走向。
思路:1、规划IP2、划分好access及trunk口3、链路捆绑display eth-trunk 1 display int eth-trunk 14、配置vrrpnterface Vlanif10vrrp vrid 1 virtual-ip 10.1.1.254vrrp vrid 1 priority 120vrrp vrid 1 preempt-mode timer delay 205、配置mstp生成树stp region-configurationregion-name g1instance 1 vlan 10instance 2 vlan 20active region-configurationstp enablestp instance 1 root primarystp instance 2 root secondary6、核心与汇聚之间起OSPF=============================================配置:AR1:interface Serial4/0/0ip address 10.1.5.1 255.255.255.0ip route-static 0.0.0.0 0.0.0.0 10.1.5.2--------------------------------------------------------------------------------AR2:interface Serial4/0/0ip address 10.1.5.2 255.255.255.0#interface GigabitEthernet0/0/1ip address 10.1.3.2 255.255.255.0#interface GigabitEthernet0/0/2ip address 10.1.4.2 255.255.255.0#ospf 1 router-id 1.1.1.1default-route-advertise---------------下发默认路由#area 0.0.0.0network 10.1.3.0 0.0.0.255network 10.1.4.0 0.0.0.255#ip route-static 0.0.0.0 0.0.0.0 10.1.5.1========================================================== LSW1:vlan batch 10 20 30#stp instance 1 root primary-------------------配置mstp生成树stp instance 2 root secondary#stp region-configurationregion-name g1instance 1 vlan 10instance 2 vlan 20active region-configuration#interface Vlanif10---------------------------配置vrrpip address 10.1.1.253 255.255.255.0vrrp vrid 1 virtual-ip 10.1.1.254vrrp vrid 1 priority 120vrrp vrid 1 preempt-mode timer delay 20#interface Vlanif20ip address 10.1.2.253 255.255.255.0vrrp vrid 2 virtual-ip 10.1.2.254vrrp vrid 2 preempt-mode timer delay 20#interface Vlanif30ip address 10.1.3.1 255.255.255.0#interface Eth-Trunk1--------------------------创建Etherchannel口port link-type trunkport trunk allow-pass vlan 10 20-----------允许vlan10 20mode lacp-static-----------------------------启用lacp#interface GigabitEthernet0/0/1------------华为交换机不能直接配置IP,需要关联。
基本VRRP实验
基本VRRP 实验【实验名称】基本VRRP 实验【实验目的】 掌握如何通过配置VRRP 互相备份来提供更稳定可靠的网络服务。
【背景描述】在某企业网络中,核心层采用了1台三层交换机,由于存在单点故障,该企业决定用2台三层交换机作为核心层设备,2台互相备份,以此来提高网络的可靠性和稳定性,现需要做适当配置。
本实验以2台S3550-24和1台S2126G 交换机、1台R2624路由器为例。
PC 机的IP 地址和缺省网关分别为172.16.10.3/24和172.16.10.1/24,服务器的IP 地址和缺省网关分别为172.16.30.2/24和172.16.30.1/24。
【实现功能】 保证核心层网络的稳定可靠性。
【实验拓扑】.3F2F1F0/1F0/2F0/2F0/1F0/3F0/1F0/2F0.2.1.1.1【实验设备】S3550-24(2台)、R2624(1台)、S2126G (1台)【实验步骤】第一步:在路由器R2624上配置接口IP地址和路由Router(config)#interface fastEthernet 0Router(config-if)#ip address 172.16.30.1 255.255.255.0Router(config-if)#no shutdownRouter(config)#interface fastEthernet 1Router(config-if)#ip address 172.16.40.1 255.255.255.0Router(config-if)#no shutdownRouter(config)#interface fastEthernet 2Router(config-if)#ip address 172.16.20.1 255.255.255.0Router(config-if)#no shutdownRouter(config)#router ripRouter(config-router)#network 172.16.0.0验证测试:验证接口状态和路由表Router#show ip interface briefInterface IP-Address OK? Method Status Protocol FastEthernet0 172.16.30.1 YES manual up up FastEthernet0.10 unassigned YES unset deleted down FastEthernet1 172.16.40.1 YES manual up up FastEthernet2 172.16.20.1 YES manual up up FastEthernet3 unassigned YES unset administratively down down Serial0 unassigned YES manual down down Serial1 unassigned YES unset down downRouter#sh ip routeCodes: C - connected, S - static, R - RIPO - OSPF, IA - OSPF inter areaE1 - OSPF external type 1, E2 - OSPF external type 2Gateway of last resort is not set172.16.0.0/24 is subnetted, 3 subnetsC 172.16.40.0 is directly connected, FastEthernet1C 172.16.30.0 is directly connected, FastEthernet0C 172.16.20.0 is directly connected, FastEthernet2第二步:在S3550A上配置VRRP备份组及路由S3550A (config)#interface fastEthernet 0/1S3550A(config-if)#no switchport !设置端口F0/1为路由口S3550A (config-if)#ip add 172.16.10.1 255.255.255.0S3550A (config-if)#standby 1 ip 172.16.10.1 ! 创建VRRP备份组1,并配置组IP地址S3550A (config-if)#standby 1 preempt !设置VRRP备份组处于抢占模式S3550A(config)#interface fastEthernet 0/2S3550A(config-if)#no switchport !设置端口F0/2为路由口S3550A(config-if)#ip address 172.16.20.2 255.255.255.0S3550A(config-if)#no shutdownS3550A(config)#router ripS3550A(config-router)#network 172.16.0.0验证测试:验证VRRP备份组配置和路由表S3550A #show standby !显示VRRP 的相关配置信息If Group State Priority Preempt Interval V irtual IP Auth------- ----- ------ -------- ------- -------- --------------- --------Fa0/1 1 master 255 may 1 172.16.10.1S3550A#show ip routeType: C - connected, S - static, R - RIP, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2Type Destination IP Next hop Interface Distance Metric Status---- ------------------ --------------- --------- -------- -------- --------C 172.16.10.0/24 0.0.0.0 Fa0/1 0 0 Active C 172.16.20.0/24 0.0.0.0 Fa0/2 0 0 Active R 172.16.20.0/24 172.16.10.2 Fa0/1 120 2 Active R 172.16.30.0/24 172.16.20.1 Fa0/2 120 1 Active R 172.16.40.0/24 172.16.20.1 Fa0/2 120 1 Active第三步:在S3550B上配置VRRP备份组S3550B(config)#interface fastEthernet 0/2S3550B(config-if)#no switchportS3550B(config-if)#ip address 172.16.10.2 255.255.255.0S3550B(config-if)#no shutdownS3550B(config-if)#standby 1 ip 172.16.10.1S3550B(config-if)#standby 1 preemptS3550B(config)#interface fastEthernet 0/1S3550B(config-if)#no switchportS3550B(config-if)#ip address 172.16.40.2 255.255.255.0S3550B(config-if)#no shutS3550B(config)#router ripS3550B(config-router)#network 172.16.0.0验证测试:验证VRRP备份组配置和路由S3550B #show standby ! 结果显示S3550B处于备份状态If Group State Priority Preempt Interval Virtual IP Auth------- ----- ------ -------- ------- -------- --------------- --------Fa0/2 1 backup 100 may 1 172.16.10.1S3550B#show ip routeType: C - connected, S - static, R - RIP, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2Type Destination IP Next hop Interface Distance Metric Status---- ------------------ --------------- --------- -------- -------- --------C 172.16.10.0/24 0.0.0.0 Fa0/2 0 0 ActiveR 172.16.10.0/24 172.16.40.1 Fa0/1 120 16 Disabled R 172.16.20.0/24 172.16.40.1 Fa0/1 120 1 ActiveR 172.16.30.0/24 172.16.40.1 Fa0/1 120 1 ActiveC 172.16.40.0/24 0.0.0.0 Fa0/1 0 0 ActiveR 172.16.40.0/24 172.16.10.1 Fa0/2 120 2 Active第四步:验证网络的稳定可靠性C:\>ping 172.16.30.2 !从PC机Ping服务器当SwitchA或SwitchB出故障(如关电源)时,验证网络仍然连通:C:\>ping 172.16.30.2 -t !从PC机Ping服务器当备份组的Master主机出故障后,开始丢包,下面的结果显示丢包数34个,从第35个包开始又恢复正常,此时Backup主机接管工作,开始转发数据。
vrrp实验报告原理
vrrp实验报告原理
VRRP实验报告原理
一、实验目的
本实验旨在通过实际操作,加深对VRRP(虚拟路由冗余协议)原理的理解,掌握VRRP协议的配置和使用方法,以及实现路由器冗余备份的功能。
二、实验原理
VRRP是一种用于提高路由器可靠性和可用性的协议,它允许多台路由器共享同一个虚拟IP地址和虚拟MAC地址,其中一台路由器作为主路由器,其他路由
器作为备份路由器。
主路由器负责转发数据流量,备份路由器则处于待命状态,一旦主路由器出现故障,备份路由器会立即接管主路由器的工作,实现无缝切换,确保网络的连续性和稳定性。
三、实验步骤
1. 配置VRRP组:在路由器上创建VRRP组,指定虚拟IP地址和优先级。
2. 配置VRRP路由器:设置主备份路由器,指定VRRP组的角色和优先级。
3. 验证VRRP功能:检查VRRP路由器的状态和切换情况,验证VRRP协议是否正常工作。
四、实验结果
通过实验操作,我们成功配置了VRRP组,并设置了主备份路由器,指定了虚
拟IP地址和优先级。
在验证过程中,我们模拟了主路由器故障的情况,观察到
备份路由器能够迅速接管主路由器的工作,实现了路由器冗余备份的功能,确
保了网络的连续性和稳定性。
五、实验总结
VRRP协议是一种有效的路由器冗余备份解决方案,通过实验我们深入了解了VRRP协议的原理和工作机制,掌握了VRRP协议的配置和使用方法。
在实际网络中,合理使用VRRP协议能够提高网络的可靠性和可用性,确保网络的正常运行。
希望通过本次实验,能够加深对VRRP协议的理解,为今后的网络管理和维护工作提供参考。