
实验5分析ip报文结构
实验5 分析IP报文结构
1.实验目的
1)深入理解IP报文结构和工作原理;
2)掌握用Wireshark分析俘获的踪迹文件的基本技能。
2.实验环境
1)PC一台;
2)具有以太网卡一块,通过双绞线与校园网相连,或者具有适合的踪迹文件;
3)每台PC运行程序协议分析仪Wireshark。
3.实验步骤
1)分析俘获的分组
打开踪迹文件,对其源地址进行选择
根据源地址作为过滤条件,获得与相关的分组
有时为了清晰起见,屏蔽掉高层协议的细节,可以点击“Analyze Enable Protocols”打开“Profile:Default”窗口,若去除选择IP,则屏蔽IP相关的信息。
1)分析IP报文结构
将计算机连入网络,打开Wireshark俘获分组,从本机向选定的Web服务器发送Ping
报文。
选定其中一条Ping报文,该帧中的协议结构是:Ethernet IP:ICMP:data。
为了进一步分析IP数据报结构,点击首部细节信息栏中的“Internet Protocol”行,有关信息展开如下。
回答下列问题:
1)你使用的计算机的IP地址是多少
2)答:
在IP数据报首部,较高层协议字段中的值是什么
答:17
3)IP首部有多少字节载荷字段有多少字节
答:20 75
4)该IP数据报分段啦没有如何判断
答:没有,片偏移为0.
5)关于高层协议有哪些有用信息
答:我们可以看到正在做什么,是请求还是回应,还是在传递信息。
实验五、IP协议分析实验报告

实验五、IP协议分析实验报告1.实验目的:分析IP协议报文格式.2.实验环境:局域网环境,或者是联网的单机。
3.实验步骤:(1)启动ethereal软件,开始报文捕获。
(2)捕获IP的数据包(3)停止捕获报文。
4.实验分析,回答下列问题(1)请说明你是如何获得IP的捕获文件,并附上捕获的截图。
答:清空浏览器缓存,打开ethereal软件,开始报文捕获。
启动某个基于TCP的应用程序,打开浏览器输入。
等出现浏览的网页后停止数据包的捕获。
出现协议分析界面,将filter 一栏填入ip,则只显示ip协议信息(2)通过捕获的数据包分析IP的报文结构,将IP协议树中各名字字段,字段长度,字段名字段长度字段值字段表达信息Version 4B 4 表示当前正运行的IP版本信息Header length IP 4B 20bytes 表示以32比特为单位的信息中数据包报头(3)请举例说明IP协议中IP分组分片和组装的过程。
答:IP协议在传输数据包时,将数据报文分为若干分片进行传输,并在目标系统中进行重组。
这一过程称为分片(fragmentation)。
IP 分片(Fragmentation)发生在要传输的IP报文大小超过最大传输单位MTU(Maximum Transmission Unit)的情况。
比如说,在以太网(Ethernet)环境中可传输最大IP报文大小(MTU)为1500字节。
如果要传输的报文大小超过1500字节,则需要分片之后进行传输。
由此可以看出,IP分片在网络环境中是经常发生的事件。
5.实验总结,总结你在实验过程中遇到的问题和解决的方法。
答:(1)、实验过程中由于对ip协议的不熟悉,不明白各个字段的具体含义与作用,通过看书和查看相关的资料能够很好的完成实验。
(2)对ip协议的分组分片和组装的过程的知识掌握还不是彻底,还是不能熟练、正确的对其进行分析。
(3)通过这次试验对ip协议有了更深入的了解。
实验五IP报文的捕获与分析
2.4.4 实验报告
完成
– 实验指导书中规定的
实验数据及结果分析 思考题 实验结论
– 总结及心得体会 – 对本实验过程及方法、手段的改进建议
组格式
实验操作预习
– Sniffer捕获操作 – IP协议捕获操作
完成预习题
完成实验报告
– 实验项目名称 – 实验学时 – 实验原理 – 实验目的 – 实验内容 – 实验器材 – 实验步骤
实验步骤
1.根据实验拓扑设置主机TCP/IP配置 参数。运行sniffer软件,设置捕获条 件:
– Address
实验拓扑 操作事项 数据记A1 A2
2人一组
子网B B1 B2
检查Sniffer的工作情况
按照步骤1设置Sniffer捕获条件 – 提示:ICMP报文封装在IP分组中发送
然后启动Sniffer捕获 – Ping组内任意一台主机的IP地址 – Ping通后停止捕获
提交
– 纸质实验报告
实验五:IP报文捕获与分析
实验学时:2学时
内容
实验目的 实验预习 实验软件 实验要求
5.1 实验目的
掌握Sniffer软件的报文捕获操作 掌握IP报文格式
5.2 实验预习
预习实验指导书
– 目的、原理 – 内容、步骤 – 数据分析 – 实验结论 – Sniffer软件 – 以太帧、ARP和IP分
Type = IP,Mode = Include Station 1 = 本机IP地址,Station 2 =
any
– Advanced
IP协议的报文格式分析

IP协议的报文格式分析IP协议的报文格式分析1)分析IP 数据报头的格式,完成表9;表9 IP 协议报文分析字段报文信息说明版本头长服务类型总长度标识标志片偏移生存周期协议校验和源地址目的地址其中主要字段的意义和功能如下:* 版本:指IP协议的版本;* 头长:是指IP数据报的报头长度,它以4 字节为单位。
IP报头长度至少为20 字节,如果选项部分不是4 字节的整数倍时,由填充补齐;* 总长度:为整个IP 数据报的长度;* 服务类型:规定对数据报的处理方式;* 标识:是IP协议赋予数据报的标志,用于目的主机确定数据分片属于哪个报文;* 标志:为三个比特,其中只有低两位有效,这两位分别表示该数据报文能否分段和是否该分段是否为源报文的最后一个分段;* 生存周期:为数据报在网络中的生存时间,报文每经过一个路由器时,其值减1,当生存周期变为0 时,丢弃该报文;从而防止网络中出现循环路由;* 协议:指IP数据部分是由哪一种协议发送的;* 校验和:只对IP 报头的头部进行校验,保证头部的完整性;* 源IP地址和目的IP地址:分别指发送和接收数据报的主机的IP 地址。
IP文件头的详细内容(如图13所示),图13 IP文件头信息包括:Version(版本):版本序号为4,代表IPv4。
Header length:Internet文件头长度,为20个字节。
Type of service(服务类型值):该值为00,我们会看到ToS下面一直到总长度部分都是0。
这里可以提供服务质量(QoS)信息;每个二进制数位的意义都不同,这取决于最初的设定。
例如,正常延迟设定为0,说明没有设定为低延迟,如果是低延迟,设定值应该为1。
Total length(总长度):显示该数据的总长度,为Internet文件头和数据的长度之和。
Identification:该数值是文件头的标识符部分,当数据包被划分成几段传送时,接收数据的主机可以用这个数值来重新组装数据。
IP协议的基本原理、报文结构和抓包分析
IP协议的基本原理、报⽂结构和抓包分析IP协议的基本原理、报⽂结构和抓包分析基本原理:IP 协议提供了⼀种分层的、与硬件⽆关的寻址系统,它可以在复杂的路由式⽹络中传递数据所需的服务。
IP 协议可以将多个交换⽹络连接起来,在源地址和⽬的地址之间传送数据包。
同时,它还提供数据重新组装功能,以适应不同⽹络对数据包⼤⼩的要求。
在⼀个路由式⽹络中,源地址主机向⽬标地址主机发送数据时,IP协议是如何将数据成功发送到⽬标主机上的呢,由于⽹络分同⽹段和不同⽹段两种情况,⼯作⽅式如下:同⽹段:如果源地址主机和⽬标地址主机在同⼀⽹段,⽬标 IP 地址被 ARP 协议解析为 MAC 地址,然后根据 MAC 地址,源主机直接把数据包发给⽬标主机。
不同⽹段:⽹关(⼀般为路由器)的 IP 地址被 ARP 协议解析为 MAC 地址。
根据该 MAC 地址,源主机将数据包发送到⽹关。
⽹关根据数据包中的⽹段 ID 寻找⽬标⽹络。
如果找到,将数据包发送到⽬标⽹段;如果没找到,重复步骤(1)将数据包发送到上⼀级⽹关。
数据包经过⽹关被发送到正确的⽹段中。
重复同⽹段,⽬标IP地址被ARP协议解析为 MAC 地址。
根据该 MAC 地址,数据包被发送给⽬标地址的主机。
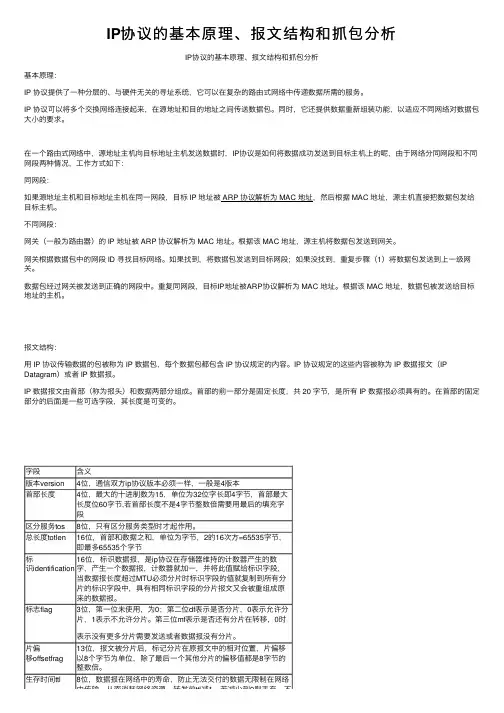
报⽂结构:⽤ IP 协议传输数据的包被称为 IP 数据包,每个数据包都包含 IP 协议规定的内容。
IP 协议规定的这些内容被称为 IP 数据报⽂(IP Datagram)或者 IP 数据报。
IP 数据报⽂由⾸部(称为报头)和数据两部分组成。
⾸部的前⼀部分是固定长度,共 20 字节,是所有 IP 数据报必须具有的。
在⾸部的固定部分的后⾯是⼀些可选字段,其长度是可变的。
字段含义版本version4位,通信双⽅ip协议版本必须⼀样,⼀般是4版本⾸部长度4位,最⼤的⼗进制数为15,单位为32位字长即4字节,⾸部最⼤长度位60字节,若⾸部长度不是4字节整数倍需要⽤最后的填充字段区分服务tos8位,只有区分服务类型时才起作⽤。
IP数据报文分析
课程:TCP/IP协议分析
实验名称
IP数据包格式
指导老师
姓名
学号
班级
实验地点
实验日期
成绩
一、实验内容:
抓取IP数据包进行分析
二、实验目的:
熟悉ip数据包的格式。
分析iP数据包
三、涉及实验的相关情况介绍(包含使用软件或实验设备等情况):
Windows系统抓包软件
四、程序清单与测试数据:
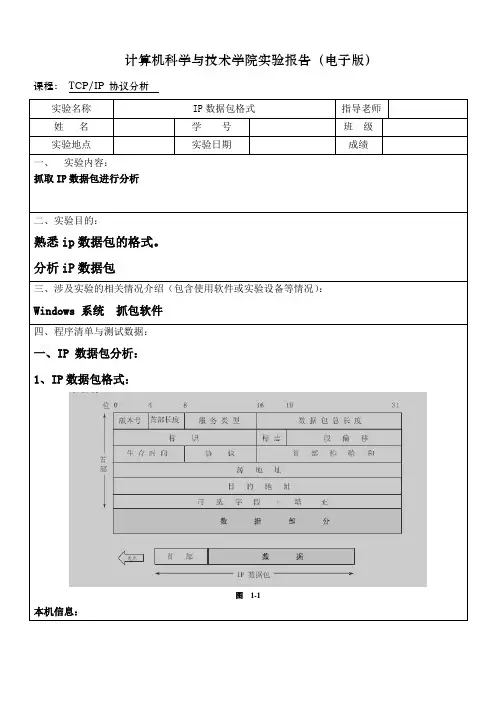
08 00:协议类型
45:4代表版本号IPV4,5代表首部长度。当前为标准IP头4*5=20
00:服务类型
00 3C :IP数据包总长度
04 5A:标识
00 00:标志+片偏移
80:生存时间
01:ICMP协议
8ห้องสมุดไป่ตู้ 25 :首部校验和
C0 A8 21 04:源IP地址
C0 A806ED:目的IP地址
2、IP数据包分片:
五、实验结果、分析、体会等:
简单的了解ip报文格式,对ip数据报有了更进一步的认识。
执行ping命令:
图4-1
抓取数据包:
图4-2
图4-3
图4-4
图4-5
图4-6
图4-3、图4-4、图4-5和图4-6为IP分片包,标识为7e ca,图4-3、图4-4与图4-5标志为001,DF位为0,代表分片。MF为1,代表后面有分片。图4-5标志为000,DF位为0,代表分片。MF为0,代表最后一个分片
一、IP数据包分析:
1、IP数据包格式:
图1-1
本机信息:
图2-1
IP:192.168.33.4MAC:8C-89-A5-3B-90-4B
计算机网络实验五网络层协议分析实验报告

南昌航空大学实验报告年月日课程名称:计算机网络与通信实验名称:网络层协议分析班级:学生姓名:邓佳威学号: 2212893107 指导教师评定:签名:一、实验目的分析ARP协议报文首部格式及其解析过程;分析ICMP报文格式和协议内容并了解其应用;分析IP报文格式、IP地址的分类和IP层的路由功能;分析TCP/IP协议中网络层的分片过程。
二、实验内容(一)ARP协议分析1.实验原理(1)ARP协议ARP(address resolution protocol)是地址解析协议的简称,在实际通信中,物理网络使用硬件地址进行报文传输,IP地址不能被物理网络所识别。
所以必须建立两种地址的映射关系,这一过程称为地址解析。
用于将IP地址解析成硬件地址的协议就被称为地址解析协议(ARP协议)。
ARP是动态协议,就是说这个过程是自动完成的。
在每台使用ARP的主机中,都保留了一个专用的内存区(称为缓存),存放最近的IP地址与硬件地址的对应关系。
一旦收到ARP应答,主机就将获得的IP地址和硬件地址的对应关系存到缓存中。
当发送报文时,首先去缓存中查找相应的项,如果找到相应项后,遍将报文直接发送出去;如果找不到,在利用ARP进行解析。
ARP缓存信息在一定时间内有效,过期不更新就会被删除。
(2)同一网段的ARP解析过程处在同一网段或不同网段的主机进行通信时,利用ARP协议进行地址解析的过程不同。
在同一网段内通信时,如果在ARP缓存中查找不到对方主机的硬件地址,则源主机直接发送ARP 请求报文,目的主机对此请求报文作出应答即可。
(3)不同网段的ARP解析过程位于不同网段的主机进行通信时,源主机只需将报文发送给它的默认网关,即只需查找或解析自己的默认网关地址即可。
(二)ICMP协议分析1.实验原理(1)ICMP协议ICMP(internet control message protocol)是因特网控制报文协议[RFC792]的缩写,是因特网的标准协议。
实验五-IP协议分析
实验五IP协议分析在这个实验里,我们将研究IP协议,通过执行traceroute程序来分析IP数据包发送和接收的过程。
我们将研究IP数据包的各个字段,详细学习IP数据包的分片。
一、捕获traceroute为了产生一个IP数据包,我们将使用traceroute程序来向一些目的地发送不同大小的数据包,这个软件我们在第一个实验已作过简单的尝试了。
但我们试图在IP头部首先发送一个或者更多的具有TTL的数据包,并把TTL的值设置为1;然后向同一个目的地发送一系列具有TTL值为2的数据包;接着向同一个目的地发送一系列具有TTL值为3的数据包等等。
路由器在每次接收数据包时消耗掉一个TTL,当TTL达到0时,路由器将会向源主机返回一个ICMP的消息(类型为11的TTL溢出),这样一个TTL值为1的数据包将会引起路由器从发送者发回一个ICMP的TTL溢出消息产生一跳,TTL值为2的数据包发送时会引起路由器产生两跳,TTL值为3的数据包则会引起路由器产生3跳。
基于这种方式,主机可以执行traceroute观察ICMP的TTL溢出消息,记录每个路由器的ICMP的溢出消息的源IP地址,即可标识出主机和目的地之间的所有路由器。
我们要运行traceroute让它发送多种长度的数据包,由Windows提供的tracert程序不允许改变由tracert程序发送的ICMP的回复请求消息的大小,在Windows下比较好的一个是pingplotter,它可以在以下网站下载共享版本(现在已下载好存在共享文件夹的压缩包中):安装pingplotter标准版(你有一个30天的试用期),通过对你所喜欢的站点执行一些traceroute来熟悉这个工具。
ICMP回复请求消息的大小可以在pingplotter中设置:Edit-> Options->Default Setting->enginet,在packet size字段中默认包的大小是56字节。
实验5使用Wireshark分析IP协议
实验五使用Wireshark分析IP协议一、实验目的1、分析IP协议2、分析IP数据报分片二、实验环境与因特网连接的计算机,操作系统为Windows,安装有Wireshark、IE等软件。
三、实验步骤IP协议是因特网上的中枢。
它定义了独立的网络之间以什么样的方式协同工作从而形成一个全球户联网。
因特网内的每台主机都有IP地址。
数据被称作数据报的分组形式从一台主机发送到另一台。
每个数据报标有源IP地址和目的IP地址,然后被发送到网络中。
如果源主机和目的主机不在同一个网络中,那么一个被称为路由器的中间机器将接收被传送的数据报,并且将其发送到距离目的端最近的下一个路由器。
这个过程就是分组交换。
IP允许数据报从源端途经不同的网络到达目的端。
每个网络有它自己的规则和协定。
IP能够使数据报适应于其途径的每个网络。
例如,每个网络规定的最大传输单元各有不同。
IP允许将数据报分片并在目的端重组来满足不同网络的规定。
打开已俘获的分组,分组名为:dhcp_isolated.cap。
感兴趣的同学可以在有动态分配IP的实验环境下俘获此分组,此分组具体俘获步骤如下:1、使用DHCP获取IP地址(1)打开命令窗口,启动Wireshark。
(2)输入“ipconfig /release”。
这条命令会释放主机目前的IP地址,此时,主机IP 地址会变为0.0.0.0(3)然后输入“ipconfig /renew”命令。
这条命令让主机获得一个网络配置,包括新的IP地址。
(4)等待,直到“ipconfig /renew”终止。
然后再次输入“ipconfig /renew” 命令。
(5)当第二个命令“ipconfig /renew” 终止时,输入命令“ipconfig/release” 释放原来的已经分配的IP地址(6)停止分组俘获。
如图1所示:图1:Wireshark俘获的分组下面,我们对此分组进行分析:IPconfig 命令被用于显示机器的IP地址及修改IP地址的配置。
分析IP报文
总长度(TL)
2Байду номын сангаас
标识 标志 片偏移
2 3/8(3比特) 15/8(13比特)
生存期(TTL)
1
协议
1
首部校验值
2
源地址
4
目的地址 选项 填充 数据
4 可变的 可变的 可变的
理解IP报文每一字段的具体意义
子字段名称 预留 DF 长度(字节) 长度(字节) 1/8(1比特) 1/8(1比特) 未使用 当设为1时,这说明数据报不应该被分片。由于分片过程通常不为较 高层所见,大部分的协议并不关心这个过程,也不设置该标志。然而, 它可用于测试一条链路的最大传输单元(MTU) 当设为0时,指明是报文的最后一片;当设为1时,它指示被分片的报 文中还有许多分片未到达。如果对一个报文没有分片,只存在一个分 片(整个报文),该标志为0。如果使用分片,除了最后一个分片外 该标志都是1,因而接收方可以知道什么时候所有的分片都已发送 协议 预留 ICMP IGMP GGP IP-in-IP封装 TCP EGP UDP 封装安全性负载(ESP)扩展首部 鉴别首部(AH)扩展首部 描述
详细分析IP报文
详细分析IP报文
理解IP报文每一字段的具体意义 演示:取证IP报文的每一字段的作用与意义
理解IP报文每一字段的具体意义
字段名 版本号 首部长度(IHL) 服务类型(TOS)
长度(字节) 长度(字节) 1/2(4比特) 1/2(4比特) 1
描述
标识用来产生数据报的IP版本。相对于IPv4,该号为4。这个字段确保可能运行不同IP版本的的设备之间的兼容性。 以32比特的字来定义IP首部的长度。 一个用于携带提供服务质量特征信息的字段,如IP数据报的优先交付。该字段并没有如初始定义被广泛使用,它的 含义被一个称为区分服务的技术而重新定义使用 指定了IP数据报的总长度,按字节计。由于这个字段是16比特宽,一个IP数据报的最大长度是65535字节,尽管大多 数都小得多 以便交付过程中在路由器上必须要分片时使用。接收方使用该字段来重新组装报文而不会意外地把来自不同报文的 分片混在一起。需要该字段是因为分片可能来自混合在一起的多个报文,因为来自于任一台设备的IP数据报可以被 无序地接收 3个控制标志,两个用于管理分片,一个是预留的。参见表2 当一个报文出现分片时,该字段指定了在这个分片中的数据位于报文中的偏移量,或位置,偏移值以8字节为单位 (64比特)。第一个分片的偏移量是0 该字段指定了数据报在网络上允许存活的时间,以路由器跳数计。每个路由器在发送数据报前会减少这个字段的值 (减1):如果TTL字段减到0,该数据报被认为历经了一条太长的路由,则被丢弃 标识在数据报中携带的较高层协议(通常是一个运输层协议或封装的网络层协议)。表3说明了该字段的协议值,这 些值最初由IETF“地址分配”标准RFC1700定义,现在由因特网地址分配委员会(IANA)维护 检验和在首部上进行计算,提供传输中基本的差错保护。它不是数据链路层技术如以太网等常用的较复杂的循环冗 余检测(CRC)码;它只是一个16比特检验和。它通过把首部字节分为两个字(一个字是两字节)然后相加而计算得 到。著有首部(不是数据)被计算检验和。在每一跳,设备收到数据报都要做检查和计算,如果两个检验和不相同, 它认为数据报损坏将其丢弃 它是数据报的发起者的32比特IP地址。注意即使中间设备如路由器可能处理该数据报,它们通常不把它们的地址放 入该字段,这个地址总是最初发送该数据报的设备的地址 它是数据报的期望接收方的32比特IP地址。同样,即使如路由器等设备可能是数据报的中间目标,该字段总是用于 定义最终目的地 一种或几种类型的选项可能被包含在某个IP数据报标准首部的后面。 如果包含一个或多个选项,且用于它们的比特数不是32的倍数,那么就需要添加足够的0来填充首部,使它成为32比 特的倍数(4字节) 这时在数据报中要传输的数据。它是一个完整的较高层报文或报文的一个分片
实验五、IP协议分析实验报告
实验五、IP协议分析实验报告一、实验目的本次实验的主要目的是深入理解 IP 协议的工作原理和机制,通过实际的抓包分析,掌握 IP 数据包的格式、IP 地址的分类与分配、子网掩码的作用以及路由选择的基本过程。
二、实验环境1、操作系统:Windows 102、抓包工具:Wireshark三、实验原理1、 IP 协议概述IP(Internet Protocol)协议是 TCP/IP 协议簇中最为核心的协议之一,它负责为网络中的设备提供逻辑地址(即 IP 地址),并实现数据包的路由和转发。
2、 IP 数据包格式IP 数据包由头部和数据部分组成。
头部包含了源 IP 地址、目的 IP地址、协议类型、生存时间(TTL)等重要信息。
3、 IP 地址分类IP 地址分为 A、B、C、D、E 五类,其中 A、B、C 类为常用的单播地址,D 类用于组播,E 类为保留地址。
4、子网掩码子网掩码用于确定 IP 地址中的网络部分和主机部分,从而实现子网划分。
5、路由选择路由器根据 IP 数据包中的目的地址和路由表,选择合适的路径将数据包转发到下一跳。
四、实验步骤1、打开 Wireshark 软件,选择合适的网络接口进行抓包。
2、在网络中进行一些常见的网络操作,如访问网页、发送邮件等,以获取 IP 数据包。
3、停止抓包,并对抓取到的数据包进行筛选,只显示 IP 协议的数据包。
4、逐个分析 IP 数据包的头部信息,包括源 IP 地址、目的 IP 地址、协议类型、TTL 等。
5、观察不同类型的 IP 地址,并分析其网络部分和主机部分。
6、研究子网掩码在数据包中的作用,以及如何通过子网掩码确定子网范围。
7、分析路由选择过程,观察数据包在网络中的转发路径。
五、实验结果与分析1、 IP 数据包格式分析通过对抓取到的 IP 数据包进行分析,我们可以看到其头部格式如下:版本(Version):通常为 4,表示 IPv4 协议。
头部长度(Header Length):以 4 字节为单位,指示头部的长度。