
表3 工业控制系统信息安全自查表
系统组成
结构
(描述该工业控制系统的组成情况、网络拓扑图等)
EMS系统包括:底层PLC、IO采集服务器、归档服务器、报警服务器、报表服务器、数据库服务器、大屏幕服务器、监控终端等设备组成。
系统构成
情况
类型
设备
国内品牌
国外品牌
工业生产控制设备
可编程逻辑
2.拆除或封闭工业主机外设接口:
■是
□否,未拆除或封闭的外设接口包括:□USB □光驱 □无线
□其它:
3.使用外设安全管理技术手段进行安全管理:
□是,方式:□主机外设统一管理设备(或软件):
□隔离存放有外设接口的工业主机
□其它:
■否
1 工业主机是指工业生产控制各业务环节涉及组态、操作、监控、数据采集与存储等功能的主机设备载体,包括工程师站、操作员站、历史站等。
控制器(PLC)
台
台
其中:
腾控科技:台
和利时:台
台达:台
其它:
厂商:
数量:台
其中:
西门子:70台
施耐德:台
GE:台
AB(罗克韦尔):
台
三菱:台
欧姆龙:台
菲尼克斯:台
ABB:台
其它:
厂商:
数量:台
分布式控制系统(DCS)
套
套
其中:
浙大中控:套
和利时:套
南京科远:套
北京国电智深:
套
其它:
厂商:
数量:套
其中:
艾默生:套
霍尼韦尔:套
横河:套
Foxboro:套
西门子:套
Invensys:套
罗克韦尔:套
ABB:套
其它:
厂商:
数量:套
远程终端设备(RTU)
台
台
其中:
阿尔泰:台
研华科技:台
其它:
厂商:
数量:台
其中:
艾默生:台
Sixnet:台
其它:
厂商:
数量:台
工业网络通信设备
工业交换机
台
台
其中:
MOXA:台
研华科技:台
名称及生产厂商:
□通过企业网连接□其它:
□与互联网物理隔离
3.对工业控制系统网络进行安全域划分:
□是,划分原则:□安全域重要性 □业务需求 □其它:
■否
4.各安全域 □其它:
□否
物理和环境安全防护
情况
1.物理安全防护区域防护措施:
□无■门禁系统 □专人值守 □视频监控 □其它:
厂商:
数量:套
其中:
Intouch:套
GE iFix:套
WinCC:38套
Citect:套
其它:
厂商:
数量:套
边界安全
防护情况
1.直接与企业内网连接:
□是
■否,组网方式(单选):□独立 □使用防护设备进行隔离,防护设备
名称及生产厂商:
□其它:
□与企业网物理隔离
2.直接与互联网连接:
□是
■否,组网方式(单选):□独立 □使用防护设备进行隔离,防护设备
东土科技:台
其它:
厂商:
数量:台
其中:
赫斯曼:20台
罗杰康:台
西门子:40台
菲尼克斯:台
其它:
厂商:
数量:台
工业主机
设备
工业主机1
台
21台
组态软件&数据采集与监控系统(SCADA)软件
套
38套
其中:
组态王:套
KingSCADA:套
WebAccess:套
三维力控:套
紫金桥:套
MCGS:套
世纪星:套
其它:
表3 工业控制系统信息安全自查表
系统名称
能源中心EMS系统
负 责 人
姓 名
职 务
所属部门
工作电话
功能描述
(描述该系统的功能、业务流程)
能源中心EMS系统分水道、电力和动力台对能源管理区域设备进行监控和控制,包括数据统计、报表系统管理等工作
业务互联
(描述与其他工业控制系统、上层监控系统、MES系统互联情况)
信息安全自查排查记录表
信息安全自查排查记录表一、基本信息单位名称:联系人:联系电话:电子邮箱:二、自查内容1. 信息系统安全- 是否建立并有效执行信息安全管理制度- 是否定期进行信息安全风险评估- 是否对信息系统进行安全加固- 是否定期备份重要数据2. 网络安全- 是否建立并有效执行网络安全隐患排查制度- 是否对网络设备进行定期安全检查- 是否对网络进行隔离和访问控制- 是否对网络流量进行监控和分析3. 数据安全- 是否对敏感数据进行加密存储和传输- 是否建立并有效执行数据备份和恢复策略- 是否对数据访问权限进行严格控制- 是否定期进行数据安全审计4. 应用安全- 是否对应用系统进行安全审查- 是否对应用系统进行安全加固- 是否定期进行应用系统安全漏洞扫描- 是否对应用系统进行安全测试5. 物理安全- 是否对信息系统设备进行物理隔离- 是否对信息系统设备进行定期检查和维护- 是否对信息系统设备进行安全加固- 是否对信息系统设备进行监控和报警三、自查发现的问题及整改措施请根据自查内容,详细记录发现的问题,并提出针对性的整改措施。
问题描述:整改措施:四、自查总结请对本次信息安全自查工作进行总结,并对下一步信息安全工作提出建议。
总结:建议:五、自查时间本次信息安全自查时间为____年__月__日。
六、签字单位负责人签字:信息安全负责人签字:请各相关单位按照要求认真填写本信息安全自查排查记录表,并对存在的安全隐患进行及时整改。
如在自查过程中遇到问题,请及时与我们联系。
感谢您的支持与配合!。
工业控制系统自查表

网络设备情况
类型
厂商
型号
数量
核心汇聚交换机
接入交换机
安全设备情况
类型
厂商
型号
数量
防火墙
网闸
加密装置
入侵检测
漏洞扫描
防病毒
其他
组态软件情况
组态软件名称: 组态软件厂商:
数据库情况
□实时数据库 品牌: 型号:
□历史数据库 品牌: 型号:
□其他数据库 品牌: 型号:
云桌面情况
是否部署□否□是 厂商: 型号:
是否对系统终端安全进行统一管理?
□是 □否
13
数据的备份与恢复
是否具有本地数据备份与恢复策略?
□是 □否
是否定期对备份数据执行恢复性测试?
□是 □否
核心网络设备、关键主机设备是否具有冗余备份?
□是 □否
重要应用是否有备份恢复措施?
□是 □否
14
数据安全保护
是否对系统重要数据采取加密措施?
□是 □否
是否对系统重要数据的完整性进行校验?
□与互联网连接 □否 □是
□与办公网连接 □否 □是
□与其他系统连接 □否 □是
系统运维或技术支持单位
名称
何时投入运行使用
______年___月 ___日
二、工业控制系统安全保护情况
1
工控安全组织建设情况
是否建立工控信息安全管理的组织?
□是 □否
是否设置专门的工控信息安全管理相关的岗位、明确定义工控安全的职责?
□是 □否
3
安全经费年度预算
是否将设备设施运维、日常管理、教育培训、等级测评和安全建设整改等费用纳入年度预算?
□是 □否
工业控制系统自查表格模板
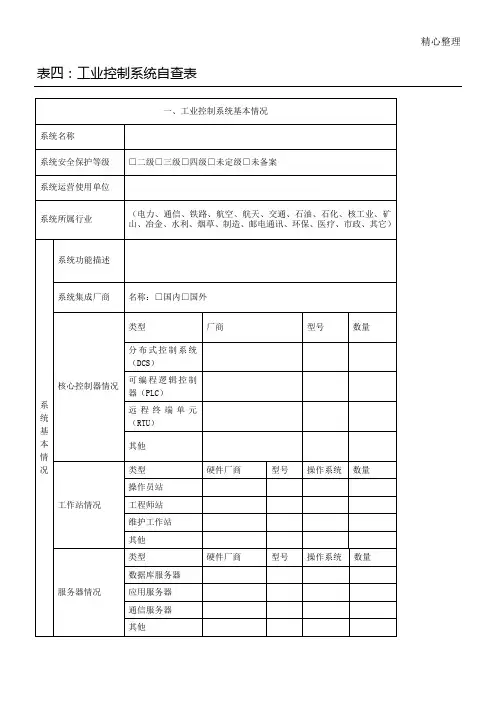
□是□否
14
数据安全保护
是否对系统重要数据采取加密措施?
□是□否
是否对系统重要数据的完整性进行校验?
□是□否
是否对系统重要数据的应用、流转等情况进行管理?
□是□否
15
安全事件处置、报告、追责情况
是否制定信息系统网络安全事件处置操作手册?
□是□否
是否对安全事件进行分级分类管理?
□是□否
是否第一时间向公安机关报告网络安全事件?
□是□否
是否制定安全事件责任制度?
□是□否
本年发生过几次工控安全事件
______次
16
应急队伍建设检查
是否建立了应急联络方式?
□是□否
是否建立了应急技术支援队伍?
□是□否
是否与相关单位建立了应急协调机制?
□是□否
17
应急预案和演练
是否已制定了网络安全应急预案?
______年___月___日
二、工业控制系统安全保护情况
1
工控安全组织建设情况
是否建立工控信息安全管理的组织?
□是□否
是否设置专门的工控信息安全管理相关的岗位、明确定义工控安全的职责?
□是□否
是否定期开展工控信息安全相关的培训?
□是□否
2
核心设备和资产管理情况
是否指定专人负责资产管理,并明确责任人职责?
□是□否
是否对系统边界有严格的安全策略控制?
□是□否
是否允许无线在网络系统中部署无线网络设备?
□是□否
是否运用供应商通过远程连接方式开展运维支持?
□是□否
网络边界是否部署有安全产品?
□是□否
8
日志及安全审计管理
工业控制系统信息安全检查情况表

信息安全防护情况
信息安全防护情况
3、定期进行安全更新的重要工业控制系统数量(套): 4、采取加密措施传输、存储敏感数据的重要工业控制系统数量 (套):
国外品牌
工业控制系统信息安全检查情况表
企业名称
系统 制造执行(MES)系统软件(套): 数据采集与监控(SCADA)系统(套): 分布式控制系统(DCS)软件/过程控制系统(PCS)软件 (套): 大中型(台): 可编程控制器(PLC) 中型(台): 智能仪表(台): 智能电子设备(IED) 智能装备(台): 远端设备(RTU)(台): 服务器(台): 路由器(台): 交换机(台): 防火墙(台): 基础软硬件设备 磁盘阵列(台): 操作系统(套): 数据库(套): 防病毒软件(套): 1、直接与互联网连接的重要工2、与内部网络连接的重要工业控制系统数量(套): 况
3、含有无线接入方式的重要工业控制系统数量(套): 1、采用远程方式运行维护的重要工业控制系统数量(套):
运行维护情况
2、由国内厂商提供运行维护服务的重要工业控制系统数量(套): 3、由国外厂商提供运行维护服务的重要工业控制系统数量(套): 1、网络边界处假设信息安全设备的重要工业控制系统数量(套): 2、安装防病毒软件或设备的重要工业控制系统数量(套):
工业控制系统信息安全自查表

附件工业控制系统信息安全自查表填表说明一、组成结构本表包含三个分表:(1)工业控制系统信息安全检查情况汇总表(2)工业控制系统运营单位基本情况表(3)工业控制系统信息安全自查表二、填写对象各分表填写责任人如下:(1)工业控制系统信息安全检查情况汇总表:由各地经济和信息化主管部门指定专人负责汇总填写。
(2)工业控制系统运营单位基本情况表:由各工业控制系统运营单位指定专人负责填写。
(3)工业控制系统信息安全自查表:由工业控制系统运营单位的各工业控制系统负责人填写。
表1 工业控制系统信息安全检查情况汇总表1 重要工业控制系统是指与国家安全、国家经济安全、国计民生紧密相关的,如钢铁、有色、化工、装备制造、电子信息、核设施、石油石化、电力、天然气、水利枢纽、环境保护、铁路、城市轨道交通、民航、城市供水供气供热等工业生产领域中的工业控制系统。
2 工业主机是指工业生产控制各业务环节涉及组态、操作、监控、数据采集与存储等功能的主机设备载体,包括工程师站、操作员站、历史站等。
表2 工业控制系统运营单位基本情况表注1:工控系统基本情况可另附表说明。
注2:此处工业控制系统的划分原则为1)具体的完整的工业控制系统:以企业工业自动化生产过程为基础,属于企业的一个自动化生产全过程或一个工业自动化生产装置;或者是2)工业控制系统中相对独立的一部分:以企业工业自动化生产过程的局部环节为基础,属于企业的一个自动化生产全过程或一个工业自动化生产装置的工业控制系统中的相对独立的且物理边界清晰的某个安全区域或通信网络。
1 按照《国民经济行业分类》(GB/T4745-2011)规定填写。
2 按照《事业单位登记管理暂行条例》登记的,为社会公益目的、由国家机关举办或者其他组织组织利用国有资产举办的,从事教育、科技、文化、卫生等活动的社会服务组织。
3 按照《中华人民共和国企业法人登记管理条例》登记注册的三类经济组织:(1)全部资产归国家所有的(非公司制)国有企业;(2)全部资产归国家所有的国有独资有限责任公司;(3)由国有资本占控制地位的有限责任公司和股份有限公司,此处称国有控股公司。
工业控制系统信息安全自查表

附件工业控制系统信息安全自查表填表说明一、组成结构本表包含三个分表:(1)工业控制系统信息安全检查情况汇总表(2)工业控制系统运营单位基本情况表(3)工业控制系统信息安全自查表二、填写对象各分表填写责任人如下:(1)工业控制系统信息安全检查情况汇总表:由各地经济和信息化主管部门指定专人负责汇总填写。
(2)工业控制系统运营单位基本情况表:由各工业控制系统运营单位指定专人负责填写。
(3)工业控制系统信息安全自查表:由工业控制系统运营单位的各工业控制系统负责人填写。
表1 工业控制系统信息安全检查情况汇总表1 重要工业控制系统是指与国家安全、国家经济安全、国计民生紧密相关的,如钢铁、有色、化工、装备制造、电子信息、核设施、石油石化、电力、天然气、水利枢纽、环境保护、铁路、城市轨道交通、民航、城市供水供气供热等工业生产领域中的工业控制系统。
2 工业主机是指工业生产控制各业务环节涉及组态、操作、监控、数据采集与存储等功能的主机设备载体,包括工程师站、操作员站、历史站等。
表2 工业控制系统运营单位基本情况表注1:工控系统基本情况可另附表说明。
注2:此处工业控制系统的划分原则为1)具体的完整的工业控制系统:以企业工业自动化生产过程为基础,属于企业的一个自动化生产全过程或一个工业自动化生产装置;或者是2)工业控制系统中相对独立的一部分:以企业工业自动化生产过程的局部环节为基础,属于企业的一个自动化生产全过程或一个工业自动化生产装置的工业控制系统中的相对独立的且物理边界清晰的某个安全区域或通信网络。
1 按照《国民经济行业分类》(GB/T4745-2011)规定填写。
2 按照《事业单位登记管理暂行条例》登记的,为社会公益目的、由国家机关举办或者其他组织组织利用国有资产举办的,从事教育、科技、文化、卫生等活动的社会服务组织。
3 按照《中华人民共和国企业法人登记管理条例》登记注册的三类经济组织:(1)全部资产归国家所有的(非公司制)国有企业;(2)全部资产归国家所有的国有独资有限责任公司;(3)由国有资本占控制地位的有限责任公司和股份有限公司,此处称国有控股公司。
表3工业控制系统信息安全自查表
台
台
其中:
腾控科技: 台
和利时: 台
台达: 台
其它:
厂商:
数量: 台
其中:
西门子: 70 台
施耐德: 台
GE: 台
AB(罗克韦尔):
台
三菱: 台
欧姆龙: 台
菲尼克斯: 台
ABB: 台
其它:
厂商:
数量: 台
分布式控制系统(DCS)
套
套
其中:
浙大中控: 套
和利时: 套
南京科远: 套
北京国电智深:
■是,隔离措施:□防火墙 □网闸 □其它:
□否
物理和环境安全防护
情况
1.物理安全防护区域防护措施:
□无 ■门禁系统 □专人值守 □视频监控 □其它:
2.拆除或封闭工业主机外设接口:
■是
□否,未拆除或封闭的外设接口包括:□USB □光驱 □无线
□其它:
3.使用外设安全管理技术手段进行安全管理:
□是,方式:□主机外设统一管理设备(或软件):
套
其它:
厂商:
数量: 套
其中:
艾默生: 套
霍尼韦尔: 套
横河: 套
Foxboro: 套
西门子: 套
Invensys: 套
罗克韦尔: 套
ABB: 套
其它:
厂商:
数量: 套
远程终端设备(RTU)
台
台
其中:
阿尔泰: 台
研华科技: 台
其它:
厂商:
数量: 台
其中:
艾默生: 台
Sixnet: 台
其它:
厂商:
数量: 台
能源中心EMS系统为独立监控系统,不与其它系统连接。
工业控制系统信息安全自查表
工业控制系统信息安全自查表填表说明一、组织构成报表包含四个分表:表1:工业控制系统运营服务单位基本情况表;表2:工业控制系统运营服务单位自查情况汇总表;表3:工业控制系统信息安全自查表;表4:工业企业工业云信息安全自查表。
二、填写对象各分表填写责任人如下:表1、表2、表4由工业控制系统运营服务单位指定专人负责填写,表3由工业控制系统负责人填写;表1部分内容(斜体部分)、表2全表可通过报送系统自动生成,表3、表4均需人工填写。
三、填报方式各工业控制系统运营服务单位可登录报送平台(:8080)直接填写。
表1 工业控制系统运营服务单位基本情况表注1:工控系统基本情况可另附表说明。
注2:此处工业控制系统的划分原则为1)具体的完整的工业控制系统:以企业工业自动化生产过程为基础,属于企业的一个自动化生产全过程或一个工业自动化生产装置;或者是2)工业控制系统中相对独立的一部分:以企业工业自动化生产过程的局部环节为基础,属于企业的一个自动化生产全过程或一个工业自动化生产装置的工业控制系统中的相对独立的且物理边界清晰的某个安全区域或通信网络。
注3:每个工控系统均应填写1个工业控制系统信息安全自查表(表3)。
1 按照《国民经济行业分类》(GB/T4745-2011)规定填写。
2 按照《事业单位登记管理暂行条例》登记的,为社会公益目的、由国家机关举办或者其他组织利用国有资产举办的,从事教育、科技、文化、卫生等活动的社会服务组织。
3 按照《中华人民共和国企业法人登记管理条例》登记注册的三类经济组织:(1)全部资产归国家所有的(非公司制)国有企业;(2)全部资产归国家所有的国有独资有限责任公司;(3)由国有资本占控制地位的有限责任公司和股份有限公司,此处称国有控股公司。
4 包括港、澳、台资本和其他地区外资资本投资设立的独资或控股的独资公司、有限责任公司和股份有限公司。
5 重要工业控制系统是指与国家安全、国家经济安全、国计民生紧密相关的,如钢铁、有色、化工、装备制造、电子信息、核设施、石油石化、电力、天然气、水利枢纽、环境保护、铁路、城市轨道交通、民航、城市供水供气供热等工业生产领域中的工业控制系统。
工业控制系统信息安全自查表
页眉内容
附件
工业控制系统信息安全自查表
填表说明
一、组成结构
本表包含三个分表:
表1工业控制系统信息安全检查情况汇总表
1重要工业控制系统是指与国家安全、国家经济安全、国计民生紧密相关的,如钢铁、有色、化工、装备制造、电子信息、核设施、石油石化、电力、天然气、水利枢纽、环境保护、铁路、城市轨道交通、民航、城市供水供气供热等工业生产领域
中的工业控制系统。
2工业主机是指工业生产控制各业务环节涉及组态、操作、监控、数据采集与存储等功能的主机设备载体,包括工程师站、
操作员站、历史站等。
表2工业控制系统运营单位基本情况表
表3工业控制系统信息安全自查表
注:多套系统可复印分别填写。
1工业主机是指工业生产控制各业务环节涉及组态、操作、监控、数据采集与存储等功能的主机设备载体,
包括工程师站、操作员站、历史站等。
工业控制系统自查表
-4-
系统功能描述
系统集成厂商 名称:
类型
厂商
数据采集与监控
系统(SCADA)
分布式控制系统
核 心 控 制 器 情 (DCS)
况
可编程逻辑控制
欧姆龙
器(PLC)
远程终端单元
系 统 基 本 工作站情况 情 况
服务器情况
网络设备情况安全设备情况组源自软件情况(RTU)其他
类型 操作员站 工程师站 维护工作站 其他 类型 数据库服务器 应用服务器 通信服务器 其他 类型 核心汇聚交换机 接入交换机 类型 防火墙 网闸 加密装置 入侵检测 漏洞扫描 防病毒 其他
是否制定核心设备的国产化替代工程计划?
是否委托社会第三方提供日常运维管理服务? 是否与受托单位签订了保密协议? 是否与受托单位运维人员签署保密承诺书? 受托单位是否是国外安全服务机构? 外包人员现场维护是否有本单位人员全程陪同? 是否每日对工控进行巡检? 巡检记录是否保存完整并有专人进行核实? 是否每年制定工控信息安全培训计划?
单位内部人员 □社会公众人员 □两者均包括 □其他_____
本地存储 □异地存储 □云存储 □其它_____
__1_ GB
□与互联网连接 与办公网连接 □与其他系统连接
□否 □是 □否 □是 □否 □是
何时投入运行使用
_ _年___月 ___日
二、工业控制系统安全保护情况
工控安 是否建立工控信息安全管理的组织?
_____万元
网络安 网络安全是否遵循国家、行业相关安全标准? 4 全保护 是否制定了网络安全保护策略?
□是 □否 □是 □否
策略制 是否编制网络拓扑图并保持更新?
□是 □否
-2-