
实验3交换机的配置
<S3100>system-view//进入全局配置模式
[S3100]user-interface vty 0 //进入TELNET端口0
[S3100-ui-vty0]authentication-mode password //启用TELNET口密码设置
提供网络测试命令,如Tracert、Ping等,迅速诊断网络是否正常。
用Telnet命令直接登录并管理其他以太网交换机。
提供FTP服务,方便用户上传、下载文件。
以太网交换机的命令行采用分级保护方式,防止未授权的用户的非法侵入。其登录的用户也划分为4个级别,由低到高分别为:用户视图、系统视图、VLAN视图、以太网端口视图等。
*********************************************************
* All rights reserved (1997-2004) *
* Without the owner's prior written consent, *
*no decompiling or reverse-engineering shall be allowed.*
[S3100-Ethernet0/1]
在系统视图下键入:interface ethernet0/1
quit返回用户视图
VLAN视图
配置VLAN参数
[S3100-VLAN 1]
在系统视图下键入:VLAN1
quit返回用户视图
命令行接口提供两种在线帮助:完全帮助和部分帮助,通过这两种在线帮助能够获取到帮助信息。在任意视图下,键入〈?〉获取该视图下的所有的命令及其简单描述。
7.在交换机上按照端口划分VLAN;
8.在交换机之间配置Trunk链路。
3.3
1.交换机的工作原理
交换机和集线器在外形上非常相似,而且都遵循IEEE802.3及其扩展标准,介质存取方式也均为CSMA/CA,但是在工作原理上他们还是有着根本的区别。简单地说,有交换机构建的网络称之为交换式网络,每个端口都能独享带宽,所有端口都能够同时进行通信,并且能够在全双工模式下提供双倍的传输速率。而集线器构建的网络称之为共享式网络,在同一时刻只能有两个端口(接收数据的端口和发送数据的端口)进行通信,所有的端口分享固有的带宽。
4.了解交换机VLAN工作原理;
5.掌握利用交换机来划分VLAN的方法。
3.2
1.按照指定的实验拓扑结构图,正确连接网络设备;
2.配置PC机的IP地址和子网掩码,并测试器连同性;
3.为交换机配置管理IP地址;
4.在交换机中设置Telnet功能;
5.设置交换机端口双工状态、传输速率等参数;
6.练习察看交换机相关信息;
<S3100>system-view//进入全局配置模式
[S3100]user-interface aux 0 //进入串口配置模式,缺省没有密码
[S3100-ui-aux0]authentication-mode password//启用串口密码设置
[S3100-ui-aux0]set authentication password simple huawei密码设置为huawei
#
interface Ethernet1/0/3
#
interface Ethernet1/0/4
#
interface Ethernet1/0/5
#
interface Ethernet1/0/6
#
interface Ethernet1/0/7
#
interface Ethernet1/0/8
#
interface Ethernet1/0/9
图3-3超级终端连接
(2)在出现图3-4所示时,按要求输入有关的位置信息:国家/地区代码、地区电话号码编号和用来拨外线的电话号码。
图3-4位置信息
(3)弹出[连接说明]对话框时,为新建的连接输入名称并为该连接选择图标。如图3-5所示。
图3-5新建连接
(4)根据配置线所连接的串行口,选择连接串行口为COM1(依实际情况选择PC机所使用的串口)。如图3-6所示。
#
interface Ethernet1/0/22
#
interface Ethernet1/0/23
#
interface Ethernet1/0/24
#
interface NULL0
#
user-interface aux 0
user-interface vty 0 4
#
return
<H3C>在普通配置模式下,使用save命令来保存配置信息。
3.4
1.交换机基本配置实验拓扑如图3-1所示。
每组实验设备为:S3100或S3610交换机一台,PC(Windows操作系统)一台,网线一根,Console口配置电缆线一根。PC1的IP地址设置为:IP=129.9.0.4/24。
图3-1交换机基本配置实验拓扑图
2.交换机VLAN的配置实验拓扑如图3-2所示。
[S3100-ui-vty0]set authentication password simple huawei密码设置为huawei
特别是TELNET,如果别人知道密码很容易进入设备,这是就必须把这个用户名级别做的很低,在进入全局模式处在设置一个最高级的密码。
[S3100]super password level 3 simple huawei
[S3100]vlan 100设置VLAN 100
[S3100-vlan100]port Ethernet1/0/1把VLAN 10包含0/1口.
[S3100-vlan100]quit
[S3100]management-vlan 100创建一个管理VLAN100(与前面设置的VLAN要相同
[S3100]interface vlan-interface 100进入VLAN100配置模式
<H3C>display current-configuration
#
sysname H3C
#
radius scheme system
#
domain system
#
vlan 1
#
interface Aux1/0/0
#
interface Ethernet1/0/1
#
interface Ethernet1/0/2
#
interface Ethernet1/0/10
#
interface Ethernet1/0/11
#
interface Ethernet1/0/12
#
interface Ethernet1/0/13
#
interface Ethernet1/0/14
#
interface Ethernet1/0/15
*********************************************************
User interface Aux0/0 is available.
Please Press ENTER.
直接按回车就可以进入设备
<H3C>
2、查看配置及日志操作
在所有模式下均可以查看交换机的配置。执行display current-configuration命令将会看到系统的全部配置(删除文件系统下的RUNNING.CFG文件,重启设备可恢复到缺省的配置)。下面是缺省的配置下命令执行后的部分情况:
实验
3.1
1.掌握交换机的基本配置命令;
2.掌握交换机端口类型及端口相关操作;
3.通过本实验,能够学会通过串口操作交换机,并对交换机的端口进行基本配置;能够查看所配置的内容;学会如何重新设置密码,包括登陆密码以及Telnet的用户名和密码;如何在交换机上查看日志内容;掌握交换机端口类型及端口相关操作;能够对S3100/S3610交换机进行基本配置;
要查看终端的监控和交换机日志信息,可执行如下操作:
<H3C> display logbuffer //在普通模式下查询日志信息
<H3C> system-view //进入全局模式下
[H3C]sysname S3100 //设置本机的名称为S3100
3、设置密码操作
由于从串口登陆设备以后以对设备进行全部功能的操作,所以进入从串口进入设备的密码非常重要,设备在实际应用中都要求设置进入设备的密码,具体示例如下:
[S3100-Ethernet0/3]duplex full//设置端口3的ห้องสมุดไป่ตู้作方式为全双工
[S3100-Ethernet0/3]duplex half //设置端口3的工作方式为半双工
[S3100-Ethernet0/3]duplex auto //设置端口3的工作方式为自适应
[S3100-Ethernet0/3]speed 100//设置端口3的速率为100M
图3-2交换机VLAN的配置实验拓扑图
3.5
1、串口操作配置
S3100/S3610的调试配置一般是通过Console口连接的方式进行,Console口连接配置采用VT100终端方式,下面以Windows操作系统提供的超级终端工具配置为例进行说明。
(1)将PC机与S3100进行正确连线之后,点击系统的[开始→程序→附件→通讯→超级终端],进行超级终端连接,如图3-3所示。
2.命令行接口及配置命令
S3100/S3610以太网交换机向用户提供一系列配置命令以及命令行接口,以方便用户配置和管理以太网交换机,命令行接口有如下特性:
通过Console口进行本地配置。
交换机Vlan配置

实验三交换机的VLAN配置一、实验目的1. 理解理解Trunk链路的作用和VLAN的工作原理2. 掌握交换机上创建VLAN、接口分配3.掌握利用三层交换机实现VLAN间的路由的方法。
二、实验环境本实验在实验室环境下进行操作,需要的设备有:配置网卡的PC机若干台,双绞线若干条,CONSOLE线缆若干条,思科交换机cisco 2960两台。
三、实验内容1. 单一交换机的VLAN配置;2. 跨交换机VLAN配置,设置Trunk端口;3. 测试VLAN分配结果;4.在三层交换机上实现VLAN的路由;5.测试VLAN间的连通性四、实验原理1.什么是VLANVLAN是建立在局域网交换机上的,以软件方式实现逻辑工作组的划分与管理,逻辑工作组的站点不受物理位置的限制,当一个站点从一个逻辑工作组移到另一个逻辑工作组时,只需要通过软件设定,而不需要改变它在网络中的物理位置;当一个站点从一个物理位置移动到另一个物理位置时,只要将该计算机连入另一台交换机,通过软件设定后该计算机可成为原工作组的一员。
相同VLAN内的主机可以相互直接通信,不同VLAN中的主机之间不能直接通信,需要借助于路由器或具有路由功能的第三层交换机进行转发。
广播数据包只可以在本VLAN内进行广播,不能传输到其他VLAN中。
2.交换机的端口以太网交换机的每个端口都可以分配给一个VLAN,分配给同一个VLAN的端口共享广播域,即一个站点发送广播信息,同一VLAN中的所有站点都可以接收到。
交换机一般都有三种类型的端口:TRUNK口、ACCESS口、CONSOLE口。
CONSOLE端口:它是专门用于对交换机进行配置和管理的。
通过Console端口连接并配置交换机,是配置和管理交换机必须经过的步骤。
ACCESS口(默认):ACCESS端口只能通过缺省VLAN ID的报文。
TRUNK 口:为了让连接在不同交换机但属于同一VLAN 的计算机之间能够相互通信,必须把两个交换机相级联的那两个端口配置成TRUNK 口工作模式。
计算机网络上机实验三
实验:二层以太网组网和交换机的配置实验一:二层以太网组网实验【实验目的】1. 了解局域网各组成部分。
2. 掌握网络设备类型选择、软硬件设置方法。
3. 掌握基本的网络故障的判断、解决方法。
【实验环境】Cisco 2950交换机、具备Windows 操作系统的PC 机、直通双绞线、交叉双绞线。
【实验重点及难点】9 重点:学习网络设备的连接与设置方法。
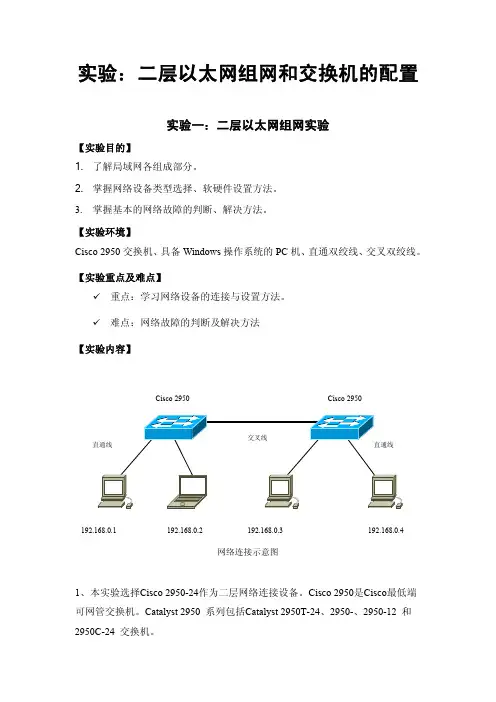
9 难点:网络故障的判断及解决方法【实验内容】网络连接示意图1、本实验选择Cisco 2950-24作为二层网络连接设备。
Cisco 2950是Cisco 最低端可网管交换机。
Catalyst 2950 系列包括Catalyst 2950T-24、2950-、2950-12 和2950C-24 交换机。
192.168.0.4 192.168.0.1 192.168.0.2 192.168.0.3 Cisco 2950 Cisco 2950Catalyst 2950-24 交换机有24 个10/100 端口;2950-12 有12 个10/100 端口;2950T-24 有24个10/100 端口和2 个固定10/100/1000 BaseT 上行链路端口;2950C-24 有24 个10/100 端口和2 个固定100 BaseFX 上行链路端口。
本次实验不考虑对交换机进行设计,只按照交换机的默认设置。
按照如上连接图进行网络连接。
具体连接过程如下:1)Cisco 2950交换机连接,将两台交换机接通电源,系统自检正常以后,任意选择两个交换机的端口,通过交叉线进行连接。
2)将如图PC机及笔记本加电,并通过直通线分别接入各交换机,观察各接入端口,待端口为绿色是为正常。
Cisco 2950交换机的端口在接入PC机时,其端口有30秒的测试过程,此过程中状态灯为黄色,若端口检测正常,则会转变为绿色。
在此步骤中思考以下问题:1)实验中Cisco 2950加电启动的过程?2)Cisco 2950交换机端口数是多少?3)Cisco 2950在接入设备时状态灯的变化过程。
实验三交换式以太网的组建

实验三交换式以太⽹的组建实验三交换式以太⽹的组建⼀、实验⽬的通过实训使学⽣掌握计算机局域⽹的⽹络配置与测试⽅法。
⼆、实验设备WIN2000计算机、局域⽹环境、交换机。
三、实验内容IP地址设置、⽹络测试四、实验步骤(⼀)Windows 2000/⽹络配置:IP地址配置⼀般情况下,中⽂Windows 2000会按照系统默认的⽅式设置本地连接的属性,我们需要根据实际情况设置TCP/IP协议,步骤如下:1.当⽹卡正确安装完后,您会发现在桌⾯上出现了⼀个“⽹上邻居”图标,⽤右键单击它并选中“属性”。
2.在“⽹络和拨号连接”窗⼝中⽤右键单击“本地连接”图标,并选中“属性”。
3.选择“本地连接属性”对话框中的“Internet协议(TCP/IP)”项,并单击“属性”按钮。
4.在“Internet 协议(TCP/IP)属性”对话框中,选择“使⽤下⾯的IP地址”选项,依次输⼊⽹络中⼼提供给你的IP地址(202.***.***.***)、⼦⽹掩码(255.255.255.***)、默认⽹关(202.113.96.2);再选择“使⽤下⾯的DNS服务器地址”选项,添⼊⽹络中⼼DNS 服务器地址(202.113.96.10)。
5.按“确定”结束TCP/IP设置。
到此,您就已经完成了上⽹所需的⽹络配置。
(⼆)Windows 2000/⽹络配置:⽹络测试当进⾏完⽹络的配置后,如果⼀切正常的话,⽤户的计算机应该与校园⽹连通了,接下来就可以使⽤⼀些常见的Internet服务了。
测试⽹络连通情况时,通常使⽤ping命令。
在Windows 2000环境中,从【开始】,选【运⾏(R)】项,在【运⾏】对话框中输⼊“cmd”后单击“确定”按钮,进⼊DOS环境下。
运⾏ping命令检测⽤户计算机与⽹关(路由器)的连通情况。
1.请先检测局域⽹的⽹关,例如:某局域⽹的⽹关为202.200.48.129,则运⾏命令:ping 202.200.48.129 ,如果⽹关连通正常,则出现如下信息,如图:如果⽹关不通,则会出现如下的信息:Request timed out.Request timed out.Request timed out.Request timed out.那么,请您仔细检查您的⽹卡安装及⽹络配置是否正确。
交换机、路由器综合实验(三)
交换机、路由器综合实验(三)一、实验目的:掌握较复杂网络的交换机和路由器的配置问题。
二、实验环境:Cisco路由器3台;Catalyst 3550交换机1台;PC机3台。
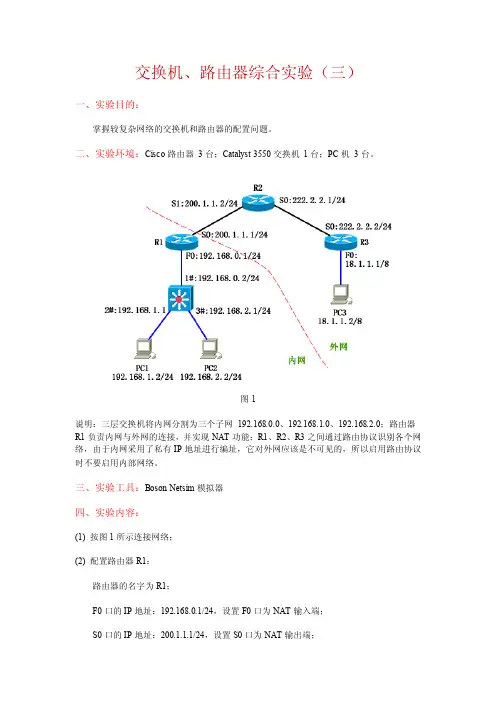
图1说明:三层交换机将内网分割为三个子网192.168.0.0、192.168.1.0、192.168.2.0;路由器R1负责内网与外网的连接,并实现NAT功能;R1、R2、R3之间通过路由协议识别各个网络,由于内网采用了私有IP地址进行编址,它对外网应该是不可见的,所以启用路由协议时不要启用内部网络。
三、实验工具:Boson Netsim模拟器四、实验内容:(1) 按图1所示连接网络;(2) 配置路由器R1:路由器的名字为R1;F0口的IP地址:192.168.0.1/24,设置F0口为NAT输入端;S0口的IP地址:200.1.1.1/24,设置S0口为NAT输出端;配置NAT池,地址范围为200.1.1.10~200.1.1.20,将内网中格式为192.168.*.* 的IP 地址转换为NAT池中的IP地址;配置静态路由,将目的网络为192.168.1.0 或192.168.2.0 的数据报发往192.168.0.2;配置OSPF路由协议,区域号为10,在它的外网地址上启用协议。
(3) 配置路由器R2:路由器的名字为R2;S0口的IP地址:222.2.2.1/24;S1口的IP地址:200.1.1.2/24;配置OSPF路由协议,区域号为10,在它的所有直连网络上启用协议。
(4) 配置路由器R3:路由器的名字为R3;F0口的IP地址:18.1.1.1/8;S0口的IP地址:222.2.2.2/24;配置OSPF路由协议,区域号为10,在它的所有直连网络上启用协议。
(5) 配置三层交换机:把F0/1口设置为三层路由口,IP地址为192.168.0.2/24;把F0/2口设置为三层路由口,IP地址为192.168.1.1/24;把F0/3口设置为三层路由口,IP地址为192.168.2.1/24;配置默认路由,方向为R1路由器的F0口;启用路由功能。
项目3交换机配置
加密。口令一旦加密,即使取消加密服务,也不会消
除加密效果。
3) 管理配置文件
(1)配置文件
(2)管理配置文件
4) 访问命令历史记录
Cisco CLI 提供已输入命令的历史记录。这种功
能称为命令历史记录,它对于重复调用较长或较复杂
的命令或输入项特别有用。默认情况下,命令历史记
录功能启用,系统会在其历史记录缓冲区中记录最新
Switch>enable % No password set Switch> (3)VTY Password VTY 线路使用户可通过 Telnet 访问路由器。许多 Cisco 设备默认支持五条 VTY 线路,这些线路编号 为从 0 到 4。所有可用的 VTY 线路均需要设置口
令。可为所有连接设置同一个口令。然而,理想的做
身份验证。当启用了登录且设置了口令后,设备将提 示用户输入口令。一旦这三个命令执行完成后,每次 用户尝试访问控制台端口时,都会出现要求输入口令 的提示。
(2)使能口令和使能加密口令 为提供更好的安全性,请使用 enable password 命 令或 enable secret 命令。这几个口令都可用于在 用户访问特权执行模式(使能模式)前进行身份验证。 以下命令用于设置口令: Switch(config)#enable password 密码 Switch(config)#enable secret 密码 注意:如果使能口令或使能加密口令均未设置,则 IOS 将不允许用户通过 Telnet 会话访问特权执行 模式。若未设置使能口令,Telnet 会话将作出如下 响应:
(1)控制台口令 Cisco IOS 设备的控制台端口具有特别权限。作为 最低限度的安全措施,必须为所有网络设备的控制台 端口配置强口令。这可降低未经授权的人员将电缆插 入实际设备来访问设备的风险。可在全局配置模式下 使用下列命令来为控制台线路设置口令:
三层交换机与路由器的配置_实例(图解)
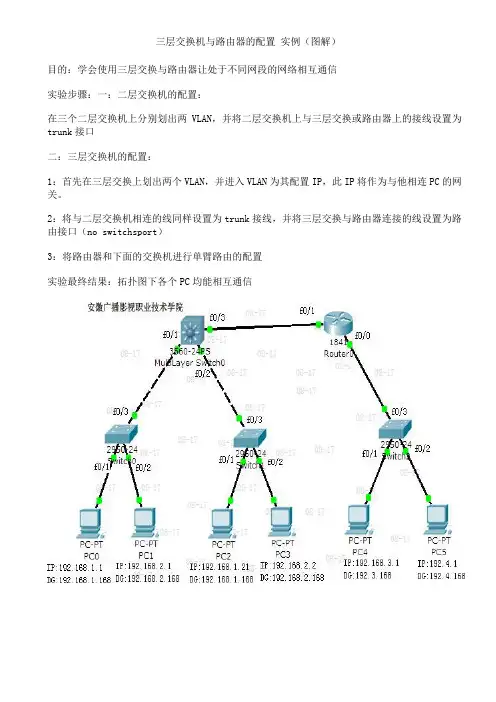
三层交换机与路由器的配置实例(图解)目的:学会使用三层交换与路由器让处于不同网段的网络相互通信实验步骤:一:二层交换机的配置:在三个二层交换机上分别划出两VLAN,并将二层交换机上与三层交换或路由器上的接线设置为trunk接口二:三层交换机的配置:1:首先在三层交换上划出两个VLAN,并进入VLAN为其配置IP,此IP将作为与他相连PC的网关。
2:将与二层交换机相连的线同样设置为trunk接线,并将三层交换与路由器连接的线设置为路由接口(no switchsport)3:将路由器和下面的交换机进行单臂路由的配置实验最终结果:拓扑图下各个PC均能相互通信交换机的配置命令:SW 0:Switch>Switch>enSwitch#confConfiguring from terminal, memory, or network [terminal]?Enter configuration commands, one per line. End with CNTL/Z.Switch(config)#vlan 2Switch(config-vlan)#exitSwitch(config)#int f0/2Switch(config-if)#switchport access vlan 2Switch(config-if)#no shutSwitch(config-if)#int f0/3Switch(config-if)#switchport mode trunk%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to down %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to up Switch(config-if)#exitSwitch(config)#SW 1:Switch>enSwitch#confConfiguring from terminal, memory, or network [terminal]?Enter configuration commands, one per line. End with CNTL/Z.Switch(config)#int f0/2Switch(config-if)#switchport access vlan 2% Access VLAN does not exist. Creating vlan 2Switch(config-if)#no shutSwitch(config-if)#exitSwitch(config)#int f0/3Switch(config-if)#switchport mode trunk%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to down %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to up Switch(config-if)#SW 2:Switch>enSwitch#confConfiguring from terminal, memory, or network [terminal]?Enter configuration commands, one per line. End with CNTL/Z.Switch(config-if)#switchport access vlan 2% Access VLAN does not exist. Creating vlan 2Switch(config-if)#exitSwitch(config)#int f0/3Switch(config-if)#switchport mode trunkSwitch(config-if)#三层交换的配置命令:Switch>enSwitch#confConfiguring from terminal, memory, or network [terminal]?Enter configuration commands, one per line. End with CNTL/Z.Switch(config)#int f0/1Switch(config-if)#switchport mode trunk%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/2, changed state to down Switch(config-if)#exitSwitch(config)#int f0/2Switch(config-if)#switchport mode trunkSwitch(config-if)#exitSwitch(config)#vlan 2Switch(config-vlan)#exitSwitch(config)#int vlan 1Switch(config-if)#no shut%LINK-5-CHANGED: Interface Vlan1, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan1, changed state to upSwitch(config-if)#ip address 192.168.1.168 255.255.255.0Switch(config-if)#exitSwitch(config)#int vlan 2%LINK-5-CHANGED: Interface Vlan2, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan2, changed state to upSwitch(config-if)#ip addSwitch(config-if)#ip address 192.168.2.168 255.255.255.0Switch(config-if)#%LINK-5-CHANGED: Interface FastEthernet0/3, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to up Switch(config-if)#exitSwitch(config)#int f0/3Switch(config-if)#no switchport%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to down %LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to upSwitch(config-if)#Switch(config-if)#ip address 192.168.10.1 255.255.255.0Switch(config-if)#exitSwitch(config)#ip routingSwitch(config-if)#exitSwitch(config)#ip route 0.0.0.0 0.0.0.0 192.168.10.2Switch(config)#路由器的配置:Router>enRouter#confConfiguring from terminal, memory, or network [terminal]?Enter configuration commands, one per line. End with CNTL/Z.Router(config)#int f0/0Router(config-if)#no shut%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to upRouter(config-if)#exitRouter(config)#int f0/1Router(config-if)#no shut%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up Router(config-if)#exitRouter(config)#int f0/0Router(config-if)#no shutRouter(config-if)#exitRouter(config)#int f0/0.1Router(config-subif)#encapsulation dot1Q 1Router(config-subif)#ip address 192.168.3.168 255.255.255.0Router(config-subif)#exitRouter(config)#int f0/0.2Router(config-subif)#encapsulation dot1Q 2Router(config-subif)#ip addRouter(config-subif)#ip address 192.168.4.168 255.255.255.0Router(config-subif)#exitRouter(config)#ip route 0.0.0.0 0.0.0.0 192.168.10.1Router(config)#exit%SYS-5-CONFIG_I: Configured from console by consoleRouter#confConfiguring from terminal, memory, or network [terminal]?Enter configuration commands, one per line. End with CNTL/Z.Router(config)#int f0/1Router(config-if)#ip addRouter(config-if)#ip address 192.168.10.2 255.255.255.0Router(config-if)#我不知道为什么你要在三层交换机上把f0/1划入vlan 10、f0/2划入vlan 20 我觉得你这样做是完全多余的你试试去掉在SWA上配置的“把f0/1划入vlan 10、f0/2划入vlan 20”然后看看能否通信了我的配置是:三层交换机(就是你的SA):Switch>en //进入特权模式Switch#conf t //进入全局模式Switch(config)#in f0/24 //进入f0/24接口Switch(config-if)#sw mo tr //启用trunkSwitch#vlan da //进入vlan数据库模式Switch(vlan)#vlan 10 //创建valn 10Switch(vlan)#vlan 20 //创建valn 20Switch(vlan)#ex //退出vlan数据库模式Switch#conf tSwitch(config)#in vlan 10 //进入vlan 10Switch(config-if)#ip add 192.168.10.254 255.255.255.0 //配置IP Switch(config-if)#no sh //启用Switch(config-if)#ex //退出Switch(config)#in vlan 20Switch(config-if)#ip add 192.168.20.254 255.255.255.0Switch(config-if)#no sh二层交换(就是你的SB):Switch>enSwitch#conf tSwitch(config)#in f0/24Switch(config-if)#sw mo trSwitch#vlan daSwitch(vlan)#vlan 10Switch(vlan)#vlan 20Switch(vlan)#exSwitch#conf tSwitch(config)#in f0/23Switch(config-if)#sw acc vlan 10Switch(config-if)#sw mo accSwitch(config-if)#exSwitch(config)#in f0/22Switch(config-if)#sw acc vlan 10Switch(config-if)#sw mo accSwitch(config-if)#exSwitch(config)#in f0/21Switch(config-if)#sw acc vlan 20Switch(config-if)#sw mo accPC1:PC>ipconfigIP Address......................: 192.168.10.111Subnet Mask.....................: 255.255.255.0Default Gateway.................: 192.168.10.254PC2:PC>ipconfigIP Address......................: 192.168.10.222Subnet Mask.....................: 255.255.255.0Default Gateway.................: 192.168.10.254PC3:PC>ipconfigIP Address......................: 192.168.20.111Subnet Mask.....................: 255.255.255.0Default Gateway.................: 192.168.20.254经测试: pc1 ping pc3是通的任何一台PC都能PING通网关和其他PC设备:华为3928三层交换机一台,PC主机两台PC-A ,PC-B。
三层交换机路由功能配置实验总结
三层交换机路由功能配置实验总结三层交换机作为一种网络交换设备,除了基本的交换功能外,还具备了路由功能。
在网络中,路由功能是至关重要的,因为它可以实现不同子网之间的通信。
本文将介绍如何通过三层交换机实现路由功能,并进行实验总结。
一、实验环境本次实验环境如下:1. 三台计算机,分别连接在三个不同的子网中,IP地址分别为:- 192.168.1.2/24- 192.168.2.2/24- 192.168.3.2/242. 三层交换机,具备路由功能,连接以上三个子网。
二、实验步骤1. 配置三层交换机的接口IP地址三层交换机需要为每个接口分配IP地址,以便能够在不同的子网之间进行路由转发。
在本次实验中,我们需要为三个接口分别配置IP 地址:- 接口 VLAN 1:192.168.1.1/24- 接口 VLAN 2:192.168.2.1/24- 接口 VLAN 3:192.168.3.1/24可以通过以下命令进行配置:```interface vlan 1ip address 192.168.1.1 255.255.255.0no shutdowninterface vlan 2ip address 192.168.2.1 255.255.255.0no shutdowninterface vlan 3ip address 192.168.3.1 255.255.255.0no shutdown```2. 配置路由为了实现不同子网之间的通信,需要在三层交换机中配置路由。
在本次实验中,我们需要将两个子网之间的路由添加到路由表中。
假设需要从192.168.1.0/24子网中的计算机访问192.168.3.0/24子网中的计算机,需要将192.168.3.0/24子网的路由添加到路由表中。
可以通过以下命令进行配置:```ip route 192.168.3.0 255.255.255.0 192.168.2.2```其中,192.168.3.0 255.255.255.0表示需要访问的目标子网,192.168.2.2表示下一跳路由器的IP地址。
三层交换机静态路由配置实验原理
三层交换机静态路由配置实验原理三层交换机是一种具备路由功能的网络设备,它可以在不同的网络之间进行数据包转发和路由选择。
静态路由是一种简单的路由配置方法,需要手动设置路由表项来指定数据包的传输路径。
下面是三层交换机静态路由配置实验的基本原理:1. 网络拓扑:首先,需要构建一个具有多个网络子网的拓扑结构。
这可以包括多个三层交换机和多个连接的网络设备(例如路由器或主机)。
2. IP 地址规划:为每个网络子网分配唯一的 IP 地址范围。
确保每个子网具有不同的网络地址,并根据需要分配子网掩码。
3. 三层交换机配置:在每个三层交换机上,配置接口 IP 地址。
这些地址应该属于不同的子网,并且应该与相应网络接口的IP 地址一致。
4. 路由配置:使用静态路由配置命令来设置路由表项。
通过设置适当的路由表项,可以指定数据包的转发路径。
在三层交换机上,可以使用以下命令来配置静态路由:• ip route <目标网络地址> <子网掩码> <下一跳地址>:将目标网络地址和子网掩码映射到下一跳地址。
下一跳地址可以是连接到其他网络的三层交换机或路由器的 IP 地址。
例如:ip route 192.168.2.0 255.255.255.0 192.168.1.2 表示将目标网络地址为192.168.2.0/24 的数据包转发到下一跳地址192.168.1.2。
5. 测试连通性:完成路由配置后,可以进行连通性测试。
通过向不同网络的主机发送数据包,并检查是否能够相互访问,可以验证静态路由配置是否成功。
请注意,静态路由配置是一种最基本的路由配置方法。
在更大规模和复杂的网络环境中,可能需要使用动态路由协议(如OSPF、BGP 等)来实现更灵活和自动化的路由选择。
实验三 交换机的带内和带外管理
实验三交换机带内管理和带外管理【实验目的】1、熟悉带内管理和带外管理的区别2、掌握带内管理和带外管理的实现方式3、灵活使用带内管理和带外管理的方式交换机【引入案例】A单位要进行网络升级改造,购置了一批全新的网络设备,其中交换机的数量最多,这些新的交换机将分布在各楼层、各片区,网络中心的管理员负责它们的安装、调试以及日后的管理和维护。
面对数量众多且物理位置相距较远的交换机,网管人员必须找到一种省时、便捷的网络管理方式。
【案例分析】交换机是网络中除终端计算机外使用数量最多,分布范围最广的网络设备,特别是像A单位这种比较大型的内部网络,交换机的维护管理工作更是频繁。
如果每台交换机都需要人工到现场进行配置管理,网管人员的工作量之巨大可想而知,而当交换机出现故障,更不能及时排除。
实际上,我们可以使用Telnet、Web 等方式对交换机进行远程管理,也就是交换机的带内管理。
我们只需要在交换机上把带内管理模式配置好,网管人员只需坐在控制机房,通过远程登录就可以对遍布各个角落的交换机管理配置。
【基本原理】交换机的管理方式可以分为带内管理和带外管理两种管理模式。
所谓带内管理,是指管理控制信息与数据业务信息通过同一个信道传送。
使用带内管理,可以通过交换机的以太网端口对设备进行远程管理配置,目前我们使用的网络管理手段基本上都是带内管理。
在带外管理模式中,网络的管理控制信息与用户数据业务信息在不同的信道传送。
带内管理和带外管理的最大区别在于,带内管理的管理控制信息占用业务带宽,其管理方式是通过网络来实施的,当网络中出现故障时,无论是数据传输还是管理控制都无法正常进行,这是带内管理最大的缺陷;而带外管理是设备为管理控制提供了专门的带宽,不占用设备的原有网络资源,不依托于设备自身的操作系统和网络接口。
简单地说,交换机的带外管理就是不通过交换机的以太网口进行管理的方式,而带内管理的管理信息则需要通过交换机的以太网口来传送。
从交换机的访问方式来说,通过Telnet、Web、SNMP方式对交换机进行远程管理都属于带内管理,而通过交换机的Console口对它进行管理的方式属于带外管理。
《计算机网络》实验三 交换机基本配置 实验报告
interface FastEthernet0/21
!
interface FastEthernet0/22
!
interface FastEthernet0/23
!
interface FastEthernet0/24
!
interface GigabitEthernet0/1
!
interface GigabitEthernet0/2
五、实际步骤
建立超级连接
建立CONSOLE连接
进入特权命令状态
进入全局状态模式
设置交换机的名字为SWITCH_2
进入接口设置状态,设置接口参数
(1)进入接口设置状态
(2)设置交换机的duplex方式
退出配置状态,在特权命令状态,验证端口工作状态
检查4台机的通信状态
设置switch2为端口VTP的server
Enter enable secret:
% No defaulting allowed
Enter enable secret:
% No defaulting allowed
Enter enable secret: switch>
The enable password is used when you do not specify an
Would you like to enable as a cluster command switch? [yes/no]: n
The following configuration command script was created:
hostname Switch
enable secret 5 $1$Aj2X$oQ4NIEhr7TX023s32vivd1