
网络设备参数
IP路由:支持静态路由,策略路由,动态路由协议:RIP、OSPF、BGP、IS-IS,支持PIM-SM,PIM-DM,MBGP等组播路由协议
8
IPv6:支持IPv6静态路由;支持RIPng、OSFPv3、IS-ISv6、BGP4+等动态路由协议;支持IPv4和IPv6双协议栈;支持IPv4向IPv6的过渡技术:IPv6手工隧道、6to4隧道、ISATAP隧道、GRE隧道等;支持ICMPv6、UDPv6、TCPv6等;
应用识别规则
要求应用识别规则库单独分开,可支持手动、自 动、以及离线升级。
病毒库
支持病毒库,单独分开,可支持手动、自动、以及离线升级。
入侵防御能力
入侵防御引擎
系统应具备:融合模式匹配、协议分析、异常检测、会话关联分析,逃逸等多种技术,准确识别入侵攻击行为,为用户提供 2~7 层深度入侵防御。
要求支持丢弃报文、记录日志、禁止连接、TCP reset 结 束 TCP 会话等多种响应动作。
应用层过滤
Java Blocking
ActiveX Blocking
SQL 注入攻击防范
8
NAT:支持多个内部地址映射到同一个公网地址
支持多个内部地址映射到多个公网地址
支持内部地址到公网地址一一映射
支持源地址和目的地址同时转换支持外部网络主机访问内部服务器
支持内部地址直接映射到接口公网IP地址
支持DNS映射功能
2
电源要求:支持分区供电,颗粒化电源,支持M+N电源冗余(AC和DC均支持)
3
模块要求:支持标准SFP,XFP,SFP+模块(支持标准SFP,XFP)、支持缓存≥200ms以太板卡、支持40GE单板,提供权威第三方机构信产部的测试报告
4
单板要求:要求所有配置单板能进行IPV4,IPV6,MPLSVPN线速转发
9
MPLS:支持MPLS三层VPN;支持MPLS-TE流程工程;支持L3 VPN,支持OptionA、B、C三种方式的跨自治域互通技术;
10
QOS:提供完善的QoS机制:支持PQ、CQ、WFQ、CBWFQ等调度技术,支持基于IP Precedence,802.1P,DSCP、MPLS EXP流量分类,支持流量整形以及WRED拥塞避免机制;支持ECMP、UCMP流量负载分担;
11
电源可靠性:支持双电源、支持电源1+1冗余备份
12
管理和维护:支持接口备份功能,VRRP、BFD等可靠性技术
支持NetStream或类似的流量采集功能;
支持Console、telnet、SSH等登陆方式;
支持SYSLOG、SNMP V1/V2/V3、RMON、WEB网管、CWMP功能;
13
产品资质:提供工信部(或原信产部)入网证书(IPV4)提供工信部(或原信产部)入网证书(IPV6)
支持攻击特征库的分类(根据攻击类型、目标机系统进行分类)、分级(分高、中、低、提示四级)
支持攻击特征库的手动和自动升级(TFTP和HTTP)支持对BT等P2P/IM识别和控制
7
邮件/网页/应用层过滤:
邮件过滤
SMTP邮件地址过滤
邮件标题过滤
邮件内容过滤
邮件附件过滤
网页过滤
HTTP URL
过滤HTTP内容过滤
7
QoS:支持SP,WRR,DWRR,SP+WRR, SP+DWRR调度方式;支持双向CAR;提供广播风暴抑制功能;支持WRED;
8
安全性:支持DHCP Snooping trust,防止私设DHCP服务器;支持DHCP snoopingbindingtable(DAI, IPsourceguard),防止ARP攻击、DDOS攻击、中间人攻击;
支持的病毒类型:Backdoor、Email-Worm、IM-Worm、P2P-Worm、Trojan、
AdWare、Virus等
支持病毒日志和报表
6
深度入侵防御:
支持对黑客攻击、蠕虫/病毒、木马、恶意代码、间谍软件/广告软件、DoS/DDoS等常见的攻击防御
支持缓冲区溢出、SQL注入、IDS/IPS逃逸等攻击的防御
等多种恶意攻击
基础和扩展的访问控制列表
基于时间段的访问控制列表
基于用户、应用的访问控制列表
ASPF应用层报文过滤
静态和动态黑名单功能
MAC和IP绑定功能
基于MAC的访问控制列表
支持802.1qVLAN透传
5
病毒防护:
基于病毒特征进行检测
支持病毒库手动和自动升级
报文流处理模式
支持HTTP、FTP、SMTP、POP3协议
要求支持自定义攻击检测规则。
要求支持黑名单,将攻击源加入黑名单,一段时间内禁 止访问。
要求支持攻击报文取证功能,检测到攻击事件后将原始文完整记录下来,作为电子证据。
攻击特征库
应涵盖广泛的攻击特征库、能够针对 2300 种以上攻击的攻击行为、异常事件,以及网络资源滥用流量,进行检测和防御。(需提供界面截图)
5
二层功能:支持静态MAC;
支持DHCPClient, DHCPServer,DHCPRelay;
支持Option82;
支持4KVLAN
支持1:1,N:1VLAN mapping
支持端口VLAN,协议VLAN,IP子网VLAN;
支持SuperVLAN;
支持VoiceVLAN;
支持IEEE802.1d(STP)、802.w(RSTP)、802.1s(MSTP)
支持VLAN内端口隔离支持端口聚合,
支持1:1,N:1端口镜像;支持流镜像;
支持远程端口镜像(RSPAN);
支持ERSPAN,通过GRE隧道实现跨域远程镜像;
支持VCT,端口环路检测
6
路由特性:支持静态路由、ARP≥16K、支持RIPV1、V2,OSPF,IS-IS,BGP、支持IPFRR、支持路由协议多实例、支持GRfor OSPF/IS-IS/BGP、所有实际配置板卡支持MPLS分布式处理,全线速转发、支持策略路由、支持MPLSTE、支持L3VPN
要求支持多端口链路聚合
要求支持基于源/目的地址、接口的策略路由。
部署环境
要求支持 VLAN、MPLS、PPPoE 网络,能够在该网络环境中检测出攻击事件。
要求支持 IPv6、IPv6 over IPv4、IPv6 和 IPv4 混合网络,能够在该网络环境中检测出攻击事件。
规则库
攻击规则库
要求攻击规则库单独分开,可支持手动、自动、 以及离线升级。
支持单板直接热插拔,不需要配置命令
4
局域网协议:Ethernet,Ethernet II,VLAN(VLAN-BASED PORT VLAN,VOICE VLAN,Guest VLAN),802.1p,802.1Q
支持PPP、MP、PPPoE Client、PPPoE Server
5
局域网协议:
6
Netstream:支持分布式Netflow/Netstream网络流量分析,且不需要为Netstream功能配置专门板卡
可配置支持地址转换的有效时间
支持多种NAT ALG,包括DNS、FTP、H.323、ILS、MSN、NBT、PPTP、SIP
9
VPN:L2TP VPN、IPSec VPN、GRE VPN、SSL VPN
10
高可靠性:支持SCF 2:1虚拟化
支持双机状态热备(Active/Active和Active/Backup两种工作模式)支持双机配置同步
支持通过命令行、中文图形化配置软件等方式进行配置和管理
支持NQA
支持基于Ipv6的管理
支持集群管理
支持5
环保:支持能效以太网功能,IEEE802.3az
16
时钟特性:主控板支持时钟能力
同步以太网
17
配置要求:主控≥2,电源≥2,万兆光口≥2个(含1个万兆多模),24端口百兆/千兆以太网光接口板(含23个千兆多模,1个千兆单模光模块),24端口千兆电接口板
病毒检测类型
要求能够检测主流 FTP、HTTP、SMTP、POP3 协议的病毒。
URL过滤
URL 过滤引擎
系统应具备独立的 URL 检测过滤引擎。
支持黑白名单,精确匹配和模糊匹配。
支持阻断、 URL 重定向、 返回默认页面、 返回自定义页面等多种动作。
支持恶意网站、 违反国家政策法规、 潜在不安全、 浪费带宽、 大众兴趣、 多种论坛、 行业、 计算机技术、 等多种分类的 URL 过滤。
路由器性能要求:
序号
规格/要求
1
体系架构:支持双主控引擎,支持基于硬件的转发机制和无阻塞交换技术。千兆路由电口≥16个,千兆光口≥8个(含7个千兆多模光模块,1个单模),100M/1000M光口可以自适应千兆,万兆路由器端口≥1*10GE(含1个万兆多模)。设备具有独立的交换网槽位(非主控处理引擎),和主控板槽位完全分离,以保证直插单主控板或者主控板故障切换时不会影响业务转发。
3
AAA服务:Portal认证、RADIUS认证、HWTACACS认证、PKI /CA(X.509格式)认证、域认证、CHAP验证、PAP验证
4
防火墙:
SOP虚拟防火墙技术,支持CPU、内存、存储等硬件资源划分的完全虚拟化安全区域划分
可以防御Land、Smurf、Fraggle、Ping of Death、Tear Drop、IP Spoofing、IP分片报文、ARP欺骗、ARP主动反向查询、TCP报文标志位不合法超大ICMP报文、地址扫描、端口扫描、SYN Flood、UPD Flood、ICMP Flood、DNS Flood
防病毒网关性能要求:
类别
参数
功能及技术描述
硬件
网络设备产品参数

安全产品技术规范杭州华三通信技术有限公司目录1.防火墙系列 (4)1.1.M9000防火墙核心引导指标说明: (4)1.2.M9006 (4)1.3.M9010 (7)1.4.M9014 (10)1.5.新一代防火墙F50X0核心引导指标说明: (13)1.6.F5040防火墙招标参数 (13)1.7.F5020防火墙招标参数 (14)1.8.F5000-S防火墙招标参数 (16)1.9.F5000-C防火墙招标参数 (17)1.10.新一代F10X0防火墙核心引导指标说明: (19)1.11.H3C SecPath F1020防火墙招标参数 (19)1.12.H3C SecPath F1030防火墙招标参数 (21)1.13.H3C SecPath F1050防火墙招标参数 (23)1.14.H3C SecPath F1060防火墙招标参数 (25)1.15.H3C SecPath F1070防火墙招标参数 (28)1.16.H3C SecPath F1080防火墙招标参数 (30)1.17.三款新千兆防火墙核心引导指标说明: (32)1.18.F1000-E (32)1.19.F1000-E-SI (33)1.20.F1000-A-EI (35)1.21.F1000-S-AI (36)1.22.SecBlade FW Enhanced招标参数 (37)1.23.SecBlade FW招标参数 (39)1.24.SecBlade FW Lite防火墙招标参数 (41)1.25.新一代F1000-C-SI、F100-A/M-SI防火墙核心引导指标说明: (42)1.26.F1000-C-SI防火墙招标参数 (43)1.27.F100-A-SI防火墙招标参数 (44)1.28.F100-M-SI防火墙招标参数 (45)2.VPN系列................................................................................................................. 错误!未定义书签。
校园网络设备需求及参数.doc

4、协商速率≥1267Mbps
5、发射功率要求≤20dBm
6、整机最大功耗小于13W,若功耗大于13W请增加相应的POE交换机数量
7、支持IPv4/IPv6双协议栈,支持MAC、 Portal、 802.1X认证方式,支持802.11i标准,支持智能信道切换,智能AP负载分担,支持本地转发和集中转发,支持SSID不小于15个,支持DHCP server
8、支持单端口同时支持802.1x认证,MAC认证,和Web认证,满足校园网多种认证需求,并且所有认证方式均可在交换机上集中实现
9、单台配置:千兆电接口≥48个、非复用千兆 SFP光接口≥4个
10、支持SNMP V1/V2/V3、RMON、SSHV2
11、为保证设备兼容性和方便管理,所投产品与核心交换机须统一品牌。
2、交换容量≥19Tbps、包转发率≥2800Mpps,提供官网截图证明,加盖投标产品厂商印章
3、支持N:1虚拟化功能,可将N(N≥4)台物理设备虚拟成一台逻辑设备,支持跨设备链路聚合,单一IP管理,统一的路由管理;
4、支持1:N虚拟化功能,可将一台物理设备虚拟成多台逻辑设备,逻辑设备之间硬件独立且物理隔离,支持在N:1虚拟化环境下同时实现1:N虚拟化功能;
8、具备MPLS VPN功能,支持P/PE功能,支持L3 MPLS VPN,支持分层VPLS,以及QinQ+VPLS接入,支持VPLS,VLL
9、支持独立的硬件防火墙、硬件入侵防御系统、硬件负载均衡、硬件无线控制器、硬件应用控制网关、硬件SSL VPN、硬件流量统计分析等业务插卡扩展;
10、支持硬件防火墙模块,每秒新建数≥65万,并发数≥2000万,须提供工信部或第三方权威机构测试报告复印件并加盖设备制造厂商印章。
机房网络设备参数

机房电脑及网络设备参数
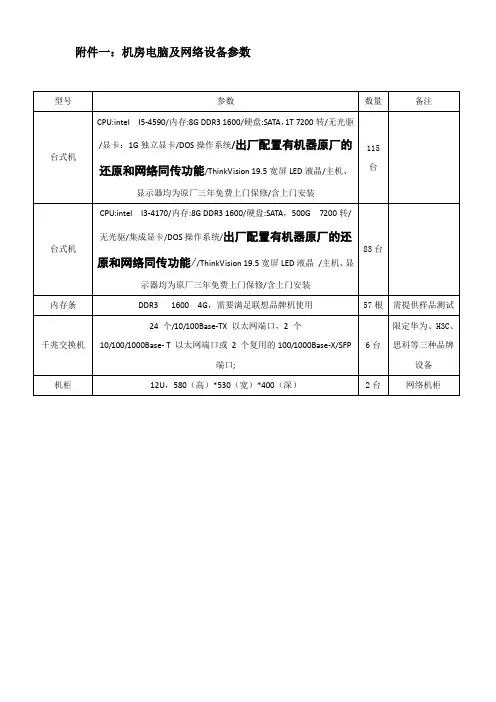
附件一:机房电脑及网络设备参数
型号参数数量备注
台式机CPU:intel I5-4590/内存:8G DDR3 1600/硬盘:SATA,1T 7200转/无光驱
/显卡:1G独立显卡/DOS操作系统/出厂配置有机器原厂的
还原和网络同传功能/ThinkVision 19.5宽屏LED液晶/主机、显示器均为原厂三年免费上门保修/含上门安装
115
台
台式机
CPU:intel I3-4170/内存:8G DDR3 1600/硬盘:SATA,500G 7200转/
无光驱/集成显卡/DOS操作系统/出厂配置有机器原厂的还
原和网络同传功能//ThinkVision 19.5宽屏LED液晶/主机、显
示器均为原厂三年免费上门保修/含上门安装
83台
内存条DDR3 1600 4G,需要满足联想品牌机使用57根需提供样品测试
千兆交换机
24 个/10/100Base-TX 以太网端口,2 个
10/100/1000Base- T 以太网端口或2 个复用的100/1000Base-X/SFP
端口;
6台
限定华为、H3C、
思科等三种品牌
设备
机柜12U,580(高)*530(宽)*400(深)2台网络机柜。
网络设备招标参数.

设备名称型号参数配置出口防火墙网康至少配置4GE Combo(光电互斥接口;支持接口扩展,扩展插槽数量≥4个,吞吐量≥4Gbps,最大并发连接数≥200万,每秒新建连接数≥6万,配置IPSEC VPN隧道数授权≥上网行为管理设备网康4个电千兆+1个管理口;2个USB接口;1xRJ45 RS232串口;支持面板Bypass按钮;500GB硬盘容量;2GB Flash卡,出口带宽≥50M,最大吞吐量≥400Mbps,最大并发连接数≥50万,最大新建连接数≥8000个/S,实现用户管理,网页过滤,应用控制,带宽管理,内容审计,互联网活动审计,终端准入,日志中心,集中管理,代理服务,攻击防护核心交换机及光模块华为背板容量≥6Tbps,交换容量≥2Tbps,包转发率≥1100Mpps,业务槽位≥6,双主控、双冗余电源;1块24端口十兆/百兆/千兆以太网电接口板;支持硬件BFD和OAM,支持3.3ms故障监测和50ms倒换,保证设备高可靠性,需要提供给权威的第三方测试机构的测试报告千兆交换机及光模块华为48个10/100/1000Base-T,4个非复用的100/1000Base-X SFP接口,交换容量≥255Gbps;包转发率≥78Mpps;电口和光口都支持端口休眠功能,支持整机休眠,符合IEEE 802.3az,并提供对应的第三方测试报告无线控制器华为无线控制器的接口不少于12个千兆以太网电接口、4个千兆SFP光接口、2个10GE SFP+光接口; 单台设备最大管理AP 数≥512;本次须配置≥32个AP的管理授权;AC设备可支持双电源备份;AC支持DHCP Relay功能;AC支持DHCPOption43、Option60、Option15;支持相邻AP之间基于用户数的负载分担;支持相邻AP之间基于流量的负载分担;无线AP华为AP与AC控制器为同一品牌,兼容IEEE 802.11a/b/g/n标准;支持2×2 MIMO,每射频最高速率达300Mbps;支持2.4G/5G双频接入;AP自带一个千兆以太网电接口;需支持POE远程供电;芯片支持硬件WAPI加速,实现WAPI业务线速转发,不增加CPU负担;提供无线电发射设备型号核准证、全球Wifi联盟认证产品的认证证书;POE交换机华为24个10/100/1000Base-T,4个非复用的100/1000Base-X SFP,电口和光口都支持端口休眠功能,支持整机休眠,符合IEEE 802.3az,并提供对应的第三方测试报告,支持PoE (802.3af和PoE+(802.3at;网管软件华为支持告警管理、性能管理、拓扑管理、配置文件管理、网元管理、链路管理、日志管理、物理资源、电子标签、IP 拓扑、智能配置工具、自定义设备管理、安全管理、终端接入管理;B/S架构,免客户端安装,web 2.0,更好操作体验,网元适配包:通过灵活的网元适配包方案,快速适配设备,增加能管理的设备类型和功能, 全方位故障监控系统,实时了解网络故障,故障处理建议帮助快速定位故障原因,快速排除故障,拓扑管理:提供物理拓扑和IP拓扑两张拓扑,实现网络设备的图形化、层次化展示,同时显示子图、网元、链路,以及网元状态的显示,性能管理:多种性能监视指标,多维度呈现网络状况;性能监视视图,持续刷新 ;不同图表展现不同性能监视指标以及历史数据的单价数量合计备注¥0.001¥0.00¥0.001¥0.00¥0.002¥0.00¥0.0020¥0.00¥0.001¥0.00¥0.0019¥0.00¥0.003¥0.00 ¥0.001¥0.00。
网络设备应用交换机性能参数

802.1X认证支持多种认证方式,如用户名和密码、数字证书等
802.1X认证可以提高网络设备的安全性,防止非法访问和攻击
交换机的管理特性
概述:Web管理是一种基于Web的交换机管理方式,通过浏览器访问交换机的管理界面进行配置和管理。
汇报人:
网络设备应用交换机性能参数
目录
添加目录标题
交换机的基本参数
交换机的硬件参数
交换机的功能特性
交换机的安全特性
交换机的管理特性
添加章节标题
交换机的基本参数
传输速率是指交换机每秒钟能够传输的数据量,单位为Mbps或Gbps。
传输速率越高,交换机的性能越好,能够支持的网络规模越大。
传输速率与交换机的端口数量、端口类型、网络协议等因素有关。
带宽分配:根据业务需求,合理分配带宽,保证关键业务的服务质量
端口聚合是将多个物理端口聚合成一个逻辑端口,提高网络带宽和可靠性
端口聚合支持多种协议,如IEEE 802.3ad、IEEE 802.1ax等
端口聚合可以提高网络吞吐量,降低网络延迟
端口聚合可以提高网络可靠性,当某个物理端口出现故障时,其他物理端口可以继续工作,保证网络连接不中断。
作用:存储交换机的数据和程序
类型:DDR、SDRAM、SRAM等
容量:根据交换机的型号和功能不同,内存容量也不同
存储容量:交换机的存储容量决定了可以存储的数据量
存储类型:交换机的存储类型包括RAM、ROM、Flash等
存储速度:存储速度决定了交换机的数据处理速度
存储接口:交换机的存储接口包括SATA、SAS、PCIe等
交换机的性能指标
H3C网络设备控标参数A
接口
≥24个GE端口,≥4个万兆SFP口
CPU防护
实现CPU保护功能,能限制非法报文对CPU的攻击,保护交换机在各种环境下稳定工作
堆叠
最大堆叠台数≥9台,并要求实配接口的基础上额外满配堆叠带宽所需的接口和互联模块,支持跨设备链路聚合,单一IP管理,分布式弹性路由,支持远程堆叠
1
招标规格:
功能及技术指标
参数要求
产品类型
24口PoE接入交换机
兼容性
与核心交换机同一品牌
交换容量
≥330Gbps(以官网最小值为标准)
转发性能
≥95Mpps(以官网最小值为标准)
供电
支持POE+
接口
≥24个GE端口,≥4个万兆SFP口
CPU防护
实现CPU保护功能,能限制非法报文对CPU的攻击,保护交换机在各种环境下稳定工作
组播协议
支持IGMP v1/v2/v3,MLD v1/v2,支持IGMP Snooping v1/v2/v3,MLD Snooping v1/v2,支持PIM Snooping,支持组播VLAN
路由协议
支持IPv4静态路由、RIP V1/V2、OSPF,支持IPv6静态路由、RIPng,支持IPv4和IPv6环境下的策略路由
1
LSQM2GP24TSSA0
24端口千兆以太网光口(SFP,LC)+4端口万兆以太网光接口模块(SFP+,LC)
1
LSQM2GT24TSSC0
24端口千兆以太网电接口(RJ45)+4端口万兆以太网光接口模块(SFP+,LC)
1
招标规格:
功能及技术指标
参数要求
网络设备配置清单
网络设备配置清单
要求:1、所有设备、线材等必须是厂家原装生产,原厂原包装到校,经学校验收合格后再安装。
2、中标方须提供交换机设备整机十年保换效劳,上网行为管理设备整机一年保换、三年质
保效劳。
根据学校设计方案和具体施工要求把新增加的网络设备与学校现有的设备合并,
并重新综合布线〔每个数据点布线至学校指定位置,两端标明相应位置编号〕,组建整
个校园网络系统。
为保证学校正常的教学秩序不受影响,整个工程必须在中标后5天内安
装、调试完毕。
3、学校保存在开标后三天内对中标单位所投设备进展局部范围内的整体技术方案测试,厂
家应积极配合测试。
4、为确保系统兼容性,要求提供的所有网络设备及模块必须属同一品牌的产品。
附件:学勉中学网络设备主要设备参数。
计算机网络设备参数及数量
。硬盘转,,显卡集成显1TB/7200 /DDR4
视频接口卡HDMI VGA ,RJ45 intel UHD630音频接口千兆网卡支持后置接口2*USB
项目名称
笔记本
名称
参数
品牌
数量
单位
备注
计算机(笔记本)
三级缓存双核线程,内4 3M CPU:i5-7200U存硬盘:500G/7200 8G 2*SO-DIMM DDR4串行,显卡:独立显卡分钟接口转/ SATA屏幕独立显存GeForce 920MX 2G NVIDIA个宽屏:摄像头寸16 9 14 720P USB2.0 1
。硬盘转,固盘SSD 1TB/7200 /DDR4 32G
视频接,显卡独立显1050/2G 128G SATA支持后置口千兆网卡,RJ45 HDMI VGA dvi
接音频接口读卡器前置接口2*USB 2*USB
有线口预留光驱位可加装光驱支持1Gdp
有线原装键网卡支持无线网卡802.b/g/n/ac
盘鼠标(无显示器)
耳机,麦克个内置扬声器,蓝牙USB 3.0 2
。,合一读卡器。黑色风二合一接口4
联想
4
台
个品3牌任选其一
线程,内双核三级缓存4 3M CPU:i5-7200U硬盘:存500G/7200
8G 2*SO-DIMM DDR4串行,显卡:独立显卡接口转分钟/ SATA屏幕显存独立920MXGeForce 2G NVIDIA个摄像头寸宽屏:720P USB2.0 1 16 914耳机,麦克内置扬声器,蓝牙个USB 3.0 2合一读卡器,全尺寸键盘,风二合一接口,4
芯电池。黑色局域网,无线局域网,RJ45 6
网络设备技术指标
网络设备技术指标:1、技术参数分线中心子系统设备分线中心核心交换机分线中心以太网交换机采用与核心交换机相同品牌的产品:分线中心服务器采用国际知名品牌服务器,基本配置不低于以下指标:设备类型:机架式服务器;主板扩展插槽:≥4(个);处理器类型:IntelXeon 六核;标称主频(G):≥2;三级高速缓存(M):≥18;处理器数量:≥2;内存类型:DDR3;内存容量:≥16GB;最大内存容量:≥64GB;硬盘类型:SAS;硬盘:≥1T SAS硬盘;热插拔硬盘:支持;光盘驱动器:24X DVD-ROM;网卡类型:10/100/1000M自适应以太网卡,支持SNMP,支持远程唤醒功能;电源类型:支持热插拔,冗余电源配置。
需安装正版WINDOWS Server2008操作系统、以及SQL Server 2008数据库软件及热备软件。
磁盘阵列存储系统应采用2GB光纤通道技术;存储容量:RAID 5之后的容量≥1TB;最大支持硬盘数量:≥40;光纤阵列控制器数量:≥2;阵列控制器接口速度: 2Gb/s FC-Switched;RAID 级别支持:RAID 0,1,0+1,5;8Gb光纤交换机:2个8 口SAN 交换机(SAN交换机带4个信号接收器,每个接口带宽为2 Gb );电源板1+1冗余热备配置。
分线中心系统管理工作站、媒体编辑工作站、预览工作站、发布管理工作站采用国际知名品牌产品,其基本配置不得低于以下指标(不限于此):处理器:Intel 酷睿2四核;二级缓存/总线频率:6MHz/1333MHz;内存:4G DDR3(单条);硬盘:1块,容量不低于500GB;显示器:22″16:9 LCD显示器,分辨率不低于1920×1080,亮度不低于250cd/m2,对比度不低于400:1,响应时间16ms以下;显卡:独立显卡,分辨率不低于1920×1080,32位色彩;主板支持远程唤醒功能;网卡支持远程唤醒功能,支持SNMP,传输速率达到100Mbps;光驱:24X DVD/CD-RW;标准键盘、USB接口光电式鼠标器;应配置至少2个1000Mbps以太网RJ45接口;应至少含有4个USB、2个串口、1个并口等;PCI槽位:不少于4个;操作系统:预装简体中文WINDOWS XP或者WINDOWS 7专业版;声音设备:声卡和音箱。