
宁盾单点登录(SSO)对接企业微信_钉钉“扫一扫”身份认证
随着企业移动化转型,越来越多的企业用户希望有一个可以承载多应用系统的容器,单点登录(Single-Sign-On)系统应运而生。
虽说SSO并不是什么新兴方案,但随着近年来企业移动化的大步伐推进,本地业务上云,将C/S架构应用与B/S架构放在同一承载容器的需求与日俱增,因此对于单点登录的市场需求也在日益壮大。
单点登录为多应用系统提供了统一认证入口的同时,完成与B/S、C/S应用的对接,实现了统一身份认证,为多应用系统提供承载容器。
身份校验的环节越少,意味着其所面临被攻击的可能性越大,因此对于网络入口的安全准入需求越高。
传统身份鉴别面临的挑战主要有:弱密码攻击、僵尸账号、账号密码被盗风险。
因此提升账号密码身份鉴别的安全与将网络层认证和应用层认证统一同样重要!企业微信和钉钉作为常用办公工具,使用频率高、覆盖范围广,在功能和性能上也都有大厂保证,因此将企业微信和钉钉选为单点登录身份鉴别的载体。
一、实现价值:
a)用户PC端,登录无需再输入用户名密码,无需记忆密码;
b)绑定个人手机,提升账号密码的隐私性;
c)用户无需安装额外APP;
d)功能即取即用,部署无需额外应用开发环节。
二、使用效果:
用户在登录单点登录平台时,使用企业微信/钉钉“扫一扫”服务实现免密认证;
三、企业微信扫码简单配置,即取即用:
a)在企业微信中创建应用并授权;
b)在Wi-Fi认证系统中对接企业微信相关数据;
四、技术创新
a)与Wi-Fi认证环节融合,让用户从网络层到应用访问一步到位,
缩减中间认证环节;
b)与动态密码认证、消息推送认证结合提升单点登录认证安全。
五、更多特性:
1、多认证方式,满足员工访客的不同需求。
a)面向员工提供用户名密码(动态密码账号保护可选)、企业微信/
扫码扫码认证、推送认证、802.1X 认证等方式;
b)面向访客提供协助扫码、邮件审批、临时访客申请、短信认证等
方式。
2、与上网行为审计设备对接,实名认证+实名审计,满足82号令认证需求;
3、异构兼容多品牌网络设备;
4、面向多分支网络环境提供统一认证功能。
智能安全接入,从宁盾开始。
宁盾成立以来专注于动态密码双因素认证市场,并以技术为导向,于2013年正式上线网络认证系统,形成一体化身份认证与访问管理解决方案。
为了应对企业组织、应用的移动化及云发展趋势,宁盾不断创新身份与访问安全管理技术,形成了融合智能多因素认证、终端与网络准入控制管理、智能访客管理、统一身份管理与单点登录、网络设备AAA授权管理、大型商业WiFi 认证管理等多个产品线于一体的全场景解决方案。
滴滴出行成功接入宁盾双因素认证平台,实现多业务系统账号统一安全保护

滴滴出行成功接入宁盾双因素认证平台,实现多业务系统账号统一安全保护一、客户简介滴滴出行是涵盖出租车、专车、快车、顺风车、代驾及大巴等多项业务在内的一站式出行平台,随着业务的迅速增长,企业人员规模扩大,服务器更是多达数万台,业务系统有OWA、VPN、SSO、堡垒机等,如何解决复杂的账号环境下的弱密码问题成为滴滴出行信息化安全的核心。
二、项目分析1、客户需求①当前的业务系统采用户名+密码登录方式,容易引发密码泄露问题,存在极大的信息安全隐患;②针对其内部庞大的业务系统做定制化开发,提供灵活方便的多因素身份认证流程,根据需求选择单步认证或者多步认证,提升员工身份认证体验;③对公司内部员工多源账号体系及多品牌设备系统进行统一管控,增强公司内部的用网安全。
2、项目目标针对滴滴内部业务系统弱密码的安全隐患及账号密码管理重复劳动的问题,为其部分系统增加双因素认证保护,并对OpenDJ、OWA等提供定制化开发,实现如下目标:①邮件系统(OWA)用浏览器访问OWA系统后,在出现的登录界面中输入邮件帐号和密码,点击提交,在二次弹窗中输入动态密码;②SSL VPN结合思科ACS、AD,采用动态密码增加账号安全,实现双因素认证;③在线业务系统(SSO)通过宁盾一体化认证平台与在线业务系统(SSO)对接,实现帐号的双因素认证;④堡垒机原有登录方式上增加动态令牌,输入用户名、密码后还需输入宁盾硬件令牌的动态密码,实现双因素认证。
三、解决方案1、方案概述在2台服务器上安装宁盾一体化认证平台,采用高可靠部署方式,统一管控员工OWA、VPN、SSO等系统的双因素认证登录,具体实现方式如下图:2、网络拓扑项目中主要产品有宁盾一体化认证平台、AD系统、OpenDJ、Exchange OWA、SSL VPN、SSO、堡垒机等。
四、多因素认证流程1、员工登录OWA系统操作流程:2、员工登录SSLVPN操作流程:3、网关人员登录堡垒机操作流程:五、项目成效1、兼容多品牌设备,而且兼容多账号源认证体系,实现对多业务系统、多品牌设备、多源账号的统一双因素认证,提供了对上万个帐号的双重保护和统一管理,还为设备带来轻量化的安全管控;2、针对员工和设备下发数千个手机令牌、硬件令牌,采用批量式派发和回收的管理方式,不但提高了工作效率,而且大大减少了人员调动带来的运维成本;3、针对Exchange OWA等系统进行定制化开发,既可以单步认证,也可以多步认证;4、采用高可靠式部署为滴滴出行的账号管理提供稳定、安全的服务环境;5、轻量级一体化认证平台,不但操作更加方便,而且易于维护。
宁盾单点登录(SSO)与WiFi认证入口统一安全实践
随着企业移动化转型,越来越多的企业用户希望有一个可以承载多应用系统的容器,单点登录(Single-Sign-On)系统应运而生。
虽说SSO并不是什么新兴方案,但随着近年来企业移动化的大步伐推进,本地业务上云,将C/S架构应用与B/S架构放在同一承载容器的需求与日俱增,因此对于单点登录的市场需求也在日益壮大。
单点登录为多应用系统提供了统一认证入口的同时,完成与B/S、C/S应用的对接,实现了统一身份认证,为多应用系统提供承载容器。
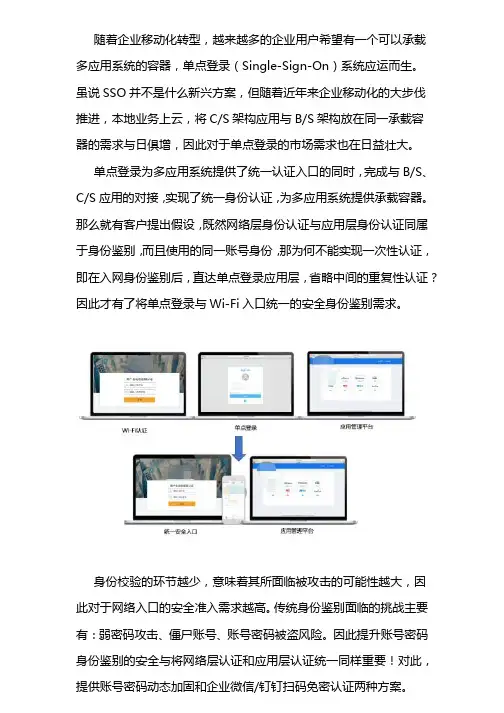
那么就有客户提出假设,既然网络层身份认证与应用层身份认证同属于身份鉴别,而且使用的同一账号身份,那为何不能实现一次性认证,即在入网身份鉴别后,直达单点登录应用层,省略中间的重复性认证?因此才有了将单点登录与Wi-Fi入口统一的安全身份鉴别需求。
身份校验的环节越少,意味着其所面临被攻击的可能性越大,因此对于网络入口的安全准入需求越高。
传统身份鉴别面临的挑战主要有:弱密码攻击、僵尸账号、账号密码被盗风险。
因此提升账号密码身份鉴别的安全与将网络层认证和应用层认证统一同样重要!对此,提供账号密码动态加固和企业微信/钉钉扫码免密认证两种方案。
1、账号密码动态加固方案账号密码动态加固,实质上是在账号密码的基础上增加动态密码,形成双层保护。
令牌与认证服务器是基于SM3 非对称加密算法,每隔30/60s生成一个动态口令。
每个口令一旦使用立即失效,进而达到动态认证的效果。
当前,令牌已通过国家密码局重重检测,并获得国密资格证书,满足等保及护网行动对供应商国密资质的要求。
2、企业微信/钉钉扫码免密认证方案企业微信/钉钉扫码免密认证是借助企业微信/钉钉的方式通过“扫一扫”实现身份鉴别。
首先在企业微信/钉钉中开启身份认证服务,其次授权用户使用权限,扫码免密认证的好处在于:a)用户无需记忆帐号密码,通过“扫一扫”免密认证,用户体验更好;b)功能即取即用,无需再定期修改密码,运维成本更低;c)用户无需额外安装客户端,省略令牌派发、收回等繁琐事项;d)客户端有大厂保障,稳定性更强。
宁盾单点登录(SSO)与阿里邮箱对接方案
一、背景需求随着企业移动化转型,员工及各类终端在企业网络间进进出出,传统以防火墙为核心的边界防护已不在安全。
企业需要建立更小单位的、可控的安全管理方案——以身份为核心的统一管理方案(IAM)。
1、效率驱动:随着企业的不断壮大,本地及SAAS应用的数量也在不断增加,为提高员工办公效率,减少在各应用间登录切换的次数及频率,企业需要统一应用门户,即用户一次登录,即可访问权限内所有应用——多应用系统统一单点登录(SSO)。
2、安全保障:在多应用统一门户建成后,单点登录的账号安全比某个应用的安全认证更为重要。
一旦账号密码泄漏将造成用户权限内多业务系统的信息泄漏。
为防止弱密码、僵尸账号、账号密码泄漏等安全隐患,多因子认证(MFA)成为单点登录的标配。
二、阿里邮箱对接方案1、阿里邮箱商业应用库对接方案正常情况下,企业在用的应用系统数十到上百不等的B/S、C/S 架构的应用,有些是商业应用,有些则是自己研发的应用系统,因此面向不同的应用系统,提供不同的对接协议及对接方案。
提供OAuth2、SAML、OIDC、Easy SSO、表单代填等多种对接协议及API工具供用户选择。
面向自研应用,开发Easy SSO 对接协议实现快速连接;面向商业应用则通过建立商业应用库的方式供用户选择。
客户在部署统一身份及单点登录认证服务器(DKEY AM)后,在商业应用库中选择对应应用操作系统即可一键实现对接。
阿里邮箱作为企业常用的办公工具,已完成商业应用库对接。
为节省对接流程及周期,建议使用商业应用库快速实现应用对接,以提高部署效率。
2、多因子安全认证提供手机令牌、硬件Token、短信挑战码等动态令牌形式,同时提供企业微信/钉钉“扫一扫”免密认证以确保单点登录的安全认证。
3、应用权限设置基于账号源/用户组/用户角色等方式设置用户的可访问权限,确保只有有权限的用户才有察看的权限。
员工在可在NDSSO User Center 门户内进行查看。
单点登录系统使用操作说明

单点登录系统使用操作说明
、打开浏览器,输入登录地址:进入登录页面,如下图所示:
、首次登录,请点开上图登录框右上角的“二维码图标”;出现如下登录页面
、手机打开“企业微信”,点击企业微信右上角“”号,选择“扫一扫”,进行扫码登录
、首次登录成功,出现以下对话框
、点击“确定”,弹出修改密码对话框,对应输入新密码,点击“保存”
、修改密码后,再次跳转到登录页面,重新登录系统。
)您可以输入用户名(与原用户名一致)和刚设置的新密码登录。
)您可以再次点击“二维码图标”,使用企业微信扫码登录
再次登录,不会再提示修改密码。
、自动跳转到页面,登录成功,新界面比原系统界面多了红色框标记的“导航条”。
、访问其他信息系统,不需要再输入密码。
需要点击查看导航条”左上角”,后续将集成好的业务系统全部放在了“业务系统”菜单下,比如、营运管家、等等。
、修改密码及“退出”,在导航条”右上角”,可以看到相关的图标位置。
点击“修改密码”
注意:
)目前只集成了系统,后续会陆续将其他系统集成完成(比如:、营运管家、未来供应链系统、供应商协同系统、培训系统等等)。
)对于科脉供应链、财务系统等其他一些会替换的系统不再集成,按原来的方式登录。
宁盾统一身份认证与终端准入解决方案

一、项目背景1.概述统一身份认证并不是什么新概念,它在企业信息化建设过程中一直被提及,是企业不断发展的必然结果。
粗浅来说,统一身份认证是在企业多应用系统并存的环境下,减少用户在各个独立的应用系统中登录次数的技术。
但因各业务系统建设时间各不相同,再加上系统架构等技术实现问题,很难简单地做统一规划。
在企业高速发展阶段,考虑到耗资不小的系统集成和管理、数据改造、用户培训等方面的成本,企业往往选择暂时搁置统一身份认证问题,而是沿袭传统的系统建设模式,即各业务系统独立用户认证模块,并使用独立的认证机制在各自的数据库中进行用户认证,即便这种系统建设模式有很多弊端。
在企业发展进入稳定期后,各业务系统独立分散的局面所带来的弊端逐渐突出,用户身份分散隔离,用户账号管理不方便、用户资料不统一等等不一而足,造成企业身份管理成本和管控风险的几何倍增加、员工登录各业务系统操作繁琐。
为了能使用这些应用服务,同一用户必须申请多套账号和密码,这不仅登录麻烦而且容易出现账号密码丢失、泄露等安全问题。
且随着互联网发展,安全边界日益扩大,员工、外包、合作伙伴、供应商混杂,账号安全风险日益增加,业务系统身份安全要求越来越高。
而对于管理员来说,需要不断来维护所有系统中分散着的账号。
这意味着每当有新入职或岗位调动,就必须在对应的每个应用中分别创建/修改账号,分配用户权限,而企业应用系统还会增加,所带来的身份管理工作还会不断增加。
应用越多则账号创建和维护的成本就越高。
企业寻求能解决以上多应用系统并行、多账号源共存所带来的操作不便、账号安全、管理困难等一系列问题的有效方案。
统一身份认证和单点登录作为目前主流的业务整合解决方案,被企业正式提上了日程。
2.关键点统一身份管理将分散在各业务系统中的用户和权限资源进行统一、集中的管理,用户的统一认证和单点登录改变原本孤立化的身份认证及授权管理,方便管理员进行运维管理工作,简化用户访问内部各系统的过程,使得用户只需要通过一次身份认证过程就可以访问具有相应权限的所有资源。
宁盾单点登录(SSO)与Zoom云视频会议系统对接方案
一、背景需求随着企业移动化转型,员工及各类终端在企业网络间进进出出,传统以防火墙为核心的边界防护已不在安全。
企业需要建立更小单位的、可控的安全管理方案——以身份为核心的统一管理方案(IAM)。
1、效率驱动:随着企业的不断壮大,本地及SAAS应用的数量也在不断增加,为提高员工办公效率,减少在各应用间登录切换的次数及频率,企业需要统一应用门户,即用户一次登录,即可访问权限内所有应用——多应用系统统一单点登录(SSO)。
2、安全保障:在多应用统一门户建成后,单点登录的账号安全比某个应用的安全认证更为重要。
一旦账号密码泄漏将造成用户权限内多业务系统的信息泄漏。
为防止弱密码、僵尸账号、账号密码泄漏等安全隐患,多因子认证(MFA)成为单点登录的标配。
二、Zoom云视频会议系统对接方案1、商业应用库对接方案正常情况下,企业在用的应用系统数十到上百不等的B/S、C/S 架构的应用,有些是商业应用,有些则是自己研发的应用系统,因此面向不同的应用系统,提供不同的对接协议及对接方案。
提供OAuth2、SAML、OIDC、Easy SSO、表单代填等多种对接协议及API工具供用户选择。
面向自研应用,开发Easy SSO 对接协议实现快速连接;面向商业应用则通过建立商业应用库的方式供用户选择。
客户在部署统一身份及单点登录认证服务器(DKEY AM)后,在商业应用库中选择对应应用操作系统即可一键实现对接。
Zoom云视频会议系统作为企业常用办公工具,已完成商业应用库对接。
为节省对接流程及周期,建议使用商业应用库快速实现应用对接,以提高部署效率。
2、多因子安全认证提供手机令牌、硬件Token、短信挑战码等动态令牌形式,同时提供企业微信/钉钉“扫一扫”免密认证以确保单点登录的安全认证。
3、应用权限设置基于账号源/用户组/用户角色等方式设置用户的可访问权限,确保只有有权限的用户才有察看的权限。
员工在可在NDSSO User Center 门户内进行查看。
宁盾单点登录(SSO)与Confluence、JIRA等研发应用系统对接方案
一、背景需求随着企业移动化转型,员工及各类终端在企业网络间进进出出,传统以防火墙为核心的边界防护已不在安全。
企业需要建立更小单位的、可控的安全管理方案——以身份为核心的统一管理方案(IAM)。
1、效率驱动:随着企业的不断壮大,本地及SAAS应用的数量也在不断增加,为提高员工办公效率,减少在各应用间登录切换的次数及频率,企业需要统一应用门户,即用户一次登录,即可访问权限内所有应用——多应用系统统一单点登录(SSO)。
2、安全保障:在多应用统一门户建成后,单点登录的账号安全比某个应用的安全认证更为重要。
一旦账号密码泄漏将造成用户权限内多业务系统的信息泄漏。
为防止弱密码、僵尸账号、账号密码泄漏等安全隐患,多因子认证(MFA)成为单点登录的标配。
二、对接方案1、Confluence、JIRA等研发应用系统商业应用库对接方案正常情况下,企业在用的应用系统数十到上百不等的B/S、C/S 架构的应用,有些是商业应用,有些则是自己研发的应用系统,因此面向不同的应用系统,提供不同的对接协议及对接方案。
提供OAuth2、SAML、OIDC、Easy SSO、表单代填等多种对接协议及API工具供用户选择。
面向自研应用,开发Easy SSO 对接协议实现快速连接;面向商业应用则通过建立商业应用库的方式供用户选择。
客户在部署统一身份及单点登录认证服务器(DKEY AM)后,在商业应用库中选择对应应用操作系统即可一键实现对接。
Confluence、JIRA等研发应用系统作为企业研发常用的办公工具,已完成商业应用库对接。
为节省对接流程及周期,建议使用商业应用库快速实现应用对接,以提高部署效率。
2、多因子安全认证提供手机令牌、硬件Token、短信挑战码等动态令牌形式,同时提供企业微信/钉钉“扫一扫”免密认证以确保单点登录的安全认证。
3、应用权限设置基于账号源/用户组/用户角色等方式设置用户的可访问权限,确保只有有权限的用户才有察看的权限。
宁盾单点登录(SSO)与网易邮箱对接方案
一、背景需求随着企业移动化转型,员工及各类终端在企业网络间进进出出,传统以防火墙为核心的边界防护已不在安全。
企业需要建立更小单位的、可控的安全管理方案——以身份为核心的统一管理方案(IAM)。
1、效率驱动:随着企业的不断壮大,本地及SAAS应用的数量也在不断增加,为提高员工办公效率,减少在各应用间登录切换的次数及频率,企业需要统一应用门户,即用户一次登录,即可访问权限内所有应用——多应用系统统一单点登录(SSO)。
2、安全保障:在多应用统一门户建成后,单点登录的账号安全比某个应用的安全认证更为重要。
一旦账号密码泄漏将造成用户权限内多业务系统的信息泄漏。
为防止弱密码、僵尸账号、账号密码泄漏等安全隐患,多因子认证(MFA)成为单点登录的标配。
二、网易邮箱对接方案1、网易邮箱商业应用库对接方案正常情况下,企业在用的应用系统数十到上百不等的B/S、C/S 架构的应用,有些是商业应用,有些则是自己研发的应用系统,因此面向不同的应用系统,提供不同的对接协议及对接方案。
提供OAuth2、SAML、OIDC、Easy SSO、表单代填等多种对接协议及API工具供用户选择。
面向自研应用,开发Easy SSO 对接协议实现快速连接;面向商业应用则通过建立商业应用库的方式供用户选择。
客户在部署统一身份及单点登录认证服务器(DKEY AM)后,在商业应用库中选择对应应用操作系统即可一键实现对接。
网易邮箱作为企业常用的办公工具,已完成商业应用库对接。
为节省对接流程及周期,建议使用商业应用库快速实现应用对接,以提高部署效率。
2、多因子安全认证提供手机令牌、硬件Token、短信挑战码等动态令牌形式,同时提供企业微信/钉钉“扫一扫”免密认证以确保单点登录的安全认证。
3、应用权限设置基于账号源/用户组/用户角色等方式设置用户的可访问权限,确保只有有权限的用户才有察看的权限。
员工在可在NDSSO User Center 门户内进行查看。
宁盾单点登录(SSO)与北森Tita协同工具系统对接方案
一、背景需求随着企业移动化转型,员工及各类终端在企业网络间进进出出,传统以防火墙为核心的边界防护已不在安全。
企业需要建立更小单位的、可控的安全管理方案——以身份为核心的统一管理方案(IAM)。
1、效率驱动:随着企业的不断壮大,本地及SAAS应用的数量也在不断增加,为提高员工办公效率,减少在各应用间登录切换的次数及频率,企业需要统一应用门户,即用户一次登录,即可访问权限内所有应用——多应用系统统一单点登录(SSO)。
2、安全保障:在多应用统一门户建成后,单点登录的账号安全比某个应用的安全认证更为重要。
一旦账号密码泄漏将造成用户权限内多业务系统的信息泄漏。
为防止弱密码、僵尸账号、账号密码泄漏等安全隐患,多因子认证(MFA)成为单点登录的标配。
二、对接方案1、北森Tita协同工具系统商业应用库对接方案正常情况下,企业在用的应用系统数十到上百不等的B/S、C/S 架构的应用,有些是商业应用,有些则是自己研发的应用系统,因此面向不同的应用系统,提供不同的对接协议及对接方案。
提供OAuth2、SAML、OIDC、Easy SSO、表单代填等多种对接协议及API工具供用户选择。
面向自研应用,开发Easy SSO 对接协议实现快速连接;面向商业应用则通过建立商业应用库的方式供用户选择。
客户在部署统一身份及单点登录认证服务器(DKEY AM)后,在商业应用库中选择对应应用操作系统即可一键实现对接。
北森Tita协同工具系统作为企业常用的办公工具,已完成商业应用库对接。
为节省对接流程及周期,建议使用商业应用库快速实现应用对接,以提高部署效率。
2、多因子安全认证提供手机令牌、硬件Token、短信挑战码等动态令牌形式,同时提供企业微信/钉钉“扫一扫”免密认证以确保单点登录的安全认证。
3、应用权限设置基于账号源/用户组/用户角色等方式设置用户的可访问权限,确保只有有权限的用户才有察看的权限。
员工在可在NDSSO User Center门户内进行查看。
宁盾双因子认证加固第三方单点登录系统账号安全方案
企业核心应用系统认证逐渐向双因素动态登录转型受企业移动化影响,多核心应用系统向移动化、轻量化、统一门户单点登录过渡,受弱密码、账号共享、账号泄露等因素影响,企业既无法保证员工核心应用访问安全,也无法根据员工身份进行严格审计。
动态密码是每隔一定时间变幻一次的随机密码,一经使用立即失效,不可追溯,防字典轮询和暴力破解,以手机APP的形式还增加了账号密码的隐私性,提升了核心业务系统及单点登录系统的安全性。
SSO账号动态密码认证界面企业核心应用对双因素认证技术的需求及影响传统双因素认证主要用于网络基础设施应用场景,如VPN、虚拟化桌面等,用户基数少,对运维成本、厂商技术能力要求主要表现在设备兼容性,访问控制简单。
然而,面对企业核心应用数万用户规模,企业对双因素认证厂商的技术能力鉴别、实施运维成本都提出较高要求。
其中用户规模数量级支撑及高并发、令牌自动化及运维成本、实施部署周期、API对接能力、高可靠及容灾能力等都成为新市场机遇下企业对双因素认证厂商的重要指标。
动态密码认证在核心应用领域的能力提升与边缘网络相比,单点登录整合并统一用户源,为多业务系统提供统一认证服务,覆盖企业数万用户。
用户规模越大,运维管理成本、高并发、高可靠、容灾能力所占比重越来越重要。
1、统一身份及双因素账号密码安全认证在账号密码的基础上增加动态密码,形成账号密码动态保护。
动态密码由专业令牌生成器根据国家密码局杂凑算法(SM3)生成,每隔30/60s变化一次。
每个动态密码一经使用立即失效,不可追溯。
可帮助客户解决:兼容AD、LDAP、OpenDJ 等多账号源,兼容多应用系统及单点登录,实现统一身份认证及账号加固;∙避免账号密码增加、删除、密码记忆难、僵尸账号等对应用场景的影响;∙避免账号密码共享,增强账号登录审计,即使把验证码给别人使用,本人也有不可推卸的责任;∙降低账号密码泄漏及弱密码对核心业务的影响,即使账号密码无意泄漏,在没有动态密码的情况下也无法登录。