
DNF清理掉线数据及过TP教程
DNF清理掉线数据方法
及过TP
1:打开C盘,点击菜单栏上的工具--文件夹选项--查看---开启显示隐藏的文件夹及文件。
如图
2:进入C:\Users\Administrator\AppData\LocalLow\DNF
此路径里的Administrator为电脑本机用户名,如果是其他名称请自行修改。
在本路径里可以发现大量陌生文件,其中的7z.exe请永久保留(没有也无所谓)。
其他文件全部清除之(主要为后缀.trc文件及陌生压缩包)。
其中的DNF.cfg文件为游戏内邮箱ID,分辨率等数据缓存,如果超过30k大小会对游戏登陆稳定性造成影响,请定期清理。
(也可以保存一份清洁的cfg文件备份,清理后把备份cfg复制回来,免去丢失邮箱ID列表及自设分辨率等烦恼)。
子文件夹请无视。
首次打开本文件夹的版友可能会被海量的缓存文件惊呆。
请不要慌张,按照上述说明清理,不会对游戏造成任何负面影响。
3:清理完毕后,请将C:\Users\Administrator\AppData\LocalLow\DNF设置为一个快捷方式放在桌面等容易寻找处,方便以后一键进入清理。
至此C盘的清理工作完成。
接下来是游戏安装目录内的缓存清理。
4:打开你的DNF游戏安装根目录,首先清除CEGUI.log和LagLog.txt两个文件。
5:请依次清理下列路径内的文件(都在游戏安装目录内)。
地下城与勇士\TCLS\tlog 为日志文件,全部清理。
地下城与勇士\TCLS\ALog 同上,全部清理。
地下城与勇士\TCLS\TenProtect 请删除以年月日加代码组成的疑似压缩文件,如果没有则无视,一般在游戏发生崩溃后会产生此类文件。
地下城与勇士\start\TenProtect 同上。
另外在本路径额外删除TenSLX2.dat文件,疑为TP缓存文件。
总结:影响游戏稳定性的缓存垃圾文件基本清理完毕。
我在自己的笔记本及数位朋友电脑上的测试已经验证可以有效改善游戏稳定。
win7 32位,4G内存,i5 2410CPU的老款笔记本,游戏效果全开,光纤网络,连续刷异界和巨龙数小时极少发生崩溃,闪退,只有当游戏数小时后内存吃紧才会略有卡顿,但这是硬件所限了。
如果是高配置电脑,在清理以上垃圾文件后仍然经常闪退崩溃,排除网络因素外,请认真全面的清理自己的操作系统,建议重装系统。
造成游戏崩溃闪退的因素很多,操作系统,网络丢包,偶尔的腾讯服务器抽风等都可能导致。
本贴内容即使不能完全解决所有玩家的问题,对游戏稳定性也是有一定提高的。
PS:部分玩家反应游戏经常导致CPU100%的情况,我在自己的电脑上暂时还未发现CPU100%问题,可能是平时我经常清理垃圾,系统保养得当。
下图是我的游戏运行数小时,期间刷过祭坛,刷过领主,从中午挂到现在很稳定,没有掉过,CPU运行稳定。
请版友按照本贴说明清理游戏缓存,并用管家或360清理一下电脑系统垃圾,然后再进游戏仔细测试下CPU情况,站街或单刷副本时CPU也100%那说明游戏不正常。
请回帖反馈,以便查找CPU100%的原因。
(老爷机就不要反馈了,组队刷图对内存和CPU要求还是比较高的) 游戏重启时发生闪退,迟钝现象的
退游戏后,先别急着重启游戏。
打开任务管理器,把下面残留的几个程序相继强制关闭,然后在桌面上鼠标右键多刷新几次,等个2-5分钟后再重开游戏就正常了。
一般是上个游戏部分程序数据残留在内存里导致,即时手动从管理器里清理,也需要数分钟的缓冲时间。
CrossProxy.exe
DNF.exe
tgp_gamead.exe
还有TP开头的残留程序及腾讯下载组件的程序。
这几个要从任务管理器里清理再重新登陆。
尤其适用于你上一个游戏运行时间太久的情况。
另附赠一个清理本机DNF登陆帐号记录及大区记录的技巧(清理后对游戏稳定性也有一定提升)
地下城与勇士\TCLS\config 删除LoginQ.dat和SeriQ.dat两个文件即可
今天教大家如何手动干掉TP,也就是俗称过TP(不知道TP是什么的请自行百度,这里不普及TP知识)需要动手能力强的,如果你手残或是零智商,那你就点击右上角的小×。
好了,不废话了,下面开始教程..........
第一步:点击开始,运行,输入secpol.msc 打开本地安全策略组。
第二步:打开软件限制策略
第三步:在其他规则上右击,选择新建路径规则
第五步:用上面的方法,添加路径D:\地下城与勇士\TCLS\TenProtect\TenSafe.exe
如果你的这个目录有一个TenSafe.exe一个TenSafe_1.exe甚至还有TenSafe_2.exe无论有多少个TenSafe.exe这个进程都添加
第六步:上游戏你会惊奇的发现,没有载入TP进程了,没有TP开灰机更奔放了有木有。
警告:虽然已经禁用TP进程了,但是也不是百分百不中断,更不是百分百不封号,结束TP进程,只能降低中断机率,降低封号机率!。
过游戏保护NP或TP的几种方法和思路
过游戏保护NP或TP的⼏种⽅法和思路以前有很多这⽅⾯的⽂章,但是⼤多涉及hook和汇编,新⼿门都是看了等于没看,还不如不看.但是本⼈通过实践,感觉就算是新⼿,只要善于组合使⽤⼀些现成的⼯具,依然可以达到⽬的.先说下最新版本的np,虽然⼀些⽼的办法会被检测出来,但是基本原理是没有变化的,每次np更新,就像防毒软件更新病毒库⼀样,不⼀定是要抓住了你的程序才可以检测出来,任何类似的变种都可以检测出来的.所以可能你的程序从来没发布过,但是在新版本的np下依然会被检测到,很可能是你使⽤的⽅法,其他⼈也使⽤了,并且这种⽅法被np获取到了.再者说下过np的定义,很多⼈觉得⼀定要剥离np才算过,其实我觉得,只要np不对你的操作产⽣影响,就算是过np了,毕竟我们只要能达到我们的⽬的,np是否在运⾏其实都⽆所谓的.下⾯就来说下必要的⼯具:by-Taki1.进程⼯具,⽐如XueTr 版本不限制,最好拥有多个版本,因为不同版本特征不同,⾃⼰好控制,另外这个⼯具本⾝没有加壳,所以你可以做你想做的任何更改.2.Wsyscheck,和XueTr类似,只是功能不⼀样,这个⽀持全局卸载dll,暴⼒卸载np时很有⽤.3.ce,这个很普通,但是希望是⾃⼰⽤原代码增加⼀个可以⼿动输⼊pid进⾏操作的功能,因为在np运⾏或暴⼒破解后,你依然⽆法通过标准的ce来枚举进程. by-Taki4.进程标题修改程序,这种⼯具有很多,⽐如安博⼠游戏辅助软件保护伞,这个⼯具功能⽐较多,也有进程挂起等,不过在np下不能运⾏,所以只有在np起动前或暴⼒卸载后使⽤. 现在进⼊主题,⾸先说下如果暂停np,那时下某个⽐较热门的游戏做⽐喻吧,游戏名字就不说了,反正⼈家是⼤户,花50万抓辅助软件的那个.⾸先是运⾏xuetr,然后启动游戏,如果没有意外,在输⼊⽤户名后密码后,刷新xuetr的进程界⾯,⾥⾯会看到np进程GameMon.des,右击点暂停进程,⾄此,np的检测功能算是完全⽆效了.现在你可以想⼲什么⼲什么了.有些⼈可能会说,开着xuetr进⼊游戏,np会报告说114错误,那是因为xuetr被检测到了,为了不被检测到,你可以使⽤不同版本,或者使⽤保护伞⼯具,将xuetr的标题更改掉,那样np就检测不到,也就不会发⽣错误了.这个⽅法在我写这个⽂章的时候依然有效. by-Taki除了暂停np进程,当然还可以在np运⾏后卸载掉他,根据游戏的不同,这个⽅法操作起来有点技巧,使⽤Wsyscheck⼯具,在游戏运⾏后可以找到np的⼀个dll,名称是npsc.des,右击他点全局卸载,运⽓好的话,这⼀部就完成了,当然新版本的np肯定不会让你就这样搞定他的,所以还需要⼀些技巧.⽐较好的时机是使⽤⼀个调试⼯具,⽐如od或ce有意让游戏检测到,通常使⽤np的游戏,在检测到有调试⼯具的时候都会弹⼀个对话框出来,⼀般你确定这个对话框,游戏就结束了,所以你千万不能确认这个对话匡,因为有对话框的时候,游戏和np之间的处理线程被挂起来了,你在这个时候全局卸载npsc.des概率会⾼很多.在5⽉1⽇前这个办法⽤在我上⾯举例的游戏上还是有效果的,51后我没试过,不敢打包票.上⾯的暴⼒卸载,⽬前在很多游戏还是可以使⽤的,只是每个⼈使⽤的⼯具可能不⼀样,成功概率也就不同.在过np上⾯,我觉得仔细观察那些np下的挂是⼀个⾮常好的习惯.⼤家可以研究下为什么某写挂可以在np下运⾏,你可以把挂的⼀些⽂件⾃⼰分析下,⾃⼰开动脑筋,也许成功是那么的简单. by-Taki也许有朋友会觉得我这个帖⼦纯粹是理论上的,其实如果我真做⼀个视频,⼤家也仅仅是会过了⼀个游戏,换到其他游戏,依样画葫芦肯定是没有⽤的,所以需要⾃⼰举⼀反三.,观察,观察,再观察.这个就算是这个⽉的功课吧,呵呵.本⼈没什么特长,仅仅善于拿来主义.个⼈觉得⽤最少资源获取最⼤功能才是编程精髓.躲过NP的扫描的⼏个⽅法⼀、FPE篇台湾⼈开发的东西,哎。
最新过DNF TP驱动保护视频讲解1
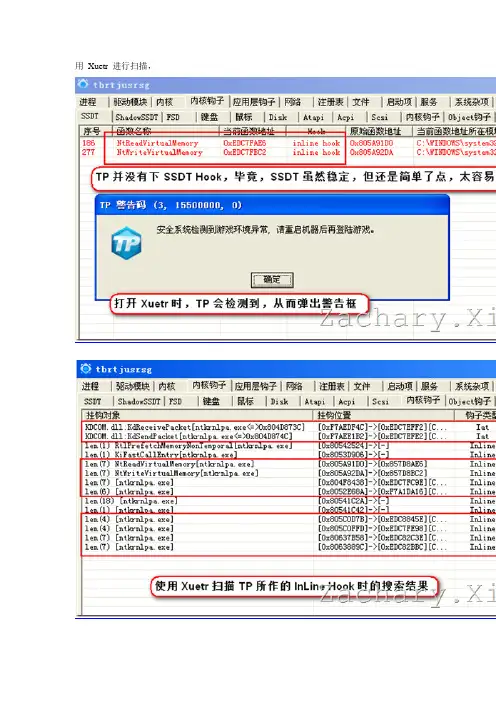
用Xuetr 进行扫描,04. 干掉NtOpenProcess 中的Deep InLine Hook:TP Hook NtOpenProcess 的直接效果就是咱在应用层里面调用OpenProcess(DNF 进程) 失败,并且在OD 或者CE 里面也根本找不到DNF 游戏的进程,更别提什么打开或者附加了,这使得咱根本对DNF 无从下手。
研究过TP 的都知道,TP 在NtOpenProcess 中是下了深层的InLine 钩子,这个也早已经不是什么秘密,各个论坛上的都知道,是Hook 的ObOpenObjectByPointer,对于这个,可以使用Xuetr 扫描内核钩子扫描出来(TP 对Xuetr 好像敏感,在XP 机上可能蓝屏)。
在一些简单的InLine Hook 中,咱都是直接拿内核API 的头 5 个或者头7 个字节做Hook,这种Hook 方式是很容易被干掉的,直接SSDT Hook 就可以干掉,对于用SSDT Hook 干掉浅层的InLine Hook 可以参考看雪上堕落天才的文章:文章名称:《SSDT Hook 的妙用- 对抗Ring0 InLine Hook》文章地址:/showthread.php?t=40832不过TP 是做的Deep InLine Hook,也就是Hook 的是NtOpenProcess 深层的地址,而不是函数头,要想用SSDT Hook 来干掉的话,除非自己重写NtOpenProcess,否则很难干掉,而且TP 在对NtOpenProcess 上还有检测,所以即使是重写NtOpenProcess 也很麻烦,因为在重写中也必须要绕过TP 可以被TP 检测到,从而弹出经典的TP 警告框。
在这里咱可以在Kernel Detective 中看到它所做的InLine Hook,首先是启动Kernel Detective,然后在SSDT 子菜单中,找到NtOpenProcess,然后在上面右键,在右键菜单中选择反汇编当前地址,从而就会跳转到NtOpenProcess 的反汇编代码中了,由于我的电脑太烂了,开个虚拟机,再跑个DNF,再主机里面开个Visual Studio 的话,估计半天会没反应,所以这里截图截的都是没有启动DNF 的图,也就是在TP 还没有进行Hook 时候的截图,对于电脑配置好的朋友,可以自己去测试,测试结果除了地址外,其他基本都是一样的,那么如何实现干掉TP 对NtOpenProcess 所做的Hook 呢?一般干掉的意思就是恢复Hook,但是恢复Hook 有一个很严重的问题,那就是很容易就被TP 检测到了,其实可以换个思路,为什么一定要干掉TP 对NtOpenProcess 所做的Hook 呢?就算被干掉了,还得干掉TP 用来检测NtOpenProcess 的Hook 是否被干掉的线程之类的,这样就比较麻烦了,为何不直接绕过TP 的Hook 呢?要想绕过TP 的保护的话,我们也可以下一个InLine Hook,如果发现是DNF 进程的话,那好啊,咱直接跳到TP 下的InLine Hook 中执行(这样TP 还是执行它原来的代码,从而检测不出来被改变了)而如果不是DNF 进程的话,那咱就跳过TP 下的InLine Hook 就好了,上面这样说是说不清楚的,来点干脆的,写点伪代码比较容易看懂:TP 启动之前,也就是Hook 之前的伪代码:1: push dword ptr[ebp-38]2: push dword ptr[ebp-24]3: call ObOpenObjectByPointer4: mov edi,eax5: lea eax,dword ptr[ebp-B8]TP 启动之后,也就是Hook 之后的伪代码:1: push dword ptr[ebp-38]2: push dword ptr[ebp-24]3: call TPHookedObOpenObjectByPointer //这里代表TP Hook ObOpenObjectByPointer 的函数4: mov edi,eax5: lea eax,dword ptr[ebp-B8]绕过TP 所做的Hook 的伪代码(DNF 检测不出来自己被绕过了,要是能检测出来也就不叫绕过了):1: push dword ptr[ebp-38]2: push dword ptr[ebp-24]3: if(是DNF 进程)4: {5: call TPHookedObOpenObjectByPointer6: }7: else8: {9: call ObOpenObjectByPointer10: }11: mov edi,eax12: lea eax,dword ptr[ebp-B8]有了伪代码以后,我们要做的也就比较清楚了,要想实现“绕过TP 所做的Hook 的伪代码”的话,咱得自己也下一个InLine Hook,至于我们在哪里下InLine Hook 的话,也很明白,至少得再call ObOpenObjectByPointer 之前吧,否则都已经进入TP 的Hook 了,还谈什么绕过呢?下面给出一副截图来标记将要下我们自己的InLine Hook 的位置,现在已经知道要在哪个位置下InLine Hook 了,那么下一个问题就是咱如何才能得到这个地址呢?办法自然是搜索特征码了,具体的实现方式可以看下面的截图,通过搜索特征码咱就可以得到咱要下Hook 的地址了。
dnf老是网络中断
dnf老是网络中断在使用dnf时,我们不免会遇到网络中断的问题,这种问题是比较普遍的,特别是在使用dnf更新或下载软件的时候,经常会出现网络中断的情况,这时我们该如何解决呢?首先,我们需要了解dnf的更新机制。
dnf的更新分为两种,一种是全量更新,一种是增量更新。
全量更新是指更新时需要更新整个软件包,而增量更新只需要更新发生变化的软件包,因此,增量更新更加节省时间和网络资源。
但是,无论是全量更新还是增量更新,dnf都需要通过网络下载软件包,所以在更新过程中,网络的情况会直接影响更新的速度和成功率。
造成网络中断的原因很多,其中最常见的是网络不稳定和网络带宽的问题。
网络不稳定是指网络连接时有断开的现象,这可能是由于网络速度过慢,网络连接质量差或者网络链路异常等引起的。
而网络带宽问题则是由于网络资源不足,导致无法及时下载软件包,从而引起中断。
针对这些问题,我们可以采取以下措施来解决:1.检查网络连接首先,我们需要检查自己的网络连接状态,确保网络连接正常。
可以通过ping命令测试网络连接是否正常。
如果网络连接不正常,可以检查路由器或者调整网络环境,保证网络畅通。
2.检查网络带宽如果网络连接正常,我们还需要检查网络带宽的问题。
可以使用速度测试工具测试网络下载速度和带宽,从而确定网络带宽是否足够支持dnf的更新。
3.更改更新源如果网络连接和带宽都正常,我们还可以考虑更改dnf的更新源。
dnf的更新源分为官方源和第三方源,不同的源速度和稳定性会有所不同。
可以尝试更改更新源,根据不同的网络环境和地理位置选择适合的源,从而提高更新速度和成功率。
4.使用代理服务器如果以上方法都无法解决问题,我们还可以尝试使用代理服务器。
代理服务器可以提供更加稳定和快速的网络连接,从而避免网络中断的问题。
可以使用piccl或者fiddler等代理软件配置环境变量,从而使dnf连接到代理服务器进行更新。
总的来说,网络中断是dnf更新过程中常见的问题,针对不同的原因我们可以采取不同的方法来解决。
dnf为什么老是网络中断_dnf网络连接中断的原因
dnf为什么老是网络中断_dnf网络连接中断的原因dnf是游戏《地下城与勇士》的简称,真正意义地实现了网络领域的格斗体验,但是有些人老是会遇到dnf网络连接中断的问题。
下面店铺为大家讲述DNF网络中断的原因,希望对大家有所帮助。
谢谢。
dnf老是网络中断原因尊敬的DNF用户,如果在登录游戏时提示网络连接中断掉线问题,可能有如下几种原因:如果以上方法仍不能缓解网络中断的情况,也不排除是临时与服务器断开了连接,建议重启路由器后进行尝试。
dnf检查和优化网络环境的方法1、打开DNF游戏客户端,再次点击一下所要登录的服务器,客户端会显示出与服务器的网络连接情况。
建议可以根据该数据进行简单的判断。
2、若在DNF登录界面显示网络情况较好,而游戏中仍频繁掉线,请在“开始”菜单(下图①)中点击“运行”(下图②)。
(注:以下是windowsxp系统下的截图,windows7系统的操作方法与之相同) 然后在弹出的对话框中输入ping xxx.xxx.xxx.xxx -t 回车,并点击确定即可测试出网络延迟情况。
其中“xxx.xxx.xxx.xxx”部分代表当地网络运营商的DNS服务器,由于各地都不一样,建议登录搜搜官网搜索“各地DNS”来进行查询,或直接向网络运营商咨询。
显示的网络结果中,下图标注位置的数值,越小越好;若数值过大或多次出现下图所示情况,则表示网络情况较差,容易导致游戏掉线,或无法正常游戏的情况。
dnf优化网络环境的方法1、暂时关闭下载软件、在线视频软件的进程;2、登录官站这里下载电脑管家或下载其他安全软件,清除电脑上的恶意程序及插件;3、升级杀毒软件到最新版本,彻底清查电脑,以避免病毒导致的网络较差;4、若您是与他人共享上网,若他人进行下载、在线看电影、或电脑中毒、感染恶意程序,会对整体的网络造成影响,建议您协商解决;5、排除以上原因,在网络测试中仍然出现图6所示状况,或图5中标示的数值过大,建议您联系网络运营商,为您检查网络情况。
DNF防封DNF防掉线DNF数据锁定

问题补充:数据处理器应该是有用的吧?
满意答案
怎么会没有啊 我近半年没被封过了 没用工具 纯手动清理数据 这方法自己发现的 不公开 以免和谐了 可以单独谈
好:0
不好:0
原创:0
非原创:0
满意答案
如果你开了科技掉线了就清理下垃圾文健在重起下在去别的区练一个小时的小号就可以了老马就不会纠结你了、这样更不会有封号的可能、
Shao Jie. 回答采纳率:10.0% 2011-11-08 09:41 好:0 不好:0
dnf防封器 根本不存在的东西,,如果有也是病毒,让你下载下来盗你号。。 有些人用辅助什么的基本上都被封过号。适当用一下没事。。。。
继续追问: 听说有些人封了n次的三天还没被搞一年。怎么回事
补充回答: 有些人用挂,用辅助太过份才会被封,一般首次被检测到用挂或辅助一般封1~3天。如果你解封后停用外挂几天再用,,,那再次检测到也只一到三天,如果你一解封又被检测到用挂那封的时间几月到几年就不定了,我有个朋友被封一千多天。。。。
3.在DNF目录里找到:DNF.cfg,打开-全选-删除-保存
5.在DNF目录里找到:DNF_CHINA.cfg和DNF.trc,直接删除
首先纠正一下啊,你手刷封号,是因为你以前用G的数据依旧在TX的服务器上,TX会往复检测,检测到你以前的数据异常,依旧个你中断,乃至封号。
六字箴言出来时,额,数据其实已经检测到了,你需要做的是任务管理器关掉DNF.exe。然后:
补充回答:
等三天吧,还好只是三天,现在还来得及,等你封一年估计就疯了,科技不是长久之计,一时爽而已,还是老实自己刷吧,什么防封器,解封器的··都是骗人的··,就算有用估计你的好以后也是被盗号光顾,你想啊谁会无缘无故给你好处的~~~
地下城启动慢解决方案

地下城启动慢解决方案第1篇地下城启动慢解决方案一、背景分析随着互联网技术的飞速发展,各类网络应用日益普及,其中地下城游戏作为一款广受欢迎的多人在线角色扮演游戏,吸引了大量玩家。
然而,在实际运行过程中,部分玩家反映地下城游戏启动速度较慢,影响了用户体验。
为解决这一问题,本文将结合现有技术手段,制定一套合法合规的地下城启动慢解决方案。
二、解决方案1. 优化网络环境(1)提高网络带宽:联系网络运营商,提升家庭或办公场所的网络带宽,降低游戏启动时的数据加载时间。
(2)优化路由器设置:合理配置路由器,提高网络稳定性,减少游戏启动过程中的连接中断。
2. 系统优化(1)关闭不必要的后台程序:在启动地下城游戏前,关闭不必要的后台程序,释放系统资源,提高游戏启动速度。
(2)升级操作系统:将操作系统升级至最新版本,以获得更好的性能和兼容性。
(3)定期清理磁盘碎片:对硬盘进行定期清理,消除磁盘碎片,提高游戏文件的读取速度。
3. 游戏优化(1)更新显卡驱动:确保显卡驱动为最新版本,提高游戏性能。
(2)调整游戏画质:适当降低游戏画质,减少游戏启动时的资源消耗。
(3)预加载游戏资源:在游戏空闲时间,提前加载游戏资源,缩短启动时间。
4. 硬件升级(1)增加内存:根据系统需求,升级内存,提高游戏运行速度。
(2)更换硬盘:将传统机械硬盘更换为固态硬盘,提升游戏启动速度。
(3)购买独立显卡:若现有显卡性能不足,可考虑购买独立显卡,提高游戏运行效果。
三、实施步骤1. 梳理现有问题:收集玩家反馈,分析地下城游戏启动慢的原因。
2. 制定解决方案:结合现有技术手段,制定合法合规的解决方案。
3. 评估实施效果:在实施过程中,持续收集反馈,评估方案效果,并根据实际情况进行调整。
4. 持续优化:在方案实施过程中,不断优化网络、系统、游戏和硬件配置,以提高游戏启动速度。
四、风险评估与应对措施1. 网络安全:在优化网络环境过程中,注意保护用户隐私和网络安全,避免泄露用户信息。
dnf网络连接中断如何解决
可以解决dnf网络连接中断的问题了。
dnf网络连接中断如何解决dnf网络连接中断的解决方法还是非常简单的按照下面的方法接中断如何解决dnf网络连接中断的解决方法还是非常简单的,按照下面的方法操作就可以了。1.您需要查看网络已断开连接的情况。2
.然后打开DNF安装文件目录。3.然后单击以打开目录并找到一个名为TCLS的文件。4.单击并打开TCLS,请参阅Repair.
过DNFTP驱动保护1_免费下载
文章目录:01. 博文简介:02. 环境及工具准备:03. 分析TP所做的保护:04. 干掉NtOpenProcess 中的Deep InLine Hook:05. 干掉NtOpenThread 中的Deep InLine Hook:06. 干掉NtReadV irtualMemory 中的InLine Hook:07. 干掉NtWriteVirtualMemory 中的InLine Hook:08. 干掉KiAttachProcess 的InLine Hook:09. 干掉NtGetContextThread 中的InLine Hook:10. 干掉NtSetContextThread 中的InLine Hook:11. 干掉DbgkpQueueMessage 中的InLine Hook:12. 干掉DbgkpSetProcessDebugObject 中的InLine Hook:13. 干掉Debug 清零:共四篇,本篇为第一篇。
01. 博文简介:本篇博文仅仅是我对过TP保护所作的一个总结,里面没有啥高深的技术,仅仅是Hook 而已,并且只有些InLine Hook 和SSDT Hook 的代码,这些对大牛而言都是小菜一碟,所以大牛们可以直接飘过咯^_^然后就是关于本篇博文,估计会比较长,所以我会按照上面的目录分出来一,二,三,四篇相继发表。
我先来装回逼科普下TP吧,直接从百度百科抄袭点过来:TP 系统全称TenProtect,是由腾讯自主研发推出的安全系统,可以有效保护游戏不受外挂侵犯,同时具备反木马盗号功能,能有效的防止用户游戏帐号和虚拟财产被窃取。
腾讯TP 系统主要作用为外挂检测、反盗号、反非法工作室、防非法消息。
具体功能如下:反注入:TP系统能有效的阻止非法模块对游戏进行注入;反加速:TP系统能防止游戏客户端的非法加速功能;反模拟按键:TP系统能有效阻止模拟按键程序;反脱机:TP系统能针对非正常登录游戏的行为进行检测;反调试:TP系统采用内核级反调试技术,保护游戏进程不被调试和分析;反木马:TP系统可以保护玩家帐号不被木马程序窃取;检测外挂功能:TP系统能对外挂功能进行检测;指令混淆:TP系统能对正常指令进行虚拟和变形,加大外挂作者逆向难度;特征匹配:TP系统采用特征码匹配技术,能准确检测到外挂的使用;文件校验:TP系统可以准确检测游戏目录下的文件是否被第三方程序篡改;游戏内存数据校验:TP系统所特有技术手段可以准确感知到游戏关键数据的异常;游戏进程保护:TP系统可以保护游戏进程不被第三方程序读写;游戏虚拟财产保护:在玩家因不当操作引起帐号泄漏情况下,TP系统也可以保护玩家帐号内虚拟财产不被不法份子转移;我几个日子弄了过TP的驱动保护,算下来前前后后也弄了半来个月,虽然比较累,但还是收获了蛮多东西,这篇博文就是将如何过掉TP做的一个总结而已,在这篇文章中我会一一介绍过掉TP所Hook 的各种API 的思路,并附上简要的代码,在过TP驱动保护的过程中以及一些思路和一些代码也很大程度上都是来自国内的几大论坛,主要是看雪,一蓑烟雨,DebugMan 等论坛,这里对我所借鉴的那些哥们说Many Thanks。
dnf老是掉线的解决方法技巧
dnf老是掉线的解决方法技巧对于喜欢玩DNF地下城与勇士的玩家来说,游戏过程中掉线,是非常头疼的事,针对这种情况应该如何解决呢?下面是小编为你整理的dnf老是掉线的解决方法,希望对大家有帮助!dnf老是掉线的解决方法首先,我们点击一下桌面的360安全卫士的图标,如下图箭头所示:点击一下打开后就是这样,如下图所示:我们再点击一下右下角的:人工服务,如下图箭头所示:点击一下人工服务后,就到了这里,我们选择:热门工具,在框中输入:DNF游戏掉线,再点击一下:查找方案,如下图箭头所示:点击一下:查找方案后,就到了这里。
我们选择:DNF游戏掉线,再点击一下:立即修复。
如下图箭头所示:点击一下:立即修复后。
就到了这里。
如下图显示:正在修复。
修复完成后重启电脑就行了,如下图箭头所示:关于DNF86级开魔界深渊首先这个攻略是给86级多号党的福利,你假如只有一两个小号还是老实升级不要费这个事了。
很多朋友反映自己大号不能带小号进图,直接带确实不可以。
所以你必须要有该地图的主线任务,有了主线任务即可带86级小号进图。
但是注意,直接带小号进任务图是无法完成深渊任务的,因为深渊任务要求是至少冒险等级。
86级号即有魔界深渊任务。
86级怎么去魔界?做完卢克系列前置就可以。
去了魔界后,做完第一个需要刷图的主线,然后会接到这个任务。
推荐不要完成86开深渊图有什么好处?86级升级到89级要刷3,4天而且升级什么都不送,这个方法节约大量时间,小号越多省的时间越多。
魔界深渊能出90ss和90ss碎片,而碎片是帐号共享的,90ss4缺一的可以跨界,86级小号的巨龙票什么图都可以刷,既然能刷90的深渊为什么还要去刷85级的男法活动号估计也该到86了,你愿意刷哪边的深渊89级角色疾风的号怎么来?不做自己主线,直接双开吃另一个号的经验。
基本问题应该解答完了,还有不懂的人可以私信问我。
86级开魔界深渊具体操作方式我用一个正好练到86的男法演示可以看到刚满86并且才来到魔界接下来需要三个钥匙号钥匙号必须是另一个帐号下的角色,而且最好有三个号。
如何处理DNF网络中断
第一步,掉线后不要点确认,否则你的“不良信息”就会发到TX总部了- -!首先拔网线,然后用任务管理器关闭先TXPlatform.exe,后关闭DNF.exe然后删除游戏根目录里的.keyset(请大家看清楚点删除以.keyset 为后缀名的所有文件.在网吧的话肯定只有一个.在家掉线多了的话可能有好几个这样的文件记得全删了....有好多人说要更新.根本不会更新的)第二步,删除.dmp为后缀的所有文件,这一步很关键,那是你的不良记录,如果发送过去你就会无线中断,进入TX的黑名单了,如果没有那是最好的了。
第三步,打开目录里的DNF_CHINA文件(这个文件在DNF目录里.是一个cfg文件格式的文本)右键,从记事本中打开。
你会惊奇的发现,里面有你的人物信息,等等。
(我们新装的游戏打开DNF CHINA.CFG可以看到里面是空的,没有任何东西,当我们第一次登陆后,DNF CHINA.CFG里面就会有数据记录了,这是记录你用哪个qq在哪个区登陆)编辑菜单里,全选删除全部,确定就OK了。
此时你的一些数据异常,非法,中断。
已经没了。
当你再次登陆游戏时,系统便会从新记录第四步,也就是最重要的一步,打开目录里的DNF文件名.格式为TRC文件,用记事本打开后会发现里面全是看不懂的字,没关系,因为那些是加密的给你当然看不懂,这里我们只需要把它直接删除。
然后再在DNF目录创建一个名为DNF.trc的文件夹。
那么下次这个文件就不会自动生成了。
然后找到名为BugTrace的文本文档。
那是记录你用G造成数据错误的代码。
如果有。
赶紧的全部删光光(保存)。
没有就不管他了。
注意:BugTrace这个文本文档在start文件夹里还有一个,里面的记录也一定要删除。
然后再找到名为LagLog的文本文档。
那里是记录你掉线的时间的。
同样。
把里面的东西全部删掉(保存)。