
NAT共享上网
当一个局域网中要共享上网时都会使用ICS,而NAT也可以上LAN的计算机上网,这就是Windows 2000中的IP路由。
软路由安装前的准备
1、在欲设置为软路由的计算机中安装Windows 2000 Server。
2、在欲设置为软路由的计算机中正确安装两块网卡。
3、在欲设置为软路由的计算机中安装TCP/IP协议,并为两块网卡分别配置IP地址信息(例如,202.103.53.69和10.0.0.1/255.0.0.0)。
4、建立DHCP。
软路由的安装
以域用户管理员的身份登录,并执行下述操作。
1、依次单击“开始/程序/管理工具/路由和远程访问”,打开“路由和远程访问”窗口。
2、单击“操作”菜单,选择“配置并启用路由和远程访问”命令,运行“路由和远程访问服务器安装向导”,单击[下一步]。
2、由于我们在这里要安装的是路由器,所以,选择“网络路由器”选项,并单击[下一步]。
3、通常情况下,局域网计算机中只安装TCP/IP协议和NetBEUI协议,而且只有TCP/IP 协议拥有路由功能。
AppleTalk协议仅用于苹果计算机之间的通讯。
由于TCP/IP协议已经显示于“协议”列表之中,因此,选择“是,所有可用的协议都在列表上”选项,并单击[下一步]。
4、本例中不安装远程访问服务,因此,选择“否”,不使用请求拨号访问远程网络。
单击[下一步]。
5、完成“路由和远程访问服务器安装向导”,单击[完成]。
软路由的设置
1、依次单击“开始/程序/管理工具/路由和远程访问”,打开“路由和远程访问”窗口。
2、右键单击要启用路由的服务器名,然后单击“属性”,显示“属性”对话框。
3、在“常规”选项卡上,选中“路由器”复选框,并选择“仅用于局域网(LAN) 路由选择”选项,单击[确定]。
4、在“路由和远程访问”窗口中,打开左侧目录树“IP路由选择”,右击“常规”,并在快捷菜单中选择“新路由选择协议”,显示“新路由选择协议”对话框,(见图3)。
5、在“路由选择协议”列表中选中“网络地址转换(NAT)”,并单击[确定]。
软路由的设置
1、依次单击“开始/程序/管理工具/路由和远程访问”,打开“路由和远程访问”窗口。
2、右键单击要启用路由的服务器名,然后单击“属性”,显示“属性”对话框。
3、在“路由和远程访问”窗口中,打开左侧目录树“IP路由选择”,右击“常规---网络地址转换(NAT)”,并在快捷菜单中选择“新接口”,显示“新接口”对话框。
4、在“接口”列表框中选择第一个网络接口,即“本地连接”,单击[确定],打开“本地连接属性”对话框。
(LAN)
6、在常规面板中使用默认设置(使用专用接口连接到专用网络),在地址池中使用指定IP,10.0.0.1,和子网掩码255.0.0.0,单击[确定]。
7、再次打开“新接口”,这次是建立的ISP的网络。
选中“公用接口连接到internet”,转换TCP/UCP头,单击[确定]。
DHCP的配置
1、在“控制面板/添加删除程序/网络组件/DHCP”,下一步,直到完成安装。
2、依次单击“开始/程序/管理工具/DHCP”。
添加服务器。
3、添加完后,在新建作用域。
起始IP“10.0.0.1”结束IP“10.0.0.255”子网掩码“255.0.0.0”,单击[下一补]。
连续下一步,单击[完成]。
客户端的配置
若欲实现内部计算机访问internet,在安装并设置好IP路由后,还必须对客户机做相应的设置。
设置方法如下:
1、依次打开“开始/控制面板/网络”,打开“网络”对话框。
2、在“配置”选项卡的“已经安装了下列网络组件”列表中,选择“TCP/IP”中的“QXCOMM QN408(3102A)PCI Fast Ethernet Adapter”(本例安装的网卡为全向QN408),单击[属性]按
钮,显示“TCP/IP属性”对话框,选择“DNS”选项卡,填写“主机名”,DNS地址为ISP提供的DNS地址和主机IP。
(这样才真正实现地址的转换。
3、自动获取IP地址(如果Client不能更新IP就指定一个IP,在DHCP的范围内)
4、单击[确定],在DOS命令中输入ipconfig/release_all和pconfig/renew_all来重新释放和更新IP。
即可实现LAN计算机访问internet。
NAT和DMZ的介绍

什么是NA TNA T——网络地址转换,是通过将专用网络地址(如企业内部网Intra net)转换为公用地址(如互联网Inte rnet),从而对外隐藏了内部管理的I P 地址。
这样,通过在内部使用非注册的IP地址,并将它们转换为一小部分外部注册的IP 地址,从而减少了IP地址注册的费用以及节省了目前越来越缺乏的地址空间(即IPV4)。
同时,这也隐藏了内部网络结构,从而降低了内部网络受到攻击的风险。
NAT功能通常被集成到路由器、防火墙、单独的NAT设备中,当然,现在比较流行的操作系统或其他软件(主要是代理软件,如WINROUTE),大多也有着NAT的功能。
NAT设备(或软件)维护一个状态表,用来把内部网络的私有IP地址映射到外部网络的合法IP地址上去。
每个包在NAT设备(或软件)中都被翻译成正确的IP地址发往下一级。
与普通路由器不同的是,NAT设备实际上对包头进行修改,将内部网络的源地址变为NAT设备自己的外部网络地址,而普通路由器仅在将数据包转发到目的地前读取源地址和目的地址。
N AT分为三种类型:静态NAT(stati cNAT)、NAT池(pooledNAT)和端口NAT(PA T)。
其中静态NAT将内部网络中的每个主机都被永久映射成外部网络中的某个合法的地址,而NAT池则是在外部网络中定义了一系列的合法地址,采用动态分配的方法映射到内部网络,端口NAT则是把内部地址映射到外部网络的一个IP地址的不同端口上。
废话说了不少,让我们转入正题,看一下如何利用NAT保护内部网络。
使用网络地址转换NAT,使得外部网络对内部网络的不可视,从而降低了外部网络对内部网络攻击的风险性。
在我们将内部网络的服务使用端口映射到NAT设备(或是软件)上时,NAT设备看起来就像一样对外提供服务器一台服务器一样(如图一)。
十大家庭宽带共享上网组网方式

十大家庭宽带共享上网组网方式自从家庭宽带普及以来,拥有两台电脑的家庭也开始增多,于是人们就开始想办法使两台电脑都能够同时连接宽带上网。
十大宽带共享推荐榜之No.10:双网卡共享对于网络有一定了解的人都知道双机共享上网可以用双网卡实现网络的共享。
也就是说双网卡共享网络是比较多人采用的方案,只需要两张网卡,普通的网线即可实现。
此方式利用共享拨号连接来达到共享目的,因此这种共享方案并不依赖于特定接入方式的设备,适合于各种宽带接入。
优点:该共享方案最大优点就是投资小,组建方便,只需要一块网卡和一根网线即可。
缺点:虽然该方案共享方便,操作简单。
但是在服务器未开启的情况下,客户机是无法上网的。
并且基本上没有网络扩展空间。
推荐指数:★十大宽带共享推荐榜之No.9:USB联网线共享虽然互联网业气势如虹般迅猛发展着,但是至今仍然还有部分人坚守着PIII的阵地,还在使用电话线拨号的方式上网,并且基本上都没有配以太网卡,若要仅仅靠现有条件就想实现两台电脑共享上网,恐怕要花费一些功夫。
在这样苛刻的要求下,USB虚拟网卡联机线就能派上大用场了。
不过,在购买USB虚拟网卡联机线的时候要注意不要买错了,因为市面上有一种USB对接线与USB虚拟网卡联机线外形非常相似,但是USB对接线只能通过专用驱动程序来实现文件相互拷贝,而不能实现虚拟网卡功能,希望朋友们购买的时候看清说明和标识。
安装USB虚拟网卡联机线过程非常简便,只需要两头都插入要联网的电脑USB端口,系统就会检测到设备并且自动安装,然后在重新启动系统之后就可以正常使用了。
USB虚拟网卡联机线会在系统里面虚拟一块网卡,其操作和设置与普通以太网卡基本一致。
然后只需要按照双网卡共享的方式进行设置即可感受畅游互联网的乐趣。
虽然,USB虚拟网卡联机线也可以通过USB HUB(USB集线器)等设备来组建局域网,但是该技术目前并不成熟,所以在使用中断线几率会很大。
优点:安装简单,使用方便,可以使你在最短的时间内,无需添加硬件设备即可共享宽带网络。
共享上网方式有哪些
共享上网方式有哪些现如今,网络的使用已经十分普遍,同时也会有各种各样的局域网知识出现。
比如,共享上网方式有哪些。
小编在这里为大家详细介绍。
提到共享上网,我们很容易想到使用代理服务器或者是带路由功能的ADSL Modem,其实我们还有更廉价的选择——用Windows系统提供的共享上网的功能。
这并没有什么新鲜的,但很多人并没有注意到:在Windows中提供的共享上网方式有两种——ICS和NAT。
这两种方式各是一个什么概念,各自依据的是什么原理,它们各有什么优缺点,这是我们下面要探讨的内容。
什么是NATNAT即网络地址转换(Network Address Translator),从广义上讲,ICS也是使用了一种NAT技术,不过我们这里讨论的NAT 是指将运行Windows 2000 Server的计算机作为IP路由器,通过它在局域网和Internet主机间转发数据包从而实现Internet的共享。
NAT方式也称之为Internet的路由连接。
网络地址转换NAT通过将专用内部地址转换为公共外部地址,对外隐藏了内部管理的IP地址。
这样,通过在内部使用非注册的IP地址,并将它们转换为一小部分外部注册的IP 地址,从而减少了IP 地址注册的费用。
同时,这也隐藏了内部网络结构,从而降低了内部网络受到攻击的风险。
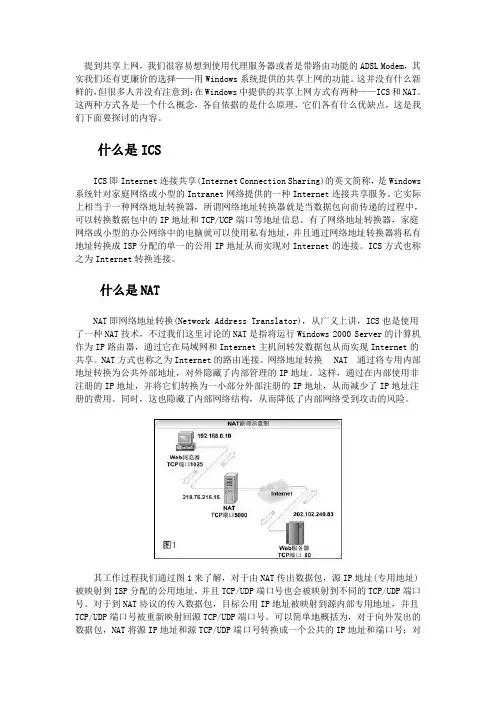
其工作过程我们通过图1来了解,对于由NAT传出数据包,源IP地址(专用地址)被映射到ISP 分配的公用地址,并且TCP/UDP 端口号也会被映射到不同的TCP/UDP 端口号。
对于到NAT协议的传入数据包,目标公用IP地址被映射到源内部专用地址,并且TCP/UDP端口号被重新映射回源TCP/UDP端口号。
可以简单地概括为,对于向外发出的数据包,NAT将源IP地址和源TCP/UDP端口号转换成一个公共的IP地址和端口号;对于流入内部网络的数据包,NAT将目的地址和TCP/UDP端口转换成专有的IP地址和最初的TCP/UDP端口号。
ICS与NAT区别
提到共享上网,我们很容易想到使用代理服务器或者是带路由功能的ADSL Modem,其实我们还有更廉价的选择——用Windows系统提供的共享上网的功能。
这并没有什么新鲜的,但很多人并没有注意到:在Windows中提供的共享上网方式有两种——ICS和NAT。
这两种方式各是一个什么概念,各自依据的是什么原理,它们各有什么优缺点,这是我们下面要探讨的内容。
什么是ICSICS即Internet连接共享(Internet Connection Sharing)的英文简称,是Windows 系统针对家庭网络或小型的Intranet网络提供的一种Internet连接共享服务。
它实际上相当于一种网络地址转换器,所谓网络地址转换器就是当数据包向前传递的过程中,可以转换数据包中的IP地址和TCP/UCP端口等地址信息。
有了网络地址转换器,家庭网络或小型的办公网络中的电脑就可以使用私有地址,并且通过网络地址转换器将私有地址转换成ISP分配的单一的公用IP地址从而实现对Internet的连接。
ICS方式也称之为Internet转换连接。
什么是NATNAT即网络地址转换(Network Address Translator),从广义上讲,ICS也是使用了一种NAT技术,不过我们这里讨论的NAT是指将运行Windows 2000 Server的计算机作为IP路由器,通过它在局域网和Internet主机间转发数据包从而实现Internet的共享。
NAT方式也称之为Internet NAT 通过将专用内部地址转换为公共外部地址,对外隐藏了内部管理的IP地址。
这样,通过在内部使用非注册的IP地址,并将它们转换为一小部分外部注册的IP地址,从而减少了IP地址注册的费用。
同时,这也隐藏了内部网络结构,从而降低了内部网络受到攻击的风险。
其工作过程我们通过图1来了解,对于由NAT传出数据包,源IP地址(专用地址)被映射到ISP分配的公用地址,并且TCP/UDP端口号也会被映射到不同的TCP/UDP端口号。
使用网络地址转换(NAT)实现局域网访问互联网
使用网络地址转换(NAT)实现局域网访问互联网随着互联网的普及和发展,越来越多的人们接触到并使用互联网。
无论是家庭还是办公场所,都通常会建立一个局域网来连接多台设备。
然而,局域网内的设备想要访问互联网,则需要使用网络地址转换(NAT)来实现。
一、什么是网络地址转换(NAT)?网络地址转换(Network Address Translation,简称NAT)是一种将内部网络地址转换为外部网络地址的技术,通过这种技术可以实现内部网络设备与互联网的通信。
NAT主要用于将内部网络(局域网)中的私有IP地址转换成全球唯一的公共IP地址,以便在互联网上进行通信。
二、NAT的工作原理1. NAT的基本原理NAT的基本原理是通过路由器或防火墙设备来实现,它将局域网中的多台设备的私有IP地址转换为一个公共IP地址。
在通信过程中,当局域网中的设备发送请求到互联网上的某个服务器时,路由器会自动将该请求的源IP地址从私有IP地址转换为公共IP地址,然后将请求发送到目标服务器。
当目标服务器返回响应时,路由器再将响应的目标IP地址从公共IP地址转换为相应的私有IP地址,然后将响应发送到请求设备。
2. NAT的转换方式NAT的转换方式有两种:静态NAT和动态NAT。
- 静态NAT:静态NAT是指将局域网中的某个设备的私有IP地址与一个全局唯一的公共IP地址进行一对一的映射。
这种方式适合需要将某些设备一直映射到相同的公共IP地址的情况,如服务器等。
- 动态NAT:动态NAT是指将局域网中的多个设备的私有IP地址与一个或多个公共IP地址进行动态映射。
这种方式根据局域网中设备的需求,将可用的公共IP地址动态地分配给设备进行通信。
三、NAT的优势和应用场景1. 优势- 节约IP地址资源:使用NAT可以实现将多个设备共享一个公共IP地址,从而大大节约了IP地址资源的使用。
- 增加网络安全性:NAT作为一种边界设备,将私有网络地址隐藏在公网之后,减少了对内部网络的直接攻击。
ICS与NAT上网方式及应用

ICS与NAT上网方式及应用刘云红(农垦通信有限公司哈尔滨通信站)1 ICS和NATWindows提供了两种共享上网方式---ICS和NAT。
ICS(Internet Connection Sharing)是Windows系统针对家庭网络或小型Internet网络提供的一种Internet连接共享服务。
它相当于一种网络地址转换器,所谓网络地址转换器就是当数据包向前传递的过程中,可以转换数据包中的IP地址和TCP/UCP端口等地址信息。
有了网络地址转换器,家庭网络或小型办公网络中的电脑就可以使用私有地址,并且通过网络地址转换器将私有地址转换成ISP分配的单一的公用IP地址,从而实现对Internet的连接。
ICS方式也称之为Internet转换连接。
NAT(Network Address Translator)是一种将一个IP地址域映射到另一个IP 地址域技术,从而为终端主机提供透明路由。
NAT包括静态网络地址转换、动态网络地址转换、网络地址及端口转换、动态网络地址及端口转换、端口映射等。
NAT常用于私有地址域与公用地址域的转换,以解决IP地址匮乏问题。
在防火墙上实现NAT后,可以隐藏受保护网络的内部拓扑结构,在一定程度上提高网络的安全性。
2 如何配置ICS和NAT服务在局域网中ICS和NAT服务不能并存,只能选用其中一种。
ICS的配置过程相对简单。
首先通过在控制面板中的“网络和拨号连接”文件夹,建立同ISP的连接,然后从该连接的“属性”中选择“共享”标签,选中“启用此连接的Internet的连接共享”复选框,点击“确定”后,根据系统的提示就完成ICS服务器的设置。
而客户端只需将网卡设为“自动获得IP地址”,并将“默认网关”一栏空着,重启后即可使用ICS服务了。
NAT的配置相对复杂一些。
首先设置服务器与局域网连接的网卡IP地址(比如192.168.0.1),与ADSL或Cable Modem连接的网卡IP地址设为自动获取(也可以是ISP提供的合法的固定IP地址)。
NAT共享上网
NA T共享上网当一个局域网中要共享上网时都会使用ICS,而NAT也可以上LAN的计算机上网,这就是Windows 2000中的IP路由。
软路由安装前的准备1、在欲设置为软路由的计算机中安装Windows 2000 Server。
2、在欲设置为软路由的计算机中正确安装两块网卡。
3、在欲设置为软路由的计算机中安装TCP/IP协议,并为两块网卡分别配置IP地址信息(例如,202.103.53.69和10.0.0.1/255.0.0.0)。
4、建立DHCP。
软路由的安装以域用户管理员的身份登录,并执行下述操作。
1、依次单击“开始/程序/管理工具/路由和远程访问”,打开“路由和远程访问”窗口。
2、单击“操作”菜单,选择“配置并启用路由和远程访问”命令,运行“路由和远程访问服务器安装向导”,单击[下一步]。
2、由于我们在这里要安装的是路由器,所以,选择“网络路由器”选项,并单击[下一步]。
3、通常情况下,局域网计算机中只安装TCP/IP协议和NetBEUI协议,而且只有TCP/IP协议拥有路由功能。
AppleTalk协议仅用于苹果计算机之间的通讯。
由于TCP/IP协议已经显示于“协议”列表之中,因此,选择“是,所有可用的协议都在列表上”选项,并单击[下一步]。
4、本例中不安装远程访问服务,因此,选择“否”,不使用请求拨号访问远程网络。
单击[下一步]。
5、完成“路由和远程访问服务器安装向导”,单击[完成]。
软路由的设置1、依次单击“开始/程序/管理工具/路由和远程访问”,打开“路由和远程访问”窗口。
2、右键单击要启用路由的服务器名,然后单击“属性”,显示“属性”对话框。
3、在“常规”选项卡上,选中“路由器”复选框,并选择“仅用于局域网(LAN) 路由选择”选项,单击[确定]。
4、在“路由和远程访问”窗口中,打开左侧目录树“IP路由选择”,右击“常规”,并在快捷菜单中选择“新路由选择协议”,显示“新路由选择协议”对话框,(见图3)。
nat的原理及应用
NAT的原理及应用1. NAT的定义网络地址转换(Network Address Translation,简称NAT)是一种网络协议,用于将私有IP地址转换为公共IP地址,以便在互联网上进行通信。
NAT在计算机网络中起到了重要的作用,它使得多个设备可以通过共享一个公共IP地址来访问互联网。
2. NAT的原理NAT的原理是通过在私有网络和公共网络之间建立一种映射关系,将私有网络内的IP地址和端口号转换为公共网络的IP地址和端口号。
这样,在公共网络中就可以唯一标识每个数据包,从而实现了私有网络内的设备与互联网之间的通信。
具体而言,NAT的原理包括以下几个步骤:•地址转换:将私有网络内部的IP地址转换为公共网络的IP地址。
这是NAT最基本的功能,通过将私有IP地址替换为公共IP地址,实现了对外通信的能力。
•端口转换:私有网络内的多个设备可能使用相同的端口号进行通信,但在公共网络中,同一个IP地址必须使用不同的端口号进行区分。
因此,NAT会将私有网络内设备的端口号转换为公共网络的唯一端口号,以实现数据包在公共网络中的唯一标识。
•连接跟踪:NAT会为每个建立的连接维护一张映射表,记录私有网络内的设备与公共网络的映射关系。
当收到返回数据包时,NAT可以根据映射表将数据包正确转发到私有网络内的设备。
3. NAT的应用场景NAT在实际网络中有着广泛的应用,特别是在企业内部网络和家庭网络中。
下面列举了几个常见的NAT应用场景:•共享上网:通过NAT,多个设备可以通过共享一个公共IP地址来访问互联网。
这在家庭网络和小型企业中尤为常见,一台路由器作为NAT设备,为多台设备提供上网功能。
•端口映射:NAT还可以用于端口映射,将公共网络中的某个端口号映射到私有网络中的指定IP地址和端口号。
这在需要从公共网络访问私有网络的服务器时非常有用,如Web服务器、FTP服务器等。
•防火墙:NAT也可以作为防火墙的一部分,通过限制私有网络内设备对外访问的能力,保护内部网络的安全性。
NAT外网访问内网方法
NA T外网访问内网方法由于公网IP地址有限,不少ISP都采用多个内网用户通过代理和网关路由共用一个公网IP 上INTERNET的方法,这样就限制了这些用户在自己计算机上架设个人网站,要实现在这些用户端架设网站,最关键的一点是,怎样把多用户的内网IP和一个他们唯一共享上网的IP进行映射!就象在局域网或网吧内一样,虽然你可以架设多台服务器和网站,但是对外网来说,你还是只有一个外部的IP地址,怎么样把外网的IP映射成相应的内网IP地址,这应该是内网的那台代理服务器或网关路由器该做的事,对我们用私有IP地址的用户也就是说这是我们的接入ISP服务商(中国电信、联通、网通、铁通等)应该提供的服务,因为这种技术的实现对他们来说是举手之劳,而对我们来说是比较困难的,首先得得到系统管理员的支持才能够实现。
因为这一切的设置必须在代理服务器上做的。
要实现这一点,可以用Windows 2000 Server 的端口映射功能,除此之外Winroute Pro也具有这样的功能,还有各种企业级的防火墙。
而对于我们这些普通用户,恐怕还是用Windows 2000 Server最为方便。
先来介绍一下NA T,NAT(网络地址转换)是一种将一个IP地址域映射到另一个IP地址域技术,从而为终端主机提供透明路由。
NA T包括静态网络地址转换、动态网络地址转换、网络地址及端口转换、动态网络地址及端口转换、端口映射等。
NAT常用于私有地址域与公用地址域的转换以解决IP地址匮乏问题。
在防火墙上实现NAT后,可以隐藏受保护网络的内部拓扑结构,在一定程度上提高网络的安全性。
如果反向NAT提供动态网络地址及端口转换功能,还可以实现负载均衡等功能。
端口映射功能可以让内部网络中某台机器对外部提供WWW服务,这不是将真IP地址直接转到内部提供WWW服务的主机,如果这样的话,有二个蔽端,一是内部机器不安全,因为除了WWW之外,外部网络可以通过地址转换功能访问到这台机器的所有功能;二是当有多台机器需要提供这种服务时,必须有同样多的IP地址进行转换,从而达不到节省IP地址的目的。
NAT外网访问内网方法,内网端口映射外网ip
NAT外网访问内网方法,内网端口映射外网ip由于公网IP地址有限,不少ISP都采用多个内网用户通过代理和网关路由共用一个公网IP上INTERNET的方法,这样就限制了这些用户在自己计算机上架设个人网站,要实现在这些用户端架设网站,最关键的一点是,怎样把多用户的内网IP和一个他们唯一共享上网的IP进行映射!就象在局域网或网吧内一样,虽然你可以架设多台服务器和网站,但是对外网来说,你还是只有一个外部的IP 地址,怎么样把外网的IP映射成相应的内网IP地址,这应该是内网的那台代理服务器或网关路由器该做的事,对我们用私有IP地址的用户也就是说这是我们的接入ISP服务商(中国电信、联通、网通、铁通等)应该提供的服务,因为这种技术的实现对他们来说是举手之劳,而对我们来说是比较困难的,首先得得到系统管理员的支持才能够实现。
因为这一切的设置必须在代理服务器上做的。
要实现这一点,可以用Windows 2000 Server 的端口映射功能,除此之外Winroute Pro也具有这样的功能,还有各种企业级的防火墙。
而对于我们这些普通用户,恐怕还是用Windows 2000 Server最为方便。
先来介绍一下NAT,NAT(网络地址转换)是一种将一个IP地址域映射到另一个IP地址域技术,从而为终端主机提供透明路由。
NAT包括静态网络地址转换、动态网络地址转换、网络地址及端口转换、动态网络地址及端口转换、端口映射等。
NAT常用于私有地址域与公用地址域的转换以解决IP地址匮乏问题。
在防火墙上实现NAT后,可以隐藏受保护网络的内部拓扑结构,在一定程度上提高网络的安全性。
如果反向NAT提供动态网络地址及端口转换功能,还可以实现负载均衡等功能。
端口映射功能可以让内部网络中某台机器对外部提供WWW服务,这不是将真IP 地址直接转到内部提供WWW服务的主机,如果这样的话,有二个蔽端,一是内部机器不安全,因为除了WWW之外,外部网络可以通过地址转换功能访问到这台机器的所有功能;二是当有多台机器需要提供这种服务时,必须有同样多的IP地址进行转换,从而达不到节省IP地址的目的。