
nat123联机教程(内附开服器)
Nat123官网:
首先请自行下载NAT123并装,并自行注册账号登陆。
登陆后如下
点击添加映射
如图设置
外网网址的话前面pppploi8部分自定义,后面个人建议用....不然会有点麻烦...
如图,我设置好后其他人就可以用:外网端口来访问服务器,不需要用IP
比如我这里外网端口设置的是24522,那么其他人需要用:24522 才能访问(请注意,冒号:必须在英文状态下输入,而非中文状态下)
(图里的25565无法保存设置...说是已被占用...如果外网端口是25565那么可以直接用网址 访问,而不需要在后面加上:端口,相反,其他任何端口都需要手动加上才能访问)
内网端口请填写开服器设置里服务器的端口,如图
名称随意...保存设置即可
设置完成后如图
这里的外网::24522 就是你的服务器地址了
最后把这个地址发给其他人即可
(记得以后开服前先启动nat123程序~)
下面是开服器的下载地址
/thread-419728-1-1.html。
nat123如何实现外网访问内网服务器

nat123如何实现外网访问内网服务器
现如今越来越多的人通过花生壳、nat123、金万维等开始建立起自己的个人网站。
那么其中最重要的一个问题就是外网怎样访问内网服务器。
下面店铺就以nat123为例来分析解决这个问题。
nat123实现外网访问内网服务器的方法
内网登录nat123,端口映射添加。
(第一次添加映射需要在内网登录)
设置相关信息参数。
查看端口映射列表,包括内网OA的IP端口,及外网访问的自定义端口。
启动端口映射web程序。
需要用IE核心浏览。
第一次“启动映射程序”,会按需自动提示安装.NET4环境和nat123证书安装,安装过程中可能会有360安全等提示,请允许。
“创建到系统启动菜单”是开机自动启动此映射程序,按需执行。
即按照自己的需求定义开机启动外网访问内网服务器。
停止映射程序或关闭nat123启动状态WEB浏览器页面,则服务器不能访问。
Nat123映射WEB启动页面为“已连接到服务器”状态时即可正常访问所有已添加映射的外网地址。
至此,只要不关闭不退出映射服务即可保证内网在外网正常访问。
END。
Nat123开mc服

Nat123开mc服
准备工具:nat123、pc开服器(我用的Multicraft)、核心
Nat123下载地址:/lk/cLpFDUPRCCkfN (8cc3
Multicraft下载地址:https:///crnXfDYrVq9MU (提取码:20ae)
核心建议水桶服
温馨提示Multicraft是完美破解版
步骤一:解压你的开服器并将下载好的核心放在\multicraft\jar
步骤二:安装并注册登陆
双击这个即可
注册:打开软件(不是p2p访问者),里面有个注册账号,点开
点开之后出现这个,自己慢慢填写
登陆你的软件
步骤三:创建端口映射
蓝箭头的是填写自己的内网地址
如果不知道,请打开运行
填cmd并确定
输入ipcomfig
这就是你的ip地址了,蓝箭头指的那个
完成填写后确认保存
第四步:打开开服程序(接下来的步骤请看图)
步骤五:让你的基友连上去
给你的基友p2p访问者:https:///crnUAAQh7dTYm (提取码:4c6f)
管理员运行
域名,你添加是写的啥就写啥
端口你的服务器端口
点添加访问即可
注意:要你和你的基友都打开p2p访问者。
配置NAT Server双出口举例
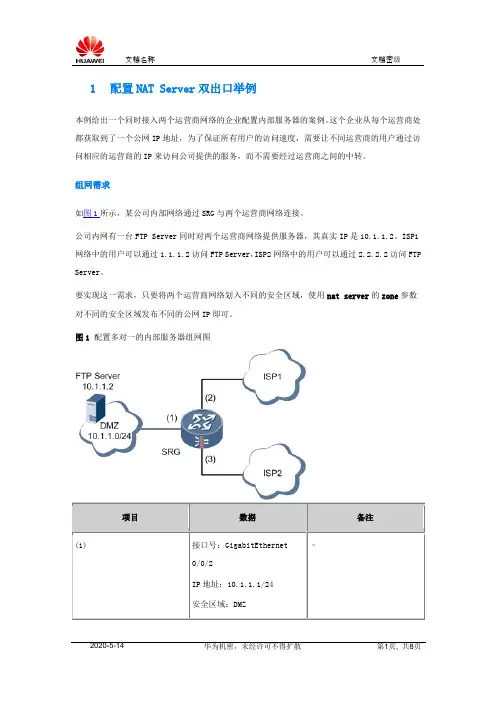
1配置NAT Server双出口举例本例给出一个同时接入两个运营商网络的企业配置内部服务器的案例。
这个企业从每个运营商处都获取到了一个公网IP地址,为了保证所有用户的访问速度,需要让不同运营商的用户通过访问相应的运营商的IP来访问公司提供的服务,而不需要经过运营商之间的中转。
组网需求如图1所示,某公司内部网络通过SRG与两个运营商网络连接。
公司内网有一台FTP Server同时对两个运营商网络提供服务器,其真实IP是10.1.1.2。
ISP1网络中的用户可以通过1.1.1.2访问FTP Server,ISP2网络中的用户可以通过2.2.2.2访问FTP Server。
要实现这一需求,只要将两个运营商网络划入不同的安全区域,使用nat server的zone参数对不同的安全区域发布不同的公网IP即可。
图1 配置多对一的内部服务器组网图操作步骤1.创建安全区域。
2.<SRG> system-view3.[SRG] firewall zone dmz4.[SRG-zone-dmz] quit5.[SRG] firewall zone name ISP16.[SRG-zone-isp1] set priority 107.[SRG-zone-isp1] quit8.[SRG] firewall zone name ISP29.[SRG-zone-isp2] set priority 2010.[SRG-zone-isp2] quit11.配置各接口的IP地址,并将其加入安全区域。
12.[SRG] interface GigabitEthernet 0/0/213.[SRG-GigabitEthernet0/0/2] ip address 10.1.1.1 2414.[SRG-GigabitEthernet0/0/2] quit15.[SRG] interface GigabitEthernet 0/0/316.[SRG-GigabitEthernet0/0/3] ip address 1.1.1.1 2417.[SRG-GigabitEthernet0/0/3] quit18.[SRG] interface GigabitEthernet 5/0/019.[SRG-GigabitEthernet5/0/0] ip address 2.2.2.1 2420.[SRG-GigabitEthernet5/0/0] quit21.[SRG] firewall zone dmz22.[SRG-zone-dmz] add interface GigabitEthernet 0/0/223.[SRG-zone-dmz] quit24.[SRG] firewall zone ISP125.[SRG-zone-isp1] add interface GigabitEthernet 0/0/326.[SRG-zone-isp1] quit27.[SRG] firewall zone ISP228.[SRG-zone-isp2] add interface GigabitEthernet 5/0/029.[SRG-zone-isp2] quit30.配置内部服务器,对不同的安全区域发布不同的公网IP地址。
BRAS宽带接入网关产品说明书(BRAS-5000)

BRAS 5000 系列宽带接入网关产品手册
4.7.4 ARP 刷新.................................................................... 34 4.7.5 ARP 绑定.................................................................... 34 4.7.6 流量控制................................................................... 35 4.8 PPPOE 服务........................................................................ 36 4.8.1 PPPOE 服务.................................................................. 36 4.8.2 PPPOE 用户.................................................................. 38 4.8.3 PPPOE 在线.................................................................. 39 4.9 VPN 服务.......................................................................... 40 4.9.1 PPTP 服务................................................................... 40 4.9.2 PPTP 用户................................................................... 40 4.9.3 PPTP 在线................................................................... 41 4.9.4 PPTP 用户验证............................................................... 41 4.10 高级应用......................................................................... 42 4.10.1 DHCP 服务.................................................................. 42 4.10.2 DHCP 客户.................................................................. 43 4.10.3 日志管理.................................................................. 43 4.10.4 SNMP 管理.................................................................. 44 4.10.5 计费任务.................................................................. 44 4.10.6 地址冗余.................................................................. 45 4.10.7 应用代理.................................................................. 45 4.11 网络诊断........................................................................ 46 4.11.1 接口流量.................................................................. 46 4.11.2 Ping 探测.................................................................. 47 4.11.3 Tracert................................................................... 48 4.11.4 并发状态.................................................................. 50 附录 1 NatShell BRAS 5000 系列 PPPOE 网关快速配置指南..................................... 51 附录 2 NatShell 蓝海卓越计费管理快速使用指南............................................. 58 附录 3 常见故障及处理方法................................................................ 66 附录 4 WINDOWS XP 下 TCP/IP 设置方法...................................................... 68
Minecraft开服完整教程
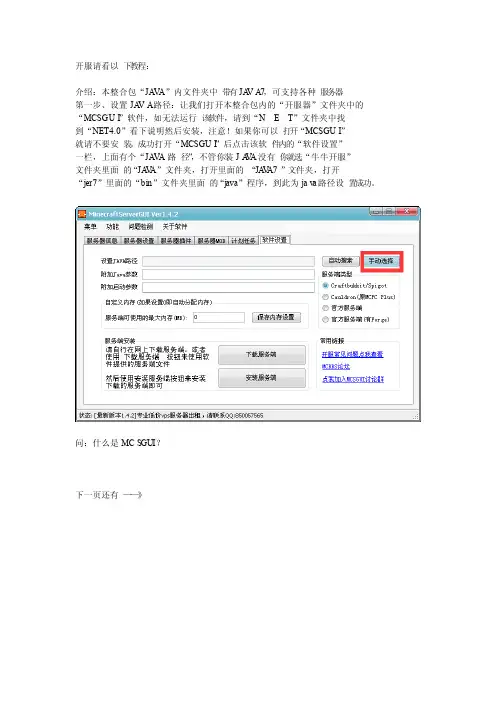
开服请看以下教程:介绍:本整合包“JA V A”内文件夹中带有JA VA7,可支持各种服务器第一步、设置JA VA路径:让我们打开本整合包内的“开服器”文件夹中的“MCSGUI”软件,如无法运行该软件,请到“N E T”文件夹中找到“NET4.0”看下说明然后安装,注意!如果你可以打开“MCSGUI”就请不要安装。
成功打开“MCSGUI”后点击该软件内的“软件设置”一栏,上面有个“JA V A路径”,不管你装JA V A没有你就选“牛牛开服”文件夹里面的“JA V A”文件夹,打开里面的“JA V A7”文件夹,打开“jer7”里面的“bin”文件夹里面的“j ava”程序,到此为jav a路径设置成功。
问:什么是MCS GUI?下一页还有——》答:“MCSGUI”是一种实现了简单化操作的服务器后台,比一般的开服后台更加简洁、方便,自带有多种功能,可管理玩家、地图,是一个全自动化的开服后台软件。
第二步、选择服务端服务端是什么?答:该服务端指的是“MCSGUI”作者整合出的便捷式服务端,选择后会自动安装服务器文件,且整合了四种目前最常用的服务端,一件选择,便捷操作。
各服务端的作用是什么?答:MCSGUI作者仅整合了4种最常用也是最好用的服务端,分别是:Cauldron服务端Caulbukkit服务端官方服务端官方服务端(带Forge)我应该选哪个呢?请打开“牛牛开服”——“服务端”——服务端使用说明进行查看下一页还有——》关键来了,等你选好服务端后看到“MCSGUI”软件界面的“软件设置”选择打开服务端,不要选下载,因为“牛牛开服”里已经包含了。
然后打开“牛牛开服”里的“服务端”,打开你选好的服务端文件,到此服务端选择已经完成。
第三步、加载服务器配置文件确定你服务器的JA VA路径设置和服务端选择都已经OK后点击开启服务器,等他开启成功是会说明服务端已经成功运行的字样说明你初次加载已经完成,接下来,我们要进行端口映射。
华为 防火墙命令总结

配置安全策略规则的源地址和目的地址(可选)
source-address{ address-set address-set-name &<1-6> | ipv4-address { ipv4-mask-length | mask mask-address | wildcard } | ipv6-address ipv6-prefix-length | range { ipv4-start-address ipv4-end-address | ipv6-start-address ipv6-end-address } | geo-location geo-location-name &<1-6> | geo-location-set geo-location-set-name &<1-6> | mac-address &<1-6> | any }
[USG6000V1-GigabitEthernet1/0/0]ip add 192.168.1.2 24
或者:
[USG6000V1-GigabitEthernet1/0/0]ip add 192.168.1.2 255.255.255.0
2.
将接口加入到相应的安全区域
[USG6000V1]firewall zone trust(untrust或dmz)
[USG-GigabitEthernet0/0/1]quit
10
配置允许某端口ping
<USG> system-view
[USG]interface GigabitEthernet 0/0/1
735联机教程
110级联机教程1.首先找到主机的局域网ip(如图点本地连接点详细信息ipv4地址就是你的局域网地址)2.打开服务器server文件夹下的Mysql (就是启动服务器的第一步)3.mysql启动好以后打开工具Navicat(首次点击点试用也可以,想一直用就点注册,文件夹里有注册码)4,填写连接信息点连接直接输入密码ascent就可以进入服务器(如图)双击左侧localhost_3306展开列表再双击aut栏目最后双击左侧realmlist表格(如图)进入表格把里边两个127.0.0.1 的ip修改成你主机的ip就是第一步让你查的那个ip(如图)改好以后点击下边的对号保存。
5.修改认证服务器ip运行UltraEdit文件下边的Uedit32工具(弹出的选项不用管直接点对号即可)然后把服务器里边core文件夹下边的bnetserver.conf文件拖进工具(如图)有对话框弹出就点是即可然后我们点左上角的搜索需要修改以下几个参数LoginREST.Port = 8081LoginREST.ExternalAddress=127.0.0.1LoginREST.LocalAddress=127.0.0.1把这两个127.0.0.1ip 修改成主机的局域网ip(如图)修改完成以后点左上角的保存即可6修改登陆器IP这一步是主机还有子机器(也就是需要联机的计算机)都需要改的打开客户端WTF文件夹下的Config.wtf文件(直接用文本打开即可)首先我们需要在第一行添加一行参数SET realmList "局域网IP"然后我们需要修改一下SET portal 后边的127.0.0.1改成主机的局域网IP(如图)改完以后保存然后主机正常把蓝色还有红色服务器打开子机器就可以连进来了(注意主机需要把所有的杀毒相关还有防火墙关掉要不然子机器连不进来)7.注册账号主机在红色服务器运行完以后输入.bnet create 邮箱账号名密码按回车即可注册就有GM权限(如图)这样我们就生成了一个账号123@123 密码123 的账号。
内网配置nat123端口映射,实现异地远程访问控制内网电脑计算机PC
内网配置nat123端口映射,实现异地远程访问控制内网电脑计算机PC当服务器没有公网IP时,怎么在外网远程控制访问?内网电脑计算机PC在外网怎么访问?解决方案:通过nat123端口映射达到在外网环境下远程访问控制内网电脑计算机PC。
详细处理过程方法参考如下示例:1.确认在局域网内远程正常:此为Windows环境参考内网PC(192.168.1.21)设置允许远程控制。
计算机属性/远程设置,启动远程桌面允许。
明确内网PC(192.168.1.21)远程桌面端口。
默认是3389,可以在注册表修改。
“开始”→“运行”→输入“regedit” 回车,进入注册表,找到这个路径HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\TerminalServer\WinStations\RD P-Tcp\修改参数PortNamber参数是默认是16进制的,hexadecimal 改为decimal 可以变成10进制,默认端口是3389可以自己修改。
设置远程登录用户密码。
控制面板/用户帐户,设置administrator用户密码(或添加配置其他用户密码)。
测试内网远程登录。
内网成功远程控制。
2.配置nat123端口映射:内网局域网环境登录nat123,端口映射添加。
添加映射,内网地址:(192.168.1.21主机IP或名称),内网端口(3389),外网网址(为空),外网端口(33333,可10000-65535之间自定义)。
确认保存成功后,关闭添加映射窗口,查看端口映射列表。
显示已添加端口映射信息。
显示此外网网址(113.10.159.162)是自动分配的公网IP。
33333端口是自定义访问端口。
图标显示小笑脸时,表示映射成功,已可通过外网环境远程登录(113.10.159.162:33333)控制内网PC到此,只要不关闭或退出映射服务,即可在外网远程访问(113.10.159.162:33333)控制内网PC。
NetScaler 配置手册
目录1项目背景 (2)2 实施准备 (2)2.1 NetScaler IP准备 (2)2.2 IP地址类型: (2)3 设备的初始化进入 (2)4 配置网络路由 (6)5 license的导入 (7)6 LDAP认证服务器配置 (9)7虚拟IP配置 (13)8 配置证书请求文件 (14)9证书的生成及上传 (17)10 虚拟服务器AG的建立和配置 (22)10.1 为虚拟服务器配置profile (22)10.2 为虚拟服务器配置polices (24)10.3开始配置 (24)11 WI配置 (27)11.1 WI安装根证书安装 (28)11.2 新建一个Wi站点 (32)11.3 站点的配置 (36)12 Sslvpn配置 (39)12.1 配置vpn用户可访问的应用资源 (39)12.2 为该资源建立一个标签 (40)12.3 为VPN配置profiles (41)12.4 建立polices并与profiles建立关联 (43)12.5配置DNS (43)12.6 测试VPN访问 (48)13 邮件负载配置 (49)13.1 配置两个服务器用于负载 (49)13.2添加虚拟服务器 (51)1项目背景2 实施准备2.1 NetScaler IP准备2.2 IP地址类型:NSIP:NetScaler设备管理IP,每台设备单独拥有一个。
MIP:NetScaler与认证服务器通信,提供ADNS服务,通过MEP协议与远程站点通信IP。
VIP:虚拟AG服务器IP。
3 设备的初始化进入设备初始IP:192.168.100.1/255.255.0.0。
初始用户名密码:nsroot/nsroot。
在登陆进去后按照安装配置向导进行设备基本的配置:启用SSL功能和Access Gateway功能能启用SSL4 配置网络路由如果在初始化配置中未配置默认路由,此处需要在Network --Routes部分添加路由.5 license的导入进入System界面中点击license选项,会看见有哪些授权了哪些没授权点击下面的Manage license.选择已经购买的license—Add找到license文件后点击Select。
Minecraft 开服完整教程
开服请看以下教程:介绍:本整合包“JA V A”内文件夹中带有JA VA7,可支持各种服务器第一步、设置JA V A路径:让我们打开本整合包内的“开服器”文件夹中的“MCSGUI”软件,如无法运行该软件,请到“N E T”文件夹中找到“NET4.0”看下说明然后安装,注意!如果你可以打开“MCSGUI”就请不要安装。
成功打开“MCSGUI”后点击该软件内的“软件设置”一栏,上面有个“JA V A路径”,不管你装JA V A没有你就选“牛牛开服”文件夹里面的“JA V A”文件夹,打开里面的“JA V A7”文件夹,打开“jer7”里面的“bin”文件夹里面的“java”程序,到此为java路径设置成功。
问:什么是MCSGUI?下一页还有——》答:“MCSGUI”是一种实现了简单化操作的服务器后台,比一般的开服后台更加简洁、方便,自带有多种功能,可管理玩家、地图,是一个全自动化的开服后台软件。
第二步、选择服务端服务端是什么?答:该服务端指的是“MCSGUI”作者整合出的便捷式服务端,选择后会自动安装服务器文件,且整合了四种目前最常用的服务端,一件选择,便捷操作。
各服务端的作用是什么?答:MCSGUI作者仅整合了4种最常用也是最好用的服务端,分别是:Cauldron服务端Caulbukkit服务端官方服务端官方服务端(带Forge)我应该选哪个呢?请打开“牛牛开服”——“服务端”——服务端使用说明进行查看下一页还有——》关键来了,等你选好服务端后看到“MCSGUI”软件界面的“软件设置”选择打开服务端,不要选下载,因为“牛牛开服”里已经包含了。
然后打开“牛牛开服”里的“服务端”,打开你选好的服务端文件,到此服务端选择已经完成。
第三步、加载服务器配置文件确定你服务器的JA V A路径设置和服务端选择都已经OK后点击开启服务器,等他开启成功是会说明服务端已经成功运行的字样说明你初次加载已经完成,接下来,我们要进行端口映射。