
Linux1 代理服务器 安装squid代理服务器
Linux1 代理服务器安装squid代理服务器
Squid软件获取可以在squid的官方站点下载该源代码软件进行安装,或者在系统安装光盘中找到自带的rpm软件包进行安装。
通常,squid软件包有这几种:一种是源代码,下载后需要自己重新编译;另一种是可执行文件,下载后只需解压就可以使用;还有一种是就是RedHat所使用的rpm包。
下面就分别介绍rpm包安装和源代码包的编译安装。
1.rpm包安装
首先,在Red Hat Enterprise 5.4桌面任意空白区域执行【打开终端】命令,在终端中输入“rpm –qa|grep squid”命令,并按【回车】键,查看squid是否安装,如图11-23所示。
图11-23 查看是否安装
如果用户没有安装,squid软件包,可以在光驱中插入第2张光盘,并进行安装,如图11-24所示。
图11-24 安装squid安装包
2.源代码安装
如果要想进行源代码安装,就要配置GCC编译环境,而在Red Hat Enterprise 5系统中,默认没有配置该编译环境,不过用户不必担心,在该系统光盘上的Server 目录里已经包含了该软件和其所依赖的软件,具体的GCC编译环境的安装需要下
表11-1 GCC编译环境安装所需软件
首先,使用rpm命令查看表11-1中哪些包已被安装,如图11-25所示(第1个包已经被安装)。
图11-25 查看以安装的包
然后,把第2张光盘放入光驱,输入“mount /dev/cdrom /mnt”命令,按【回车】键,将光盘挂载到系统目录mnt下,并使用rpm命令按照表11-1顺序依次安装未被安装的软件包,如图11-26所示。
图11-26 安装未被安装的软件包
在GCC编译环境搭建完毕后,进入squid官方网站(),找到目前最新的squid源代码软件进行下载,如11-27所示。
图11-27 下载squid源代码软件
输入“mv Desktop/squid-3.1.1.tar.bz2 /usr/local/src”命令,并按【回车】键,将下载到桌面的squid源代码包到移动到/usr/local/src目录下,如图11-28所示。
图11-28 查看是否移动的/usr/local/src目录
输入“cd /usr/local/src”命令,按【回车】键,进入该目录中。
然后,输入“tar –xjvf squid-3.1.1.tar.bz2”命令,解压squid-3.1.1.tar.bz2源代码包,如图11-29所示。
图11-29 解压源代码包
解压后,会在/usr/local/src目录下生成一个新的目录squid-3.1.1,使用cd命令进入该目录,并查看该目录内容,如图11-30所示。
图11-30 进入该目录,并查看内容
使用cat命令查看安装文件INTALL,该文件写有编译安装的详细步骤,如图11-31所示。
图11-31 查看安装文件
用户可以输入“./configure --prefix=/usr/local/squid”命令,并按【回车】键。
生成Makefile文件,--prefix参数指定squid安装路径为/usr/local/squid,如图11-32所示。
图11-32 输出的相关信息
接下来使用make(工程管理器)进行编译安装,在终端中输入“make all&&make install”命令,并按【回车】键,输出大量信息如图11-33所示。
图11-33 编译时输出的相关信息
安装结束后,可以看到squid的可执行文件都在其安装目录的子目录bin下,配置文件都在etc子目录下,如图11-34所示。
图11-34 查看可执行文件和配置文件。
Linux全攻略--squid服务器配置与管理
Linux全攻略--squid服务器配置与管理一、简介Squid是一款功能强大的开源缓存代理服务器,广泛应用于提高网络访问速度、减轻网络带宽压力等方面。
本文将介绍如何配置和管理Squid服务器,以及一些常见的使用场景及问题解决方法。
二、安装与配置1. 安装Squid服务器在Linux系统中,可以使用包管理工具(如apt、yum)直接安装Squid服务器。
例如,在Ubuntu系统中,可以运行以下命令进行安装:$ sudo apt-get install squid2. 配置Squid服务器Squid的配置文件位于/etc/squid/squid.conf,在修改配置文件之前,可以备份原始配置文件以便出现问题时恢复。
可以使用文本编辑器打开该配置文件并根据需求进行相应的修改。
常见的配置项包括:- http_port:指定Squid监听的端口,默认为3128;- cache_dir:指定Squid用于缓存的目录;- acl:用于定义访问控制列表,可以根据需要设置允许或拒绝特定IP地址或主机的访问;- http_access:用于设置访问控制规则,指定哪些客户端可以访问哪些服务器。
修改完成后,保存配置文件并重新启动Squid服务器,使新的配置生效:$ sudo service squid restart三、常见应用场景1. 提高网络访问速度Squid服务器可以作为一个缓存代理服务器,将请求的资源缓存在本地,当下次请求同样的资源时,直接从缓存中获取,避免了再次向源服务器请求资源,大大提高了网络访问速度。
2. 过滤和限制访问Squid支持通过访问控制列表(ACL)对特定的IP地址或主机进行访问限制,可以用于限制某些用户或客户端的访问权限,保护网络安全。
3. 节省网络带宽通过配置Squid服务器,可以对某些常用的文件、图像等资源进行缓存,减少从源服务器下载的次数,从而节省网络带宽。
四、问题解决方法1. Squid无法正常启动如果Squid无法正常启动,可以查看日志文件(一般位于/var/log/squid/目录下)以获取更多详细的错误信息。
linux--squid服务器的配置

一linux--squid服务器的配置[日期:2007-11-20] 来源:活力网路技术互动中心吴康[字体:大中小]squid代理服务由一台拥有标准IP地址的机器代替若干没有标准IP地址的机器和Internet上的其它主机打交道.squid工作机制与基本功能工作机制代理服务器有何优点1.快速的存取由于它是先将网页下载到本地使用,因此访问频率越高的站点速度就会越快。
2.降低网络的费用.Squid是Linux下最为流行的代理服务器软件,它功能强大。
Squid的做为代理服务器,性能远远超过WINNT加MSPROXY2.0,为几百人的小型局域网代理绰绰有余。
3, Squid配置参数squid的配置文件/etc/squid/squid.conf1. _port 10.10.10.1:31282.cache_mem指定squid可以使用的存理想值,建议设为存的1/3.3 cache_dir ufs /var/spool/squid 100 16 256定义硬盘缓存空间.4.简单的代理Squid 访问控制的两个要素例如:允许10.0.0.0/8的网段能上网,#vi /etc/squid/squid.confacl god src 192.168.100.0/24(1818行)_access allow god(1860行)ACL格式:acl 列表名称控制方式控制目标acl god src x.x.x.x/24控制方式src : 源地址(即客户机IP地址)dst : 目标地址(即服务器IP地址)srcdomain : 源名称dstdomain : 目标名称time : 时间url_regex : URL 规则表达式匹配例-根据ip控制A,只允许10.0.0.0/8的客户用代理.#vi /etc/squid/squid.confacl god src 10.0.0.0/8_access allow god在 _access deny all这一行前面添加B,多个ip时,可以建立一个脚本再设它的路径acl good src "/etc/squid/authorizedip.txt“C,根据时间控制time 参数S - Sunday,M - Monday,T - Tuesday,W - Wednesday,H - Thursday,F - FridayA - Saturday,例--控制部分客户机时间只允许10.0.0.0/8的客户在上班时间用代理,其他一律禁止。
Linux1 代理服务器 squid.conf的其它配置选项

Linux1 代理服务器squid.conf的其它配置选项学习squid代理服务器,有必要对其他有用的配置选项做一个全面的了解。
下面就分类来介绍这些选项。
1.网络选项●tcp_incoming_address该配置选项用来指定监听来自客户或其他squid代理服务器的绑定ip地址。
●tcp_outgoing_address该配置选项用来指定向远程服务器或其他squid代理服务器发起连接的ip地址。
●udp_incoming_address该配置选项用来为ICP套接字指定接收来自其他squid代理服务器的包的ip地址。
●udp_outgoing_address该配置选项用来为ICP套接字指定向其他squid代理服务器发送包的ip地址(缺省为没有绑定任何IP地址。
该绑定地址可以用IP指定,也可以用完整的域名指定)。
2.交换空间设定选项●cache_swap_high (percent,0-100)squid使用大量的交换空间来存储对象。
经过一定的时间以后,该交换空间就会用完,所以还必须定期的按照某种指标来将低于某个水平线的对象清除。
squid使用所谓的“最近最少使用算法”(LRU)来做这一工作。
当已使用的交换空间达到cache_swap_high时,squid就根据LRU所计算的得到每个对象的值将低于某个水平线的对象清除。
这种清除工作一直进行直到已用空间达到cache_swap_low。
这两个值用百分比表示,如果用户所使用的交换空间很大的话,建议用户减少这两个值的差距,因为这时一个百分点就可能是几百兆空间,这势必影响squid的性能。
缺省设置为cache_swap_low 90和cache_swap_high 95。
●maximum_object_size该选项说明大于该值的对象将不被存储。
如果用户想要提高访问速度,就请降低该值;如果用户想最大限度地节约带宽,降低成本,请增加该值。
单位为K B,缺省设置为maximum_object_size 4096 KB。
Squid代理服务器的搭建
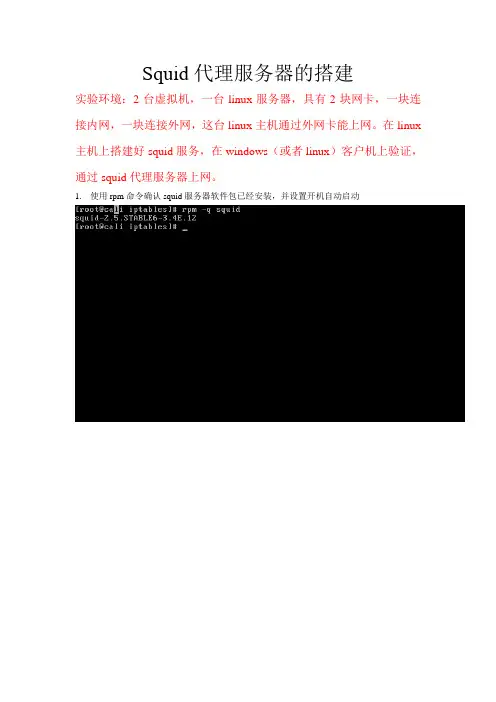
Squid代理服务器的搭建实验环境:2台虚拟机,一台linux服务器,具有2块网卡,一块连接内网,一块连接外网,这台linux主机通过外网卡能上网。
在linux 主机上搭建好squid服务,在windows(或者linux)客户机上验证,通过squid代理服务器上网。
1.使用rpm命令确认squid服务器软件包已经安装,并设置开机自动启动2.在/etc/hosts文件中设置linux主机的全名,使用如下命令,需要先使用hostname 给自己的主机起个名3.使用上去squid -z 命令初始化squid服务器的工作目录4.在/etc/squid/squid.conf配置文件中进行如下配置:a)设置缓冲内存的大小为64MBb)设置允许192.168.10.0/24网段的主机访问squid服务器定义ACL应用ACLc)修改squid服务监听的端口号d)使用squid脚本启动squid服务程序5.配置透明代理服务器配置squid.conf文件编写防火墙配置脚本,并应该防火墙策略防火墙脚本内容如下:修改防火墙脚本使之具有可执行权限,并执行这个脚本文件,同时查看应用了防火墙策略的效果使用squid脚本启动squid服务程序6.配置完透明代理服务器后,其他客户机直接添加网关IP为代理服务器IP就可以上网了,但是需要填写DNS服务器地址(DNS服务器ip为ISP提供的服务器IP就可以了),不填写DNS服务器地址还是上不了网。
因为它找不到域名所对应的IP7.当然也可以在windows客户机的IE或者linux客户机里的konqueror浏览器中设置代理服务器IP为squid服务器地址。
这里以IE浏览器为例,具体设置如下:并没有在网关里添加任何IP地址,也没有添加DNS服务器的IP地址,如图:8.在IE中浏览外部网页9.查看squid的日志,具体操作如图:当然可以使用cat命令继续查看cathe.log 和store.log这2个日志文件了解一些信息。
Linux下的代理服务器设置

/sex /album (如上可阻塞/sex、/sex/whatever、ftp:///sex、/sex等)
#squid的代理端口,使用1024以下的端口,squid必须以root身份运行 http_access allow all #允许所有的用户通过代理进行http访问 redirect_program /usr/local/squid/bin/squidGuard -c /usr/local/squidGuard/squidGuard.conf
#tar xvzf squidGuard-1.1.4.tar.gz
#cd squidGuard-1.1.4
#./configure --with-sg-config=/usr/local/squidGuard/squidGuard.conf
--with-sg-logdir=/usr/local/squidGuard/logs
份立即传给用户,使用户觉得速度相当快。
squidGuard则是作为squid的辅助软件,完成过滤、重定向和访问控制的功能。它是一个自由软件,功能强,便于安装、易于 配置、而且处理速度快。功能主要包括:根据web服务器或URLs列表限制一些用户的访问;阻塞某些用户对黑名单上的web 服务器和URLs的访问;阻塞某些用户对正则表达式匹配的URLs的访问;在URL路径加强了使用域名访问而禁止用IP访问; 重定向阻塞的URLs到一个智能CGI的信息页;重定向非授权用户到一个注册页面;具有基于日期、每周、每天具体时间的访 问规则;对不同用户组有不同的规则。但是不能过滤、检查文档中的文本以及HTML中的JavaScript或Vbscript脚本语言。
Linux1 代理服务器 使用webmin配置代理服务器
Linux1 代理服务器 使用webmin 配置代理服务器 Webmin 是目前功能最强大的基于Web 的Linux/Unix 系统管理工具。
用户可以通过浏览器访问webmin ,从而实现各种服务器的配置,并完成相应的管理动作。
同样,用户也可以使用webmin 配置squid 代理服务器。
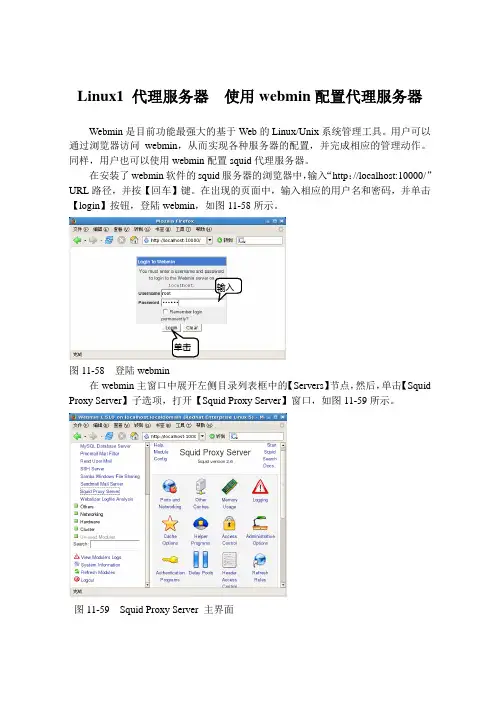
在安装了webmin 软件的squid 服务器的浏览器中,输入“http ://localhost:10000/”URL 路径,并按【回车】键。
在出现的页面中,输入相应的用户名和密码,并单击【login 】按钮,登陆webmin ,如图11-58所示。
图11-58 登陆webmin在webmin 主窗口中展开左侧目录列表框中的【Servers 】节点,然后,单击【Squid Proxy Server 】子选项,打开【Squid Proxy Server 】窗口,如图11-59所示。
图11-59 Squid Proxy Server 主界面输入单击提 示 在进行常规配置前,需要要初始化squid 高速缓存,只要单击该窗口上方的【InitializeCache 】按钮,webmin 会自动完成初始化工作。
1.设置监听的IP 地址和端口在squidproxyserver 窗口中,单击【ports and network 】图标,打开ports and network 窗口,如图11-60所示。
图11-60 Ports and Networking 界面在该端口的【Proxg addresses and ports 】选项右侧,启用【listed below 】单选按钮,然后再prot 列中输入监听的IP 地址192.168.0.9,单击窗口底部的【save 】按钮,保存该设置即可。
2.设置代理服务器的缓存大小在图11-59所示的在Squid proxy server 窗口中,单击【Memory usage limit 】图标,打开Memory Usage 窗口,如图11-61所示。
linux搭建squid代理服务器的完整步骤
linux搭建squid代理服务器的完整步骤前⾔本⽂主要给⼤家介绍了关于 linux 搭建squid代理服务器的相关内容,下⾯话不多说了,来⼀起看看详细的介绍吧实验环境:⼀台linux搭建Web服务器,充当内⽹web服务器(同时充当内⽹客户端) 202.100.10.100⼀台linux系统充当⽹关服务器,两个⽹卡,开启路由转发 192.168.133.131和202.100.10.1⼀台linux搭建Web服务器,充当外⽹web服务器(同时充当外⽹客户端)) 192.168.133.131实验步骤:1.配置内⽹web服务器、⽹关服务器、外⽹Web服务器的IP地址,开启⽹关的路由转发,关闭⽹关的防⽕墙,测试内⽹web服务器与外⽹Web 服务器的联通性,保证能互通。
2.安装内⽹Web服务器和外⽹Web服务器的web服务,启动服务,新建⼀个测试页⾯3.测试内⽹客户端访问外⽹web服务器,外⽹客户端访问内⽹web服务器4.内⽹客户端访问外⽹web服务器5.外⽹客户端访问内⽹web服务器防⽕墙SNAT和DNAT1.内⽹客户端访问外⽹web服务器2.在外⽹web服务器上查看⽇志tail -f /var/log/httpd/access_log3.在⽹关设置地址转换iptables -t nat -A POSTROUTING -s 192.168.133.0/24 -o eth2 -j SNAT --to-source 202.100.10.1或者iptables -t nat -A POSTROUTING -s 192.168.133.0/24 -o eth2 -j MASQUERADE4.再次在内⽹客户端访问外⽹web服务器,然后查看外⽹的web服务器可以看到,⽇志⽂件记录的IP的不是内⽹客户端的IPDNAT:1.在⽹关上设置,把内⽹web服务器映射到⽹关外⽹的接⼝上iptables -t nat -A PREROUTING -i eth2 -d 202.100.10.1 -p tcp --dport 80 -j DNAT --to-destination 192.168.133.1312.访问⽹关外⽹的接⼝IP(实际上就是访问内⽹web服务器)3.查看内⽹web服务器的⽇志⽂件squid代理服务器1.在配置⽹关服务器配置squid代理服务器,安装squid, yum install -y squid1.1传统代理服务器启动squid服务 service squid start因为squid.conf配置⽂件,默认允许所有私⽹IP通过1.2在内⽹客户端设置浏览器,加⼊代理,测试在外⽹服务器查看⽇志⽂件,可以看到IP是代理服务器的IP1.3关闭⽹关服务器的代理服务器,再次测试,下图说明客户端访问外⽹web服务器经过代理服务器2.透明代理服务器2.1在⽹关服务器上配置,设置透明代理并开启⾼速缓存, vim /etc/squid/squid.confhttp_port 192.168.133.130:3128 transparent #192.168.133.130为内⽹接⼝IPcache_dir ufs /var/spool/squid 100 16 256iptables -t nat -A PREROUTING -i eth1 -s 192.168.133.0/24 -p tcp --dport 80 -j REDIRECT --to-ports 3128 #-i接⼝是内⽹接⼝ -s 跟的是内⽹⽹段 -j 跟的是REDIRECT(重定向)2.2重启squid服务,然后在内⽹客户端测试,取消之前测试中浏览器设置的代理,透明代理不需要设置在客户端设置任何东西2.3在外⽹web服务器上查看⽇志总结以上就是这篇⽂章的全部内容了,希望本⽂的内容对⼤家的学习或者⼯作具有⼀定的参考学习价值,谢谢⼤家对的⽀持。
基于Linux的Squid代理服务器配置
目录1.绪论 (2)1.1.课题研究的背景和意义 (2)1.2.代理服务器的定义 (2)1.3.代理服务器的硬件要求 (3)1.4.S QUID代理服务软件的作用和优越性 (3)1.4.1.Squid代理服务软件的作用 (3)1.4.2.Squid代理服务软件的优越性 (4)1.5.S QUID的国内外研究现状 (5)1.6.本文主要研究内容与结构 (5)2.代理服务器的工作机制探索 (5)3.网络环境及可行性分析 (6)3.1.网络环境分析 (7)3.2.可行性分析 (7)3.3.代理服务网络环境设计 (8)4.SQUID代理服务的原理及实现 (8)4.1.S QUID功能简介 (8)4.2.S QUID服务基本配置 (9)4.2.1.Squid服务启动前准备工作 (9)4.2.2.Squid常规配置项 (9)4.3.普通正向代理 (11)4.3.1.原理探究 (11)4.3.2.实验验证 (11)4.4.透明代理 (16)4.4.1.原理探究 (16)4.4.2.实验验证 (16)4.5.反向代理 (22)4.5.1.原理探究 (22)4.5.2.实验验证 (23)5.虚拟网络环境下代理实现方案 (27)6.总结 (29)基于Linux的Squid代理服务器配置作者黎妙指导教师蔡广基教授(湛江师范学院信息学院,湛江 524048)摘要:随着互联网技术的日益普及,各类操作系统逐渐呈现百花争艳的景象。
Windows曾以其强大的桌面操作系统雄霸一方,然而,21世纪的互联网技术更新换代更加迅猛,而Linux 以其独特地魅力吸引着众多的追慕者,作为一种免费的网络操作系统,它极大地扩张了自己的普及度。
随着Linux越来越受到广大网络爱好者的追捧,Internet上随处可见Linux主机,而Linux 在我国的发展更是不可一日而语,Linux在这种环境之下逐渐成熟,Red Hat Linux则是Linux 的主要流行版本。
[linux] 第11章 Squid代理服务的配置与应用
代理服务器的原理
① 客户端A向代理服务器提出访问Internet的请求。 ② 代理服务器接受到请求后,首先与访问控制列表 中的访问规则相对照,如果满足规则,则在缓存 中查找是否存在需要的信息。 ③ 如果缓存中存在客户端A需要的信息,则将信息 传送给客户端。如果不存在,代理服务器就代替 客户端向Internet上的主机请求指定的信息。 ④ Internet上的主机将代理服务器的请求信息发送到 代理服务器中,同时代理服务会将信息存入缓存 中。 ⑤ 代理服务器将Internet上主机的回应信息传送给客 户端A。 ⑥ 客户端B向代理服务器提出相同的请求。 ⑦ 代理服务器也首先与访问控制列表中的访问规则 相对照。 ⑧ 如果满足规则,则将缓存中的信息传送给客户端 B。
error_directory /usr/share/squid/errors/Simplify_Chinese
11.6访问控制应用实例
【例1】禁止IP地址为192.168.16.200的客户机上网。 acl badclientip1 src 192.168.16.200 http_access deny badclientip1 【例2】禁止192.168.1.0这个子网里所有的客户机上网。 acl badclientnet1 src 192.168.1.0/255.255.255.0 http_access deny badclientnet1 【例3】禁止用户访问IP地址为210.21.118.68的网站。 acl badsrvip1 dst 210.21.118.68 http_access deny badsrvip1 【例4】禁止用户访问域名为的网站。 acl baddomain1 dstdomain -i http_access deny baddomain1
代理服务器squid步骤
安全管理:使用SSH和TCP Wrappers服务对linux系统实施更进一步的网络安全管理。
SSH是UNIX系统中标准的远程登录协议,是telnet服务的安全替代品,通过SSH的任何数据都是加密后进行传输的,因此能够保证对linux系统进行远程登录管理中数据传输的安全性。
TCP Wrappers可以实现对linux系统中网络服务的访问控制管理,与iptables网络防火墙不同的是,TCP Wrappers只对指定的网络服务程序进行基于主机地址的访问控制,因此配置过简且效果明显。
任务目标:目标1:配置TCP Wrappers访问控制目标2:SSH服务管理目标3:在windows下使用ssh客户端软件环境描述:开启两台RHEL4虚拟机,和真机要能通信。
本文档IP配置如下:虚机A:192.168.0.1虚机B:192.168.0.125真机:192.168.0.2操作过程及配置说明:任务1:配置TCP Wrappers访问控制(tcp wrappers是大多数linux发行版本中都默认提供的功能,在RHEL4中程序的软件包名称是tcp_wrappers)步骤1:在虚机A启动vsftpd服务步骤2:在真机和虚机B分别用ftp命令测试并记录结果。
(可以登录)步骤3:虚机A修改/etc/hosts.deny文件,并在虚机B及真机用ftp命令连接测试。
(在linux系统的/etc目录下,有名为hosts.allow和hosts.deny的两个文件,这两个文件是tcp wrappers的策略文件,hosts.allow保存允许访问的策略,host.deny保存拒绝的策略。
格式如下:<服务程序列表>:<客户机地址列表>[:动作])添加如下行:(ALL表示所有服务程序和所有客户机)ALL : ALL虚机B及真机测试连接并记录结果。
(不能登录了,提示421表示就不可以登录了)步骤4:虚机A修改/etc/hosts.allow文件并在虚机B及真机用ftp命令连接测试。