
15 Juniper 防火墙的策略设置
前面介绍了Juniper的策略元素 [Juniper防火墙新手教程14:Juniper防火墙的策略元素] ,突然发现我现在写博客越来越罗嗦了,以前写博客是为了做些记录,以后查资料方便些,现在经某位朋友的要求,要把博客写的大多数人都能看懂,于是写个Juniper防火墙的专题,结果写到第15篇才写到Juniper防火墙最重要的策略设置。
废话不多说了,还是继续专题。
防火墙作为网络的第一道关卡,哪些流量运行通过防火墙,哪些访问需要阻挡,这大多都需要通过防火墙的策略来设置,因此防火墙的功能及安全程度很大程度上取决于防火墙的策略设置。
先上图,在 Policy > Policies 界面
这是Juniper防火墙策略的总览,看界面上的功能可以知道,可以新建策略,编辑策略,复制策略,删除策略,禁用启用策略。
还能移动策略顺序,截图没截到,在最右边。
Juniper防火墙策略的执行顺序和ISA是一样的,从上到下执行,所以策略设置的时候要先弄清楚逻辑关系。
新建策略
选择源地址及目的地址所在zone,点击右上角的“new”可以新建一条策略。
上图标出了Juniper防火墙策略的四个基本策略:
Source Address 源地址:可以使用预定义的地址,也可以手动输入
Destination Address 目的地址
Service 服务
Action 动作:运行通过还是禁止通过,或者通过tunnel走VPN
另外还有一些其他选项设置:
Session-limit :限制这条策略的session数,在低版本的Juniper防火墙上是没有的Logging :记录日志
Modify matching bidirectional VPN policy :建立vpn通道的同时反向建立一条策略。
下面再看看高级设置里的一些设置:
NAT :可以设置源地址及目的地址的转换Authentication :认证选项
Traffic Shaping :流量控制选项,可以设置这条策略的保证带宽,最大带宽
Counting :流量统计,可以查看该策略的流量状况
Schedule:设置该策略的生效时间。
Juniper防火墙的策略先写到这里,看过之后大致就可以了解如何设置Juniper防火墙的策略,关键还是如何设置防火墙的策略达到自己的要求,如果有兴趣可以参考一下以前的一篇文章[通过juniper netscreen防火墙禁qq和msn]。
Juniper 防火墙策略路由配置

Juniper 防火墙策略路由配置一、网络拓扑图要求:1、默认路由走电信;2、源地址为192.168.1.10 的pc 访问电信1.0.0.0/8 的地址,走电信,访问互联网走网通;二、建立extended acl1、选择network---routing---pbr---extended acl list,点击new 添加:Extended acl id:acl 编号Sequence No.:条目编号源地址:192.168.1.10/32 目的地址:1.0.0.0/8 Protocol:选择为any端口号选择为:1-65535 点击ok:2、点击add seg No.再建立一条同样的acl,但protocol 为icmp,否则在trace route 的时候仍然后走默认路由:3、建立目的地址为0.0.0.0 的acl:切记添加一条协议为icmp 的acl;命令行:set access-list extended 10 src-ip 192.168.1.10/32 dst-ip 1.0.0.0/8 src-port 1-65535 dst-port 1-65535 protocol any entry 10set access-list extended 10 src-ip 192.168.1.10/32 dst-ip 1.0.0.0/8 protocol icmp entry 20set access-list extended 20 src-ip 192.168.1.10/32 dst-ip 0.0.0.0/0 src-port 1-65535 dst-port 1-65535 protocol any entry 10set access-list extended 20 src-ip 192.168.1.10/32 dst-ip 0.0.0.0/0 protocolicmp entry 20三、配置match group:1、network---routing---pbr---match group,点击add:Match group 的作用就是关联acl按照同样的方法将两个acl 进行关联:命令行:set match-group name group_10set match-group group_10 ext-acl 10 match-entry 10set match-group name group_20set match-group group_20 ext-acl 20 match-entry 10四、配置action group:1、network---routing---pbr---action group,点击add:在这里指定下一跳接口和地址。
juniper防火墙基本配置文档

防火墙基本配置步骤
防火墙的基本配置分三个步骤:
1、配置接口的IP地址和接口模式。
2、配置默认路由!
3、配置允许策略,TRUST到UNTRUST的策略!
这个是接口栏的截图:单击EDIT即可进行编辑!这里需要编辑trust口和untrust口!
这是点击trust口的edit后进入的配置界面,您只要输入IP地址和掩码位即可!注意:Manage ip* 对应的空白框一定不要填入内容,截图里的是自动生成的!其他保持默认,单击下面的OK即可完成!
下图是点击untrust口的edit进入编辑,选择static ip ,填入IP地址和掩码位,这里的IP是公网IP地址,manage ip那依然保持空白,模式为route,然后在service options选项栏中,将web ui,telnet,ping;三处打勾,如图!
然后点击OK即可完成!
点击左栏的Destination选项即可出现路由界面:新建点击NEW即可!
下图为点击NEW后出现的画面:如图填入内容,ip address/netmask填入0.0.0.0/0,
Next hop处选择gateway,在interface 处的下拉菜单中选择出口,gateway ip address填入UNTRUST口IP地址的下一跳网关即可!其他默认单击OK完成!
trust,TO处选择untrust,然后点击NEW!
点击new后的配置界面,如图配置即可!source address,destination address,service三处都选择ANY,action选permit, 在logging处打勾,其他保持默认,点击OK即可!
下图为蓝影标出的这条策略就是如上图配置完成后看到的结果!。
juniper防火墙常用配置
juniper netscreen FW的常用配置1.Juniper防火墙管理配置的基本信息Juniper防火墙常用管理方式:①通过Web浏览器方式管理。
推荐使用IE浏览器进行登录管理,需要知道防火墙对应端口的管理IP地址;②命令行方式。
支持通过Console端口超级终端连接和Telnet防火墙管理IP地址连接两种命令行登录管理模式。
Juniper防火墙缺省管理端口和IP地址:① Juniper防火墙出厂时可通过缺省设置的IP地址使用Telnet或者Web方式管理。
缺省IP地址为:192.168.1.1/255.255.255.0;②缺省IP地址通常设置在防火墙的Trust端口上(NS-5GT)、最小端口编号的物理端口上(NS-25/50/204/208/SSG系列)、或者专用的管理端口上(ISG-1000/2000,NS-5200/5400)。
Juniper防火墙缺省登录管理账号:①用户名:netscreen;②密码:netscreen。
2. 配置ns达到内网能访问internet的要求,我们经常使用的方式是nat/route的方式,主要的配置过程为:NS-5GT NAT/Route模式下的基本配置注:NS-5GT设备的物理接口名称叫做trust和untrust;缺省Zone包括:trust和untrust,请注意和接口区分开。
① Unset interface trust ip (清除防火墙内网端口的IP地址);② Set interface trust zone trust(将内网端口trust分配到trust zone);③ Set interface trust ip 192.168.1.1/24(设置内网端口trust的IP地址,必须先定义zone,之后再定义IP地址);④ Set interface untrust zone untrust(将外网口untrust分配到untrust zone);⑤ Set interface untrust ip 10.10.10.1/24(设置外网口untrust的IP地址);⑥ Set route 0.0.0.0/0 interface untrust gateway 10.10.10.251(设置防火墙对外的缺省路由网关地址);⑦ Set policy from trust to untrust any any any permit log(定义一条由内网到外网的访问策略。
juniper防火墙策略设置
juniper防火墙策略设置juniper防火墙策略设置2011-12-20 18:32:45标签:防火墙博客资料休闲元素前面介绍了Juniper的策略元素 [Juniper防火墙新手教程14:Juniper防火墙的策略元素] ,突然发现我现在写博客越来越罗嗦了,以前写博客是为了做些记录,以后查资料方便些,现在经某位朋友的要求,要把博客写的大多数人都能看懂,于是写个Juniper防火墙的专题,结果写到第15篇才写到Juniper防火墙最重要的策略设置。
废话不多说了,还是继续专题。
防火墙作为网络的第一道关卡,哪些流量运行通过防火墙,哪些访问需要阻挡,这大多都需要通过防火墙的策略来设置,因此防火墙的功能及安全程度很大程度上取决于防火墙的策略设置。
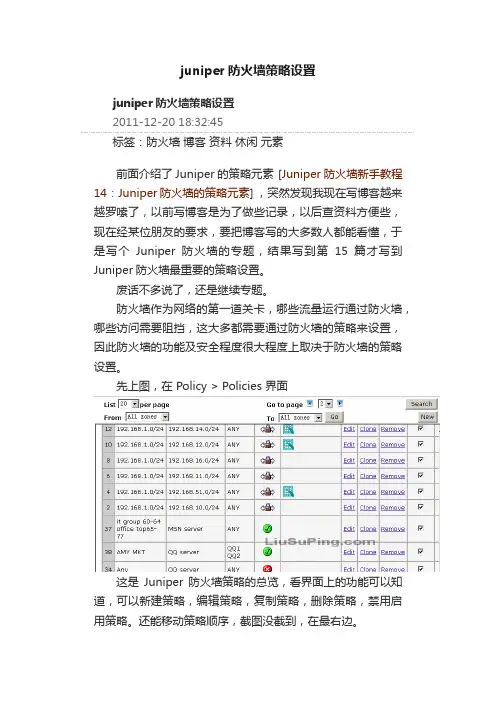
先上图,在 Policy > Policies 界面这是Juniper防火墙策略的总览,看界面上的功能可以知道,可以新建策略,编辑策略,复制策略,删除策略,禁用启用策略。
还能移动策略顺序,截图没截到,在最右边。
Juniper防火墙策略的执行顺序和ISA是一样的,从上到下执行,所以策略设置的时候要先弄清楚逻辑关系。
新建策略选择源地址及目的地址所在zone,点击右上角的“new”可以新建一条策略。
上图标出了Juniper防火墙策略的四个基本策略:Source Address 源地址:可以使用预定义的地址,也可以手动输入Destination Address 目的地址Service 服务Action 动作:运行通过还是禁止通过,或者通过tunnel 走VPN另外还有一些其他选项设置:Session-limit :限制这条策略的session数,在低版本的Juniper防火墙上是没有的Logging :记录日志Modify matching bidirectional VPN policy :建立vpn 通道的同时反向建立一条策略。
下面再看看高级设置里的一些设置:NAT :可以设置源地址及目的地址的转换Authentication :认证选项Traffic Shaping :流量控制选项,可以设置这条策略的保证带宽,最大带宽Counting :流量统计,可以查看该策略的流量状况Schedule:设置该策略的生效时间。
juniper Netscreen防火墙策略路由配置

juniper Netscreen防火墙策略路由配置Netscreen-25 概述Juniper网络公司NetScreen-25和NetScreen-50是面向大企业分支办事处和远程办事处、以及中小企业的集成安全产品。
它们可提供网络周边安全解决方案,并带有多个DMZ和VPN,可以确保无线LAN的安全性,或保护内部网络的安全。
NetScreen-25设备可提供100 Mbps 的防火墙和20 Mbps的3DES或AES VPN性能,可支持32,000条并发会话和125条VPN 隧道。
NetScreen-50设备是高性能的集成安全产品,可提供170 Mbps的防火墙和45 Mbps 的3DES或AES VPN性能,可支持64,000条并发会话和500 条VPN隧道。
一、特性与优势NetScreen-25和NetScreen-50产品的主要特性和优势如下:集成的深层检测防火墙可以逐策略提供应用层攻击防护,以保护互联网协议安全;集成的Web过滤功能,可制订企业Web使用策略、提高整体生产率、并最大限度地减少因滥用企业资源而必须承担的赔偿责任;拒绝服务攻击防护功能,可抵御30多种不同的内外部攻击;高可用性功能,可最大限度地消除单点故障;动态路由支持,以减少对手工建立新路由的依赖性;冗余的VPN隧道和VPN监控,可缩短VPN连接的故障切换时间;虚拟路由器支持,可将内部、专用或重叠的IP地址映射到全新的IP地址,提供到最终目的地的备用路由,且不被公众看到;可定制的安全区,能够提高接口密度,无需增加硬件开销、降低策略制订成本、限制未授权用户接入与攻击、简化VPN管理;通过图形Web UI、CLI或NetScreen-Security Manager集中管理系统进行管理;基于策略的管理,用于进行集中的端到端生命周期管理;.二、技术规格Netscreen-25或Netscreen-50都有两种不同的许可选项(Advanced/Baseline),提供不同级别的功能和容量。
juniper防火墙

Juniper防火墙Juniper防火墙是一种企业级网络安全设备,专门设计用于保护网络免受非法入侵、恶意软件和其他网络威胁的攻击。
本文将介绍Juniper防火墙的基本原理、功能和配置方法。
1. 简介Juniper防火墙是Juniper Networks公司生产的一系列网络安全设备,包括物理和虚拟防火墙产品。
它采用先进的技术和算法,为企业提供强大的安全防护能力。
Juniper防火墙具有高性能、高可靠性和高安全性的特点,被广泛应用于数据中心、企业网络和云环境中。
2. 基本原理Juniper防火墙基于过滤规则对网络流量进行检查和控制。
它通过检查IP包的源地址、目的地址、端口和协议等信息,决定是否允许该流量通过。
防火墙还可以进行深度包检查和应用层协议分析,以识别和阻止潜在的安全威胁。
3. 功能3.1 防火墙规则防火墙规则是决定哪些流量被允许通过防火墙的最重要的配置项之一。
管理员可以根据网络的安全需求和策略,定义各种规则,如允许或禁止特定IP地址、端口或协议的流量通过。
3.2 网络地址转换(NAT)Juniper防火墙支持网络地址转换(NAT),它允许在私有网络和公共网络之间建立映射关系。
NAT可以隐藏内部网络的真实IP地址,提高网络的安全性,并且允许多个内部主机共享一个公共IP地址。
3.3 虚拟专用网络(VPN)Juniper防火墙支持虚拟专用网络(VPN)技术,可以建立安全的远程连接并加密数据传输。
VPN可以用于远程办公、分支机构互联和对外合作等场景,保护数据在传输过程中的安全性和隐私性。
3.4 入侵检测与预防系统(IDS/IPS)Juniper防火墙集成了入侵检测与预防系统(IDS/IPS),可以实时监测网络流量,识别并阻止潜在的入侵行为。
IDS/IPS可以在网络层和应用层提供全面的安全保护,有效地减少安全威胁所带来的风险。
3.5 安全日志和报警Juniper防火墙可以生成详细的安全日志,并提供实时的报警机制。
Juniper防火墙的配置方法
Juniper防火墙的配置方法为防止Juniper防火墙设备故障情况下造成网络中断,保障用户业务不间断运行,现针对Juniper防火墙故障情况下的快速恢复做具体描述。
一、设备重启动:Juniper防火墙在工作期间出现运行异常时,如需进行系统复位,可通过console线缆使用reset命令对防火墙进行重启,重启动期间可以在操作终端上查看防火墙相关启动信息。
二、操作系统备份:日常维护期间可将防火墙操作系统ScreenOS备份到本地设备,操作方式为:启动tftp 服务器并在命令行下执行:save software from flash to tftp x.x.x.x filename。
三、操作系统恢复:当防火墙工作发生异常时,可通过两种方式快速恢复防火墙操作系统,命令行方式:save software from tftp x.x.x.x filename to flash,或通过web方式:Configuration > Update > ScreenOS/Keys下选中Firmware Update (ScreenOS)选项,并在Load File栏选中保存在本地的ScreenOS文件,然后点击apply按钮,上传ScreenOS后防火墙将自动进行重启。
四、配置文件备份:日常维护期间可将防火墙配置信息备份到本地以便于故障时的恢复,操作方式有三种:1、启动tftp 服务器并在命令行下执行:save config from flash to tftp x.x.x.x filename。
2、通过超级终端远程telnet/ssh到防火墙,通过log记录方式将get config配置信息记录到本地。
3、通过web页面进行配置文件备份:Configuration > Update > Config File,点击save to file。
五、配置文件恢复:防火墙当前配置信息若存在错误,需进行配置信息快速恢复,操作方式有三种:1、启动tftp 服务器并在命令行下执行:save config from tftp x.x.x.x filename to flash,配置文件上传后需执行reset命令进行重启。
Juniper策略配置的方法
Juniper策略配置的方法
Configuring Trafy>Advanced
•set policy (from zone to zone sa da service action) count •-OR•set policy count •set policy count alarm <bytes/sec> <kbytes/min>
• 两种工作方式
– 当数据包通过防火墙的时候,防火墙自动提示用户输入用户名和口令。
• 策略中的应用必须是 Telnet, FTP, or HTTP
– 可以使用WebAuth在防火墙上首先进行认证,认证通过,流量可以 通过防火墙
• 一旦认证通过,所有匹配策略的应用将被运行通过防火墙。
PPT文档演模板
Juniper策略配置的方法
•Policy
•set policy (from zone to zone sa da service action) log -OR – •set policy log
•ns5gt-> set policy id 1 •ns5gt(policy:1)-> set policy log
PPT文档演模板
•set user <name> password <password>
Juniper策略配置的方法
Step 2: 配置认证策略
•Policy>Advanced
•set policy (from zone to zone sa da service action) auth •set policy (from zone to zone sa da service action) webauth
juniper防火墙策略如何设置
juniper防火墙策略如何设置juniper防火墙策略设置好坏会直接影响我们,要怎么样设置呢?下面由店铺给你做出详细的juniper防火墙策略设置方法介绍!希望对你有帮助!juniper防火墙策略设置方法一:Juniper防火墙IPSec 的配置Juniper所有系列防火墙都支持IPSec ,其配置方式有多种,包括:基于策略的、基于路由的、集中星形和背靠背等。
在这里,我们主要介绍最常用的模式:基于策略的。
站点间(Site-to-Site)的是IPSec 的典型应用,这里我们介绍两种站点间基于策略的实现方式:站点两端都具备静态公网IP地址;站点两端其中一端具备静态公网IP地址,另一端动态公网IP地址。
4.1、站点间IPSec 配置:staic ip-to-staic ip当创建站点两端都具备静态IP的应用中,位于两端的防火墙上的配置基本相同,不同之处是在 gateway部分的网关指向IP不同,其它部分相同。
组网拓扑图:staic ip-to-staic ip4.1.1、使用Web浏览器方式配置① 登录防火墙设备,配置防火墙为三层部署模式;② 定义第一阶段的相关配置:s=>Autokey Adwanced=>Gateway配置 gateway部分,定义网关名称、定义“对端设备的公网IP地址”为本地设备的网关地址、定义预共享密钥、选择发起服务的物理端口;juniper防火墙策略设置方法二:1、确定一下从是否能PING通外网。
2、跟踪路由,看看网关在哪里。
说实话,网御神州带的SSL 很烂的,比起专业的SSL 产品象Juniper、Enlink、深信服这些差远啦。
juniper防火墙策略设置方法三:1、首先排除终端的问题,将甲电脑的防火墙关闭,测试是否可以ping通。
如果可以就下一步排查2、可以ping 通,故障解决。
ping不同的话,继续排查3、由于ping不同,排除了终端问题。
查看甲方的防火墙,查看策略和路由是否有问题。
Juniper防火墙配置图解
Juniper 防火墙v6.0以上版本 L2tpvpn (for XP Win7)配置图解防火墙端配置1、新建地址池Objects – IP Pools – NewIP Pool Name :用户自定义名称Start IP :用户自定义一段地址的起始地址End IP :用户自定义一段地址的结束地址2、修改L2TP 默认设置VPNs – L2TP – Default Settings3、建立用户和组3.1 新建用户Objects – Users – Local -- New重复这个过程,建立多个用户3.2 新建用户组Objects – Users – Local Group -- New4、建立Vpn Tunnel建立tunnel前,先确定好用于拨入VPN的接口编号。
VPNs – L2TP – Tunnel -- New5、建立策略Policy – Policies – NewSource Address : 选择 Dial-UP VPNDestination Address : 选择 New Address ,填入你要访问的目的地址或目的地址段Service :选择要访问的服务Action : 选择 tunnelL2TP :选择新建的L2TP vpn tunnelLogging :可选记录访问日志客户端配置1.1XP端配置1.1.1建立拨号网上邻居右键属性-点击新建连接向导图标点击完成,vpn拨号配置建立完,后面进行配置调整在新建的vpn连接上右键属性提示保留配置时选择Y1.1.2修改注册表点击开始—运行 --- 键入 regedit命令点击确定,进入注册表配置。
进入HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\RasMan\Paramete rs ,在右侧新建值命名为“ProhibitIpSec”注意大小写,数值为1修改完毕后重启计算机,进行vpn拨号测试用户名和密码栏中填入防火墙端配置的用户名和密码。