
角色的权限控制设计与实现
字段名称
字段描述
主键
Task_ID
任务序号
PK
Task_Name
任务名称
SubFunctionNo 所属功能模块子类
FunctionNo
所属功能模块类
URL
页面 URL 地址
类型 Char Char Char Char char
长度 说明 2 30
100 255 255
3.2 任 务 分 派 功 能 实 现 如 下 图 1 显 示 了 在 ASP.NET 页 中 任 务 分 派 功 能 的 实 现 。通 过 对 各 任 务 功 能 的 选 择 进 行 分 派 任 务 。系 统 根 据 选择的结果转换成字符串存放于角色表的 Role_Task 字段中。
然而, 在 ASP.NET 中实现方案并不详尽, 而且不 能 满 足 对 不 同 的 用户分派不同的任务需求。
2.角色访问控制 传 统 的 访 问 控 制 方 法 DAC( Discretionary Access Control, 自 主 访 问 控 制 模 型 ) 、MAC( Mandatory Access Control, 强 制 访 问 控 制 模 型 ) 难 以 满 足 复 杂 的 企 业 环 境 需 求 。 因 此 , NIST ( National Institute of Standards and Technology, 美 国 国 家 标 准 化 和 技 术 委 员 会 ) 于 90 年 代
单独的资源使用 Windows ACL 来提 供 安 全 保 护 。 应 用 程 序 在 访 问资源之前模拟( impersonate) 调用者, 这样可以 使 操 作 系 统 执 行 标 准 的访问检查。所有对资源的访问都是使用原始调用者的安全上下文。 这种模拟方式在应用程序的中间层连接池不能被有效使用, 因而影响 了应用程序的可伸缩性。
3.3 页面动态调用的实现 每一个用户登录到系统后, 系统根据 用户的角色集查看所拥有的角色, 并根据相应角色的任务集进行对用 户的任务分配, 分配完任务后, 对相应的功能进行允许访问或禁止访 问 来 决 定 对 功 能 模 块 的 调 用 与 否 。如 果 是 允 许 调 用 则 用 户 可 以 访 问 此
3.1 数据库中表的设计 ( 1) 用户权限表( user_auth) :
表 1 用户权限表
字段名称
字段描述
主键
类型
长度
说明
User_ZGH 用户职工号
PK
Char
8
User_Name 用户名称
Char
20
Password
口令
Char
255
Status
用户状态
Char
1
Role_Code 用户角色代码
表 2 角色表
字段名称
字段描述
主键
类型
长度 说明
Role_Code
角色代码
PK
Char
2
Role_Name
角色名称
Char
30
Role_Task
角色分派任务
Char
100
Role_Discription
描述
Char
255
Remark
备注
char
255
( 3) 任务表( Task_Table) : 表 3 任务表
NET 平 台 上 没 有 完 整 的 基 于 角 色 的 访 问 控 制 机 制 , .NET 中 的 安 全 模 型 ( 代 码 访 问 安 全 性 : CAS) 只 是 实 现 到 角 色 层 次 , 没 有 细 化 到 任 务层次, ASP.NET 2.0 中的诸多安全机制 , 如 Membership、Web.Config 的安全配置, 都只能针对角色进行设置, 大家在利用这些安全机制, 往 往 需 要 在 程 序/代 码 硬 编 码 ( HardCode) 角 色 , 这 样 就 无 法 实 现 在 运 行 期自定义角色的功能。本文将首先介绍 ASP.NET 的基 本 情 况 和 基 于 角色和访问控制( Role Based Access Control, RBAC) 的 [1][2] 基 本 思 想 , 在 此基础上, 给出科研管理系统中实现用户权限控制的一种具体方法。
就基于角色访问控制而言, 访问决策是基于角色的, 个体用户是 某个组织的一部分。 用 户 具 有 指 派 的 角 色 ( 比 如 医 生 、护 士 、出 纳 、经 理) 。定义角色的过程应该基于对组织运转的彻底分析, 应该包括来自 一个组织中更广范围用户的输入。访问权按角色名分组, 资源的使用 受限于授权给假定关联角色的个体。例如, 在一个医院系统中, 医生角 色可能包括进行诊断、开据处方、指示实验室化验等; 而研究员的角色 则 被 限 制 在 收 集 用 于 研 究 的 匿 名 临 床 信 息 工 作 上 。控 制 访 问 角 色 的 运 用可能是一种开发和加强企业特殊安全策略, 进行安全管理过程流程 化的有效手段。
84
科技信息
○IT 技术论坛○
SCIENCE & TECHNOLOGY INFORMATION
2008 年 第 25 期
一个由 0 和 1 组成的类似二进制数的字符串。而任务表中的 Task_ID (任务序号)字段表示该任务在角色表的 Role_task (角色任务分派值)字 段中的位置, 如果该位置对应的数值是 0, 表示该角色无此权限, 如果 值为 1, 则表示该角色拥有此权限。
1.AS P .NET 技术 ASP.NET 是微软推出的用于建立动态的数据库驱动网站的技术, 是一个已编译的、基于.NET 的环境 [3], 为开发人员提供生成 企 业 级 WEB 应用程序所需的服务, 可以 和 任 何 与.NET 兼 容 的 语 言 创 建 应 用 程序, 生成更安全的、可伸 缩 的 和 稳 定 的 WEB 应 用 程 序 , ASP.NET 提 供 了 一 种 将 显 示 逻 辑 和 编 程 逻 辑 分 离 的 Web 应 用 程 序 设 计 技 术 , 可
初提出了基于角色的访问控制方法, 实现了用户与访问权限的逻辑分
离, 更符合企业的用户、组织、数据和应用特征。 角 色 访 问 控 制 ( Role- Based Access Control, RBAC) 引 入 了 角 色 的
概念,目的是为了隔离用户( 即动作主体) 与权限( 表示对资源的一个 操作) 。角色作为一个用户与权限的代理层, 解耦了权限和用户的关 系, 所有的授权应该给予角色而不是直接给用户或组。权限颗粒由操 作和资源组成, 表示对资源的一个操作。基于角色的访问控制方法 ( RBAC) 的显著的两大特征是: 1) 由于角色/权限之间的变化比角色/用 户关系之间的变化相对要慢得多, 减小了授权管理的复杂性, 降低管 理开销。2) 灵活地支持企业的安全策略, 并对企业的变化有很大的伸 缩性。
3.权限分配的设计与实现 权限控制的基本思想是: 根据角色访问控制( RBAC) 的基本原理, 给用户分配一个角色, 每个角色对应一些权限, 然 后 利 用 ASP.NET 中
的服务器端编程技术来判断该用户对应的角色及该角色所拥有的页 面访问权力, 然后根据这些权力动态调用相应 Web 页面。
下面以学校科研管理系统为例进行在 ASP.NET 中 基 于 角 色 的 用 户权限分配的设计与实现。
在 ASP.NET 中提供了成员资格、角色管理授权等功能。通过成员 资格提供了通用的用 户 管 理 功 能 , 诸 如 注 册 、登 录 、找 回 密 码 等 , 加 上 与之配套的可视化控件, 我们“几乎”不用在编写额外的代码就可以工 作。但注册和登录控件有缺乏验证码, 缺乏安全性。ASP.NET 2.0 的角 色管 理 授 权 , 由 RoleManagerModule、Roles、RoleProvider、RolePrincipa 共 同 组 成 。 系 统 会 自 动 载 入 RoleManagerModule 这 个 HttpModule, Roles 为用户提供角色相关的操作方法, 而 RoleProvider 提 供 程 序 的emark
备注
char
255
在 用 户 权 限 表 的 Role_Code 字 段 用 于 记 录 对 该 用 户 所 分 配 的 角 色集, 一个用户有可能身兼多个角色。
( 2) 角色表( Role_Table) : 角色表中 Role_Task 字段用于记录该角色所拥有的任务集。它是
以将编程逻辑进行编译, 提供了强类型、性能优化和早期绑定。 ASP.NET 应用程序有两种基本的权限策略: 基于角色的授权和基
于资源的授权。 对操作的访问通过调用者的角色成员关系, 提供安全保护。角色
可 以 将 应 用 程 序 的 用 户 群 划 分 为 具 有 相 同 安 全 权 限 的 用 户 组 。用 户 被 映射到角色, 而且如果某个用户被授权执行所请求的操作, 则应用程 序可以用固定的标识来访问资源。这些标识被各自的资源管理器( 如 数据库和文件系统) 所信任。
科技信息
○IT 技术论坛○
SCIENCE & TECHNOLOGY INFORMATION
2008 年 第 25 期
在 ASP.NET 中基于角色的权限控制设计与实现
昝风彪 ( 青海民族学院计算机科学与技术系 青海 西宁 810007)
【摘 要】ASP.NET 虽然提供基于角色的授权和基于资源的授权两种权限策略, 但不能满足对不同的用户分派不同的任务需求。基于角色 的访问控制实现了用户与访问权限的逻辑分离, 更符合企业的用户、组织、数据和应用特征。在 ASP.NET 中运用基于角色的访问控制使应用程 序在用户管理方面具有更好的灵活性和安全性, 实现多粒度控制。
【关键词】APS.NET ; 角色; 权限; 访问控制 Design and Implementation of Role- Based Pr ivilege Contr ols in ASP.NET ZAN Feng- biao
基于岗位抽象的角色权限控制模型设计与实现
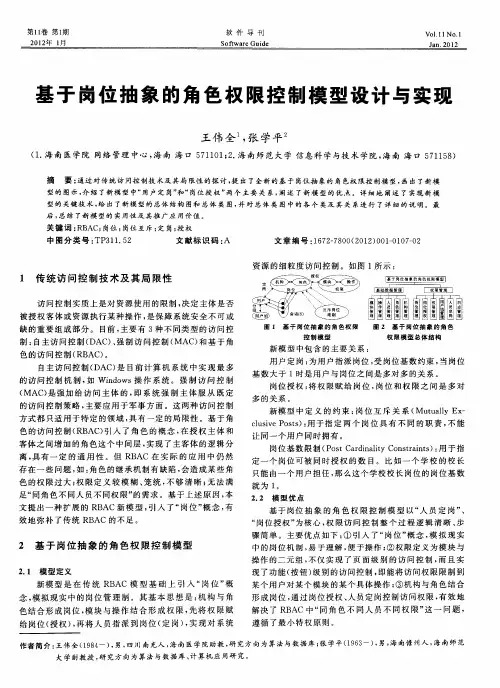
基于岗位抽象 的角色权 限模型l
—= == = == == [ == == = == _一
薹 型塑塑笪望
堡 筻堡
蓉 操人 角 岗 岗权l 模l 畚l I 曩 里 奎日 l l I l J
理l理 理j 理 I 权 理1是I岗 理 I 理I 理l l
被授 权 客 体 或 资 源 执 行 某 种 操 作 , 保 障 系 统 安 全 不 可 或 是
效 地 弥 补 了传 统 R A B C的 不 足 。
骤 简单 。 主要 优 点 如 下 : 引 入 了 “ 位 ” 念 , 拟 现 实 ① 岗 概 模
2 基 于 岗 位 抽 象 的 角 色 权 限 控 制 模 型
2 1 模 型 定 义 .
中 的 岗位 机 制 , 于理 解 , 于操 作 ; 易 便 ②权 限定 义 为模 块 与 操 作 的 二元 组 , 仅 实 现 了页 面 级 别 的 访 问控 制 , 且 实 不 而
摘 要 : 通过 对传统访 问控 制技 术及其局 限性 的探讨 , 出了全新的基 于岗位抽 象的 角色权限控制模型 , 提 画出了新模
型 的 图 示 , 绍 了新 模 型 中“ 户定 岗” 岗位 授 权 ” 个 主 要 关 系 , 述 了 新 模 型 的 优 点 。详 细 地 阐述 了 实现 新 模 介 用 和“ 两 阐
第1 卷 第 1 l 期
2 1年 1 02 月
软 件 导 刊
S0fwa e Gui e t r d
Vo11 0 1 . 1N . J n. 0l a 2 2
基 于 岗位 抽 象 的角 色 权 限控 制模 型 设计 与实现
王 伟 全 张 学平 ,
( . 南 医学 院 网络 管理 中心 , 南 海 口 5 1 0 ;. 南师 范大 学 信 息科 学与技 术 学院 , 1海 海 7 1 12 海 海南 海 口 5 1 5 ) 7 1 8
学生管理系统中的权限管理模块设计与实现

学生管理系统中的权限管理模块设计与实现权限管理是学生管理系统中非常重要的一项功能,它用于控制系统中不同角色的用户对系统各个模块的访问和操作权限。
权限管理模块的设计与实现需要考虑到系统的安全性、灵活性和可维护性。
本文将详细介绍学生管理系统中权限管理模块的设计与实现。
一、权限管理的基本概念权限是指用户在系统中能够执行的操作。
在学生管理系统中,常见的权限有学生信息管理、课程管理、成绩管理、教师信息管理等。
权限管理可以根据不同角色的用户划分,如管理员、教师、学生等。
二、权限管理模块的设计1. 角色管理:角色管理是权限管理的基础,它定义了系统中的不同角色及其对应的权限。
在系统中,可以设置管理员、教师、学生等角色,每个角色可以拥有不同的权限。
2. 用户管理:用户管理用于对系统中的用户进行管理,包括用户的添加、删除和修改等操作。
同时,还需考虑用户与角色的关联,即将用户与相应的角色进行绑定。
3. 权限分配:权限分配是权限管理的核心功能之一。
管理员在系统中可以根据不同角色设置相应的权限,如允许教师角色进行学生信息查询、允许管理员角色进行成绩管理等。
4. 权限校验:在系统中,对用户进行权限校验是必不可少的。
每次用户访问系统的某个模块时,系统需要对用户的权限进行验证,确保用户拥有访问该模块的权限。
如果用户无权访问该模块,则系统应给出相应的提示信息。
5. 日志记录:为了方便系统管理员对权限管理进行监控和审计,权限管理模块还需记录用户的操作日志。
日志记录包括用户的登录、退出、权限分配等操作,以便后续的审计和追溯。
6. 界面设计:权限管理模块的界面设计应该简洁明了,对用户友好。
界面可以提供用户操作的便捷方式,如树形结构展示角色与权限的关系,提供搜索功能等。
三、权限管理模块的实现权限管理模块可以使用各种技术进行实现,以下是一些常用的实现方式:1. 数据库实现:可以使用数据库来存储角色、用户和权限的关系。
通过建立角色表、用户表和权限表及其关联表,来实现权限的管理和分配。
基于角色的多区域多权限访问控制设计与实现

、
(ic e i n r c e sC n r 1 、强 制 访 问控 制 (a d tr D sr t o a y c s o t o) A M naoy
A c s o t o ) c e sC n r 1 、基于角色的访 问控制 (o e b s d A c s R l- a e c e s C n r 1 。其 中 D C和 M C实现 时间较早 。 o to ) A A 自主访 问控制是通过权 限控制列表 (c e sC n r l i t A c s o t o s ) L 实现。当用户数量 多、 管理数据量大 时,由于访 问控制 的粒度 是单个用户 ,A L会很庞大 。强制访 问控制用来保护系统确定 C 的对 象, 对此 对象用户不能进行更改 。 强制访 问控制进行 了很 强的等级划分,所 以经常用于军事用途 。 传 统的访问控制机制 由于工作量大 、 用户功能单一和授权 不 灵活 、不方便 ,难 以满足复杂 的环境需求 。基 于角色 的 访 问控 制 (o eB s dA c s o t o ) R l - a e ce sC n r 1 引入了角色的概念 , 它在用户和权 限之间加入 了一个桥梁 。R A 认为权限授权实 BC
摘要 :本 文针对 大型 网络 管理 系统 多区域 多权 限 ,不 同区域不 同权 限的 管理 需求 。通 过对 RB C 概念模 型 A 的一 系列改 进 ,提 出 了一种跨 区域 下权 限 可继承 而不越 权 ,并 完整 实现权 限 回收 ,权 限转移 的解 决方 案。对 于 功能权 限 的访 问控 制 ,利 用 WE 中的过滤 器技 术 ,使 用户访 问 的任 何 uRL都会 通过 过滤 系统并会 对之做 权 限 B 判 定 。基 于限制 用 户可访 问数据 范 围的思想 ,使 用 区域 权 限动 态生成 区域树 实现 权限 的 区域 管理 。这 些设 计 和 实现 方案保 证 了 RB c 模 型简化访 问控 制 管理 的优 点 ,使得 不 同权 限不 同区域 的 用户 能通过 W E A B完成 对数据 访 问的需 求。 关键 词 :网络管理 ;角 色;访 问控 制 ;权 限 ;基 于 角色的访 问控 制
基于角色的权限管理系统设计与实现
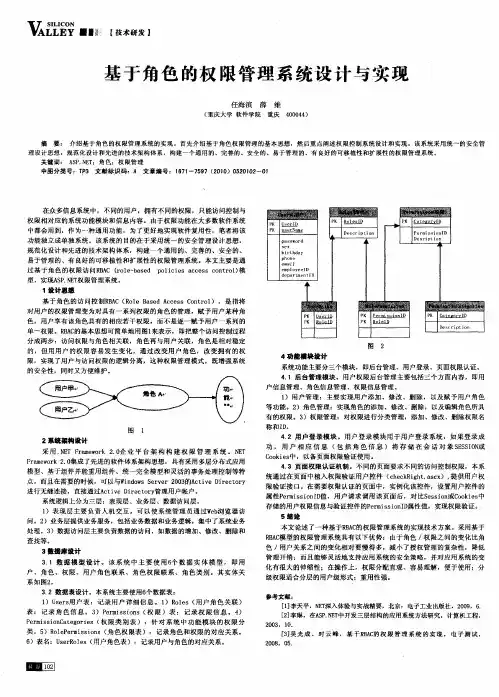
b r h a i t d y
e i Ⅲa J e 1 y e D mp e I o d p t n I e ar me t D P K
黼
丁 鞫
P n K
豳
P Priso1 K emsinD IK neo vD I t rI P C
P &山 K d
P耻 K
图 2
l ls c Dr e
4功麓模 块 设计
系统功 能主 要分 三个模 块 ,即后 台管 理 、用户 登录 、页面 权 限认证 。 4 1后 台 管理模 块 。用户 权 限后 台管 理主 要包 括三 个方 面 内容 ,即用 . 户 信息 管理 、角 色信 息管 理、权 限信 息管 理 。 1 )用户 管 理 :主 要 实现 用户 添 加 、修 改 、删 除 , 以及赋 予用 户 角色
PK
I
U I D
rNaIe B
P K
R] e D I s J J
P K
C te or l a v D
D s ri ti n e c p o
L
P r s 0n D e mi i I s
De r p s i t 0n i
型 ,实现 APN T 限管理 系统 。 S .E 权 1设计 思想 基 于角 色 的访 问控 制R A ( oe B sd Ac s o to ) ,是 指将 BC R l ae ce sC nr 1 对用 户 的权 限管 理变 为对 具有 一 系列 权 限的 角色 的管 理 ,赋 予用 户某 种角 色 ,用 户享 有该 角色 具有 的相 应 若干 权 限 ,而不 是逐 一赋 予 用户 一系 列 的 单 一权 限。R A的基 本思 想可简 单地 用 图l Bc 来表 示 ,即把整 个访 问控 制过程 分 成两 步 :访 问权 限与角 色相 关 联 ,角色 再 与用 户关 联 ,角 色是 相对 稳定 的 ,但 用用 户 的权 限容 易 发 生变 化 ,通 过 改变 用 户 角 色 , 改变 拥 有 的权 限 ,实 现 了用 户 与访 问权 限 的逻辑 分 离 ,这种 权 限管 理模 式 ,既 增强 系统 的 安全性 , 同时又方 便维护 。
基于RBAC模型的权限管理系统的设计和实现

基于RBAC模型的权限管理系统的设计和实现RBAC(Role-Based Access Control)模型是一种常见的权限管理模型,它根据用户的角色来控制其访问系统资源的权限。
下面将详细介绍基于RBAC模型的权限管理系统的设计和实现。
权限管理系统是一种用于控制用户对系统资源进行访问的系统。
它通过定义角色、权限和用户的关系,实现了对用户的访问进行控制和管理。
基于RBAC模型的权限管理系统可以提供更加灵活和安全的权限控制机制。
首先,需要设计和构建角色,角色是对用户进行权限管理的一种方式。
可以将用户划分为不同的角色,每个角色具有一组特定的权限。
例如,一个网站的角色可以包括管理员、用户、访客等。
然后,定义角色与权限之间的关系。
一个角色可以具有多个权限,一个权限可以被多个角色具有,这种关系通常是多对多的。
可以使用关联表来表示角色和权限之间的对应关系,关联表中存储了角色ID和权限ID的对应关系。
接下来,需要创建用户,并将用户与角色进行关联。
用户是系统中的具体实体,每个用户可以拥有一个或多个角色。
通过将用户与角色关联,可以根据用户的角色来判断其具有的权限。
最后,实现权限的验证和控制。
在用户访问系统资源时,系统需要验证该用户是否具有访问该资源的权限。
可以通过在系统中添加访问控制的逻辑来实现权限的验证和控制。
例如,在网站中,可以通过添加访问控制列表(ACL)来限制用户访问一些页面或功能。
1.灵活性:RBAC模型允许根据不同的需求进行灵活的权限控制和管理。
2.可扩展性:可以根据系统的需求轻松地添加新的角色和权限。
3.安全性:通过对用户的访问进行控制和管理,可以提高系统的安全性,防止未授权的用户访问系统资源。
在实现权限管理系统时,需要考虑以下几个方面:1.用户界面:需要设计一个用户友好的界面,使用户能够轻松地管理和配置角色和权限。
2.数据库设计:需要设计合适的数据结构来存储角色、权限和用户之间的关系。
3.访问控制逻辑:需要实现权限的验证和控制的逻辑,确保只有具有相应权限的用户才能访问系统资源。
基于RBAC的通用权限管理设计与实现
基于RBAC的通用权限管理设计与实现
一.引言
RBAC(Role-Based Access Control)是一种基于角色的访问控制模型,它试图通过将用户分配到不同的角色来简化系统管理员的工作,提高系统
安全性、可用性、可维护性等。
目前,RBAC已经成为最重要的安全管理
技术之一,在企业级应用系统中使用得越来越多。
本文将介绍基于RBAC的通用权限管理设计与实现,专注于实现RBAC
模型的原理和实现方式,并结合实际应用,分析实现过程中可能遇到的问
题与解决方案,从而为设计RBAC权限管理系统提供参考。
二.RBAC原理
RBAC模型的核心思想是,将用户分配到不同的角色,通过对角色进
行权限的分配和控制来控制用户的访问权限。
关于RBAC的实现有以下几个步骤:
1、划分角色:首先,要把用户划分成不同的角色,每一个角色都有
一系列可以被执行的操作,这些操作可以是其中一种操作,也可以是一系
列的操作。
2、分配权限:然后,将每个角色对应的操作权限分配给角色,这些
权限可以是可执行的操作,也可以是可读写的操作,可以是可访问的文件,也可以是其中一种权限。
3、赋予用户角色:接下来,将角色分配给具体的用户,这样就可以
实现用户与角色之间的关联,也实现了对不同的用户可以访问不同的权限。
基于角色的访问控制系统设计与实现
基于角色的访问控制系统设计与实现角色是访问控制系统中的重要概念之一,它用于定义用户、员工或其他实体在组织内的职责和权限。
基于角色的访问控制系统提供了一种有效管理和控制用户访问权限的方法,并且可以适应组织的变化和扩展。
本文将介绍基于角色的访问控制系统的设计和实现,并探讨其在不同场景中的应用。
首先,基于角色的访问控制系统设计需要明确定义角色的层次结构和权限。
角色的层次结构可以根据组织的结构和职责划分,例如高级管理人员、普通员工和访客等。
每个角色都有一组预定义的权限,这些权限指定了用户可以执行的操作。
在设计阶段,需要详细描述每个角色的职责和权限,以确保用户得到适当的访问权限。
其次,基于角色的访问控制系统的实现需要考虑身份验证和授权。
身份验证确保用户的身份得到验证,通常使用用户名和密码等凭据进行验证。
授权是根据用户的身份和角色来确定其访问权限的过程。
在实现阶段,需要选择合适的身份验证和授权机制,例如单一登录(SSO)和访问令牌等。
这些机制可以提高系统的安全性和用户体验。
此外,基于角色的访问控制系统还需要定义访问策略和审计机制。
访问策略规定了用户在执行操作时必须满足的条件,例如时间、地点和设备等。
审计机制用于记录用户的访问和操作行为,以便进行安全审计和追踪。
在设计和实现过程中,需要仔细考虑访问策略和审计机制的需求和实际情况,以确保系统的安全性和合规性。
基于角色的访问控制系统在不同的场景中有着广泛的应用。
例如,企业可以使用基于角色的访问控制系统来管理内部员工的权限,确保只有具备相应角色的员工可以访问敏感信息和关键系统。
在医疗保健领域,基于角色的访问控制系统可以帮助医生和护士等医疗人员根据其职责和权限访问患者的电子健康记录。
此外,基于角色的访问控制系统还可以用于对外提供服务的组织,例如银行和电子商务网站,以确保用户只能访问其授权的内容和功能。
在实际应用中,基于角色的访问控制系统还可以与其他安全技术和机制结合使用,以提高系统的安全性和灵活性。
后台经验分享如何做权限管理系统设计
后台经验分享如何做权限管理系统设计权限管理系统是一个重要的后台功能,它可以帮助管理者对不同角色的用户进行权限的管理和控制。
下面是一个关于如何设计权限管理系统的经验分享。
1.权限设计的原则在设计权限管理系统时,需要遵循以下原则:-最小权限原则:给用户分配最低限度的权限,只允许他们完成必要的操作,以减少意外操作和数据泄露的风险。
-权限继承原则:用户的权限应继承自他们所属的角色,这样可以简化权限的管理和控制,并减少权限冲突的概率。
-易用性原则:权限管理系统应该简单易用,用户可以方便地查看和修改权限,以及追踪权限的变化记录。
2.角色的定义和管理角色是权限管理的核心概念,通过给用户分配角色,可以方便地管理用户的权限。
在设计角色时,需要考虑以下问题:-角色的层级关系:通过设计不同层级的角色,可以实现权限的继承和控制。
例如,创建一个管理员角色,然后创建各种功能的子角色。
-角色的权限分配:为每个角色分配对应的权限,包括读、写、删除等操作。
可以采用树形结构来展示权限,方便用户进行选择和管理。
3.权限的控制和验证在实际使用中,需要对用户的权限进行控制和验证,以确保用户只能进行其具备权限的操作。
以下是一些常用的权限控制和验证方法:-前端权限控制:在前端代码中控制用户的权限,例如,隐藏或禁用一些功能按钮。
这样可以提高用户体验,减少请求和数据传输的开销。
-后端权限验证:在后端服务器中进行权限验证,拦截未授权的请求。
可以通过中间件或拦截器来实现,验证用户的角色和权限。
-数据权限控制:控制用户对数据的操作权限,例如,只允许用户修改自己创建的数据。
可以通过在数据库查询中添加条件来实现。
4.权限的变更和审计权限管理系统应该提供权限的变更和审计功能,方便管理者进行权限管理和跟踪。
以下是一些常用的功能:-权限变更流程:设计一个权限变更的流程,例如,用户提交权限变更申请,审批人进行审核,最后由管理员确认和生效。
可以使用工作流引擎来实现审批流程。
产品经理学习资料之产品设计——如何做好权限设计
产品经理学习资料之产品设计——如何做好权限设计在进行权限设计时,产品经理需要综合考虑用户需求和系统安全等因素,以实现权限的合理分配与管理。
下面是关于如何做好权限设计的一些建议。
1.明确权限分级:在设计权限时,首先需要明确权限的分级,并根据用户角色和职责确定不同的权限等级。
例如,可以将权限划分为管理权限、操作权限和只读权限等不同级别。
每个权限级别应该与用户的职能和职位要求相对应,以确保用户能够根据其需要访问和使用系统的不同功能。
2.细化权限设置:权限设置应当足够细化以满足用户的不同需求。
通过将权限细分为不同的模块或功能,可以更精确地控制用户对系统中特定部分的访问和操作权限。
同时,还可以根据用户的角色和职责设定特定的权限组合,以满足不同用户群体的需求。
3.用户认证与身份验证:权限设计应包括用户认证和身份验证的机制,以确保用户身份的准确性和合法性。
用户认证可以采用常见的登录名和密码方式,也可以结合其他身份验证方式,如短信验证码、指纹识别等。
不同权限级别的用户应该经过不同程度的身份验证以确保他们具备相应的权限。
4.权限审批流程:在权限设计中,还需要考虑权限的审批流程。
对于一些敏感或风险较高的权限,例如系统管理权限,应设立审批流程以避免滥用。
审批流程可以由上级或有权限的管理员进行审批,确保权限的合理分配和使用。
5.灵活的权限配置:在系统中,应该提供灵活的权限配置功能,以便用户根据实际需要进行自定义的权限调整。
用户可以根据自己的需求,选择不同的权限组合,并授予或取消特定的权限。
这样一来,可以更好地适应用户的个性化需求。
6.权限监控和日志记录:权限设计还应包括权限的监控和日志记录功能。
系统应该能够记录用户的权限使用情况、操作记录和权限变更情况等,并能够生成相关报表或日志。
这样可以帮助管理员及时发现并处理权限异常,确保系统的安全性和稳定性。
7.用户培训和指导:在权限设计实施之后,建议为用户提供相关的培训和指导,帮助他们正确理解和使用系统的权限功能。
.NET平台基于角色的权限管理系统的设计与实现
对角色的权 限进行修改 , 这样此后的用户授权管理 , 包括如人员
流 动 、 位 变 化 等 , 行 相 应 用 户 的 角 色 更 改 , 而 减 少 了授 权 职 进 从
图 2 基于 R A B C演 变 的授 权 模 型
色, 通过控 制角色权 限来 间接地 控制用 户对 系统资源 的访 问。
传统访 问控制方式下 的在用 户和权 限之间的分配关 系变成 了以
“ 色 ” 中介 的用 户 和 角 色 之 问 , 色 和权 限之 间 2 多 对 多 的 角 为 角 个 分 配关 系 , 且 “ 色一 权 限 ” 配 相 对 稳 定 ,用 户 一 角 色 ” 配 并 角 分 “ 分
得了巨大 的进 步。其规模越来越 大 , 使用 的人员也 与甘俱增 , 信 息安 全问题越来 越受到重视 , 因而对管理信息 系统中控制用 户
访 问 的权 限 和用 户 授 权 的研 究 越 来 越 广 泛 。用 户 权 限 的管 理 通
在RA B C中 , 可 P r i i s 是 允 许 对 一 个 或 多 个 客 体 许 em s o 就 sn 执 行 的权 力 , 色 就 是 许 可 的 集 合 , 冈 1 示 。 R A 角 如 所 B C的 基 本
的 访 问 控 制 (oe b sd acs cnrl R A 。 其 中基 于 角 rl- ae ces ot , B C) o
色 的权 限控 制模 型 R A B C得 到了 越来 越 广泛 的认 同 , 比较适 合 大 型管 理信 息 系统 的授权 管理 。本文 中 , 者结 合某 政府 笔 机关 信息 系 统 的现 状 , 过对 R A 模 型进 行适 当简化 和改 通 B C