
linux中关闭防火墙的几种方法
linux中关闭防火墙的几种方法
在Linux中关闭防火墙有以下几种方法:
1.使用命令行工具关闭防火墙。
常见的命令行工具有iptables 和firewalld。
为了关闭iptables,可以输入以下命令:sudo systemctl stop iptables。
对于firewalld,可以使用以下命令:sudo systemctl stop firewalld。
2.修改防火墙配置文件。
可以使用文本编辑器打开防火墙配置文件,并将相应的防火墙规则注释掉或删除。
在大多数Linux 发行版中,iptables的默认配置文件为/etc/sysconfig/iptables,而firewalld的配置文件为/etc/firewalld/firewalld.conf。
3.禁用防火墙服务。
可以使用以下命令禁用防火墙服务:sudo systemctl disable iptables(对于iptables)或sudo systemctl disable firewalld(对于firewalld)。
这将防止防火墙在系统启动时自动启动。
需要注意的是,关闭防火墙会使系统变得更加容易受到网络攻击。
因此,除非有特殊原因,一般不建议关闭防火墙。
如果需要临时关闭防火墙,可以使用上述方法之一,但在安全问题得到解决后应尽快重新启用防火墙。
linux怎么开启防火墙?有几种方法?

linux怎么开启防火墙?有几种方法?在linux服务中我们需要怎么去开启防火墙呢?存在哪些方式呢?今天小编为大家整理了一些解决方法,下面我们一起来看看吧!存在以下两种方式:一、service方式查看防火墙状态:[root@centos6 ~]# service iptables statusiptables:未运行防火墙。
开启防火墙:[root@centos6 ~]# service iptables start关闭防火墙:[root@centos6 ~]# service iptables stop二、iptables方式先进入init.d目录,命令如下:[root@centos6 ~]# cd /etc/init.d/[******************]#然后查看防火墙状态:[******************]#/etc/init.d/iptablesstatus暂时关闭防火墙:[******************]#/etc/init.d/iptablesstop重启iptables:[******************]#/etc/init.d/iptablesrestartLinux防火墙基本知识一、防火墙的分类(一)、包过滤防火墙。
数据包过滤(packet Filtering)技术是在网络层对数据包进行选择,选择的依据是系统内设置的过滤逻辑,称为访问控制表(access control lable,ACL)。
通过检查数据流中每个数据包的源地址和目的地址,所用的端口号和协议状态等因素,或他们的组合来确定是否允许该数据包通过。
包过滤防火墙的优点是它对用户来说是透明的,处理速度快且易于维护。
缺点是:非法访问一旦突破防火墙,即可对主机上的软件和配置漏洞进行攻击;数据包的源地址、目的地址和IP的端口号都在数据包的头部,可以很轻易地伪造。
“IP地址欺骗”是黑客针对该类型防火墙比较常用的攻击手段。
linux删除防火墙规则命令

linux删除防火墙规则命令Linux删除防火墙规则命令防火墙是保护计算机和网络安全的重要组成部分。
在Linux系统中,iptables 是一个灵活且功能强大的防火墙工具,用于配置和管理防火墙规则。
有时候,我们可能需要删除某些不再需要的防火墙规则。
本文将逐步介绍如何使用iptables 命令在Linux系统中删除防火墙规则。
第一步:检查当前防火墙规则在执行删除防火墙规则之前,首先需要检查当前已经配置的防火墙规则。
可以使用iptables命令的-L选项来列出当前的规则。
sudo iptables -L这将显示当前的防火墙规则列表,包括输入(INPUT)、输出(OUTPUT)和转发(FORWARD)链的规则。
请仔细检查列表,找到您想要删除的规则。
第二步:确定要删除的规则在列出的规则列表中,找到要删除的规则及其规则号。
规则号是每个规则前面的序号,用于在删除规则时标识要删除的规则。
例如,如果要删除的规则编号为2,可以使用如下命令删除规则:sudo iptables -D INPUT 2这将从输入链(INPUT chain)中删除编号为2的规则。
同样,您可以使用-D 选项来删除输出链(OUTPUT chain)和转发链(FORWARD chain)的规则。
第三步:保存修改的防火墙规则当您删除防火墙规则时,这些变更只会在当前会话中生效。
重启系统后,将重置为默认的防火墙规则。
为了确保您的修改在系统重新启动后依然有效,需要将更改后的规则保存到防火墙配置文件中。
可以使用iptables-save命令将当前的防火墙规则保存到文件中。
这将以iptables规则集的形式打印规则内容,并可以将其重定向到文件中。
例如,将规则保存到名为firewall.rules的文件中,可以执行以下命令:sudo iptables-save > firewall.rules请确保使用适当的权限将规则保存到指定的文件位置。
第四步:清空全部防火墙规则有时候,您可能需要清空整个防火墙规则集。
Linux关闭防火墙几种命令

(1)重启后永久性生效:开启:chkcon fig iptabl es on关闭:chkcon fig iptabl es off(2)即时生效,重启后失效:开启:servic e iptabl es start关闭:servic e iptabl es stop需要说明的是对于Lin ux下的其它服务都可以用以上命令执行开启和关闭操作。
在开启了防火墙时,做如下设置,开启相关端口,修改/etc/syscon fig/iptabl es 文件,添加以下内容:-A RH-Firewa ll-1-INPUT-m state——stateNEW -m tcp -p tcp ——dport80 -j ACCEPT-A RH-Firewa ll-1-INPUT-m state——stateNEW -m tcp -p tcp ——dport22 -j ACCEPT或者:/etc/init.d/iptabl es status会得到一系列信息,说明防火墙开着。
/etc/rc.d/init.d/iptabl es stop 关闭防火墙最后:在根用户下输入setu p,进入一个图形界面,选择Fire wallconfig urati on,进入下一界面,选择Secu rityLevel为Disab led,保存。
重启即可。
======================================================fedora下/etc/init.d/iptabl es stop=======================================================ubuntu下:由于UBUN TU没有相关的直接命令请用如下命令iptabl es -P INPUTACCEPTiptabl es -P OUTPUT ACCEPT暂时开放所有端口Ubuntu上没有关闭iptab les的命令=======================================================iptabl es 是linux下一款强大的防火墙,在不考虑效率的情况下,功能强大到足可以替代大多数硬件防火墙,但是强大的防火墙如果应用不当,可能挡住的可不光是那些潜在的攻击,还有可能是你自己哦。
SuSE Linux 11 开启SSH 关闭防火墙 开启FTP
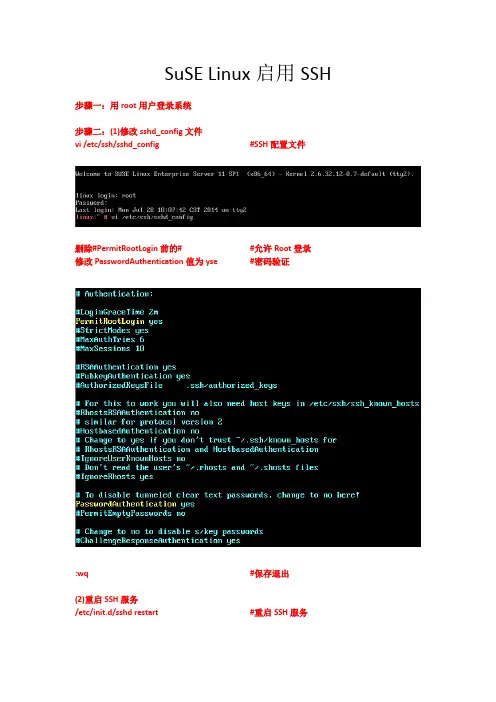
SuSE Linux启用SSH 步骤一:用root用户登录系统步骤二:(1)修改sshd_config文件vi /etc/ssh/sshd_config #SSH配置文件删除#PermitRootLogin前的# #允许Root登录修改PasswordAuthentication值为yse #密码验证:wq #保存退出(2)重启SSH服务/etc/init.d/sshd restart #重启SSH服务步骤三:(1)修改SuSEfirewall2文件vi /etc/sysconfig/SuSEfirewall2 #SuSE防火墙配置文件:wq #保存退出(2)重启防火墙/sbin/rcSuSEfirewall2 restart #重启防火墙——结束SuSE Linux禁用防火墙步骤一:停止防火墙程序/etc/init.d/SuSEfirewall2_setup stop/etc/init.d/SuSEfirewall2_init stop步骤二:禁止开机启动防火墙chkconfig SuSEfirewall2_setup offchkconfig SuSEfirewall2_init off——结束SuSE Linux启用FTP 步骤一:用root用户登录系统步骤二:进入YaSTYaST #进入YaST工具选择Network Services -> Network Services (xinetd)将Network Service Configuration (xinetd) 改为Enable启用ftp服务( server为/usr/sbin/vsftpd的一条)( 按Tab切到[Toggle Status (On or Off)] )选择[Finish] #完成设置选择[Quit] #退出YaST步骤三:修改vsftpd.conf文件vi /etc/vsftpd.conf #FTP配置文件在listen=YES前面加上#在末尾加入下列行write_enable=YES #允许写入local_enable=YES #允许本地用户登录local_umask=022 #默认权限设置ascii_upload_enable=YES #允许上传二进制文件ascii_download_enable=YES #允许下载二进制文件步骤四:修改ftpusers文件vi /etc/ftpusers #FTP用户配置文件在root前面加#:wq #保存退出步骤五:重启FTP服务rcxinetd restart #重启xinetd服务——结束。
linux 关闭端口方法

linux 关闭端口方法(原创版3篇)目录(篇1)1.关闭 Linux 端口的需求2.Linux 端口关闭的方法3.实际操作示例正文(篇1)在 Linux 系统中,端口是计算机上的逻辑端点,用于识别正在运行的网络服务。
当需要关闭某些端口以提高系统安全性或停止不必要的服务时,我们需要了解如何在 Linux 中关闭端口。
本文将介绍 Linux 关闭端口的方法及实际操作示例。
一、关闭 Linux 端口的需求在实际应用中,我们可能需要关闭某些端口,以降低系统风险或节省系统资源。
例如,在企业内部网络中,为防止员工私自访问外部网络,可以关闭部分端口。
此外,对于一些不再使用的服务,也可以关闭相应的端口,以提高系统性能。
二、Linux 端口关闭的方法在 Linux 中,有多种方法可以关闭端口。
以下是常见的几种方法:1.使用命令行工具:可以使用命令行工具如`ssh`、`scp`等直接关闭端口。
例如,使用`ssh`命令可以关闭 22 端口,使用`scp`命令可以关闭21 端口。
2.修改配置文件:可以直接修改服务的配置文件,禁用或删除相关端口的配置。
例如,要关闭 Apache 服务器的 80 端口,可以编辑`httpd.conf`配置文件,注释掉或删除相关配置。
3.重启服务:某些服务在启动时会自动打开端口,可以通过重启服务来关闭端口。
例如,要关闭 MySQL 数据库的 3306 端口,可以重启 MySQL 服务。
三、实际操作示例以下是一个实际操作示例,展示如何在 Linux 中关闭端口:1.关闭 22 端口:使用`ssh`命令关闭 22 端口。
执行以下命令:```sudo ssh -i /etc/ssh/sshd_config```在打开的配置文件中,找到`Port 22`这一行,将其修改为`Port 2222`,并保存文件。
这样,原来的 22 端口就被关闭了。
2.关闭 80 端口:编辑 Apache 服务器的配置文件`httpd.conf`,找到`Listen 80`这一行,将其修改为`Listen 8080`,并保存文件。
Linux下防火墙iptables用法规则详及其防火墙配置
Linux下防⽕墙iptables⽤法规则详及其防⽕墙配置转:iptables规则规则--顾名思义就是规矩和原则,和现实⽣活中的事情是⼀样的,国有国法,家有家规,所以要遵纪守法的嘛。
当然在防⽕墙上的规则,在内核看来,规则就是决定如何处理⼀个包的语句。
如果⼀个包符合所有的条件,我们就⽤相应的处理动作来处理。
书写规则的语法格式为:iptables [-t table] command chains [creteria] -j action-t table就是表名,filter/nat/mangle三个表中的⼀个,默认是filter表command告诉程序如何做,⽐如:插⼊⼀个规则,还是删除等chains 链,有五个,PREROUTING POSTROUTING INPUT OUTPUT FORWARDaction 处理动作,有ACCEPT DENY DROP REJECT SNAT DNAT理⼀下思路下⾯⼀点点的说⼀、Tables选项-t⽤来指定⽤哪个表,它可以是下⾯的任何⼀个,默认的是filter表⼆、COMMANDScommand指定iptables对我们提交的规则要做什么样的操作。
这些操作可能是在某个表⾥增加或删除⼀些东西,或其他的动作。
⼀下是iptables可⽤的command(如不做说明,默认表是filter)和命令结合常⽤的选项三、chains简单说⼀下五个链的作⽤:PREROUTING 是在包进⼊防⽕墙之后、路由决策之前做处理POSTROUTING 是在路由决策之后,做处理INPUT 在包被路由到本地之后,但在出去⽤户控件之前做处理OUTPUT在去顶包的⽬的之前做处理FORWARD在最初的路由决策之后,做转发处理四、匹配条件4.1 基本匹配4.2 隐含扩展匹配这种匹配操作是⾃动的或隐含的装⼊内核的。
例如使⽤-p tcp时,不需要再装⼊任何东西就可以匹配只有IP包才有的特点。
隐含匹配针对三种不同的协议,即TCP UDP ICMP。
linux删除防火墙规则命令
linux删除防火墙规则命令摘要:1.介绍Linux 防火墙规则命令2.列举常用的删除防火墙规则命令3.详述如何使用这些命令删除防火墙规则4.总结正文:一、介绍Linux 防火墙规则命令Linux 防火墙是Linux 系统中一种重要的安全机制,它可以帮助用户有效地控制网络流量,保护系统的安全。
在Linux 系统中,防火墙规则通常存储在iptables 这个包中。
对于防火墙规则的增删改查,我们需要使用一些命令来进行操作。
本文主要介绍如何删除防火墙规则。
二、列举常用的删除防火墙规则命令1.iptables -D:该命令用于删除指定链(如:PREROUTING、POSTROUTING、INPUT、OUTPUT 等)上的所有规则。
2.iptables -F:该命令用于清空指定链上的所有规则。
3.iptables -t:该命令用于指定要操作的表(如:filter、mangle、nat 等),然后执行删除规则的操作。
4.iptables -A:该命令用于在指定链的末尾添加一条规则,如果该链不存在,则会自动创建。
5.iptables -C:该命令用于删除指定链上的第一条规则。
6.iptables -D:该命令用于删除指定链上的指定条目的规则。
三、详述如何使用这些命令删除防火墙规则1.使用iptables -D 命令删除规则例如,要删除INPUT 链上的所有规则,可以执行以下命令:```sudo iptables -D INPUT```2.使用iptables -F 命令删除规则例如,要清空INPUT 链上的所有规则,可以执行以下命令:```sudo iptables -F INPUT```3.使用iptables -t 命令删除规则例如,要删除mangle 表上的所有规则,可以执行以下命令:```sudo iptables -t mangle -F```4.使用iptables -A 命令删除规则例如,要删除PREROUTING 链上的第一条规则,可以执行以下命令:```sudo iptables -A PREROUTING 1```5.使用iptables -C 命令删除规则例如,要删除OUTPUT 链上的指定条目的规则,可以执行以下命令:```sudo iptables -C OUTPUT 2```6.使用iptables -D 命令删除规则例如,要删除POSTROUTING 链上的指定条目的规则,可以执行以下命令:```sudo iptables -D POSTROUTING 3```四、总结在Linux 系统中,我们可以使用多种命令来删除防火墙规则,包括iptables -D、iptables -F、iptables -t 等。
防火墙怎么关闭
防火墙怎么关闭介绍防火墙是计算机网络中的一种重要的安全防护工具,它可以保护网络免受未经授权的访问和恶意攻击。
然而,在某些情况下,我们可能需要关闭防火墙,例如在进行系统调试或测试时。
本文将介绍如何关闭防火墙。
关闭防火墙的方法以下是关闭防火墙的两种常用方法,具体操作根据不同操作系统会有所不同。
方法一:使用命令行关闭防火墙这种方法适用于大多数主流操作系统,如Windows、Linux 等。
1.打开命令行终端。
2.输入以下命令以停止防火墙服务:sudo service iptables stop注意:命令中的iptables为Linux的一个防火墙服务,具体命令可能会因操作系统而异,可以根据操作系统中实际使用的防火墙名称来替换该命令。
3.输入以下命令以禁用防火墙服务:sudo systemctl disable iptables同样,iptables需要替换为操作系统中实际使用的防火墙名称。
方法二:通过操作系统界面关闭防火墙这种方法适用于Windows操作系统。
1.点击开始按钮,进入控制面板。
2.在控制面板中,选择系统与安全,然后点击Windows Defender 防火墙。
3.在防火墙设置界面中,选择关闭 WindowsDefender 防火墙。
4.点击确定保存更改。
注意事项关闭防火墙可能会使您的计算机处于易受攻击的状态,因此请在以下情况下慎重考虑关闭防火墙: - 只有在进行系统调试或测试时,关闭防火墙; - 确保您的计算机连接到了受信任的网络,并且您的网络配置是安全的; - 在关闭防火墙之前,定期备份重要的数据和文件,以免数据丢失或损坏。
总结防火墙是计算机网络中的重要组成部分,它能够保护计算机免受未经授权的访问和恶意攻击。
然而,在特定情况下,我们可能需要暂时关闭防火墙。
本文介绍了关闭防火墙的两种方法:通过命令行和操作系统界面。
但是,在关闭防火墙之前,请确保您的计算机连接到了受信任的网络,并且您的网络配置是安全的。
Linux防火墙配置(iptables,firewalld)
Linux防⽕墙配置(iptables,firewalld)Linux中的防⽕墙RHEL中有⼏种防⽕墙共存:iptablesfirewalldip6tablesebtables这些软件本⾝其实并不具备防⽕墙功能,他们的作⽤都是在⽤户空间中管理和维护规则,只不过规则结构和使⽤⽅法不⼀样罢了,真正利⽤规则进⾏过滤是由内核的netfilter完成的。
扩展:整个linux内部结构可以分为三部分,从最底层到最上层依次是:硬件-->内核空间-->⽤户空间。
CentOS7默认采⽤的是firewalld管理netfilter⼦系统,底层调⽤的仍然是iptables命令。
不同的防⽕墙软件相互间存在冲突,使⽤某个时应禁⽤其他的。
systemctl start/stop/enable/disable/status/is-active xxxx //systemctl服务管理命令Netfilter netfilter是Linux 2.4内核引⼊的全新的包过滤引擎。
由⼀些数据包过滤表组成,这些表包含内核⽤来控制信息包过滤的规则集。
iptables等等都是在⽤户空间修改过滤表规则的便捷⼯具。
netfilter在数据包必须经过且可以读取规则的位置,共设有5个控制关卡。
这5个关卡处的检查规则分别放在5个规则链中(有的叫钩⼦函数(hook functions)。
也就是说5条链对应着数据包传输路径中的5个控制关卡,链中的规则会在对应的关卡检查和处理。
任何⼀个数据包,只要经过本机,必然经过5个链中的某个或某⼏个。
PREROUTING 数据包刚进⼊⽹络接⼝之后,路由之前,INPUT 数据包从内核流⼊⽤户空间。
FORWARD 在内核空间中,从⼀个⽹络接⼝进⼊,到另⼀个⽹络接⼝去。
转发过滤。
OUTPUT 数据包从⽤户空间流出到内核空间。
POSTROUTING 路由后,数据包离开⽹络接⼝前。
链其实就是包含众多规则的检查清单,每⼀条链中包含很多规则。
linux firewall策略
linux firewall策略1.引言1.1 概述概述Linux防火墙是计算机网络安全中的重要组成部分。
它可以通过监视、过滤和控制网络流量,保护系统免受潜在的网络攻击和威胁。
Linux防火墙在保护系统免受未经授权访问、恶意软件和网络攻击等方面发挥着关键作用。
本文旨在介绍Linux防火墙的策略。
首先,我们将概述Linux防火墙的基本原理,包括网络包过滤、访问控制列表和端口转发等重要概念。
然后,我们将探讨Linux防火墙的配置方式,包括使用内核模块和用户空间工具进行配置的方法。
在这个信息爆炸时代,保护计算机系统免受来自互联网的威胁尤为重要。
Linux防火墙提供了一种有效的方式来阻止未经授权的网络访问,并提供了一套灵活的策略来控制网络流量。
它具有易于配置、安全性高和可扩展性强等优点,成为了许多组织和个人首选的网络安全解决方案。
最后,我们将总结Linux防火墙的重要性,并提出进一步改进Linux 防火墙策略的建议。
通过不断地学习和探索新的技术手段,我们可以进一步提升Linux防火墙的安全性和性能,以确保计算机系统能够有效地应对不断变化的网络威胁。
总之,本文将深入探讨Linux防火墙的策略,以帮助读者更好地理解和应用Linux防火墙,保护计算机系统的安全和稳定性。
1.2文章结构文章结构部分的内容应该包括对整篇文章结构的简要介绍和各个章节的明确描述。
下面是一个可能的例子:在本文中,将对Linux防火墙策略进行详细的介绍和讨论。
文章分为三个主要部分。
首先,在引言部分,将简要介绍概述、文章结构和目的。
接下来,在正文部分,将深入探讨Linux防火墙的基本原理和配置方式。
最后,在结论部分,将总结Linux防火墙的重要性,并提出进一步改进Linux 防火墙策略的建议。
在第一个章节中,将介绍Linux防火墙的基本原理,包括其工作方式和核心概念。
同时将探讨如何有效地利用Linux防火墙来保护系统和网络安全。
在第二个章节中,将详细讨论Linux防火墙的配置方式。