
图解 SIP 穿透NAT的问题
图解 SIP 穿透NAT的问题
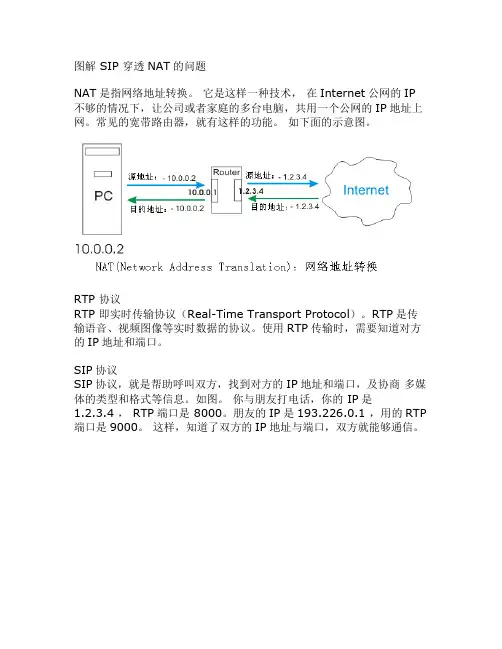
NAT是指网络地址转换。
它是这样一种技术,在Internet公网的IP 不够的情况下,让公司或者家庭的多台电脑,共用一个公网的IP地址上网。
常见的宽带路由器,就有这样的功能。
如下面的示意图。
RTP 协议
RTP 即实时传输协议(Real-Time Transport Protocol)。
RTP是传输语音、视频图像等实时数据的协议。
使用RTP传输时,需要知道对方的IP地址和端口。
SIP协议
SIP协议,就是帮助呼叫双方,找到对方的IP地址和端口,及协商多媒体的类型和格式等信息。
如图。
你与朋友打电话,你的 IP是
1.2.3.4 , RTP端口是 8000。
朋友的IP是193.226.0.1 ,用的RTP 端口是9000。
这样,知道了双方的IP地址与端口,双方就能够通信。
SIP+RTP 穿透问题
SIP穿透NAT时,遇到的问题,实际上不是SIP穿不过NAT,本质上是RTP的问题,是RTP的数据穿不过NAT。
SIP设备要在SIP消息包中,声明它所使用的RTP端口。
当SIP设备在NAT后面时,它难以准确地预知 NAT分给它的公网的RTP端口;也就是说,SIP设备难以知道它使用RTP端口(NAT公网IP上分给RTP的端口)是多少。
对SIP服务的运营商来说,如果中转语音数据,则这个问题就比较好解决。
如使用SIP会话边界控制器SBC。
用SIP SBC 来中转语音、视频数据流,因为SBC总是在公网的IP地址上运行,则SIP设备把RTP数
据发送到公网上的SBC上,是不会有问题的。
Skype 解决NAT穿透的方法
Skype 解决NAT穿透的方法很聪明,它是利用在公网上运行的Skype软件,来中转在 NAT 后面的Skype软件语音数据流。
也就是说,如果你使用 Skype 软件且用的是公网IP地址,可能你的电脑在中转其它的 Skype 用户的语音数据,而你自己并不知道。
STUN解决关于SIP的NAT穿透
STUN解决关于SIP的NAT穿透 STUN(Simple Traversal of UDP over NATs,NAT的UDP简单穿越)是⼀种⽹络协议,它允许位于NAT(或多重NAT)后的客户端找出⾃⼰的公⽹地址,查出⾃⼰位于哪种类型的NAT之后以及NAT为某⼀个本地端⼝所绑定的 Internet端端⼝。
这些信息被⽤来在两个同时处于NAT 路由器之后的主机之间建⽴UDP通信。
该协议由Rfc3489定义。
⼀旦客户端得知了Internet端的UDP端⼝,通信就可以开始了。
如果NAT是完全圆锥型的,那么双⽅中的任何⼀⽅都可以发起通信。
如果NAT是受限圆锥型或端⼝受限圆锥型,双⽅必须⼀起开始传输。
需要注意的是,要使⽤STUN RFC中描述的技术并不⼀定需要使⽤STUN协议——还可以另外设计⼀个协议并把相同的功能集成到运⾏该协议的服务器上。
SIP之类的协议是使⽤UDP分组在Internet上传输⾳频和/或视频数据的。
不幸的是,由于通信的两个末端往往位于NAT之后,因此⽤传统的⽅法是⽆法建⽴连接的。
这也就是STUN发挥作⽤的地⽅。
STUN是⼀个客户机-服务器协议。
⼀个VoIP电话或软件包可能会包括⼀个STUN客户端。
这个客户端会向STUN服务器发送请求,之后,服务器就会向STUN客户端报告NAT路由器的公⽹IP地址以及NAT为允许传⼊流量传回内⽹⽽开通的端⼝。
以上的响应同时还使得STUN客户端能够确定正在使⽤的NAT类型——因为不同的NAT类型处理传⼊的UDP分组的⽅式是不同的。
四种主要类型中有三种是可以使⽤的:完全圆锥型NAT、受限圆锥型NAT和端⼝受限圆锥型NAT——但⼤型公司⽹络中经常采⽤的对称型NAT(⼜称为双向NAT)则不能使⽤。
基于端口探测的SIP穿透NAT的设计与实现
(n oma o n mmu iainColg , i nUnv ri f e t nc e h oo y G in5 1 0 ) I fr t na dCo i nc t l e Gul ies yo El r i T c n lg , u l 4 0 4 o e i t co i
维普资讯
7 第3 4卷 第 1 期
Vo 34 L
・
计
算
机
工
程
20 0 8年 9月
Se t m be 2 08 pe r 0
o. 17
Com p e ut rEngi e i ne rng
网络 与通信 ・
文章编号: 00 48 08 7_1 一o 10—32( 0) —01 _3 文献标识码: 2 1 4 A
st ai nsa d t er s l e c e ego 1 iu to n h e u t r a h s a . s h t
r
[ ywod ]Ne r Ad rs Ta s tr T ; es nIiainPoo o(i )S UN; o e cin Ke r s t k des r l o( wo n a NA )S si t t rtc l P ; T o ni o S p rdt t t e o
多媒体通信控制协议 ,在软交换系统 中得到 了广泛 的应用 , 对通信业有着重要 的意义 。SP 因简单、灵活、可扩展性强 I
而 成 为 实 现 软 交 换 系 统 的热 点 技 术 。
穿越 网络地址 转换 ( t r d rs Tas tr NA ) Ne k A des rnl o, T 问 wo a 题 自提出 SP起就一直被关注。SP数据包 中包含 了会话建 I I
NAT穿透技术穿透原理和方法详解
NAT穿透技术穿透原理和方法详解NAT(Network Address Translation)是一种将私有网络中的IP地址转换为公网IP地址的技术。
它的主要作用是解决了IPv4地址资源不足的问题,同时也提供了一定程度的网络安全保护。
然而,NAT也带来了一些问题,其中最显著的就是它在一些情况下会阻碍对私有网络中主机的远程访问。
为了解决NAT对远程访问的限制,出现了NAT穿透技术。
NAT穿透技术允许位于私有网络中的主机与公网上的主机建立直接的连接,从而使得私有网络中的主机可以被公网上的主机访问到。
下面详细介绍NAT穿透技术的实现原理和具体方法。
一、NAT穿透的原理:私有网络中的主机首先与穿透服务器建立连接,并将本地IP和端口号发送给穿透服务器。
穿透服务器将这些信息记录下来并分配一个公网IP和端口号。
对于公网上的主机来说,私有网络中的主机就像一个虚拟的公网主机一样可直接访问。
同时,私有网络中的主机也可以主动发起连接到公网上的主机。
私有网络中的主机相当于是通过穿透服务器将自己的通信请求“穿透”了NAT 防火墙,直接到达公网上的主机。
二、NAT穿透的方法:1.端口映射:端口映射是最常见和简单的NAT穿透方法之一、私有网络中的主机将本地的端口号映射到公网IP的一些端口上,然后通过穿透服务器将请求转发到该端口上,从而实现私有网络中主机的远程访问。
2.中继服务器:中继服务器是一种在公网上与私有网络中的主机建立连续连接的方法。
私有网络中的主机首先连接到中继服务器,然后公网上的主机也连接到中继服务器,中继服务器将两端的请求进行转发,从而实现私有网络中的主机和公网上的主机直接通信。
3.UDP打洞:UDP打洞是一种通过UDP协议来穿透NAT防火墙的方法。
私有网络中的主机先向公网主机发送一个UDP数据包,公网主机也向私有网络的主机发送UDP数据包,通过这两个数据包的发送和接收,NAT防火墙会记录下私有网络中主机的IP和端口号,从而实现两者之间的直接通信。
几种方式解决SIP穿越NAT总结讲解

SIP穿越NAT的几种方式多媒体会话信令协议是在准备建立媒体流传输的代理之间交换信息的协议,媒体流与信令流截然不同,它们所采用的网络通道也不一致。
由于协议自身设计上的原因,使得媒体流无法直接穿透网络地址转换/防火墙(NAT/Firewall)。
因为它们生存期的目标只是为了建立一个在信息中携带IP地址的分组流,这在遇到NAT/Firewall 时会带来许多问题。
而且这些协议的目标是通过建立P2P(Peer to Peer)媒体流以减小时延,而协议本身很多方面却与NAT存在兼容性问题,这也是穿透 NAT/Firewall的困难所在。
而NAT仍是解决当前公用IP地址紧缺和网络安全问题的最有力手段,所以解决NAT穿越成为首要问题。
以SIP通信为例,呼叫建立和媒体通信的建立是依赖SIP消息首部和SDP消息所描述的地址和端口信息进行的,呼叫双方分别在内网和外网上,内网是通过NAT设备连接到外网,由于NAT设备工作在IP和TCP/UDP层,所以它不对SDP 等应用层数据进行NAT变换,因此会造成寻址失败,从而导致呼叫无法正常建立。
另外,VOIP设备的主要通信协议(如SIP和H.323)要求终端之间使用IP地址和端口号来建立端到端的数据侦听外来的呼叫,而防火墙却通常被配置阻止任何不请自到的数据分组通过。
需要网络管理者打开防火墙上的一个端口来接收呼叫建立数据分组,例如5060端口(SIP的通信端口),但IP语音和视频通信协议还要求打开许多别的端口接收呼叫控制信息来建立语音和视频通信,这些端口号事先并不知道,是动态分配的,也就是说网络管理者为了允许语音和视频通信将不得不打开防火墙上所有的端口,防火墙就失去了存在的意义。
所以当前的问题还有需要解决监听端口的问题。
如下图SIP呼叫不成功示意图分析:1 d:211.83.100.100:23766 s:192.168.1.166:10102 d:211.83.100.100:23766 s:211.83.100.166:99933.d:211.83.100.166:9993 s:211.83.100.100:237664.d:192.168.1.166:1010 s:211.83.100.100:237665.d:211.83.100.110:23788 s:211.83.100.100:20206.d:211.83.100.100:3399 s:211.83.100.110:237887.d:211.83.100.166:9993 s:211.83.100.100:237668.d:192.168.1.166:1010 s:211.83.100.100:237669.d:211.83.100.100:3399 s:211.83.100.110:2378810.d:211.83.100.166:9993 s:211.83.100.100:2376611.d:192.168.1.166:1010 s:211.83.100.100:2376612.d:211.83.100.110:23788 s:192.168.1.166:1010d:211.83.100.110:23788 s:211.83.100.166:999313.d:192.168.1.166 s:211.83.100.110:23788 A对B invite 时在SDP中带上了RTP协商的端口和私网IP,B回复200OK时告知RTP时的端口和私网地址,B 收到A的RTP包后回复,因为RTP包记录是私网地址,所以RTP包被丢弃。
图解 SIP 穿透NAT的问题
图解 SIP 穿透NAT的问题NAT是指网络地址转换。
它是这样一种技术,在Internet公网的IP 不够的情况下,让公司或者家庭的多台电脑,共用一个公网的IP地址上网。
常见的宽带路由器,就有这样的功能。
如下面的示意图。
RTP 协议RTP 即实时传输协议(Real-Time Transport Protocol)。
RTP是传输语音、视频图像等实时数据的协议。
使用RTP传输时,需要知道对方的IP地址和端口。
SIP协议SIP协议,就是帮助呼叫双方,找到对方的IP地址和端口,及协商多媒体的类型和格式等信息。
如图。
你与朋友打电话,你的 IP是1.2.3.4 , RTP端口是 8000。
朋友的IP是193.226.0.1 ,用的RTP 端口是9000。
这样,知道了双方的IP地址与端口,双方就能够通信。
SIP+RTP 穿透问题SIP穿透NAT时,遇到的问题,实际上不是SIP穿不过NAT,本质上是RTP的问题,是RTP的数据穿不过NAT。
SIP设备要在SIP消息包中,声明它所使用的RTP端口。
当SIP设备在NAT后面时,它难以准确地预知 NAT分给它的公网的RTP端口;也就是说,SIP设备难以知道它使用RTP端口(NAT公网IP上分给RTP的端口)是多少。
对SIP服务的运营商来说,如果中转语音数据,则这个问题就比较好解决。
如使用SIP会话边界控制器SBC。
用SIP SBC 来中转语音、视频数据流,因为SBC总是在公网的IP地址上运行,则SIP设备把RTP数据发送到公网上的SBC上,是不会有问题的。
Skype 解决NAT穿透的方法Skype 解决NAT穿透的方法很聪明,它是利用在公网上运行的Skype软件,来中转在 NAT 后面的Skype软件语音数据流。
也就是说,如果你使用 Skype 软件且用的是公网IP地址,可能你的电脑在中转其它的 Skype 用户的语音数据,而你自己并不知道。
基于ICE的SIP的NAT穿透技术
基于ICE方式SIP信令穿透Symmetric NAT技术研究曾立吴平高万林武文娟摘要基于IP的语音、数据、视频等业务在NGN网络中所面临的一个实际困难就是如何有效地穿透各种NAT/FW的问题。
对此,会话初始化协议SIP以往的解决方法有ALGs,STUN,TURN等方式。
本文探讨了一种新的媒体会话信令穿透NAT/FW的解决方案—交互式连通建立方式(ICE)。
它通过综合利用现有协议,以一种更有效的方式来组织会话建立过程,使之在不增加任何延迟同时比STUN等单一协议更具有健壮性、灵活性。
本文详细介绍了ICE算法,并设计一个实例针对SIP信令协议穿透Symmetric NAT流程进行了描述,最后总结了ICE的优势及应用前景。
关键词ICE;Symmetric NA T;STUN;TURN;SIP1 问题背景多媒体会话信令协议是在准备建立媒体流传输的代理之间交换信息的协议,例如SIP、RTSP、H.323等。
媒体流与信令流截然不同,它们所采用的网络通道也不一致。
由于协议自身设计上的原因,使得媒体流无法直接穿透网络地址转换/防火墙(NAT/FW)。
因为它们生存期的勘曛皇俏 私 ⒁桓鲈谛畔⒅行 鳬P地址的分组流,这在遇到NA T/FW 时会带来许多问题。
而且这些协议的目标是通过建立P2P(Peer to Peer)媒体流以减小时延,而协议本身很多方面却与NA T存在兼容性问题,这也是穿透NA T/FW的困难所在。
而NA T仍是解决当前公用IP地址紧缺和网络安全问题的最有力手段,它主要有四种类型:完全圆锥型NAT(Full Cone NAT),地址限制圆锥型NA T (Address Restricted Cone NAT),端口限制圆锥型NAT (Port Restricted Cone NAT),对称型NA T (Symmetric NA T)。
前三种NAT,映射与目的地址无关,只要源地址相同,映射就相同,而对称型NAT的映射则同时关联源地址和目的地址,所以穿透问题最为复杂。
SIP ALG穿透NAT的实现
洋成外 部合法地J 当从外 网束的 含公刚地址佶息 : l 卜
的数撕也到达 N AT. NAT 使 川 预 设 好 舳 规 则 ( 组 其 包 含源地址 、 源端 『 、 I 地 址 、¨n N . 议 ) I l的 l 端 l 米修 改数 据 包 , 然 冉转 发 给 网接 收点 对 于 流 内 同 的数 据 包 也 颓 经 过 这 样 的 转 换 处 l对 NAT 的 璀 奉 J作 原 理 进 行 r描 述 , 其 中 l2l 802 4 代 表 的 址 9 6 .5 朋 I 地 川 P ‘. 2 02 .1 1 4 l .5 9 0代 农 外 州 仑 』 地 址 2 。I 6P
NAT技 术 能 帮 助 解 珧 令 人 头 埔 晌 I 址 紧 缺 P一 的 网络 安 伞 定 保 障 NAT置 j内 网 f外 I Ⅱ i 界 , 功 能 是 将 。 ¨ 叫n 的.』 其 : !
外 网 可 见帕 J P地 址 网所, 仃的 l P地 址 捐 映 射 ,
维普资讯
20 0 7年 第 2期
黄 永 峰 ‘ 李 建痰 ,
(.清 华 走 学 电 子 工 程 系 露 络 研 究 所 , 北京 市 10 8 1 004 2 .演 珥 枝 走学 资 讯 学 眭 .澳 门特 行 政 匡 9 9 7 ) 9 0 8
摘
要
网络 地 址 转 换 ( NAT) 套 话 发 起 协 议 ( I 应 用 中 一 个 巨 大 的 障 碍 , 何 解 决 是 SP) 如
SP 穿透 NAT 的 问题 已成 为 当前 互 联 网 领 域 研 究 的 热 点 : 文章 剖 析 了 NAT 的工 作 原 理 , I
并针 对 SP协议信令过程的特点 , 出了采 用 A G 设备来解决 N T的穿透 问题 , I 提 L A 具体设
SIP协议穿透NAT网关的研究
1 引 言
网上 映射 I 地址 和所使用 的 N T端 口; 信 令在 I ) A ② N T 口上绑定失效 的问题 ; A端 ③信令 与媒体 流在穿
出于 Iv 地址紧缺及安全等各方 面的考虑 , P4 大 透 N T过程 中 Sce通信编程 时端 口使用 问题 ; A okt ④ 量的局域网都采用了私有 I 地址通过 网络地址转换 通信过程 中媒体流发起 问题 。首先 , I ) 由于私网用户 设备( A )防火墙 (iwa ) N T/ F e u 接入公 网, r 而通常个人 不知道 自己在公网上的地址和端 口, 因此对于 S 信 P I 用户也绑定 了基 于软件的 F a 和 N T i l  ̄ l A 。对 于基 令来说 , 无法在注册时留下正确的公 网地址 , 导致其 于 S 协议 的 I 电话业务 , P I I ) 在私 网用户接入 的电话 他用户不能正确呼叫。这个 问题可 以采用两次注册 应用中 , 协议 的控制通道/ 媒体通道难以透明的穿越 的方式加以解决 , 建立正确 的私 网用 户和注册服务 传统的 N T F w]设备与公 网进行互通。现 在也 器之间的映射关系。如下是一个 注册过程的消息体 A /i a m l 存在各种穿透 N T F w l的解决方案 , A /i a m l 很大部分都 ( 第一次注册) 。 是针对 N T A 设备… , 1 对于终端方面的研究还 比较鲜 用户 发送 消息 见 。因此解决终端穿越 N T的问题也比较有实际的 A 应用价值。本文围绕如何在 电话终 端上解决私网用 户穿透 N T来展开论述。 A
维普资讯
第2 期 2o ̄4I o6 Y
基于SIP多媒体业务穿越NAT和防火墙的方案设计
用 B B A结构, 2U 满足服务提供 商的使 用需求. 进行 了组 网实验 , 同时针对 SP信令协议 穿越 Sm t I y me -
r A / W 的 流程 进 行 了描 述 . iN T F c
关键词 :ul rx N T F 穿越 ;2 U SP F lPoy; A / W B B A;I 中图分类号 :P 9 T 33 文献标识码 : A 文章编号 :6 2— 96 20 }6- 0 1 0 17 0 4 {0 6 0 0 9 — 4
V . . o2 N 6 12 o
Dc20 e・06
基 于 SP多媒 体 业务 穿越 N T和 防火 墙 的方 案设 计 I A
王 峰, 邵家玉
( 东南大学 自动控制系 , 江苏 南京 2 0 9 ) 10 6
摘
要 : 出并实现 了基 于 FlP x 方式的 穿越 N T F 的方案 ,u r y中的 S nl gr y 提 u r y l o A/W FlP x l o i ai Po 采 g l n x
地址相同, 映射就相同 , 最 为复
穿越NAT/防火墙的SIP端到端网络安全机制
( w) F 能够完成私有地址与公 网地址的相互转化 , 并设置相应的包过滤规则 , 不满足条件 的 I P包不 能够穿透 N T 防火墙 。N T F 对于 H ’等端 A/ A/W rP 兀 口固定 的一 般 协 议 只需 要 转 换 I/ C / D P T P U P头 即 可很好 地实现 穿透 , 对 于 目前 N N网络 中如 但 G H 33 S / .4/ G P .2/ I H 28 M C 应用来说 , P 是在控制信息
y a de cy t h DP f I r ys re nterc iigd man t n n rpsteS ra SPp x ev ri h e evn o i .Asln se c n o o o ga a h e d—u e yc nati rsw r yS P srma o tc t tut ot I s h
为研究和应 用的重点 。作 为 N N多媒 体通信 协 G 议, 会话 初始协 议 SP Ssi ia Po c1… 是 I( es nI tl rt o) o n i o
一
种用来建立媒体 会话 交互 信息的应用层协议 。
中动态地协商媒体流端 口的, 信令协议里 面的 I P
p o y va a s eL o n ci n a d a t o z i r x o e c y tt e s n l g d t ,t e s s in i fr t n i s e ld e d—t r x i e l e c n e t n uh r e t s p o y t n r p h i ai a a h e so no mai s e u' n r o i h g n o L : ' o—
( et f l t nc& If m t nE gne n , S Wu a 4 0 7 ) D p.o e r i E co n r ai nier gHU T, hn 30 4 o o i