
H3C MAC地址认证命令
【缺省级别】 2:系统级
1-3
命令手册 安全分册 MAC 地址认证
第 1 章 MAC 地址认证配置命令
【参数】
interface interface-list:以太网端口列表,表示多个以太网端口,表示方式为 interface-list = { interface-type interface-number [ to interface-type interface-number ] }&<1-10>。其中,interface-type 为端口类型,interface-number 为端口号。&<1-10>表示前面的参数最多可以输入 10 次。
命令手册 安全分册 MAC 地址认证
目录
目录
第 1 章 MAC地址认证配置命令 ...............................................................................................1-1 1.1 MAC地址认证配置命令 ...................................................................................................... 1-1 1.1.1 display mac-authentication...................................................................................... 1-1 1.1.2 mac-authentication.................................................................................................. 1-3 1.1.3 mac-authentication domain ..................................................................................... 1-5 1.1.4 mac-authentication timer......................................................................................... 1-5 1.1.5 mac-authentication user-name-format .................................................................... 1-6 1.1.6 reset mac-authentication statistics .......................................................................... 1-8
【视图】 任意视图
【缺省级别】 2:系统级
【参数】 interface interface-list:以太网端口列表,表示多个以太网端口,表示方式为 interface-list = { interface-type interface-number [ to interface-type
1-1
命令手册 安全分册 MAC 地址认证
第 1 章 MAC 地址认证配置命令
interface-number ] }&<1-10>。其中,interface-type 为端口类型,interface-number 为端口号。&<1-10>表示前面的参数最多可以输入 10 次。起始端口类型必须和终止 端口类型一致,并且终止端口号必须大于起始端口号。
Authenticate state
AuthIndex
描述 设备每板最大支持的 MAC 地址认证用户数 当前用户数
当前认证域没有配置,使用缺省域
静默用户信息 端口 Ethernet1/1 链路处于 UP 状态 端口 Ethernet1/1MAC 地址认证特性已开启 端口上 MAC 地址认证的统计信息,包括认证通 过和认证失败的数目 端口当前的接入用户数 MAC 地址 端口接入用户的状态,共有四种: z CONNECTING:正在连接 z SUCCESS:认证通过 z FAILURE:认证失败 z LOGOFF:已下线 认证体索引号
Fixed username:mac Fixed password:not configured
Offline detect period is 300s Quiet period is 60s. Server response timeout value is 100s the max allowed user number is 1024 per slot Current user number amounts to 0 Current domain: not configured, use default domain
【描述】 display mac-authentication 命令用来显示全局或指定端口的 MAC 地址认证信息。
【举例】 # 显示全局的 MACБайду номын сангаас地址认证信息。
<Sysname> display mac-authentication MAC address authentication is enabled. User name format is MAC address, like xxxxxxxxxxxx
i
命令手册 安全分册 MAC 地址认证
第 1 章 MAC 地址认证配置命令
本文中标有“请以实际情况为准”的特性描述,表示各型号对于此特性的支持情况 可能不同,本节将对此进行说明。 H3C MSR 系列路由器的命令支持情况说明:
命令
mac-authentication user-name-format
【描述】
mac-authentication 命令用来开启指定端口上或全局的 MAC 地址认证特性。undo mac-authentication 命令用来关闭指定端口上或全局的 MAC 地址认证特性。 缺省情况下,所有端口及全局的 MAC 地址认证特性都处于关闭状态。 需要注意的是:
z 在系统视图下使用该命令时,如果不输入可选项 interface interface-list,则表 示开启全局的 MAC 地址认证特性;如果指定了 interface interface-list,则表 示开启指定端口的 MAC 地址认证特性。在以太网接口视图下使用该命令时, 不能指定参数 interface-list,只能开启当前端口的 MAC 地址认证特性。
Fixed username:
用户名格式为 MAC 地址,形如 xxxxxxxxxxxx 固定用户名
Fixed password:
固定用户名的密码
Offline detect period
下线检测定时器的时间间隔
Quiet period
静默定时器的时间间隔
Server response timeout value
第 1 章 MAC 地址认证配置命令
1.1.3 mac-authentication domain
【命令】 mac-authentication domain isp-name undo mac-authentication domain
【视图】 系统视图
【缺省级别】 2:系统级
【参数】 isp-name:ISP 域名,为 1~24 个字符的字符串,不区分大小写,且不能包括“/”、 “:”、“*”、“?”、“<”以及“>”等特殊字符。
1.1.2 mac-authentication
【命令】 在系统视图下: mac-authentication [ interface interface-list ] undo mac-authentication [ interface interface-list ] 在以太网接口视图下: mac-authentication undo mac-authentication
服务器连接超时定时器的值
1-2
命令手册 安全分册 MAC 地址认证
第 1 章 MAC 地址认证配置命令
域名 The max allowed user number Current user number amounts Current domain: not configured, use default domain Silent Mac User info Ethernet1/1 is link-up MAC address authentication is enabled Authenticate success: 0, failed: 0 Current online user number MAC ADDR
NO
YES
YES
说明:
z H3C MSR 系列路由器对特性的支持情况请参见本模块的配置手册。 z H3C MSR 系列各型号路由器均为集中式设备。
第1章 MAC 地址认证配置命令
1.1 MAC 地址认证配置命令
1.1.1 display mac-authentication
【命令】 display mac-authentication [ interface interface-list ]
【举例】
# 开启全局的 MAC 地址认证特性。
<Sysname> system-view [Sysname] mac-authentication Mac-auth is enabled globally.
# 开启以太网端口 Ethernet1/1 上的 MAC 地址认证特性。
H3C交换机命令注释

监控视图命令:arp-ping ARP-pingbackup备份信息cd改变当前路径check检测版本配套信息clock设置系统时钟compare比较功能copy拷贝文件debugging打开系统调试开关delete删除文件dir列出文件系统中的文件display显示format格式化设备free释放用户接口ftp建立一个FTP连接language-mode设置语言环境license激活License文件lldp链路层发现协议local-user添加/删除/设置用户lock锁住用户终端mkdir创建新目录more显示文件的内容move移动文件mpls配置MPLS参数mtrace跟踪到组播源patch补丁命令组patch-state补丁状态ping检查网络连接或主机是否可达power上下电操作pwd显示当前的工作路径quit退出当前的命令视图reboot系统重启refresh软清除方式rename重命名文件或目录reset清除rmdir删除已经存在的目录save保存当前有效配置schedule设定系统任务screen-length设置屏幕显示的行数send向其他的用户终端接口传送信息set setstart-script在物理终端用户接口上执行一个指定脚本startup配置系统启动参数super指定当前用户优先级system-view进入系统视图telnet建立一个TELNET连接terminal设置终端特性test-aaa帐号测试tftp建立一个 TFTP 连接trace从链路层上 trace 路由器(交换机)到主机tracert Trace route到主机undelete恢复删除的文件undo取消当前设置unzip解压缩文件upgrade更新xmodem建立一个xmodem连接zip压缩文件系统视图命令:aaa AAA 视图acl指定ACL配置信息apply应用FIB路由策略arp指定ARP配置信息arp-miss ARP miss 消息arp-ping ARP-pingarp-suppress指定ARP抑制功能配置,缺省值是非使能backup备份信息bfd BFD 配置信息bgp边界网关路由协议BGP bpdu BPDU报文bpdu-tunnel隧道bulk-file设置批量统计文件名bulk-stat设置批量采集ccc电路交叉连接cfm连通性故障管理clear取消当前设置clock时钟模块command-privilege设置命令权限cpu-defend配置防攻击策略cpu-defend-policy配置防攻击策略dba-profile创建DBA模板dhcp动态主机配置协议diffserv配置diffserv参数direct-authen指定直接认证配置信息display显示dldp设备连接检测协议dns域名解析系统配置命令dot1x802.1x配置信息drop-profile Drop配置模板efm EFM模块epon指定epon端口类型execute批处理命令explicit-path配置显式路由fec-list fec listfile设置文件系统参数firewall ACL IPv6 防火墙free-ip Free IPftp设置FTP服务器参数header定义登录标题hotkey指定HOTKEY的配置信息hvrp分层VLAN注册协议hwtacacs-server设置HWTACACS服务器icmp指定ICMP配置信息icmp-reply打开ICMP快速应答ifindex固定索引信息igmp IGMP配置信息igmp-snooping设置IGMP-Snooping参数info-center指定信息输出配置信息interface指定接口配置视图ip IP全局配置命令ipv6使能IPv6功能isis ISIS路由协议l2-topology二层拓扑lacp链路聚合控制协议line-profile创建线路模板lldp链路层发现协议load-balance指定负载分担模式load-balance-profile增强负载分担模板loop-detection配置环路检测lspv LSP验证mac-address MAC地址mac-authen指定MAC认证配置信息mac-flapping MAC飘移模块mac-forced-forwarding Mac-Forced Forwardingmac-learning MAC 学习mac-limit MAC 地址限制matched UNDO命令是否可到上一级视图下进行匹配mip配置MIP节点的创建规则。
h3cimc mac认证原理

h3cimc mac认证原理
H3C iMC(Intelligent Management Center)是华三公司提供的网络管理平台,用于集中管理和监控网络设备。
关于MAC认证的原理,以下是一般的认证流程:
1.用户连接网络:用户设备(如计算机或移动设备)首次连接到网络。
2.获取MAC地址:iMC通过网络设备(如交换机)获取用户设备的MAC地址。
3.MAC地址认证请求:iMC将用户设备的MAC地址与预先配置的认证策略进行比对。
认证策略可能包括允许或拒绝某些特定的MAC地址访问网络。
4.认证结果:如果用户设备的MAC地址符合认证策略,iMC将允许设备访问网络。
否则,将拒绝访问或触发其他操作,如通知管理员或采取其他安全措施。
总体来说,MAC认证的原理是通过验证用户设备的MAC地址是否符合预先设定的策略,以决定是否允许设备连接和访问网络。
这有助于网络管理员控制设备的接入,提高网络的安全性和管理性。
请注意,具体的配置和操作可能因iMC的版本和网络环境而有所不同。
H3CS3100-SI系列以太网交换机命令MAC地址转发表管理命令
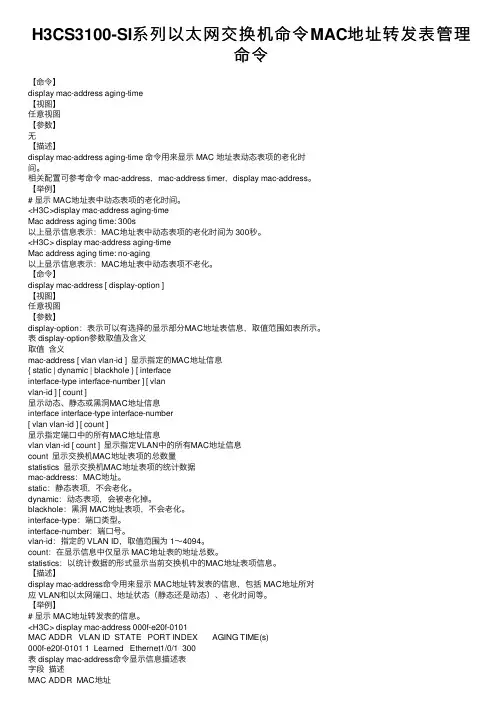
H3CS3100-SI系列以太⽹交换机命令MAC地址转发表管理命令【命令】display mac-address aging-time【视图】任意视图【参数】⽆【描述】display mac-address aging-time 命令⽤来显⽰ MAC 地址表动态表项的⽼化时间。
相关配置可参考命令 mac-address,mac-address timer,display mac-address。
【举例】# 显⽰ MAC地址表中动态表项的⽼化时间。
<H3C>display mac-address aging-timeMac address aging time: 300s以上显⽰信息表⽰:MAC地址表中动态表项的⽼化时间为 300秒。
<H3C> display mac-address aging-timeMac address aging time: no-aging以上显⽰信息表⽰:MAC地址表中动态表项不⽼化。
【命令】display mac-address [ display-option ]【视图】任意视图【参数】display-option:表⽰可以有选择的显⽰部分MAC地址表信息,取值范围如表所⽰。
表 display-option参数取值及含义取值含义mac-address [ vlan vlan-id ] 显⽰指定的MAC地址信息{ static | dynamic | blackhole } [ interfaceinterface-type interface-number ] [ vlanvlan-id ] [ count ]显⽰动态、静态或⿊洞MAC地址信息interface interface-type interface-number[ vlan vlan-id ] [ count ]显⽰指定端⼝中的所有MAC地址信息vlan vlan-id [ count ] 显⽰指定VLAN中的所有MAC地址信息count 显⽰交换机MAC地址表项的总数量statistics 显⽰交换机MAC地址表项的统计数据mac-address:MAC地址。
H3C-MAC地址认证配置

目录
1 MAC地址认证配置 ............................................................................................................................. 1-1 1.1 MAC地址认证简介............................................................................................................................. 1-1 1.1.1 RADIUS服务器认证方式进行MAC地址认证........................................................................... 1-2 1.1.2 本地认证方式进行MAC地址认证 ............................................................................................ 1-2 1.2 相关概念............................................................................................................................................ 1-2 1.2.1 MAC地址认证定时器 .............................................................................................................. 1-2 1.2.2 静默MAC ................................................................................................................................ 1-2 1.2.3 下发VLAN ............................................................................................................................... 1-3 1.2.4 下发ACL ................................................................................................................................. 1-3 1.2.5 MAC地址认证的Guest VLAN ................................................................................................. 1-3 1.3 配置MAC地址认证............................................................................................................................. 1-3 1.3.1 配置准备 ................................................................................................................................. 1-3 1.3.2 配置过程 ................................................................................................................................. 1-4 1.4 配置MAC地址认证的Guest VLAN..................................................................................................... 1-4 1.4.1 配置准备 ................................................................................................................................. 1-4 1.4.2 配置Guest VLAN .................................................................................................................... 1-5 1.5 MAC地址认证的显示和维护 .............................................................................................................. 1-5 1.6 MAC地址认证典型配置举例 .............................................................................................................. 1-6 1.6.1 MAC地址本地认证 .................................................................................................................. 1-6 1.6.2 MAC地址RADIUS认证 ........................................................................................................... 1-7 1.6.3 下发ACL典型配置举例............................................................................................................ 1-9
H3C交换机IP MAC绑定

H3C交换机IP+ mac+端口绑定系统视图下:user-bind mac-addr mac-address ip-addr ip-address interface interface-list以太网端口视图下:user-bind mac-addr mac-address ip-addr ip-address如何通过交换机查询MAC、IP及端口dis arp端口+MAC1)AM命令使用特殊的AM User-bind命令,来完成MAC地址与端口之间的绑定。
例如:[SwitchA]am user-bind mac-address 00e0-fc22-f8d3 interface Ethernet 0/1说明:由于使用了端口参数,则会以端口为参照物,即此时端口E0/1只允许PC1上网,而使用其他未绑定的MAC地址的PC机则无法上网。
但是PC1使用该MAC地址可以在其他端口上网。
2)mac-address命令使用mac-address static命令,来完成MAC地址与端口之间的绑定。
例如:[SwitchA]mac-address static 00e0-fc22-f8d3 interface Ethernet 0/1 vlan 1[SwitchA]mac-address max-mac-count 0说明:由于使用了端口学习功能,故静态绑定mac后,需再设置该端口mac学习数为0,使其他PC接入此端口后其mac地址无法被学习。
H3C交换机IP+MAC地址+端口绑定配置组网需求:交换机对PC1进行IP+MAC+端口绑定,使交换机的端口E1/0/1下,只允许PC1上网,而PC1在其他端口上还可以上网。
配置步骤:1.进入系统模式<H3C>system-view2.配置IP、MAC及端口的绑定[H3C]am user-bind mac-addr 000f-e201-1112 ip-addr 1.1.1.1 interface e1/0/1配置关键点:1.同一IP地址或MAC地址,不能被绑定两次;2.经过以上配置后,可以完成将PC1的IP地址、MAC地址与端口E1/0/1之间的绑定功能。
H3C交换机命令注释

监控视图命令:arp-ping ARP-pingbackup 备份信息cd 改变当前路径check 检测版本配套信息 clock 设置系统时钟compare 比较功能copy 拷贝文件debugging 打开系统调试开关 delete 删除文件dir 列出文件系统中的文件 display 显示format 格式化设备free 释放用户接口ftp 建立一个FTP连接language-mode 设置语言环境license 激活License文件lldp 链路层发现协议local-user 添加/删除/设置用户 lock 锁住用户终端mkdir 创建新目录more 显示文件的内容move 移动文件mpls 配置MPLS参数mtrace 跟踪到组播源patch 补丁命令组patch-state 补丁状态ping 检查网络连接或主机是否可达power 上下电操作pwd 显示当前的工作路径quit 退出当前的命令视图reboot 系统重启refresh 软清除方式rename 重命名文件或目录reset 清除rmdir 删除已经存在的目录save 保存当前有效配置schedule 设定系统任务screen-length 设置屏幕显示的行数send 向其他的用户终端接口传送信息set setstart-script 在物理终端用户接口上执行一个指定脚本 startup 配置系统启动参数super 指定当前用户优先级system-view 进入系统视图telnet 建立一个TELNET连接terminal 设置终端特性test-aaa 帐号测试tftp 建立一个TFTP 连接trace 从链路层上trace 路由器(交换机)到主机tracert Trace route到主机undelete 恢复删除的文件undo 取消当前设置unzip 解压缩文件upgrade 更新xmodem 建立一个xmodem连接zip 压缩文件系统视图命令:aaa AAA 视图acl 指定ACL配置信息apply 应用FIB路由策略arp 指定ARP配置信息arp-miss ARP miss 消息arp-ping ARP-pingarp-suppress 指定ARP抑制功能配置,缺省值是非使能assign 分配资源backup 备份信息bfd BFD 配置信息bgp 边界网关路由协议BGP bpdu BPDU报文bpdu-tunnel 隧道bulk-file 设置批量统计文件名bulk-stat 设置批量采集ccc 电路交叉连接cfm 连通性故障管理clear 取消当前设置clock 时钟模块command-privilege 设置命令权限cpu-defend 配置防攻击策略cpu-defend-policy 配置防攻击策略dba-profile 创建DBA模板dhcp 动态主机配置协议diffserv 配置diffserv参数direct-authen 指定直接认证配置信息 display 显示dldp 设备连接检测协议dns 域名解析系统配置命令domain 配置管理域dot1x 802.1x配置信息drop-profile Drop配置模板efm EFM模块epon 指定epon端口类型execute 批处理命令explicit-path 配置显式路由fec-list fec listfile 设置文件系统参数firewall ACL IPv6 防火墙free-ip Free IPftp 设置FTP服务器参数header 定义登录标题hotkey 指定HOTKEY的配置信息 hvrp 分层VLAN注册协议hwtacacs-server 设置HWTACACS服务器 icmp 指定ICMP配置信息icmp-reply 打开ICMP快速应答ifindex 固定索引信息igmp IGMP配置信息igmp-snooping 设置IGMP-Snooping参数 info-center 指定信息输出配置信息interface 指定接口配置视图ip IP全局配置命令ipv6 使能IPv6功能isis ISIS路由协议l2-topology 二层拓扑lacp 链路聚合控制协议line-profile 创建线路模板lldp 链路层发现协议load-balance 指定负载分担模式load-balance-profile 增强负载分担模板loop-detection 配置环路检测lspv LSP验证mac-address MAC地址mac-authen 指定MAC认证配置信息mac-flapping MAC飘移模块mac-forced-forwarding Mac-Forced Forwardingmac-learning MAC 学习mac-limit MAC 地址限制matched UNDO命令是否可到上一级视图下进行匹配mip 配置MIP节点的创建规则。
H3CS5100交换机H3C交换机绑定IP和MAC地址
H3CS5100交换机H3C交换机绑定IP和MAC地址H3C S5100交换机交换机是一种用于电信号转发的网络设备。
它可以为接入交换机的任意两个网络节点提供独享的电信号通路。
交换机工作在数据链路层,拥有一条很高带宽的背部总线和内部交换矩阵。
交换机的所有的端口都挂接在这条背部总线上,控制电路收到数据包以后,处理端口会查找内存中的地址对照表以确定目的MAC(网卡的硬件地址)的NIC(网卡)挂接在哪个端口上,通过内部交换矩阵迅速将数据包传送到目的端口,目的MAC若不存在,广播到所有的端口,接收端口回应后交换机会“自动学习”新的地址,并把它添加入内部MAC地址列表。
交换机配置信息配置交换机必须进入交换机系统system-view创建VLAN和进入VLAN[H3C]VLAN 2将接口划分到VLAN中,(下列表示将23到28接口划分到VLAN2) [H3C-vlan2]port GigabitEthernet 1/0/23 to GigabitEthernet 1/0/28[H3C-vlan2]port GigabitEthernet 1/0/2 (把接口2划分到VLAN2)进入接口模式(进入25接口)[H3C]interface GigabitEthernet 1/0/23[H3C-GigabitEthernet1/0/23]am user-bind命令IP、MAC地址和端口绑定配置[H3C]am user-bind mac-addr 001b-fc00-34e7 ip-addr 192.168.205.9 interface GigabtEthernet 1/0/23与[H3C-GigabitEthernet1/0/23]am user-bind mac-addr 001b-fc00-34e7 ip-addr 192.168.205.9配置是完全相同的查看配置命令:[H3C]display am user-bind注意:同一IP或MAC地址不可以在同一模式下绑定两次,模式是指接口模式或全局模式MAC地址和端口绑定配置第一种:进入系统视图。
华三交换机端口IP-MAC地址绑定
H3C交换机端口绑定IP+MAC的思路及配置客户的一个新项目,最近需要在H3C的交换机上做端口+IP+MAC绑定,最终目的是为了实现上网控制,大家都知道这是一件很繁琐的工作,前期要收集好MAC+IP+端口还有使用人的信息,客户终端有500台左右,所以前期收集资料的工作量蛮大,本来告诉客户在上网行为管理设备上做用户名密码认证+ARP绑定的方式,但客户说之前在核心交换机上做过ARP绑定,但有些人把本地的IP和MAC修改为与能上网的电脑IP和MAC一模一样,这样两台机器相当于同一台机器一样,都能同时在线上网了,也不会报IP地址冲突,只是上网速度会有一定的影响(会有丢包),若其中一台电脑不在线,另一台修改过得电脑上网完全没有影响。
结合上网行为管理设备做用户名和密码认证,用户又说怕能上网的那些人把自己的用户名和密码告诉别人,没办法彻底控制!晕现在基本上只能按照他们的要求去在接入层交换机上做端口+IP+MAC绑定了,接入层交换机有两种型号:S5120-52C-EI和S3100V2-16TP-EI,看了一下两种交换机都支持这种端口+IP+MAC的绑定方式,那就根据客户的需求来干吧~ 以下是总体思路和方法:首先,收集各终端的IP+MAC+端口信息以及使用人信息(估计3个工作日的时间),并做好记录;然后,在各台接入层交换机上根据前面收集到的信息就行配置(2个工作日左右),下面我们看一下配置:(1)1个端口下只有一台电脑的绑定方法如IP地址为10.100.10.2 ,MAC地址为00-1A-4D-1E-39-2D 的电脑接在交换机的G1/0/2端口,那么可以进行如下配置:interface GigabitEthernet 1/0/2 首先进入2号端口user-bind ip-addr 10.100.10.2 mac-addr 001A-4D1E-392D 绑定IP和MAC(2)1个端口下接了一个小交换机的绑定方式如:1号端口下接了一个8口的小交换机,交换机接有3台电脑,3台电脑的IP和MAC如下1电脑的IP:10.100.11.2 MAC:00-1A-4D-1E-39-812电脑的IP:10.100.11.3 MAC:00-1A-4D-1E-39-8E3电脑的IP:10.100.11.4 MAC:00-1A-4D-1E-39-8F那么这三台电脑都需要进行捆绑,可以进行如下配置:interface GigabitEthernet 1/0/1 首先进入1端口user-bind mac-addr 001a-4d1e-3981 ip-addr 10.100.11.2user-bind mac-addr 001a-4d1e-398e ip-addr 10.100.11.3user-bind mac-addr 001a-4d1e-398f ip-addr 10.100.11.4(3)若端口下没有接任何设备,那么当新接入一台终端后,就没有IP+MAC地址的限制了,就有可能会正常上网,因此还需要在这些空闲端口上关掉MAC地址自动学习的功能,命令如下:interface GigabitEthernet 1/0/20 首先进入空闲的20号端口mac-address mac-learning disable 关掉此端口的MAC地址学习功能最后,抽几台电脑进行测试,更改IP或MAC或端口,看看是否满足客户需求,但这里有一点要说明的是对于上面第二种情况,若端口接了一个小交换机或HUB,其中一台不能上网的电脑把IP和MAC修改为同接在一台小交换机上的可以上网的电脑的IP和MAC,也是可以上网的,现象就是同时在线会网速慢丢包,不同时在线是没有影响的。
H3C路由器配置命令表
H3C路由器配置命令表H3C路由器配置命令表1·路由器基本配置命令1·1 接口配置命令●interface <interface_name>: 进入接口配置模式●ip address <ip_address> <subnet_mask>: 设置接口IP地质和子网掩码●description <description>: 给接口添加描述信息1·2 路由配置命令●ip route <destination_network> <subnet_mask> <next_hop>: 配置路由●ip default-gateway <default-gateway_address>: 配置默认网关●ip routing: 开启路由功能1·3 主机名与域名配置命令●hostname <hostname>: 设置路由器主机名●domn-name <domn_name>: 设置路由器域名●enable password <password>: 设置访问特权模式的密码●line vty 0 4、进入VTY线路配置模式●login: 启用登录验证●password <password>: 设置VTP登录密码●exit: 退出线路配置模式2·协议配置命令2·1 静态路由配置命令●ip route-static <destination_network><subnet_mask> <next_hop>: 配置静态路由2·2 动态路由配置命令●router rip: 进入RIP路由配置模式●network <network_address>: 配置本地网络●router ospf <process_id>: 进入OSPF路由配置模式●network <network_address> <subnet_mask> area <area_id>: 配置本地网络●router bgp <AS_number>: 进入BGP路由配置模式●network <network_address> mask<subnet_mask>: 配置本地网络●neighbor <neighbor_address> remote-as<AS_number>: 配置BGP邻居3·安全配置命令3·1 访问控制列表(ACL)配置命令●access-list <acl_number> {permit ---●deny} <protocol> <source_ip> <destination_ip>: 配置ACL规则●interface <interface_name>●inbound----outbound ip access-group<acl_number>: 将ACL应用于接口的进或出方向3·2 密码和认证配置命令●enable secret <password>: 设置特权模式密码●username <username> password <password>: 创建本地用户名和密码4·网络地质转换(NAT)配置命令4·1 静态NAT配置命令●interface <inside_interface>●nat static <inside_local_ip><outside_global_ip>4·2 动态NAT配置命令●interface <inside_interface>●nat dynamic <outside_interface>5·本地管理配置命令5·1 SSH配置命令●rsa local-key-pr create: RSA密钥对●ssh server enable: 启用SSH服务器●ssh user <username> authentication-type password: 设置SSH用户身份验证方式为密码●user-interface vty 0 4、进入VTY用户界面配置模式●authentication-mode aaa: 设置认证模式为AAA●protocol inbound ssh: 允许SSH访问5·2 SNMP配置命令●snmp-agent sys-info version <version>: 设置SNMP版本●snmp-agent community read <community_name>: 配置SNMP读社区字符串附件:本文档不涉及附件。
h3c交换机mac地址绑定方法教程
h3c交换机mac地址绑定方法教程交换机的主要功能包括物理编址、网络拓扑结构、错误校验、帧序列以及流控。
交换机还具备了一些新的功能,如对VLAN(虚拟局域网)的支持、对链路汇聚的支持,甚至有的还具有防火墙的功能。
对于h3c交换机,怎么进行ip和mac地址设置绑定呢?这篇文章主要介绍了h3c交换机mac地址绑定、三层交换机固定ip上网、三层交换机端口配置ip地址的方法,需要的朋友可以参考下方法步骤方法一、通过三层交换机自带的网管功能来实现控制多网段电脑网速、跨网段限制电脑上网行为以及跨网段实现交换机端口限速、跨网段实现三层交换机固定IP上网。
两种设置IP地址的命令:一种直接在物理端口上设置IP地址,设置过程比较简单。
例如在作者单位新购三层交换机上配置端口1/0/1为路由端口,IP地址为172.16.1.0,OSPF采用点到点类型,配置过程如下:#interface Ethernet 1/1#port link-mode route#ip address 172.16.1.0 255.255.255.0#ospf networt-type p2p第二种IP地址配置方式是通过逻辑VLAN设置IP地址,需先给VLAN设置IP地址,然后将物理端口配置在VLAN下。
为了保证IP地址和物理端口一一对应的关系。
例如在和上面一样的三层交换机上要配置端口1/0/1为路由端口,并配置端口的VLAN ID为101,VLAN 101 IP地址为172.16.1.1,OSPF采用点到点类型,配置过程如下:#interface Vlan-interface 101#ip address 172.16.1.0 255.255.255.0#ospf network-type p2p#interface Ethernet 1/0/1#port link-mode route#port access Vlan 101由此可见,以上两种方法都能为交换机端口设置IP地址,从操作步骤上看,第一种方法比较简单,第二种方法需要先将端口和VLAN 对应起来再设置IP地址。