
u盘ink病毒怎么清除
u盘ink病毒怎么清除
近几年来,u盘已经融入到了我们的生活中,因为它的方便,所以深受广大用户们喜爱。
但是大范围的使用u盘难免会造成u盘中毒,前段时间就有用户反映,u盘中了ink病毒,那么清除u盘ink病毒应该怎么操作呢?下面就教大家ink病毒清除方法。
步骤:
1、首先,按组合键win+r打开运行窗口,输入cmd,如图:
2、然后在dos命令中输入assoc.ink=inkfile,按回车键确定,如图:
3、然后再按组合键win+r打开运行窗口,输入regedit,如图:
4、进入注册表,依次打开:HKEY_LOCAL_MACHINE→SOFTWARE→CLASSES,找到并打开“.ink”文件,如图:
5、找到“inkfile”之后,将数值的数据修改为“inkfile”,点击确定即可,如图:
以上就是u盘清除ink病毒的解决方法了,如图有出现同样问题的朋友不妨参考以上步骤进行操作,u盘中毒是我们经常碰到的,但是也不必担心,我们是都有办法解决的。
移除U盘上的可移动Disk.lnk病毒(图)

U盘上的Removable Disk.lnk病毒清除方法(图解)
如果你的U盘上有一个名为”Removable Disk (XGB).lnk”的快捷方式的话,而档案全都不见的话,恭喜你!你的U盘中毒了!那怎么办?
第一,千万不要打开那个快捷方式,如果打开了,那恭喜你!你的电脑也中毒了!我也救不到你…(方法倒是有的,自己百度一下呗~)
想知道清除病毒的方法?
看下去吧!
1.打开”我的电脑”,按下Alt键,在”工具”菜单中选择”资料夹选项”。
(我用的是繁体版的电脑,可能有不同,但做法都是大同小异)
2.到”检视”的页面,卷到最下面。
把”隐藏…”的选择都去标,如果有弹出东西,按"确定"就可以了。
最后按"确定"。
3.Windows 7的话在旁边的树目录进入U盘,Windows XP的话在上面按下资料夹,一样是在树目录进入U盘
4.除了"这个(没有档案名的东西)"以外,把其他东西都删除掉。
下一步就这样...
5.没错,就是打开"这个(没有档案名的东西)",你真聪明!
6.把里面的档案(你U盘里的东西) Ctrl+C,回到U盘的根目录,再Ctrl+V。
东西都在吗?
7. 最后向这个该死的东西删除掉。
完成!!!!。
怎么样给U盘杀毒

怎么样给U盘杀毒u盘中毒是很常见的事情,因为u盘很多时候是拿来拷贝文件用的,经常会在各个电脑上插入,不可避免会感染一些恶意的病毒,这些病毒就会救助u盘感染其它电脑或对u盘文件进行修改,那么如果你的u盘中毒,该怎么给u盘杀毒呢?下面就让店铺给大家说一下怎么给U盘杀毒吧。
给U盘杀毒的方法不管用什么方法,杀毒软件是给u盘杀毒的首选方法,因为杀毒软件本身就会更新病毒库,能快速的判断新型u盘病毒并查杀,那么我们就以360安全卫士的u盘保镖对u盘进行防护,然后用360对u 盘进行木马查杀。
使用360安全给u盘杀毒操作方法是,电脑上已经插入u盘了,然后打开我的电脑,在我的电脑中找到u盘盘符,鼠标右键选择“使用360进行木马查杀”。
也可以设置为插入u盘后自动对u盘进行扫描,我们安装360安全卫士后默认是开启对u盘的扫描功能的,你可以设置为静默扫描。
修改方法是打开360安全卫士主界面后,选择点击右上角的“主菜单”,选择打开设置界面,然后找到安全防护中心的u盘安全防护就可以了。
常见的u盘中毒症状有,一、文件变成了格式为.exe的可执行程序。
这种通常情况下是你原来的文件被隐藏了,而病毒生成以你文件命名的.exe的可执行程序,诱导你点击病毒程序。
如图,这时候你就要找回原来的文件,然后对u盘进行杀毒。
找回被隐藏文件的方法是选择窗口工具菜单下的文件夹选项,然后勾选“查看”标签下的“显示所有文件和文件夹”确定就可以了,然后将被隐藏的文件拷贝出来放入安全的电脑硬盘上,然后使用杀毒软件对u盘进行查杀。
二、u盘中的所有文件夹中都多了autorun.inf这个文件,那么你的u盘肯定是中毒的,如果你的u盘有以上两种症状而电脑杀毒软件没发删除了,那么只能考虑格式化u盘了,格式化u盘了的操作方法如下。
打开我的电脑,鼠标选项u盘盘符,鼠标右键选择“格式化”,然后在弹出的格式化窗口中点击开始或者选定“快速格式化”都是可以的。
怎么给U盘杀毒。
U盘中了病毒怎么办

U盘中了病毒怎么办当我们的U盘中了病毒要怎么样解决呢?下面由店铺给你做出详细的U盘中了病毒解决方法介绍!希望对你有帮助!U盘中了病毒解决方法介绍:U盘中了病毒解决方法一:如果U盘中毒,刚插进机子时按住SHIFT五秒,这样就可以跳过预读,这样防止了预读时把病毒感染到机子上,在U盘盘符上点右键,看看有没有“Auto”选项:1。
如果有,不选它,选下面的“打开”,进入U盘之后在“工具”--“文件夹选项”--“查看”里把‘不隐藏系统文件’和‘显示所有文件’选中,就可以看到U盘下的隐藏文件,一般来说,U盘根目录里有个autorun.inf(一个带齿轮的记事本)就应该是有病毒了,把它删掉,再把根目录下所有EXE文件删掉(这是对于非计算机专家说的,因为你不知道哪个不是病毒),如果提示无法删除,就要去网上下一个叫“unlock”的软件,先把删不掉的文件解锁,就可以删除了,当然,如果你U盘里没重要东西,进安全模式格式化了U盘也是个不错的笨办法。
2。
如果右键菜单里没“Auto”选项,首项就是打开,你也可能中毒了,这时千万不要打开U盘,你可以先进别的硬盘分区,在地址栏里进U盘,例如你双击进入D盘,地址栏里地址应该是D:\,如果你插的U盘在计算机上显示为F盘,可以把地址栏中把D:\改成F:\,一回车,进入U盘,然后按1 的办法删掉autorun.inf和.exe文件,最后,教你个永远免疫U盘病毒的办法,将autorun.inf删除后(或者是根本没有中毒的U盘里),在根目录新建一个文件夹,改名成autorun.inf,这样只要这个文件夹还在,病毒就没法在U盘里创建autorun.inf文件,就算感染进病毒,只要你自己不去点它(一般U盘病毒都会设置,你也点不到),它就不会再有任何危害U盘中了病毒解决方法二:现在国内的安全软件针对U盘的病毒都可以解决掉,不用担心,你可以使用腾讯电脑管家然后根据需要进行查杀,查杀的种类有如下几种:它你提供三种扫描方式,分别为:闪电查杀、全盘查杀、指定位置查杀。
U盘、文件夹病毒清理方法及步骤1

U盘、文件夹病毒清除方法及步骤1、U盘、文件夹病毒的传播U盘和文件夹病毒主要是通过U盘传播2、U盘、文件夹病毒的表现形式此病毒使文件夹选项、任务管理器、运行和注册表被禁用,磁盘中的文件夹都被修改为可执行文件,既在文件夹名称后加上“.exe”。
3、此病毒的处理方法:1、进入WINPE状态,在“我的电脑”中搜索病毒文件:autorun.inf、文件夹.exe、、 、confcache、vod-cache-date 等文件并删除。
2、搜索隐含文件“recycler、system volume information”并删除。
3、清空临时文件temp(本机用户名、administrator名下和windows下)。
4、退出系统到安全模式下修改注册表健值。
hkey_current_user\software\microsoft\windows\Currentversion\policice项下的System里的disable tasking的值由“1”改为“0” (恢复任务管理器)Explorer里的Norun的值由“1”改为“0” (恢复运行)在hkey_current_user\software\microsoft\windows\Currentversion\explorer\advanced\folder\hidden\showall项下的checkedvalue的值由“0”改为“1”。
5、在安全模式下使用杀毒工具usbcleaner20081218.zip和kavudisk.exe(在所网页“补丁更新下载”下)对系统进行全面的扫描,剿灭漏网之鱼。
使用方法:1。
将两个杀毒工具下载到桌面或U盘上。
2.在安全模式下先运行usbcleaner程序,在打开的usbcleaner 桌面中。
点击“全面检测”可根据提示执行,3。
在出现的“文件夹图标病毒专杀工具”中点击“开始扫描”在出现的“移动存储病毒处理模块”中选择“强制去除文件夹目录系统隐藏属性”在“询问?”中选“否”。
如何手动删除U盘病毒
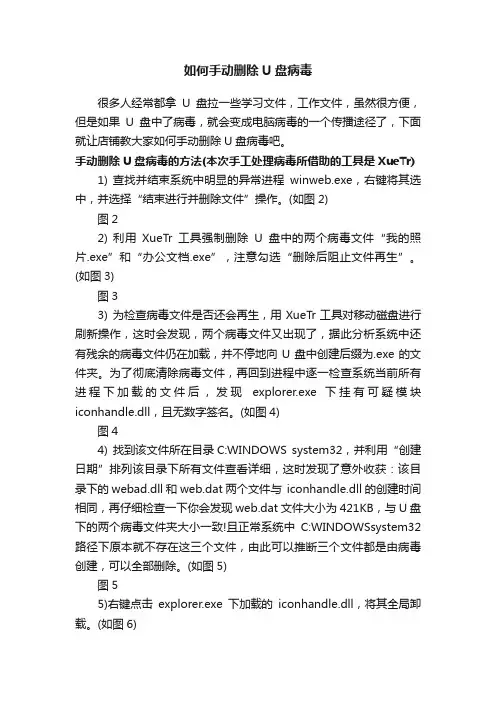
如何手动删除U盘病毒很多人经常都拿U盘拉一些学习文件,工作文件,虽然很方便,但是如果U盘中了病毒,就会变成电脑病毒的一个传播途径了,下面就让店铺教大家如何手动删除U盘病毒吧。
手动删除U盘病毒的方法(本次手工处理病毒所借助的工具是XueTr)1) 查找并结束系统中明显的异常进程winweb.exe,右键将其选中,并选择“结束进行并删除文件”操作。
(如图2)图22) 利用XueTr工具强制删除U盘中的两个病毒文件“我的照片.exe”和“办公文档.exe”,注意勾选“删除后阻止文件再生”。
(如图3)图33) 为检查病毒文件是否还会再生,用XueTr工具对移动磁盘进行刷新操作,这时会发现,两个病毒文件又出现了,据此分析系统中还有残余的病毒文件仍在加载,并不停地向U盘中创建后缀为.exe的文件夹。
为了彻底清除病毒文件,再回到进程中逐一检查系统当前所有进程下加载的文件后,发现explorer.exe下挂有可疑模块iconhandle.dll,且无数字签名。
(如图4)图44) 找到该文件所在目录C:WINDOWS system32,并利用“创建日期”排列该目录下所有文件查看详细,这时发现了意外收获:该目录下的webad.dll和web.dat两个文件与iconhandle.dll的创建时间相同,再仔细检查一下你会发现web.dat文件大小为421KB,与U盘下的两个病毒文件夹大小一致!且正常系统中C:WINDOWSsystem32路径下原本就不存在这三个文件,由此可以推断三个文件都是由病毒创建,可以全部删除。
(如图5)图55)右键点击explorer.exe下加载的iconhandle.dll,将其全局卸载。
(如图6)图6注:由于iconhandle.dll挂在explorer.exe进程下,全局卸载的时候explorer.exe进程会重启,属于正常现象,不必担心。
5) 通过XueTr工具找到上述三个可疑文件,全部选中,右键点击选择“添加到重启删除”操作,然后立即重启计算机。
你知道清除U盘病毒的方法

发现U盘中毒后,不要耽心,清除的方法有很多种。
下面电脑店官网分别向大家介绍一些比较简单的做法。
1、手工清除由于U盘病毒作用的原理是利用了自动播放autorun.inf文件来完成的,因此我们可以将其手工删除。
打开“文件夹选项”窗口,切换到“查看”标签,将“隐藏受保护的操作系统文件”项取消,然后设置“显示所有文件和文件夹”,这样我们就可以查看到磁盘根目录下的autorun.inf 文件,将其打开后,查看open行后所跟的文件,正常情况下应该为sxs.xls.exe,但也有一些变种是其它文件名称,例如tel.xls.exe、fun.xls.exe等。
首先将open行后所跟的文件删除,然后再将autorun.inf文件一并删除。
一般来说,只要有一个盘符感染,那么其它分区也会被感染,因此要对所有分区进行同样的操作。
需要注意的是,手工清除只对部分对象适用。
如果大家对系统做了备份文件,那么可以用备份文件恢复,恢复成功后的C盘则是安全的,然后在资源管理器中将其它盘的上述文件删除,这样即比较彻底。
2、杀毒软件清除其实,如果大家安装了杀毒软件,只要将病毒库升级到最新版本,一般都能够将其查杀。
另外瑞星还提供了专杀工具,大家不防试用一下。
但是很多用户反映,使用杀毒软件清除后磁盘无法打开了。
这是因为杀毒软件只清除了open 行后所跟的文件,并不能清除autorun.inf文件。
而我们双击分区时则会自动运行autorun.inf文件中open行所列的文件,而该文件被删除了自然会出错。
因此此时大家则需要使用上面介绍的手工清除的方法将autorun.inf文件删除即可。
小提示:使用上述方法清除后需要重新启动电脑方能生效。
清除U盘病毒的小技巧
清除U盘病毒的小技巧
清除U盘病毒的小技巧
U盘中毒后要怎么清除呢?除了日常接触到的杀毒软件外,我们也可以自己掌握一些清除病毒的小技巧。
这样即使杀毒软件查杀不了病毒时,我们也可免受病毒困扰。
下面就假设以您的电脑中了ravmone.exe病毒为例说一下清除U 盘病毒的小技巧。
1、打开任务管理器(ctrl+alt+del或者任务栏右键点击也可),终止所有ravmone.exe的进程。
2、进入c:windows,删除其中的ravmone.exe。
3、进入c:windows,运行regedit.exe,在左边依次点开HK_Loacal_MachinesoftwareMicrosoftwindowsCurrentVersionRu n,在右边可以看到一项数值是c:windows avmone.exe的`,把他删除掉。
4、完成后,病毒就被清除了。
而要杀掉U盘中的病毒则需要:把文件夹选项中隐藏受保护的操作系统文件钩掉,点上显示所有文件和文件夹,点击确定,然后在U 盘中会看到如下几个文件,autorun.inf,msvcr71.dl,ravmone.exe,都删除掉,还有一个后缀为tmp的文件,也可以删除,完成后,病毒就清除了。
但有时就是在删除autorun.inf,msvcr71.dl,RavMonE.exe这三个文件时,直接删可能会删不掉的,这时要先到进程管理那了先结束RavMonE.exe再删除这三个文件,如果还不行就到安全模式里删,这样就一定行。
这里要注意一下,如果进程是Ravmon.exe,那应该不是病毒,而是瑞星的程序。
这些步骤看起来有些难,只要你多积累多操作,慢慢地便会形成查杀病毒的心得。
如何安全使用U盘或清除U盘中的病
想当年Autorun类病毒还是比较猖狂的,一度成为主流的病毒传播感染方式。但是由于技术太过死板单一,随着人们安全意识的提高,autorun类病毒并不是那么简单就能为所欲为。所以后来出现了文件夹模仿者之类的病毒,这类病毒上升不到技术高度,只是伪装的比较好,有很高的迷惑性。这类病毒最显著的特征就是将U盘根目录的文件夹全部隐藏,然后创建与原有文件夹名字相同的图标为文件夹的.exe文件。也就是说你所看到的并不是文件夹,而是实实在在的.exe可执行程序(病毒)。对于这类病毒我的建议是显示文件扩展名(文件夹选项—查看—高级设置—显示已知文件类型的扩展名),因为这样当你从目录树打开U盘的时候发现你的文件夹后面还有个.exe,是不是就会有所察觉呢?通常这类文件夹模仿病毒在伪装成文件夹图标的同时也会和前面的autorun技术结合的。
所以现在我们面对的问题是如何才能将感染病毒的U盘清理干净,使他不感染别的电脑?当然首先还是应该用杀毒软件 来查一下的,但是杀毒软件毕竟有一定的滞后性,不能做到100%查杀,所以我们要学会手动解决。我一直都认为解决U盘里没有运行的病毒是最简单的事情,大家完全可以做到,所谓的XXX U盘病毒专杀都是没必要的。我们只需将U盘插入到一台干净的电脑,一定是干净的,原因不用我多说吧。我们这时候就不要进行多余的操作了,如果不小心导致病毒运行了,那就很麻烦了。然后我们依然用Winrar来客串一下病毒清理工具,相信大多数人的电脑都装了吧。然后我们从Winrar进入U盘根目录找可疑的文件,遇到autorun.inf、autorun.inf中指向的病毒实体文件(也在根目录)、文件夹图标的.exe、文件夹的快捷方式(后缀为.lnk)……这些统统都可以在Winrar内删掉。在进入U盘根目录的时候我们就看到了被隐藏正常的文件夹啦。当我们删除了哪些病毒后要做的只是将文件夹的属性改为可见的,很多软件都可以做到的。
如何使用U盘查杀病毒
如何使用U盘查杀病毒
有时候想要用U盘来查杀病毒!那么该怎么样去查杀呢?下面由店铺给你做出详细的使用U盘查杀病毒方法介绍!希望对你有帮助!
使用U盘查杀病毒方法一:
如果你现在电脑无法进入系统,你可以进入带网络的安全模式或直接进入安全模式,使用360查杀病毒。
U盘上只有一个360急救盘有系统急救箱功能在系统无法正常进行开机的情况下可以尝试使用这个工具。
本身带有一定的病毒查杀功能。
如果使用大白菜pe等只能够修复系统引导文件等不能够查杀病毒。
使用U盘查杀病毒方法二:
格式化后可以清除病毒,但是所有的资料都会清空。
建议下载腾讯电脑管家,卡巴斯基等杀毒软件尝试杀毒扫描。
避免资料丢失。
杀毒不彻底,有可能是因为病毒库没有更新,建议更新杀毒软件和病毒库后再查杀。
最好先安装杀毒软件再插入sd卡,避免感染电脑。
使用U盘查杀病毒方法三:
1、用杀毒软件进行查杀,如:百度杀毒,小红伞,卡巴斯基等杀毒软件。
2、若有顽固病毒不能清除的情况,可以重做系统然后杀毒,必要时可以格式化分区或者硬盘重新分区以达到杀毒的目的。
U盘通常杀毒方法如下:
1、用杀毒软件对U盘进行查杀,如:百度杀毒,小红伞,卡巴斯基等杀毒软件。
2、对U盘进行格式化操作,此方法可在一定程度上消除非顽固性病毒。
3、找到U盘对应的量产工具,进行量产操作,此操作能从根本上清除病毒文件。
清除U盘内的病毒只需三招
清除U盘内的病毒只需三招我们常常会在硬盘的各个分区根目录下面看到“Autorun.inf”这样的文件,并且用鼠标双击磁盘分区图标时,往往无法打开对应分区窗口;遭遇类似上述现象时,那几乎就能断定本地计算机系统已经感染了近来非常猖獗的闪盘病毒,这种病毒一般通过“Autorun.inf”文件进行传播。
当我们遇到“Autorun.inf”文件,只要我们双击闪盘分区图标时,该病毒就会通过“Autorun.inf”文件中的设置来自动激活病毒,然后将“Autorun.inf”文件同时拷贝到其他分区,导致其他分区都无法用双击鼠标的方法打开。
为了保护系统安全,本文下面就为各位献上这类病毒解除方法以及预防措施,希望下面内容能对大家有用!赤手空拳,删除“Autorun.inf”文件当计算机系统不小心感染了“Autorun.inf”文件病毒时,该病毒就会自动在本地硬盘的所有分区根目录下面创建一个“Autorun.inf”文件,该文件在默认状态下具有隐藏属性,用普通方法是无法直接将它删除掉的。
要想删除“Autorun.inf”病毒文件,我们可以按照如下方法来操作:首先用鼠标双击系统桌面中的“我的电脑”图标,在其后弹出的窗口中依次单击“工具”/“文件夹选项”菜单命令,打开文件夹选项设置窗口,单击该窗口中的“查看”标签,并在对应标签页面中选中“显示所有文件和文件夹”项目,同时将“隐藏受保护的操作系统文件”的选中状态取消掉,再单击“确定”按钮,这么一来“Autorun.inf”病毒文件就会显示在各个分区根目录窗口中了;其次用鼠标右键单击“我的电脑”窗口中的某个磁盘分区图标,从弹出的快捷菜单中执行“打开”命令,进入到该分区的根目录窗口,在其中我们就能看到“Autorun.inf”病毒文件的“身影”了;再用鼠标右键单击“Autorun.inf”文件,并执行右键菜单中的“打开”命令将“Autorun.inf”文件打开,随后我们就会看到里面的“open=xxx.exe”内容,其实“xxx.exe”就是具体的病毒名称。