
第7章网络故障检测与维护
电信网络维护及故障处理手册
电信网络维护及故障处理手册第一章电信网络维护概述 (3)1.1 维护工作的重要性 (3)1.2 维护工作的基本原则 (3)第二章网络设备维护 (3)2.1 硬件设备维护 (3)2.2 软件系统维护 (3)2.3 设备功能监控 (3)第三章网络安全维护 (3)3.1 安全策略制定 (3)3.2 安全防护措施 (3)3.3 安全事件处理 (3)第四章数据通信网络维护 (4)4.1 传输设备维护 (4)4.2 交换设备维护 (4)4.3 接入设备维护 (4)第五章网络故障分类与处理流程 (4)5.1 故障分类 (4)5.2 故障处理流程 (4)5.3 故障处理工具 (4)第六章硬件故障处理 (4)6.1 电源故障 (4)6.2 设备故障 (4)6.3 线路故障 (4)第七章软件故障处理 (4)7.1 配置错误 (4)7.2 系统故障 (4)7.3 应用故障 (4)第八章网络功能优化 (4)8.1 网络带宽优化 (4)8.2 网络延迟优化 (4)8.3 网络拥塞处理 (4)第九章网络故障案例分析 (4)9.1 硬件故障案例 (4)9.2 软件故障案例 (4)9.3 网络攻击案例 (4)第十章网络维护管理 (4)10.1 维护团队建设 (4)10.2 维护制度制定 (4)10.3 维护工作考核 (4)第十一章网络维护技术发展 (4)11.1 云计算与网络维护 (5)11.3 物联网与网络维护 (5)第十二章网络维护培训与提升 (5)12.1 培训计划制定 (5)12.2 培训方法与技巧 (5)12.3 员工职业发展路径 (5)第一章电信网络维护概述 (5)1.1 维护工作的重要性 (5)1.2 维护工作的基本原则 (5)第二章网络设备维护 (6)2.1 硬件设备维护 (6)2.2 软件系统维护 (6)2.3 设备功能监控 (7)第三章网络安全维护 (7)3.1 安全策略制定 (7)3.2 安全防护措施 (7)3.3 安全事件处理 (8)第四章数据通信网络维护 (8)4.1 传输设备维护 (8)4.2 交换设备维护 (9)4.3 接入设备维护 (9)第五章网络故障分类与处理流程 (10)5.1 故障分类 (10)5.2 故障处理流程 (10)5.3 故障处理工具 (10)第六章硬件故障处理 (11)6.1 电源故障 (11)6.2 设备故障 (11)6.3 线路故障 (12)第七章软件故障处理 (12)7.1 配置错误 (12)7.2 系统故障 (13)7.3 应用故障 (13)第八章网络功能优化 (14)8.1 网络带宽优化 (14)8.1.1 带宽概念及重要性 (14)8.1.2 带宽优化方法 (14)8.2 网络延迟优化 (14)8.2.1 网络延迟概念及重要性 (14)8.2.2 网络延迟优化方法 (14)8.3 网络拥塞处理 (15)8.3.1 网络拥塞概念及影响 (15)8.3.2 网络拥塞处理方法 (15)第九章网络故障案例分析 (15)9.2 软件故障案例 (15)9.3 网络攻击案例 (16)第十章网络维护管理 (16)10.1 维护团队建设 (16)10.1.1 团队组建 (16)10.1.2 团队培训 (16)10.1.3 团队激励 (17)10.2 维护制度制定 (17)10.2.1 网络设备管理制度 (17)10.2.2 网络安全管理制度 (17)10.2.3 故障处理制度 (17)10.3 维护工作考核 (17)10.3.1 网络运行指标 (17)10.3.2 团队协作指标 (17)10.3.3 个人能力指标 (18)第十一章网络维护技术发展 (18)11.1 云计算与网络维护 (18)11.2 大数据与网络维护 (18)11.3 物联网与网络维护 (18)第十二章网络维护培训与提升 (19)12.1 培训计划制定 (19)12.2 培训方法与技巧 (19)12.3 员工职业发展路径 (20)第一章电信网络维护概述1.1 维护工作的重要性1.2 维护工作的基本原则第二章网络设备维护2.1 硬件设备维护2.2 软件系统维护2.3 设备功能监控第三章网络安全维护3.1 安全策略制定3.2 安全防护措施3.3 安全事件处理第四章数据通信网络维护4.1 传输设备维护4.2 交换设备维护4.3 接入设备维护第五章网络故障分类与处理流程5.1 故障分类5.2 故障处理流程5.3 故障处理工具第六章硬件故障处理6.1 电源故障6.2 设备故障6.3 线路故障第七章软件故障处理7.1 配置错误7.2 系统故障7.3 应用故障第八章网络功能优化8.1 网络带宽优化8.2 网络延迟优化8.3 网络拥塞处理第九章网络故障案例分析9.1 硬件故障案例9.2 软件故障案例9.3 网络攻击案例第十章网络维护管理10.1 维护团队建设10.2 维护制度制定10.3 维护工作考核第十一章网络维护技术发展11.1 云计算与网络维护11.2 大数据与网络维护11.3 物联网与网络维护第十二章网络维护培训与提升12.1 培训计划制定12.2 培训方法与技巧12.3 员工职业发展路径第一章电信网络维护概述1.1 维护工作的重要性在当今信息化社会,电信网络已成为社会生活和经济活动的重要支柱。
通信网络故障应急处置手册
通信网络故障应急处置手册第一章网络故障应急处置概述 (2)1.1 故障分类 (3)1.1.1 硬件故障 (3)1.1.2 软件故障 (3)1.1.3 配置错误 (3)1.1.4 安全故障 (3)1.1.5 服务故障 (3)1.2 应急处置流程 (3)1.2.1 故障发觉与报告 (3)1.2.2 故障评估 (3)1.2.3 故障定位 (3)1.2.4 故障修复 (4)1.2.5 故障总结 (4)1.2.6 故障报告与跟踪 (4)第二章故障报告与初步判断 (4)2.1 故障报告流程 (4)2.2 初步判断方法 (4)第三章网络设备故障应急处置 (5)3.1 交换机故障处理 (5)3.2 路由器故障处理 (6)3.3 光纤设备故障处理 (6)第四章传输线路故障应急处置 (7)4.1 传输线路故障分类 (7)4.1.1 高压电力线路故障 (7)4.1.2 E1传输线路故障 (7)4.2 线路故障定位与处理 (7)4.2.1 高压电力线路故障定位与处理 (7)4.2.2 E1传输线路故障定位与处理 (8)第五章数据通信故障应急处置 (8)5.1 数据通信故障原因 (8)5.2 数据通信故障处理方法 (9)第六章网络安全故障应急处置 (9)6.1 网络攻击类型 (9)6.2 网络安全故障处理 (10)第七章网络服务故障应急处置 (11)7.1 服务故障分类 (11)7.2 服务故障处理流程 (11)7.2.1 故障发觉与报告 (11)7.2.2 故障定位与分析 (11)7.2.3 故障处理与恢复 (11)7.2.4 故障总结与改进 (12)第八章软件故障应急处置 (12)8.1 软件故障原因 (12)8.2 软件故障处理方法 (12)第九章硬件故障应急处置 (13)9.1 硬件故障类型 (13)9.2 硬件故障处理流程 (14)第十章网络功能故障应急处置 (14)10.1 网络功能故障原因 (14)10.1.1 硬件设备故障 (14)10.1.2 软件配置错误 (15)10.1.3 网络拥塞 (15)10.1.4 网络攻击 (15)10.1.5 第三方服务问题 (15)10.2 网络功能优化方法 (15)10.2.1 监控网络功能 (15)10.2.2 优化网络设备配置 (15)10.2.3 使用网络诊断工具 (15)10.2.4 优化网络架构 (15)10.2.5 引入容错机制 (15)10.2.6 优化应用程序 (15)10.2.7 增加网络带宽 (16)10.2.8 定期更新和维护设备 (16)第十一章故障应急预案与演练 (16)11.1 应急预案编制 (16)11.1.1 编制目的 (16)11.1.2 编制原则 (16)11.1.3 编制内容 (16)11.2 应急预案演练 (16)11.2.1 演练目的 (16)11.2.2 演练类型 (17)11.2.3 演练步骤 (17)11.2.4 演练频次 (17)11.2.5 演练要求 (17)第十二章故障恢复与总结 (17)12.1 故障恢复流程 (17)12.2 故障总结与改进 (18)第一章网络故障应急处置概述网络作为现代社会信息交流的重要载体,其稳定性对于企业和个人都。
第七章 网络安全及管理

7.7 网络故障的诊断与排除
2、分析故障现象 收集了足够的故障信息后,就可以开始从以下几个方面
对故障进行分析。 (1)检查物理连接 物理连接是网络连接中可能存在的最直接的缺陷,但它
很容易被发现和修复。物理连接包括: 从服务器或工作站到接口的连接; 从数据接口到信息插座模块的连接;
7.7 网络故障的诊断与排除
7.5 网络黑客入侵的防范
7.5.3 防范手段
防范黑客入侵不仅仅是技术问题,关键是要制定严密、 完整而又行之有效的安全策略。
它包括三个方面的手段:
(1)法律手段 (2)技术手段 (3)管理手段
7.6 防火墙
7.6.1 防火墙的概念
1、定义
防火墙(firewall)是设置在被保护网络和外部网络之间的一道屏障, 以防止发生不可预测的、潜在破坏性的侵入。
7.6 防火墙
(4) 增强的认证
增强的认证机制包含智能卡,认证令牌,生理特征(指纹)以及基于 软件(RSA)等技术,来克服传统口令的弱点。目前许多流行的增强机 制使用一次有效的口令和密钥(如SmartCard和认证令牌)。
7.6.4 防火墙的分类
防火墙有很多分类方法,每种分类方法各有特点。 基于具体实现方法分类,防火墙分为软件防火墙、硬件防火墙、专 用防火墙。 根据防火墙采用的核心技术,可分为“包过滤型”和“应用代理型” 两大类。
在对故障现象进行分析之后,就可以根据分析结果来定 位故障范围。要限定故障的范围是否仅在特定的计算机、某 一地区的机构或某一时间段中。
4、隔离故障 定位故障范围以后,就是隔离故障。这主要有以下三种 情况: (1) 如果故障影响到整个网段,则应该通过减少可能的故 障来源隔离故障。 (2) 如果故障能被隔离至一个节点,可以更换网卡,使用
电信网络故障排查与处理流程
电信网络故障排查与处理流程第一章电信网络故障概述 (2)1.1 故障分类 (2)1.2 故障影响 (2)1.3 故障处理原则 (3)第二章故障报告与初步响应 (3)2.1 故障报告流程 (3)2.2 故障初步响应 (4)2.3 故障记录与通报 (4)第三章网络故障诊断 (5)3.1 网络诊断工具 (5)3.2 网络故障诊断方法 (5)3.3 故障定位与排查 (5)第四章设备故障排查 (6)4.1 设备硬件故障排查 (6)4.2 设备软件故障排查 (6)4.3 设备故障处理策略 (7)第五章传输故障排查 (7)5.1 传输链路故障排查 (7)5.2 传输设备故障排查 (8)5.3 传输故障处理方法 (8)第六章数据库故障排查 (8)6.1 数据库功能故障排查 (8)6.1.1 检查硬件资源 (9)6.1.2 分析慢查询日志 (9)6.1.3 优化SQL语句 (9)6.1.4 调整数据库参数 (9)6.2 数据库存储故障排查 (9)6.2.1 检查磁盘空间 (9)6.2.2 分析磁盘I/O功能 (10)6.2.3 检查数据完整性 (10)6.3 数据库恢复与优化 (10)6.3.1 数据备份与恢复 (10)6.3.2 索引优化 (10)6.3.3 数据库分区 (10)6.3.4 数据库监控与预警 (10)第七章网络安全故障排查 (11)7.1 网络攻击类型分析 (11)7.2 安全故障排查方法 (11)7.3 安全故障处理策略 (12)第八章业务故障排查 (12)8.1 业务流程故障排查 (12)8.2 业务系统故障排查 (13)8.3 业务故障恢复策略 (13)第九章故障处理案例分析 (14)9.1 网络故障案例分析 (14)9.1.1 案例一:某公司内部网络瘫痪 (14)9.1.2 案例二:某校园网络频繁断网 (14)9.2 设备故障案例分析 (14)9.2.1 案例一:服务器硬件故障 (14)9.2.2 案例二:路由器故障 (15)9.3 业务故障案例分析 (15)9.3.1 案例一:某电商网站访问缓慢 (15)9.3.2 案例二:某银行ATM机无法取款 (15)第十章故障预防与优化 (15)10.1 故障预防措施 (15)10.2 网络优化策略 (16)10.3 设备维护与保养 (16)第十一章故障处理团队建设与培训 (17)11.1 团队组织结构 (17)11.2 团队培训与技能提升 (17)11.3 团队协作与沟通 (18)第十二章故障处理流程持续改进 (18)12.1 故障处理流程优化 (18)12.2 故障处理效率提升 (18)12.3 故障处理流程监控与评估 (19)第一章电信网络故障概述1.1 故障分类电信网络故障是指网络系统在运行过程中出现的异常情况,导致网络服务中断或功能下降。
华为云HCIP-第七章 云数据中心运维及故障处理
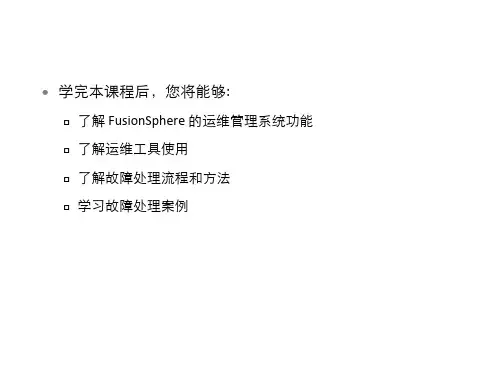
▪ 单点登录 ▪ 分权分域管理 ▪ 角色管理 ▪ 密码复杂度管理 ▪ 用户管理
运维管理(2)
FusionSphere SOI
▪ 资源管理
FC
▪ FusionCompute (FC) 维护Portal
FusionCare
▪ 健康检查 ▪ 信息收集
3
2
4
系统正常运行
1
5
UpdateTool
▪ 升级 ▪ 打补丁
VNC登录正常, 但用户无法登录?
否
是
VNC登录正常,用户虚拟机无 响应
在Portal查看虚拟机IP是否分 配正常
是否上报主机存 储链路中断告警?
是
否
业务接入交换机异常? 业务接入交换机故障点
按照告警帮助处理
是否存储接入 交换机故障?
是
否
存储接入交换机故障点
存储设备故障?
存储SAN设备故障点
大面积用户虚拟机无法访问(4)
影响:恢复过程中会停止VRM进程 ,将无法登录操作 FC。但客户虚拟机正常运行
日志管理
操作日志 运行日志
目的:审计 在FM和FC上分别操作各自的日志 过滤查询 导出 日志级别:高危、危险、一般、提示 目的:系统问题定位。故障定位时收集。 收集的节点:FM(UHM), VRM, CNA 收集工具:FusionCare
权限管理
添加用户到域
用户属于某个角色
分域管理
角色管理
密码配置
创建域 删除域 添加用户到域 移除用户 配置权限
创建角色 修改角色 删除角色
配置密码策略
用户管理
创建用户 修改用户 删除用户 锁定/解锁用户 重置密码
基于角色、分权分域的用户集中访问控制
网络故障诊断与维护的方法
t ewo k te n r lo e ainI hi p p r e efcie meh d i rp s d t a n s n it i h e o ma or — hen t r h oma p rto , t s a e ,an w fe tv t o s p o o e odig o e a d man an te n tn r l w k n
n t r d nsrtrfc s t r ew r d nsrtrn e st s n i d fs i s t c n lg n e h iu n u e ewok a miit o e . mau e n t o k a mi i ao e d o u ema y k n so kl , e h oo y a d tc nq e t e s r a a A t l o
i l g o bn gte e okm fnt n d t t n ter w t t rccl x ei c rai l n t g } hcm ii t r a u co e co hoy i epat a epr n e gn ay 南u n h n w l i ei hh i e o c . l
t
. .
ZHANG Ln - i ig j e c)p r n fIfr t nE gn e n , r iaUnv r t f a rCo sra c n l tcP we, [e at t oma o n ie r g Not Chn iesyo t n evn ya dEe r o r me o n i i h i W e ci
网络故障检测与维护ppt课件
病原体侵入机体,消弱机体防御机能 ,破坏 机体内 环境的 相对稳 定性, 且在一 定部位 生长繁 殖,引 起不同 程度的 病理生 理过程
4. ipconfig /release和ipconfig /renew
这是两个附加选项,只能在向DHCP服务器 租用其IP地址的计算机上起作用。如果我们输入 ipconfig /release,那么所有接口的租用IP地址 便重新交付给DHCP服务器(归还IP地址)。如 果我们输入ipconfig /renew,那么本地计算机便 设法与DHCP服务器取得联系,并租用一个IP地 址。请注意,大多数情况下网卡将被重新赋予 和以前所赋予的相同的IP地址。
病原体侵入机体,消弱机体防御机能 ,破坏 机体内 环境的 相对稳 定性, 且在一 定部位 生长繁 殖,引 起不同 程度的 病理生 理过程
-r count:在“记录路由”字段中记录传出和返回数据 包的路由,在一般情况下,您发送的数据包是通过一 个个路由才到达对方的,但到底是经过了哪些路由呢? 通过此参数就可以设定您想探测的经过的路由个数, 不过限制在了9个,也就是说您只能跟踪到9个路由。 在下面一段数据中,您可以看出,从笔者的计算机到 202.102.224.25地址,从上到下通过的9个路由器的IP 地址,如图3-4所示。
病原体侵入机体,消弱机体防御机能 ,破坏 机体内 环境的 相对稳 定性, 且在一 定部位 生长繁 殖,引 起不同 程度的 病理生 理过程
-l size:指定发送到目标主机的数据包的 大小。在默认的情况下Windows的Ping发送的 数据包大小为32byt,我们也可以自已定义它 的大小,但有一个大小的限制,就是最大只能 发送65500byt。因为Windows系列的系统都有 一个安全漏洞。当一次发送的数据包大于或等 于65532byt时,将可能导致接收方计算机当机。 微软公司为了解决这一安全漏洞,限制了Ping 的数据包大小。虽然微软公司已经做了此限制, 但这个参数配合其它参数以后危害依然非常强 大,比如攻击者可以通过-t参数实施Dos攻击。 例如:ping -l 65500 -t 172.16.0.88
计算机机房网络系统故障检测与维护
Ke wo d y r : N t ok e r a l s
若正常, 可断定需更换 网线来排除故障点。 则
21 .. 晶 头 故 障 2水
机房 内学 生来回走动较多,经常碰撞双绞 线使水晶头 松动或使 双绞 线不能顶 到水 晶头顶端 , 造成 网线接触不 良, 是造成不 能上 网或 网速很慢 的直接原 因, 时, 此 需用专用 压 线钳将水 晶头压紧 。 另外 , 双绞线使用 时间较长导致水晶头 被氧化的故障也不例外 , 时, 这 只能更换水 晶头加以解决。 21 .- 3交换机故障 若电脑一直使用正常, 突然 电脑都不能上 网了, 常见 的 是连接这些 电脑的交换设备有故 障。可观 察交换机上各指 示灯 的状 态, 同一交换机上 的所有 指示 灯都停止 了闪烁 , 如 说明交换机发 生了故障 ( 正常情况下交换 机的指示 灯发亮 且均 匀闪烁 )。一般 是线路受到严重 电磁 干扰 或系 统负载
维普资讯
27 0 年6月 0
电 脑 学 习
第3 期
计算机机房网络系 统故障检测与维护
朱正 红
摘 要 : 介 绍 了常 见 的 网 络 故 障 及 网 络 故 障 的 分 层诊 断 技术 。 网 络 运 行 中 常见 故 障 进 行 分 析并 加以 解 决 。 对
关键 词 : 网络系统
中 图_ 类 号 分 T3 3 P 9
网络故障
文 献 标识 码
网络检 测
计算机房
B 文 章编 号 :0 2 2 2 2 0 O — o 2 0 1 0 - 4 2( 0 7) 3 0 6 - 2
计算机网络常见故障处理及维护方法
269 两用继气器在弹簧作用下复位,关闭气源,工作气放气,离合器中的弹簧式快速放气因进气口无气,在弹簧力和气胎中气体共同作用下,使阀芯移动打开排气口,将离合器中的压缩空气放掉,绞车滚筒停止移动。
3.绞车高速升起。
主气管线中压缩空气经常闭继气器的控制气口,使阀右位工作,关闭排气口,接通气体经该阀进入快速放气阀,关闭排气口,气体经单向导气龙头及高速离合器,使滚筒高速起升,滚筒低速离合器处于放气状态。
七、两用继气器的拆检方法1.穿戴好劳动保护用品。
要做到“两穿二戴”,即穿工服、穿工鞋、戴工帽、戴手套。
任何一项操作项目,首先要进行自我保护,即穿戴好劳保用品。
2.准备工具、材料。
要准备工具如下:活动扳手250mm一把、活动扳手450mm一把、端盖扳手一把、平口螺丝刀300mm一把、台钳一台、钙基润滑脂ZG-21kg、棉纱适量、两用继气器一只。
3.拆卸操作程序说明。
(1)将两用继气器放入台钳内并夹紧。
(2)用端盖专用扳手拧卸继气器控制气入口阀盖,检查端盖上的“O”型密封圈。
(3)从阀体内取出内、外阀总成,检查内、外阀座的两个“O”型密封圈及内、外阀的磨损情况。
(4)用扳手和平口螺丝刀卸掉阀座总成的固定螺帽,取出垫片和绝缘形阀门。
(5)抽出平衡套杆及阀座,检查“O”型密封圈及平衡套复位弹簧。
(6)取出导套,检查导套孔有无堵塞。
(7)清洗内、外阀总成及附件并保养。
4.组装操作程序说明。
(1)用油盆清洗阀件。
(2)用钙基润滑脂涂抹阀件。
(3)尤其注意导套不能遗漏涂抹。
(4)将弹簧导套装在平衡套杆上。
(5)将平衡套杆送入导套,安装阀门、垫片、螺帽。
(6)将导套送入外套中。
(7)用专用扳手拧紧端盖。
5.注意事项。
(1)认真检查工具。
(2)卸端盖后必须检查密封圈。
(3)取内、外阀总成,检查密封圈,检查内、外阀表面的磨损。
(4)卸螺帽,取螺帽、垫片、取阀门,抽出阀平衡管体,检查“O”型密封圈、复位弹簧、导套、阀座。
(5)认真清洗总成及附件。
全国计算机等级考试三级网络技术知识点巩固——第7章 网络管理与网络安全
7.2 信息安全技术概述 7.2.1 信息安全的概念 信息安全要实现的目标有:真实性、保密性、完整性、可用性、不可抵赖性、可控制性、可 审查性。 7.2.2 信息安全策略 ① 先进的信息安全技术是网络安全的根本保证。 ② 严格的安全管理。 ③ 制定严格的法律法规。 7.2.3 信息安全性等级 ① 第一级为自主保护级 ② 第二级为指导保护级 ③ 第三级为监督保护级 ④ 第四级为强制保护级 ⑤ 第五级为专控保护级 7.3 网络安全问题与安全策略 7.3.1 网络安全的基本概念 网络安全是指网络系统的部件、程序、数据的安全性,它通过网络信息的存储、传输和 使用过程体现。 确保网络系统的信息安全是网络安全的目标,对网络系统而言,主要包括两个方面:信 息的存储安全和信息的传输安全。需要防止出现以下状况:①对网络上信息的监听 ②对用 户身份的假冒 ③对网络上信息的篡改 ④对发出的信息予以否认 ⑤对信息进行重放 一个完整的网络信息安全系统至少包括三类措施: ①社会的法律政策、 企业的规章制度 及网络安全教育 ②技术方面的措施 ③审计与管理措施 7.3.2 OSI 安全框架 国际电信联盟推荐方案 X.800,即 OSI 安全框架。OSI 框架主要关注三部分:安全攻击、 安全机制和安全服务。 安全攻击分两类:被动攻击(又分信息内容泄露攻击和流量分析两种)和主动攻击。主 动攻击包括对数据流进行篡改或伪造数据流,可分为 4 类:伪装、重放、消息篡改和分布式 拒绝服务。从网络高层的角度划分,攻击方法可以概括为两大类:服务供给与非服务攻击。 安全机制:用来保护系统免受侦听、组织安全攻击及恢复系统的机制成为安全机制。这 些安全机制可以分为两大类: 一类是在特定的协议层实现的, 另一类不属于任何的协议层或 安全服务。 7.3.3 网络安全模型 任何用来保证安全的方法都包含两个方面: 对发送信息的相关安全变换; 双方共享某些秘密 消息。 7.4 加密技术 7.4.1 密码学基本术语 原始的消息成为明文,加密后的消息成为密文,聪明文到密文的变换过程称为加密,从 密文到明文的变换过程称为解密。密码编码学和密码分析学统称为密码学。 1. 密码编码学 密码学系统具有以下三个独立的特征: ①转换明文为密文的运算类型 ②所用的密钥数 ③处