
OpenSSH升级
OpenSSH_6.2p2升级到OpenSSH_7.3p1 OpenSSH_6.2p2升级到OpenSSH_7.3p1 ......................................................................................... 1 前言 .................................................................................................................................................. 2 一:检查依赖软件 ........................................................................................................................... 3 #安装必要的gcc, gcc-c++编译工具以及libopenssl-devel,pam-devel,zlib-deve 3 二:安装OpenSSL ............................................................................................................................ 4 2.1.检查系统自带的openssl ................................................................................................ 4 2.2.检查openssl版本 ........................................................................................................... 4 2.3.检查openssl安装文件以及路径 ................................................................................... 4 2.4备份上述文件,/usr/bin/X11/openssl为/usr/bin/openssl的软链接 .................. 5 2.5安装zlib-1.2.8 ............................................................................................................... 5 三:升级openssl ............................................................................................................................ 6 3.1安装openssl-fips-2.0.13 ............................................................................................. 6 3.2 检查安装好后的目录文件 ............................................................................................. 6 3.3安装openssl-1.0.2h ....................................................................................................... 7 3.4查看安装好的/usr/local/openssl目录文件 ............................................................... 7 3.5 查看/etc/ssl目录 ........................................................................................................ 7 3.6配置升级后的openssl的相关目录(链接openssl程序) ........................................ 8 3.7查看升级的openssl版本 ................................................................................................ 8 四:卸载系统原有的OpenSSH ........................................................................................................ 9 4.1停止sshd服务 .................................................................................................................. 9 4.2卸载openssh ..................................................................................................................... 9 五:升级OpenSSH ............................................................................................................................ 9 5.1安装openssh7.3p1 ........................................................................................................... 9 5.2 查看升级后的版本 ....................................................................................................... 10 5.3 拷贝sshd启动脚本,contrib/目录下对应系统的启动脚本 ................................. 10 5.4启动并设置开机启动 ...................................................................................................... 10 5.5修改sshd 文件 ............................................................................................................... 10 六:升级过程可能会出现的经典错误 ......................................................................................... 11 6.1编译openssh时,出现找不到pam-devel ................................................................... 11 6.2编译过程中出现libpam missing ................................................................................. 11 6.3编译过程出现host-key Error 255 ............................................................................. 12 6.4编译过程中出现错误configure: error: *** Can't find recent OpenSSL libcrypto (see config.log for details) *** ................................................................................. 12 6.5编译openssh依赖的是openssl是老版本 .................................................................. 12 6.7升级后ssh无法正常登录 .............................................................................................. 13 前言 OpenSSH概念: OpenSSH是实现远程控制、远程加密传输数据的安全的网络连接工具,也就是为我们提供ssh服务的程序。SSH由服务端和客户端组成,服务端是一个守护进程(sshd),在后台运行并响应客户端的连接请求;客户端包含ssh(openssh-clients)、scp、rsync、slogin、sftp等应用程序。 SSH服务本身提供了一种安全加密的数据传输方式。在一些比较旧的Linux系统版本中,多数是openssh 5版本。而目前OpenSSH已更新到OpenSSH 7.X版本,修复许多存在的安全漏洞,也是较为安全的版本。OpenSSH官网:http://www.openssh.com
系统要求:SUSE Linux Enterprise Server 11 SP3 (x86_64) 安装软件包前提准备:
Linux下升级OpenSSL和OpenSSH

Linux下升级OpenSSL和OpenSSH一、安装前的准备1.本次用到的软件包都是目前最新版本:zlib-1.2.8.tar.gzopenssl-1.0.1e.tar.gzopenssh-6.2p2.tar.gz2.开启Telnet远程登录,避免操作过程中SSH服务意外中断。
.2.1 vim /etc/xinetd.d/krb5-telnet文件(版本不同文件名是不同的,有的版本为telnet) service telnet{flags = REUSEsocket_type = streamwait = nouser = rootserver = /usr/kerberos/sbin/telnetdlog_on_failure += USERIDdisable = no //将yes改为no,即启用telnet服务}2.2 重启xinetd服务,启动telnet:# /etc/init.d/xinetd restart2.3 查看telnet服务是否已经打开# netstat -ntup | grep :23然后可以通过telnet连接到服务器,进行软件升级.2.4备份sshd脚本#cp /etc/init.d/sshd /root/二、安装升级Openssh1.在安装之前需要卸载系统里原Openssh 相关包:rpm –qa|grep openssh //查询系统原安装的openssh包,全部卸载。
#rpm -e openssh openssh-server openssh-clients openssh-askpass --nodeps注:这个根据情况进行选择,不做也可2.解压安装zlib包:tar -zxvf zlib-1.2.8.tar.gzcd zlib-1.2.8./configuremakemake install3.解压安装openssl包:#tar -zxvf openssl-1.0.1e.t ar.gz#cd openssl-1.0.1e#./config shared zlib#make#make test#make installmv /usr/bin/openssl /usr/bin/openssl.bakmv /usr/include/openssl /usr/include/openssl.bak //有些版本这个目录下没有opensslln -s /usr/local/ssl/bin/openssl /usr/bin/opensslln -s /usr/local/ssl/include/openssl /usr/include/openssl //没有这个目录的也要做上这个链接.4. 配置库文件搜索路径# echo "/usr/local/ssl/lib" >> /etc/ld.so.conf# /sbin/ldconfig -v# openssl versionOpenSSL 1.0.1e 11 Feb 20135.解压安装openssh包:先将将/etc/ssh的文件夹备份:#mv /etc/ssh /etc/ssh_bak //必须做,因为编译过程中会生成新的配置文件和密钥文件. # tar -zxvf openssh-6.2p2.tar.gz#cd openssh-6.2p2#./configure --prefix=/usr --sysconfdir=/etc/ssh --with-zlib --with-ssl-dir=/usr/local/ssl --with-md5-passwords --mandir=/usr/share/man#make#make install三、查看版本并启动服务#ssh -vOpenSSH_6.2p2, OpenSSL 1.0.1e 11 Feb 2013 //可以看到openssh和openssl已经为最新版本#cp /root/sshd /etc/init.d/#/etc/init.d/sshd start //启动服务#chkconfig --list|grep sshd //添加到服务器#netstat -tnlp | grep :22 //查看服务端口是否在侦听用ssh工具连接系统看是否正常登陆。
AIX6.1升级openssh
AIX6.1升级openssh关于AIX 6.1的Openssh升级步骤的说明需要用到的工具有SecureCRTSecureFX升级文件包括Openssh-6.6p1-11.31.sd.gzOpenssl-1.0.1i-11.31.sd.gzZlib-1.2.8-11.31.sd.gz1、检查ssh版本sshd空格-version2、通过secureFX将文件传送至某文件夹记录下文件夹地址3、进入该设备4、进入该文件夹后解压缩三个文件gzip –d openssh-6.6p1-11.31.sd.gzgzip –d openssl-1.0.1i-11.31.sd.gzgzip –d zlib-1.2.8-11.31.sd.gz5、设置一个安装文件存放的目录举例:mkdir空格/home/test/upload/ssh/ssh66、将安装文件拷贝至安装文件存放的目录hostname#swcopy -v -s 解压缩目录/openssl-1.0.1i-11.31.sd openssl @/home/test/upload/ssh/ssh6hostname#swcopy -v -s 解压缩目录/zlib-1.2.8-11.31.sd zlib @ /home/test/upload/ssh/ssh6hostname#swcopy -v -s 解压缩目录/openssh-6.6p1-11.31.sd openssh @/home/test/upload/ssh/ssh67、为了避免意外,暂时开启T elnet服务hostname#vi /etc/inetd.conf 去掉配置文件中telnet前的#,然后重启进程。
vi进入后,点i进入插入模式,光标到需要删除的#前,点x点ESC,输入:wq,保存并退出。
hostname #/sbin/init.d/inetd stop //关闭进程hostname #/sbin/init.d/inetd start //重启进程-hostname#- hostname#ps -ef | grep sshipnet 10151 9743 2 13:41:16 pts/2 0:00 grep sshipnet 9741 9721 0 13:33:17 ? 0:00 sshd: ipnet@pts/2root 9721 9715 0 13:33:02 ? 0:00 sshd: ipnet [priv]root 9715 1 0 13:32:45 ? 0:00 /opt/ssh/sbin/sshd - hostname#kill -HUP 9715//找到/opt/ssh/sbin/sshd的进程,并结束ssh进程8、删除之前安装的openssh openssl zlibhostname#swremove空格选择需要删除的,TAB切换到菜单,在actions菜单下选择remove,然后file,exit退出9、安装新版SSH,SSL和ZLIBhostname#swinstall -s /home/test/upload/ssh/ssh6选中需要安装的三个文件,在actions里面选择install查看sshd数位版本hostname# file /usr/local/sbin/sshdhostname# ldd /usr/local/sbin/sshd第一次做可能会遇到找不到libz.so的情况,这时可以做一个链接hostname# ln空格–s空格/usr/local/lib/libz.so空格/usr/lib/hpux64/10、查看并停掉旧的ssh服务hostname# ps -ef | grep inetdroot 22351 21699 1 15:21:27 pts/1 0:00 grep sshroot 21685 9715 0 15:08:23 ? 0:00 sshd: boco4A [priv]root 9715 1 0 13:32:45 ? 0:00 /opt/ssh/sbin/sshdboco4A 21687 21685 0 15:08:23 ? 0:00 sshd: boco4A@pts/1 hostname# kill -9 971511、移除旧的启动程序,链接新的程序hostname#mv空格/opt/ssh/sbin/sshd空格/opt/ssh/sbin/sshd_20151103 //扔到旧的hostname#ln空格-s空格/usr/local/sbin/sshd空格/opt/ssh/sbin/sshdhostname#mv /usr/bin/ssh /usr/bin/ssh_oldhostname#ln -s /usr/local/bin/ssh /usr/bin/ssh12、启动ssh服务hostname#/opt/ssh/sbin/sshd13.运行ssh-keygen 生成私钥和密钥hostname #ssh-keygen -f /usr/local/etc/ssh_host_rsa_keyhostname#ssh-keygen -f /usr/local/etc/ssh_host_dsa_keyhostname#ssh-keygen -f /usr/local/etc/ssh_host_ecdsa_key14.查看ssh版本hostname#sshd –version15.关闭telnet服务。
总结-OpenSSH升级-Ubuntu

出现以下错误:
configure: error: *** Can't find recent OpenSSL libcrypto (see config.log for details) ***
解决方式如下:
添加参数,重新安装OpenSSL,之后正常安装OpenSSH即可。具体如下:
/zlib-1.2.8# make#编译
/zlib-1.2.8# makeinstall#编译安装
3.5.2
# tar -xvzf openssl-1.0.1h.tar.gz#解压缩
# cd openssl-1.0.1h#进入目录
/openssl-1.0.1h# ./config --prefix=/usr/local/openssl#检查配置
...done.
3.7
# /usr/local/bin/ssh -V
OpenSSH_6.5p1, OpenSSL 1.0.1h 5 Jun 2014
3.8
确保OpenSSH升级可用之后,为了保障系统的安全,建议将telnet删除,以免造成安全漏洞,删除telnet只需要将其对应的deb包删除即可,如下:
登陆ssh后进行以下操作。
# vi /etc/init.d/sshd#修改sshd的路径
:%s#/usr/sbin#/usr/local/sbin#g#执行修改命令
:wq#保存配置文件
#update-rc.d sshd defaults#开机启动设置
# service sshd restart
* Restarting OpenBSD Secure Shell server sshd
升级openssl和openssh版本
升级openssl和openssh版本⼀、安装telnet-server服务(建议安装)1、查看系统是否已安装telnet-server,linux系统上默认已经安装telnet-client(或telnet),⽽telnet-server需要⼿动安装。
rpm -qa | grep telnettelnet-0.17-39.el5telnet-server-0.17-39.el52、若没有安装telnet-server,需安装telnet-serveryum install telnet-server3、编辑/etc/xinetd.d/telnet, 将其中的 disable = yes 的yes改为no.4、激活xinetd服务service xinetd restart或:/etc/rc.d/init.d/xinetd restart⼆、下载系统升级所需包1、下载telnet-server包(建议使⽤yum安装)wget http://202.107.70.26/cdkey/telnet-server-1.2-134.22.x86_64.rpm2、下载openssh包wget /pub/OpenBSD/OpenSSH/portable/openssh-7.5p1.tar.gz3、下载zlib包wget https:///projects/libpng/files/zlib/1.2.8/zlib-1.2.8.tar.gz --no-check-certificatewget http://202.107.70.26/cdkey/zlib-1.2.8.tar.gz4、下载openssl包(建议下载⾼版本)wget https:///source/openssl-1.1.0h.tar.gz --no-check-certificatewget /source/openssl-1.0.1h.tar.gzwget https:///source/old/1.0.2/openssl-1.0.2h.tar.gz --no-check-certificatewget https:///source/openssl-1.0.2o.tar.gz --no-check-certificate5、下载openssl-fips(建议下载⾼版本)wget /source/openssl-fips-2.0.5.tar.gzwget https:///source/openssl-fips-2.0.16.tar.gz --no-check-certificate三、升级openssl版本1、编译安装zlib-1.2.8.tar.gztar zxvf zlib-1.2.8.tar.gzcd zlib-1.2.8./configuremake && make install2、编译安装openssl-fips-2.0.16.tar.gztar -zxvf openssl-fips-2.0.16.tar.gzcd openssl-fips-2.0.16./configmake && make install3、编译安装openssl-1.0.2o.tar.gztar -zxvf openssl-1.0.2o.tar.gzcd openssl-1.0.2o./config fips --sharedmake && make install4、备份旧版opensslmkdir -p /opt/openssl_oldmv /usr/bin/openssl /opt/openssl_old/5、替换新版opensslln -s /usr/local/ssl/bin/openssl /usr/bin/opensslll /usr/bin/openssllrwxrwxrwx 1 root root 26 Jun 30 20:55 /usr/bin/openssl -> /usr/local/ssl/bin/openssl6、检查更新后的OpenSSL版本注意:虽然升级了OpenSSL,可是使⽤rpm -q openssl查看版本是,还是旧版(因为rpm只能管理rpm包),所以查看openssl版本还是要以openssl version -a命令为准。
升级ssh修复CVE-2023-48795漏洞

升级ssh修复CVE-2023-48795漏洞一、升级openssl1、卸载opensshyum -y remove opensshyum -y remove openssl2、安装相关依赖包yum -y install pam pam-devel zlib zlib-devel openssl-devel3、将文件放到/usr/local并解压tar -zxvf openssl-1.1.1w.tar.gz4、编译安装#进入Openssl目录cd /usr/local/openssl-1.1.1w#编译安装./config shared --prefix=/usr/local/opensslmake -j 4make install5、做软连接echo "/usr/local/openssl/lib/" >> /etc/ld.so.conf#加载配置文件ldconfig#做软链接ln -s /usr/local/openssl/bin/openssl /usr/bin/openssl6、查看openssl版本openssl version#若为OpenSSL 1.1.1w 11 Sep 2023 则证明升级成功二、升级openssh1、查看当前OpenSSH包rpm -qa | grep openssh2、查看当前OpenSSH版本ssh -V3、上传OpenSSH并解压到/usr/local下tar -zxvf openssh-9.6p1.tar.gz#进入OpenSSH目录cd /usr/local/openssh-9.6p1#编译安装./configure --sysconfdir=/etc/ssh --with-zlib --with-ssl-dir=/usr/local/openssl make -j 4make install4、授权chmod 600 /etc/ssh/*5、复制配置文件#执行以下命令时,必须全部执行成功,否则影响最终结果cp -rf /usr/local/sbin/sshd /usr/sbin/sshdcp -rf /usr/local/bin/ssh /usr/bin/sshcp -rf /usr/local/bin/ssh-keygen /usr/bin/ssh-keygencp -ar /usr/local/openssh-9.6p1/contrib/redhat/sshd.init /etc/init.d/sshdcp -ar /usr/local/openssh-9.6p1/contrib/redhat/sshd.pam /etc/pam.d/sshd.pam6、配置sshd自动启动,生成服务配置文件,并重启服务#启用sshd自动启动systemctl enable sshd#重启服务systemctl restart sshd#查看状态systemctl status sshd7、验证结果ssh -VOpenSSH_9.6p1, OpenSSL 1.1.1w 11 Sep 20238、如果ssh登录不上去修改/etc/ssh/sshd_configPermitRootLogin yesPubkeyAuthentication yes。
Linux升级OpenSSH和OpenSSL,解决XMSSKey解析整数溢出漏洞、Open。。。
Linux升级OpenSSH和OpenSSL,解决XMSSKey解析整数溢出漏洞、Open。
OpenSSH和OpenSSLOpenSSLOpenSSL其实是⼀个开源的C函数库,多⽤于加密依赖,很多程序的编译,需要OpenSSL作为依赖包。
OpenSSHOpenSSH 是 SSH (Secure SHell) 协议的免费开源实现,类似于OpenJDK和OracleJDK的区别。
需要⽤到OpenSSL的函数库,所以在更新OpenSSH前,最好先更新OpenSSL。
SSH协议族可以⽤来进⾏远程控制, 或在计算机之间传送⽂件。
相对于传统⽅式,OpenSSH提供了服务端后台程序和客户端⼯具,并且加密远程控制和⽂件传输过程中的数据。
简单地说,⽇常使⽤OpenSSH:远程控制服务器端,如:远程登录访问Linux的Terminal。
且过程中加密传输。
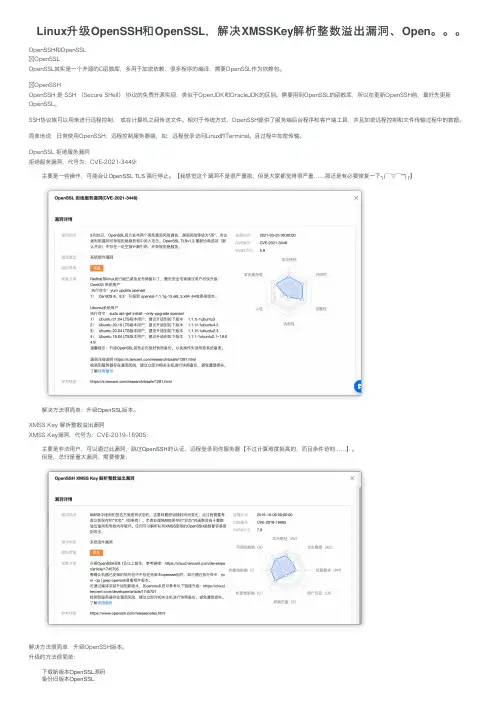
OpenSSL 拒绝服务漏洞拒绝服务漏洞,代号为:CVE-2021-3449:主要是⼀些操作,可能会让OpenSSL TLS 强⾏停⽌。
【我感觉这个漏洞不是很严重啦,但是⼤家都觉得很严重……那还是有必要修复⼀下╮( ̄▽ ̄"")╭】解决⽅法很简单:升级OpenSSL版本。
XMSS Key 解析整数溢出漏洞XMSS Key漏洞,代号为:CVE-2019-16905:主要是⾮法⽤户,可以通过此漏洞,跳过OpenSSH的认证,远程登录到你服务器【不过计算难度挺⾼的,⽽且条件苛刻……】。
但是,总归是重⼤漏洞,需要修复:解决⽅法很简单:升级OpenSSH版本。
升级的⽅法很简单:下载新版本OpenSSL源码备份旧版本OpenSSL编译安装新版本OpenSSL下载新版本OpenSSL源码这边推荐下载地址:⽐如,我这边下载openssl-1.1.1k.tar.gz。
到Linux控制台内,使⽤wget下载即可(你也可以使⽤宝塔等软件下载,但是记得权限问题):wget 'https:///source/openssl-1.1.1k.tar.gz'之后,我们解压这个tar.gz⽂件夹,并进⼊:# 使⽤tar⼯具包解压tar -xf openssl-1.1.1k.tar.gz# 进⼊⽂件夹cd openssl-1.1.1k备份旧版本OpenSSL为了避免编译过程中,出现意外(如:远程SSH突然断连,导致编译失败);我们提前备份旧版本OpenSSL,给回滚“留条路”(如果你之前都没有安装OpenSSL,这步可以跳过):# 备份OpenSSL到⽤户⽬录,并重命名为openBakmv openssl ~/openBak编译安装新版本OpenSSL刚刚我们已经在新的OpenSSL⽬录,所以我们可以直接开始编译。
OpenSSH升级步骤
一、升级OpenSSH1.安装GCC (安装光盘)进入命令模式挂载光驱mount /dev/cdrom /mnt 将光驱挂载到了mnt 目录Cd /mnt/Server 进入光驱目录1)rpm -ivh ./kernel-headers-2.6.18-53.el5.86-64.rpm2)rpm -ivh ./glibc-headers-2.5-18.86-64.rpm3)rpm -ivh ./glibc-devel-2.5-18.86-64.rpm4)rpm -ivh ./gcc-4.1.2-14.el5.86-64.rpm2.升级Zlib1)下载最新版本Zlib 官方网站:/# cd /usr/local/src# wget -c /zlib-1.2.8.tar.gz2)编译安装Zlib# tar xzvf zlib-1.2.8.tar.gz# cd zlib-1.2.8# ./configure --prefix=/usr/local/zlib# make# make install3.升级OpenSSL1)下载最新版本OpenSSL 的官方网站:# cd /usr/local/src# wget -c /source/openssl-1.0.1e.tar.gz2)编译安装OpenSSL# tar xzvf openssl-1.0.1e.tar.gz# cd openssl-1.0.1e# ./config --prefix=/usr/local/openssl# make# make test# make installmake test(这一步很重要哦!是进行SSL 加密协议的完整测试,如果出现错误就要一定先找出哪里的原因,否则一味继续,可能最终导致SSH 不能使用,后果很严重的!)4.升级OpenSSH1)下载最新版本OpenSSHOpenSSH 的官方网站:# cd /usr/local/srcftp:///pub/OpenBSD/OpenSSH/portable 下载2)编译安装OpenSSH# tar xzvf openssh-6.3p1.tar.gz# cd openssh-6.3p1# ./configure --prefix=/usr --sysconfdir=/etc/ssh --with-pam --with-zlib=/usr/local/zlib --with-ssl-dir=/usr/local/openssl --with-md5-passwords3)提示出现OpenSSL headers missing错误,需安装zlib-devel、keyutils-libs-devel、e2fsprogs-devel、libsepol-devel、libselinux-devel、krb5-devel、OpenSSL-devel提示出现pam headers not found时需安装pam-devel4)#make#make install#vi /etc/ssh/sshd_config找到:#Protocol 2,1修改为:Protocol 2这样就禁用了ssh v1 协议,只使用更安全的ssh v2 协议。
CentOS 6.8离线升级OpenSSH 8.2
下载OpenSSH(https://ww/),最新为8.INSTALL文得知安装需要满足以下Zlib 1.1.4或更高版本;lib crypto(LibreSSL或Open或1.1.0g以版本)。
Zlib(https://当前最新版为OpenSSL(https: ///source/),/etc/init.d/dbus 启动服务后,服务器会再次进入图形界面。
两台服务器交替重新当两台群集的心跳线断开后就会出现这种情况,应当前最新版本为1.1.1g,查除上述要求外,要:Perl模块Text::Template,其他的一些要求。
4.下/src/)新版为perl-5.30.2,服务器perl不下载。
5.下::Template(https://meta //)1.1g源码中包含了此模块,可以不下载。
安装gcc查看服务器上没有安装gcc,可用件或光盘作这是最方便的安装方式,会解决所有依赖关系。
注正确配置后,联网不能安装文件/etc/yum.repos.d/ CentOS-Media.repomount-o loop6.8-x86_64-bin-DVD1.iso/etc/ssh/* ///备份系`rpm -qa |//卸载系rm -rf /etc/ssh //删除系统原有的配置OpenSSH./configure --prefix=/--sysconfdir=/--with-ssl-dir=/ln -s /opt/ssh/bin/ssh创建新编译/opt/ssh/bin//usr/bin/ //软链接ssh –V //查看Open定安装目指定配置--with-ssl-dir=DIROpenSSL库的安装目录。
3.配置cp contrib/redhat/ sshd.initsshd //文件chkconfig//添加sshdc h k c//设置sshdln -ssshd /usr/sbin/建sshd软链接v i/config //去掉以下prohibit-passwordyes(默认录),最后保存退出。
OPENSSH5.0升级6.0操作手册
OPENSSH5.0 版本升级6.0操作手册一.升级前准备1。
首先在官网上下载SSH安装所需依赖包,一般三个包就可以了zlib-1。
2.5.tar.gzopenssl—1.0。
1e。
tar。
gzopenssh—6.6p1。
tar.gz2.启用TELNET,或VNC工具连接避免SSH升级失败后无法远程操作一般linux服务器默认是安装TELNET的,可以通过命令查看Rpm —qa |grep telnet如已安装,更改配置启用TELNETvi /etc/xinetd.d/telnetdisable = noservice xinetd restart/etc/securetty加入pts/0pts/1pts/2pts/3/etc/pam。
d/login文件注释掉:#auth [user_unknown=ignore success=ok ignore=ignore#auth_err=die default=bad] pam_securetty.so 如有注释,无请忽略至此telnet服务已启用,在另台机做测试,如果无TELNET服务,请安装TELNET包后在进行SSH 升级二.ssh程序升级1.备份启动脚本,以及ssh服务主配置目录# cp /etc/init.d/sshd /ssh5bak# cp /etc/ssh /ssh5bak2.解压安装zlib# tar -zxf zlib—1.2。
5.tar.gz //首先安装zlib库,否则会报zlib.c错误无法进行# cd zlib—1.2。
5# 。
/configure -—shared# make && make install3.解压安装openssl包:# tar —zxf openssl—1.0.1。
tar.gz# cd openssl-1。
0。
1# ./config share# make# make test# make install# mv /usr/bin/openssl /usr/bin/openssl.OFF# mv /usr/include/openssl /usr/include/openssl.OFF//该步骤可能提示无文件,忽略即可# ln —s /usr/local/ssl/bin/openssl /usr/bin/openssl# ln -s /usr/local/ssl/include/openssl /usr/include/openssl//移走原先系统自带的openssl,将自己编译产生的新文件进行链接.4.配置库文件搜索路径# echo ”/usr/local/ssl/lib" 〉> /etc/ld。
升级openssh-6.6操作方法
第一步准备安装包将所需安装包上传到服务器zlib-1.2.8.tar.gzopenssl-1.0.1.tar.gzopenssh-6.6p1.tar.gz选择telnet进行远程操作第三步程序升级1、停止SSHD服务# /sbin/service sshd stop2、备份启动脚本# cp /etc/init.d/sshd /root/3、卸载系统里原有Openssh# rpm –qa|grep openssh //查询系统原安装的openssh包,全部卸载。
# rpm -e openssh --nodeps# rpm -e openssh-server --nodeps# rpm -e openssh-clients --nodeps# rpm -e openssh-askpass4、解压安装zlib包:# tar -zxvf zlib-1.2.8.tar.gz //首先安装zlib库,否则会报zlib.c错误无法进行# cd zlib-1.2.8# ./configure# make&&make install5、解压安装openssl包:# tar -zxvf openssl-1.0.1g.tar.gz# cd openssl-1.0.1g# ./config shared zlib# make# make test# make install# mv /usr/bin/openssl /usr/bin/openssl.OFF# mv /usr/include/openssl /usr/include/openssl.OFF//该步骤可能提示无文件,忽略即可# ln -s /usr/local/ssl/bin/openssl /usr/bin/openssl# ln -s /usr/local/ssl/include/openssl /usr/include/openssl//移走原先系统自带的openssl,将自己编译产生的新文件进行链接。