
VLAN Range功能介绍
VLAN Range功能介绍
1 VLAN Range功能介绍
R62的VLAN RangeMA5680TV800R006C02及其以后版本支持vlan-range功能,与V800R105的粗流功能一样,可以对同一PON口下的所有ont同时设置C-vlan区间。
在V800R105上粗流功能主要解决业务流规格不能满足业务需求问题,在V800R006C02及其以后版本中,普通模式下EPBC和EPBD单板的业务流规格可以满足业务需求,推荐使用普通模式。
如果不使用普通模式,在EPBC和EPBD单板上开启vlan-range功能使用vlan-range 模式,则需要注意单板下不同ont的C-vlan不能相同的限制。
普通模式不存在该限制。
2 VLAN Range功能配置步骤
➢打开PON板vlan-range功能,默认为关闭状态
huawei(config-if-epon-0/3)#vlan-range enable
➢创建vlan-range业务流
huawei(config)#service-port vlan 100 epon 0/3/1 ont all multi-service user-vlan 2 to 512
3 VLAN Range功能注意事项
3.1 注意事项
对于H801EPBA单板,在PON口设置为tag-based-vlan方式且打开VLAN Range特性时,在同一个PON口下当SVLAN相同时可给多个ONT配置user-vlan相同的业务流(包括QinQ及common流)。
在对于H802EPBC及H802EPBD单板,在PON口打开VLAN Range 特性时,在同一个PON口下多个ONT不能配置user-vlan相同的业务流。
3.2 原因
H802EPBC及H802EPBD硬件限制,启动了VLAN Range特性后,同一个PON口下当SVLAN相同时各ONT的业务流的user-vlan不能相同。
3.3 影响和风险
MA5680T V800R105升级到V800R006C02后,如果如扩容EPON端口采用H802EPBC 和H802EPBD单板,在配置同一PON板下user-vlan相同的业务流时会有如下现象:
将只能创建成功第一条流,其他的流创建失败
vlan 3050 smart
vlan attrib 3050 common
service-port vlan 3035 epon 0/11/0 ont 0 multi-service user-vlan 3035
//用于ONT 0的(语音或者组播)业务,成功
service-port vlan 3035 epon 0/11/1 ont 1 multi-service user-vlan 3035
//用于ONT 1的(语音或者组播)业务,失败
Failure: Configuring the board fails
如果存在上述数据配置(同一PON板下SVLAN相同,user-VLAN相同的common或者QinQ业务流),EPBC/EPBD不能使用VLAN Range功能。
4 VLAN Range功能使用限制
1、VLAN Range只能用于tag-based-vlan方式
2、VLAN Range业务流的Tag切换模式只能为Add,不支持修改
3、VLAN Range业务流的S-VLAN必须为QinQ或Stacking VLAN
4、VLAN Range业务流的S-VLAN转发模式必须为VLAN+MAC转发模式,不能为S+C
转发模式
5、VLAN Range业务流的流分类类型只能为by VLAN,流参数只能为C-VLAN,不能
是other-all或untag 业务流
6、同一PON口上,VLAN Range流和普通流的CVLAN不允许重复或部分重复
7、VLAN Range业务流,不占ONT上的业务流规格,但占PON口、单板、系统规格
8、当VLAN Range业务流下存在子流时,不允许删除VLAN Range流
9、VLAN Range业务流,不支持配置MAC地址最大学习数
10、VLAN Range业务流下的子流,不支持配置DHCP Option82
11、VLAN Range业务流下的子流,不支持配置PITP
12、单板上存在业务流时,不允许切换单板的VLAN Range模式
13、H801EPBA不支持common单业务流
14、VLAN Range业务流,支持DHCP Option82
15、VLAN Range业务流,支持PITP
16、VLAN Range业务流下的子流,支持组播用户
17、VLAN Range业务流下的子流,支持静态MAC
18、VLAN Range业务流下的子流,支持配置MAC最大学习数
5 VLAN Range现网应用方案
1、原R105版本使用粗流的H801EPBA业务板升级到R62后采用VLAN Range功能继
续支持;
2、如果在新增局点和扩容时使用的是H802EPBC、H802EPBD单板,不建议使用VLAN
Range功能,这两种单板的流规格满足应用需求,建议全部用细流进行数据配置;
3、后期采用完整方案替换。
华为交换机range用法
华为交换机range用法华为交换机range用法是一种非常实用的功能,可以为多个端口设置相同的属性,大大提高设备配置的效率。
可以使用range命令快速设置多框架的端口特性。
Range命令使用方法提供网络工程师们积极和快速的部署网络设备。
1.将多框架的端口特性归纳为一组:首先,打开华为交换机,登录之后在命令行界面输入“display range”,可以看到我们想要进行配置的框架以及框架内的端口信息,然后可以根据需求,设定一组range,让所有的端口具有相同的特性,让维护和管理变得更加简单、高效。
2.为range组设置端口特性:关于range组的设置,可以使用“configure terminal”命令进入配置模式,输入“interface range range-name”进入range组,然后开始设置各种端口特性。
例如我们可以输入“switchport mode access”将端口设置为访问端口,还可以输入“sp anning-tree portfast”使端口加快STP学习,“portsecurity enable”使端口开启安全模式等等。
最后,输入“exit”退出range组,提交修改,就可以实现在多框架下,多端口同时设置特性的功能。
3.使用丰富的命令灵活地配置range组:除了上面提到的部分,在range组中我们还可以使用多种命令灵活地进行端口的配置,例如“ip address”命令可以设置端口的IP地址,“link-type”命令可以设置端口的链路类型,“port monitoring”可以开启端口的监控等等。
在此可以体会到range命令的强大,它不仅可以使我们快速地进行配置,还可以使得我们对设备的配置更加灵活、多样化,让我们更好地提高网络的效率。
VLAN的功能、应用及特点

VLAN的功能、应用及特点VLAN(Virtual Local Area Network)的中文名为"虚拟局域网"。
VLAN是一种将局域网设备从逻辑上划分成一个个网段,从而实现虚拟工作组的新兴数据交换技术。
这一新兴技术主要应用于交换机和路由器中,但主流应用还是在交换机之中。
但又不是所有交换机都具有此功能,只有VLAN协议的第三层以上交换机才具有此功能,这一点可以查看相应交换机的说明书即可得知。
IEEE于1999年颁布了用以标准化VLAN实现方案的802.1Q协议标准草案。
VLAN技术的出现,使得管理员根据实际应用需求,把同一物理局域网内的不同用户逻辑地划分成不同的广播域,每一个VLAN都包含一组有着相同需求的计算机工作站,与物理上形成的LAN有着相同的属性。
由于它是从逻辑上划分,而不是从物理上划分,所以同一个VLAN内的各个工作站没有限制在同一个物理范围中,即这些工作站可以在不同物理LAN网段。
由VLAN的特点可知,一个VLAN内部的广播和单播流量都不会转发到其他VLAN中,从而有助于控制流量、减少设备投资、简化网络管理、提高网络的安全性。
一、VLAN的功能:1.控制广播域的范围利用VLAN可以建立隔离机制,防止网络间的过量广播。
使用VLAN后,通过限制一个VLAN中的设备的数量,VLAN内的广播率便可受到控制,一个VLAN中的广播不会送到该VLAN之外。
同样,同组的端口不会收到其他VLAN产生的广播,这样可以减少广播的数量,释放带宽给需要的应用。
2.网络安全因为一个VLAN就是一个单独的广播域,VLAN之间相互隔离,大大地提高了网络的安全保密性。
网络管理人员能够限制VLAN中的用户的数量,禁止用户未经允许而访问VLAN中的应用。
交换端口可以基于应用类型和访问特权来进行分组,使被限制的应用程序和资源能够处于安全的VLAN中。
此外,数据包要跨越VLAN到达另一个VLAN,必须使用三层路由功能。
Cisco防火墙模块安装配置手册
WS-SVC-FWM-1
Serial No. SAD062302U4
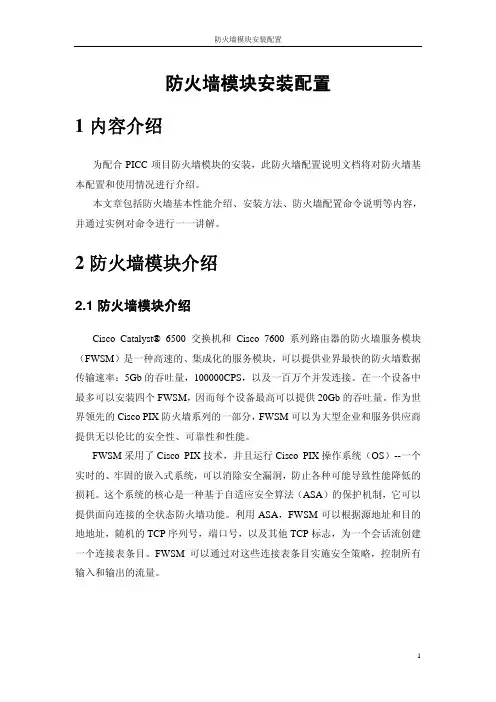
例如,刚才我们查看的防火墙模块是在 Mod 4 上,我们就可以输入登陆防火 墙
Router# session slot 4 processor 1
第三步,输入登陆密码默认是 cisco
password:
第四步,输入 enable 密码,默认没有密码
防火墙模块安装配置
防火墙模块安装配置
1 内容介绍
为配合 PICC 项目防火墙模块的安装,此防火墙配置说明文档将对防火墙基 本配置和使用情况进行介绍。
本文章包括防火墙基本性能介绍、安装方法、防火墙配置命令说明等内容, 并通过实例对命令进行一一讲解。
2 防火墙模块介绍
2.1 防火墙模块介绍
Cisco Catalyst® 6500 交换机和 Cisco 7600 系列路由器的防火墙服务模块 (FWSM)是一种高速的、集成化的服务模块,可以提供业界最快的防火墙数据 传输速率:5Gb 的吞吐量,100000CPS,以及一百万个并发连接。在一个设备中 最多可以安装四个 FWSM,因而每个设备最高可以提供 20Gb 的吞吐量。作为世 界领先的 Cisco PIX 防火墙系列的一部分,FWSM 可以为大型企业和服务供应商 提供无以伦比的安全性、可靠性和性能。
4
防火墙模块安装配置
3.2 确认防火墙模块
安装完防火墙模块后,开启交换机,确认防火墙模块是否被交换机识别。 Cisco IOS software 通过命令 show module 查看防火墙模块状态是否正常
Router> show module
Mod Ports Card Type
Model
--- ----- -------------------------------------- ------------------ -----------
第3章 构建双核心校园网络

北京教育网络和信息中心
配臵MSTP——MSTP属性配臵
步骤4:配臵MST区域的配臵名称
Switch(config-mst)#name name
步骤5:配臵MST区域的修正号
参数 group-number
描述 取值范围为0~255之间,vrrp 组号
IP-address
secondary
虚拟路由器IP地址,可以是一台真实路由器的地址,也可以 虚拟的路由器地址
标明是该虚拟路由器的次IP 地址
VRRP基本配臵示例
北京教育网络和信息中心
VRRP基本配臵示例(续)
使用命令show vrrp brief 来查看VRRP组的状态
调整VRRP优先级
Switch(config-if)#
vrrp group-number priority priority-value 配置VRRP组优先级 其中参数Priority-value的取值范围为0~254,0是系统保留给 ADVERTISEMENT报文专,255是保留给IP 地址拥有者只有当 VRRP路由器的IP地址和虚拟路由器的接口相同时,则其优先级为 255。
目录目录北京教育网络和信息中心wwwbenicgovcn网络场景世纪巨丰中学目录北京教育网络和信息中心wwwbenicgovcn架构设架构设计需求计需求架构设架构设计需求计需求组织架组织架构需求构需求组织架组织架构需求构需求内网用内网用户需求户需求内网用内网用户需求户需求安全畅通用户需求网络安网络安全需求全需求网络安网络安全需求全需求应用系应用系统需求统需求应用系应用系统需求统需求目录北京教育网络和信息中心wwwbenicgovcn需求分析网络架构分析网络架构分析ipip与与vlanvlan规划规划ipip路由选择规划路由选择规划双核心二层网络结构包含核心层接入层接入层设备通过双链路上联到两台核心层设备接入层设备与核心层设备之间运行生成树协议并丐通过调整生成树协议的配置以实现链路冗余或负载均衡需求
vlan 用法
vlan 用法什么是VLAN?VLAN,全称为Virtual Local Area Network,即虚拟局域网,它是一种将局域网分割成多个逻辑上的互不干扰的子网的技术。
通过VLAN,可以将不同的设备划分为不同的虚拟网段,实现更好的网络管理与安全控制。
VLAN的作用VLAN的主要作用就是实现网络资源的划分与管理。
通过VLAN,可以将一个大型局域网划分成多个小的子网,实现更灵活的网络资源管理。
VLAN可以使不同的用户或者设备处于不同的虚拟网段中,不同的虚拟网段之间的通信需要经过网络设备的路由转发,从而提高了网络的安全性。
同时,VLAN还可以优化网络性能,减少广播风暴的发生,提供更好的网络服务体验。
VLAN的基本特性1. 逻辑分割:VLAN可以将一个物理的局域网划分成多个逻辑上的子网,实现不同子网间的逻辑隔离。
2. 安全控制:通过VLAN,可以限制不同子网之间的通信,提高网络的安全性,并且可以对不同的子网设置不同的安全策略。
3. 灵活性:VLAN可以根据不同的需求,对网络资源进行划分和配置,实现更好的网络管理与资源分配。
4. 性能优化:通过VLAN,可以减少广播风暴的发生,优化网络性能,提供更好的网络服务品质。
5. 扩展性:VLAN可以根据需求的变化进行扩展和调整,支持网络的快速扩张和改造。
VLAN的工作原理VLAN的工作原理基于交换机设备。
交换机是VLAN的关键设备,它可以将不同的端口划分为不同的VLAN,实现不同子网之间的隔离与通信。
在交换机上,可以配置不同的VLAN ID,用于标识不同的VLAN。
当一个数据包从一个端口进入交换机时,交换机会根据数据包的源MAC 地址和VLAN ID,将数据包发送到相应的目标端口,实现VLAN之间的通信。
我们可以分为两种VLAN的实现方式:静态VLAN和动态VLAN。
静态VLAN的实现方式是通过人工配置交换机上的VLAN信息,手动将端口划分入相应的VLAN中。
这种方式比较简单易懂,但不够灵活,扩展性有限。
华为交换机range用法

华为交换机range用法华为交换机range指令用于在一次操作中批量配置多条命令,可以减少对大量相似端口的单独配置时间,具有节省大量时间、操作方便等优点。
使用range指令以前,需要单独配置的每个端口都必须在命令行模式下实现配置,而使用range指令后,只需一条指令就可以实现大量端口的配置,这将在时间和操作上彻底改变原有的配置模式。
第一步:使用华为交换机Range指令之前,需要在global模式下进行配置,声明配置的范围(Range)。
例如:需要为序号从10号到50号的端口进行配置,则可以使用以下语法进行声明:[Huawei] interface range e0/0 - e0/50第二步:接着在Interface mode下进行配置,使用Range指令可以以一个指令完成对全部端口的配置。
例如:将e0/0-e0/50的端口加入到Vlan 10,可以使用以下语法进行配置:[Huawei] interface range e0/0 - e0/50[Huawei-Ethernet0/0~50] undo portswitch[Huawei-Ethernet0/0~50] port link-type trunk[Huawei-Ethernet0/0~50] port trunk allow-pass vlan 10第三步:使用quit指令退出,配置完成后,可以使用display指令查看配置情况。
[Huawei]quit[Huawei]display current-configuration总结:华为交换机range指令是一条可以一次性实现对多个端口配置的指令,它大大减少了针对每个端口的单独操作,可以节省大量时间和操作。
使用Range指令首先需要在global模式下声明操作范围,然后在interface range下进行配置,最后使用display指令查看配置情况,这样便完成了在华为交换机上使用Range指令的配置。
第七章(1) VLAN技术
vlanvlan vlan-id vlanname vlan-name
第 4步 第 5步 第 6步 第 7步
mtumtu mtu-size
end
vlanshow vlan {name vlan-name | vlanid vlan-id}
runningcopy running-config startup config
动态VLAN(Cont.) 动态VLAN(Cont.) VLAN
与端口1/1连接 与端口1/1连接
源MAC地址 地址 0000.6509.a080
第一个帧的源MAC地址被缓存 第一个帧的源MAC地址被缓存
动态VLAN(Cont.) 动态VLAN(Cont.) VLAN
地址00a0.24a6.fdde vlan- 名字 会计 地址 地址0000.6509.a080 vlan- 名字 管理 地址 地址dd.eeff vlan- 名字 工程 地址 地址1223.5678.9abc vlan- 名字 HR 地址 端口1/1应分配 端口1/1应分配 至哪个VLAN 至哪个VLAN
VLAN概述 VLAN概述
• 分段
第三层
• 灵活性
第二层
• 安全性
第一层
销售部 人力资源部
工程部
一个VLAN =一个广播域 = 逻辑网段 (子网 子网) 一个 一个广播域 子网
VLAN概述(Cont.) VLAN概述(Cont.) 概述
• VLAN的作用 VLAN的作用 –广播控制 广播控制 –安全性 安全性 –带宽利用 带宽利用 –延迟 延迟
所属VLAN 所属VLAN VLAN 5 VLAN 10 …… VLAN 5 …… VLAN 10
Port 1 Port 2 …… Port 7 ……
华为交换机range用法
华为交换机range用法华为交换机是企业级网络基础设施中不可或缺的组成部分。
在网络中,交换机的作用是将来自一个端口的数据帧转发到另一个端口,以实现不同设备之间的数据传输。
华为交换机range命令是一种非常重要的配置命令,它用来配置交换机端口的VLAN范围。
本文将详细介绍华为交换机range用法。
1. range命令概述range命令用于配置端口所属的VLAN范围。
交换机中的VLAN是逻辑上分割的数据广播域,不同的VLAN之间可以实现数据隔离。
range命令可以通过指定端口所属的VLAN ID或者VLAN名称来配置端口的VLAN范围。
在对交换机的端口进行配置时,range命令是一个必须要掌握的命令之一。
range命令的语法如下:[R1] vlan batch <vlan-list>[R1] interface GigabitEthernet 0/0/1[R1-GigabitEthernet0/0/1] port link-mode access[R1-GigabitEthernet0/0/1] port default vlan <vlan-id>[R1-GigabitEthernet0/0/1] port trunk allow-pass <vlan-list>其中,vlan-list是指VLAN ID的列表,不同的VLAN ID之间用逗号隔开。
端口可以设置为access模式或trunk模式,access模式的端口只能属于一个VLAN,而trunk模式的端口可以支持多个VLAN。
port default vlan命令用于配置access端口的默认VLAN,port trunk allow-pass命令用于配置trunk端口允许通过的VLAN列表。
下面介绍一个range命令的示例,假设我们需要将交换机的端口GigabitEthernet0/0/1配置为VLAN 10和VLAN 20的trunk端口:在配置交换机端口的VLAN范围时需要注意以下几点:(1)在配置trunk端口时,需要使用port trunk allow-pass命令将需要的VLAN加入到端口的允许列表中;(3)range命令只能作用于端口所在的交换机,不能跨交换机为端口指定VLAN;(4)在修改端口的VLAN范围时,需要注意端口已经存在的VLAN设置,以免出现网络故障。
博达交换机常见功能配置
S85/95常见功能开局指导目录一、DHCP开局 (4)(一)创建DHCP池 (4)1、需要把某个固定的IP地址分配给某个主机 (4)2、配置dhcp的租约时间(时间配置为天/小时/分钟) (4)(二)配置dhcp中继 (5)(三)查看DHCP服务器 (5)1、查看设备DHCP分配的地址情况 (5)2、查看设备DHCP池的状态 (5)二、DHCP-snooping开局 (6)(一)配置dhcp-snooping功能 (6)(二)DAI功能配置 (7)(三)IP源地址检测功能配置 (7)(四)维护DHCP-snooping (8)三、MSTP开局 (9)(一)配置MSTP (9)(二)维护MSTP (10)(1)查看设备的生成树状态 (10)(2)查看设备生成树端口的变化 (11)四、VRRP开局 (12)(一)VRRP配置 (13)LSW1配置: (13)LSW2配置: (14)(二)维护vrrp (14)(1)显示VRRP 协议简要信息 (14)(2)显示所有VRRP 组协议信息 (14)五、ACL (15)(一)ACL配置 (15)(1)配置标准ACL(只匹配数据包中的源地址) (15)或: (16)(2)配置扩展ACL(匹配数据包的源目IP、源目端口号、协议等) (16)(二)查看ACL配置 (16)六、端口聚合 (17)(一)端口聚合配置 (17)(二)查看端口聚合组 (18)(1)查看端口聚合组简要信息 (18)(2)查看端口聚合组每个端口的流量统计 (18)七、PBR (20)(一)PBR配置 (20)(二)查看PBR (21)(1)查看PBR的所有配置信息 (21)(2)查看哪个接口应用了ip-pbr (21)八、OSPF (21)(一)OSPF的配置 (22)LSW1的配置: (22)LSW2的配置: (22)(二)查看OSPF (23)1、查看ospf邻居状态 (23)2、查看ospf数据库 (23)3、查看LSA (24)九、堆叠 (24)(一)堆叠的配置 (25)LSW1的配置: (25)LSW2的配置: (25)(二)查看与维护 (26)1、查看设备的堆叠配置 (26)2、显示RNP信息 (26)(三)堆叠环境下常用配置 (27)1、MAC地址同步命令 (27)2、关闭stp引起的刷新mac地址表 (27)3、arp重传 (27)十、radius认证 (28)(一)radius配置 (28)(二)guest vlan (29)(三)查看dot1x (29)十一、RIP (30)(一)配置 (30)LSW1的配置 (30)LSW2的配置 (30)(二)查看rip (31)(1)显示rip实例当前状态 (31) (32)(2)查看某个rip实例的所有路由 (32)一、DHCP开局(一)创建DHCP池Switch_config#ip dhcpd enable//开启设备的dhcp服务Switch_config#ip dhcpd pool vlan20//创建dhcp池并取名为vlan20Switch_config_dhcp#network 192.168.20.0 255.255.255.0//配置地址池的网络地址Switch_config_dhcp#default-router 192.168.20.1//该网段的网关Switch_config_dhcp#range 192.168.20.2 192.168.20.254//需要分配的地址范围Switch_config_dhcp#dns-server 114.114.114.114//配置DNS服务器可选配置:1、需要把某个固定的IP地址分配给某个主机Switch_config_dhcp#ip-bind X.X.X.X hardware-address ?WORD-- line -hexadecimal string (aa-bb-cc-dd...)2、配置dhcp的租约时间(时间配置为天/小时/分钟)Switch_config_dhcp#lease 0 12 0//配置租约时间为12个小时<0-365>--租用天数infinite--租期不限注:(1)range范围为10个C类地址段,一个DHCP池配置range只能8。
VLAN的基本用法与配置
VLAN的基本⽤法与配置需求:在⼀家⼩型企业中,所有员⼯都使⽤⼀台交换机,⽼板为了避免员⼯私下通信,将他们分配了不同⽹段,但偶尔还是会发现,有些员⼯会⾃⾏修改⽹段和别⼈通信。
如果你是这家企业的⽹络⼯程师,你该如何处理?1、虚拟局域⽹(VLAN)作⽤:VLAN可以隔离⼴播域,相同⽹段不可通信效果:1)相同VLAN可以通信2)不相同VLAN不可以通信注意:判断是否在同⼀VLAN,需要看VLAN的ID编号2.VLAN配置(真实环境)A、相关软件switch>> ⽤户模式登录设备使⽤enable进⼊下个模式switch# #特权模式查询设备配置可使⽤configureterminal进⼊switch(config)# (config)#全局模式配置设备进⾏的配置对这个设备⽣效总结enable⽤于⽤户模式进⼊特权模式configure terminal⽤于特权模式进⼊全局模式Exit回到上级模式B、相关步骤(1)、添加VLAN虚拟局域⽹(2)、进⼊终端设备对应端⼝(3)、在端⼝中调⽤对应VLANEg:程序:Switch>enableSwitch#configure terminalSwitch(config)#vlan 2Switch(config-vlan)#vlan 3Switch(config-vlan)#vlan 4Switch(config-vlan)#vlan 5Switch(config-vlan)#interface range fastEthernet 0/1-2Switch(config-if-range)#switchport access vlan 2Switch(config-if-range)#interface range fastEthernet 0/3-4Switch(config-if-range)#switchport access vlan 3Switch(config-if-range)#interface range fastEthernet 0/5-6Switch(config-if-range)#switchport access vlan 4Switch(config-if-range)#interface range fastEthernet 0/7-8Switch(config-if-range)#switchport access vlan 5Switch(config-if-range)#exit#do show vlan 可以展⽰VLAN的个数和信息结果如图:C、VLAN原理1)进⼊端⼝贴上标签2)出端⼝前判断标签3)出端⼝后摘掉标签。