
openssh安装升级文档
一、准备依赖软件和环境
注意:适用于SUSE Linux Enterprise Server 11 SP1(x86_64)
1.1本地ZYPPER配置
注意:(gcc,gcc-gcc+已经安装的话,跳过此步骤)
存放repo文件目录
cd /etc/zypper/repos.d
创建目录
mkdir or
赋予目录权限
chmod -r 777 or
1.2上传openssh升级所需安装包
(1)将openssh-7.9p1.tar.gz;openssl-1.0.2q.tar.gz;openssl-fips-2.0.16.tar.gz和zlib-1.2.11.tar.gz上到/usr/local/src目录下
(2)将下列rpm安装包
pam-devel-1.3.0-10.1.x86_64.rpm;zlib-devel-1.2.8-14.3.1.x86_64.rpm和
libopenssl-devel-1.0.2j-25.1.x86_64.rpm上传到/home/目录
1.3安装必要的依赖包
安装必要的gcc, gcc-c++编译工具以及libopenssl-devel,pam-devel,zlib-devel
#zypper in -y gcc gcc-c++
#rpm -ivh libopenssl-devel-1.0.2j-25.1.x86_64.rpm --nodeps
#rpm -ivh pam-devel-1.3.0-10.1.x86_64.rpm --nodeps
#rpm -ivh zlib-devel-1.2.8-14.3.1.x86_64.rpm --nodeps
二、安装必要的OpenSSL
2.1检查系统自带的openssl
#rpm -qa openssl
注意:由于openssl依赖的软件太多,所以在升级openssl时,无需卸载旧版本,如果强制卸载可能导致系统不能正常运行
2.2检查openssl版本
#openssl version
2.3检查openssl安装文件及路径
#which openssl
注意在升级过程中将旧版的相关文件进行备份,在升级新版本后重新链接替换为新版本对应的文件目录
#whereis openssl
#ls /etc/ssl
2.4备份上述文件,/usr/bin/X11/openssl为/usr/bin/openssl的软链接
#mkdir /home/ssl_bak
#mv /usr/bin/openssl /home/ssl_bak/
#mv /etc/ssl /home/ssl_bak/etc_ssl
#mv /usr/include/openssl /home/ssl_bak/include_openssl
2.5安装zlib-1.2.11
#cd /usr/local/src
#tar -zxvf zlib-1.2.11.tar.gz
#cd zlib-1.2.11
#./configure
#make
#make install
三、升级openssl
3.1安装openssl-fips-2.0.16
#cd /usr/local/src
#tar -zxvf openssl-fips-2.0.16.tar.gz
#cd openssl-fips-2.0.16/
# ./config --prefix=/usr/local/openssl --openssldir=/etc/ssl shared
#make
#make install
3.2检查安装好后的目录文件
#ll /usr/local/openssl
#ls /usr/local/openssl/{bin,include,lib}
3.3安装openssl-1.0.2q
#cd /usr/local/src
#tar -zxf openssl-1.0.2q.tar.gz
#cd openssl-1.0.2q/
#./config --prefix=/usr/local/openssl --openssldir=/etc/ssl shared #make
#make install
3.4查看安装好的/usr/local/openssl目录文件
#ll /usr/local/openssl/{bin,include,lib}
3.5查看/etc/ssl目录
#ll /etc/ssl
3.6配置升级后的openssl的相关目录(链接openssl程序)
#ln -s /usr/local/openssl/bin/openssl /usr/bin/openssl
#ln -s /usr/local/openssl/include/openssl /usr/include/openssl #vim /etc/ld.so.conf
注意,一定要添加上面一行,/usr/local/openssl/lib放置在包含lib64的行后面,否则编辑openssh时会找不到openssl-1.0.2q,只会找到原来版本的openssl进行编译#ldconfig
3.7查看升级的openssl版本
#/usr/bin/openssl version -a
四、卸载系统原有的OpenSSH
4.1停止openssh服务
#service sshd stop
4.2卸载openssh
#zypper rm openssh
#rpm -qa|grep openssh
五、升级OpenSSH
5.1安装openssh8.1p1
#cd /usr/local/src
#tar -zxvf openssh-8.1p1.tar.gz
#cd openssh-8.1p1/
#./configure --prefix=/usr --sysconfdir=/etc/ssh --with-ssl-dir=/usr/local/src/openssl-1.0.2q --with-md5-passwords --mandir=/usr/share/man --with-zlib=/usr/local/src/zlib-1.2.11 --without-openssl-header-check
#make
#make install
5.2查看升级后的版本
#ssh -v
5.3 拷贝sshd启动脚本,contrib/目录下对应系统的启动脚本
#pwd
#cd contrib/
#cp suse/rc.sshd /etc/init.d/sshd
#chmod 777 /etc/init.d/sshd
5.4启动并设置开机启动
#chkconfig --add sshd
#chkconfig sshd on
#chkconfig --list
5.5修改sshd文件
#vim /etc/ssh/sshd_config
增加PermitRootLogin yes这一行
修改#PasswordAuthentication yes行去掉注释#
如果没有以上两个命令,就手动添加进去。
#service sshd start
#service sshd status
六、升级过程中可能出现的经典错误
6.1编辑openssh时,出现找不到pam-devel
提前安装pam-devel这个rpm包,下载地址如下:
/En7C1c
6.2编辑过程中出现libpam missing
由于我们提前安装了pam-devel,后续进行编译:
#./configure --prefix=/usr --sysconfdir=/etc/ssh --with-pam--with*(此处忽略)
这样的话就会报libpam,在安装过程中去掉--with-pam就可以了
6.3编译过程中出现host-key Error 255
这是因为我们在编译的时候没有加上--with-md5-passwords,所以不会生成host-key
6.4编辑过程中出现错误configure:error:***Can’t find recent OpenSSL libcrypto(see
config.log for derails)***
这是OpenSSL没有安装配置好所引起的错误,重新安装OpenSSL即可
6.5编译openssh依赖的是openssl是老版本
在/etc/f配置OpenSSL时把/usr/local/openssl/lib
把/usr/local/openssl/lib放置在lib64位后面,后续编译openssh时不会先检测到先升级后的openssl
6.6升级后ssh无法正常登陆
需要打开PermitRootLogin,PasswordAuthentication即可。
Linux下OpenSSH版本升级
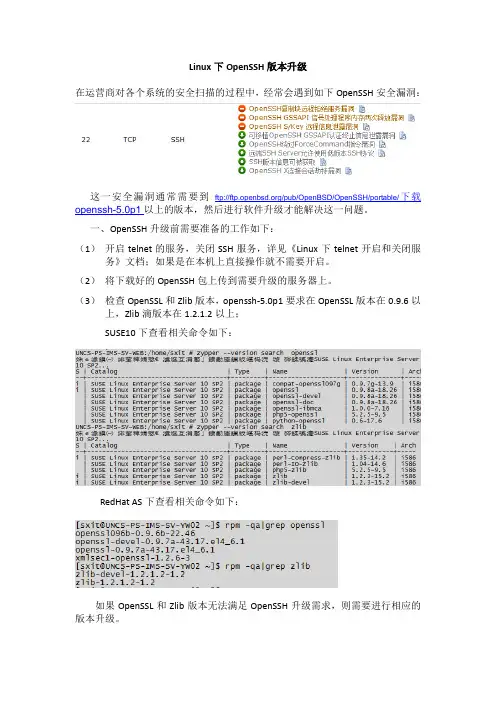
Linux下OpenSSH版本升级在运营商对各个系统的安全扫描的过程中,经常会遇到如下OpenSSH安全漏洞:这一安全漏洞通常需要到ftp:///pub/OpenBSD/OpenSSH/portable/下载openssh-5.0p1以上的版本,然后进行软件升级才能解决这一问题。
一、OpenSSH升级前需要准备的工作如下:(1)开启telnet的服务,关闭SSH服务,详见《Linux下telnet开启和关闭服务》文档;如果是在本机上直接操作就不需要开启。
(2)将下载好的OpenSSH包上传到需要升级的服务器上。
(3)检查OpenSSL和Zlib版本,openssh-5.0p1要求在OpenSSL版本在0.9.6以上,Zlib滴版本在1.2.1.2以上;SUSE10下查看相关命令如下:RedHat AS下查看相关命令如下:如果OpenSSL和Zlib版本无法满足OpenSSH升级需求,则需要进行相应的版本升级。
二、OpenSSH升级(1)备份好之前SSH的相关配置文件,也可以cd /etc,直接tar整个ssh目录。
(2)service sshd stop或者/etc/init.d/sshd stop关闭ssh服务(3)tar zxvf openssh-5.0p1.tar.gz(4)cd openssh-5.0p1./configure --prefix=/usr --sysconfdir=/etc/ssh --without-zlib-version-check指定安装目录,同时不检查zlib版本。
注:在配置的过程中一定要确保没有错误提示,这样才能进行后续的编译。
(5)make //编译(6)make install //安装(7)使用命令ssh –V验证升级是否成功。
OpenSSH_5.0p1, OpenSSL 0.9.8a 11 Oct 2005(8)vi /etc/ssh/sshd_config指定Protocol 2,指定PermitRootLogin no(9)service sshd start或者/etc/init.d/sshd start开启ssh服务(10)关闭telnet服务,详见《Linux下telnet开启和关闭服务》文档。
openssh6.8升级方案V2.0
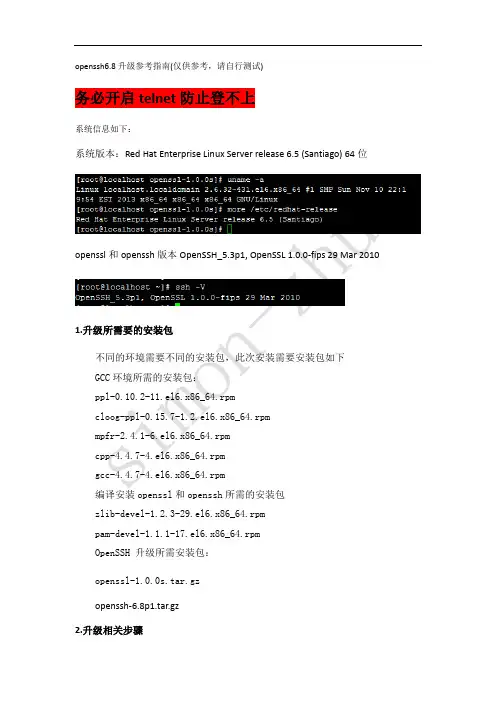
openssh6.8升级参考指南(仅供参考,请自行测试)务必开启telnet防止登不上系统信息如下:系统版本:Red Hat Enterprise Linux Server release 6.5 (Santiago) 64位openssl和openssh版本OpenSSH_5.3p1, OpenSSL 1.0.0-fips 29 Mar 20101.升级所需要的安装包不同的环境需要不同的安装包,此次安装需要安装包如下GCC环境所需的安装包:ppl-0.10.2-11.el6.x86_64.rpmcloog-ppl-0.15.7-1.2.el6.x86_64.rpmmpfr-2.4.1-6.el6.x86_64.rpmcpp-4.4.7-4.el6.x86_64.rpmgcc-4.4.7-4.el6.x86_64.rpm编译安装openssl和openssh所需的安装包zlib-devel-1.2.3-29.el6.x86_64.rpmpam-devel-1.1.1-17.el6.x86_64.rpmOpenSSH 升级所需安装包:openssl-1.0.0s.tar.gzopenssh-6.8p1.tar.gz2.升级相关步骤2.1安装GCC环境所需的安装包和相关软件包[root@localhost opt]# rpm -ivh ppl-0.10.2-11.el6.x86_64.rpm [root@localhost opt]# rpm -ivh cloog-ppl-0.15.7-1.2.el6.x86_64.rpm [root@localhost opt]# rpm -ivh mpfr-2.4.1-6.el6.x86_64.rpm [root@localhost opt]# rpm -ivh cpp-4.4.7-4.el6.x86_64.rpm[root@localhost opt]# rpm -ivh gcc-4.4.7-4.el6.x86_64.rpm[root@localhost opt]# rpm -ivh zlib-devel-1.2.3-29.el6.x86_64.rpm [root@localhost opt]# rpm -ivh pam-devel-1.1.1-17.el6.x86_64.rpm 2.2卸载系统自带的openssh,同时清除系统/etc/ssh目录备份openssh的配置文件[root@localhost opt]#cp -r /etc/ssh /etc/ssh_bak[root@localhost opt]# cp/etc/init.d/sshd /etc/init.d/sshd_bak [root@localhost opt]#cp/usr/sbin/sshd /usr/sbin/sshd_bak[root@localhost opt]# rpm -qa | grepopensshopenssh-5.3p1-94.el6.x86_64openssh-clients-5.3p1-94.el6.x86_64openssh-server-5.3p1-94.el6.x86_64openssh-askpass-5.3p1-94.el6.x86_64[root@localhost opt]# rpm -e openssh-server[root@localhost opt]# rpm -e openssh-askpass[root@localhost opt]# rpm -e openssh-clients --nodeps[root@localhost opt]# rpm -e openssh[root@localhost ~]# rm -rf /etc/ssh2.3 安装openssl[root@localhost opt]# tar -zxvf openssl-1.0.0s.tar.gz[root@localhost opt]# cd openssl-1.0.0s[root@localhost openssl-1.0.0s]# ./config --prefix=/usr/local/openssl&& make && make install2.4安装openssh[root@localhost openssl-1.0.0s]# cd /opt[root@localhost opt]# tar -zxvf openssh-6.8p1.tar.gz[root@localhost opt]# cd openssh-6.8p1[root@localhost openssh-6.8p1]# ./configure --prefix=/usr/local/openssh--sysconfdir=/etc/ssh --with-ssl-dir=/usr/local/openssl --with-zlib=/usr/local/zlib --with-md5-passwords --without-hardening && make && make install2.5修改配置文件[root@localhost openssh-6.8p1]# cpcontrib/redhat/sshd.init/etc/init.d/sshd [root@localhost openssh-6.8p1]# chmod +x /etc/init.d/sshd[root@localhost openssh-6.8p1]# vi /etc/init.d/sshd修改对应指令的安装目录=============================25行SSHD=/usr/sbin/sshd 为SSHD=/usr/local/openssh/sbin/sshd41行/usr/bin/ssh-keygen -A 为/usr/local/openssh/bin/ssh-keygen -A=============================保存退出2.6加入系统服务[root@localhost openssh-6.8p1]# chkconfig --add sshd [root@localhost openssh-6.8p1]# service sshdstart [root@localhost openssh-6.8p1]# service sshd restart断开重连可以登录Xshell:\>ssh 192.168.138.128Connecting to 192.168.138.128:22...Connection established.To escape to local shell, press 'Ctrl+Alt+]'.Last login: Tue Nov 3 05:51:34 2015 from 192.168.138.1 [root@localhost ~]#2.7查看升级后的系统版本[root@localhost ~]# ssh -VOpenSSH_6.8p1, OpenSSL 1.0.0s 11 Jun 2015三:失败回退3.1备份目录回退[root@localhost ~]# service sshd stopStopping sshd: [ OK ][root@localhost ~]# cd /etc[root@localhostetc]# rm -rfssh[root@localhostetc]# cp -r /etc/ssh_bak /etc/ssh/[root@localhostetc]# cd /etc/init.d[root@localhostinit.d]#rmsshdrm: remove regular file `sshd'? y[root@localhostinit.d]# cp /etc/init.d/sshd_bak /etc/init.d/sshd[root@localhostinit.d]# cd /usr/sbin/[root@localhostsbin]# rmsshd[root@localhostsbin]#cp /usr/sbin/sshd_bak/usr/sbin/sshd、3.2安装rpm包[root@localhost opt]# rpm -ivh openssh-5.3p1-94.el6.x86_64.rpmopenssh-clients-5.3p1-94.el6.x86_64.rpmopenssh-askpass-5.3p1-94.el6.x86_64.rpmopenssh-server-5.3p1-94.el6.x86_64.rpm[root@localhost opt]# service sshd startStarting sshd: [ OK ][root@localhost ~]# ssh -VOpenSSH_5.3p1, OpenSSL 1.0.0-fips 29 Mar 2010。
openSSH升级

本手册旨在升级OpenSSH版本,提升Linux安全性。
在RedHat AS3 Update8和RedHat AS4 Update7上测试成功。
一、升级zLib至1.2.3版本yum install zlib1、下载Zlib 1.2.3a) wget /soft/22/zlib-1.2.3.tar.gz2、安装Zlib 1.2.3a) tar –zxvf zlib-1.2.3.tar.gzb) cd zlib-1.2.3c) ./configure –prefix=/usr/local/zlibd) makee) make install二、升级OpenSSL至0.9.8g版本yum install openssl1、下载OpenSSL 0.9.8ga) wget /soft/22/openssl-0.9.8g.tar.gz2、安装OpenSSL 0.9.8ga) tar –zxvf openssl-0.9.8g.tar.gzb) cd openssl-0.9.8gc) ./config shared zlib./config –prefix=/usr/local/openssl shared zlib-dynamic -–with-zlib=/usr/local/zlib --with-zlib-include=/usr/local/zlib-1.2.5/included) makee) make installf) mv /usr/bin/openssl /usr/bin/openssl.OFFg) mv /usr/include/openssl /usr/include/openssl.OFFh) ln –s /usr/local/ssl/bin/openssl /usr/bin/openssli) ln –s /usr/local/ssl/include/openssl /usr/include/openssl3、配置库文件搜索路径a) echo “/usr/local/ssl/lib”>> /etc/ld.so.confb) ldconfig –v4、查看OpenSSL的版本号,验证安装结果a) openssl version –a三、升级OpenSSH至5.0p1版本1、下载OpenSSH 5.0p1a) Wget /soft/22/openssh-5.0p1.tar.gz2、安装OpenSSH 5.0p1a) tar –zxvf openssh-5.0p1.tar.gzb) cd openssh-5.0p1c) ./configure --prefix=/usr --sysconfdir=/etc/ssh --with-pam --with-ssl-dir=/usr/local/openssl-1.0.0a --with-md5-passwords--mandir=/usr/share/man --with-zlib=/usr/local/zlib-1.2.5--without-openssl-header-checke) make install3、配置SSH 5.0p1,增SSH的安全性a) vi /etc/ssh/sshd_configb) 将#Protocol 2,1修改为Protocol 2c) 将X11Forwarding yes修改为X11Forwarding nod) 修改完之后保存退出e) 重启服务service sshd restart 使修改生效4、查看OpenSSH的版本号,验证安装结果a) ssh -V5、如果OpenSSH和OpenSSL都是新的版本号就大功告成了。
OPENSSH5.0升级6.0操作手册

OPENSSH5。
0 版本升级6.0操作手册一.升级前准备1。
首先在官网上下载SSH安装所需依赖包,一般三个包就可以了zlib-1。
2.5。
tar。
gzopenssl-1。
0。
1e.tar.gzopenssh—6。
6p1。
tar。
gz2。
启用TELNET,或VNC工具连接避免SSH升级失败后无法远程操作一般linux服务器默认是安装TELNET的,可以通过命令查看Rpm —qa |grep telnet如已安装,更改配置启用TELNETvi /etc/xinetd。
d/telnetdisable = noservicexinetd restart/etc/securetty加入pts/0pts/1pts/2pts/3/etc/pam。
d/login文件注释掉:#auth [user_unknown=ignore success=ok ignore=ignore#auth_err=die default=bad] pam_securetty。
so如有注释,无请忽略至此telnet服务已启用,在另台机做测试,如果无TELNET服务,请安装TELNET包后在进行SSH升级二.ssh程序升级1.备份启动脚本,以及ssh服务主配置目录# cp /etc/init.d/sshd /ssh5bak# cp /etc/ssh /ssh5bak2.解压安装zlib#tar -zxfzlib—1.2.5.tar.gz //首先安装zlib库,否则会报zlib.c错误无法进行#cd zlib-1.2。
5#。
/configure—-shared#make&&make install3。
解压安装openssl包:#tar—zxfopenssl—1。
0.1.tar。
gz#cd openssl-1。
0。
1#。
/config share#make#make test#make install#mv /usr/bin/openssl /usr/bin/openssl。
Linux下OpenSSH版本升级

CentOS使用yum update更新时不升级内核cp /etc/yum.conf /etc/yum.confbak方法一、修改yum的配置文件vi /etc/yum.conf 在[main]的最后添加exclude=kernel* 方法二、直接在yum的命令后面加上如下的参数:yum --exclude=kernel* update系统运维 温馨提醒:qihang01原创内容©版权所有,转载请注明出处及原文链接查看系统版本cat /etc/issue查看内核版本uname -a/view/7c047e4b647d27284b7351f5.htmlLinux下OpenSSH版本升级一、OpenSSH升级前需要准备的工作如下:(1)下载最新版本的OpenSSH安装包(当前最新版本为2014年3月15日更新的openssh-6.6p1.tar.gz),下载地址:ftp:///pub/OpenBSD/OpenSSH/portable/ (2)如果是在本机上操作,请直接关闭SSH服务;如果是远程操作,请先开启Telnet的服务,再关闭SSH服务;SSH服务的开启和关闭方法:#service sshd start或者#/etc/init.d/sshd start 开启ssh服务; #service sshd stop或者#/etc/init.d/sshd stop 开启ssh服务; Telnet服务的开启和关闭方法:(3)将下载好的OpenSSH包上传到需要升级的服务器上。
(4)检查OpenSSL和Zlib版本,openssh-6.6p1要求在OpenSSL的版本在1.0.1 以上,Zlib的版本在1.2.5以上。
查看相关命令如下:#rpm -qa|grep openssl 查看OpenSSL的版本 #rpm -qa|grep zlib 查看Zlib的版本(5)如果OpenSSL和Zlib版本无法满足OpenSSH升级需求,则需要进行相应的版本升级,升级步骤如下:下载OpenSSL和Zlib:/source/openssl-1.0.1i.tar.gz //下载OpenSSL /distfiles/zlib-1.2.5.tar.bz2 //下载Zlib 将OpenSSL和Zlib安装包上传到需要升级的服务器上;安装Zlib:#tar -jxvf zlib-1.2.5.tar.bz2 //首先安装zlib库,否则会报zlib.c错误无法进行#cd zlib-1.2.5#./configure#make#make install安装OpenSSL:#tar -zxvf openssl-1.0.1i.tar.gz#cd openssl-1.0.1i#./config shared zlib#make#make test#make installmv /usr/bin/openssl /usr/bin/openssl.OFFmv /usr/include/openssl /usr/include/openssl.OFFln -s /usr/local/ssl/bin/openssl /usr/bin/opensslln -s /usr/local/ssl/include/openssl /usr/include/openssl//移走原先系统自带的openssl,将自己编译产生的新文件进行链接配置库文件搜索路径# echo "/usr/local/ssl/lib" >> /etc/ld.so.conf# /sbin/ldconfig -v# openssl version -a(6)安装完成后再参考上面的步骤检查OpenSSL和Zlib的版本。
总结-OpenSSH升级-Ubuntu

出现以下错误:
configure: error: *** Can't find recent OpenSSL libcrypto (see config.log for details) ***
解决方式如下:
添加参数,重新安装OpenSSL,之后正常安装OpenSSH即可。具体如下:
/zlib-1.2.8# make#编译
/zlib-1.2.8# makeinstall#编译安装
3.5.2
# tar -xvzf openssl-1.0.1h.tar.gz#解压缩
# cd openssl-1.0.1h#进入目录
/openssl-1.0.1h# ./config --prefix=/usr/local/openssl#检查配置
...done.
3.7
# /usr/local/bin/ssh -V
OpenSSH_6.5p1, OpenSSL 1.0.1h 5 Jun 2014
3.8
确保OpenSSH升级可用之后,为了保障系统的安全,建议将telnet删除,以免造成安全漏洞,删除telnet只需要将其对应的deb包删除即可,如下:
登陆ssh后进行以下操作。
# vi /etc/init.d/sshd#修改sshd的路径
:%s#/usr/sbin#/usr/local/sbin#g#执行修改命令
:wq#保存配置文件
#update-rc.d sshd defaults#开机启动设置
# service sshd restart
* Restarting OpenBSD Secure Shell server sshd
OpenSSH升级步骤
# rpm -e --nodeps openssh-5.3p1-94.el6.x86_64
# rpm -e --nodeps openssh-server-5.3p1-94.el6.x86_64
# rpm -e --nodeps openssh-clients-5.3p1-94.el6.x86_64
3、下载OPENSSH和OPENSSL
--从站点上下在最新的软件包
/
/
/
--解压
# tar -xvf openssl-1.0.1g.tar.gz
# tar -xvf openssh-6.6p1.tar.gz
tcp 0 0 :::22 :::* LISTEN 2204/sshd
--设置开机自启动
# cp -p /usr/local/openssh-6.6p1/contrib/redhat/sshd.init /etc/init.d/sshd
# yum install zlib-devel
# ./configure --prefix=/usr --sysconfdir=/etc/ssh --with-pam --with-zlib--without-zlib-version-check --with-openssl-includes=/usr/ --with-md5-passwords--mandir=/usr/share/man
5、安装openssl
5.1 备份openssl
# find / -name openssl
/usr/lib64/openssl
/usr/bin/openssl
# mv /usr/lib64/openssl /usr/lib64/openssl_old
Linux openssh升级方案
Openssh升级方案一、准备安装包1、确定操作系统uname -acat /etc/redhat-release2、将安装包和系统ISO镜像上传服务器zlib-1.2.8.tar.gzopenssl-1.0.1p.tar.gzopenssh-7.1p1.tar.gzrhel-server-6.5-x86_64-dvd.iso修改yum配置文件vi /etc/yum.repos.d/local.repo粘贴以下内容并保存[Server]name=Serverbaseurl=file:///xxxx/iso/Server (xxxx/iso为新建的iso目录来存放挂载后的操作系统镜像) enabled=1gpgcheck=0挂载redhat6.5的iso安装包(在xxxx目录下新建iso文件夹)mount –t iso9660 /dev/cdrom /xxxx/iso安装必要的软件包gcc、telnet、xinetd、make、pam-devel、zlib等yum –y install *gcc*yum –y install *telnet*yum –y install *xinetd*yum –y install *make*yum –y install *pam-devel*yum –y install *zlib*3、准备其他远程方式telnet或者vnc修改telnet配置文件vi /etc/xinetd.d/telnetdisable = yes改成noservice xinetd restart重启服务创建telnet远程用户userdel weihupasswd weihucqep1234或者修改配置保证root用户可以telnet,保证后续远程配置正常进行vi /etc/pam.d/login文件注释掉:#auth [user_unknown=ignore success=ok ignore=ignore#auth_err=die default=bad] pam_securetty.so测试telnet正常登录后进行下一步4、拷贝安装包至/usr/local/src目录,并解压修改权限cp zlib-1.2.8.tar.gz /usr/local/srccp openssh-6.8p1.tar.gz /usr/local/srccp openssl-1.0.2a.tar.gz /usr/local/srccd /usr/local/src/tar zxvf openssh-6.8p1.tar.gztar zxvf openssl-1.0.2a.tar.gztar zxvf zlib-1.2.8.tar.gzchmod 777 -R openssh-6.8p1chmod 777 -R openssl-1.0.2achmod 777 –R zlib-1.2.81、检查系统是否缺包rpm -qa | egrep "gcc|make|perl|pam|pam-devel"如缺包请自行设置本地Yum源进行安装yum -y install gcc* make perl pam pam-devel如果报public key for sinjdoc-0.5-9.1.el6.x86_64.rpm is not installed这样的错误,则执行如下命令:(需要导入rpm的签名信息)#rpm --import /etc/pki/rpm-gpg/RPM-GPG-KEY-redhat-release二、程序升级1、停止ssh服务service sshd stop2、备份脚本和程序cp /etc/init.d/sshd root3、卸载原openssh# rpm -qa|grep openssh//查询系统原安装的openssh包全部卸载。
centos 6.5上升级OpenSSH7.4p1
3.编译安装
make
make install
4.修改配置文件
(1)备份sshd文件,重命名为sshd_20170310
mv /etc/init.d/sshd /etc/init.d/sshd_20170310
(2)复制配置文件、赋权、添加到开机启动项
cd /root/openssh-7.4p1/contrib/redhat
cp sshd.init /etc/init.d/sshd
chmod u+x /etc/init.d/sshd
chkconfig --add sshd
chkconfig sshd on
#备份原文件
mv /etc/ssh/ssh_config /etc/ssh/ssh_config_20170310
cp -p sshd_config /etc/ssh/sshd_config #根据提示,输入y进行覆盖(若对原文件重命名,则无需覆盖)
查看安装后openssh版本
ssh –V
设置允许root用户登录(openssh升级后,root默认被禁用)
打开vi /etc/ssh/sshd_config文件,将PermitRootLogin设置为yes
一、OpenSSH升级相关源码包下载地址
zlib /zlib-1.2.11.tar.gz
zlib其他版本下载地址 /fossils/
openssl-fips https:///source/old/fips/openssl-fips-2.0.12.tar.gz
2.编译
./configure --prefix=/usr --sysconfdir=/etc/ssh --with-md5-passwords --with-pam --with-tcp-wrappers --with-ssl-dir=/usr/local/ssl --without-hardening
openssh与openssl升级方案
Openssh与openssl升级方案1.安装zlibzlib和openssl安装在/usr/local目录下#tar -zxvf zlib-1.2.8.tar.gz#cd zlib-1.2.8#CFLAGS="-O3 -fPIC" ./configure --prefix=/usr/local/zlib-1.2.8 -share#make#make test#make install#make clean2.升级openssl#cd /usr/local/src#tar zxvf openssl-1.0.1j.tar.gz#cd openssl-1.0.1j#./config --prefix=/usr/local/openssl-1.0.1j --shared#make#make test(这一步是进行SSL 加密协议的完整测试,如果出现错误就要一定先找出原因,否则一味继续可能导致SSH 不能使用)#make install#vi /etc/ld.so.conf############################################## add below line to ld.so.conf/usr/local/openssl-1.0.1j/lib 64位OS 没有生成lib目录,是lib64目录#############################################ldconfig -v 刷新缓存文件/etc/ld.so.cache执行以下命令:#mv /usr/bin/openssl /usr/bin/openssl.OFF#mv /usr/include/openssl /usr/include/openssl.OFF#ln -s /usr/local/openssl-1.0.1j/bin/openssl /usr/bin/openssl#ln -s /usr/local/openssl-1.0.1j/include/openssl /usr/include/openssl查看openssl 版本号,验证安装正确性:#openssl version -a3.升级并配置openssh1.直接在解压的目录下做升级操作,避免了停止后的危险。