
WindowsServer2012活动目录企业应用任务1 组策略的备份、还原与查看组策略
组策略的备份、还原与查看组策略
三、实训项目演示
请读者观看实训项目演示…………
组策略的备份、还原与查看组策略
任务1 组策略的备份、还原与查看组策略
图7-22 查看组策略结果
Windows网络操作系统
实训视频
实训项目 组策略的备份、还原与查看组策略
组策略的备份、还原与查看组策略
一、项目设计
通过规范的管理组策略,从而提高域环境的可用 性,实现域用户和计算机的高效管理。
组策略的备份、还原与查看组策略
二、任务
• ① 组策略的阻止和强制继承(请参考7.1.1和 7.1.2)。
在图7-17,单击“管理备份”打开管理备份对话框。可以 通过管理备份将已经备份的组策略进行【还原】,图7-18 所示。
图7-18 组策略管理
组策略的备份、还原与查看组策略
在【服务器管理器】主窗口下,单击【组策略管理】,在弹出 的【组策略管理】界面中找到【Default Domain Policy】,右 键单击,在弹出的快捷菜单中选择【保存报告】,将报告保存到 指定位置,然后双击指定位置保存的文件,就可以通过网页的方 式可以查看该组策略进行设置的条目,如图7-19、图7-20所示。
在【服务器管理器】主窗口下,单击【组策略管理】,在弹出 的【组策略管理】界面中找到【组策略对象】,右键单击,在 弹出的快捷菜单中选择【全部备份】或者在单个策略右键单击 ,在弹出的快捷菜单中选择【备份】可以备份组策略,如图717所示。
组策略的备份、还原与查看组策略
图7-17 组策略备份
组策略的备份、还原与查看组策略
图7-21 查看组策略设置
组策略的备份、还原与查看组策略
针对某个对象查看其组策略。在【服务器管理器】主窗口下,单击【组 策略管理】,在弹出的【组策略管理】界面中找到【组策略结果】,右 键单击,在弹出的快捷菜单中选择【组策略结果向导】,通过向导选择 某个对象,查看应用到该对象的组策略,如图7-22所示。
组策略的备份、还原与查看组策略
图7-19 保存组策略报告
组策略的备份、还原与查看组策略
图7-20 查看组策略过在【组策略管理】界面中,选择【Default Domain Policy】 策略,在右边切换选项卡至【设置】,同样可以很详细地查看组策略 的设置,如图7-21所示。
Windowsserver2012网络管理考试试题及答案(可编辑修改word版)

专业:网络科目:Windows server 2012 网络管理一、单项选择题1.引导过程中如何访问Windows 2012 中高级启动选项()A.按F10 键B.按spacebar 键C.按F6 键D.按F8 键答案:D2.使用()命令可以将FAT 分区转换为NTFS 分区A.FDISKB.LABELC.FORMATD.CONVERT答案:D3.Windows 2012 的NTFS 文件系统具有对文件和文件夹加密的特性。
域用户user1 加密了自己的一个文本文件myfile.txt。
他没有给域用户user2 授权访问该文件。
下列叙述正确的是()er1 需要解密文件myfile.txt 才能读取er2 如果对文件myfile.txt 具有NTFS 完全控制权限,就可以读取该文件C.如果user1 将文件myfile.txt 拷贝到FAT32 分区上,加密特性不会丢失D.对文件加密后可以防止非授权用户访问,所以user2 不能读取该文件答案:D4.下面哪个不属于NTFS 权限()A.创建B.读取C.修改D.写入答案:C5.通过使用()可以更改显示器属性。
A.控制面板B.MMCC.事件查看器D.计算机管理答案:A6.计算机上有两个NTFS 分区:C 和D,在C 分区上有一个文件夹:Folder1,内有一个文件:myfile.bmp,为了节约磁盘空间,对该文件和文件夹都进行了压缩,在D 分区上有一个文件夹:Folder2,没有进行压缩,现在将文件:myfile.bmp 移动到Folder2 中,则该文件的压缩状态为()A.不压缩B.不确定C.以上都不对D.压缩答案:A7.如果想要限制用户过多的占用磁盘空间,应当()A.设置数据压缩B.设置动态存储C.设置文件加密D.设置磁盘配额答案:D8.应该使用哪个TCP/IP 工具来最简便地判断互联网络中哪个路由器出现了故障()A.TracerouteB.NetstatC.PingD.Ipconfig答案:A9.Windows 2012 计算机的管理员有禁用账户的权限。
ad 域策略备份 方法

ad 域策略备份方法全文共四篇示例,供读者参考第一篇示例:AD(Active Directory)域控制器是Windows中极为重要的网络身份验证和授权服务,对于公司来说,域控制器中存储了大量的用户账号、组策略、计算机账号等信息,一旦信息丢失或损坏,可能会造成严重后果。
备份AD域策略是非常重要的工作,可以保障公司网络的稳定和安全。
备份AD域策略的方法有多种,下面将一一介绍:一、使用Windows Server备份工具Windows Server自带有备份工具,可以通过这个工具来备份AD 域策略。
具体操作步骤如下:1. 打开“服务器管理器”,找到“工具”下的“Windows Server备份”;2. 在备份工具中选择“备份计划向导”,按照提示设置备份计划;3. 在选择备份目标时,选择“本地磁盘”或“网络共享”;4. 在选择备份项时,选择“系统状态”;5. 设置备份时间和其他选项;6. 完成备份计划的设置并执行备份。
通过这种方法备份AD域策略,可以定期执行备份计划,保障数据的安全性。
二、使用第三方备份软件除了Windows Server自带的备份工具外,还可以使用第三方的备份软件来备份AD域策略。
常见的备份软件有Veeam Backup、Acronis Backup等,这些软件能够更灵活地设置备份计划、备份位置和备份内容,提供更全面的数据保护。
使用第三方备份软件备份AD域策略的步骤通常为:1. 安装备份软件并进行配置;2. 添加AD域控制器作为备份对象;3. 设置备份计划,包括备份时间、备份频率等;4. 执行备份操作,将AD域策略数据备份到指定位置。
通过使用第三方备份软件,可以更加灵活地备份和恢复AD域策略数据,提高数据安全性和可靠性。
三、备份系统状态AD域策略数据的重要组成部分是系统状态,包括注册表、系统文件、系统启动文件等。
备份系统状态也是一种备份AD域策略的方法。
备份系统状态可以将整个系统的重要数据备份下来,并且可以快速恢复系统状态,保障AD域策略的安全性。
MCSE(Windows Server 2012)
Windows Server 2012课程介绍:Windows server 2012是一款全新的产品,是基于Windows 8基础上开发出来的服务器版系统,同样引入了Metro界面,增强了存储、网络、虚拟化、云等技术的易用性,让管理员更容易地控制服务器,能够快速适应企业变化不断的业务需求与各种场景的应用。
对应证书:Microsoft Certified Solutions Expert (MCSE)考试代号:70-410 Installing and Configuring Windows Server 201270-411 Administering Windows Server 201270-412 Configuring Advanced Windows Server 2012 Services70-413 Designing adn Implementing a Server Infrastructure70-414 Implementing an Advanced Server Infrastructure培训课时:102课时课程大纲:第一天:◆Windows Server 2012最新认证体系介绍(MCSA,MCSE,MCSM)◆微软产品介绍( OS, SQL Server, Forefront, Exchange, Lync , SharePoint, System Center, Virtualization )◆使用Windows Server 2012下的Hyper-v 3.0第二天:◆Windows Server 2012新功能介绍,版本介绍,系统安装◆Windows Server 2012平台常用操作介绍◆管理Windows Server 2012中的用户账号◆管理Windows Server 2012中NTFS权限,EFS加密,磁盘配额◆Windows Server 2012中Bitlocker介绍第三天:◆Windows Server 2012批量激活服务◆Windows Server 2012文件服务器管理概要◆重复删除数据介绍和功能演示◆iSCSI Target SoftWare介绍◆配置Windows Server 2012的文件服务器(DFS, 高级磁盘配额,使用ADRMS加密Office文档,权限迁移等)◆磁盘管理:基本磁盘和动态磁盘的介绍和管理,介绍常用的存储方案(DAS,NAS,SAN) ,如何使用软件来实现SAN第四天:◆Windows Server 2012的备份和恢复:NTBackup介绍,Windows Server Backup的使用,Symantec BE 2012的部署和管理◆DHCP: 运行原理,DHCP安装和基本管理,实现DHCP Relay Agent,DHCP数据库的迁移◆DNS: DNS案例分析,DNS解析原理分析,DNS的安装和管理,DNS的高级管理◆WINS: 和DNS的区别,WINS的案例分析第五天:◆把Windows Server 2012配置成一个路由器,◆VPN配置和管理,VPN案例分析(实现Client-to-Site VPN和Site-to-Site VPN)◆在Windows Server 2012部署和配置WDS架构:微软架构中批量安装系统的反感讨论,WDS部署和基本配置,使用WDS安装Windows 8◆案例:如何使用WDS分发Windows XP第六天:◆管理Windows Server 2012证书服务:加密的方式,Windows Server 2008 R2中证书服务类型, 证书信任,证书的申请方式(工作组和域)◆案例:使用证书加密远程桌面连接◆案例:实现SSTP VPN◆BranchCache功能介绍和两种模式介绍◆演示:Branchcache功能演示第七天:◆DirectAcess 功能介绍和基本原理介绍◆演示:DirectAccess在公司内部的部署和应用◆把Windows Server 2012 R2配置成一个Web Server :挂载网站,挂载虚拟目录,地址重定向,实现Web服务器HTTPS访问◆案例:如何保证单服务器多网站公用80端口访问◆案例:如果企业内部多个Web Server,如果保证共用公网80端口第八天:◆管理Windows Server 2012远程桌面服务:基本操作和介绍,实现RD RemoteAPP, 实现RD Web Access, 实现RD Gateway, 实现RD Session Broker.◆实现Windows Server 2012 RDS NLB◆实现Windows Server 2012下的VDI第九天:◆Hyper-v的高级管理:实现Hyper-v的实时迁移,SCVMM介绍和安装,常用的功能介绍和演示◆案例:实现P2V◆案例:实现V2V◆案例:配置和管理SCVMM的Portal第十天:◆NAP(网络访问保护):NAP介绍,NAP处理过程。
windows server 2012如何备份还原重要文件?
windows server 2012如何备份还原重要文件?对于在windows server 2012系统下如何备份重要文件其实我们在之前的文章中已经做过介绍,今天小编主要是跟大家分享在备份之后如果重要文件损坏如何进行还原。
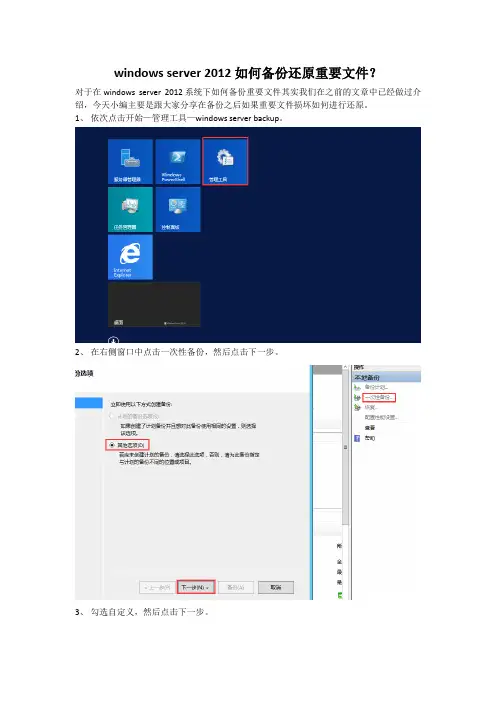
1、依次点击开始—管理工具—windows server backup。
2、在右侧窗口中点击一次性备份,然后点击下一步。
3、勾选自定义,然后点击下一步。
4、点击添加项,依次选中需要备份的文件或者文件夹,然后依次点击确定、下一步。
5、勾选本地驱动器,点击下一步。
6、选中备份文件保存的磁盘,然后依次点击下一步、完成,待进度条跑完,备份完成。
7、返回windows server backup,在右侧窗口中点击恢复,在弹出的窗口中勾选此服务器,点击下一步。
8、这里选择需要还原的备份的日期,由于当前我们只做了一个备份,因此直接点击下一步。
9、勾选文件和文件夹,点击下一步。
10、选中要备份的文件或者文件夹,点击下一步。
11、勾选原始位置、创建副本,使你同时保留两个版本,点击下一步。
12、点击恢复,待进度条跑完即可。
13、对于服务器重要文件的备份和还原,一般都是使用专业的备份系统来进行的,下面小编以目前公司在用的大势至服务器文件备份系统跟大家分享下具体的使用方法。
百度下载该系统,下载完成后解压运行安装文件,待安装完成后返回电脑桌面。
14、找到并点击该系统的快捷方式,双击打开,根据提示输入帐号密码,点击确定。
15、点击新增计划,这是创建一个备份计划的地方,在备份设置中找到源备份路径,点击浏览,选中需要备份的文件,点击确定。
16、在源备份路径后方找到备份目标路径,点击流量,选中备份文件保存的位置,点击确定、添加。
17、在左侧点击备份开始时间,然后设置开始具体日期。
18、依次点击全量备份频率和增量备份频率,在右侧也均勾选上全量备份和增量备份,然后设置各自的备份频率。
19、在左侧点击备份数据清理,然后在右侧设置清理周期,设置完成后点击保存,备份计划创建完成。
《Windows Server 2012网络服务器配置与管理》期末试卷A(含答案)
_______________________________________________________________________一选择题(每空2分,共40分)1.下面哪个操作系统能升级为Windows 2012 Server?( D )A.Windows 7B.Windows 10C.Windows xpD.windows server 20082.利用什么命令,可以查看本机的TCP/IP配置情况( D )statB.arpC.renewD.ipconfig3.基本磁盘包括( A )。
A.主分区和扩展分区B.主分区和逻辑分区C.扩展分区和逻辑分区D.分区和卷4.基本磁盘最多只能建立( C )个磁盘分区。
A. 2B. 3C. 4D. 55.根据DNS规则,下面哪个域是域的子域?( B )6.FTP服务默认设置( B )端口用于监听FTP客户机的连接请求,在整个会话期间,该端口一直被打开.A.20B. 21C. 25D. 807.关于DNS辅助区域的说法正确的是( B )A.辅助区域和主要区域没有本质差别B.必须先建立标准主要区域,然后才能建立相应的标准辅助区域C.一个标准主要区域只能建立一个相应的标准辅助区域D.不可以建立标准辅助区域的标准辅助区域8.Http协议默认使用( A )端口。
A.80 B.139 C.443 D.4459.哪个是简单邮件传输协议?( C )A.FTP协议B.HTTP协议C.SMTP协议D.NNTP协议10.基本磁盘升级为动态磁盘后,基本分区转换成( A )A.动态卷B. 带区卷C. 镜像卷D.简单卷11.管理员可以在DHCP客户机上手工对IP地址租约进行更新,操作命令为:( C )。
A. nbtstat –cB. ipconfig /releaseC. ipconfig /renewD. ipconfig /flushdns12.DNS顶级域名中表示商业组织的是( A )。
WindowsServer2012活动目录企业应用项目1 构建活动目录实验实训环境
角色:虚拟机2,独立服务器 主机名:win2012-2 IP地址:192.168.10.2/24 操作系统:Windows Server 2012 R2
图3-1 安装与配置Hyper-V服务器拓扑图
1.3 项目实施
Windows Server 2012 R2安装完成后,默认没有安装 Hyper-V角色,需要单独安装Hyper-V角色。安装Hyper-V角色 可通过“添加角色向导”完成。 1.3.1 任务1 安装和卸载Hyper-V角色
1.2 项目设计及准备
角色:虚拟机1,独立服务服务器 主机名:win2012-1 IP地址:192.168.10.1/24 操作系统:Windows Server 2012 R2
角色:Hyper-V服务器 主机名:win2012-0 IP地址:192.168.10.100/24 操作系统:Windows Server 2012 R2
目前主流的服务器CPU均支持以上要求,只要 支持硬件虚拟化功能,其他两个要求基本都能够满 足。为了安全起见,在购置硬件设备之前,最好事 先到CPU厂商的网站上确认CPU的型号是否满足以上 要求。
1.2 项目设计及准备
① 安装好Windows Server 2012 R2,并利用“服务器 管理器”添加“Hyper-V”角色。 ② 对Hyper-V服务器进行配置。 ③ 利用“Hyper-V管理器”建立虚拟机。 本项目的参数配置及网络拓扑图如图1-1所示。
① 安装Windows Server 2012 R2 Hyper-V功能,基本 硬件需求如下。 CPU:最少1 GHz,建议2 GHz以及速度更快的CPU。 内存:最少512 MB,建议1 GB。 完整安装Windows Server 2012 R2建议2 GB内存。 安装64位标准版或者数据中心版,最多支持2 TB内 存。 磁盘:完整安装Windows Server 2012 R2建议40 GB 磁盘空间,安装Server Core建议10 GB磁盘空间。
windows-server-2012-部署活动目录服务
windows server 2012 部署活动目录服务今天我们来学习如何在Windows Server 2012中创建域.安装前提条件:1.安装者必须具有本地管理员权限2.操作系统版本必须满足条件(Windows Server 2008 除Web版外都满足)3.本地磁盘至少有一个分区是NTFS文件系统4.有TCP/IP设置(IP位置、子网掩码等)5.有相应的DNS服务器支持6.静态的IP位置,并把DNS指向自己的IP位置7.有足够的可用空间注意:Dcpromo.exe 已弃用。
在 Windows Server 2012 中,如果你从命令提示符运行dcpromo.exe(无任何参数),你将收到引导你到服务器管理器的信息,在该服务器管理器中,你可使用“添加角色”向导安装 Active Directory 域服务。
如果你从命令提示符运行 dcpromo /unattend,你仍可执行使用 Dcpromo.exe 的无人参与安装。
这可让组织继续使用基于 dcpromo.exe 的自动化 Active Directory 域服务 (AD DS) 安装例程,直到它们可以使用 Windows PowerShell 重写那些例程。
实验环境使用1台虚拟机,DC的IP是192.168.6.1,DNS位置指向自己.1.首先检查操作系统的版本2.检查网络的IP位置和DNS位置指向3.打开“服务器管理器”,点击“添加角色和功能”4.选择“基于角色或基于功能的安装”5.选择安装角色的服务器6.选择安装“AD域服务”7.完成AD域服务的安装8.开始进行“AD域服务配置向导”9.选择新建林,域名为10.选择林功能级别和域功能级别,指定是否为DNS服务器和全局编目GC11.制定DNS委派12.设置NETBIOS名13.指定AD DS数据库,日志文件和SYSVOL存放位置14.检查安装参数选项15.首先验证后进行AD的安装16.安装AD成功后进行重新启动,打开“服务器管理器”查看17.打开"AD用户和计算机"工具进行查看18.打开"DNS服务器"工具进行查看19.打开"组策略管理"工具进行查看20.打开"AD管理中心"工具进行查看本文出自“微软技术专题”博客,请务必保留此出处bbb://nickzp.blog.51ctoaaa/12728/1064693。
windows 2012 域控基本知识
windows 2012 域控基本知识Windows Server 2012是微软推出的一款服务器操作系统,它具备许多功能和特点,而其中一个重要的功能就是域控制器(Domain Controller)。
一、什么是域控制器域控制器是Windows Server中的一个角色,用于集中管理和控制域中的用户、计算机和资源。
它允许管理员在整个网络中设置和管理全局策略,同时提供用户认证和授权的功能。
域控制器通常作为中心节点,在企业网络中起到关键的作用。
二、域的概念和作用1. 域的定义:在Windows Server中,域是由一组计算机和资源组成的逻辑网络,这些计算机和资源由一个公共的身份认证和安全机制管理。
域允许用户通过单一登录认证访问所有的网络资源。
2. 域的作用:域的建立使得网络管理更加简便和安全。
通过域控制器,管理员可以集中管理用户和计算机账户,实现统一的身份认证和授权机制。
域还提供了分层授权和管理权限的能力,可以根据不同的组织结构和安全需求对用户和计算机进行灵活的管理。
三、Windows Server 2012中的域控制器安装和配置1. 安装域控制器:要安装域控制器,首先需要将Windows Server 2012服务器添加到现有的域或创建一个新的域。
然后,通过“服务器管理器”或命令行工具执行“添加角色和功能”向导,选择“域控制器”角色,并按照提示完成安装过程。
2. 配置域控制器:安装完成后,需要进行一些配置来使域控制器正常工作。
首先,需要指定域的名称和安全设置。
然后,设置域控制器的网络连接、IP地址和DNS等网络设置。
还可以配置域的全局策略、用户和计算机对象的属性,以及安全和审计设置。
3. 备份和恢复:域控制器存储着大量的关键数据,因此备份和恢复操作非常重要。
Windows Server 2012提供了一套完整的备份和恢复工具,可以对域控制器的系统状态、活动目录数据库和配置信息进行定期备份,并在需要时进行恢复。
windows server 2012 编辑组策略
windows server 2012 编辑组策略如何在Windows Server 2012中编辑组策略引言:Windows Server 2012是一款功能强大的操作系统,用于构建和管理企业级网络和服务器环境。
其中一个重要的管理工具是组策略,它允许管理员通过集中的方式管理和配置用户和计算机的设置。
本文将详细介绍在Windows Server 2012中如何编辑组策略,以及一些常见的配置示例和最佳实践。
第一部分:了解组策略组策略是Windows Server中的一种管理工具,它允许管理员集中管理和配置多台计算机的设置。
组策略可以应用于用户和计算机对象,并在用户登录或计算机启动时自动应用。
通过组策略,管理员可以强制执行安全策略、配置网络连接、设置软件安装等。
在Windows Server 2012中,组策略使用“.adm”和“.admx”文件进行配置,这些文件包含了预定义的设置项。
第二部分:打开组策略编辑器Windows Server 2012提供了一个名为组策略管理器的控制台,用于编辑组策略。
以下是打开组策略编辑器的步骤:1. 登录到Windows Server 2012服务器上使用管理员帐户。
2. 单击开始菜单,然后选择“管理工具”。
3. 在管理工具菜单中,选择“组策略管理”。
4. 在组策略管理器窗口中,可以看到“组策略对象编辑器”和“组策略对象浏览器”。
第三部分:编辑组策略在组策略管理器中,可以通过以下步骤编辑组策略:1. 在组策略对象浏览器中,展开树状结构,找到要编辑的组策略对象(GPO)。
可以选择默认的域策略对象(Default Domain Policy)或者创建新的组策略对象。
2. 右键单击选定的组策略对象,然后选择“编辑”。
3. 在组策略对象编辑器中,可以看到不同的配置类别,如计算机配置和用户配置。
点击需要编辑的配置类别。
4. 在所选配置类别下,可以逐一修改不同的配置项。
例如,在计算机配置中,可以更改密码策略、网络连接设置等。
《Windows Server 2012活动目录企业应用 微课》读书笔记思维导图
内容提要
第一部分 构建AD DS环境
第2章 建立域树 和林
第1章 部署与管 理AD DS
第3章 管理域用 户账户和组
1
1.1 理论基础
1.2 实践项目 2
设计与准备
3 1.3 实践项目
实施
4
1.4 习题
5 1.5 实训项目
部署与管理活 动目录
1
2.1 理论基础
2.2 实践项目 2
设计与准备
10.1 理论基 1
础
10.2 实践项 2
目设计与准备
3 10.3 实践项
目实施
4
10.4 习题
5 10.5 实训项
目维护AD DS
参考文献
谢谢观看
读书笔记
最 新
版
本
6.2 实践项目设 计与准备
6.3 实践项目实 施
6.4 习题
第三部分 管理与维护AD DS
第7章 配置2活动 目录的对象和信 任
第8章 配置 2Active Direct...
第9章 管理操作 主机
第10章 维护AD DS
1
7.1 理论基础
7.2 实践项目 2
设计与准备
3 7.3 实践项目
实施
04
第三部分 管理与维护 AD DS
05 参考文献
本书以目前被广泛应用的WindowsServer2012R2为例,采用教、学、做相结合的模式,着眼实践应用,以 企业真实案例为基础,全面、系统地介绍活动目录在企业中的应用。全书共分3部分:构建ADDS环境、配置与管 理组策略和管理与维护ADDS。本书结构合理,知识全面且实例丰富,语言通俗易懂。本书采用“任务驱动、项 目导向”的方式,注重知识的实用性和可操作性,强调职业技能训练。本书所有项目的知识点、技能点和项目实 训操作都已录制成微课,并以二维码形式嵌入相应位置,读者可通过扫码看微课。本书适合高等院校、高等职业 院校计算机网络相关专业学生,以及WindowsServer2012R2初、中级用户、网络系统管理工程师、网络系统运 维工程师和社会培训人员等学习,是网络工程师bi备的学习宝典。