
基于SAML单点登录实现方案的分析
基于SAML单点登录实现方案的分析摘要随着信息技术和网络技术的迅猛发展,客户在信息化的过程中拥有了多套不同厂商开发的应用系统。
这些系统互相独立,用户在使用每个应用系统之前都必须按照相应的系统身份进行登录,为此用户必须记住每一个系统的用户名和密码,这给用户带来了不少麻烦。
特别是随着系统的增多,出错的可能性就会增加,受到非法截获和破坏的可能性也会增大,安全性就会相应降低。
针对于这种情况,单点登录概念应运而生,同时不断地被应用到企业应用系统中。
本文对单点登录SSO(Single Sign-On)的背景进行了分析,介绍了两种常见的单点登录技术,重点介绍了SAML技术及其实现单点登录的两种方式。
本文基于SAML技术设计了一套可行的方案,并对实现代码进行了必要的分析。
最后对安全性进行了分析,给出了相应的解决方法。
关键词单点登录,SAML,断言Analysis based on the case of accomplishment ofSAML’s single sign-onWang Shifeng( College Of Software Technology)Directed by Professor Chen DerenAbstractDuring the process of informationization, customers always use several variously application system provided by different firms. So customers must remember every account and password for different systems if they want to log in or use these systems, as all of them are operating independently from each other. It brings a lot of troubles to the custormers. Especially, if more systems they are using, it is more likely for them to make mistakes, also get illegal campture and destruct, then lower the security of the account. Aimed at fix this problem, the single sign-on come into being and is applied to the company application system grandually..This paper analyses the background of SSO(Single Sign-On) problem and introduces two common techniques of SSO, emphasizes SAML technique and two methods of SSO. And has designed a feasible SSO system grounded on SAML technique, meanwhile made a analysis of the security and give the relevant solution.KeywordsSingle Sign-on, SAML, Assertion目录第一章绪论 71.1 本文研究的背景 71.2本文研究的意义 8第二章单点登录的技术基础 122.1 单点登录的概念 122.2 国内外的研究概况 122.3 SAML简介 132.3.1 Browser/Artifact方式 152.3.2 Browser/POST方式 16第三章单点登录方案的设计和实现 173.1 设计思路 173.1.1 用户登录流程 183.2 IDP的设计 193.3 SP过滤器的设计 533.4 安全性分析 663.5 系统实现界面 66参考文献 70致谢 70第一章绪论1.1 本文研究的背景在大多数计算机连入网络之前,各个系统中像身份验证和授权这类安全服务的实现完全是独立的。
因此,执行身份验证所需的全部代码,以及密钥、口令,供授权决策所用的用户信息,以及授权策略本身均存放于使用这些信息的系统上。
最初,系统连接到网络上时情况变化不大。
每个系统都是一个孤岛,各系统都要求用户拥有一个帐户才能访问该系统。
这种方法有许多明显的缺点。
举例来说,设置多个帐户,每个帐户有一个密码、组或其他属性,这对用户和管理员来说非常不方面。
如果一个用户的职责发生变更而修改其帐户属性,或有人离开组织时删除其帐户,管理员要浪费大量时间。
如果出现更强大的认证方法,各系统还必须单独地去升级。
随着信息技术和网络技术的迅猛发展,企业的应用网站平台越来越多。
比如XX移动,常见的网站就有XX移动门户网站、网上营业厅网站、XX移动动漫门户网站、XX移动梦网网站、XX移动商城网站、12530彩铃网站等。
由于这些系统互相独立,用户在使用每个应用系统之前都必须输入手机号和服务密码进行登录,为此用户必须进入每一个系统都要重新输入,这给用户带来了不少麻烦。
特别是随着系统的增多,出错的可能性就会增加,受到非法截获和破坏的可能性也会增大,安全性就会相应降低。
针对于这种情况,单点登录(Single Sign-on,SSO)概念应运而生。
单点登录最初被视为一种提供生产力的奢侈品,而现在已成为一种必需品。
当前有越来越多的身份与访问控制管理(IAM)需求来自Web应用和Web Services,从IDC的市场预测可以看出,年复合增长率CAGR最高的两个子方向之一就是Web 单点登录,达到了20.8%。
1.2本文研究的意义在XX移动这样一个企业级的信息系统环境下,随着企业的发展,业务系统的数量在不断的增加,老的系统却不能轻易的替换,这会带来很多的开销。
其一是管理上的开销,需要维护的系统越来越多。
很多系统的数据是相互冗余和重复的,数据的不一致性会给管理工作带来很大的压力。
业务和业务之间的相关性也越来越大,例如公司的计费系统和财务系统,财务系统和人事系统之间都不可避免的有着密切的关系。
为了降低管理的消耗,最大限度的重用已有投资的系统,很多企业都在进行着企业应用集成。
企业应用集成可以在不同层面上进行:例如在数据存储层面上的“数据大集中”,在传输层面上的“通用数据交换平台”,在应用层面上的“业务流程整合”,和用户界面上的“通用企业门户”等等。
事实上,还用一个层面上的集成变得越来越重要,那就是“身份认证”的整合,也就是“单点登录”。
通常来说,每个单独的系统都会有自己的安全体系和身份认证系统。
整合以前,进入每个系统都需要进行登录,这样的局面不仅给管理上带来了很大的困难,在安全方面也埋下了重大的隐患:1、每个系统都是独立开发各自的身份认证系统造成资源的浪费,消耗开发成本;2、多个身份认证系统会增加整个系统的管理工作成本;3、用户需要记忆多个帐户和口令,使用极为不便,同时由于用户口令遗忘而导致的支持费用不断上涨;4、无法实现统一认证和授权,多个身份认证系统使安全策略必须逐个在不同的系统内进行设置,因而造成修改策略的进度可能跟不上策略的变化;5、无法统一分析用户的应用行为;因此,对于有多个业务系统应用需求的政府、企业或机构等,需要配置一套统一的身份认证系统,以实现集中统一的身份认证,并减少整个系统的成本。
下面是一些著名的调查公司显示的统计数据:用户每天平均16 分钟花在身份验证任务上- 资料来源:IDS频繁的IT 用户平均有21 个密码- 资料来源:NTA Monitor Password Survey49% 的人写下了其密码,而67% 的人很少改变它们每79 秒出现一起身份被窃事件- 资料来源:National Small Business Travel Assoc全球欺骗损失每年约12B - 资料来源:Comm Fraud Control Assoc到2007 年,身份管理市场将成倍增长至$4.5B - 资料来源:IDS使用“单点登录”整合后,只需要登录一次就可以进入多个系统,而不需要重新登录,这不仅仅带来了更好的用户体验,更重要的是降低了安全的风险和管理的消耗。
请看下面的统计数据:提高IT 效率:对于每1000 个受管用户,每用户可节省$70K帮助台呼叫减少至少1/3,对于10K 员工的公司,每年可以节省每用户$75,或者合计$648 生产力提高:每个新员工可节省$1K,每个老员工可节省$350 ?•资料来源:GigaROI 回报:7.5 到13 个月?•资料来源:Gartner单点登录系统的目的就是为这样的应用系统提供集中统一的身份认证,实现“一点登录、多点漫游”的目标,方便用户使用。
一个用户如何一次登录,即可使用所有他可以有权访问的应用系统。
我们希望能达到以下效果:登录一次,可使用多个应用系统;统一的身份认证;可配置的身份认证;各个应用系统之间共享用户信息,以方便系统间数据流转。
这里就会存在以下2个关键问题:(1)登录信息如何在多个应用之间传递;(2)各个应用如何检查用户是否已经登录。
本文将首先从单点登录的技术基础入手,逐步说明如何解决上述2个问题。
第二章单点登录的技术基础2.1 单点登录的概念单点登录(SSO,Single Sign-on)是一种方便用户访问多个系统的技术,用户只需在登录时进行一次注册,就可以在多个系统间自由穿梭,不必重复输入用户名和密码来确定身份。
单点登录的实质就是安全上下文(AISSO Context)或凭证(Credential)在多个应用系统之间的传递或共享。
当用户登录系统时,客户端软件根据用户的凭证(例如用户名和密码)为用户建立一个安全上下文,安全上下文包含用于验证用户的安全信息,系统用这个安全上下文和安全策略来判断用户是否具有访问系统资源的权限。
图2.1 SSO原理示意图2.2 国内外的研究概况身份认证、单点登录方面常用的技术规范或协议有Kerberos、SAML。
Kerberos 协议(RFC 1510)是由MIT开发的一种网络安全应用标准,提供了一种全方位的SSO解决方案。
在采用Kerberos的平台中,登录和认证是由操作系统本身维护;认证凭证也由操作系统保存,操作系统中的各个应用只需要通过配置就能加入到SSO中。
Kerberos 通过安全的密钥算法,可以做到用户密码不需要直接在网络中传输,因而传输的信息十分安全。
基于SAML的单点登录介绍

基于SAML的单点登录介绍⼀、背景知识:SAML即安全断⾔标记语⾔,英⽂全称是Security Assertion Markup Language。
它是⼀个基于XML的标准,⽤于在不同的安全域(security domain)之间交换认证和授权数据。
在SAML标准定义了⾝份提供者(identity provider)和服务提供者(service provider),这两者构成了前⾯所说的不同的安全域。
SAML是OASIS组织安全服务技术委员会(Security Services Technical Committee)的产品。
SAML(Security Assertion Markup Language)是⼀个XML框架,也就是⼀组协议,可以⽤来传输安全声明。
⽐如,两台远程机器之间要通讯,为了保证安全,我们可以采⽤加密等措施,也可以采⽤SAML来传输,传输的数据以XML形式,符合SAML规范,这样我们就可以不要求两台机器采⽤什么样的系统,只要求能理解SAML规范即可,显然⽐传统的⽅式更好。
SAML 规范是⼀组Schema 定义。
可以这么说,在Web Service 领域,schema就是规范,在Java领域,API就是规范。
SAML 作⽤SAML 主要包括三个⽅⾯:1.认证申明。
表明⽤户是否已经认证,通常⽤于单点登录。
2.属性申明。
表明某个Subject 的属性。
3.授权申明。
表明某个资源的权限。
SAML框架SAML就是客户向服务器发送SAML 请求,然后服务器返回SAML响应。
数据的传输以符合SAML规范的XML格式表⽰。
SAML 可以建⽴在SOAP上传输,也可以建⽴在其他协议上传输。
因为SAML的规范由⼏个部分构成:SAML Assertion,SAML Prototol,SAML binding等安全由于SAML在两个拥有共享⽤户的站点间建⽴了信任关系,所以安全性是需考虑的⼀个⾮常重要的因素。
单点登录协议技术解析
单点登录协议技术解析在单点登录实现中,系统之间的协议对接是⾮常重要的⼀环,⼀般涉及的标准协议类型有 CAS、OAuth、OpenID Connect、SAML,本⽂将对四种主流 SSO协议进⾏概述性的介绍,并⽐较其异同,读者亦可按图索骥、厘清关键概念。
⼀、认证与授权的区别在介绍具体协议之前,有必要先说明“认证(Authentication)”和“授权(Authorization)”的区别。
认证(Authentication)即确认该⽤户的⾝份是他所声明的那个⼈;授权(Authorization)即根据⽤户⾝份授予他访问特定资源的权限。
也就是说,当⽤户登录应⽤系统时,系统需要先认证⽤户⾝份,然后依据⽤户⾝份再进⾏授权。
认证与授权需要联合使⽤,才能让⽤户真正登⼊并使⽤应⽤系统。
⼆、CASCentral Authentication Service简称CAS,是⼀种常见的B/S架构的SSO协议。
和其他任何SSO协议⼀样,⽤户仅需登陆⼀次,访问其他应⽤则⽆需再次登陆。
顾名思义,CAS是⼀种仅⽤于Authentication的服务,它和OAuth/OIDC协议不⼀样,并不能作为⼀种Authorization的协议。
当前CAS协议包括CAS 1.0、CAS2.0、CAS3.0版本,这三个版本的认证流程基本类似。
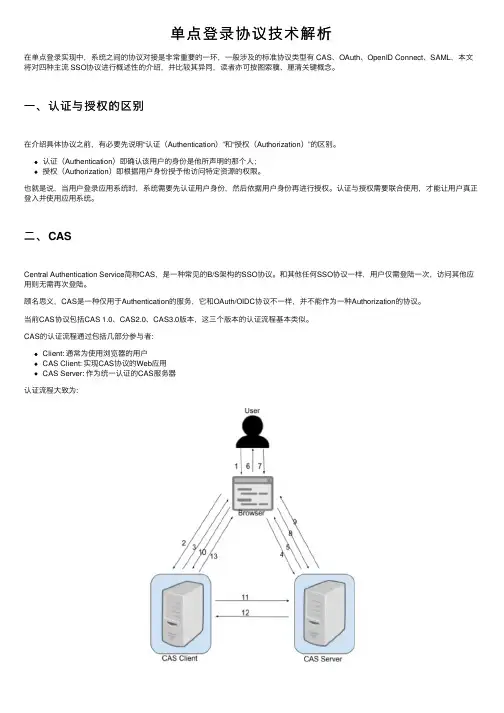
CAS的认证流程通过包括⼏部分参与者:Client: 通常为使⽤浏览器的⽤户CAS Client: 实现CAS协议的Web应⽤CAS Server: 作为统⼀认证的CAS服务器认证流程⼤致为:1. Client(终端⽤户)在浏览器⾥请求访问Web应⽤example;2. 浏览器发起⼀个GET请求访问example应⽤的主页https://;3. 应⽤example发现当前⽤户处于未登陆状态,Redirect⽤户⾄CAS服务器进⾏认证;4. ⽤户请求CAS服务器;5. CAS发现当前⽤户在CAS服务器中处于未登陆状态, 要求⽤户必须得先登陆;6. CAS服务器返回登陆页⾯⾄浏览器;7. ⽤户在登陆界⾯中输⼊⽤户名和密码(或者其他认证⽅式);8. ⽤户把⽤户名和密码通过POST,提交⾄CAS服务器;9. CAS对⽤户⾝份进⾏认证,若⽤户名和密码正确,则⽣成SSO会话, 且把会话ID通过Cookie的⽅式返回⾄⽤户的浏览器端(此时,⽤户在CAS服务端处于登陆状态);10. CAS服务器同时也会把⽤户重定向⾄CAS Client, 且同时发送⼀个Service Ticket;11. CAS Client的服务端收到这个Service Ticket以后,请求CAS Server对该ticket进⾏校验;12. CAS Server把校验结果返回给CAS Client, 校验结果包括该ticket是否合法,以及该ticket中包含对⽤户信息;13. ⾄此,CAS Client根据Service Ticket得知当前登陆⽤户的⾝份,CAS Client处于登陆态。
统一用户认证和单点登录解决方案
统一(tǒngyī)用户认证和单点登录解决方案随着信息技术和网络技术的迅猛发展,企业内部的应用系统越来越多。
比如在媒体行业,常见的应用系统就有采编系统、排版系统、印刷系统、广告管理系统、财务系统、办公自动化系统、决策支持系统、客户关系管理系统和网站发布系统等。
由于这些系统互相独立,用户在使用每个应用系统之前都必须按照相应的系统身份进行登录,为此用户必须记住每一个系统的用户名和密码,这给用户带来了不少麻烦。
特别是随着系统的增多,出错的可能性就会增加,受到非法截获和破坏(pòhuài)的可能性也会增大,安全性就会相应降低。
针对于这种情况,统一用户认证、单点登录等概念应运而生,同时不断地被应用到企业应用系统中。
统一用户管理的基本原理。
一般来说,每个应用系统都拥有独立的用户信息管理功能,用户信息的格式、命名与存储方式也多种多样。
当用户需要使用(shǐyòng)多个应用系统时就会带来用户信息同步问题。
用户信息同步会增加系统的复杂性,增加管理的成本。
多大例如,用户X需要同时使用A系统与B系统,就必须在A系统与B系统中都创建(chuàngjiàn)用户X,这样在A、B任一系统中用户X的信息更改后就必须同步至另一系统。
如果用户X需要同时使用10个应用系统,用户信息在任何(rènhé)一个系统中做出更改后就必须同步至其他9个系统。
用户同步时如果系统出现意外,还要保证数据的完整性,因而同步用户的程序可能会非常复杂。
解决用户同步问题的根本办法是建立统一用户管理系统(UUMS)。
UUMS统一存储所有应用系统的用户信息,应用系统对用户的相关操作全部通过UUMS 完成,而授权等操作则由各应用系统完成,即统一存储、分布授权。
UUMS应具备以下基本功能:1.用户信息规范命名、统一存储,用户ID全局惟一。
用户ID犹如身份证,区分和标识了不同的个体。
2.UUMS向各应用系统提供用户属性列表,如姓名、电话、地址、邮件等属性,各应用系统可以选择本系统所需要的部分或全部属性。
单点登录方案
单点登录方案单点登录(Single Sign-On, SSO)是一种集中式身份验证解决方案,旨在增加用户体验、提高安全性和简化身份验证过程。
在不同的应用程序和系统中,用户只需通过一次登录即可访问多个应用,不需要为每个应用程序都输入用户名和密码。
一个有效的单点登录方案应该具备以下特点:安全性、用户友好性、易于集成和兼容性。
接下来,我将探讨一些常见的单点登录方案,以及它们的优点和缺点。
一、基于SAML的单点登录方案Security Assertion Markup Language (SAML) 是一个基于XML的开放标准,用于在不同的域中安全传输身份验证和授权数据。
基于SAML的单点登录方案具有很高的安全性,用户只需通过一次登录即可在各个关联的应用程序中进行身份验证和授权。
此外,SAML还支持跨不同域的身份提供者之间的身份验证。
然而,SAML方案的集成和配置通常具有较高的复杂性,需要额外的硬件和软件成本。
二、基于OAuth的单点登录方案OAuth是一种开放标准,用于访问互联网用户帐号的代理授权。
基于OAuth的单点登录方案允许用户使用其社交媒体帐号(如Facebook、Google、Twitter等)登录其他应用程序。
这种方式对用户友好,通过使用现有的用户帐号,可以减少用户需要记住的用户名和密码数量。
然而,OAuth方案对于敏感应用程序可能存在安全风险,因为用户的社交媒体帐号可能已经被黑客攻击。
三、基于OpenID Connect的单点登录方案OpenID Connect是基于OAuth 2.0的认证和授权协议。
与OAuth类似,OpenID Connect允许用户使用其现有的互联网身份提供者帐号进行身份验证。
与OAuth不同的是,OpenID Connect提供了一个身份层,允许应用程序获取有关用户身份的更详细的信息。
OpenID Connect方案是一种适用于企业和互联网应用程序的灵活性很高的单点登录方案。
基于SAML的跨域单点登录的设计与实现
格式 , 过 S A 通 O P消 息传递 安全 元素 , 利用 WS Scry 保 障消息 的完 整 性 和机 密性 。它在 方便 用户 访 问 的 同时提供 了 — eu t来 i
完 善 的安 全 服务 机制 , 以保 证 消息 和服 务的保 密性 、 整性 和有效 性 。 可 完 关键 词 : 消息 传输 ; 联合 认证 ; 跨域 单 点登 录 中图分 类号 :P9 T 39 文献 标识 码 : A 文 章编 号 :63 69 21 )1 05 — 4 17 — 2X(0 2 0 — 17 0
第2 2卷
21 0 2年 1月
第1 期
计 算 机 技 术 与 发 展
COMP UTE TEC R HNOL OGY AND DEVEL OPMEN T
Vo . No. 122 1
Jn 2 l a. 02
基 于 S ML的跨 域 单点 登 录 的设 计 与 实现 A
焦 亚楠 , 胡春 枝
证 系统 已经 不能适 应该 平 台的发展 , 无法 实现各 个应
台的用户信 息的统一管理 , 使用户 访 问诸 多系统 只需 要登 录认证 一次 , 保证用 户信息 和用户 系统 的安 全 并
性 。跨域单点 登 录 的机制 是 实现 “ 一次 登 录 , 网漫 全 游, 单点注 销 , 网失效 ” 全 。
( 天津 大 学 计 算机 学 院 , 津 307 ) 天 00 2
摘 要: 随着 网络 技术 的飞速 发 展 , 于 网络平 台 的应用 系统逐 渐进 入各 行各 业 中 , 来 巨大 收益 的同时 对安 全性 提 出 了 基 带
更 高 的要 求 , 需要 保证访 问其 资 源 的用户具 有合 法 的权 限 。为 了适 应 多 系统 平 台 的发 展 要求 , 现 对登 录平 台 的用户 信 实 息进 行统 一认 证 和管理 , 中设计 了一 个跨 域 的单点 登 录系统 ( D S O , 文 C —S ) 它采用 S M[断言 作为 安全 信 息定 义 的标 准化 A
电力集成应用平台的SAML单点登录

的有效技 术保证 。 电力集成应 用平 台的用 户分省 市 2级 , 文章介 绍 了应 用资 源信 息管理 结构 、 自 上 而 下进 行 角 色权 限 审计 与核 准的 角色权 限管理 策略 以及 S ML断 言形式 的 身份 认证 。在 构 造 A
身 份 识 别 信 息 , 安 全 信 息 的 交 换 提 供 标 准 框 为
架 。S ML规 范成 为 We A b单 点 登 录 S O 的执 S 行标准。 S ML定义 了 3种安 全断 言 。 A
力集 成 应 用平 台逐 步 落 实 , 来 越 多 的集 成 应 用 越 系统 基 于平 台开 发 或 集 成 到 统 一 企 业 门 户 , 一 这 做 法 完 全 符 合 国 家 电 网 公 司对 集 成 应 用 平 台规
划 的要 求 。
用 信 息 目录库 , 析 和设计 集 中用户 角色 权 限管理 分 模型, 实现 S ML形 式 的身 份 认 证 过 程 , 而 实 现 A 从
应用 资源信 息基 础结 构 , 并通 过省 到市分 级 用户 和 应 用 资源信 息 管理 , 究 并给 出 自上而下 进行 角色 研
权 限 审计 与核 准 的 角 色 权 限 管 理 策 略 以及 S ML A 断 言形 式 的身 份认 证 。通 过构 造 统 一 的 用户 与 应
随着 省 级 电力 信 息 网建 成 以及 统 一 部署 的电
0 引 言
电力 企业 应 用 系统 建 设 正 由分 散 的 独立 应 用 系统开 发模式 向基 于统 一 服 务 平 台 的集 成 应 用 系 统 开发 模式转 变 , 种 转 变 有 助 于解 决 以 下 问题 : 这 因开发 商 和平 台不 同 , 致 原 先 各 种 应 用 系统 登 导 录、 认证 与授权 方 式 的 不统 一 ; 权 限使 用 多 个应 有 用 系统 的操作 者登 录每 个 系 统均 要 输 入 不 同的用 户 名和 密码 , 同时还 要符 合不 同应 用系统 的安 全策 略; 系统安 全维 护 者对 不 同系 统 实行 逐 个 维 护 , 当 操作 者身 份变更 时 , 对原 有各 相关 系统 登 录用户 要 予 以更新 。
基于SAML的单点登录的实现
上
收 稿 日期 :0 7 0 - 2 修 稿 日期 :0 7 0 - 0 2 0 — 4 0 20- 5 2
八
● -
作 者简介 : 聂丽 ( 9 1 . , 西 景 德 镇 人 , 士 , 究 方 向 为 网络 和 网络 安 全 1 8 -)女 江 硕 研
期
MDR C P E27 @ OEN O U R o M T . o6
0 引 言
单 点登录可集成所 有的应用 系统 , 统一对用户 信 息 的管理 , 行联合 的身份认 证 , 得用 户 只需要 一 进 使
个 密 码 且 只 需 要 登 录一 次 , 可 进 入 所 有 所 需 要 的 应 就
用系统 , 大大 提高了工作效率 和安全性 。
4S AML s o s Re p n e
(bt[) k n w w. e sm1r” 6 t e; (ye 】o e ,” w o na . g , 0,r ) t p o u , / 检测 S AML断言是 否签名 , 没有签 名就返 回错 误 若 i(as =rso s. Sg e () f f e= ep ne si d ){ l i n S se o t r t ( S ML断 言没签名 “; ytm.u. i l ” A pnn ) e unnw I E cpi ( ML断言 没签名 ”: rtr e O x e t n” A o S )
错 误 ”; )l / 到 客 户 端 消 息 后 生 成 S ML响 应 / 得 A
S AML s n er s o s = S Re p s e p n e o AML OS rfl.c e t立 信任机 制 。具 体实 现可 以采取 Fl r 术 。 ie 技 t
SAML协议的单点登录
SAML协议的单点登录SAML(Security Assertion Markup Language)是一种用于基于Web 的身份验证和授权的开放标准。
它允许用户在不同的Web应用程序之间进行单点登录(Single Sign-On),从而提供了更便捷和安全的用户体验。
本文将介绍SAML协议的单点登录原理和应用。
一、SAML协议概述SAML协议是由OASIS(Organization for the Advancement of Structured Information Standards)制定的,旨在解决不同域之间的用户认证和授权问题。
它基于XML(eXtensible Markup Language)格式,使用面向消息的方式进行通信,实现了身份提供方(Identity Provider)和服务提供方(Service Provider)之间的信任关系建立和信息交换。
二、单点登录原理单点登录是指用户只需进行一次身份验证即可访问多个关联系统,而无需再次输入用户名和密码。
SAML协议通过三个主要组件实现单点登录:身份提供方、服务提供方和元数据。
1. 身份提供方(Identity Provider,简称IdP):负责用户的身份验证和生成SAML断言,用于向服务提供方提供用户的身份凭证。
2. 服务提供方(Service Provider,简称SP):提供服务的Web应用程序,依赖于身份提供方验证用户的身份。
3. 元数据(Metadata):包含了身份提供方和服务提供方的配置信息。
身份提供方和服务提供方通过交换元数据来建立信任关系。
单点登录的流程如下:(1)用户访问服务提供方的Web应用程序。
(2)服务提供方检测到用户未登录,重定向用户到身份提供方。
(3)用户在身份提供方进行身份验证。
(4)身份提供方生成SAML断言(Assertion),包含用户的身份信息和相关认证信息。
(5)身份提供方将SAML断言发送给服务提供方。
单点登陆方案
单点登录方案概述随着互联网的快速发展和多样化的应用系统,用户常常面临着需要在不同的应用系统中进行登录的困扰。
为了解决这一问题,单点登录(Single Sign-On,简称SSO)技术应运而生。
单点登录方案是一种通过一次认证,用户可以访问多个应用系统的技术方案。
本文将介绍单点登录的原理、应用场景和实施方案。
一、单点登录原理单点登录的基本原理是在一个安全的身份认证中心(Identity Provider,简称IdP)完成用户的身份认证,并生成一个授权票据(Token),然后将该授权票据保存在用户的浏览器中的Cookie中。
当用户要访问其他应用系统时,这些应用系统会将用户重定向到IdP,并将授权票据发送给IdP进行验证。
验证通过后,IdP会生成一个新的授权票据并返回给应用系统,应用系统根据授权票据判断用户的合法性,从而实现用户的单点登录。
二、单点登录的应用场景1. 企业内部应用系统:在企业内部,往往存在多个不同的应用系统,如人力资源管理系统、财务管理系统、项目管理系统等。
使用单点登录方案可以避免用户需要在每个系统中单独登录的繁琐操作,提高了工作效率和用户体验。
2. 跨域网站应用:在互联网上,常常会有多个跨域网站应用需要进行集成,如在线购物网站、社交媒体平台等。
用户只需登录一次,就可以在所有的应用系统中自由切换,避免了重复输入账号和密码的困扰。
3. 第三方授权登录:许多网站提供使用第三方账号登录的功能,如使用微信账号登录某个网站。
通过单点登录方案,可以实现将第三方授权的账号映射到本地账号,方便用户进行登录。
三、单点登录实施方案1. 基于SAML的单点登录Security Assertion Markup Language (SAML)是一种基于XML的认证标准,是单点登录方案中最常用的协议之一。
基于SAML的单点登录方案主要包括以下步骤:(1)用户访问应用系统A,应用系统A 发现用户未登录,将用户重定向到IdP。
基于SAML的Web服务中联合单点登录的设计与实现
的安 全 问题 之一 。安 全威胁 和 身份欺 诈 变得 越来 越
普 遍和 复杂 ,因此 网络 安全 服 务 中很 迫切 的需 要健
壮 的联 合身 份管理 解 决方 案可 降低 管理 成本 ,提 高
用 户 以及 为端 到端业 务 应用提 供强 大一 致的 安全 标
m a a men, n ge t Thu h u p ta r s u ie sener r e isd h s n hr n u st e s p or c o s a b sn s t p i n ie t e a y c O s s O
s r c u e p a f r wi c o s m a y s e y i f tu t r d at d s n e s g — n Th t t r l t m t a r s n af t r r c u e of e er e igl i n o . e u o h n as f e d gie SAML a a a p oc d r t i h e e v c p l a i n s l x m pe. n v t J v r e u e wi n t e W b s r ie a p i t o i e a a h c o d l Ke y wor s: d SAML; 2 J EE; e er t d sn l i n o W e e ie e u i ; t e t a i n f d a e i g e sg — n; b s r c s s c r y Au h n i t v t c o
维普资讯
l
l 化 I 》 矽
基 于 S ML的 We 服务 中联合单 点登录的 A b