
DNAT负载均衡功能配置案例
DNAT负载均衡功能配置案例
DNAT负载均衡功能配置案例(设置内网服务器对互联网提供服务)
拓扑图如附件所示。
需求说明:内网有三台http服务器(192.168.2.2/3/4)要对外提供服务,使用的外网口地址是192.168.0.2,需对外提供负载均衡的功能。
后续准备还要增加邮件、ftp等服务器。
同时,允许这些服务器能够方便在家休息时的网管人员能管理远程的服务器。
具体配置如下:
address "cluster1"
range 192.168.2.2 192.168.2.4
host "192.168.2.2"
host "192.168.2.3"
host "192.168.2.4"
exit
service "rdp"
tcp dst-port 3389 timeout 1800
exit
interface vswitchif1
zone "trust"
ip address 192.168.2.1 255.255.255.0
manage ssh
manage ping
manage http
manage https
exit
interface ethernet0/1
zone "untrust"
ip address 192.168.0.21 255.255.255.0 manage ssh
manage ping
manage https
exit
ip vrouter trust-vr
ip route 0.0.0.0/0 192.168.0.1
exit
policy from "trust" to "untrust"
rule id 2
action permit
src-addr "Any"
dst-addr "Any"
service "Any"
exit
exit
policy from "untrust" to "trust"
rule id 3
action permit
src-addr "Any"
dst-addr "Any"
service "HTTP"
service "FTP"
service "POP3"
service "PING"
service "SMTP"
service "rdp"
service "ICMP"
exit
policy from "l2-trust" to "l2-trust"
rule id 4
action permit
src-addr "Any"
dst-addr "Any"
service "Any"
exit
nat
snatrule id 1 from "cluster1" to "Any" eif ethernet0/1 trans-to address-book "192.168.0.20" mode dynamicport sticky
exit
nat
snatrule id 2 from "Any" to "Any" eif ethernet0/1 trans-to eif-ip mode dynamicport sticky
exit
nat
dnatrule id 2 from "Any" to "192.168.0.20" service "PING" trans-to "192.168.2.3" load-balance track-ping
exit
nat
dnatrule id 1 from "Any" to "192.168.0.20" service "HTTP" trans-to "192.168.2.3" load-balance track-ping
exit
nat
dnatrule id 4 from "Any" to "192.168.0.20" service "rdp" trans-to "192.168.2.3" load-balance track-ping
exit
nat
dnatrule id 3 from "Any" to "192.168.0.20" service "PING" trans-to "192.168.2.4" load-balance track-ping
exit
nat
dnatrule id 5 from "Any" to "192.168.0.20" service "HTTP" trans-to "192.168.2.4" load-balance track-ping
exit
nat
dnatrule id 6 from "Any" to "192.168.0.20" service "rdp" trans-to "192.168.2.4" load-balance track-ping
exit
nat
dnatrule id 7 from "Any" to "192.168.0.20" service "PING" trans-to "192.168.2.2" load-balance track-ping
exit
nat
dnatrule id 8 from "Any" to "192.168.0.20" service "HTTP" trans-to "192.168.2.2" load-balance track-ping
exit
nat
dnatrule id 9 from "Any" to "192.168.0.20" service "rdp" trans-to "192.168.2.2" load-balance track-ping
exit。
使用防火墙配置DNAT的流程

使用防火墙配置DNAT的流程1. 确定需求首先,我们需要明确自己的需求,即为什么需要使用防火墙配置DNAT。
DNAT(Destination Network Address Translation)可以将外部网络的请求转发到内部服务器,从而实现对内部服务器的访问控制和保护。
通常,我们需要使用DNAT来实现以下需求:•提供对内部服务器的公网访问•对外隐藏内部服务器的真实IP地址•实现负载均衡或者高可用性2. 选择合适的防火墙根据自己的情况选择合适的防火墙设备或软件。
市场上有很多种防火墙产品可供选择,包括商业产品和开源产品。
确保所选的防火墙设备或软件支持DNAT功能,并能够满足你的需求。
3. 配置防火墙设备以下是使用防火墙配置DNAT的一般过程:3.1 在防火墙设备上创建DNAT规则配置防火墙设备的DNAT规则,将外部网络的请求转发到内部服务器。
具体操作步骤如下:1.登录到防火墙设备的管理界面。
2.找到DNAT规则配置的位置,一般在“网络设置”或“端口转发”等菜单下。
3.点击“添加规则”按钮或者类似的选项,开始配置DNAT规则。
4.根据实际需求,填写规则的相关信息,包括源IP地址、目标端口、转发的目标服务器IP地址等。
5.保存配置并应用生效。
3.2 配置防火墙规则除了配置DNAT规则,还需要配置防火墙规则来限制外部网络对内部服务器的访问。
具体操作步骤如下:1.找到防火墙设备的防火墙规则配置,一般在“安全设置”或“访问控制”等菜单下。
2.点击“添加规则”按钮或者类似的选项,开始配置防火墙规则。
3.根据实际需求,填写规则的相关信息,包括源IP地址、目标端口、访问权限等。
4.保存配置并应用生效。
4. 测试与验证完成防火墙的配置后,需要进行测试与验证,确保配置生效并符合预期。
以下是一些常见的测试与验证方法:•从外部网络尝试访问内部服务器,测试是否可以成功访问。
•检查防火墙设备的日志,确认DNAT规则是否生效。
负载均衡配置方法
负载均衡配置方法在现代的计算机系统中,负载均衡是保证高性能和可靠性的重要因素之一。
通过合理的负载均衡配置,可以最大程度地利用系统资源,提高系统响应速度和可扩展性。
本文将介绍一些常见的负载均衡配置方法,帮助您更好地理解和应用负载均衡技术。
一、负载均衡概述负载均衡是一种通过在多个服务器之间分配工作负载,以达到提高系统性能和可用性的技术。
它可以确保每台服务器都能够平均分担任务,避免单个服务器过载,从而提高系统的整体性能。
二、硬件负载均衡配置方法硬件负载均衡通常通过专门的硬件设备来实现,如负载均衡器。
以下是一些常用的硬件负载均衡配置方法:1. 服务器冗余:在配置硬件负载均衡之前,建议先将系统中的服务器设置为冗余模式。
这意味着将每个功能模块配置为备份模式,以确保在故障发生时可以无缝切换到备份服务器。
2. 负载均衡器选择:根据实际需求选择适当的负载均衡器。
常见的负载均衡器有硬件负载均衡器和软件负载均衡器。
硬件负载均衡器通常具有更高的性能和可靠性,但价格较高。
软件负载均衡器则更加灵活和经济实惠。
3. 负载均衡算法选择:负载均衡器通常使用一些算法来决定如何将任务分配给服务器。
常见的算法有轮询、最小连接和最少响应时间等。
根据应用场景的特点选择合适的负载均衡算法,以确保任务能够平均分配给服务器,并提高整体性能。
4. 健康检查和故障恢复:负载均衡器通常会周期性地检查服务器的健康状态,以便及时发现故障和性能问题。
一旦发现故障,负载均衡器将自动将任务重新分配给其他正常工作的服务器,并通过故障恢复机制尽快恢复故障服务器的功能。
三、软件负载均衡配置方法除了硬件负载均衡器,还可以使用软件来实现负载均衡。
以下是一些常用的软件负载均衡配置方法:1. 反向代理:通过将负载均衡器配置为反向代理服务器,可以将客户端的请求分发给多个后端服务器。
反向代理服务器可以根据不同的策略选择请求目标服务器,并将响应返回给客户端。
2. DNS负载均衡:通过在DNS服务器中配置多个IP地址,可以将客户端的请求平均分配给这些IP地址,并最终分发到不同的服务器。
iptables dnat 规则
iptables dnat 规则本文将重点介绍iptables中的dnat规则,并逐步回答与其相关的问题。
iptables是一个用于Linux操作系统中的防火墙工具,用于设置网络规则以保护计算机网络的安全。
dnat规则是iptables工具中的一种转发规则,用于将目标地址和端口转发到不同的目标地址和端口。
1. 什么是iptables?iptables是Linux操作系统中的一个强大的防火墙工具,用于过滤、转发和修改网络数据包。
它采用规则集来定义网络流量的处理方式。
2. 什么是dnat规则?dnat规则是iptables中的一种转发规则,用于将目标地址和端口转发到不同的目标地址和端口。
它被广泛应用于网络地址转换(NAT)和负载均衡等场景。
3. dnat规则的语法是什么?dnat规则的语法如下:iptables -t nat -A PREROUTING -p [协议] dport [目标端口] -j DNAT to-destination [目标地址:端口]其中,“-t nat”用于指定iptables的表为nat表,“-A PREROUTING”用于指定规则应用的表和链。
" -p [协议]"用于指定规则应用到的协议,"-dport [目标端口]"表示目标端口。
"to-destination [目标地址:端口]"表示将目标地址和端口转发到的目标地址和端口。
4. dnat规则的作用是什么?dnat规则的作用是将原始数据包中的目标地址和端口修改为新的目标地址和端口,并将其转发到相应的目标服务器。
这可以用于实现网络地址转换(NAT)和负载均衡等功能。
5. dnat规则的工作原理是什么?当数据包经过iptables时,iptables根据规则集中的规则匹配数据包的参数。
当匹配到一个dnat规则时,iptables将根据规则中的目标地址和端口信息修改数据包的目标地址和端口,并将其发送到新的目标服务器。
数据中心IDC负载均衡IPv6 改造方案及案例介绍
IP地址
Server IP
(4)
服务器接收并处理请求报文, 返回响应报文
Server
IP
Host IP
负载均衡设备收到响应报文 (5) 后,将其源IP地址修改为 VSIP
VSIP后转发给主机
Host IP
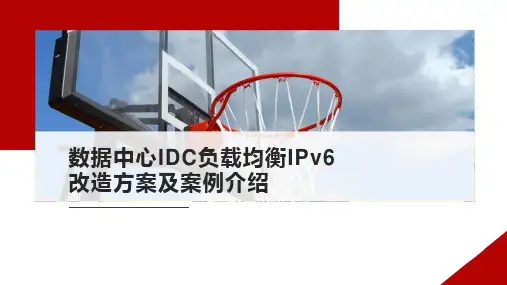
服务器负载均衡(DNAT+SNAT方式)
DNAT+SNAT方式工作流程
Host
LB Device
链路负载均衡根据业务流量方向可以 分为:Outbound链路负载均衡和 Inbound链路负载均衡:
➢ Outbound链路负载均衡:将用户访问外网的 流量均匀地分担到多条出口链路上。
➢ Inbound链路负载均衡:在多条链路上分担 外网用户访问内网服务器的流量。
链路负载均衡除了实现负载分担外,
服务器负载均衡的转发模式有:网络
负
地址转换、直接路由:
载 均 衡
➢ 网络地址转换(NAT):利用NAT技术将客户端请 求报文的目的地址转换为真实服务器地址,发给真 实服务器,并将服务器应答报文源地址转换为虚服
务IP地址,发给客户端;但由于所有请求响应的数
据包都需要经过负载均衡,因此负载均衡的性能成
(4)Response (Source IP = Server IP, Destination IP = SNAT IP)
数据中心IDC负载均衡IPv6 改造方案及案例介绍
目录
01 IDC负载均衡需求分析 02 IDC负载均衡IPv6改造技术分析 03 IDC负载均衡IPv6改造配置案例
IDC IPv4负载均衡需求回顾---SLB
Internet
核心交换机
…
业务接入交换机
服务器负载均衡
负载均衡方案
负载均衡方案
目录:
1. 负载均衡方案简介
1.1 什么是负载均衡
1.2 负载均衡的作用
1.3 负载均衡的原理
2. 常见的负载均衡算法
2.1 轮询算法
2.2 最少连接算法
2.3 最快响应算法
3. 负载均衡方案的选择
3.1 网络负载均衡
3.2 集群负载均衡
4. 负载均衡方案的实现
4.1 硬件负载均衡器
4.2 软件负载均衡器
---
负载均衡方案简介
负载均衡是一种将网络流量或工作负载分配给多个服务器或其他计算资源的技术。
通过负载均衡,可以确保每台服务器都能够平衡地处理流量,提高整体性能和可靠性。
负载均衡可以根据不同的算法来分配流量,使得每台服务器都能够高效地处理请求,避免出现单台服务器负荷过重的情况。
在一个负载均衡集群中,通常会有一个前端负载均衡器接收来自客户端的请求,并根据预定的负载均衡算法将请求分发给后端的多台服务器。
这样可以实现资源的合理分配,提高系统的整体性能。
负载均衡的原理是通过监控服务器的负载情况,根据不同的算法将请求分发给不同的服务器。
这样可以避免单台服务器负载过重,提
高系统的稳定性和可靠性。
不同的负载均衡算法适用于不同的场景,可以根据实际需求选择合适的算法来实现负载均衡。
负载均衡器的部署与配置教程
负载均衡器的部署与配置教程一、引言在当今互联网时代,许多企业和网站面临着大量用户访问的压力。
为了提高系统的可靠性和性能,负载均衡器成为了不可或缺的一环。
本文将介绍负载均衡器的部署与配置教程,以帮助读者更好地理解和应用负载均衡技术。
二、什么是负载均衡器负载均衡器是一种用于平衡网络流量的设备或软件。
它将传入的用户请求分摊到多个服务器上,以保证各个服务器的负载均衡。
负载均衡器通过使用各种算法,如轮询、加权轮询、最小连接数等,将请求分发到可用服务器上,从而提高系统的可用性和性能。
三、负载均衡器的部署1. 设定负载均衡器的网络拓扑在部署负载均衡器之前,需要确定网络拓扑结构。
一般来说,负载均衡器位于前端,用户访问负载均衡器,然后负载均衡器再将请求分发给后端的多个服务器。
2. 选择适合的负载均衡器软件或设备根据业务需求和预算,可以选择自建负载均衡器软件或购买商用的负载均衡器设备。
常见的负载均衡器软件包括Nginx、HAProxy等;常见的负载均衡器设备包括F5、Citrix等。
3. 部署并配置负载均衡器根据所选择的负载均衡器软件或设备的文档,进行相应的部署和配置。
通常的步骤包括安装软件或设备、设置监听端口、配置后端服务器和负载均衡算法等。
四、负载均衡器的配置1. 设置监听端口负载均衡器监听指定的端口,将用户请求分发给后端服务器。
可以根据实际需要设置监听端口,如HTTP协议的80端口、HTTPS协议的443端口等。
2. 配置后端服务器将后端服务器添加到负载均衡器的服务器池中。
可以手动添加服务器的IP地址和端口,也可以通过域名解析自动发现服务器。
在配置后端服务器时,可以为每个服务器设置权重,以便更灵活地控制流量的分发。
3. 选择负载均衡算法负载均衡器根据负载均衡算法将请求分发到后端服务器。
常见的负载均衡算法有轮询、加权轮询、最小连接数等。
根据实际业务需求选择合适的负载均衡算法。
4. 设置健康检查负载均衡器通过健康检查来确定后端服务器的可用性。
负载均衡的写法
负载均衡的写法
负载均衡是一种将工作负载分配到多个服务器或计算资源上的技术,以提高系统的性能、可靠性和可伸缩性。
以下是一个简单的负载均衡算法的示例:
1. 加权轮询:根据服务器的权重分配请求。
每个服务器都被分配一个权重,权重决定了它在轮询中接收请求的频率。
权重可以根据服务器的性能、容量或其他因素来设置。
2. 最小连接数:将请求分配给当前具有最少活动连接数的服务器。
这种方法可以更好地利用性能较好的服务器。
3. 哈希算法:根据请求的某些属性(如URL、IP 地址等)计算哈希值,并将请求分配给具有相应哈希值的服务器。
4. 随机选择:随机选择一个服务器来处理请求。
这种方法简单且平均分配负载,但可能不考虑服务器的性能或负载情况。
这只是一些常见的负载均衡算法示例,实际的负载均衡解决方案可能会结合多种算法或使用更复杂的策略。
负载均衡还涉及到其他方面,如健康检查、会话保持、故障转移等。
具体的负载均衡实现方式会根据使用的技术和环境而有所不同。
常见的负载均衡技术包括硬件负载均衡器、软件负载均衡器(如Nginx、HAProxy)以及云服务提供商提供的负载均衡服务。
实训3:配置网络负载均衡方案
实训3:配置网络负载均衡方案
一、实验目的
本次实训旨在通过配置网络负载均衡方案,掌握网络负载均衡的原理、方法和技术,提高网络服务的可用性和稳定性。
二、实验环境
本次实验所需的环境如下:
1. 虚拟机软件:VMware Workstation Pro 16
2. 操作系统:Windows Server 2016、CentOS 7.4
3. 负载均衡软件:Nginx
三、实验步骤
1. 在VMware Workstation Pro 16中创建两个虚拟机,分别安装Windows Server 2016和CentOS 7.4。
2. 在Windows Server 2016上安装IIS服务,并启动默认网站。
3. 在CentOS 7.4上安装Nginx,并进行简单配置。
4. 在Windows Server 2016上打开防火墙的80端口,以允许来自其他计算机上的外部请求。
5. 在Nginx的配置文件中添加Upstream模块,指定后端服务
器的IP地址和端口号,并将负载均衡方式设置为轮询。
7. 可以看到Nginx已经将请求负载均衡给多台后端IIS服务器。
四、实验总结
在本次实验中,我们学习了网络负载均衡的原理、方法和技术,并通过配置Nginx,实现了基本的网络负载均衡功能。
在实际应用中,由于不同的负载均衡算法适用于不同的应用场景,需要根据实
际情况进行选择和配置,以提高网络服务的可用性和稳定性。
神州数码防火墙 1800 17-负载均衡
PBR的匹配顺序:入接口>入安全域>VRouter
链路负载均衡
4、ISP路由 很多用户通常会申请多条线路进行流量负载均衡。然而, 一般的均衡是不会根据流量的流向做均衡的,如果网通的 服务器通过电信访问,网速就会很慢。安全网关针对该问 题,提供ISP路由功能,使不同ISP流量走专有路由,从而 提高网络速度。 配置ISP路由,用户首先需要将子网条目添加到一个ISP,然 后才可以配置以ISP名称为目的地的ISP路由。用户可以自 定义ISP信息,也可以上传ISP包含不同ISP信息的配置文件 。同时DCFOS提供一个预定义ISP配置文件,包含两个ISP, 分别是中国电信(China-telecom)和中国网通(Chinanetcom)。同时我们提供教育网ISP配置文件
链路负载均衡
2、源路由(SBR)/源接口路由(SIBR) 访问页面“网络>路由>源路由”中,点击新建
添加源接口路由,访问页面“网络>路由>源路由”中,新建
链路负载均衡
3、策略路由 策略路由功能检查数据包的源IP、目的IP和服务类型,对匹 配策略的数据包的下一跳进行指定。 WebUI,访问页面“网络>路由>策略路由”,新建
负载均衡
讲解人:朱建英 2010、07
章节目标 • 通过完成此章节课程,您将可以:
- 理解链路均衡,服务器均衡功能 - 配置多链路负载均衡 - 配置服务器负载均衡
议程:负载均衡
链路负载均衡
• 服务器负载均衡
链路负载均衡
神州数码多核防火墙提供多种链路负载均衡方式,可根据网 络环境按需配置 1、等价多径路由(ECMP) 等价多径路由(ECMP)是对经过安全设备的数据流量在多条 等价路径(同协议)上进行负载均衡转发的方法。 配置ECMP功能: 默认情况下,系统的ECMP功能为开启状态,并允许最多40 条等价路由条目进行负载均衡。在VRouter配置模式下,使用 以下命令开启或关闭ECMP功能: ecmp enable ecmp-route-num Ecmp-route-num –系统允许的最大ECMP路由条目数。取值范 围为1到40。当取值为1时表示不使用ECMP功能。
神州数码 多核防火墙 快速配置手册
多核防火墙快速配置手册防火墙配置一:SNAT配置 (2)防火墙配置二:DNAT配置 (5)防火墙配置三:透明模式配置 (11)防火墙配置四:混合模式配置 (14)防火墙配置五:DHCP配置 (17)防火墙配置六:DNS代理配置 (19)防火墙配置七:DDNS配置 (21)防火墙配置八:负载均衡配置 (24)防火墙配置九:源路由配置 (26)防火墙配置十:双机热备配置 (28)防火墙配置十一:QoS配置 (32)防火墙配置十二:Web认证配置 (36)防火墙配置十三:会话统计和会话控制配置 (44)防火墙配置十四:IP-MAC绑定配置 (46)防火墙配置十五:禁用IM配置 (48)防火墙配置十六:URL过滤配置 (50)防火墙配置十七:网页内容过滤配置 (54)防火墙配置十八:IPSEC VPN配置 (58)防火墙配置十九:SSL VPN配置 (65)防火墙配置二十:日志服务器配置 (74)防火墙配置二十一:记录上网URL配置 (76)防火墙配置二十二:配置管理及恢复出厂 (79)防火墙配置二十三:软件版本升级 (82)防火墙配置一:SNAT配置一、网络拓扑网络拓扑二、需求描述配置防火墙使内网192.168.1.0/24网段可以访问internet三、配置步骤第一步:配置接口首先通过防火墙默认eth0接口地址192.168.1.1登录到防火墙界面进行接口的配置通过Webui登录防火墙界面输入缺省用户名admin,密码admin后点击登录,配置外网接口地址内口网地址使用缺省192.168.1.1第二步:添加路由添加到外网的缺省路由,在目的路由中新建路由条目添加下一条地址这里的子网掩码既可以写成0也可以写成0.0.0.0,防火墙会自动识别第三步:添加SNAT策略在网络/NAT/SNAT中添加源NAT策略第四步:添加安全策略在安全/策略中,选择好源安全域和目的安全域后,新建策略关于SNAT ,我们只需要建立一条内网口安全域到外网口安全域放行的一条策略就可以保证内网能够访问到外网。