
rsa算法介绍
using System;using System.Collections.Generic;using System.Text;/*RSA算法1978年就出现了这种算法,它是第一个既能用于数据加密也能用于数字签名的算法。
它易于理解和操作,也很流行。
算法的名字以发明者的名字命名:Ron Rivest, AdiShamir 和Leonard Adleman。
但RSA的安全性一直未能得到理论上的证明。
RSA的安全性依赖于大数难于分解这一特点。
公钥和私钥都是两个大素数(大于100个十进制位)的函数。
据猜测,从一个密钥和密文推断出明文的难度等同于分解两个大素数的积。
密钥对的产生。
选择两个大素数,p 和q 。
计算:n = p * q 然后随机选择加密密钥e,要求e 和( p - 1 ) * ( q - 1 )互质。
最后,利用Euclid 算法计算解密密钥d, 满足e * d = 1 ( mod ( p - 1 ) * ( q - 1 ) )其中n和d也要互质。
数e和n是公钥,d是私钥。
两个素数p和q不再需要,应该丢弃,不要让任何人知道。
加密信息m(二进制表示)时,首先把m分成等长数据块m1 ,m2,..., mi ,块长s,其中2^s <= n, s 尽可能的大。
对应的密文是:ci = mi^e ( mod n ) ( a ) 解密时作如下计算:mi = ci^d ( mod n ) ( b )RSA 可用于数字签名,方案是用( a ) 式签名,( b )式验证。
具体操作时考虑到安全性和m信息量较大等因素,一般是先作HASH 运算。
RSA 的安全性。
RSA的安全性依赖于大数分解,但是否等同于大数分解一直未能得到理论上的证明,因为没有证明破解RSA就一定需要作大数分解。
假设存在一种无须分解大数的算法,那它肯定可以修改成为大数分解算法。
目前,RSA的一些变种算法已被证明等价于大数分解。
不管怎样,分解n是最显然的攻击方法。
现在,人们已能分解140多个十进制位的大素数。
因此,模数n必须选大一些,因具体适用情况而定。
由于进行的都是大数计算,使得RSA最快的情况也比DES慢上100倍,无论是软件还是硬件实现。
速度一直是RSA的缺陷。
一般来说只用于少量数据加密。
*/namespace bo.wang{class IntRSA : MyRSAInterface{/*RSA算法1978年就出现了这种算法,它是第一个既能用于数据加密也能用于数字签名的算法。
它易于理解和操作,也很流行。
算法的名字以发明者的名字命名:Ron Rivest,AdiShamir 和Leonard Adleman。
但RSA的安全性一直未能得到理论上的证明。
RSA的安全性依赖于大数难于分解这一特点。
公钥和私钥都是两个大素数(大于100个十进制位)的函数。
据猜测,从一个密钥和密文推断出明文的难度等同于分解两个大素数的积。
密钥对的产生。
选择两个大素数,p 和q 。
计算:n = p * q 然后随机选择加密密钥e,要求e 和( p - 1 ) * ( q - 1 )互质。
最后,利用Euclid 算法计算解密密钥d, 满足e * d = 1 ( mod ( p - 1 ) * ( q - 1 ) )其中n和d也要互质。
数e和n是公钥,d是私钥。
两个素数p和q不再需要,应该丢弃,不要让任何人知道。
加密信息m(二进制表示)时,首先把m分成等长数据块m1 ,m2,..., mi ,块长s,其中2^s <= n, s 尽可能的大。
对应的密文是:ci = mi^e ( mod n ) .................( a )解密时作如下计算:mi = ci^d ( mod n ) .................( b )RSA 可用于数字签名,方案是用( a ) 式签名,( b )式验证。
具体操作时考虑到安全性和m信息量较大等因素,一般是先作HASH 运算。
RSA 的安全性。
RSA的安全性依赖于大数分解,但是否等同于大数分解一直未能得到理论上的证明,因为没有证明破解RSA就一定需要作大数分解。
假设存在一种无须分解大数的算法,那它肯定可以修改成为大数分解算法。
目前,RSA的一些变种算法已被证明等价于大数分解。
不管怎样,分解n是最显然的攻击方法。
现在,人们已能分解140多个十进制位的大素数。
因此,模数n必须选大一些,因具体适用情况而定。
由于进行的都是大数计算,使得RSA最快的情况也比DES慢上100倍,无论是软件还是硬件实现。
速度一直是RSA的缺陷。
一般来说只用于少量数据加密。
*/public struct RSA_PARAM{public UInt64 p, q; //两个素数,不参与加密解密运算public UInt64 f; //f=(p-1)*(q-1),不参与加密解密运算public UInt64 n, e; //公匙,n=p*q,gcd(e,f)=1public UInt64 d; //私匙,e*d=1 (mod f),gcd(n,d)=1public UInt64 s; //块长,满足2^s<=n的最大的s,即log2(n) };//小素数表#region Prime Tablereadonly static long[] g_PrimeTable ={3,5,7,11,13,17,19,23,29,31,37,41,43,47,53,59,61,67,71,73,79,83,89,97};#endregionreadonly long g_PrimeCount = g_PrimeTable.Length;const UInt64 multiplier = 12747293821;const UInt64 adder = 1343545677842234541;//随机数类public class RandNumber{/* */private UInt64 randSeed;/* */public RandNumber() : this(0) { }public RandNumber(UInt64 s){if (0 == s)//(!s){randSeed = (UInt64)new Random().Next();//time(NULL);}else{randSeed = s;}}/* */public UInt64 Random(UInt64 n){randSeed = multiplier * randSeed + adder;return randSeed % n;}}static RandNumber g_Rnd = new RandNumber();/* 模乘运算,返回值x=a*b mod n */UInt64 MulMod(UInt64 a, UInt64 b, UInt64 n){return a * b % n;}/* 模幂运算,返回值x=base^pow mod n */UInt64 PowMod(UInt64 bas, UInt64 pow, UInt64 n){UInt64 a = bas, b = pow, c = 1;while (b != 0) // (b){while (1 != (b & 1)) // !(b&1){b >>= 1; //a=a * a % n; //函数看起来可以处理64位的整数,但由于这里a*a在a>=2^32时已经造成了溢出,因此实际处理范围没有64位a = MulMod(a, a, n);} b--; //c=a * c % n; //这里也会溢出,若把64位整数拆为两个32位整数不知是否可以解决这个问题。
c = MulMod(a, c, n);} return c;}/*Rabin-Miller素数测试,通过测试返回1,否则返回0。
n是待测素数。
注意:通过测试并不一定就是素数,非素数通过测试的概率是1/4*/long RabinMillerKnl(UInt64 n){UInt64 b, m, j, v, i;m = n - 1;j = 0; //0、先计算出m、j,使得n-1=m*2^j,其中m是正奇数,j是非负整数while (1 != (m & 1)) // (!(m & 1)){++j;m >>= 1;} //1、随机取一个b,2<=bb = 2 + g_Rnd.Random(n - 3); //2、计算v=b^m mod nv = PowMod(b, m, n); //3、如果v==1,通过测试if (v == 1){return 1;} //4、令i=1i = 1; //5、如果v=n-1,通过测试while (v != n - 1){//6、如果i==l,非素数,结束if (i == j){return 0;} //7、v=v^2 mod n,i=i+1v = PowMod(v, 2, n);++i; //8、循环到5} return 1;}/*Rabin-Miller素数测试,循环调用核心loop次全部通过返回1,否则返回0*/long RabinMiller(UInt64 n, long loop){//先用小素数筛选一次,提高效率for (long i = 0; i < g_PrimeCount; i++){if ((n % unchecked((ulong)g_PrimeTable[i])) == 0){return 0;}}//循环调用Rabin-Miller测试loop次,使得非素数通过测试的概率降为(1/4)^loop for (long i = 0; i < loop; i++){if (0 == RabinMillerKnl(n)) //(! ...){return 0;}} return 1;}/* 随机生成一个bits位(二进制位)的素数,最多32位*/UInt64 RandomPrime(char bits){UInt64 bas;do{bas = (UInt32)1 << (bits - 1); //保证最高位是1bas += g_Rnd.Random(bas); //再加上一个随机数bas |= 1; //保证最低位是1,即保证是奇数} while (0 == RabinMiller(bas, 30)); // (!RabinMiller(bas, 30)) //进行拉宾-米勒测试30次return bas; //全部通过认为是素数}/* 欧几里得法求最大公约数*/UInt64 EuclidGcd(UInt64 p, UInt64 q){UInt64 a = p > q ? p : q;UInt64 b = p < q ? p : q;UInt64 t;if (p == q){return p; //两数相等,最大公约数就是本身}else{while (0 != b) //(b) //辗转相除法,gcd(a,b)=gcd(b,a-qb)a = a % b;t = a;a = b;b = t;} return a;}}/* Stein法求最大公约数*/UInt64 SteinGcd(UInt64 p, UInt64 q){UInt64 a = p > q ? p : q;UInt64 b = p < q ? p : q;UInt64 t, r = 1;if (p == q){return p; //两数相等,最大公约数就是本身}else{//while ((!(a & 1)) && (!(b & 1)))while ((0 == (a & 1)) && (0 == (b & 1))){r <<= 1; //a、b均为偶数时,gcd(a,b)=2*gcd(a/2,b/2)a >>= 1;b >>= 1;}if (0 == (a & 1))//(!(a & 1)){t = a; //如果a为偶数,交换a,ba = b;b = t;} do{while (0 == (b & 1))//(!(b & 1))b >>= 1; //b为偶数,a为奇数时,gcd(b,a)=gcd(b/2,a)} if (b < a){t = a; //如果b小于a,交换a,ba = b;b = t;} b = (b - a) >> 1; //b、a都是奇数,gcd(b,a)=gcd((b-a)/2,a) } while (b != 0); //(b);return r * a;}}/*已知a、b,求x,满足a*x =1 (mod b)相当于求解a*x-b*y=1的最小整数解*/UInt64 Euclid(UInt64 a, UInt64 b){UInt64 m, e, i, j, x, y;long xx, yy;m = b;e = a;x = 0;y = 1;xx = 1;yy = 1;while (0 != e)//(e){i = m / e;j = m % e;m = e;e = j;j = y;y *= i;if (xx == yy)if (x > y){y = x - y;}else{y -= x;yy = 0;}}else{y += x;xx = 1 - xx;yy = 1 - yy;} x = j;}if (xx == 0){x = b - x;} return x;}/* 随机产生一个RSA加密参数*/RSA_PARAM RsaGetParam(){RSA_PARAM Rsa = new RSA_PARAM();UInt64 t;Rsa.p = RandomPrime((char)16); //随机生成两个素数Rsa.q = RandomPrime((char)16);Rsa.n = Rsa.p * Rsa.q;Rsa.f = (Rsa.p - 1) * (Rsa.q - 1);do{Rsa.e = g_Rnd.Random(65536); //小于2^16,65536=2^16Rsa.e |= 1; //保证最低位是1,即保证是奇数,因f一定是偶数,要互素,只能是奇数} while (SteinGcd(Rsa.e, Rsa.f) != 1); Rsa.d = Euclid(Rsa.e, Rsa.f);Rsa.s = 0;t = Rsa.n >> 1;while (0 != t)//(t){Rsa.s++; //s=log2(n)t >>= 1;}return Rsa;}/* 拉宾-米勒测试*/void TestRM(){UInt32 k = 0;Console.Write(" - Rabin-Miller prime check./n/n");for (UInt64 i = 4197900001; i < 4198000000; i += 2){if (0 != RabinMiller(i, 30)){k++;Console.WriteLine(i);}}Console.WriteLine("Total: " + k);}/* RSA加密解密*/void TestRSA(){RSA_PARAM r;string pSrc = "abcdefghijklmnopqrstuvwxyz";UInt32 n = (uint)pSrc.Length;//unsigned char *q, pDec[n];byte[] pDec = new byte[n];UInt64[] pEnc = new UInt64[n];r = RsaGetParam();Console.WriteLine("p=" + r.p);Console.WriteLine("q=" + r.q);Console.WriteLine("f=(p-1)*(q-1)=" + r.f);Console.WriteLine("n=p*q=" + r.n);Console.WriteLine("e=" + r.e);Console.WriteLine("d=" + r.d);Console.WriteLine("s=" + r.s);Console.WriteLine("Source:" + pSrc);//q= (unsigned char *)pSrc;Console.Write("Encode:");for (int i = 0; i < (int)n; i++){//pEnc[i]=PowMod(q[i], r.e, r.n);pEnc[i] = PowMod((ulong)pSrc[i], r.e, r.n);Console.Write(pEnc[i].ToString() + " ");} Console.WriteLine("");Console.Write("Decode:");for (int i = 0; i < (int)n; i++){pDec[i] = (byte)PowMod((ulong)pEnc[i], r.d, r.n);Console.Write((UInt32)pDec[i] + " ");} Console.WriteLine("");Console.WriteLine(Encoding.Default.GetString(pDec));}/* */public void keyGenera(out string str_Public_Key, out string str_Private_Key) {// public UInt64 p, q; //两个素数,不参与加密解密运算//public UInt64 f; //f=(p-1)*(q-1),不参与加密解密运算//public UInt64 n, e; //公匙,n=p*q,gcd(e,f)=1//public UInt64 d; //私匙,e*d=1 (mod f),gcd(n,d)=1//public UInt64 s; //块长,满足2^s<=n的最大的s,即log2(n)RSA_PARAM r = RsaGetParam();str_Public_Key = r.e.ToString() + "@" + r.n.ToString();str_Private_Key = r.d.ToString() + "@" + r.n.ToString();}public string RSAEncrypt(string date, string publickey){string[] content = publickey.Split('@');ulong e = (ulong)UInt64.Parse(content[0]);ulong n = (ulong)UInt64.Parse(content[1]);string result = PowMod((ulong)UInt64.Parse(date), e, n).ToString();return result;}public string RSADecrypt(string date, string privatekey){string[] content = privatekey.Split('@');ulong d = (ulong)UInt64.Parse(content[0]);ulong n = (ulong)UInt64.Parse(content[1]);string result = PowMod((ulong)UInt64.Parse(date), d, n).ToString();return result;}public string getRSAInfo(){RSA_PARAM r = RsaGetParam();StringBuilder temp = new StringBuilder();temp.Append("p=" + r.p+"/n");temp.Append("q=" + r.q + "/n");temp.Append("f=(p-1)*(q-1)=" + r.f + "/n");temp.Append("n=p*q=" + r.n + "/n");temp.Append("e=" + r.e + "/n");temp.Append("d=" + r.d + "/n");temp.Append("s=" + r.s + "/n");return temp.ToString();}} }。
RSA加密算法的原理和应用
RSA加密算法的原理和应用在当今信息时代,数据安全问题日益严峻,各种加密算法应运而生。
其中,RSA加密算法是一种常用的非对称加密算法,被广泛应用于网络通信、电子支付等领域。
本文将从原理和应用两方面,深入探究RSA加密算法。
一、RSA加密算法的原理RSA加密算法是一种基于大数因数分解的加密方法,其核心在于利用大素数相乘很容易,但是将结果分解质因数却很困难的数学特性。
其加密过程可以简单概括如下:1. 选择两个大质数p和q,计算其积n=pq,记作公钥n;2. 求出欧拉函数φ(n)=(p-1)(q-1);3. 选择一个大于1且小于φ(n)的整数e,使得e与φ(n)互质,称e为公钥的指数;4. 利用e和n计算出公钥e(n)=(n,e);5. 求出私钥d,满足ed≡1(mod φ(n)),即d为e关于φ(n)的乘法逆元,私钥为d(n);6. 利用私钥d对明文进行加密:将明文m转化为一个整数M,计算C≡M^d (mod n),得到密文C;7. 利用公钥(e,n)对密文进行解密:计算M≡C^e (mod n),得到原文M。
二、RSA加密算法的应用RSA加密算法在网络通信、电子支付、数字证书等领域都有广泛的应用:1. 网络通信领域:RSA加密算法被广泛应用于SSL/TLS等安全协议,用于确保网站与浏览器之间的通信安全;2. 电子支付领域:RSA加密算法在电子支付中被广泛使用,用于保障交易数据的安全性,防止数据被窃取;3. 数字证书领域:RSA加密算法可以用于数字证书的签发、验证和撤销,在网络安全领域具有重要的作用。
三、RSA加密算法的安全性RSA加密算法近年来也受到一些攻击,例如对其安全性产生挑战的著名攻击就是RSA算法中的莫尔根斯谷–维纳攻击(MVG攻击)。
该攻击利用了数学算法以及硬件上的漏洞来推算出RSA加密算法中的私钥,从而破解密文。
为了强化RSA加密算法的安全性,通常使用更长的密钥长度以及结合其他加密算法或者加密协议来加强安全性。
RSA算法描述
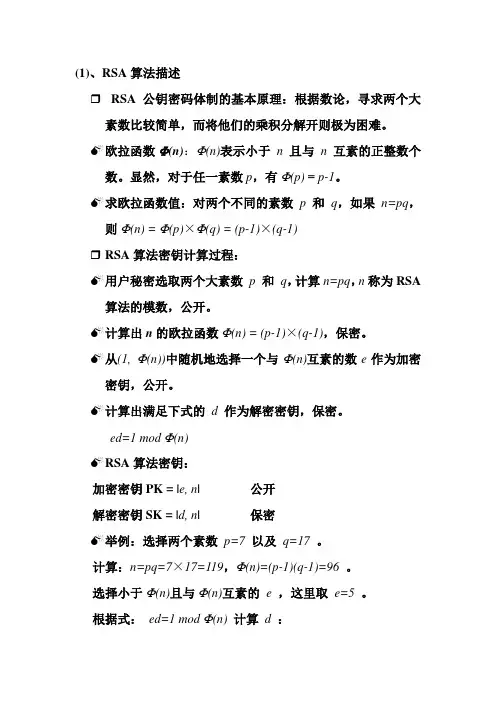
(1)、RSA算法描述❒RSA公钥密码体制的基本原理:根据数论,寻求两个大素数比较简单,而将他们的乘积分解开则极为困难。
欧拉函数Φ(n):Φ(n)表示小于n且与n 互素的正整数个数。
显然,对于任一素数p,有Φ(p) = p-1。
求欧拉函数值:对两个不同的素数p 和q,如果n=pq,则Φ(n) = Φ(p)×Φ(q) = (p-1)×(q-1)❒RSA算法密钥计算过程:用户秘密选取两个大素数p 和q,计算n=pq,n称为RSA 算法的模数,公开。
计算出n的欧拉函数Φ(n) = (p-1)×(q-1),保密。
从(1, Φ(n))中随机地选择一个与Φ(n)互素的数e作为加密密钥,公开。
计算出满足下式的d 作为解密密钥,保密。
ed=1 mod Φ(n)R SA算法密钥:加密密钥PK = |e, n| 公开解密密钥SK = |d, n| 保密举例:选择两个素数p=7 以及q=17。
计算:n=pq=7×17=119,Φ(n)=(p-1)(q-1)=96 。
选择小于Φ(n)且与Φ(n)互素的e ,这里取e=5 。
根据式:ed=1 mod Φ(n) 计算d :代入已知值:5d = k×96 + 1,求得d = 77❒RSA算法加密解密过程:R SA算法属于分组密码,明文在加密前要进行分组,分组的值m 要满足:0<m <n加密算法:C = E(m) ≡me mod n解密算法:m = D(c) ≡cd mod n证明加密和解密是一对逆运算:欧拉定理:对任何互素的整数a 和n,有:aΦ(n) ≡1 mod n →aΦ(n)+1 ≡a mod n 欧拉定理推论:给定两个素数p 和q,以及整数n=pq 和m,其中0<m <n ,则下列关系成立:mΦ(n)+1 ≡m mod n →mΦ(n) ≡1 mod n →[ mΦ(n) ]k ≡1 mod n →mkΦ(n) ≡1 mod n证明:因为ed = 1 mod Φ(n),所以存在k使得ed = kΦ(n)+1,k为不小于1的整数。
RSA公钥密码算法

RSA公钥密码算法RSA公钥密码算法是一种常见的加密算法,常用于网络通信、数据传输等领域,它采用公钥与私钥相结合的方式进行加密解密,具有高度的安全性和可靠性。
下面我们将详细介绍RSA公钥密码算法的原理和实现。
RSA公钥密码算法中,每个用户都有一对不同的密钥,公钥和私钥。
公钥是公开的,可以向所有人公开,而私钥只有用户本人知道,保密性极高。
加密时使用公钥进行加密,解密时使用私钥进行解密。
RSA公钥密码算法的原理主要涉及到以下几个方面:1. 随机选择两个素数p和qRSA公钥密码算法的核心是基于数学难题,即大数分解问题。
在算法中,首先需要随机选择两个大质数p和q,它们是算法的核心秘密。
p和q不能太小,否则易被破解,也不能太大,否则计算量太大。
通常,取素数的位数越多,安全性越高。
当p和q选好后,计算N=pq。
2. 计算N和欧拉函数在算法中,N和欧拉函数φ(N)是两个重要的参数。
N=pq是两个质数的积,φ(N)表示小于N的正整数中与N互质的数目。
当p和q是不同的质数时,φ(N)=(p-1)(q-1)。
在实际应用中,我们通常选择的是越大的质数越好。
3. 选择加密密钥e在算法中,需要选定一个加密密钥e,它必须满足1<e<φ(N),且e与φ(N)互质。
加密密钥e可以公开,任何人都可以知道。
4. 计算解密密钥d在算法中,需要计算一个解密密钥d,它必须满足ed mod φ(N)=1。
解密密钥d只有用户本人知道,保密性极高。
根据扩展欧几里得算法,可以求得模φ(N)下e的逆元d。
5. 加密和解密过程在加密时,明文M先被转化为一个整数m,然后计算出密文C=me mod N,其中e是加密密钥,N是公钥中的参数。
在解密时,密文C首先被解密为明文m=Cd mod N,其中d是解密密钥,N是公钥中的参数。
6. 安全性分析RSA公钥密码算法基于大质数分解问题,因此,只有在分解N为p和q这两个质数的乘积时,才有可能破解该算法。
rsa快速模指数运算算法

rsa快速模指数运算算法
RSA(Rivest-Shamir-Adleman)加密算法是一种非对称加密算法,它利用了大素数的乘法和取模运算来实现加密和解密。
快速模
指数运算算法(也称为快速幂算法)是RSA算法中的一个重要部分,用于快速计算大数的指数运算结果。
快速模指数运算算法的核心思想是利用指数的二进制展开和模
运算的性质来降低计算复杂度。
具体步骤如下:
1. 将指数e转换为二进制形式,例如,e=13转换为二进制为1101。
2. 从高位到低位依次处理二进制数的每一位,如果当前位为1,则进行模运算,否则直接进行下一位的处理。
3. 对于当前位为1的情况,进行模运算时利用了模运算的性质,(ab) mod n = ((a mod n) (b mod n)) mod n。
即将指数e分解为
2的幂的和,然后利用模运算的性质进行计算。
4. 重复上述步骤直到处理完所有位,最终得到指数运算的结果。
快速模指数运算算法能够显著减少计算量,特别是在处理大数
的情况下,能够大大提高计算效率。
这对于RSA算法来说尤为重要,因为RSA算法的安全性依赖于大素数的乘法和取模运算的复杂性。
总的来说,快速模指数运算算法是RSA算法中的关键步骤之一,通过巧妙地利用指数的二进制展开和模运算的性质,实现了高效的
大数指数运算,从而保障了RSA算法的安全性和实用性。
rsa加密算法详解及例题

RSA加密算法详解及例题
RSA加密算法是一种非对称加密算法,其安全性基于对极大整数做因数分解的困难性。
以下是RSA加密算法的详解及例题:
1. 密钥生成:
* 随机选择两个质数P和Q,越大越安全。
* 计算它们的乘积N=P*Q。
* 计算欧拉函数φ(N)=(P-1)*(Q-1)。
* 随机选择一个整数E,条件是1<E<φ(N),且E与φ(N)互质。
* 计算E对于φ(N)的模反元素D,使得EDmodφ(N)=1,即D=E-1modφ(N)。
* 公钥为(E, N),私钥为(D, N)。
2. 加解密过程:
* 加密:明文M进行加密后得到密文C,计算公式为C=MemodN。
* 解密:将密文C进行解密后得到明文M,计算公式为M=CdmodN。
例题:在RSA加密体制中,已知素数P=7,Q=11,公钥E=13,试计算私钥D并给出对明文M=5的加密,求其密文。
解:首先,根据上述算法进行密钥生成。
根据素数P和Q得到N=77。
计算φ(N)=60。
因为E小于φ(N)且与φ(N)互质,选择E=13作为公钥。
根据公式计算D模反元素得到D=7。
现在有公钥(E, N)=(13, 77)和私钥(D, N)=(7, 77)。
接下来,用公钥加密明文M=5得到密文C=5^13mod77=15。
所以,密文为15。
此例题仅展示了RSA加密算法的基本原理和步骤,实际应用中需要考虑更多安全因素和操作细节。
RSA加密算法

RSA加密算法一、RSA加密简介RSA加密算法是一种非对称加密算法。
在公开密钥加密和电子商业中RSA 被广泛使用。
RSA是1977年由罗纳德·李维斯特(Ron Rivest)、阿迪·萨莫尔(Adi Shamir)和伦纳德·阿德曼(Leonard Adleman)一起提出的。
当时他们三人都在麻省理工学院工作。
RSA就是他们三人姓氏开头字母拼在一起组成的。
1973年,在英国政府通讯总部工作的数学家克利福德·柯克斯(Clifford Cocks)在一个内部文件中提出了一个相同的算法,但他的发现被列入机密,一直到1997年才被发表。
二、RSA原理RSA算法基于一个十分简单的数论事实:将两个大素数相乘十分容易,但那时想要对其乘积进行因式分解却极其困难,因此可以将乘积公开作为加密密钥。
对极大整数做因数分解的难度决定了RSA算法的可靠性。
换言之,对一极大整数做因数分解愈困难,RSA算法愈可靠。
尽管如此,只有一些RSA算法的变种被证明为其安全性依赖于因数分解。
假如有人找到一种快速因数分解的算法的话,那么用RSA加密的信息的可靠性就肯定会极度下降。
但找到这样的算法的可能性是非常小的。
今天只有短的RSA钥匙才可能被强力方式解破。
到2008年为止,世界上还没有任何可靠的攻击RSA算法的方式。
只要其钥匙的长度足够长,用RSA加密的信息实际上是不能被解破的。
但在分布式计算和量子计算机理论日趋成熟的今天,RSA 加密安全性受到了挑战。
三、密钥生成随意选择两个大的质数p 和q ,p 不等于q ,计算q p n *=。
根据欧拉函数,求得 1)-(q 1)-(p = φ(q)φ(p) = φ(n)**选择一个整数e 使得 (n) φ e 1<<且1 = φ(n)) gcd(e, , (n, e) 作为公钥发布选择一个整数d 使得d 是e 关于模φ(n)的模反元素即φ(n)) (mod e d -1≡,φ(n)) (mod 1 ≡ e d *,把(n, d) 作为私钥保存。
RSA和DES加密算法详解
RSA算法可以用于生成数字签名,验证数据的完整性和来源,确保数据在传输过程中未 被篡改或伪造。
密钥管理
RSA算法可以用于密钥分发和交换,确保通信双方能够安全地共享密钥,进行加密通信。
DES的应用场景
保护金融交易
DES加密算法曾广泛应用于金融交易中,如 信用卡交易和银行转账,保护敏感信息不被 非法获取。
加密过程
将明文转换为数字后,使用公钥(e,n)进行加密,得到密文。解密过程则使用私钥(d,n)进行解密,还原出明文。
RSA算法的安全性
安全性基于大数因子分解
RSA算法的安全性主要基于大数因子分解的困难性。即使攻击者知道了公钥和密文,也很难通过计算 得到原始的明文。
密钥长度决定安全性
RSA算法的安全性取决于密钥长度。一般来说,密钥长度越长,RSA算法的安全性就越高。目前常用 的RSA密钥长度为2048位,被认为是足够安全的。
缺点
01
计算开销大
RSA加密算法相对于DES加密算法需要更多的计算资源和时间,因此在
处理大量数据时可能效率较低。
02
密钥长度较长
为了达到足够的安全强度,RSA加密算法通常需要较长的密钥长度(例
如2048位),这会增加实现和存储密钥的难度和成本。
03
可能遭受侧信道攻击
虽然RSA加密算法本身不容易遭受侧信道攻击,但在某些实现中可能会
暴露密钥信息,从而遭受攻击。
05
DES加密算法的优缺点
优点
安全性高
DES加密算法使用56位密钥,在256次试验中密和解密过程中速度较 快。
易实现
DES算法易于理解和实现,因此在许多编程语言中都 有现成的库可供使用。
缺点
密钥长度短
RSA和DES加密算法详解
RSA和DES加密算法详解RSA加密算法:RSA是一种非对称加密算法,它的安全性基于大数的因数分解难题。
RSA算法的原理如下:1.选择两个不同的质数p和q,并计算它们的乘积n=p*q。
n被称为RSA算法的模数。
2.计算n的欧拉函数φ(n)=(p-1)*(q-1)。
3.选择一个整数e,使得1<e<φ(n),且e和φ(n)互质。
e被称为RSA算法的公钥指数。
4. 计算整数d,使得d*e ≡ 1 (mod φ(n))。
d被称为RSA算法的私钥指数。
5.公钥为(n,e),私钥为(n,d)。
6. 加密消息m时,将m的整数表示x,计算密文c ≡ x^e (mod n)。
7. 解密密文c时,计算明文m ≡ c^d (mod n)。
RSA算法的优点是加密速度较快,且在典型情况下很难被破解。
其主要应用领域包括数据传输中的身份认证、数字签名、数字证书等。
DES加密算法:DES(Data Encryption Standard)是一种对称加密算法,它采用64位的分组长度和56位的密钥长度。
DES算法的原理如下:1.初始置换(IP):将输入的64位明文分为左右两个32位部分。
2.迭代运算:通过16次的迭代运算,先对右半部分进行扩展和异或运算,然后经过S盒置换和P盒置换,最后与左半部分进行异或运算。
3.逆初始置换(IP-1):将得到的64位结果进行逆初始置换得到密文。
4.这里的迭代运算中,用到了轮密钥生成算法。
DES算法的密钥扩展过程中,通过对56位密钥进行位移、选择和置换操作生成各轮所使用的子密钥。
DES算法的缺点是安全性较低,主要是由于其算法密钥长度较短,易受到穷举攻击。
因此在实际应用中,通常采用3DES算法,即对DES算法进行三次加密。
1.对称加密算法DES的加密速度较快,而非对称加密算法RSA的加密速度较慢。
这是因为RSA算法涉及大数的运算,而DES算法仅涉及位运算。
2.DES算法的密钥长度较短,容易受到穷举攻击,安全性较低。
简述rsa算法描述
简述rsa算法描述RSA算法是一种非对称加密算法,由三位数学家Rivest、Shamir 和Adleman在1977年提出。
RSA算法的安全性基于大数分解的困难性,即将一个大的合数分解成两个质数的乘积的难度。
RSA算法被广泛应用于数字签名、密钥交换、数据加密等领域。
RSA算法的加密过程如下:1. 选择两个大质数p和q,计算它们的乘积n=p*q。
2. 计算欧拉函数φ(n)=(p-1)*(q-1)。
3. 选择一个整数e,使得1<e<φ(n)且e与φ(n)互质。
4. 计算e关于模φ(n)的乘法逆元d,即满足ed≡1(mod φ(n))的最小正整数d。
5. 公钥为(n,e),私钥为(n,d)。
6. 加密明文m,得到密文c,公式为c=m^e(mod n)。
RSA算法的解密过程如下:1. 使用私钥(n,d)解密密文c,得到明文m,公式为m=c^d(mod n)。
RSA算法的安全性基于大数分解的困难性,即将一个大的合数分解成两个质数的乘积的难度。
因为RSA算法的安全性依赖于大数分解的困难性,所以RSA算法的安全性也受到了量子计算机的威胁。
量子计算机可以在多项式时间内分解大数,从而破解RSA算法。
因此,研究量子安全的加密算法是当前的热点问题。
除了RSA算法,还有其他的非对称加密算法,如椭圆曲线加密算法、Rabin加密算法等。
这些算法都有各自的优缺点,应根据具体的应用场景选择合适的算法。
RSA算法是一种非常重要的加密算法,被广泛应用于数字签名、密钥交换、数据加密等领域。
随着量子计算机的发展,研究量子安全的加密算法将成为未来的热点问题。
rsa算法过程原理
rsa算法过程原理RSA(Rivest-Shamir-Adleman)是一种常用的非对称加密算法,它是公钥加密的代表之一、RSA算法基于数论中的大数分解问题,其安全性依赖于质因数分解问题的困难性。
RSA算法的过程包括密钥生成、加密和解密三个步骤。
下面将详细介绍RSA算法的原理和过程。
1.密钥生成:(1)选择两个大素数p和q。
(2)计算n=p*q,并得到欧拉函数φ(n)=(p-1)*(q-1)。
(3)选择一个整数e(1<e<φ(n)),使得e与φ(n)互质。
e称为公钥指数。
(4)计算d满足 d * e ≡ 1 mod φ(n),d称为私钥指数。
(5)公钥为(n,e),私钥为(n,d)。
2.加密:假设Bob要给Alice发送一条消息m。
(1)Bob使用Alice的公钥(n, e)将消息m进行加密,计算c ≡ m^e mod n,c为密文。
这里的^表示乘方运算。
(2)Bob将密文c发送给Alice。
3.解密:Alice接收到密文c后,使用自己的私钥(n, d)进行解密。
(1)Alice计算m ≡ c^d mod n,m为明文。
实际上,解密过程与加密反过来,即使用私钥的指数d进行幂运算。
下面是对上述步骤进行详细解析:密钥生成:在密钥生成过程中,选择两个大素数p和q是RSA算法的基础。
这两个素数越大,加密的安全性就越高。
通常,选择的素数位数越多,算法越安全,但计算过程也越慢。
加密:对于Bob要发送给Alice的明文m,Bob使用Alice的公钥(n, e)进行加密。
加密过程是通过对明文m进行指数运算来得到密文c。
公式为:c ≡ m^e mod n。
其中,^表示乘方运算,mod表示模运算。
c就是加密后的密文。
解密:Alice收到密文c后,使用自己的私钥(n, d)进行解密。
解密过程与加密正好相反。
Alice计算:m ≡ c^d mod n。
通过指数运算,Alice恢复出原始的明文m。
RSA算法的安全性:RSA算法的安全性基于大数分解问题,即将一个大数因数分解为两个质数的乘积。