
对称密码学及其应用 第5章 分组密码的统计测试原理与攻击方法
9
《对称密码学及其应用》
线性密码分析
线性密码分析方法本质上是一种已知明文攻 击方法,最早由Matsui在1993年提出。 这种方法可用221个已知明文破译8轮DES, 可用247个已知明文破译16轮DES。这种方法 在某些情况下,可用于唯密文攻击。 线性密码分析的基本思想是通过寻找一个给 定密码算法的有效的线性近似表达式来破译 密码系统。
《对称密码学及其应用》
分组密码的统计测试原理与攻击方法
分组密码的统计测试原理 分组密码的典型攻击方法
1
《对称密码学及其应用》
5.1 分组密码的统计测试原理
数据变换的有效性测试原理 算法对明文的扩散性测试原理 密钥更换的有效性检测原理
2
《对称密码学及其应用》
数据变换的有效性测试原理
10
《对称密码学及其应用》
密钥相关攻击
相关密钥攻击反映了密钥扩展算法对分 组密码的安全性的影响 。 概念:相关密钥 在相关密钥攻击中,需要的数据是两个 且有某种关系的相关密钥和几个明密文 对,攻击者仅知道两个密钥之间的关系, 并不知道密钥本身。
11
《对称密码学及其应用》
其他攻击
能量分析 错误攻击 时间攻击 Davies攻击
4
《对称密码学及其应用》
算法对明文的扩散性测试原理
从数据变换的有效性考虑,一个分组密 码算法对明文的变化应是敏感的,即明 文的雪崩现象。根据分组密码测度中的 严格雪崩准则,改变明文分组的任一比 特,应导致密文分组中大约一半比特的 变化。
5
《对称密码学及其应用》
密钥更换的有效性检测原理
从密钥更换的有效性考虑,一个分组密 码算法对密钥的变化应是敏感的,即密 钥的雪崩现象。根据分组密码测度中的 严格雪崩准则,改变密钥中任一比特, 应导致密文分组中大约一半比特的变化。
包括两方面的测试,即随机性测试和 明密文独立性测试
随机性测试
对用户给定的由若干密文分组组成的样本数 据文件进行测试 频数检验 跟随性检验
3
《对称密码学及其应用》
数据变换的有效性测试原理
明密文独立性测试
主要是测试密文是否有不依赖于明文统计特 性的性质。 如果明文具有某种明显的统计特性,算法具 有较好的明密文独立性,则明文与其对应的 密文的距离应是随机的; 如果明文是随机的,则明文与其对应的密文 的距离也应是随机的。
6
《对称密码学及其应用》
典型攻击方法
强力攻击 差分密码分析 线性密码分析 密钥相关攻击 其他攻击
7
《对称密码学及其应用》
强力攻击
穷尽密钥搜索攻击 字典攻击 查表攻击 时间-存储权衡攻击
8
《对称密码学及其应用》
差分密码分析
于1991年由Eli Biham和Adi Shamir公布。 是迄今已知的攻击迭代密码(所谓迭代密码就 是以迭代一个简单的轮函数为基础的密码,即 通过选择某个较简单的密码变换,在密钥控制 下以选代方式多次利用它进行加密变换)最有 效的方法之一 基本思想是:通过分析明文对的差值对密文对 的差值的影响来恢复某些密钥比特。
Βιβλιοθήκη 12《对称密码学及其应用》
谢
谢!
/
13
对称密码体制

1、SP网络
由多重S变换和P变换组合成 的变换网络 基本操作: S变换(代替)--起混乱作用 P变换(换位)--起扩散作用
S盒被认为是一 个微型的代替密 码。 S盒的输入和输 出位数不一定相 同,S盒有可逆 和不可逆之分, 可逆S盒的输入 位数和输出位数 相同
P盒就是传统的 换位操作 普通型、压缩型 和扩展型
DES算法
• 分组长度为64 bits (8 bytes)
• 密文分组长度也是64 bits
• 密钥长度为64 bits,有8 bits奇偶校验,有效密 钥长度为56 bits
• DES密钥总数为:256 • 算法主要包括:初始置换 IP 、 16 轮迭代的乘积变 换、逆初始置换IP-1以及子密钥产生器
(3) 由密钥确定的算法要足够复杂。充分实现明文与密钥的扩散和 混淆,没有简单关系可循,要能抵抗各种已知的攻击,如差分攻击 和线性攻击等;另外,还要求有较高的非线性阶数。
(4) 软件实现的要求。尽量使用适合编程的子块和简单的运算。密 码运算在块上进行,要求子块的长度能适应软件编程,如8、16、 32比特等。应尽量避免按比特置换 。
DES的一般设计准则 1、随机性。输出与输入间是无规律的。
2、雪崩效应。改变输入中的1位,平均要导致大约有输入位的一个复杂函数(而不只是
输入的某些位的一个函数)
4、非线性性。加密函数对任何密钥值都是非仿射的(即非线性的)
5、相关(关系)免疫性。输出是统计上独立于任何输入位的子集。 不会与输入位的任何子集相关。
每轮迭代都有相同的结构(如图 5-7) 代替作用在数据的左半部分, 它通过轮函数F作用数据的右半 部分后,与左半部分数据进行 异或来完成(F函数是一种不可逆 的基本变换)。
Lecture05_对称密码体制

循环左移位
轮 1 序 移 位 数 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16
1
1
2
2
2
2
2
2
1
2
2
2
2
2
2
1
3DES的优、缺点 3DES的优、缺点
优点:
– 密钥长度增加到112位或168位,可以有效克服穷举
搜索攻击; – 相对于DES,增强了抗差分分析和线性分析的能力; – 具备继续使用现有的DES实现的可能。
= ( a 7 x 8 + a 6 x 7 + a 5 x 6 + a 4 x 5 + a3 x 4 + a 2 x 3 + a1 x 2 + a 0 x) mod m( x )
讨论
a7 = 0
x.a ( x) = a6 x 7 + a5 x 6 + a4 x 5 + a3 x 4 + a2 x 3 + a1 x 2 + a0 x
Feistel结构的实现依赖于参数: Feistel结构的实现依赖于参数:
分组长度 密钥长度 迭代轮数 子密钥生成算法 轮函数
分组密码的操作模式
电子密码本(ECB)模式 密码分组链接(CBC)模式 计数器(CRT)模式 输出反馈(OFB)模式 密码反馈(CFB)模式
ECB模式 ECB模式
ECB模式的优缺点 ECB模式的优缺点
= x 13 + x 12 + x 11 + x 10 + x 9 + x 8 + x 3 + x 2 + x + 1
= ( x 5 + x 4 + x 3 + x 2 + 1)( x 8 + x 4 + x 3 + x + 1) + ( x 6 + x 5 + x 4 )
应用密码学习题答案5
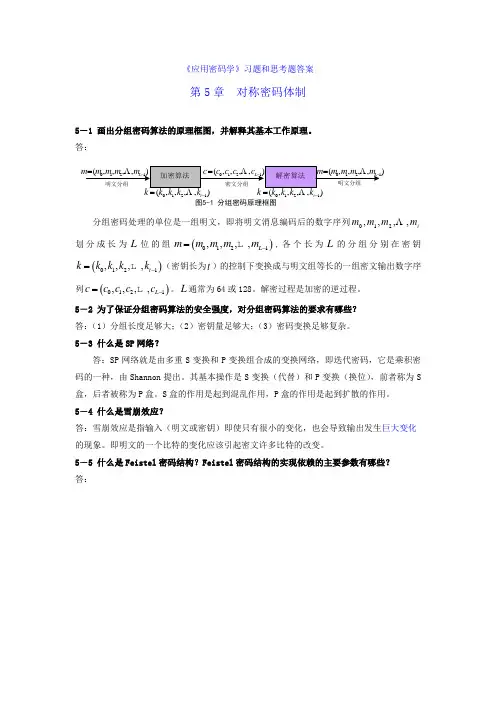
《应用密码学》习题和思考题答案第5章 对称密码体制5-1 画出分组密码算法的原理框图,并解释其基本工作原理。
答:图5-1 分组密码原理框图1210-t 1210-t )分组密码处理的单位是一组明文,即将明文消息编码后的数字序列im m m m ,,,,210 划分成长为L 位的组()0121,,,,L m m m m m -=,各个长为L 的分组分别在密钥()0121,,,,t k k k k k -= (密钥长为t )的控制下变换成与明文组等长的一组密文输出数字序列()0121,,,,L c c c c c -= 。
L 通常为64或128。
解密过程是加密的逆过程。
5-2 为了保证分组密码算法的安全强度,对分组密码算法的要求有哪些? 答:(1)分组长度足够大;(2)密钥量足够大;(3)密码变换足够复杂。
5-3 什么是SP 网络?答:SP 网络就是由多重S 变换和P 变换组合成的变换网络,即迭代密码,它是乘积密码的一种,由Shannon 提出。
其基本操作是S 变换(代替)和P 变换(换位),前者称为S 盒,后者被称为P 盒。
S 盒的作用是起到混乱作用,P 盒的作用是起到扩散的作用。
5-4 什么是雪崩效应?答:雪崩效应是指输入(明文或密钥)即使只有很小的变化,也会导致输出发生巨大变化的现象。
即明文的一个比特的变化应该引起密文许多比特的改变。
5-5 什么是Feistel 密码结构?Feistel 密码结构的实现依赖的主要参数有哪些? 答:1K nK i密文明文图5-6 Feistel密码结构Feistel 密码结构如图5-6所示。
加密算法的输入是长为2w 位的明文和密钥K ,明文被均分为长度为w 位的0L 和0R 两部分。
这两部分经过n 轮迭代后交换位置组合在一起成为密文。
其运算逻辑关系为:1(1,2,,)i i L R i n -==11(,)(1,2,,)i i i i R L F R K i n --=⊕=每轮迭代都有相同的结构。
对称密码的算法原理和应用

对称密码的算法原理和应用1. 什么是对称密码?对称密码,也叫作私钥密码或传统密码,是一种加密技术,使用相同的密钥(也称为私钥或对称密钥)进行加密和解密。
在对称密码中,发送方使用密钥将明文转换为密文,接收方使用同样的密钥将密文解密为明文。
对称密码算法通常分为分组密码和流密码两种。
1.1 分组密码分组密码是对明文按照一定长度进行分组,并对每个分组进行加密。
常见的分组密码算法有DES、AES和DESede等。
分组密码将明文分割为固定大小的块,然后对每个块进行加密。
这些块的大小通常为64位或128位。
1.2 流密码流密码是将明文和密钥一位一位地进行加密。
流密码通常通过将明文和密钥进行异或运算来实现加密。
常见的流密码算法有RC4和AES-CTR等。
2. 对称密码算法原理对称密码算法的原理主要基于替代和排列的概念。
下面介绍两种常见的对称密码算法原理。
2.1 替代密码算法替代密码算法使用一个替代表来替换明文中的字符。
最常见的替代密码算法是凯撒密码,它通过将明文中的每个字符向后移动固定的位置来进行加密。
其他的替代密码算法还包括单字母替代密码和多字母替代密码等。
2.2 移位密码算法移位密码算法将明文中的字符移动固定数量的位置来进行加密。
最常见的移位密码算法是凯撒密码,它将明文中的每个字符向后移动固定的位置进行加密。
3. 对称密码的应用对称密码被广泛应用于计算机网络和信息安全领域。
下面列举一些对称密码的应用场景。
3.1 数据加密对称密码常用于对敏感数据进行加密。
例如,当我们通过互联网发送或存储数据时,可以使用对称密码对数据进行加密,以防止第三方窃取或篡改数据。
3.2 身份验证对称密码还可以用于身份验证。
例如,在某些网络系统中,用户需要提供一个密码来验证其身份。
系统通过将用户提供的密码与预先存储的密码进行比较,以验证用户的身份。
3.3 数字签名对称密码算法也可以用于生成数字签名。
数字签名用于验证数据的来源和完整性。
发送方可以使用私钥对数据进行签名,接收方使用相同的密钥对签名进行验证。
分组密码
密码类型
01 研究历史
03 设计分析
目录
02 研究内容 04 设计原则
05 AES征集
07 技术总结
目录
06 算法要求
分组密码(block cipher)的数学模型是将明文消息编码表示后的数字(简称明文数字)序列,划分成长度为 n的组(可看成长度为n的矢量),每组分别在密钥的控制下变换成等长的输出数字(简称密文数字)序列。
研究历史
现代分组密码的研究始于 丰硕的研究成果。
对于分组密码,在早期的研究,基本上是围绕DES进行的,推出了一些类似的算法,例如:LOKI,FEAL, GOST等。进入20世纪90年代,人们对DES算法研究更加深入,特别是差分密码分析(differential cryptanalysis)和线性密码分析(linear cryptanalysis)的提出,迫使人们不得不研究新的密码结构。 IDEA密码打破了DES类密码的垄断局面,随后出现了SQUARE、SHARK、SAFER-64等采用了结构非常清晰的代替— 置换(SP)网络,每一轮由混淆层和扩散层组成,从理论上给出了最大差分特征概率和最佳线性逼近优势的界, 证明了密码对差分密码分析和线性密码分析的安全性。
谢谢观看
1997年-2000年,AES的征集掀起了分组密码研究的新高潮,15个AES候选算法反映了当前分组密码设计的水 平,也可以说是近几年研究成果的一个汇总。
目前分组密码所采用的整体结构可分为Feistel结构(例如CAST—256、DEAL、DFC、E2等)、SP网络(例如 Safer+、Serpent等)及其他密码结构(例如Frog和HPC)。加解密相似是Feistel型密码的一个实现优点,但它 在密码的扩散似乎有些慢,例如需要两轮才能改变输入的每一个比特。SP的网络结构非常清晰,S被称为混淆层 (非线性层),主要起混淆作用。P被称为扩散层,主要起扩散作用。
密码学5.1对称密码体制

5.1.补充 S-DES教学算法 补充 教学算法
1. 加密模型 1) 输入输出
8位明文 位明文 p=(p0,p1,…,p7) 10位密钥 位密钥 k=(k0,k1,…,k9)
加密
8位密文 位密文 c=(c0,c1,…,c7)
2) 算法流程
加密 8位明文 位明文 p=(p0,p1,…,p7)
初始置换IP
第三章 对称密码体制
3) 对m2做10位转 位变换 位转8位变换 做 位转 位变换P8 P8=
① ② ③ ④ ⑤ ⑥ ⑦ ⑧ ⑨ ⑩ ⑥ ③ ⑦ ④ ⑧ ⑤ ⑩ ⑨
m2=(0 0 0 0 1 1 1 0 0 0) 得子密钥k1=P8(m2)=(1 得子密钥k1=P8(m2)=(1 0 1 0 0 1 0 0) 4) 分别对 左右两个5位码循环左移 次 分别对m2左右两个 位码循环左移 左右两个 位码循环左移2次 m2=(0 0 0 0 1 移位后m3=(0 移位后m3=(0 0 1 0 0 1 1 0 0 0) 0 0 0 1 1)
5.1 分组密码
5.1.1 分组密码概述
分组密码的 分组密码的模型
密钥k=(k0,k1,…,km-1) 密钥 明文 分组 加密E 加密 k (p) 密文 分组 如:01101011 密钥k=(k0,k1,…,km-1) 密钥 解密D 解密 k (c) 明文 分组 p=(p0,p1,…,pn-1) 如:10110101
VI. 将L1与L4进行异或 与 进行异或 L1=(1 0 0 0) L4=(0 1 0 0) L5=L1⊕ L5=L1⊕L4=(1 1 0 0) VII.将L5与R1拼接即得到 位输出 将 与 拼接即得到 拼接即得到8位输出 p3= L5 ‖ R1=(1 1 0 0 0 1 0 0) 3) 对p3进行左右交换 进行左右交换 p4=SW(p3)=(0 1 0 0 1 1 0 0)
分组密码的线性攻击方法
2 分组密码
2.1分组密码定义
This paper describesthelinear block cipher attackfrom three aspects.First,this paperdescribesthe structure and design principles into this block cipher.Secondly, it introducedthe basic process of linear attacks,summarizedthe development and extension of linear attacksand introducedseveral kindsextended by the linear attack out attack.Finally, the DES algorithmattacksan 8 attack of DES to demonstrate the process of linear attacks.
本文从三个方面介绍了分组密码的线性攻击. 首先,描述了分组密码的进本结构和设计原则. 其次介绍线性攻击基本过程,并对线性攻击的发展和延伸作了总结,并介绍了几种由线性攻击引申出来攻击方法. 最后,以DES算法为例,攻击了一个8轮的DES,来演示线性攻击的过程.
该论文只是对线性攻击做了一个总结并加以演示,若想使将来设计的密码器能够抵御线性攻击的攻击,还需作进一步研究和探讨.
密码学第五章 分组密码1
➢ 事实上,并没有一个真正实用的密码被证明是计算上安 全的。一般地人们只能证明某个密码是不安全的,因为 这只要找到一种方法,其复杂度远小于 2n 和 2t 。
3. 分组密码的设计原则
➢ 一个好的分组密码应是既难破译又易于实现的。 ➢ 安全性原则
密码学
第5章 分组密码(1)
1. 概述
分组密码就是将明文消息序列
m1, m2 ,, mk ,
分成等长的消息组
(m1, m2 , , mn )(mn1, mn2 , , m2n )
在密钥控制下,按固定的算法 Ek 一组一组进行加密。 加密后输出等长密文组
( y1, y2 , , ym )( ym1, ym2 , , y2m )
➢ 计算安全性只是一个相对概念,它依赖于攻击者的计算 能力和所采用的攻击方式。一般地,计算上安全是指对该 密码的最佳攻击方法的困难性超过了攻击者的计算能 力。
➢ 人们为了定量描述这种“困难性”,通常使用“复杂度” 的概念:一种攻击的复杂度是指为了实施该攻击所需的 平均运算次数。一个密码的安全性的评估,依据已知的 关于该密码的最佳攻击方法的复杂度。
➢ 70 年代,美国数据加密标准 DES 的出台,标志着现代分组密 码学的开始。从此揭开了商用民用密码研究的序幕。
➢ 这是信息化社会发展的产物。
越来越多的敏感信息通过网络传输和存贮,迫切需要具有高强 度、高速率、便于软硬实现、易于标准化的加密体制。
分组密码的主要攻击方法
研究背景(序列密码) 研究背景(序列密码)
序列密码的主要攻击方法: 经典序列密码的攻击方法: 线性逼近攻击-非线性度 相关攻击-相关免疫度 代数攻击-代数免疫度
1 f ( x) = n 2
∑S
w∈F2n
f
( w)( −1)
wi x
布尔函数的Walsh变换 §1.2 布尔函数的 变换
第1章 布尔函数与向量值函数
☆ Walsh谱的基本性质 谱的基本性质 (1)循环Walsh谱与线性Walsh谱具有如下关系 循环Walsh谱与线性Walsh谱具有如下关系 Walsh谱与线性Walsh
第1章 布尔函数与向量值函数
●
非线性度
NL ( f ) = min d ( f , l ) = min wt ( f − l )
l∈ An l∈ An
(1) NL ( f ) = 2 (2 ) (3 ) (4)
n −1
1 − max | W f ( w) | w∈ 2 w∈F2n
n −1 2
NL ( f ) ≤ 2 n −1 − 2
定义3 为两个正整数, 定义3 设n和m为两个正整数,从F2n到F2m的映射称 和 为两个正整数 向量值函数, 为(n,m)函数,有时也称为向量值函数,多输出布 )函数,有时也称为向量值函数 尔函数或向量布尔函数. 尔函数或向量布尔函数. 向量值函数的表示方法: ☆ 向量值函数的表示方法: (1)分量函数表示法: 分量函数表示法:
4
代数攻击-代数次数 中间相遇攻击 相关密钥攻击
研究背景(序列密码) 研究背景(序列密码)
对称加密的原理及应用
对称加密的原理及应用对称加密是一种密码学中常用的加密方法,它的原理是使用同一个密钥进行加密和解密。
对称加密算法将明文和密文通过一个密钥进行转换,使除了拥有密钥的人之外的任何人都无法理解密文的真正含义。
对称加密的原理可以简单地理解为一个锁和钥匙的关系。
密钥就像是一把只有一把相同的钥匙可以打开的锁,只有拥有这把钥匙的人才能解密密文,获得明文。
而在加密的过程中,将明文与密钥进行一系列的转换操作,生成相应的密文。
对称加密算法通过几个重要的过程来实现加密和解密。
首先是明文进行分组,将明文按照一定的规则分割成若干个固定长度的分组。
接下来,在加密过程中,对每个分组应用相同的转换算法和密钥进行加密操作,生成相应的密文。
而在解密过程中,通过应用相同的转换算法和密钥对密文进行解密操作,得到相应的明文分组。
最后,将所有的明文分组按照一定的顺序合并,即可得到完整的明文。
对称加密的应用非常广泛。
其中最常见的应用是网络通信中的数据加密。
比如,在互联网上进行数据传输时,为了保护数据的机密性,往往需要使用对称加密算法对数据进行加密。
只有拥有密钥的接收方才能解密数据,确保信息不被未授权方窃取。
此外,对称加密也可以用于存储介质中的数据加密,比如硬盘、U盘等。
另外,对称加密还可以用于身份认证。
在这个过程中,用户首先使用一个密钥对自己的信息进行加密,然后将加密后的信息发送给服务器。
服务器通过解密已知密钥的加密信息,来验证用户的身份是否有效。
对称加密算法有很多,其中最常见的是DES(Data Encryption Standard)和AES(Advanced Encryption Standard)。
DES是一种较早的对称加密算法,采用56位的密钥长度,但随着计算机技术的发展,其安全性逐渐受到质疑。
而AES是目前最常用的对称加密算法,其密钥长度可以是128位、192位或256位,安全性更高。
然而,对称加密算法也存在一些问题。
首先是密钥的管理问题,因为加密和解密使用相同的密钥,所以需要保证密钥的安全,以免被未授权方获得。