
第25章 NAT服务器配置和管理
25.1 NAT简介
NAT能实现私网IP地址和公网IP地址之间的转换,转 换后内网主机即可与外网主机建立连接并进行通信。 它通过更改IP数据包中的地址信息来完成地址的转 换,整个过程对使用者来说都是完全透明的。
25.1.1 NAT概述
NAT介绍
25.1.2 NAT工作原理
25.2 NAT地址转换方式
根据地址转换方式的不同,NAT可以分为3种类型: 静态地址转换NAT、动态地址转换NAT和网络地址 端口转换NAT。本节将分别对这3种地址转换方式的 转换过程、工作原理进行分析,并介绍与NAT地址 相关的知识。
25.2.1 NAT地址相关概念
内部本地地址(Inside local address):指分配给内部网 络中的计算机内部IP地址。这个IP地址不是在ISP处注册 申请的合法公网IP地址,而是私网地址。
内网合法地址(Inside global address):指内网的合法IP 地址,是经过注册申请获得的可以与互联网进行通信的 IP地址。
外部本地地址(Outside local address):指外部网络主机 的私有IP地址。
外部全局地址(Outside global address):指外部网络主 机的合法IP地址。
25.2.2 静态地址转换NAT
25.2.3 动态地址转换NAT
25.2.4 网络地址端口转换NAT
25.3 NAT配置
设置NAT的规则链
25.4 配 置 实 例
为了帮助读者更好地理解NAT服务器的配置及工作 原理,本节通过一个配置实例介绍NAT服务器端的 完整配置过程,配置包括实现内网员工计算机的共 享上网,以及WWW服务器的静态IP地址转换。
25.4.1 应用案例
25.4.2 NAT服务器配置步骤
配置上述的案例
25.4.3 编写NAT管理脚本
编写启动NAT的脚步
25.5 NAT客户端配置
Linux NAT服务器可同时支持Linux和Windows客户端 的访问,要设置客户端通过NAT服务器进行地址转 换与外部网络进行通信,需要把客户端的网关指向 NAT服务器的内网IP地址。本节分别介绍Linux和 Windows客户端的NAT配置步骤。
第25章 NAT服务器配置和管理
NAT是一种把内部私网IP地址转换为合法的公网IP地 址的技术,在一定程度上解决了公网IP地址不足的 问题。经过NAT转换后,外部网络用户无法获得内 部网络的IP地址,有效地把内部网络和外部网络隔 离开。本章介绍如何在Linux系统中通过防火墙 iptables来配置和管理NAT服务器,以满足各种的 NAT功能需求。
25.5.1 Linux客户端配置
设置Linux下的NAT客户端
25.5.2 Windows客户端配置
设置Windoபைடு நூலகம்s下的NAT客户端
NAT配置

目录前言 (1)正文 (1)1 课程实践目的 (1)2 配置内容 (1)3 配置要求 (2)4 配置步骤 (2)4.1配置静态NAT转换 (2)4.1.1 相关概念 (2)4.1.2 相关命令 (2)4.1.3 设备的需求 (3)4.1.4 拓扑结构图 (3)4.1.5 对R1路由器的配置 (3)4.1.6 路由器的监测 (5)4.2配置动态NAT转换 (6)4.2.1 相关命令 (7)4.2.2 设备的需求 (7)4.2.3 拓扑结构图 (8)4.2.4 一对一转换 (8)4.2.5 复用转换 (11)小结 (14)参考文献 (15)前言NAT是在用户私有地址与Internet公有地址之间进行转换,用来解决Internet上IP地址资源短缺和用户安全接入问题的一项技术。
NAT的全称是Network Address Translation,中文意思为网络地址转换,它是将一个地址域映射到另一个地址域的标准方法。
NAT技术使得一个私有网络可以通过合法的IP连接到因特网。
使用NAT的网络地址转换技术,通过网关对进出口IP包的源和目的地址转换,使内部网以外的网络难以了解和掌握内部网的真实网络地址,达到网络安全的目的。
因为外部网络所接收到的数据包中的地址都已被支持NAT协议的路由器改写过了,反映到外部网中就是一个虚拟的主机。
通过网络层将内部网与外部网隔离开,使得内部网的拓扑结构、域名及地址信息对外成为不可见或不确定信息,从而保证了内部网中主机的隐蔽性,使绝大多数攻击性的试探失去所需的网络条件。
NAT的转换可以采取静态转换和动态转换两种方式。
静态转换将内部地址和外部地址一一对应,这种转换一般用于内部地址的主机需要对外提供服务的情况下。
动态转换是指一组内部地址与内部合法IP地址池之间建立动态的一一对应的关系,当内部地址需要访问外部网络时,内部合法IP地址池通过动态的映射关系与内部地址相对应,使内部网络可以访问外部网络。
华为路由NAT配置管理
NAT配置管理一、简介网络地址转换NAT(Network Address Translation)是将IP数据报文头中的IP地址转换为另一个IP地址的过程。
随着Internet的发展和网络应用的增多,IPv4地址枯竭已成为制约网络发展的瓶颈。
尽管IPv6可以从根本上解决IPv4地址空间不足问题,但目前众多网络设备和网络应用大多是基于IPv4的,因此在IPv6广泛应用之前,一些过渡技术(如CIDR、私网地址等)的使用是解决这个问题最主要的技术手段。
NAT主要用于实现内部网络(简称内网,使用私有IP地址)访问外部网络(简称外网,使用公有IP地址)的功能。
当内网的主机要访问外网时,通过NAT技术可以将其私网地址转换为公网地址,可以实现多个私网用户共用一个公网地址来访问外部网络,这样既可保证网络互通,又节省了公网地址。
作为减缓IP地址枯竭的一种过渡方案,NAT通过地址重用的方法来满足IP地址的需要,可以在一定程度上缓解IP地址空间枯竭的压力。
NAT除了解决IP地址短缺的问题,还带来了两个好处:1、有效避免来自外网的攻击,可以很大程度上提高网络安全性。
2、控制内网主机访问外网,同时也可以控制外网主机访问内网,解决了内网和外网不能互通的问题。
二、原理一、NAT概述NAT是将IP数据报文头中的IP地址转换为另一个IP地址的过程,主要用于实现内部网络(私有IP地址)访问外部网络(公有IP地址)的功能。
Basic NAT是实现一对一的IP地址转换,而NAPT可以实现多个私有IP地址映射到同一个公有IP地址上。
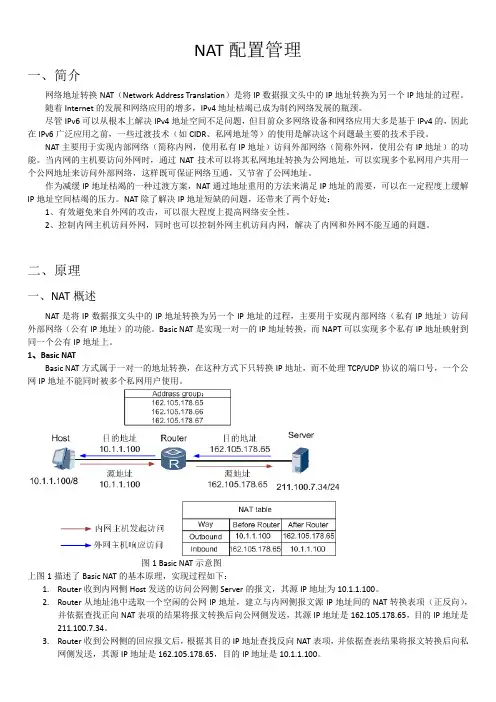
1、Basic NATBasic NAT方式属于一对一的地址转换,在这种方式下只转换IP地址,而不处理TCP/UDP协议的端口号,一个公网IP地址不能同时被多个私网用户使用。
图1 Basic NAT示意图上图1描述了Basic NAT的基本原理,实现过程如下:1.Router收到内网侧Host发送的访问公网侧Server的报文,其源IP地址为10.1.1.100。
NAT服务的应用与配置
NAT实验环境搭建与配置一、NAT概述:NAT(Network Address Translation)网络地址转换,是互联网上一种常用的技术,这一技术的出现缓解了有限公网IP地址的压力。
NAT技术可以完成由私网IP地址到公网IP地址相互转换的目的,是一种快捷的代理服务技术。
二、NAT应用的场合:NAT主要应用在一下场合:在下面是一个近千台终端的网络中,NAT技术就体现出了它的价值,它可以代理近千台终端访问互联网。
二、NAT的分类:静态NATNAT 动态地址NAT端口多路复用地址转换说明:(1)静态NAT是把内部网络中的每个主机地址永久映射成外部网络中的某个合法地址。
(2)动态地址NAT是采用把外部网络中的一系列合法地址使用动态分配的方法映射到内部网络。
(3)端口多路复用地址转换是把内部地址映射到外部网络的一个IP地址的不同端口上。
在三种类型的NAT技术中,端口多路复用地址转换是应用最多的,因为它更节约了IP地址,所以很受青睐。
NAT的实验环境搭建与配置一、实现拓扑图:以上拓扑图是根据实现室有限的环境搭建的二、实验要求:在路由器B上配置NAT服务,实现内部终端的私网IP地址能够访问互联网。
三、IP地址规划:名称路由器IP地址子网掩码终端子网掩码以太网接口192.168.1.1 255.255.255.0 R1广域网接口172.16.1.1 255.255.255.0 192.168.1.2—192.168.1.254255.255.255.0以太网接口10.60.60.60 255.255.0.0 R2广域网接口172.16.1.2 255.255.255.0四、配置步骤:R1路由器的配置:Router (Config)#interface Ethernet 0 .......//进入以太网端口Router (Config-Ethernet0)#ip address 192.168.1.1 255.255.255.0 ......//配置IP地址Router (Config-Ethernet0)#no shutdown ……//激活端口Router (Config-Ethernet0)#exitRouter (Config)# interface serial0 ......//进入广域网端口Router (Config-serial2)#ip address 172.16.1.1 255.255.255.0 .......//配置IP地址Router (Config-serial2)#physical speed 64000 .....//配置时钟频率Router (Config-serial2)#no shutdown .…..//激活端口Router (Config-serial2)# exitRouter (Config)#ip router 0.0.0.0 0.0.0.0 172.16.1.2 ….//添加静态路由R2路由器的配置:Router (Config)#interface Ethernet 0 ...//进入以太网端口Router (Config-Ethernet0)#ip address 10.60.60.60 255.255.0.0 ….//配置IP地址Router (Config-Ethernet0)#no shutdown ……//激活端口Router (Config-Ethernet0)#exitRouter (Config)# interface serial1/0 ......//进入广域网端口Router (Config-serial2)#ip address 172.168.1.2 255.255.255.0 ......//配置IP地址Router (Config-serial2)#no shutdown .….//激活端口Router (Config)#ip router 0.0.0.0 0.0.0.0 10.60.250.250 …..//添加静态路由Router (Config)#ip router 192.168.1.0 255.255.255.0 172.16.1.1 …..//添加静态路由R2路由器NAT的配置:Router (Config)#interface Ethernet 0 .......//进入以太网端口Router (Config-Ethernet0)#ip nat outside .......//配置为出站Router (Config)# interface serial0 ......//进入广域网端口Router (Config-serial2)#ip nat inside ......//配置为入站Router (Config)#access-list 1 permit 192.168.1.0 0.0.0.255 ......//配置访问列表Router (Config)#ip nat inside list 1 interface Ethernet 0 overload ......//配置列表应用到代理端口验证:终端配置:总结:通过配置NAT服务实现了内网IP地址能够访问互联网。
NAT讲义工作原理及其配置方法

10.1.1.1
10.1.1.1
B
SA 166.1.1.1
DA 166.1.1.1
C
Host B 172.20.7.3
Internet
Simple NAT table
Inside Local IP Address
A 10.1.1.1 D
Inside Global IP Ad复用内部的全局地址
Inside
10.1.1.3
5
DA 10.1.1.1
3
SA 196.168.2.2
4
DA 196.168.2.2
Host B 179.20.7.3
4
Internet
DA 196.168.2.2
10.1.1.2 10.1.1.1
1
SA 10.1.1.1
2 NAT table
NAT静态映射实例
interface Ethernet0 ip address 172.16.1.1 255.255.255.0 ip nat inside(指定内部接口) ! interface Serial0 ip address 200.1.1.1 255.255.255.0 ip nat outside (指定外部接口) ! ip nat inside source static 172.16.1.3 200.1.1.1 (建立两个IP地址之间的静态映射) ip classless ip route 0.0.0.0 0.0.0.0 200.1.1.2
10.1.1.1 196.168.2.2 10.1.1.2 196.168.2.3
Internet
NAT 功能: 内部网络地址转换
复用内部的全局地址 TCP 负载均衡 解决网络地址重叠
服务器配置NAT

利用NA T保护您的内部网络什么是NATNA T——网络地址转换,是通过将专用网络地址(如企业内部网Intranet)转换为公用地址(如互联网Internet),从而对外隐藏了内部管理的IP 地址。
这样,通过在内部使用非注册的IP 地址,并将它们转换为一小部分外部注册的IP 地址,从而减少了IP 地址注册的费用以及节省了目前越来越缺乏的地址空间(即IPV4)。
同时,这也隐藏了内部网络结构,从而降低了内部网络受到攻击的风险。
NAT功能通常被集成到路由器、防火墙、单独的NAT设备中,当然,现在比较流行的操作系统或其他软件(主要是代理软件,如WINROUTE),大多也有着NAT的功能。
NAT设备(或软件)维护一个状态表,用来把内部网络的私有IP地址映射到外部网络的合法IP地址上去。
每个包在NAT设备(或软件)中都被翻译成正确的IP地址发往下一级。
与普通路由器不同的是,NAT设备实际上对包头进行修改,将内部网络的源地址变为NAT设备自己的外部网络地址,而普通路由器仅在将数据包转发到目的地前读取源地址和目的地址。
NAT分为三种类型:静态NAT(staticNAT)、NAT池(pooledNAT)和端口NAT(PAT)。
其中静态NAT将内部网络中的每个主机都被永久映射成外部网络中的某个合法的地址,而NAT池则是在外部网络中定义了一系列的合法地址,采用动态分配的方法映射到内部网络,端口NAT则是把内部地址映射到外部网络的一个IP地址的不同端口上。
废话说了不少,让我们转入正题,看一下如何利用NAT保护内部网络。
使用网络地址转换NAT,使得外部网络对内部网络的不可视,从而降低了外部网络对内部网络攻击的风险性。
在我们将内部网络的服务使用端口映射到NAT设备(或是软件)上时,NAT设备看起来就像一样对外提供服务器一台服务器一样(如图一)。
这样对于攻击者来讲,具有一定的难度,首先他要攻破NAT设备,再根据NAT设备连接到内部网络进行破坏。
一步步教你配置NAT(服务器篇)

一步步教你配置NAT(服务器篇)一步步教你配置NAT(服务器篇)【网友提问】我是一名公司的网管,想问一下NAT技术一般都在什么时候用,在windows 2 003和路由器上如何配置NAT?希望IT168能够帮助我解答!谢谢!经常听身边的网管朋友谈论NAT技术,那么什么时候用到NAT技术呢?主要有两方面,第一是公网IP地址不够用,当企业只租用到了数量有限的公网IP时,不可能为内部每台计算机都分配一个公网IP,如何解决IP地址不够用的问题呢?这时就可以采用NAT技术,多个内部计算机在访问INTERNET时使用同一个公网IP 地址;第二是当公司希望对内部计算机进行有效的安全保护时可以采用NA T技术,内部网络中的所有计算机上网时受到路由器或服务器(防火墙)的保护,黑客与病毒的攻击被阻挡在网络出口设备上,大大提高了内部计算机的安全性。
接下来笔者将带领大家一步步在Windows 2003 Server服务器上配置并启用NAT功能。
具体网络环境:电信的ADSL,交换机一个,服务器一台,客户机若干,网线已经做好,所有机器上用的都是windows2000或是XP。
配置服务器NAT地址转换第一步:启动“路由和远程访问”,通过“开始->程序->管理工具->路由和远程访问”,默认状态下,将本地计算机列出为服务器。
如果要添加其他服务器,请在控制台目录树中,右键单击“服务器状态”,然后单击“添加服务器”。
第二步:右击要启用的服务器(这里是本地服务器),然后单击“配置并启用路由和远程访问”,启动配置向导。
第三步:出现欢迎页面后单击下一步。
出现选择服务器角色设置页面,选择“网络地址转换(NAT)”,接着单击下一步。
第四步:在Internet连接页面中选择“使用Internet连接”,在下面的Internet列表中选项“外网连接”,我们将让客户机通过这条连接访问Internet,界面如下图。
单击下一步继续。
小提示:这一点非常重要,一定不能把内网与外网的接口选择错误,否则配置的NA T就无法生效,因此我们在上面将本地连接的名称进行了修改,这里就显得一目了然了。
NAT服务器的架设与访问配置
NAT服务器的架设与访问配置实验部署域 下:其中域控制器主机名为:server:ip 地址为192.168.0.111 NAT 服务器主机名为natserver :需要配置2 张网卡:连接内部局域网的ip 地址为192.168.0.1 :连接外部网络的ip 地址为:192.168.1.1这2 台计算机都是域中的计算机:外网NAT 客户机主机名为:client :其ip 地址为:192.168.1.2这是server 的ip 信息这是natserver 的ip 信息在natserver 中ping server 通!热身运动完成!下面开始实战!在natserver 上单击:【开始】【所有程序】【管理工具】【路由和远程访问】打开控制台右键单击服务器:选择:【启用路由和远程访问】打开向导!选择:网络地址转换网络接口选择:外网完成退出发现NAT 已经启动下面到server 中ping 192.168.1.1 因为1.2 和1.1 是在一个段的:我的电脑配置低!开不了3 个2003 :这里就ping 通1.1 就证明能ping 通1.2 了转到natserver 中打开外网:显示映射:可以显示出经过转换出去的ip 地址和目标地址等信息:见下图:因为刚才没ping 1.2 所以没有显示信息下面登录到nat 客户机上ping 1.1、0.1、0.2均不能ping 通转到nat 服务器上:打开【路由和远程访问】控制台:展开【ip 路由选择】单击【NAT/基本防火墙】在控制台右侧界面中右键单击【外部】在弹出菜单中选择【属性】打开【外部属性】对话框选择【NAT/基本防火墙】选项卡:取消勾选【在此接口上启用基本防火墙】选项:见下图:保存退出后再次试验:ping 1.1 成功ping 0.1 不通:发现和外网卡能ping 通:和内网0 的段不通:下面介绍外部网络主机使用远程桌面连接到内部主机的配置登录到server 域:右击我的电脑属性页下面转到natserver 上:打开【路由和远程访问】控制台到【NAT/基本防火墙】右击【外网】选择【属性】如下图:添加【保留】见下图:到这里已经保留了【公用地址】192.168.1.4 就是我们以后连接的地址下面到nat 客户机上测试:单击【开始】【程序】【附件】【通信】【远程桌面连接】打开【远程桌面连接】对话框:在计算机文本框中输入保留的公用ip 地址:192.168.1.4或者在运行中键入命令:mstsc点击连接后出现登陆对话框:键入管理员账户【Administrator@】密码为【空】登录成功!。
局域网内NAT服务器组建全攻略-电脑资料
局域网内NAT服务器组建全攻略-电脑资料一. 基于NAT的网络规划曾经有一个朋友问我,他们单位有一个100台机器的大机房,要实现每一台计算机都上网,有没有什么好办法?我认为,用代理是一个办法,但是工作量比较大,要为每一台机器分别安装客户端软件,而且还要设置IP地址、网关、DNS服务器等,。
后来,我想到了一个不错的方法,那就是建立NAT服务器,在服务器上配置DNS和DHCP服务器,每个工作站只要做简单的设置就能自动接入Internet了,同时还能让网外的计算机直接访问内部网的特定计算机呢。
二. 服务端组件配置具体步骤1. 在拨号端口上启用路由如果接入Internet的连接是永久性连接,在Windows 2000中是LAN接口(如 DDS、T-Carrier、帧中继、永久 ISDN、xDSL或电缆调制解调器);或者运行 Windows 2000 的计算机连接到 Internet 之前先连接到其他路由器,而 LAN 接口静态地或通过 DHCP 配置 IP 地址、子网掩码和默认网关,请直接跳过添加NAT路由选择协议的步骤。
有关在拨号端口上启用路由选择的信息,请参阅在端口上启用路由的帮助。
2. 使用拨号接口来连接Internet需要有调制解调器和由ISP提供商提供的拨号连接。
3. 创建使用 Internet 接口的默认静态路由对于默认的静态路由,需要选择用于连接 Internet 的请求拨号接口(用于拨号连接)或 LAN 接口(用于永久性或中介路由器连接)。
目标位置是 0.0.0.0,网络掩码是 0.0.0.0。
对于请求拨号接口,网关的 IP 地址是不可配置的。
4. 添加 NAT 路由选择协议具体操作如下:打开路由和远程访问;在控制台目录树中,单击server name- IP 路由-常规;右键单击常规,然后单击新路由选择协议;在路由选择协议对话框中,单击网络地址转换,然后单击确定。
5. 将Internet及内部网络接口添加到NAT路由协议具体操作:打开路由和远程访问;在控制台目录树中,单击server name- IP路由-常规;右键单击常规,然后单击新路由选择协议;在路由选择协议对话框中,单击网络地址转换,然后单击确定。
NAT配置(图文详解)
虚拟机的操作系统网络设置首先,对VMnet1禁用,启用VMnet8对虚拟机的操作系统网络设置选择NAT,在虚拟机中找到虚拟操作系统的名字(Red Hat Linux)在它上面右键选择settings,左边选择Network右边选择NAT 确定开始-运行-网络连接-显示所有连接多了2个连接VMware Network Adapter VMnet1和VMware Network Adapter VMnet8(我们选择的是NAT那么只关心V8)4.打开Virtual Network EditorEdi-Virtual Network Editor5.启动DHCP和NAT服务(NAT服务设置中选择V8)6.通过开始-运行-services.msc进入"服务设置"查看(或者自己来启动)必须这样查看一次是否启动7.开始运行cmd敲击回车键ipconfig /all 敲击回车键主机本地连接网络配置:(如果本地连接是自动获取的IP地址不用管,这一步骤是要知道DNS是多少)本地连接:IP地址:192.X.X.X掩码:255.255.0.0网关:DNS:(主DNS)61.128.128.68(第二DNS)202.202.32.33 8.VMware Network Adapter VMnet8设置开始-运行-网络连接-显示所有连接-在VMware Network Adapter VMnet8上右键“属性”-TCP/IP协议-属性Vmware选择NAT接入方式,默认有两个虚拟连接:VMnet1,VMnet8.VMnet8是专为NAT使用的。
(如果V8是自动获取IP和DNS那么请用查看ipconfig /all中V8的网络信息,然后手动填入)请看图,注意:如果自动获取的IP不是192.168.X.1(我的是192.168.71.1)那么可能会有问题,你可以手动设置了再修改为自动获取,或者重新电脑,反正尽可能让IP位192.168.X.1IP地址:192.168.71.1掩码:255.255.255.0网关:192.168.71.2(自己设置的网关192.168.71.?和这里设置的ip192.168.71.1在同一网段,并且使用靠前的数字1,2,3...不能和IP一样)9.虚拟机系统(redhat 9.0 linux)网络设置:开始-系统设置-网络(eth0状态要是活跃,或者说必须是激活状态)-编辑(设置-确定)DNS(设置)-确定文件-保存,文件-退出IP地址:192.168.110.135(此处135任设,网段同VMnet8一致,注意VMware6.5.2中的VMware8的IP设置范围限制,看下图)掩码:255.255.255.0网关:192.168.71.2(设为VMnet8的网关ip,看清楚和上面设置的一致)DNS:(主DNS)61.128.128.68(第二DNS)202.202.32.33(同WdinwosXP的DNS一样,如果本地连接没有就看宽带连接的DNS )10.在Linux终端中运行命令:service network restart重启网络设置配置完成后就可以上网了。
11项目十一NAT服务器的配置与管理
项目十一 NAT服务器的 配置与管理
• (4) 内部专用网络中的所有计算机必须配置 静态IP地址。其网段和NAT服务器的内部网 卡相同,网关和DNS服务器的IP地址指向 NAT服务器内网卡的IP地址。
项目十一 NAT服务器的 配置与管理
• 内部专用网络中计算机的IP地址采用IANA (Internet Assigned Numbers Authority 互 连网编号管理局)建议的专用IP地址。专用 网段子网掩码IP地址: 10.0.0.0/255.0.0.0 172.16.0.0/255.24.0.0 192.168.0.0/255.255.0.0
任务一 安装协议
• 3. 添加NAT协议 (6) 点击“完成”,NAT协议添加完成。
任务二 配置NAT服务器
• (1) 右击“网络地址转换(NAT)” 属 性 在弹出的“网络地址转换(NAT)属 性”窗口中,单击“地址分配”选项卡 (如果本地没有DHCP服务器)选中“使用 DHCP自动分配IP地址”前的方框,输入IP 网段,点击“确定”,如图11-13所示。
任务一 安装协议
• 1. 启动路由和远程访问(RRAS)服务 开始 程序 管理工具 选择“路由和 远程访问”。
任务一 安装协议
• 2. 添加服务器 在“路由和远程访问”窗口中右击“服务器状 态”,选择“添加服务器”,在弹出的“添加服 务器”窗口中选择“这台计算机” ,并点击“确 定”。如图11-5 和11-6所示。
任务四 外网访问内网
• (1) 通过开始菜单打开“路由和远程访问”窗口, 在左侧的窗口中依次展开“IP路由选择”“网络 地址转换”,然后在右侧窗口中右击“internet” 连接,在下拉菜单中选择“属性(R)”,如图 11-23所示。