
ssh成功整合实现登录功能
Go!让我们开始创建工程打开MyEclipse,需要注意的是这里应该处于MyEclipse Java Enterprise视图;新建一个Web Project,输入适当的工程名字,这里我们输入ssh,Finish即可。
确定之后MyEclipse会生成名为SSH的项目,其中生成的目录结构如下所示:4.添加Struts1.2框架支持在ssh工程上面右击,在弹出的菜单中选择MyEclipse -> Add Struts Capabilities…,添加Struts的支持。
在弹出的对话框中选择Struts 1.2,修改Base package for new classes成所需的包名,其余保持原状,Finish即可完成后的结构为:5.添加Spring2.0框架支持在ssh工程上面右击,在弹出的菜单中选择MyEclipse -> Add Spring Capabilities…,添加Spring框架支持由于Spring采取最小化库发布的方式,使得Spring的库文件彼此都是分离的,因而我们需要自己选择需要的库,需要引用的如下图:选择好后Next,在窗口中选择Browse,选择ssh工程下面的WEB-INF文件夹,然后Finsh。
6.配置数据源在MyEclipse右上角选择MyEclipse Database Explorer,打开数据库管理视图。
在左侧的DB Browser点击右键,选择New…,打开Database Driver对话框。
在Database Driver对话框中按照如下配置选择数据库驱动。
首先选择Driver Template,在这里我们选择MySQL。
Driver Name是以后配置时使用的驱动名字,用以区分驱动,这里使用MySQL即可。
然后根据实际情况填写URL,User name和Password。
点击Add JARs添加数据库驱动文件。
为方便配置,可以选择Save password保存密码。
配置完毕后Finish 即可。
7.Spring与Hibernate的整合当配置完数据源后,就可以添加Hibernate支持了。
切换到MyEclipse Java Enterprise 视图,在ssh工程上面右击,在弹出的菜单中选择MyEclipse -> Add Hibernate Capabilities…,添加Hibernate的支持。
我们选择Hibernate3.2,全部按照默认设置即可,然后点击Next;在对话框中选择Spring configuration file,表示我们希望将Hibernate托管给Spring 进行管理,这是将Hibernate与Spring进行整合的基础。
然后点击Next;在出现的对话框中选择Existing Spring configuration file。
因为我们已经添加了Spring 的配置文件,所以这里选择的是已存在的配置文件。
MyEclipse会自动找到存在的那个文件。
然后在SessionFactory ID中输入Hibernate的SessionFactory在Spring配置文件中的Bean ID的名字,这里我们输入sessionFactory即可。
然后点击Next;在出现的对话框中的Bean Id里面输入数据源在Spring中的Bean ID的名字,这里我们输入dataSource。
然后在DB Driver里面选择我们刚刚配置好的ssh,MyEclipse会将其余的信息自动填写到表格里面。
然后点击Next;在出现的对话框中取消Create SessionFactory class。
点击Finish即可。
此时MyEclipse会自动打开Spring的配置文件,文件内容为:此时,切换到MyEclipseDataBase Explorer视图,右键打开数据库连接,在需要使用的数据表格上面点击右键,选择Hibernate Reverse Engineering...。
这里我们使用刚刚建立在test数据库中添加的user表。
在打开的对话框中修改Java src folder为我们建立的/ssh/src,这里需要选择到src文件夹,并且需要填写Java package,这是MyEclipse生成的类所在的包,我们将其取名为user。
然后选择Java Data Object,建立POJO类。
然后选择Java Data Access Object。
其中,POJO类是数据库表格所对应的Java类,JDO类是MyEclipse自动生成的对数据库的一些操作。
这里会封装一些常用的操作,简化我们的编写。
填写完成后点击Next。
在出现的对话框中选择ID Generator为native,然后点击Finish即可。
此时ssh项目的目录结构如下所示。
其中的User.Java是MyEclipse生成的使用面向对象的Java语言对数据库表格进行的抽象,User.hbm.xml是将数据库表格中的字段和POJO类的属性进行映射的定义,UserDAO.java封装了一些MyEclipse自动生成的对数据库的操作。
这时我们修改一下文件目录,使之更好的组织。
我们建立一个dao包,将DAO类与POJO类分开。
然后我们在struts包下面建立action和form包,用来管理Struts的Action和Form。
为了将实现与接口进行解耦,我们建议在dao包下面添加接口,然后建立dao.impl包,将实际的DAO类放在这里。
DAO类是直接与数据库打交道的类,为了对业务逻辑进行封装,我们将业务全部写在service类里面,和dao一样,我们先建立service包,里面添加业务接口,具体的实现放在service.impl里面。
将UserDAO.java移动到dao的impl包下面,并在dao包下建立接口IUserDAO,内容为:package com.ssh.dao;import java.util.List;import er;public interface IUserDAO {public User findById(Integer id);public List findByUsername(Object username);public void save(User user);}在service中建立接口IUserService.java,在service中impl中建立UserService.java IUserService.javapackage com.ssh.service;import er;public interface IUserService {public User getUserById(Integer id);public User getUserByUsername(String username);public void addUser(User user);}UserService.javapackage com.ssh.service.impl;import java.util.List;import com.ssh.dao.IUserDAO;import com.ssh.service.IUserService;import er;public class UserService implements IUserService { private IUserDAOuserDAO;public void addUser(User user) {userDAO.save(user);}public User getUserById(Integer id) {return userDAO.findById(id);}public User getUserByUsername(String username) { List list = userDAO.findByUsername(username);if (list.size() == 0) {return null;} else {return (User) list.get(0);}}public IUserDAOgetUserDAO() {return userDAO;}public void setUserDAO(IUserDAOuserDAO) {erDAO = userDAO;}}此时的整体工程结构为:此时的applicationContext内容需要配置bean内容为:<bean id="UserDAO" class="erDAO"><property name="sessionFactory"><ref bean="sessionFactory" /></property></bean>8.整合Struts和SpringStruts和Spring整合方式其核心是让Struts能够访问到交给Spring进行托管的类,这个我在网上看到了一个方式,自我认为很好,因此只要我们可以让Struts从Spring获得需要的类就可以了。
为了达到这个目标,我们创建一个类BaseAction:package com.ssh.struts.action;import org.springframework.web.context.WebApplicationContext;import org.springframework.web.context.support.WebApplicationContextUtils; import org.springframework.web.struts.ActionSupport;public class BaseAction extends ActionSupport {protected Object getBean(String id) {WebApplicationContextctx = WebApplicationContextUtils.getWebApplicationContext(this.servlet.getServletContext());return ctx.getBean(id);}}为了让Web容器能够初始化Spring,我们需要修改web.xml文件,增加以下内容:<context-param><param-name>contextConfigLocation</param-name><param-value>/WEB-INF/applicationContext.xml</param-value></context-param><servlet><servlet-name>SpringContextServlet</servlet-name><servlet-class>org.springframework.web.context.ContextLoaderServlet</servlet-class><load-on-startup>1</load-on-startup></servlet>9.啊,让看看我们工作是否有效通过上面的配置,我们已经能够让这三个框架来协同作战了,让我们现在来测试一下。
ssh登录流程
ssh登录流程SSH登录流程SSH(Secure Shell)是一种加密网络协议,用于在不安全的网络中安全地传输数据。
它提供了远程登录和执行命令的功能,同时还能够保护数据的机密性和完整性。
下面将详细介绍SSH登录流程。
准备工作在进行SSH登录之前,需要准备以下工作:1. 安装SSH客户端:例如PuTTY、SecureCRT等。
2. 确定目标主机IP地址:需要知道要连接的目标主机IP地址或域名。
3. 确认目标主机是否允许SSH登录:需要确认目标主机是否已经安装并启动了SSH服务,并且是否允许外部主机进行SSH连接。
4. 确认用户名和密码:需要知道要使用的用户名和密码,以便进行身份验证。
5. 确认端口号:默认情况下,SSH使用22号端口。
如果目标主机已经更改了默认端口号,则需要知道正确的端口号。
步骤一:打开SSH客户端首先,在本地计算机上打开已经安装好的SSH客户端软件,例如PuTTY。
在PuTTY中,“Session”选项卡是最重要的选项卡。
在该选项卡中输入以下信息:1. Host Name(目标主机IP地址或域名);2. Port(如果不是默认22,则输入正确的端口号)。
步骤二:建立连接在Session选项卡中输入完以上信息后,点击“Open”按钮,开始建立与目标主机的连接。
如果是第一次连接该主机,则会弹出一个安全提示框,询问是否信任该主机的公钥。
此时需要点击“Yes”按钮。
步骤三:身份验证在连接建立成功后,会弹出一个命令行窗口,提示输入用户名和密码。
输入正确的用户名和密码后,按下“Enter”键进行身份验证。
如果用户名和密码正确,则登录成功,并且可以开始执行命令或操作。
步骤四:执行命令或操作SSH登录成功后,可以执行各种命令或操作。
例如:1. 查看目录列表:ls;2. 进入指定目录:cd;3. 创建文件夹:mkdir;4. 复制文件或目录:cp;5. 移动文件或目录:mv;6. 删除文件或目录:rm。
使用SSH框架实现用户登录验证

今天,写一个非常简单的通过struts+hibernate+spring的集成来实现用户登录验证的例子,让大家了解一下三者是如何是整合的。
我们可以通过myeclipse的向导,生成相应的环境搭建,如果使用向导添加SSH项目支持的话,大家记住我们我们添加的顺序为spring,hibernate,struts,我在这儿就不讲如何通过向导添加了,我会直接把源码给大家,大家按源码编写即可。
第一:applicationContext.xml文件的配置<?xml version="1.0" encoding="UTF-8"?><beansxmlns="/schema/beans"xmlns:xsi="/2001/XMLSchema-instance"xmlns:aop="/schema/aop"xmlns:tx="/schema/tx"xsi:schemaLocation="/schema/beans/schema/beans/spring-beans-2.0.xsd/schema/aop/schema/aop/spring-aop-2.0.xsd/schema/tx/schema/tx/spring-tx-2.0.xsd"><!-- 定义数据源 --><bean id="dataSource"class="mons.dbcp.BasicDataSource"><property name="driverClassName"value="com.mysql.jdbc.Driver"></property><property name="url"value="jdbc:mysql://192.168.1.90:3306/TestDB"></property><property name="username" value="root"></property><property name="password" value="hanxue123"></property></bean><!-- 定义使用hibernate --><bean id="sessionFactory"class="org.springframework.orm.hibernate3.LocalSessionFactoryBean"><property name="dataSource"><ref bean="dataSource" /></property><property name="hibernateProperties"><props><prop key="hibernate.dialect">org.hibernate.dialect.MySQLDialect</prop><prop key="hibernate.show_sql">true</prop></props></property><!-- 定义映射的文件 --><property name="mappingResources"><value>User.hbm.xml</value></property></bean><!-- 配置事务管理器 --><bean id="transactionManager"class="org.springframework.orm.hibernate3.HibernateTransactionManager"><property name="sessionFactory"><ref bean="sessionFactory"/></property></bean><!-- 配置事务的传播特性 --><tx:advice id="txAdvice" transaction-manager="transactionManager"><tx:attributes><tx:method name="find*" propagation="REQUIRED"/><tx:method name="save*" propagation="REQUIRED"/><tx:method name="del*" propagation="REQUIRED"/><tx:method name="modify*" propagation="REQUIRED"/><tx:method name="update*" propagation="REQUIRED"/><tx:method name="*" propagation="REQUIRED"/></tx:attributes></tx:advice><!-- 配置哪些类的哪些方法参与事务 --><aop:config><aop:pointcut id="allManagerMethod" expression="execution(*com.han.*.*.*(..))"/><aop:advisor pointcut-ref="allManagerMethod" advice-ref="txAdvice"/></aop:config><!-- 将业务逻辑对象通过spring注入到Action中,从而避免了在Action类中的直接代码查询 --><bean id="loginService" class="com.han.service.LoginServiceImpl"><property name="sessionFactory" ref="sessionFactory"></property></bean><bean name="/loginA" class="com.han.action.LoginA" scope="prototype"><property name="loginService" ref="loginService"></property></bean></beans>第二:user.hbm.xml文件的配置,定义与数据库的映射<?xml version="1.0"?><!DOCTYPE hibernate-mapping PUBLIC"-//Hibernate/Hibernate Mapping DTD 3.0//EN""/hibernate-mapping-3.0.dtd"><hibernate-mapping package="com.han.forms"><class name="LoginForm" table="t_user" lazy="false"><comment>Users may bid for or sell auction items.</comment><id name="id"><generator class="native"/></id><property name="username"></property><property name="password"></property></class></hibernate-mapping>第三:struts-config.xml文件配置<?xml version="1.0" encoding="UTF-8"?><!DOCTYPE struts-config PUBLIC "-//Apache Software Foundation//DTD Struts Configuration 1.3//EN" "/dtds/struts-config_1_3.dtd"> <struts-config><form-beans><form-bean name="loginAF" type="com.han.forms.LoginForm"></form-bean></form-beans><global-exceptions /><global-forwards /><action-mappings><action path="/loginA"name="loginAF"type="org.springframework.web.struts.DelegatingActionProxy"scope="request"input="/index.jsp"><forward name="success" path="/success.jsp"></forward><forward name="failed" path="/failed.jsp"></forward></action></action-mappings><message-resources parameter="com.han.struts.ApplicationResources" /><plug-in className="org.apache.struts.validator.ValidatorPlugIn"><set-propertyproperty="pathnames"value="/org/apache/struts/validator/validator-rules.xml,/WEB-INF/validation.xml"/></plug-in></struts-config>第四:LoginService接口的配置package com.han.service;import com.han.forms.LoginForm;public interface LoginService {public abstract boolean findlogin(LoginForm user);}第五:接口实现的配置package com.han.service;import java.util.List;import org.springframework.orm.hibernate3.support.HibernateDaoSupport;import com.han.forms.LoginForm;public class LoginServiceImpl extends HibernateDaoSupport implements LoginService {public boolean findlogin(LoginForm user) {String hql="from LoginForm where username='"+user.getUsername()+"' and password='"+user.getPassword()+"'";System.out.println(hql);List userlist=this.getHibernateTemplate().find(hql);if (userlist.size()>0) return true;else return false;}}第六:ActionForm配置package com.han.forms;import org.apache.struts.action.ActionForm;public class LoginForm extends ActionForm {private int id;private String username;private String password;public int getId() {return id;}public void setId(int id) {this.id = id;}public String getUsername() {return username;}public void setUsername(String username) {ername = username;}public String getPassword() {return password;}public void setPassword(String password) {this.password = password;}}第七:Action配置package com.han.action;import javax.servlet.http.HttpServletRequest;import javax.servlet.http.HttpServletResponse;import org.apache.struts.action.Action;import org.apache.struts.action.ActionForm;import org.apache.struts.action.ActionForward;import org.apache.struts.action.ActionMapping;import org.apache.struts.actions.DispatchAction;import org.springframework.beans.factory.BeanFactory;import org.springframework.web.context.support.WebApplicationContextUtils; import com.han.forms.LoginForm;import com.han.service.LoginService;import com.han.service.LoginServiceImpl;public class LoginA extends DispatchAction {private LoginService loginService;public void setLoginService(LoginService loginService) {this.loginService = loginService;}public LoginService getLoginService() {return loginService;}public ActionForward execute(ActionMapping mapping, ActionForm form,HttpServletRequest request, HttpServletResponse response)throws Exception {LoginForm lf=(LoginForm)form;System.out.println(lf.getUsername());//loginService=new LoginServiceImpl();boolean flag=loginService.findlogin(lf);System.out.println(flag);if (flag){return mapping.findForward("success");}else{return mapping.findForward("failed");}}}第八:登录页面的配置<%@ page language="java" pageEncoding="ISO-8859-1"%><%@ taglib uri="/tags-bean" prefix="bean" %><%@ taglib uri="/tags-html" prefix="html" %><%@ taglib uri="/tags-logic" prefix="logic" %> <%@ taglib uri="/tags-tiles" prefix="tiles" %><!DOCTYPE HTML PUBLIC "-//W3C//DTD HTML 4.01 Transitional//EN"><html:html lang="true"><head><html:base /><title>index.jsp</title><meta http-equiv="pragma" content="no-cache"><meta http-equiv="cache-control" content="no-cache"><meta http-equiv="expires" content="0"><meta http-equiv="keywords" content="keyword1,keyword2,keyword3"><meta http-equiv="description" content="This is my page"><!--<link rel="stylesheet" type="text/css" href="styles.css">--></head><body><html:form action="loginA.do" method="post" ><table border="0"><tr><td>Login:</td><td><html:text property="username" /></td></tr><tr><td>Password:</td><td><html:password property="password" /></td></tr><tr><td colspan="2" align="center"><html:submit /></td></tr></table></html:form></body></html:html>第九:忘了web.xml文件了,加上<?xml version="1.0" encoding="UTF-8"?><web-app xmlns="/xml/ns/j2ee"xmlns:xsi="/2001/XMLSchema-instance" version="2.4"xsi:schemaLocation="/xml/ns/j2ee/xml/ns/j2ee/web-app_2_4.xsd"><servlet><servlet-name>action</servlet-name><servlet-class>org.apache.struts.action.ActionServlet</servlet-class> <init-param><param-name>config</param-name><param-value>/WEB-INF/struts-config.xml</param-value></init-param><init-param><param-name>debug</param-name><param-value>3</param-value></init-param><init-param><param-name>detail</param-name><param-value>3</param-value></init-param><load-on-startup>0</load-on-startup></servlet><servlet-mapping><servlet-name>action</servlet-name><url-pattern>*.do</url-pattern></servlet-mapping><welcome-file-list><welcome-file>index.jsp</welcome-file></welcome-file-list><context-param><param-name>contextConfigLocation</param-name><param-value>classpath*:applicationContext.xml</param-value></context-param><listener><listener-class>org.springframework.web.context.ContextLoaderListener</listener-class></listener></web-app>以上设置,通过SSH框架实现了最基础的用户登录功能。
利用华为交换机配置SSH登录

利用华为交换机配置SSH登录SSH是在传统的Telnet协议之基础上发展起来的一种安全的远程登录协议。
相比于Telnet,SSH无论是在认证方式或者数据传输的安全性上,都有很大的提高。
步骤一、生成本地密钥对[Huawei]rsa local-key-pair createThe key name will be: Huawei_HostThe range of public key size is (512 ~ 2048).NOTES: If the key modulus is greater than 512,it will take a few minutes.Input the bits in the modulus[default = 512]:1024Generating keys...............................++++++...++++++..++++++++......++++++++步骤二、配置VTY用户界面[Huawei]user-interface vty 0 4[Huawei-ui-vty0-4]authentication-mode aaa[Huawei-ui-vty0-4]protocol inbound ssh[Huawei-ui-vty0-4]quit步骤三、创建SSH用户,并配置用户的认证方式为password[Huawei]ssh user shxke authentication-type password步骤四、配置SSH用户的用户名和密码[Huawei]aaa[Huawei-aaa]local-user shxke password cipher shxke Info: Add a new user.[Huawei-aaa]local-user shxke privilege level 3 [Huawei-aaa]local-user shxke service-type ssh[Huawei-aaa]quit步骤五、使能STelent功能,并配置用户的服务类型为STelnet [Huawei]stelnet server enableInfo: Succeeded in starting the Stelnet server. [Huawei]ssh user shxke service-type stelnet配置完成。
如何在域名系统中实现SSH的远程登录
在现代信息技术的发展中,互联网的普及和计算机的广泛应用,催生了许多方便人们工作和生活的应用程序。
SSH(Secure Shell)作为一种远程登录协议,为用户提供了安全可靠的远程登录方式。
然而,在使用SSH进行远程登录时,我们要经过域名系统(DNS)的解析才能找到目标主机的IP地址。
那么,如何在域名系统中实现SSH的远程登录呢?首先,我们需要了解域名系统是什么以及其工作原理。
域名系统是互联网中的一项基础服务,用于将域名解析为IP地址。
当我们输入一个域名时,操作系统会通过本地DNS缓存查询目标域名对应的IP地址,如果找不到则向运营商的DNS服务器进行查询,最终得到IP地址后才能建立连接。
要实现SSH的远程登录,我们需要在域名系统中添加相应的记录。
一般来说,这是由域名的管理员进行操作的。
他们可以通过管理控制台或命令行工具来添加记录。
添加记录时,需要指定主机名、记录类型、TTL(Time To Live)等信息。
对于SSH的远程登录,我们需要添加一个A记录,将主机名解析为对应的IP地址。
在实际操作中,我们可以将主机名指向一个固定的IP地址,也可以使用动态DNS服务,将主机名与动态分配的IP地址关联起来。
对于后者,我们可以通过向DNS服务器发送更新请求,将主机名与新的IP地址关联,以实现IP地址的动态变化。
除了添加A记录,还可以使用其他记录类型来实现更复杂的功能。
例如,可以添加CNAME记录,将主机名映射到其他域名,以实现域名的别名功能。
这样一来,在远程登录时,我们可以使用别名来代替主机名,提高用户体验。
另外,为了增强SSH的安全性,我们可以使用SSL证书来对SSH连接进行加密。
在域名系统中,我们可以添加一个TXT记录,用于存储SSL证书的信息。
这样一来,在进行SSH连接时,可以验证服务器的身份并进行安全加密通信。
值得注意的是,在配置域名系统时,我们还需要考虑到服务器的可用性和负载均衡的问题。
对于高流量的网站或应用,可以使用多台服务器进行负载均衡,以提高性能和可用性。
ssh详解
SSH框架整合步骤详解SSH框架 2009-04-09 10:47:00 阅读611 评论0 字号:大中小订阅更系统地学习Struts1.x/Struts2.x+Hibernate+Spring,请学习该开源项目Appfuse终于,终于将SSH整合成功了,弄了几个小时,可以休息了(有的朋友弄了半个月,甚至重装了系统也没弄好,哎,庆幸啊)。
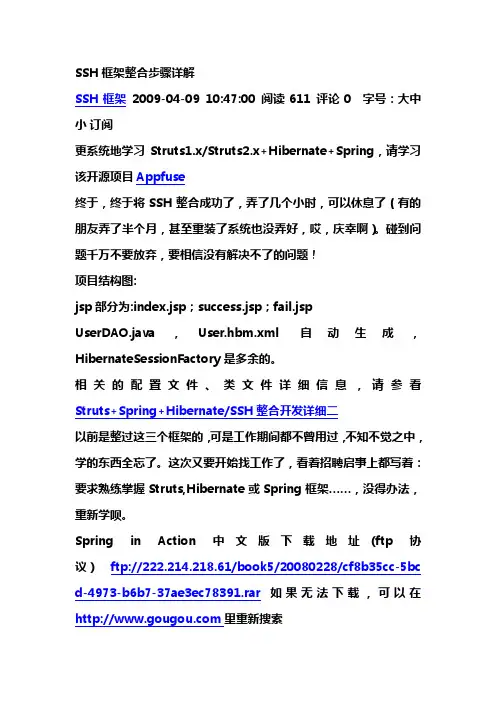
碰到问题千万不要放弃,要相信没有解决不了的问题!项目结构图:jsp部分为:index.jsp;success.jsp;fail.jspUserDAO.java,User.hbm.xml自动生成,HibernateSessionFactory 是多余的。
相关的配置文件、类文件详细信息,请参看Struts+Spring+Hibernate/SSH整合开发详细二以前是整过这三个框架的,可是工作期间都不曾用过,不知不觉之中,学的东西全忘了。
这次又要开始找工作了,看着招聘启事上都写着:要求熟练掌握Struts,Hibernate或Spring框架……,没得办法,重新学呗。
Spring in Action中文版下载地址(ftp协议)ftp://222.214.218.61/book5/20080228/cf8b35cc-5bcd-497 3-b6b7-37ae3ec78391.rar如果无法下载,可以在里重新搜索首先开始搭建项目环境,步骤如下:使用平台:MyEclipse 6.0框架版本:Struts 1.2 Hibernate 3.0 Spring 2.01>添加过程:<1> 新建项目。
Package Explorer视图下,右键单击 New -> Web Project;<2> 添加Struts框架。
菜单栏MyEclipse -> Capabilities,或者右键单击新建的项目名,选择快捷菜单中的"MyEclipse"下的二级菜单;设置相关的包名后,请写一个Struts的小例子,用来测试Struts是否可用;<3> 添加Spring。
如何在域名系统中实现SSH的远程登录(四)

域名系统(Domain Name System,简称DNS)是指互联网中用于将域名(例如)转换为对应IP地址的系统。
SSH(Secure Shell)是一种网络协议,用于在不安全的网络中进行远程登录和操作。
随着云计算和远程办公的普及,SSH远程登录已成为许多人日常工作中必不可少的工具。
然而,在使用SSH进行远程登录时,经常需要输入长而复杂的IP地址,这对于用户来说可能不太方便。
而DNS提供了一个机制,可以将域名映射到对应的IP地址,从而简化SSH的远程登录过程。
首先,我们可以通过在DNS服务器中添加一条记录,将一个域名映射到一个特定的IP地址。
这样,在使用SSH时,用户只需记住易于识别的域名,而不必去记忆复杂而易错的IP地址。
例如,假设我们在DNS服务器中将域名映射到IP地址,那么用户只需在SSH客户端中输入,就可以实现远程登录到该IP地址对应的主机。
另外,为了进一步简化远程登录过程,可以将SSH的端口号与域名关联起来。
SSH默认使用22号端口,但有时网络管理员会修改SSH的端口号,以增加安全性。
当用户使用SSH客户端进行远程登录时,可以直接输入域名和端口号,而不必再输入IP地址和端口号。
例如,可以将:2222映射到IP地址的2222号端口,然后用户只需输入:2222,即可实现远程登录。
此外,为了提高远程登录的安全性,可以使用对称加密算法对SSH传输的数据进行加密。
对称加密算法是指加解密使用同一个密钥的算法,常见的对称加密算法有DES、AES等。
在SSH中,客户端和服务器之间会协商一种对称加密算法,并约定一个密钥,用于加密和解密数据。
这样,即使在不安全的网络中传输,也能确保数据的机密性和完整性。
另一个需要考虑的问题是,如何防止DNS劫持和DNS欺骗攻击。
DNS劫持是指攻击者篡改DNS服务器的响应,将合法域名解析到错误的IP地址。
DNS欺骗攻击是指攻击者伪造DNS响应,将合法域名解析到攻击者控制的IP地址。
SSH协议的远程登录与文件传输
SSH协议的远程登录与文件传输SSH(Secure Shell)是一种网络协议,用于在不安全的网络中提供安全的远程登录和文件传输功能。
它通过加密和认证机制,实现了对数据的保护和用户身份的验证。
本文将介绍SSH协议的工作原理、远程登录与文件传输的过程,以及SSH在实际应用中的重要性。
一、SSH协议的工作原理SSH协议采用公钥加密算法来保证数据的安全传输。
在建立连接时,客户端会向服务器发送一个随机数,并通过服务器的公钥进行加密。
服务器接收到加密后的随机数后,利用私钥对其进行解密,并生成一个会话密钥。
这个会话密钥将用于后续的数据传输加密。
二、远程登录过程1. 客户端向服务器发送登录请求,包括用户名和密码。
2. 服务器接收到请求后,验证用户名和密码的合法性。
3. 如果验证通过,服务器生成一个随机数,并用自己的私钥对其进行加密,发送给客户端。
4. 客户端接收到加密后的随机数后,利用服务器的公钥进行解密,并将解密后的随机数发送给服务器。
5. 服务器验证客户端发送的随机数是否正确。
6. 如果验证通过,服务器和客户端根据协商好的会话密钥进行加密通信。
远程登录过程中,通过客户端与服务器的加密和认证步骤,用户的登录信息和通信内容得到了保护。
攻击者无法通过窃听和篡改来获得敏感信息。
三、文件传输过程SSH协议不仅可以实现远程登录,还可以进行文件传输。
文件传输过程包括以下几个步骤:1. 客户端向服务器发送文件传输请求,并指定传输的文件路径。
2. 服务器验证客户端的权限和请求的合法性。
3. 如果验证通过,服务器和客户端协商好文件传输的参数,如传输方式、加密算法等。
4. 客户端将要传输的文件进行切片,并加密后发送给服务器。
5. 服务器接收到加密的文件切片后,将其解密并进行合并,最终还原为完整的原始文件。
文件传输过程中,通过加密和认证机制,可以确保文件的完整性和机密性,防止文件在传输过程中被篡改或泄露。
四、SSH在实际应用中的重要性SSH作为一种安全协议,被广泛应用于远程服务器管理、文件传输、数据备份等场景。
linux系统下的ssh登录和配置方法教程
linux系统下的ssh登录和配置方法教程Linux继承了Unix以网络为核心的设计思想,是一个性能稳定的多用户网络操作系统。
可能很多用户不知道什么ssh登录,或者不知道如何配置,这篇文章给大家介绍了linux系统下的ssh登录方法和ssh的配置方法,ssh有两种登录方式,具体哪两种方式大家通过本文学习一 ssh的两种登录方式1密码登录:[root@westosDesktop]#***************.122.26Address 192.168.122.26 maps to bogon, but this does not map back to the address - POSSIBLE BREAK-IN ATTEMPT!************.122.26'spassword:Last login: Tue Jan 17 13:27:29 2017 from 192.168.122.12公钥密钥登录客户端连接服务器时候会生成.ssh目录,此时保证客户端下生成.ssh目录第一步服务器端生成公钥和密钥查看.ssh文件下的内容;第二步:服务器添加认证第四步:服务器分发私钥给客户端完成之后就可以让指定IP的客户端不用密码连接二ssh的配置在服务器的/etc/ssh/sshd_cinfig文件下可以管理ssh服务:PasswordAuthentication yes/on ----------------------> 开启或者关闭密码连接PermitRootLogin yes/no ----------------------------->允许超级用户登录AllowUsers student----------------------------->只允许登录的用户DenyUsers student-------------------------->不允许登录的用户好了,下面介绍下Linux ssh登录命令ssh命令用于远程登录上Linux主机。
在Linux终端中使用ssh命令远程登录服务器
在Linux终端中使用ssh命令远程登录服务器随着科技的进步和互联网的普及,远程登录服务器成为了我们日常工作中不可或缺的一部分。
在Linux操作系统中,我们可以使用ssh命令来实现远程登录服务器的功能。
本文将详细介绍在Linux终端中使用ssh命令远程登录服务器的步骤,以及常见问题的解决方法。
1. 确认远程服务器的IP地址和用户名在进行远程登录之前,我们首先要确认需要登录的远程服务器的IP 地址和用户名。
IP地址是服务器在网络中的唯一标识,而用户名则是用于识别和管理用户身份的标识。
2. 打开终端并输入ssh命令打开Linux终端,并输入以下命令:```ssh [用户名]@[IP地址]```将命令中的[用户名]替换为远程服务器的用户名,[IP地址]替换为远程服务器的IP地址。
例如,如果服务器的用户名是"admin",IP地址是"192.168.0.1",则命令为:```****************.0.1```3. 输入远程服务器的密码在输入完ssh命令后,按下回车键后,系统会提示输入远程服务器的密码。
输入密码时,终端不会显示任何字符,这是为了保护密码的安全性。
输入密码后,按下回车键登录远程服务器。
4. 根据需要进行相关操作成功登录远程服务器后,我们可以根据需要进行相关操作。
例如,可以查看系统状态、执行命令、上传或下载文件等操作。
在远程登录过程中,需要熟悉Linux常用命令以及服务器管理技巧,以便更好地完成工作。
常见问题及解决方法:1. 连接超时或连接失败如果在使用ssh命令连接远程服务器时出现连接超时或连接失败的情况,可能是由于网络问题或服务器配置不正确导致的。
可以先检查网络连接是否正常,确保能够正常访问互联网。
如果网络连接正常,可以尝试检查服务器配置是否正确,例如用户名、IP地址等是否输入正确。
2. 密码错误或密码忘记如果在输入密码时提示密码错误或者忘记密码,可尝试联系服务器管理员进行密码重置。
使用ssh对服务器进行登录
使⽤ssh对服务器进⾏登录⼀、什么是SSH?简单说,SSH是⼀种⽹络协议,⽤于计算机之间的加密登录。
如果⼀个⽤户从本地计算机,使⽤SSH协议登录另⼀台远程计算机,我们就可以认为,这种登录是安全的,即使被中途截获,密码也不会泄露。
最早的时候,互联⽹通信都是明⽂通信,⼀旦被截获,内容就暴露⽆疑。
1995年,芬兰学者Tatu Ylonen设计了SSH协议,将登录信息全部加密,成为互联⽹安全的⼀个基本解决⽅案,迅速在全世界获得推⼴,⽬前已经成为Linux系统的标准配置。
需要指出的是,SSH只是⼀种协议,存在多种实现,既有商业实现,也有开源实现。
本⽂针对的实现是,它是⾃由软件,应⽤⾮常⼴泛。
此外,本⽂只讨论SSH在Linux Shell中的⽤法。
如果要在Windows系统中使⽤SSH,会⽤到另⼀种软件,这需要另⽂介绍。
⼆、最基本的⽤法SSH主要⽤于远程登录。
假定你要以⽤户名user,登录远程主机host,只要⼀条简单命令就可以了。
$ ssh user@host如果本地⽤户名与远程⽤户名⼀致,登录时可以省略⽤户名。
$ ssh hostSSH的默认端⼝是22,也就是说,你的登录请求会送进远程主机的22端⼝。
使⽤p参数,可以修改这个端⼝。
$ ssh -p 2222 user@host上⾯这条命令表⽰,ssh直接连接远程主机的2222端⼝。
三、中间⼈攻击SSH之所以能够保证安全,原因在于它采⽤了公钥加密。
整个过程是这样的:(1)远程主机收到⽤户的登录请求,把⾃⼰的公钥发给⽤户。
(2)⽤户使⽤这个公钥,将登录密码加密后,发送回来。
(3)远程主机⽤⾃⼰的私钥,解密登录密码,如果密码正确,就同意⽤户登录。
这个过程本⾝是安全的,但是实施的时候存在⼀个风险:如果有⼈截获了登录请求,然后冒充远程主机,将伪造的公钥发给⽤户,那么⽤户很难辨别真伪。
因为不像https协议,SSH协议的公钥是没有证书中⼼(CA)公证的,也就是说,都是⾃⼰签发的。