
实现内网通过公网域名访问NAT映射的内网服务器
配置路由器如上图:
1. 在路由器上做策略路由把 192.168.0.0/24 访问 10.153.2.115 这个地址的
IP 包的 next-hop 重定向到 FTP server 192.168.0.33。路由器配置如下:
[Router] ! version 1.74 nat address-group 10.153.2.115 10.153.2.115 115 info-center console firewall enable aaa-enable ftp-server enable ! acl 1 match-order auto rule normal permit source 192.168.0.0 0.0.0.255 ! acl 188 match-order auto rule normal permit ip source 192.168.0.0 0.0.0.255 destination 10.153.2.115
(6)“下一步”到“完成”。 (7)完成以后会在网络连接里多一快网卡。
(8)设置“Microsoft Loopba.0.0 rule normal deny ip source any destination any
! interface Aux0
async mode flow link-protocol ppp
! interface Ethernet0
ip address 10.153.2.210 255.255.255.0 nat outbound 1 address-group 115 nat server global 10.153.2.115 ftp inside 192.168.0.33 ftp tcp ! interface Ethernet1 ip address 192.168.0.1 255.255.255.0 ip policy route-policy heihei ! route-policy heihei permit 1 if-match ip address 188 apply ip next-hop 192.168.0.33 quit ! ip route-static 0.0.0.0 0.0.0.0 10.153.2.1 preference 60 ! return
所以如果将10.153.2.115设为ETH0的接口地址,做nat outbound
interface的话,去往10.153.2.115的IP包就不会被重定向到
next-hop 192.168.0.33了.)
以上图拓扑为例:
1.FTP server 通过路由器的 NAT 映射对外网提供 FTP 服务。
10.72.66.37
3. 以 windows2000 为例添加 loopback 口方法如下:
(1)在 控制面板 双击 添加/删除硬件
(2)一直 “下一步”到 “添加新设备” (3)“下一步”选“否,我想从列表选择硬件(O)。”
(4)“下一步”选“网卡” (5)左选“Microsoft”右选“Microsoft Loopback Adapter”
个问题各位800的兄弟还是可以听到用户说:“三四百块的东西能支持的,这么贵
的华为设备居然不支持#¥%!”不知以何言以对好啊! 用户当然也会问有没有实
现的方法啊! 想了个方法供大家参考,也做了实验是可以实现的,但目前这个方
法实现的前提是需要NAT必需是以地址池 做的。(原因是在做实验时,发现当
策略匹配到的目的地址是路由器本身的接口地址时,策略不会被匹配!
Ethernet adapter loopback:
Connection-specific DNS Suffix . : Description . . . . . . . . . . . : Microsoft Loopback Adapter Physical Address. . . . . . . . . : 02-00-4C-4F-4F-50 DHCP Enabled. . . . . . . . . . . : No IP Address. . . . . . . . . . . . : 10.153.2.115 Subnet Mask . . . . . . . . . . . : 255.255.255.0 Default Gateway . . . . . . . . . : 192.168.0.33 DNS Servers . . . . . . . . . . . :
Windows 2000 IP Configuration
Host Name . . . . . . . . . . . . : xyc Primary DNS Suffix . . . . . . . : Node Type . . . . . . . . . . . . : Hybrid IP Routing Enabled. . . . . . . . : No WINS Proxy Enabled. . . . . . . . : No
2. 在 FTP server 上建立一个 loopback 虚拟口,将这个 loopback 口的 IP 设成
跟路由器上的 NAT 映射 IP 一样的地址。FTP server IP 信息如下:
C:\Documents and Settings\administrator>ipconfig /all
Ethernet adapter 2:
Connection-specific DNS Suffix . : Description . . . . . . . . . . . : Intel(R) PRO/100 VE Network Connecti on Physical Address. . . . . . . . . : 00-11-11-14-EE-EA DHCP Enabled. . . . . . . . . . . : No IP Address. . . . . . . . . . . . : 192.168.0.33 Subnet Mask . . . . . . . . . . . : 255.255.255.0 Default Gateway . . . . . . . . . : 192.168.0.1 DNS Servers . . . . . . . . . . . : 10.72.66.36
实现 内网通过外网域名访问 NAT 映射的内网服务器
大家都知道在用Huawei的中低端路由器做NAT地址映射时只能支持 “外网访 问” 不支持 “内网访问”。也就是说只支持NAT映射后外网IP通过外网域名(外
网IP)访问NAT映射的服务器 ,不支持NAT映射后内网IP通过外网域名(外网IP)
访问NAT映射的服务器, 而在实际应用中实现后者还是很有意义的,相信遇到这
内网用户通过域名或公网IP访问内部服务器的解决办法
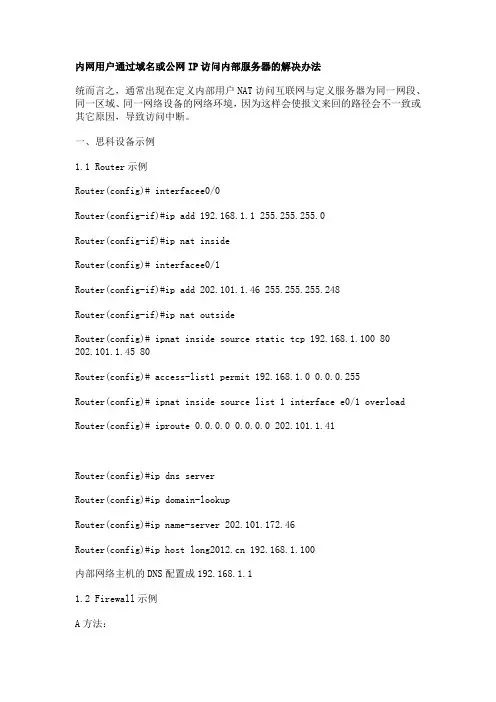
内网用户通过域名或公网IP访问内部服务器的解决办法统而言之,通常出现在定义内部用户NAT访问互联网与定义服务器为同一网段、同一区域、同一网络设备的网络环境,因为这样会使报文来回的路径会不一致或其它原因,导致访问中断。
一、思科设备示例1.1 Router示例Router(config)# interfacee0/0Router(config-if)#ip add 192.168.1.1 255.255.255.0Router(config-if)#ipnat insideRouter(config)# interfacee0/1Router(config-if)#ip add 202.101.1.46 255.255.255.248Router(config-if)#ipnat outsideRouter(config)# ipnat inside source static tcp 192.168.1.100 80202.101.1.45 80Router(config)# access-list1 permit 192.168.1.0 0.0.0.255Router(config)# ipnat inside source list 1 interface e0/1 overloadRouter(config)# iproute 0.0.0.0 0.0.0.0 202.101.1.41Router(config)#ipdns serverRouter(config)#ip domain-lookupRouter(config)#ip name-server 202.101.172.46Router(config)#ip host 192.168.1.100内部网络主机的DNS配置成192.168.1.11.2 Firewall示例A方法:static(inside,outside ) 202.101.1.45 192.168.1.100 netmask255.255.255.255access-list 100extended permit tcp any host 202.101.1.45 eq 80access-group 100 in interface ousidealias (inside)192.168.1.100 202.101.1.45 255.255.255.255注意事项:某些FirewallIOS版本下,命令或不可成功,在policy-map添加一条命令即可:policy-mapglobal_policyclassinspection_defaultinspectdns maximum-length 512B方法:static(inside,outside ) 202.101.1.45 192.168.1.100 netmask255.255.255.255dnsaccess-list 100extended permit tcp any host 202.101.1.45 eq 80access-group 100 in interface ouside二、华为与华三设备示例[h3c] interface ethernet0/0/0[h3c-ethernet0/0/0]ip address 202.101.1.45 255.255.255.248[h3c-ethernet0/0/0]nat outbound 2000[h3c-ethernet0/0/0]nat server protocol tcp global 202.101.1.45 www inside192.168.1.100 www[h3c-ethernet0/0/0]nat server protocol tcp global 202.101.1.45 ftp inside192.168.1.100 ftp[h3c-ethernet0/0/0]quit[h3c] acl number 2000[h3c-acl-basic-2000]rule 0 permit source 192.168.1.0 0.0.0.255[h3c-acl-basic-2000]rule 1 deny[h3c] interface ethernet1/0/0[h3c-ethernet1/0/0] ip address 192.168.1.1 255.255.255.0[h3c]natdns-map www. 202.101.1.45 80 tcp[h3c]natdns-map ftp. 202.101.1.45 21 tcp注意事项:较早的系统版本可能没有natdns-map命令,可参照如下配置:[h3c] acl number 3000[h3c-acl-basic-3000] rule permit ip source 192.168.1.0 0.0.0.255 destination 192.168.1.100 0.0.0.0[h3c] interface ethernet1/0/0[h3c-ethernet1/0/0] nat outbound 3000[h3c-ethernet1/0/0]nat server protocol tcp global 202.101.1.45 www inside 192.168.1.100 www三、天融信设备示例企业WEB服务器(IP:172.16.1.2)通过防火墙MAP为202.99.27.201对内网用户提供WEB服务,网络示意图如下如上图所示,管理主机和WEB服务器同样处于网段172.16.1.0/24。
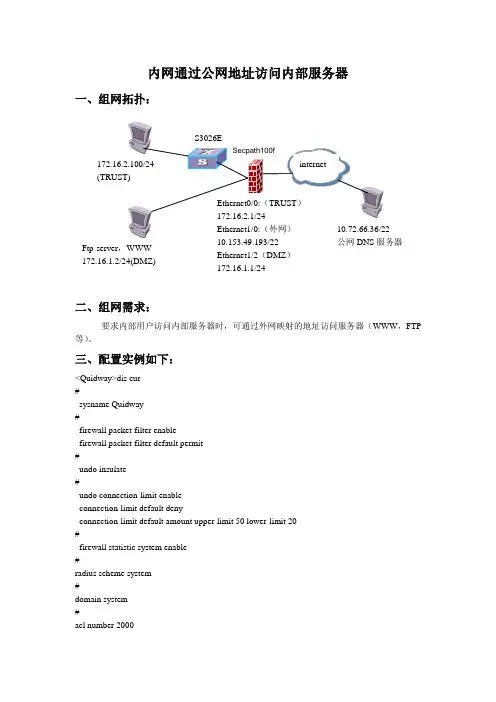
内网通过公网地址访问内部服务器
undo insulate
#
undo connection-limit enable
connection-limit default deny
connection-limit default amount upper-limit 50 lower-limit 20
#
firewall statistic system enable
#
domain system
#
local-user admin
password cipher .]@USE=B,53Q=^Q`MAF4<1!!
service-type telnet terminal
level 3
service-type ftp
#
acl number 2000
rule 0 permit source 192.168.1.00.0.0.255
#
user-interface con 0
user-interface aux 0
user-interface vty 0 4
authentication-mode scheme
#
return
[H3C]
#
interface Ethernet1/4
#
interface Ethernet1/5
#
interface Ethernet1/6
#
interface Ethernet1/7
#
interface Ethernet1/8
#
interface Ethernet2/0
ip address 200.0.0.2 255.255.255.0
#
firewall interzone local trust
实现内网通过公网域名访问NAT映射的内网服务器
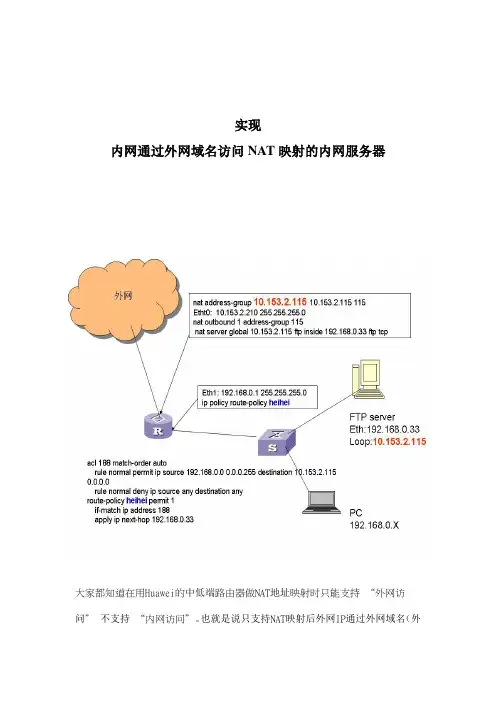
实现内网通过外网域名访问NAT映射的内网服务器大家都知道在用Huawei的中低端路由器做NAT地址映射时只能支持“外网访问”不支持“内网访问”。
也就是说只支持NAT映射后外网IP通过外网域名(外网IP)访问NAT映射的服务器,不支持NAT映射后内网IP通过外网域名(外网IP)访问NAT映射的服务器,而在实际应用中实现后者还是很有意义的,相信遇到这个问题各位800的兄弟还是可以听到用户说:“三四百块的东西能支持的,这么贵的华为设备居然不支持#¥%!”不知以何言以对好啊!用户当然也会问有没有实现的方法啊!想了个方法供大家参考,也做了实验是可以实现的,但目前这个方法实现的前提是需要NAT必需是以地址池做的。
(原因是在做实验时,发现当策略匹配到的目的地址是路由器本身的接口地址时,策略不会被匹配! 所以如果将10.153.2.115设为ETH0的接口地址,做nat outbound interface的话,去往10.153.2.115的IP包就不会被重定向到next-hop 192.168.0.33了.)以上图拓扑为例:1.FTP server通过路由器的NAT映射对外网提供FTP 服务。
2.内网用户通过外网域名(外网IP)来访问FTP server 。
配置路由器如上图:1.在路由器上做策略路由把192.168.0.0/24 访问10.153.2.115这个地址的IP包的next-hop重定向到FTP server 192.168.0.33。
路由器配置如下: [Router]!version 1.74nat address-group 10.153.2.115 10.153.2.115 115info-center consolefirewall enableaaa-enableftp-server enable!acl 1 match-order autorule normal permit source 192.168.0.0 0.0.0.255!acl 188 match-order autorule normal permit ip source 192.168.0.0 0.0.0.255 destination 10.153.2.1150.0.0.0rule normal deny ip source any destination any!interface Aux0async mode flowlink-protocol ppp!interface Ethernet0ip address 10.153.2.210 255.255.255.0nat outbound 1 address-group 115nat server global 10.153.2.115 ftp inside 192.168.0.33 ftp tcp!interface Ethernet1ip address 192.168.0.1 255.255.255.0ip policy route-policy heihei!route-policy heihei permit 1if-match ip address 188apply ip next-hop 192.168.0.33quit!ip route-static 0.0.0.0 0.0.0.0 10.153.2.1 preference 60!return2.在FTP server上建立一个loopback虚拟口,将这个loopback口的IP设成跟路由器上的NAT映射IP一样的地址。
ddnsto 原理

ddnsto 原理
DDNSTO是一种基于UDP穿透技术的内网穿透工具,可以帮助用
户在不同网络环境下实现内网穿透。
其原理主要包括以下几个方面:
1. UDP穿透,DDNSTO利用UDP协议进行通信,通过在UDP包中
封装数据,可以实现穿透NAT,将内网的UDP数据包发送到公网上,从而实现内网穿透。
2. 服务端和客户端,DDNSTO包括服务端和客户端两部分。
服
务端部署在公网服务器上,客户端部署在内网主机上。
当客户端需
要对外提供服务时,会向服务端注册,并通过服务端分配的域名和
端口进行通信,从而实现内网穿透。
3. 动态域名解析,DDNSTO使用动态域名解析技术,通过向DDNSTO服务器注册域名,并将域名与客户端的公网IP地址进行绑定,实现动态IP地址的映射,使得内网主机可以通过域名进行访问。
4. 心跳机制,DDNSTO客户端和服务端之间通过心跳机制保持
连接,确保在网络环境发生变化时能够及时调整内网穿透的配置,
保证通信的稳定性。
总的来说,DDNSTO利用UDP穿透技术和动态域名解析,通过服务端和客户端之间的通信和心跳机制,实现内网穿透并提供稳定的访问服务。
这样,用户就可以在不同网络环境下方便地实现内网穿透,访问内网资源。
路由器的端口映射与NAT设置方法

路由器的端口映射与NAT设置方法随着互联网的普及,我们逐渐离不开路由器。
路由器作为连接多个设备的中心,扮演着至关重要的角色。
在使用路由器过程中,经常会遇到需要进行端口映射与NAT设置的情况。
本文将详细介绍路由器的端口映射与NAT设置方法,希望能给读者带来帮助。
一、什么是端口映射与NAT在了解端口映射与NAT的设置方法之前,我们首先需要了解什么是端口映射与NAT。
1.1 端口映射端口映射是一种将路由器或者防火墙的公网IP地址映射到局域网中某台设备的特定端口上的技术。
通过端口映射,外部网络就可以通过路由器访问局域网内的设备,实现设备间的通信。
1.2 NATNetwork Address Translation(网络地址转换),简称NAT,是一种在IP数据包从一个网络传输到另一个网络时,修改IP地址信息的技术。
通过NAT,局域网中的设备可以使用路由器的公网IP地址进行互联网访问。
二、端口映射与NAT设置方法2.1 登录路由器管理界面在进行端口映射与NAT设置之前,首先需要登录路由器的管理界面。
通常情况下,我们可以在浏览器中输入默认网关的IP地址,在弹出的登录界面中输入正确的用户名和密码进行登录。
2.2 端口映射设置端口映射的设置方法因路由器品牌和型号而异,但大致步骤如下:步骤一:在路由器管理界面中找到“端口映射”或类似的选项,点击进入。
步骤二:选择“添加映射规则”或类似的选项,进行新的映射规则设置。
步骤三:填写映射规则的相关信息,包括外部端口和内部端口。
外部端口指的是互联网上对外服务的端口,而内部端口则是局域网设备的端口。
步骤四:保存设置并重启路由器,使端口映射生效。
2.3 NAT设置NAT的设置方法与端口映射类似,具体步骤如下:步骤一:在路由器管理界面中找到“NAT设置”或类似选项,点击进入。
步骤二:选择“开启NAT”或类似的选项,使NAT功能生效。
步骤三:根据个人需求,对NAT相关选项进行配置,如IP地址转换类型、端口转换等。
通过Internet访问企业内网的方法:
通过Internet访问企业内网的方法:
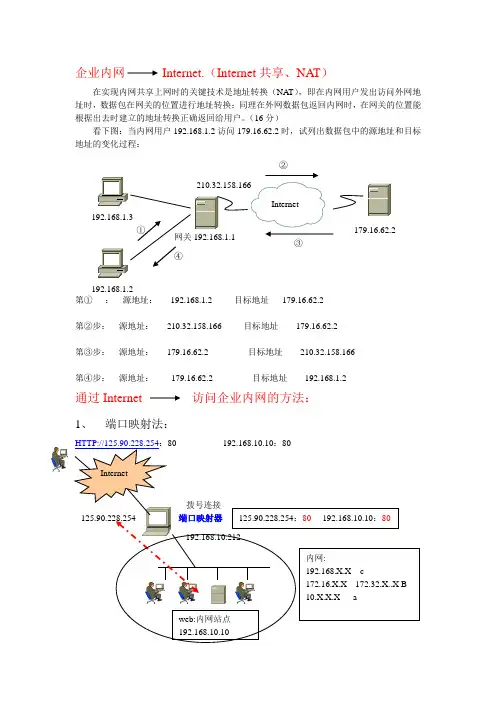
1、 端口映射法:
HTTP://125.90.228.254:80----------------192.168.10.10:80
端口映射
在网络技术中,端口(Port)有好几种意思。集线器、交换机、路由器的端口指的是连接其他网络设备的接口,如RJ-45端口、Serial端口等。我们这里所说的端口,不是计算机硬件的I/O端口,而是软件形式上的概念。服务器可以向外提供多种服务,比如,一台服务器可以同时是WEB服务器,也可以是FTP服务器,同时,它也可以是邮件服务器。为什么一台服务器可以同时提供那么多的服务呢?其中一个很主要的方面,就是各种服务采用不同的端口分别提供不同的服务,比如:WEB采用80端口,FTP采用21端口等。这样,通过不同端口,计算机与外界进行互不干扰的通信。我们这里所指的端口不是指物理意义上的端口,而是特指TCP/IP协议中的端口,是逻辑意义上的端口。
连接局域19216801外网的用户外网的用户能够访问拥有外网ip地址的计算机如internet连接服务器上的网卡一59343194但不能访问内网地址的服务器1921680100internet连接服务器上的网卡二19216801却能与服务器1921680100联通所以为了能使外网的用户访问到内网的服务器就可以使用端口映射了如图中的虚线箭头所示
端口映射:内网的一台电脑要与因特网连接,就需要端口映射,端口映射分为动态和静态。
动态端口映射:内网中的一台电脑要访问新浪网,会向NAT网关发送数据包,包头中包括对方(就是新浪网)IP、端口和本机IP、端口,NAT网关会把本机IP、端口替换成自己的公网IP、一个未使用的端口,并且会记下这个映射关系,为以后转发数据包使用。然后再把数据发给新浪网,新浪网收到数据后做出反应,发送数据到NAT网关的那个未使用的端口,然后NAT网关将数据转发给内网中的那台电脑,实现内网和公网的通讯.当连接关闭时,NAT网关会释放分配给这条连接的端口,以便以后的连接可以继续使用。动态端口映射其实也就是NAT网关的工作方式。
实验13 利用静态NAT实现外网主机访问内网服务器
实验13 利用静态NAT 实现外网主机访问内网服务器一、实验环境:1. 建立如下的实验拓扑二.基本参数配置RA 路由器配置命令列表conf thostname RAinterface f1/0ip address 192.168.11.1 255.255.255.0exitinterface S1/2enc pppip address 201.2.6.5 255.255.255.0exitip route 0.0.0.0 0.0.0.0 201.2.6.6Internet 路由器配置命令列表:conf tHostname Internet.2 .2 .3interface f1/0ip address 211.69.11.1 255.255.255.0exitinterface S1/2enc pppclock rate 64000ip address 201.2.6.6 255.255.255.0exitip route 0.0.0.0 0.0.0.0.201.2.6.5声明NAT内外部接口:指定内部端口:RA(config)#interface f 1/0RA(config-if)#ip nat inside指定外部端口:RA(config)#interface s1/2RA(config-if)#ip nat outside采用静态映射发布内网中的WWW、FTP服务器RA(config)#ip nat inside source static tcp 192.168.11.2 80 201.2.6.33 80 RA(config)#ip nat inside source static tcp 192.168.11.2 21 201.2.6.33 21 RA(config)#ip nat inside source static tcp 192.168.11.2 20 201.2.6.33 20 也可以使用简单映射方式:RA(config)#ip nat inside source static 192.168.11.2 201.2.6.33采用OVERLOAD方式实现对外部网络的访问RA(config)#access-list 10 permit 192.168.11.0 0.0.0.255RA(config)#ip nat inside source list 10 intface s1/2三、配置验证1.在路由器上使用命令:show ip nat translations //查看动态转换信息show ip nat staticsics //查看静态转换信息查看NA T转换情况。
内网使用公网IP访问内部的服务器
Cisco ASA Hairpinning解决内网使用公网IP访问内部的服务器ASA防火墙内网PC通过公网IP访问DMZ区服务器此问题在以前的华三防火墙上也有遇到过,这次是在cisco防火墙上,因为彭博自建行情那个地址需要这么转换。
就在网络上抄一下,按照下面的配置即可。
说来挺拗口,是大部分人都会遇到的问题。
特别是没有使用单独的DMZ区对外发布服务器的人必须面对的问题。
情景说明:通过Cisco ASA 5520 防火墙,使用公网IP 8.8.8.8(outside),发布了一台WEB服务器,其私网IP是192.168.1.8(inside)。
希望实现的目标:公司内部(位于inside)用户计算机,想使用公网IP 8.8.8.8(或解析成公网IP的域名)访问这台(位于inside)WEB服务器。
默认情景下,公司内部inside计算机无法通过公网IP访问到这台inside服务器。
因为思科的防火墙不允许inside进来的流量,未经其它接口出去而直接从inside返回(会被ASA直接丢弃)。
为实现在公司内部(inside)也能使用公网IP访问同样在inside的这台WWW服务器,思科至少有几种做法:一是Alias + static NAT,配置别名。
原理就是内部的计算机到外部进行DNS查询时,ASA根据别名配置,将返回的公网IP替换成私网IP,这样其实内部计算机直接使用私网IP访问WWW服务器。
(可以使用ping 域名查看返回的IP地址进行验证)二是DNS Doctoring + static NAT。
原理同Alias,是更新版本IOS的功能。
在7.0以上的版本中已不推荐使用Alias(若使用了Alias,则ASDM会提示不支持Alias而无法加载配置)。
三是Hairpinning +static NAT。
原理是允许inside进来的流量,未经其它接口出去而直接从inside接口返回。
相关的命令是:same-security-traffic permit intra-interface 俗称:Hairpinning为此花了两天时间琢磨了一下,才发现要7.2及以后的IOS版本才支持Hairpinning。
USG6000 Nat Server之通过域名访问内部服务器
USG6000 Nat Server之通过域名访问内部服务器基于DDNS和接口IP的动态服务器静态映射本例给出一个常见的企业NAT场景的配置过程,该企业外网接口采用DHCP方式获取IP地址,公网IP地址经常发生变化,通过使用基于接口的服务器静态映射(NAT Server)功能和DDNS,实现外部用户通过域名正常访问内部服务器。
组网需求如图1所示,某公司内部网络通过NGFW与Internet进行连接,将内网用户划分到Trust区域,将Internet划分到Untrust区域;Web服务器位于Trust区域的,域名为()。
NGFW外网接口通过DHCP方式获取IP地址,NGFW作为DDNS Client和DDNS Server 配合,使得外部网络用户通过域名()能够访问IP地址为10.1.1.3/24的内网Web服务器。
图1 基于DDNS和接口IP的动态服务器静态映射组网图1.配置接口IP地址和安全区域,完成网络基本参数配置。
2.配置安全策略,允许外部网络用户访问内部服务器。
3.配置基于接口的服务器静态映射4.开启域名解析,配置DNS Server。
5.配置DDNS策略,并将其应用在GigabitEthernet 1/0/2接口上,使得外部用户通过域名()能够访问内网服务器。
6.在NGFW上配置缺省路由,使内网服务器对外提供的服务流量可以正常转发至ISP的路由器。
操作步骤1.配置各接口的IP地址,并将其加入安全区域。
2.<NGFW> system-view3.[NGFW] interface GigabitEthernet 1/0/14.[NGFW-GigabitEthernet1/0/1] ip address 10.1.1.1 245.[NGFW-GigabitEthernet1/0/1] quit6.[NGFW] firewall zone trust7.[NGFW-zone-trust] add interface GigabitEthernet 1/0/18.[NGFW-zone-trust] quit9.[NGFW] firewall zone untrust10.[NGFW-zone-untrust] add interface GigabitEthernet 1/0/2[NGFW-zone-untrust] quit11.配置安全策略,允许外部网络用户访问内部服务器。
内网用户通过域名或公网IP访问内部服务器的解决办法
内网用户通过域名或公网IP访问内部服务器的解决办法一.内网用户和内网服务器不在同一个网段1.组网图组网说明:该组网需要一台F100-A、二层交换机、服务器、内网PC。
内部服务器(WEB 服务器)和内网用户不在同一个网段,同时在E0/2端口通过nat server 向外发布,外部用户可以通过公网地址和域名访问该服务器。
现需要增加配置使内网用户也可以通过公网地址和域名访问该服务器。
2.配置信息A.实现内网用户通过公网地址访问服务器的配置,即在E0/0口做和E0/2口一样的nat server的配置。
Interface ethernet 0/0nat server protocol tcp global 202.103.1.1 www inside 192.168.2.2 wwwB.实现内部用户通过域名访问服务器的配置nat dns-map 202.103.1.1 tcp3.注意事项如果用户并不想使用公网地址访问公网地址访问服务器,可以不用做nat server的配置,直接配“nat dns-map 192.168.2.2 tcp”即可。
二.内网用户和内部服务器在同一个网段1.组网图组网说明:该组网需要一台F100-A、二层交换机、服务器、内网PC。
内部服务器(WEB 服务器)和内网用户在同一个网段,同时在E0/2端口通过nat server 向外发布,外部用户可以通过公网地址和域名访问该服务器。
现需要增加配置使内网用户也可以通过公网地址和域名访问该服务器。
2.配置信息A.实现同网段的内网用户通过公网地址访问WEB服务器#定义一个ACLacl number 3001rule 0 permit ip source 192.168.1.1 0.0.0.255#在E0/0端口配置nat servernat server protocol tcp golobal 202.103.1.1 www inside 192.168.1.254 www#在E0/0端口配置nat outbound//注意,这里的nat outbound必须做Interface Ethernet 0/0ip address 192.168.1.1 255.255.255.0nat outbound 3001B.实现同网段的内网用户通过域名访问WEB服务器在A的配置的基础上添加如下的命令nat dns-map 202.103.1.1 tcp3.注意事项这里必须配置nat outbound 3001,如果没有这条命令,就不能用公网地址访问。