
鸟哥私房菜——IP 观念: IP, network, netmask, broadcast, gateway, ARP协议
IP 观念:IP, network, netmask, broadcast, gateway, ARP协议,接着下来要跟大家介绍的是IP 这个东西,这的东西真是让人要爱又怕呀!因为没有了他,所有的网络都是没有用的咚咚!嗯!通过了网络卡的安装与驱动程序的加载之后,你的系统已经可以取得MAC 并且也可以激活NIC ( 网络卡) 了,好了,那么接着下来自然就是要让你的计算机的门牌号码被Internet 上面其它的门牌号码认识啰!这个时候就必须要有所谓的Internet Protocol, IP 这个咚咚了!这个IP 是所有网络基础里面最基础的东西,如果没有了他,那么网络将不再是网络了!· IP 的组成:众所皆知的,IP 是由四组8 bits 的数字所组成的,最小是0.0.0.0 ,最大是255.255.255.255 ,可以这样来看:就是这样的一个模样!由于原本是二进制的方式来计算的,为了适应人类的思考方式,所以经过十进制的表示之后,自然就是由0 ~ 255 啰!好啦!从刚刚前面我们提到的『广播』的观念来看,假设您的环境是『网络媒体共享』的环境且整个网域之中都以IP 直接互相连接的话,那么在第一次执行『软件广播』、或是因为主机找不到ARP 表对应的MAC 而执行的『软件广播』、抑或者是在『物理广播』的传送与监听接段,哈哈!『ㄟ西郎!』因为每发出一个封包可能需要255x255x255x255 部计算机同时响应!那么很可能就会造成严重的封包碰撞或者是网络停顿的状态!因此,设定IP 的朋友们很聪明的将整个IP 段分成Network + Host ( 网域+ 主机),在同一个Network 当中,每一个Host 都必须是独一无二的!何解?我们来以一个 C Class 的例子来谈一谈好了!假设是192.168.0.0 ~ 192.168.0.255 这个例子来谈:前面的三组数字称为network ,而最后面的一组数字就被称为是host 啰!他有什么特异功能呢?还记得软件广播与ARP 表的说明吗?对啦!当你的主机发出要求讯息到你的网络媒体上面时,由于是网络层的要求了,因此在讯息当中显示的目标MAC 为FF:FF:FF:FF:FF:FF,所以其它主机会先接收该封包,并且检验里面的IP 要求,如果不是在同一个网段内的,就会将封包给他丢弃啦!而如果是同一网段内的话,就会给予响应!也就是说『如果在同一个网段之内,所有的IP 将不需要透过router 而可以互相直接沟通!』在上面的例子当中,当我们以192.168.0.0 ~ 192.168.0.255 的IP 的计算机连在一起时,他们将可以直接进行资料传送!所以呢,呵呵!当然就是很方便啰!( 请注意,在这个系统当中,network 不可变,而host 则是不可相同!否则相同的那两个IP 将无法无法联机) !那么目前我们将整个IP 简单的方类成为三个网段,分别设定为所谓的A, B, C class :发现了吗?对啦! A Class 开头是0,所以起始的数字就是0~126, B Class 是10 开头,所以就是由128-191,同理得:·因此,我们刚刚那个192.168.0.0 ~ 192.168.0.255 就是C Class 啰!· Netmask :在所有的IP 讯息当中,最不容易搞懂得就是netmask 啦!为了不造成大家学习上面的困扰,这里我们仅提出简单的『理解想法』来提供Netmask 的用途,至于更详细的理论,请务必前往Study Area 取经呦!就如同刚刚我们提到的,既然 A Class 前面一个数字是固定死的,后面三个数字是可变动的,那么也就可以想成是,前面一个数字已经被用光了( 全部为 1 ) ,而后面的数字还保留者( 全部为0 ),所以就有点像这样:好了,所以简单的来说,当使用 A Class 时,我们怎么知道他是 A Class 呢?当然要配合netmask 的说明啰!那么假设10.0.0.0 这个网段好了,他就可以想成是:10.0.0.0/255.0.0.0 这样的表示方式,也就是IP/Netmask 的表示方式!好了,那么刚刚提到的 C Class 的192.168.0.0 呢?我们要设定他是 C Class 的话,呵呵!那么自然就是192.168.0.0/255.255.255.0 这样的表示方式啰!好啦!那么由于A Class 是由八个1 所组成的,而 C Class 的前面24 的数字也都是 1 ,为了省麻烦,我们还有另一种表示的方法:192.168.0.0/24 !嘿嘿!很好记吧!反正前面24 个数字是固定的嘛!就这样,所以A Class 就是10.0.0.0/8 啰!很容易记忆吧!· Network 与Broadcast :好了,刚刚我们也提到要分辨是否为同一个网段( network ) 还需要netmask 的帮忙,那么记录了netmask 有什么好处呢?!还记得刚刚我们提过了吧,在『同一个网段当中,各主机将可以直接进行资料沟通』对吧!假设在一个具有『共享媒体』的环境中,当我的计算机有资料要传送出来的时候,我就会在『同一个网段』的计算机传送一个讯息,说『喂!我有资料要送出来啰!你们停下来听一听,等我送出去之后你们再继续你们的工作!』呵呵!没错,这就是所谓的『硬件广播』方式传递啦!而如果您常常需要使用到『软件广播』时,那么这个netmask 假如是255.255.255.0 这个 C Class ,而我们依旧是使用192.168.0.0 这个东西当作例子的话,那么不难想象的到,我的封包要传送出去,就得向255 个计算机查询并等待响应,光是这个查询的时间可能就要造成这两百多部计算机停顿下来听你的封包的结果,唉~速度太慢了吧!!尤其是如果是 B Class 的环境呢?嘿嘿!就有255*255 部计算机要停顿下来监听你的需求.... 哇!这样怎么可能造成高效率的网络环境呢?!所以啰『网络布线模式(媒体共享与否)』与『netmask 的设定』就成了重要的课题了!这里请特别留意:network :同一个网段里面,HOSTID 都为零的地址;broadcast :同一个网段里面,HOSTID 都为 1 的地址!基本上,如果是便于记忆的话,您可以想象一下,network 就是同一网段的第一个IP 地址(因为hostid 都为0 ),Broadcast 则是最后一个IP 地址(因为hostid 都为 1 )。
那么为了解决一下『软件广播』的范围,( 由于如果软件广播的响应数量变少了,所以网络效能会变的比较好一些!) 我们可以再进行Subnet 的切割呀!好了,假设我要将刚刚我的192.168.0.0 在切成两个子网域呢?可行吗?当然可行啰!刚刚不是说过吗?我们的netmask 可以作为切割网域时候的确认用途,嗯!这个时候如果将已将占用了24 个bits 的network 在加一个bit 的话,成为25 bits ,那么会变成什么呢?这样一来,由于多花费了一个bit 给network 了,所以network 分别是192.168.0.0 及192.168.0.128 这两个呵呵!那么一来,当您的主机要进行『软件广播』的时候,接受该讯息的计算机数将可减少一倍!哈哈!这样子一来区域内的网络流量就更棒啰!OK!这个观念给他用在实际的社会上,我们的ISP 不是常常在说『固定制IP 的给八个固定的IP 』吗?呵呵!那个就是在细分成最后面的三个host 啦!也就是netmask 是29 啰11111111.11111111.11111000因此host 最大就是111 最小就是000 ,转成十进制就是8 个啦!( 0 ~ 7 )这样说不知道您了不了呢?· Gateway:再来又要头痛了!那么什么是gateway 呀!?说的简单一点:在同一个network 底下,各IP 可以直接进行沟通,但是在不同的network 底下,则需要藉由gateway 来进行资料的传递!因此,当您的主机发现该封包的IP 不在同一个网域内时,就会自动的将封包传送到gateway 上面去啦!而由于你的主机与gateway 是可以直接进行沟通的,所以gateway 与你的主机『一定需要在同一个network 当中』,这个就没有问题了吧!!·预留IP ==> 保留IP 与内部循环网络:还有一点也是众所皆知的,就是目前的网络的IP 网段越来越少了!那怎么办?!呵呵!别担心,当初规划的时候为了预防这个问题,已经有规划出几个网段来作为『内部网络的预留IP 』之用,那么这些IP 网段有哪些呢?依旧分成三个Class ,分别是:o A Class:10.0.0.0 - 10.255.255.255o B Class:172.16.0.0 - 172.31.255.255o C Class:192.168.0.0 - 192.168.255.255由于这三个Class 的IP 是预留使用的,所以并不能直接作为Internet 上面的连接之用,不然的话,到处都有相同的IP 啰!那怎么行!网络岂不混乱?所以啰,这三个IP 网段就只做为内部网域的IP 沟通之用,也就是说,他有底下的几个限制:o 私有地址的路由信息不能对外散播(就是内部网络咯);o 使用私有地址作为来源或目的地址的封包,不能透过Internet 来转送(呵呵!当然啰!不然网络会混乱);o 关于私有地址的参考纪录(如DNS),只能限于内部网络使用(一样的原理啦!)这个预留的IP 有什么好处呢?呵呵!由于他的私有路由不能对外直接提供信息,所以呢,你的虚拟网络将不会直接被Internet 上面的Cracker 所攻击!但是,当然啰,你也就无法以保留IP 来『直接上网』啰!所以相当适合一些尚未具有实体IP 的企业内部用来规划其网络之设定之用!否则当你随便指定一些可能是实体IP 的位置来设计你的企业内部的网络设定时,万一哪一天真的连上Internet 了,那么启不是可能会造成跟Internet 上面的IP 相同了吗?!这可不是闹着玩的,要整个将你原先规划的IP 网段整个重新调整过呢!哈哈!累死了!那么万一你又要将这些保留IP 送上Internet 呢?呵呵!这个简单,设定一个简单的防火墙加上NAT ( Network Address Transfer ) 主机设定,你就可以透过IP 伪装(不要急,这个在后面也会提到!)来使你的保留IP 的计算机也可以连上Internet 啰(虽然不是真的直接,但是很像『直接上网』呢!)好了,那么除了这个预留的IP 网段的问题之外,还有没有什么其它的怪东西呢?呵呵!当然是有啦!不然我干嘛花时间来唬XX 呢!?没错,还有一个奇怪的 A Class 的网域,那就是lo 这个奇怪的网域啦( 注意:是小写的o 而不是零喔!)这个lo 的网络是当初被用来作为测试操作系统内部循环所用的一个网域!简单的说,如果你没有安装网络卡在你的机器上面,但是你又希望可以测试一下在你的机器上面设定的资料到底可不可以被执行,这个时候怎么办,嘿嘿!就是利用这个所谓的内部循环网络啦!这个网段在127.0.0.0/8 这个 A Class ,但是预设的主机( localhost ) 的IP 是127.0.0.1 呦!所以啰,当你激活了你的WWW 服务器,然后在你的主机的X-Window 上面执行http://localhost就可以直接看到你的主页啰!而且不需要安装网络卡呢!测试很方便吧!此外,你的内部使用的mail 怎么运送邮件呢?例如你的主机系统如何mail 给root 这个人呢?嘿嘿!也就是使用这一个内部循环啦!当要测试你的TCP/IP 封包与状态是否正常时,可以使用这个呦!( 所以哪一天有人问你:嘿!你的主机上面没有网络卡,那么你可以测试你的WWW 服务器设定是否正确吗?这个时候可得回答:当然可以啰!使用127.0.0.1 这个Address 呀!好啦!那么说来的话,一组成功的网络设定需要哪些资料呢?呵呵!就是:1. IP;2. network;3. netmask;4. broadcast;5. gateway没错!就是这些资料!如果是ADSL 拨接的话,这些资料都是由ISP 直接给你的,那你大可放心的直接使用,但是如果是固定制(如学术网络)的话,那么就得使用上面的设定啰!缺一不可呢!以192.168.0.0 这个 C Class 为例的话,那么就是:1. 192.168.0.1~254;2. 192.168.0.0;3. 255.255.255.0;4. 192.168.0.255;5. 自订(依你的区网设定而异)。
IP协议 (通俗易懂),IP协议的主要功能及实现原理,IP地址分类,IP数据包分片,IP数据报格式。
IP协议(通俗易懂),IP协议的主要功能及实现原理,IP地址分类,IP数据包分片,IP数据报格式。
「主页」:士别三日wyx「简介」:CSDN top100、阿里云博客专家、华为云享专家、网络安全领域优质创「专栏简介」:此文章已录入专栏《计算机网络零基础快速入门》本章重点1.IP协议的作用是什么?2.IP地址分类有哪些?3.IP数据包为什么分片?怎么分片?IP是一种「不可靠」的「端到端」的数据包「传输服务」,主要实现两个功能:数据传输和数据分片。
一、IP地址IP协议根据「IP地址」将数据传输到指定的目标主机,就像你寄快递的时候需要提供一个收货地址一样。
IP地址是全世界唯一的 32 位「二进制」数,通常用4位点分十进制来表示。
在 cmd 中执行 ipconfig 命令,查看本机的IP地址:为了便于寻址以及层次化构造网络,每个IP地址分为「网络号码」和「主机号码」两个部分,同一个物理网络上的所有主机都使用同一个网络号码。
1)IP地址分类IP地址分为A、B、C、D、E五类。
A类地址第一段是网络号码,剩下三段是主机号码;B类地址前两段是网络号码,剩下两段是主机号码;C类地址前三段是网络号码,最后一段是主机号码;类别IP范围子网掩码描述A类(1~126)1.0.0.1 ~127.255.255.254255.0.0.0共有126个网络,每个网络有1600万台主机,适合大规模的网络。
B类(128~191)128.0.0.1 ~191.255.255.254255.255.0.0共有16384个网络,每个网络有6万台主机,适合中等规模的网络。
C类(192~223)192.0.0.1 ~233.255.255.254255.255.255.0共有209万个网络,每个网络有254台主机,适合小型网络。
D类224.0.0.0 ~ 组播地址类别IP范围子网掩码描述(224~239)239.255.255.255E类(240~255)240.0.0.0 ~255.255.255.254保留地址2)私有IP地址A、B、C类地址中,分为公有IP和私有IP。
IP地址的讲解

2、网络地址(network address)
网络地址 = 网络号 + 主机号为“0”
例:
131.108.122.203
网络地址 = 131.108.0.0
3、回送地址(loopback address) 任何程序向回送地址发送数据包时,计算机上的协议 软件不会把它发送到网络上,而是把数据包直接发送给本 机的回送接口。 应用: 对本机网络协议测试 实现本地进程间的通信 地址形式: 127.any.any.any 最常见的表示形式:127.0.0.1
一个未划分子网的 B 类网络145.13.0.0
我的网络地址 是 145.13.0.0 R2 145.13.3.11 145.13.3.10 145.13.3.101 145.13.7.34 145.13.7.35
R1 R3
网络 145.13.0.0
145.13.7.56
所有到网络 145.13.21.23 145.13.0.0的分组均 145.13.21.9 到达此路由器
IPV4 数据报的格式
• 一个 IP 数据报由首部和数据两部分组成。 • 首部的前一部分是固定长度,共 20 字节, 是所有 IP 数据报必须具有的。 • 在首部的固定部分的后面是一些可选字 段,其长度是可变的。
位 0 固 定 首 部 部 分
4 标 生存时间
8 区分服务 识 协 议
16 标志 源 地 址
31
版 本 首部长度
首 部 检 验 和
目 的 地 址
可变 部分 可 选 字 段 (长 度 可 变) 数 据 部 分 填 充
首部长度——占 4 位,可表示的最大数值 是 15 个单位(一个单位为 4 字节) 因此 IP 的首部长度的最大值是 60 字节。
15DHCP 服务器
DHCP 服务器 (1)本章的行前准备工作 (1)DHCP 运作的原理 (1)什么是DHCP 协议 (1)DHCP 的运作方式 (2)DHCP 服务器给予客户端的IP 类型: (4)关于租约所造成的问题 (5)多部DHCP 主机在同一物理网段的情况 (6)何时需要架设DHCP 服务器 (6)使用DHCP 的几个时机 (6)不建议使用DHCP 主机的时机 (7)DHCP 服务器端的设定 (7)主要设定文件/etc/dhcpd.conf 的语法 (8)一个局域网络的DHCP 服务器设定案例 (10)DHCP 服务器的启动与观察 (12)内部主机的IP 对应 (13)DHCP 客户端的设定 (14)Linux 客户端 (14)Windows 客户端 (16)服务器端数据查阅 (19)检查租约档案 (19)使用ether-wake 实行远程自动开机(remote boot) (20)重点回顾 (20)课后练习 (21)DHCP 服务器如果您在工作单位使用的是笔记型计算机,而且常常要带着您的笔记型计算机到处跑,那么由前几章的『连上Internet 』设定当中,会发现,哇!我的网络卡参数要常常修改啊!而且,每到一个新的地方,就得问清楚该地的Server 提供的网络参数才行!真是麻烦~~这个时候,动态主机设定协议(DHCP) 可就大大的派上用场啦!DHCP 这个服务器可以自动的分配IP 与相关的网络参数给Client 端,来提供Client 端自动以主机提供的参数来设定他们的网络,如此一来,使用者只要将自己的Notebook 设定好经由DHCP 协议来取得网络参数后,一插上网络线,呵呵!马上就可以享受Internet 的服务啦!很方便吧!所以得来瞧一瞧这个好用的协定喔!本章的行前准备工作由于DHCP 必需要设定整个局域网络的网段规定,还有得要了解路由设定,以及一堆与网络有关的信息等等,所以你一定要熟悉网络基础。
linux下route命令添加默认路由
linux 下route命令,添加默认路由为了让设备能访问另一个子网,需要在设备里增加路由到子网络,下面是一些资料。
基本操作如下:一般来说,都是为了能访问别的子网才设置路由的,比如说,你的主机处于192.168.10.0/24,而你想访问192.168.20.0/24网的主机,当然你知道一个网关IP,例如192.168.10.1(必须和你主机处于同一子网),那么,你可以这样配置路由。
添加路由route add-net 192.168.20.0 netmask 255.255.255.0gw192.168.10.1查看路由状态route -n删除路由route del -net192.168.20.0 netmask255.255.255.0摘自鸟哥的私房菜路由修改route我们在网路基础的时候谈过关于路由的问题,两部主机之间一定要有路由才能够互通TCP/IP 的协定,否则就无法进行连线啊!一般来说,只要有网路介面,该介面就会产生一个路由,例如在鸟哥实验室内部的主机有一个eth0 及lo ,所以:[root@linux ~]# route [-nee][root@linux ~]# route add [-net|-host] [网域或主机] netmask [mask] [gw|dev][root@linux ~]# route del [-net|-host] [网域或主机] netmask [mask] [gw|dev]观察的参数:-n :不要使用通讯协定或主机名称,直接使用IP 或port number;-ee :使用更详细的资讯来显示增加(add) 与删除(del) 路由的相关参数:-net :表示后面接的路由为一个网域;-host :表示后面接的为连接到单部主机的路由;netmask :与网域有关,可以设定netmask 决定网域的大小;gw :gateway 的简写,后续接的是IP 的数值喔,与dev 不同;dev :如果只是要指定由那一块网路卡连线出去,则使用这个设定,后面接eth0 等范例一:单纯的观察路由状态[root@linux ~]# route -nKernel IP routing tableDestination Gateway Genmask Flags Metric Ref Use Iface192.168.10.0 0.0.0.0 255.255.255.0 U 0 0 0 eth0169.254.0.0 0.0.0.0 255.255.0.0 U 0 0 0 eth00.0.0.0 192.168.10.30 0.0.0.0 UG 0 0 0 eth0[root@linux ~]# routeKernel IP routing tableDestination Gateway Genmask Flags Metric Ref Use Iface192.168.10.0 * 255.255.255.0 U0 0 0 eth0169.254.0.0 * 255.255.0.0 U0 0 0 eth0default server.cluster0.0.0.0 UG 0 0 0 eth0由上面的例子当中仔细观察route 与route -n 的输出结果,你可以发现有加-n参数的主要是显示出IP ,至于使用route 而已的话,显示的则是『主机名称』喔!也就是说,在预设的情况下,route 会去找出该IP 的主机名称,如果找不到呢?就会显示的钝钝的(有点小慢),所以说,鸟哥通常都直接使用route -n 啦!由上面看起来,我们也知道default = 0.0.0.0/0.0.0.0 ,而上面的资讯有哪些你必须要知道的呢?·Destination, Genmask:这两个玩意儿就是分别是network 与netmask 啦!所以这两个咚咚就组合成为一个完整的网域囉!·Gateway:该网域是通过那个gateway 连接出去的?如果显示0.0.0.0 表示该路由是直接由本机传送,亦即可以透过区域网路的MAC 直接传讯;如果有显示IP 的话,表示该路由需要经过路由器(通讯闸) 的帮忙才能够传送出去。
IP子网划分的基本概念汇总
IP子网划分的基本概念什么是子网划分?当我们对一个网络进行子网划分时,基本上就是将它分成小的网络。
比如,当一组IP地址指定给一个公司时,公司可能将该网络“分割成”小的网络,每个部门一个。
这样,技术部门和管理部门都可以有属于它们的小网络。
通过划分子网,我们可以按照我们的需要将网络分割成小网络。
这样也有助于降低流量和隐藏网络的复杂性。
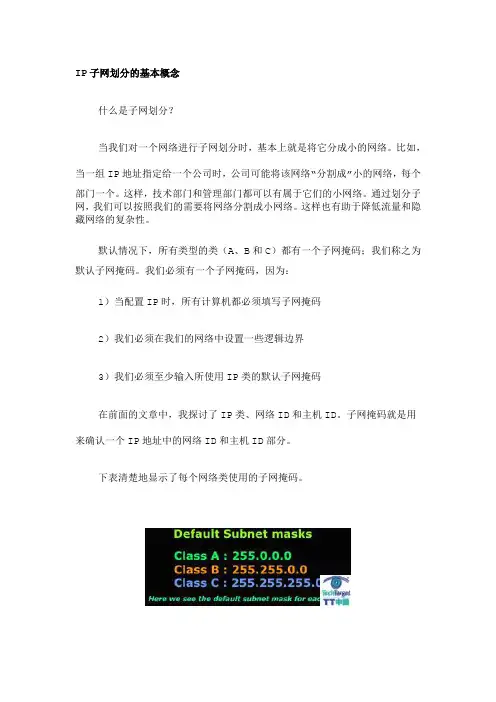
默认情况下,所有类型的类(A、B和C)都有一个子网掩码;我们称之为默认子网掩码。
我们必须有一个子网掩码,因为:1)当配置IP时,所有计算机都必须填写子网掩码2)我们必须在我们的网络中设置一些逻辑边界3)我们必须至少输入所使用IP类的默认子网掩码在前面的文章中,我探讨了IP类、网络ID和主机ID。
子网掩码就是用来确认一个IP地址中的网络ID和主机ID部分。
下表清楚地显示了每个网络类使用的子网掩码。
在处理实际的子网掩码时,在很多情况下我们都可以使用任意类型的子网掩码来满足我们的需求。
比如,如果我们需要一个能包含多达254台计算机的网络,那么具备默认子网掩码的类C网络就可以实现了。
如果我们需要更多的IP,那么我们可以考虑具备默认子网掩码的类B网络。
注意,IEEE委员会已经设置了默认子网掩码,并且还设置和批准了不同的标准和协议。
我们将在后面对此进行更详尽地探讨,并说明我们是如何实现超过254个主机的类C网络的。
理解概念这里,让我们看看通过不同子网掩码来将一个网络分割成小的网络是怎么做的。
下图是一个网络例子(192.168.0.0)。
此处所有的计算机都被配置为默认的类C子网掩码(255.255.255.0):由于我们使用了子网掩码,因此所有的计算机都是属于由蓝色标识的网络。
这同时也意味着任何一台主机(计算机、路由器和服务器)都可以互相通信。
如果现在我们要把这个网络分割成更小的部分,那么我们必须正确地修改子网掩码才可以获得想要的结果。
也就是说我们必须将每台配置的主机的子网掩码从255.255.255.0改为255.255.255.224。
鸟哥的私房菜架站文件习题解答
鸟哥的私房菜架站⽂件习题解答习题解答篇第4篇架站⽂件习题解答篇I、⽹络基础篇第1章架站之前所需的技能分析1.请简述架设⽹站前,应该具备何种基本技能?基本技能有:1.⾄少需要了解账号管理、⽂件属性与权限、程序与资源管理、硬盘挂载与软件包的安装,如RPM套件管理程序等,⽽vi与Shell也是不可忽略的基本技能,更重要的是,⽇志管理及系统服务的原理(如stand alone与super deamon服务启动的⽅式差异等)需要理清,以⽅便未来架设⽹站时进⾏除错;2.在⽹络基础知识上,TCP/IP的概念及路由概念相当重要,此外,DNS的概念也很重要。
3.在⼼态调整⽅⾯,系统管理员需要的道德意识及使命感要求较⾼。
2.如果我有⼀块硬盘在A主机上安装了Linux之后,拿到另⼀台配备相同的B主机上进⾏开机,结果竟然⽆法顺利开机,你认为可能的原因是什么?由于配备相同,所以排除硬件问题,不过,考虑到IDE数据线与分区代号及/etc/fstab 的对应,所以应该是由IDE插槽放置错误所致(Linux系统下,每个IDE插槽对应的分区名称皆不相同)。
此外,上次不正常关机也可能造成硬盘损害⽽⽆法开机成功!3.⼀般来说,在Linux系统上,⽤户默认的根⽬录在哪个⽬录下?另外,新增⼀个⽤户时,该⽤户默认的根⽬录内容来⾃哪个⽬录?在/etc/default/useradd⽂件⾥会规范⽤户的默认根⽬录及默认根⽬录的内容,⼀般来说,⽤户默认根⽬录为/home,⾄于根⽬录内的⽂件则复制来源在/etc/skel⾥。
4.磁盘配额(quota)能否针对某个特定⽬录进⾏限制?Quota有什么较特殊的使⽤限制?Quota⽬前仅能针对整个分区进⾏限额配置,如果该特定⽬录是⼀个分区,则可以进⾏quota设定,否则⽆法针对特定⽬录!此外,Quota除了特定⽬录及只能识别ext2、ext3等磁盘格式外,也需要核⼼的⽀持。
5.在Linux系统下,要寻找⼀个⽂件名为vbird.document的⽂件,可以使⽤什么指令?另外,如果要寻找在⼀天内更动过的⽂件,⼜该如何进⾏?如果是执⾏⽂件,可以使⽤which command来搜寻,如果是⽂件,就必须使⽤locate vbird.document或whereisvbird.document或find/-name vbird.document。
network-scripts 语法
一、简介network-scripts 是一个网络配置工具,用于管理 Linux 系统上的网络配置。
通过 network-scripts,用户可以方便地配置各种网络参数,包括 IP 位置区域、网关、DNS 服务器等。
二、语法结构1. ifcfg-接口名文件在 network-scripts 中,每个网络接口对应一个 ifcfg-接口名文件。
该文件包含了该接口的各种配置信息。
2. 关键字段在 ifcfg-接口名文件中,有一些关键字段需要进行配置,包括:a. TYPE:指定网络接口的类型,可以是 Ethernet、Wi-Fi、虚拟网卡等。
b. BOOTPROTO:指定网络接口的引导协议,可以是 static(静态IP 位置区域)、dhcp(动态获取 IP 位置区域)等。
c. IPADDR:指定网络接口的 IP 位置区域。
d. NETMASK:指定网络接口的子网掩码。
e. GATEWAY:指定网络接口的网关位置区域。
3. 高级配置除了上述基本配置之外,ifcfg-接口名文件还支持一些高级配置,如:a. DNS1、DNS2:指定 DNS 服务器的 IP 位置区域。
b. ONBOOT:指定是否在系统引导时激活该网络接口。
三、使用示例以下是一个 ifcfg-eth0 文件的示例:```TYPE=EthernetBOOTPROTO=staticIPADDR=192.168.1.100NETMASK=255.255.255.0GATEWAY=192.168.1.1DNS1=8.8.8.8DNS2=8.8.4.4ONBOOT=yes```在这个示例中,我们为 eth0 网络接口指定了静态 IP 位置区域、子网掩码、网关位置区域和两个 DNS 服务器位置区域,并且设置在系统引导时激活该网络接口。
四、注意事项在配置 network-scripts 时,有一些注意事项需要注意,包括:1. 语法错误:要确保 ifcfg-接口名文件的语法是正确的,否则可能会导致网络配置失败。
IP协议详解
IP协议详解IP协议是TCP/IP协议族的核心协议,也是socket网络编程的基础之一。
IP头部信息。
IP头部信息出此刻每一个IP数据报中,用于指定IP通信的源端IP地址、目的端IP地址,指导IP分片和重组,和指定部份通信行为。
IP数据报的路由和转发。
IP数据报的路由和转发发生在除目标机械之外的所有主机和路由器上。
他们决定数据报是不是应该转发和如何转发。
IP效劳的特点IP协议为上层协议提供无状态、无连接、不靠得住的服。
无状态指的是IP通信两边不同步传输数据的状态信息(IP数据报的发送、传输和接收彼此独立)。
缺点:无法处置乱序和重复的IP数据报。
—–只要收到IP数据报(分片那么先重组),就将数据报的数据部份交给上层不管重复仍是无序TCP协议那么能够处置乱序的,重复的报文段。
优势:简单高效。
UDP和HTTP(一个阅读器的持续两次网页请求之间没有任何关联,被web效劳器独立处置)都是无状态协议。
无连接是指IP通信两边都不长久地维持对方的任何信息。
如此,上层协议每次发数据时,都要指明对方的IP地址。
(IPv6 traffic class->通信类型 flow lable->流标签 payload length->净荷长度不包括固定头部长度 hop limit->跳数限制和TTL相同)4位版本号4位头部长度—标示IP头部有多少个4字节,IP头部最长是60字节。
3.Type of service(TOS)8位效劳类型包括3位优先权字段,4位TOS字段和1位保留字段(必需置0。
4位TOS表示:最小延时,最大吞吐量,最高靠得住性和最小费用。
ssh和telnet如此的登岸程序需要的是最小延时效劳。
文件传输程序ftp需要最大吞吐量的效劳。
4.Total length16位总长度—-整个IP数据报的长度。
IP数据报的最大长度为65535(2的16次方-1)字节。
(注意是字节)由于MTU的限制,超过MTU的数据报将被分片传输16位标识—唯一地标识主机发送的每一个数据报,初始值系统随机生成,每发一个数据报,值会加1,同一数据报所有分片具有相同的标识。
网络IP地址的重要性与作用
网络IP地址的重要性与作用网络IP地址是指互联网协议地址,是用于在网络中识别和定位设备的一组数字。
在互联网的发展和普及过程中,IP地址的重要性与作用愈加凸显。
本文将从以下几个方面探讨网络IP地址的重要性与作用。
一、网络IP地址的标识与区分作用网络IP地址是互联网上设备的唯一标识,它类似于人类的身份证号码,用于区分不同的网络设备。
通过IP地址,计算机可以相互识别和通信。
无论是个人电脑、手机设备,还是企业服务器等,都需要通过IP地址来进行网络通信。
因此,IP地址的准确标识和区分作用至关重要。
二、网络IP地址的定位与追踪作用IP地址不仅可以标识设备,还能够通过地理位置进行定位。
通过对IP地址进行定位,可以追踪到设备所在地区的大致位置,这对于一些网络安全问题的追溯和犯罪侦查具有重要意义。
例如,在网络攻击发生后,可以通过IP地址的定位来锁定攻击者的位置,有助于保护网络安全。
三、网络IP地址的路由与转发作用当互联网上的设备需要通信时,数据包需要经过多个网络节点进行路由与转发。
这其中,IP地址的作用就是通过路由表来指导数据包的转发路径。
每个网络设备都有自己的IP地址和路由表,当数据包从源设备发送时,经过一系列路由器的转发,最终到达目标设备。
IP地址的正确配置和路由功能保证了数据包的准确传输。
四、网络IP地址的网络管理与分配作用要使得互联网能够正常运行,就需要对IP地址进行统一管理和分配。
网络管理机构按照一定的分配策略,将IP地址划分为不同的网段,然后按需分配给各个企业、机构和个人使用。
通过良好的IP地址管理,能够有效地利用IP地址资源,同时防止地址冲突和地址泛滥,维护了互联网的稳定运行。
五、网络IP地址的安全性与身份验证作用在网络通信中,IP地址的安全性与身份验证也是非常重要的。
通过IP地址,一些安全设备可以对网络流量进行检测和过滤,以确保网络的安全。
此外,有些网络服务商和网站会根据IP地址来判断用户的身份和位置,从而实现一些限制和认证的功能,保护用户隐私和安全。
IP子网图解
IP子网图解教程网络工程师需要对IP子网如何工作有一个牢固的认识,尽管文章内容在教学中经常不受重视,但是许多人对此十分困惑。
文章总结出一个解释IP子网的简单,图形化的方法。
IP子网是任何网络工程师必须理解的基本主题,尽管许多人通常难以理解它。
在过去,因为它从未以易于理解的方式向人们解释清楚,通过我自己的图形化方法和计算机技巧,我帮助过不计其数的人学习子网是什么,现在我将所有的经验融入本文中。
IP地址和子网尽管IP代表网际协议,但是它一个应用于从最小的专用网到大型全球互联网的通信协议。
IP地址是一个IP网络中单一设备的唯一标识符。
IP地址由一个32位的二进制数组成,范围从0到4294967295。
从理论上说,这表示Internet 可以包括大约43亿个唯一的对象。
但是为了让如此大的地址块更容易处理,它由点细分为四个8位成员,或“八位组”。
取代了太长而难以阅读的32位二进制,它被转换为四个小于256的十进制。
八位组由从0到255的数字组成。
下面的数字说明IP地址是如何增加的。
0.0.0.00.0.0.1...增加252台主机...0.0.0.2540.0.0.2550.0.1.00.0.1.1... 增加252台主机...0.0.1.2540.0.1.2550.0.2.00.0.2.1...增加4+亿台主机...255.255.255.255单词subnet是sub network的简写,大型网络中的小型网络。
无法再细分的最小子网被认为是单一“广播域”,它与一个以太网交换机上的单一LAN段(局域网)直接互连。
广播域扮演着重要的角色,因为网络上的设备在这里通过相互的MAC地址直接进行通信,而不路由多个子网,不打扰整个Internet。
MAC地址通信被限制在一个更小的网络中,因为它们依赖ARP广播发现周围的路径,而且广播只能在广播通信总量以纯粹的广播噪音影响整个网络速度之前继续增加。
因为这个原因,最常见的最小子网是8位的,或者正好是一个八位组,尽管它可以更小或更大些。