
关于Linux系统升级至OpenSSH-6.6p1的解决办法(可解决OpenSSH相关漏洞)
OpenSSH相关漏洞解决
本文主要针对绿盟对Linux服务器扫出OpenSSH相关漏洞总结出的解决方案,漏洞更新时间为2014年重要漏洞,本文将服务器更新至OpenSSH-6.6p1版本,可解决2014之前的OpenSSH重要漏洞,帮助通过验收。
OpenSSH-6.6p1具体更新步骤:
1、修改设置文件/etc/xinetd.d/telnet 中disable字段改为no;
2、打开telnet服务;
#service xinetd start
3、新建一个用户useradd swroot,passwd swroot;
4、用telnet连接测试通过;
5、停止sshd服务;
#service sshd stop
6、卸载原openssl和openssh的RPM包;
#rpm -e openssl --nodeps
#rpm -e openssl-devel –nodeps
#rpm -e openssh --nodeps
#rpm -e openssh-server --nodeps
#rpm -e openssh-clients --nodeps
#rpm -e openssh-askpass –nodeps
7、安装openssl-1.0.1g和openssh-6.6p1;
#rpm -ivh openssl-1.0.1g-1.el6.x86_64.rpm --nodeps
#rpm -ivh openssl-devel-1.0.1-1.el6.x86_64.rpm --nodeps
#rpm -ivh openssh-6.6p1-1.x86_64.rpm
#rpm -ivh openssh-clients-6.6p1-1.x86_64.rpm
#rpm -ivh openssh-server-6.6p1-1.x86_64.rpm
#rpm -ivh openssh-askpass-gnome-6.6p1-1.x86_64.rpm
8、启动sshd服务;
#service sshd start
9、停止telnet服务并恢复相关配置,不然telnet相关漏洞又会被发现;
10、最后,上述安装步骤中提及的OpenSSL-1.0.1g及OpenSSH-6.6p1的相关RPM软件下载地址:/s/1qWx4CxA。
linux服务器 远程升级SSH服务端安装笔记

linux服务器远程升级SSH服务端安装笔记最近公司网络检查,说Linux主机的SSH服务端所有是1.x的版本,担心全,要求升级。
头可大了,升级倒是小事,主要是无数Linux主机之间建立了相信关系,假如升级导致不同的Linux主机登不上可就棘手了。
经过一番试探,最终找到了可以不断连ssh举行升级的办法。
下载 Openssh的最新版,我下载的是openssh-5.5p1.tar.gz,下载zlib 要求版本大于1.2.3,我下载的是zlib-1.2.5.tar.tar 传递到要升级的Linux服务器的/tmp名目下,执行如下: /tmp tar zxvfzlib-1.2.5.tar.tar cd zlib-1.2.5 ./configure make;make install 然后再安装Openssh cd /tmp tar zxvf openssh-5.5p1.tar.gz cd openssh-5.5p1 ./configure --prefix=/usr --sysconfdir=/etc/ssh make ;make install 注重: 1、编译安装用法root权限举行操作。
2、因为RHat 4.x版ssh执行文件默认是放在/usr/bin下,所以指定--prefix=/usr,假如不指定该路径,编译好后的文件将安装到/usr/local/bin下,ssh的配置文件存放到/etc/ssh名目下,与RedHat 4.x的默认路径全都。
3、执行make install语句后会提醒sshd_config、ssh_config已经存在,另外还有一件key文件也存在。
key文件可以不管,我们把openssh-5.5p1名目下的sshd_config、ssh_config拷贝到/etc/ssh名目下,替换原有文件然后再执行service sshd restart 在本机上执行 et.html'target='_blank'>telnet 127.0.0.1 22,可以看到屏幕左上角已经打印出了一行字 SSH-2.0-OpenSSH_5.5,解释程序已经升级胜利。
linux升级安装openssh时出现依赖冲突
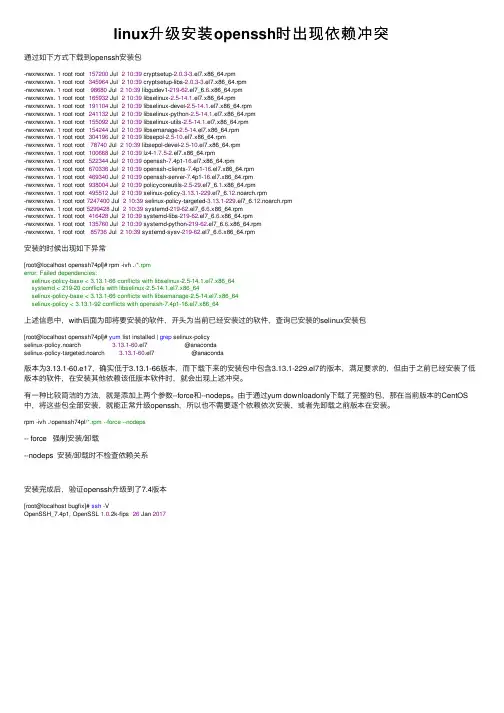
linux升级安装openssh时出现依赖冲突通过如下⽅式下载到openssh安装包-rwxrwxrwx. 1 root root 157200 Jul 210:39 cryptsetup-2.0.3-3.el7.x86_64.rpm-rwxrwxrwx. 1 root root 345964 Jul 210:39 cryptsetup-libs-2.0.3-3.el7.x86_64.rpm-rwxrwxrwx. 1 root root 98680 Jul 210:39 libgudev1-219-62.el7_6.6.x86_64.rpm-rwxrwxrwx. 1 root root 165932 Jul 210:39 libselinux-2.5-14.1.el7.x86_64.rpm-rwxrwxrwx. 1 root root 191104 Jul 210:39 libselinux-devel-2.5-14.1.el7.x86_64.rpm-rwxrwxrwx. 1 root root 241132 Jul 210:39 libselinux-python-2.5-14.1.el7.x86_64.rpm-rwxrwxrwx. 1 root root 155092 Jul 210:39 libselinux-utils-2.5-14.1.el7.x86_64.rpm-rwxrwxrwx. 1 root root 154244 Jul 210:39 libsemanage-2.5-14.el7.x86_64.rpm-rwxrwxrwx. 1 root root 304196 Jul 210:39 libsepol-2.5-10.el7.x86_64.rpm-rwxrwxrwx. 1 root root 78740 Jul 210:39 libsepol-devel-2.5-10.el7.x86_64.rpm-rwxrwxrwx. 1 root root 100668 Jul 210:39 lz4-1.7.5-2.el7.x86_64.rpm-rwxrwxrwx. 1 root root 522344 Jul 210:39 openssh-7.4p1-16.el7.x86_64.rpm-rwxrwxrwx. 1 root root 670336 Jul 210:39 openssh-clients-7.4p1-16.el7.x86_64.rpm-rwxrwxrwx. 1 root root 469340 Jul 210:39 openssh-server-7.4p1-16.el7.x86_64.rpm-rwxrwxrwx. 1 root root 938004 Jul 210:39 policycoreutils-2.5-29.el7_6.1.x86_64.rpm-rwxrwxrwx. 1 root root 495512 Jul 210:39 selinux-policy-3.13.1-229.el7_6.12.noarch.rpm-rwxrwxrwx. 1 root root 7247400 Jul 210:39 selinux-policy-targeted-3.13.1-229.el7_6.12.noarch.rpm-rwxrwxrwx. 1 root root 5299428 Jul 210:39 systemd-219-62.el7_6.6.x86_64.rpm-rwxrwxrwx. 1 root root 416428 Jul 210:39 systemd-libs-219-62.el7_6.6.x86_64.rpm-rwxrwxrwx. 1 root root 135760 Jul 210:39 systemd-python-219-62.el7_6.6.x86_64.rpm-rwxrwxrwx. 1 root root 85736 Jul 210:39 systemd-sysv-219-62.el7_6.6.x86_64.rpm安装的时候出现如下异常[root@localhost openssh74pl]# rpm -ivh ./*.rpmerror: Failed dependencies:selinux-policy-base < 3.13.1-66 conflicts with libselinux-2.5-14.1.el7.x86_64systemd < 219-20 conflicts with libselinux-2.5-14.1.el7.x86_64selinux-policy-base < 3.13.1-66 conflicts with libsemanage-2.5-14.el7.x86_64selinux-policy < 3.13.1-92 conflicts with openssh-7.4p1-16.el7.x86_64上述信息中,with后⾯为即将要安装的软件,开头为当前已经安装过的软件,查询已安装的selinux安装包[root@localhost openssh74pl]# yum list installed | grep selinux-policyselinux-policy.noarch 3.13.1-60.el7 @anacondaselinux-policy-targeted.noarch 3.13.1-60.el7 @anaconda版本为3.13.1-60.e17,确实低于3.13.1-66版本,⽽下载下来的安装包中包含3.13.1-229.el7的版本,满⾜要求的,但由于之前已经安装了低版本的软件,在安装其他依赖该低版本软件时,就会出现上述冲突。
linux yum升级openssh版本

1、官网获取光盘镜像登录,找到相关的光盘镜像并下载:rhel-server-7.3-x86_64-dvd.iso(大约3.7GB)2、通过ftp工具以二进制方式传输光盘镜像到目标服务器例如:ftp传到/tmp/rhel-server-7.1-x86_64-dvd.iso3、挂载光盘镜像例如:[root@omcr63 ~]# mkdir /mnt/iso[root@omcr63 ~]# mount -o,loop /tmp/rhel-server-7.1-x86_64-dvd.iso /mnt/iso/mount: /dev/loop0 写保护,将以只读方式挂载4、更新yum源vi编辑/etc/yum.repos.d/local.repo文件加入如下内容;例如:[root@omcr63 yum.repos.d]#vi /etc/yum.repos.d/local.repo#如果没有该文件则创建一个新的写入如下配置[local]name=localbaseurl=file:///mnt/isoenabled=1gpgcheck=05、升级ssh依次执行yum clean all,yumrepolist,yum install openssh命令,例如:[root@omcr63 yum.repos.d]# yum clean all已加载插件:langpacks, product-id, subscription-managerThis system is not registered to Red Hat Subscription Management. You can usesubscription-manager to register.正在清理软件源:localCleaning up everything[root@omcr63 yum.repos.d]# yumrepolist已加载插件:langpacks, product-id, subscription-managerThis system is not registered to Red Hat Subscription Management. You can usesubscription-manager to register.local| 4.1 kB 00:00:00(1/2): local/group_gz| 136 kB 00:00:00(2/2): local/primary_db| 3.9 MB 00:00:00源标识源名称状态locallocal 4,751 repolist: 4,751[root@omcr63 yum.repos.d]# yum install openssh已加载插件:langpacks, product-id, subscription-managerThis system is not registered to Red Hat Subscription Management. You can usesubscription-manager to register.正在解决依赖关系-->正在检查事务--->软件包openssh.x86_64.0.6.6.1p1-11.el7 将被升级-->正在处理依赖关系openssh = 6.6.1p1-11.el7,它被软件包openssh-clients-6.6.1p1-11.el7.x86_64 需要-->正在处理依赖关系openssh = 6.6.1p1-11.el7,它被软件包openssh-server-6.6.1p1-11.el7.x86_64 需要--->软件包openssh.x86_64.0.6.6.1p1-31.el7 将被更新6、升级后验证执行如下命令确认openssh已更新到openssh-6.6.1p1-31版本[root@omcr63 yum.repos.d]# rpm -qa |grepopensshopenssh-6.6.1p1-31.el7.x86_64openssh-server-6.6.1p1-31.el7.x86_64openssh-clients-6.6.1p1-31.el7.x86_647、重启SSH服务rhel7以后重启ssh命令变成了systemctl,r hel6以前是service[root@omcr63 yum.repos.d]# service ssh restart #rhel6以下用Redirecting to /bin/systemctlrestart ssh.serviceFailed to restart ssh.service: Unit not found[root@omcr63 yum.repos.d]# systemctl restart sshd #rhe l7以上注释1:ssh重启之前建议开启telnet防止ssh重启后服务器无法正常连接,RHEL7开启telnet 方法如下:1、首先查找telnet和xinetd守护进程软件是否有安装rpm -qa |grepxinetrpm -qa |grep telnet2、如果没安装,则安装 telnet-server、xinetd软件yum install telnet-server -yyum install xinetd -y3、启动以上两个服务:systemctl start telnet.socketsystemctl start xinetd4、将xinetd、telnet服务加入开机自启动:systemctl enable xinetd.servicesystemctl enable telnet.socket注释2:如果./configure检查编译环境的时候报如下错误[root@LTJNOMC-XJZ01-1 openssh-7.5p1]# ./configurechecking for gcc... nochecking for cc... nochecking for cl.exe... noconfigure: error: in `/tmp/openssh-7.5p1':configure: error: no acceptable C compiler found in $PATHSee `config.log' for more details[root@LTJNOMC-XJZ01-1 openssh-7.5p1]#处理方法:加载光盘镜像执行yum install gcc命令安装gcc编译环境即可。
OpenSSH升级步骤

# rpm -e --nodeps openssh-5.3p1-94.el6.x86_64
# rpm -e --nodeps openssh-server-5.3p1-94.el6.x86_64
# rpm -e --nodeps openssh-clients-5.3p1-94.el6.x86_64
3、下载OPENSSH和OPENSSL
--从站点上下在最新的软件包
/
/
/
--解压
# tar -xvf openssl-1.0.1g.tar.gz
# tar -xvf openssh-6.6p1.tar.gz
tcp 0 0 :::22 :::* LISTEN 2204/sshd
--设置开机自启动
# cp -p /usr/local/openssh-6.6p1/contrib/redhat/sshd.init /etc/init.d/sshd
# yum install zlib-devel
# ./configure --prefix=/usr --sysconfdir=/etc/ssh --with-pam --with-zlib--without-zlib-version-check --with-openssl-includes=/usr/ --with-md5-passwords--mandir=/usr/share/man
5、安装openssl
5.1 备份openssl
# find / -name openssl
/usr/lib64/openssl
/usr/bin/openssl
# mv /usr/lib64/openssl /usr/lib64/openssl_old
升级openssl和openssh版本
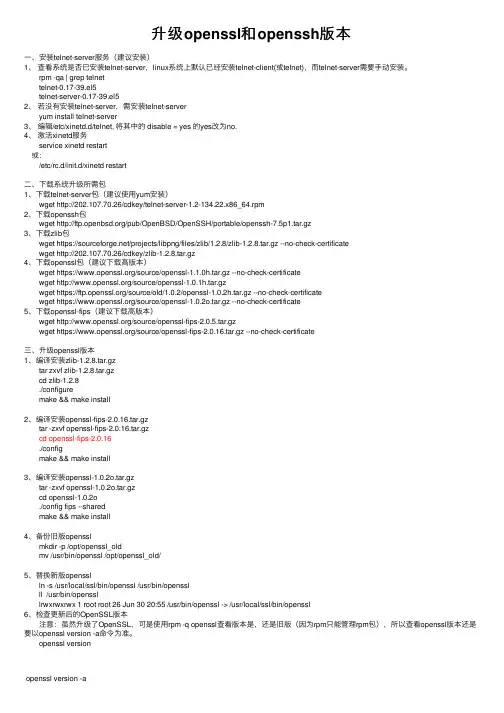
升级openssl和openssh版本⼀、安装telnet-server服务(建议安装)1、查看系统是否已安装telnet-server,linux系统上默认已经安装telnet-client(或telnet),⽽telnet-server需要⼿动安装。
rpm -qa | grep telnettelnet-0.17-39.el5telnet-server-0.17-39.el52、若没有安装telnet-server,需安装telnet-serveryum install telnet-server3、编辑/etc/xinetd.d/telnet, 将其中的 disable = yes 的yes改为no.4、激活xinetd服务service xinetd restart或:/etc/rc.d/init.d/xinetd restart⼆、下载系统升级所需包1、下载telnet-server包(建议使⽤yum安装)wget http://202.107.70.26/cdkey/telnet-server-1.2-134.22.x86_64.rpm2、下载openssh包wget /pub/OpenBSD/OpenSSH/portable/openssh-7.5p1.tar.gz3、下载zlib包wget https:///projects/libpng/files/zlib/1.2.8/zlib-1.2.8.tar.gz --no-check-certificatewget http://202.107.70.26/cdkey/zlib-1.2.8.tar.gz4、下载openssl包(建议下载⾼版本)wget https:///source/openssl-1.1.0h.tar.gz --no-check-certificatewget /source/openssl-1.0.1h.tar.gzwget https:///source/old/1.0.2/openssl-1.0.2h.tar.gz --no-check-certificatewget https:///source/openssl-1.0.2o.tar.gz --no-check-certificate5、下载openssl-fips(建议下载⾼版本)wget /source/openssl-fips-2.0.5.tar.gzwget https:///source/openssl-fips-2.0.16.tar.gz --no-check-certificate三、升级openssl版本1、编译安装zlib-1.2.8.tar.gztar zxvf zlib-1.2.8.tar.gzcd zlib-1.2.8./configuremake && make install2、编译安装openssl-fips-2.0.16.tar.gztar -zxvf openssl-fips-2.0.16.tar.gzcd openssl-fips-2.0.16./configmake && make install3、编译安装openssl-1.0.2o.tar.gztar -zxvf openssl-1.0.2o.tar.gzcd openssl-1.0.2o./config fips --sharedmake && make install4、备份旧版opensslmkdir -p /opt/openssl_oldmv /usr/bin/openssl /opt/openssl_old/5、替换新版opensslln -s /usr/local/ssl/bin/openssl /usr/bin/opensslll /usr/bin/openssllrwxrwxrwx 1 root root 26 Jun 30 20:55 /usr/bin/openssl -> /usr/local/ssl/bin/openssl6、检查更新后的OpenSSL版本注意:虽然升级了OpenSSL,可是使⽤rpm -q openssl查看版本是,还是旧版(因为rpm只能管理rpm包),所以查看openssl版本还是要以openssl version -a命令为准。
Linux升级OpenSSH和OpenSSL,解决XMSSKey解析整数溢出漏洞、Open。。。
Linux升级OpenSSH和OpenSSL,解决XMSSKey解析整数溢出漏洞、Open。
OpenSSH和OpenSSLOpenSSLOpenSSL其实是⼀个开源的C函数库,多⽤于加密依赖,很多程序的编译,需要OpenSSL作为依赖包。
OpenSSHOpenSSH 是 SSH (Secure SHell) 协议的免费开源实现,类似于OpenJDK和OracleJDK的区别。
需要⽤到OpenSSL的函数库,所以在更新OpenSSH前,最好先更新OpenSSL。
SSH协议族可以⽤来进⾏远程控制, 或在计算机之间传送⽂件。
相对于传统⽅式,OpenSSH提供了服务端后台程序和客户端⼯具,并且加密远程控制和⽂件传输过程中的数据。
简单地说,⽇常使⽤OpenSSH:远程控制服务器端,如:远程登录访问Linux的Terminal。
且过程中加密传输。
OpenSSL 拒绝服务漏洞拒绝服务漏洞,代号为:CVE-2021-3449:主要是⼀些操作,可能会让OpenSSL TLS 强⾏停⽌。
【我感觉这个漏洞不是很严重啦,但是⼤家都觉得很严重……那还是有必要修复⼀下╮( ̄▽ ̄"")╭】解决⽅法很简单:升级OpenSSL版本。
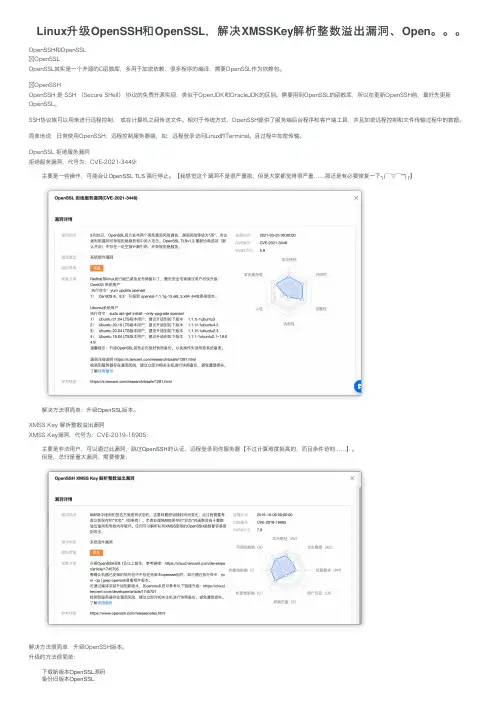
XMSS Key 解析整数溢出漏洞XMSS Key漏洞,代号为:CVE-2019-16905:主要是⾮法⽤户,可以通过此漏洞,跳过OpenSSH的认证,远程登录到你服务器【不过计算难度挺⾼的,⽽且条件苛刻……】。
但是,总归是重⼤漏洞,需要修复:解决⽅法很简单:升级OpenSSH版本。
升级的⽅法很简单:下载新版本OpenSSL源码备份旧版本OpenSSL编译安装新版本OpenSSL下载新版本OpenSSL源码这边推荐下载地址:⽐如,我这边下载openssl-1.1.1k.tar.gz。
到Linux控制台内,使⽤wget下载即可(你也可以使⽤宝塔等软件下载,但是记得权限问题):wget 'https:///source/openssl-1.1.1k.tar.gz'之后,我们解压这个tar.gz⽂件夹,并进⼊:# 使⽤tar⼯具包解压tar -xf openssl-1.1.1k.tar.gz# 进⼊⽂件夹cd openssl-1.1.1k备份旧版本OpenSSL为了避免编译过程中,出现意外(如:远程SSH突然断连,导致编译失败);我们提前备份旧版本OpenSSL,给回滚“留条路”(如果你之前都没有安装OpenSSL,这步可以跳过):# 备份OpenSSL到⽤户⽬录,并重命名为openBakmv openssl ~/openBak编译安装新版本OpenSSL刚刚我们已经在新的OpenSSL⽬录,所以我们可以直接开始编译。
linux升级openssh详细教程
linux升级openssh详细教程1.系统环境2.记录过程1:找⼀台没有系统的机器操作⼀遍。
记录过程,2:系统机器打补丁之前,最好备份系统和数据库到移动硬盘。
3:开始打补丁过程打补丁过程步骤⼀:先安装telnet ,防⽌打补丁失败。
下载: telnet-server-0.17-48.el6.x86_64.rpm telnet-0.17-48.el6.x86_64.rpm步骤⼆:备份原有的openssh步骤三:安装openssh的依赖(zlib,openssl)zlib-1.2.11.tar.gzopenssl-1.0.2o.tar.gzopenssh-7.7p1.tar.gz步骤四:make安装3.安装3.1 telnet安装过程telnet-server-0.17-48.el6.x86_64.rpmtelnet-0.17-48.el6.x86_64.rpmxinetd-2.3.14-39.el6_4.x86_64.rpm执⾏如下:查看telnet server是否安装rpm -qa | grep telnet步骤⼀:rpm -ivh telnet-0.17-48.el6.x86_64.rpm步骤⼆:rpm -ivh xinetd-2.3.14-39.el6_4.x86_64.rpm步骤三:rpm -ivh telnet-server-0.17-48.el6.x86_64.rpm步骤四:service xinetd start步骤五:netstat -tnl |grep 23 (如果⽆输出说明未正常启动,则步骤六;否则整个安装过程完成步骤六:修改/etc/xinetd.d/telnet ⽂件,将disable=yes修改为disable=no步骤七:service xinetd restart步骤⼋:查看telnet server是否安装rpm -qa | grep telnet步骤九,开启外⽹访问端⼝Linux 开启允许外⽹访问端⼝LINUX通过下⾯的命令可以开启允许对外访问的⽹络端⼝:/sbin/iptables -I INPUT -p tcp --dport 23 -j ACCEPT #开启23端⼝/etc/rc.d/init.d/iptables save #保存配置/etc/rc.d/init.d/iptables restart #重启服务查看端⼝是否已经开放/etc/init.d/iptables statustelnet 127.0.0.1 能正常登录即成功3.2 openssl安装过程A、备份当前opensslfind/ -name openssl/usr/lib64/openssl/usr/bin/openssl/etc/pki/ca-trust/extracted/opensslmv /usr/lib64/openssl /usr/lib64/openssl.oldmv /usr/bin/openssl /usr/bin/openssl.oldmv /etc/pki/ca-trust/extracted/openssl /etc/pki/ca-trust/extracted/openssl.old如下两个库⽂件必须先备份,因系统内部分⼯具(如yum、wget等)依赖此库,⽽新版OpenSSL不包含这两个库cp /usr/lib64/libcrypto.so.10 /usr/lib64/libcrypto.so.10.oldcp /usr/lib64/libssl.so.10 /usr/lib64/libssl.so.10.oldB、卸载当前opensslrpm -qa | grepopensslopenssl-1.0.1e-42.el6.x86_64rpm -e --nodeps openssl-1.0.1e-42.el6.x86_64rpm -qa | grepopensslC、解压openssl_1.0.2k源码并编译安装tar-zxvf openssl-1.0.2q.tar.gzcdcd openssl-OpenSSL_1_0_2q./config --prefix=/usr --openssldir=/etc/ssl --shared zlib #必须加上--shared,否则编译时会找不到新安装的openssl的库⽽报错makemaketest #必须执⾏这⼀步结果为pass才能继续,否则即使安装完成,ssh也⽆法使⽤make installopensslversion -a #查看是否升级成功D、恢复共享库由于OpenSSL_1.0.2k不提供libcrypto.so.10和libssl.so.10这两个库,⽽yum、wget等⼯具⼜依赖此库,因此需要将先前备份的这两个库进⾏恢复,其他的可视情况考虑是否恢复。
ARM openssh6.6p1移植步骤及说明
ARM openssh6.6p1移植步骤及说明AM335X开发板移植Openssh步骤及方法工具准备:创建目录:Mkdir am335x Cd am335x Mkdir ssh Cd sshMkdir compressed install sourceCompressed :存放压缩文件 Install:软件安装目录 Source: 解压后的文件 Cd installMkdir zlib-1.2.8 openssl-1.0.1h复制三个压缩文件到 compressed目录:进入目录:Cd /am335x/ssh/compressed 解压文件:Tar zxvf zlib-1.2.8.tar.gz -C ../source注:另两个操作方法一样。
Am335x目录结构如下:交叉编译步骤:Zlib 编译:Cd /am335x/ssh/source/zlib-1.2.8./configure --prefix=/am335x/ssh/install/zlib-1.2.8Vim Makefile修改后结果如下(共计4处): CC=arm-none-linux-gnueabi-gcc AR=arm-none-linux-gnueabi-ar rc CPP =arm-none-linux-gnueabi-gcc -E LDSHARED=arm-none-linux-gnueabi-gccMakeMake installOpenssl编译:Cd /am335x/ssh/source/openssl-1.0.1h ./Configureos/compiler:arm-none-linux-guneabi-gcc--prefix=/am335x/ssh/install/openssl-1.0.1h注意:Configure 这里的首字符 C 大写哦! MakeMake installOpenssh编译:Cd /am335x/ssh/source/openssh-6.6p1 ./configure --host=arm-none-linux-gnueabi --with-libs --with-zlib=/am335x/ssh/install/zlib-1.2.8 --with-ssl-dir=/am335x/ssh/install/openssl-1.0.1h --disable-etc-default-login CC=arm-none-linux-gnueabi-gcc AR=arm-none-linux-gnueabi-arMake注意:不需要 Make install目标板操作步骤:确保目标板上有以下目录,若没有,则新建:/usr/local/bin/ /usr/local/sbin/ /usr/local/etc/ /usr/local/libexec/ /var/run//var/empty/从PC机上将以下文件拷贝到目标板中:注:文件在PC机 /am335x/ssh/source/openssh-6.6p1/ 目录下scp sftp ssh ssh-add ssh-agent ssh-keygen ssh-keyscan 拷贝到目标板/usr/local/binmoduli ssh_config sshd_config拷贝到目标板 /usr/local/etc sftp-server ssh-keysign 拷贝到目标板 /usr/local/libexec sshd 拷贝到目标板 /usr/local/sbin/生成Key文件:在PC机 /am335x/ssh/source/openssh-6.6p1/ 目录下运行: ssh-keygen -t rsa -f ssh_host_rsa_key -N \ssh-keygen -t dsa -f ssh_host_dsa_key -N \ssh-keygen -t ecdsa -f ssh_host_ecdsa_key -N \将生成的 ssh_host_*_key这3个文件copy到目标板的 /usr/local/etc/目录下开发板最后目录及文件结构:bin目录内容:Etc目录内容:Libexec目录内容:sbin目录内容:修改开发板passwd文件:在/etc/passwd 中添加下面这一行sshd:x:74:74:Privilege-separated SSH:/var/empty/sshd:/sbin/nologin开发板测试:运行sshd:解决上述问题,需如下步骤:在PC端执行如下:ssh-keygen -t dsa -f ssh_host_ed25519_key -N \感谢您的阅读,祝您生活愉快。
RedhatLinux6.5-OpenSSH升级安装步骤
RedhatLinux6.5-OpenSSH升级安装步骤各位朋友,Redhat Linux最新发布了6.5版本,不过这个版本仍旧是使用的三年前的OpenSSH版本,而我们国家对网络安全越来越重视,电信级的现网系统,每月都进行安全扫描,你们是否同样遇到这个问题了?安全扫描会报OpenSSH有较高级别的漏洞,需要更新版本!这可是才发布两个月的新系统啊,Redhat应该对此做出解释!为什么不更新OpenSSH?不过说归说,这Redhat不更新,我们也没办法,问题还是要处理。
去网上找了半天,发现没有适合Redhat Linux 6.5使用的RPM包下载,只能下载到源代码版,需要去现网编译安装,我了个去!现网机器几十台,20多个省,这要累死某家么?并且现网的机器多数都没有安装gcc,没法编译,没办法,只好自己来制作RPM包了。
好了,废话不多说,如何制作RPM不多说了,制作过程中修改spec文件中的N处问题,也不提了,反正是做出RPM包来了。
此包只适用于Redhat Linux 6.5,其他平台谨慎使用!因为现网系统,升级可不是小事,并且现网的平台都是通过4A系统访问管理,4A平台连接主机只有SSH方式,一旦升级有问题,就再也无法连接主机了,必须去机房!所以必须先弄一个备份连接,那就只能先把Telnet弄起来吧。
具体如何弄Telnet,我就不想多说了,本文并不是Telnet的安装操作手册,并且还有可能涉及到主机防火墙的配置,所以如何起动Telnet,并且测试能够通过4A平台访问,这是自己的事情,也许还有可能你们的4A平台不支持Telnet,但支持其他方式(虽然这种情况很少见,不支持Telnet的4A平台我还没见过),你就需要使用其他方式来建一个备份连接方式,防止SSH升级有问题,无法再连接主机。
我的步骤是考虑到现网系统的特殊性的,并不是自己在家玩,自己在家玩,怎么玩都行!但现网系统可不能乱玩。
一、在家里用一台测试机升级,试验。
redhat升级openssl与openssh
一、环境描述1)操作系统:redhat6.5 64位2)Openssl升级前版本:openssl 1.0.1e3)Openssl升级后版本:openssl 1.0.1j(源码安装)4)Openssh升级前版本:openssh-5.3p2-41.el55)Openssh升级后版本:openssh_6.7p1(源码安装)6)连接工具xshell 4二、telnet代替OpenSSH(可选)开启telnet,并允许root登陆(适用于rhel4.*,rhel5.*,rhel6.*)使用命令查看已经安装的telnet包(系统默认已经安装)#rpm -qa | grep telnet开启telnet服务#chkconfig telnet on修改securetty文件#vim /etc/securetty添加几个ptspts/1pts/1pts/3激活telnet#service xinetd restart三、升级OpenSSL到openssl-1.0.1j,并删除老版本1)升级前准备下载openssl-1.0.1j/source/openssl-1.0.1j.tar.gz2)删除旧版本#rpm -e `rpm -qa | grep openssl` --allmatches --nodeps3)安装openssl, 一定记得加上--shared选项, 否则openssh编译的时候会找不到新安装的openssl的library, 会报错: openssl的header和library版本不匹配# ./config --prefix=/usr --shared# make# make test# make install完毕后查看openssl版本安装是否正确注:老版本低于1.0.1e,那直接安装1.0.1g版本就会出缺失libssl.so.10和libcrypto.so.10库文件的问题,在启动某服务或者直接yum安装等命令都会出现下面问题;且最严重问题是SSH就连接不上了···解决办法:1、首先查看/usr/lib64/目录下(如是32位系统那路径就是/usr/lib/)libssl.so库文件的版本,我的是libssl.so.1.0.0[root@localhost/]# ll /usr/lib64/libssl.so*-rwxr-xr-x. 1 root root 479012 Apr 9 13:39 /usr/lib64/libssl.so.1.0.0 2、再查看/usr/lib64/目录下[root@localhost/]#ll /usr/lib64/libcrypto.so*-rwxr-xr-x. 1 root root 2200149 Apr 9 13:39 /usr/lib64/libcrypto.so.1.0.03、创建软链接(ln源就是上面查出的对应版本的库文件):cd /usr/lib64/ln -s /usr/lib64/libssl.so.1.0.0 libssl.so.10ln -s /usr/lib64/libcrypto.so.1.0.0 libcrypto.so.10注意:系统做roseha双机的时候,双机脚本会影响到这两个库文件的软链接,导致ssh登陆不上,并且sshd服务无法启动。