
一种防止堆缓冲区溢出的有效方法
一种防止堆缓冲区溢出的有效方法
缓冲区溢出的漏洞随着冯·诺依曼构架的出现就已经开始出现了。
在1988年随着莫里斯互联网蠕虫的广泛传播他们开始声名狼藉。
不幸的是,同样的这种攻击一直持续到今天。
一方面,根据程序运行存储设计的缺陷,攻击者通过各种渠道能够准确无误的攻击目标地址,并让自己的恶意代码来肆意运行,以破坏计算机系统安全;另一方面,对于攻击者的攻击,我们没有有效的方法从根本上来制止。
到目前为止,防范无穷无尽的缓冲区溢出攻击变种的唯一方法是对所有的应用程序进行完善的设计、编码和测试。
相比于其他因素,缓冲区溢出属于攻击中最典型的一类攻击。
对于缓冲区溢出,我们可以分为两类,一类是基于栈缓冲区的溢出,另一类是基于堆的缓冲区溢出,虽然基于栈的攻击仍然是更加频繁和重要,并取得了一定的进展;但基于堆的溢出最近获取了更多注意。
本文详细分析了进程的内存组织形式、堆缓冲区溢出的基本理论和堆缓冲区溢出的各种类型。
总结出堆缓冲区溢出是因为攻击者对堆中的关键数据进行篡改,或向堆缓冲区中注入恶意代码,以破坏计算机系统。
针对攻击者的攻击目标——堆元数据(堆管理结构信息),提出了一种新的堆缓冲区溢出的防范机制,其基本思想是通过分离堆元数据和堆中用户数据来防止堆缓冲区溢出,对堆元数据进行特殊存储,使得攻击者很难对其进行更改,以达到防止堆缓冲区溢出的目标。
实验表明新的堆缓冲区防范机制能够有效地防止堆缓冲区溢出。
解决溢出问题的方法
解决溢出问题的方法
解决溢出问题的方法主要有以下几种:
1. 代码审查和优化:通过仔细审查代码,找出可能导致溢出的源头,如大量数据的处理、循环引用等。
优化这些代码段,减少内存使用。
2. 调整内存参数:调整JVM的启动参数,如-Xms和-Xmx参数,可以动态调整内存分配。
这可以帮助避免内存溢出。
3. 使用内存分析工具:使用内存分析工具(如MAT)来分析内存使用情况,找出并解决内存泄漏问题。
4. 避免大对象分配:尽量避免一次性分配大量内存,可以将大任务拆分成小任务,逐个处理。
5. 优化数据库查询:数据库查询可能导致大量数据加载到内存中,可以通过优化查询语句,减少数据加载量。
6. 升级硬件:在某些情况下,增加物理内存或升级其他硬件(如硬盘)可能有助于解决溢出问题。
7. 使用缓存技术:对于频繁使用的数据,可以使用缓存技术来减少对数据库的访问,从而减少内存使用。
8. 日志分析:仔细分析应用程序日志,查找可能导致溢出的异常或错误。
9. 垃圾回收优化:根据应用程序的特点,选择合适的垃圾回收策略,以减少内存碎片和垃圾回收开销。
10. 避免第三方软件BUG:确保使用的第三方软件没有已知的内存泄漏问题或BUG,并及时更新软件。
这些方法可以根据实际情况进行选择和应用,一般需要通过不断测试和调优来找到最适合的解决方案。
第7章缓冲区溢出攻击及防御技术ppt课件
2024/3/29
网络入侵与防范技术
7
篮球比赛是根据运动队在规定的比赛 时间里 得分多 少来决 定胜负 的,因 此,篮 球比赛 的计时 计分系 统是一 种得分 类型的 系统
7.1 缓冲区溢出概述
隐蔽性:
第三,由于漏洞存在于防火墙内部的主机上,攻击者可 以在防火墙内部堂而皇之地取得本来不被允许或没有权 限的控制权;
2024/3/29
网络入侵与防范技术
1
篮球比赛是根据运动队在规定的比赛 时间里 得分多 少来决 定胜负 的,因 此,篮 球比赛 的计时 计分系 统是一 种得分 类型的 系统
7.1 缓冲区溢出概述
什么是缓冲区?它是包含相同数据类型实例的一个 连续的计算机内存块。是程序运行期间在内存中分 配的一个连续的区域,用于保存包括字符数组在内 的各种数据类型。
Windows系统中缓冲区溢出的事例更是层出不穷。 2001年“红色代码”蠕虫利用微软IIS Web Server中
的缓冲区溢出漏洞使300 000多台计算机受到攻击; 2003年1月,Slammer蠕虫爆发,利用的是微软SQL
Server 2000中的缺陷; 2004年5月爆发的“振荡波”利用了Windows系统的活
产生碎片不同 对堆来说,频繁的new/delete或者malloc/free势必会造成 内存空间的不连续,造成大量的碎片,使程序效率降低。 对栈而言,则不存在碎片问题,因为栈是先进后出的队列, 永远不可能有一个内存块从栈中间弹出。
生长方向不同 堆是向着内存地址增加的方向增长的,从内存的低地址向高 地址方向增长。 栈的生长方向与之相反,是向着内存地址减小的方向增长, 由内存的高地址向低地址方向增长。
1999年w00w00安全小组的Matt Conover写了基于 堆缓冲区溢出专著,对堆溢出的机理进行了探索。
缓冲区溢出原因及解决
第三讲缓冲区溢出n1 缓冲区溢出问题简介n2 几种典型的缓冲区溢出n3 防范措施缓冲区溢出1 缓冲区溢出问题简介缓冲区溢出是一种常见的漏洞.据统计,通过缓冲区溢出进行的攻击占所有系统攻击总数的80%以上.这种错误的状态发生在写入内存的数据超过了分配给缓冲区的大小的时候,就像一个杯子只能盛一定量的水,如果放到杯子中的水太多,多余的水就会一出到别的地方。
由于缓冲区溢出,相邻的内存地址空间被覆盖,造成软件出错或崩溃。
如果没有采取限制措施,可以使用精心设计的输入数据使缓冲区溢出,从而导致安全问题。
缓冲区溢出缓冲区溢出问题的历史很长一段时间以来,缓冲区溢出都是一个众所周知的安全问题, C程序的缓冲区溢出问题早在70年代初就被认为是C语言数据完整性模型的一个可能的后果。
这是因为在初始化、拷贝或移动数据时,C语言并不自动地支持内在的数组边界检查。
虽然这提高了语言的执行效率,但其带来的影响及后果却是深远和严重的。
•1988年Robert T. Morris的finger蠕虫程序.这种缓冲区溢出的问题使得Internet几乎限于停滞,许多系统管理员都将他们的网络断开,来处理所遇到的问题. •1989年Spafford提交了一份关于运行在VAX机上的BSD版UNIX的fingerd的缓冲区溢出程序的技术细节的分析报告,引起了部分安全人士对这个研究领域的重视•1996年出现了真正有教育意义的第一篇文章, Aleph One在Underground发表的论文详细描述了Linux系统中栈的结构和如何利用基于栈的缓冲区溢出。
缓冲区溢出Aleph One的贡献还在于给出了如何写开一个shell的Exploit的方法,并给这段代码赋予shellcode的名称,而这个称呼沿用至今,我们现在对这样的方法耳熟能详--编译一段使用系统调用的简单的C程序,通过调试器抽取汇编代码,并根据需要修改这段汇编代码。
•1997年Smith综合以前的文章,提供了如何在各种Unix变种中写缓冲区溢出Exploit更详细的指导原则。
缓冲区溢出分析与防御

的堆栈情况 。
内存高端
传递到函数的参数
函数返 回地址I P
栈底
在继续进行缓冲区溢 出分析之前 , 先给 出缓 冲区溢 出的 内存模 型和 常见缓冲区溢 出攻 击的 分类 。 ( 缓冲区溢出 内存模型 一)
我们 以针对栈的缓冲区溢 出进行说明 。 针对堆的缓冲 区 溢 出形式并 不相 同 ,但是其基本思想是一致 的 。 在某些高级语言 ,例如 C 程序 中,每 当调用 函数时 ,就 图 1被调 用函数执行时的堆 栈情 况
可执行权限对系统的安全性带来 了不可避免的安全隐患 。
过程中 , 非静 态局部变量缓 冲区的分配和填充不是同时进 行 的 ,并且依据不 同的标准 :局部变量缓冲区的分配是依据 局 部 变量的声明 , 而填充则是依据其实际被赋予的值 。 因此这
个过程 中就 出现 了安全漏洞 。图 1 说明 了被调用函数执行 时
从 以上的过程中可以看到 , 发生函数调用时的堆 栈分配
缓 冲 区溢 出 内存模 型 和分 类
缓冲区溢 出的根本原因有两点 :( )缺少必要的边界检 1 查 。在 C C + / 十 等高级语言当中 ,数据被写入到缓 冲区的时候 , 并不做边 界检查 。这样 ,一旦被复制的数据长度超过 了缓冲 区的大小 ,就必然会导致缓冲区溢出 。( )操作系统设计策 2 略的隐患 。这主要是指栈和堆数据区的可执行属性 。U i 和 nx W no s idw 系统为了更好的性能和功能 , 往往在数据段当中动态 放入可执行的代码 ,以保证程序的兼容 『 生,从而使得堆和栈 具有可执行属性 。但是 ,赋 予栈和堆 的可执行属性并不是必 要的 。因为栈和堆的本质功能只是用来存储数据 ,对其赋予
7 / /。一般而言 ,如下内容都 将被储存在堆栈中: 函数的非静态局部变量值 、 堆栈基址 、 当
win10系统检测出堆栈区溢出的解决方法

win10系统检测出堆栈区溢出的解决方法Win10系统是微软公司推出的操作系统,目前在广大用户中使用非常广泛。
然而,对于某些用户来说,可能会遇到一些问题,例如堆栈区溢出的错误。
堆栈区溢出是指程序在使用堆栈空间时,超出了其预定大小,导致数据溢出到其他内存区域,从而可能导致系统崩溃或安全漏洞。
这篇文章将为您介绍一些解决堆栈区溢出错误的方法。
一、了解堆栈区溢出的原理要解决堆栈区溢出错误,首先需要了解其原理。
在计算机系统中,堆栈用于存储函数调用的参数、局部变量和其他临时数据。
堆栈的大小是有限的,根据系统和应用程序的不同而不同。
当函数调用过程中创建大量的局部变量或递归调用深度过大时,堆栈空间可能会超过其限制,导致堆栈区溢出错误。
二、检查程序的代码在解决堆栈区溢出错误时,第一步是检查相应的程序代码。
特别是需要关注的是局部变量和递归调用的情况。
可以通过增加堆栈空间的大小或优化代码逻辑来解决问题。
如果是在使用第三方库或框架时发生堆栈溢出错误,可以尝试更新到最新版本或联系厂商获取支持。
三、增加堆栈空间的大小如果经过代码优化后仍然无法解决堆栈区溢出错误,可以尝试增加堆栈空间的大小。
在Win10系统中,可以通过修改进程的启动参数来调整堆栈的大小。
具体步骤如下:1. 打开命令提示符:按下Win键+R,输入"cmd"并按下回车键。
2. 输入以下命令并按下回车键:`editbin /stack:<大小> <可执行文件路径>`。
其中,"<大小>"表示要设置的堆栈大小,以字节为单位;"<可执行文件路径>"表示要修改的可执行文件路径。
3. 保存并关闭命令提示符。
四、使用调试工具检测和解决堆栈区溢出错误如果以上方法仍然无法解决堆栈区溢出错误,可以使用调试工具来检测和解决问题。
Win10系统提供了一些强大的调试工具,例如WinDbg和Visual Studio。
缓冲区溢出攻击原理与防范
缓冲区溢出攻击的原理与防范陈硕2004-7-12读者基础:熟悉C语言及其内存模型,了解x86汇编语言。
缓冲区溢出(buffer overflow)是安全的头号公敌,据报道,有50%以上的安全漏洞和缓冲区溢出有关。
C/C++语言对数组下标访问越界不做检查,是引起缓冲区溢出问题的根本原因。
本文以Linux on IA32(32-bit Intel Architecture,即常说的x86)为平台,介绍缓冲区溢出的原理与防范措施。
按照被攻击的缓冲区所处的位置,缓冲区溢出(buffer overflow)大致可分为两类:堆溢出1(heap overflow)和栈溢出2(stack overflow)。
栈溢出较为简单,我先以一些实例介绍栈溢出,然后谈一谈堆溢出的一般原理。
栈溢出原理我们知道,栈(stack)是一种基本的数据结构,具有后入先出(LIFO, Last-In-First-Out)的性质。
在x86平台上,调用函数时实际参数(arguments)、返回地址(return address)、局部变量(local variables)都位于栈上,栈是自高向低增长(先入栈的地址较高),栈指针(stack pointer)寄存器ESP始终指向栈顶元素。
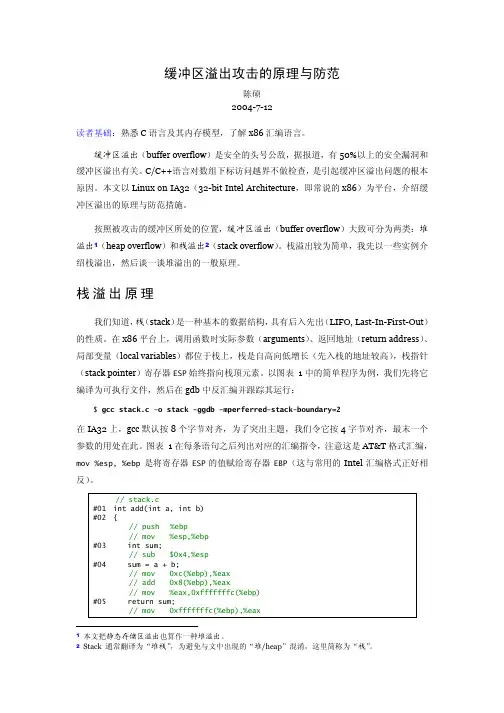
以图表1中的简单程序为例,我们先将它编译为可执行文件,然后在gdb中反汇编并跟踪其运行:$ gcc stack.c –o stack -ggdb -mperferred-stack-boundary=2在IA32上,gcc默认按8个字节对齐,为了突出主题,我们令它按4字节对齐,最末一个参数的用处在此。
图表1在每条语句之后列出对应的汇编指令,注意这是AT&T格式汇编,mov %esp, %ebp 是将寄存器ESP的值赋给寄存器EBP(这与常用的Intel汇编格式正好相反)。
// stack.c#01 int add(int a, int b)#02 {// push %ebp// mov %esp,%ebp#03 int sum;// sub $0x4,%esp#04 sum = a + b;// mov 0xc(%ebp),%eax// add 0x8(%ebp),%eax// mov %eax,0xfffffffc(%ebp)#05 return sum;// mov 0xfffffffc(%ebp),%eax1本文把静态存储区溢出也算作一种堆溢出。
简述缓冲区溢出攻击的原理以及防范方法
简述缓冲区溢出攻击的原理以及防范方法
一、缓冲区溢出攻击原理
缓冲区溢出攻击(Buffer Overflow Attack)是一种非法异常的程序运行行为,它发生的目的是让受害者的程序运行出现崩溃,从而获得机器控制权限,可以获取机器中存有的敏感资料,并进行恶意操作,如发送垃圾邮件,拒绝服务攻击(DoS attack),远程控制等行为破坏网络安全。
缓冲区溢出攻击的基本原理,就是恶意程序使用某种方法,将程序缓冲区中存放的数据或者信息溢出,超出缓冲区的容量,而这种溢出的数据又存放了受害者程序控制机器的恶意命令,从而给受害者程序植入恶意代码,使恶意程序获得了机器的控制权限,进而达到攻击系统的目的。
二、防范方法
1、使用受检程序,受检程序是一种编译技术,通过对程序源代码进行类型检查、安全检查等操作,来把漏洞修复好,从而起到防止缓冲区溢出攻击的作用。
2、使用数据流分析技术,它是一种动态分析技术,可以识别出恶意代码并阻止其危害,对程序运行的漏洞进行检查,从而防止攻击者利用缓冲区溢出攻击系统。
3、实行严格的安全审计制度,对程序源码、程序诊断、数据加密技术等进行严格的审计,确保程序运行的安全性,以及防止攻击者利用缓冲区溢出攻击系统。
4、采用虚拟化技术,虚拟化技术可以在不同的安全层次上对程序进行控制,对程序运行的过程进行审查,从而防止攻击者使用缓冲区溢出攻击系统。
5、对网络环境进行安全审计,包括电脑中存在的安全漏洞,系统的安全配置,网络设备的稳定性以及系统的社会工程学攻击等,从而确保网络环境能够不被缓冲区溢出攻击所侵袭。
缓冲区溢出原理及防范
摘要:正文:大纲:1.引言;随着网络安全技术的飞速发展,缓冲区溢出漏洞已经成为当前最具安全威胁的漏洞之一,缓冲区溢出攻击也成为一种非常有效而常见的攻击方法。
如Internet上的第1例蠕虫(Morris)攻击,就是利用了fingerd的缓冲区溢出漏洞。
SANS评选出的2005年威胁最大的20个漏洞中,有8个跟缓冲区溢出有关。
根据CNCERT最近几周的计算机安全漏洞的统计数据,与缓冲区溢出有关的安全事件占了很大的比例。
这些都充分说明了研究缓冲区溢出的重要性。
本文主要介绍了windows下的缓冲区溢出的相关知识。
2.漏洞原因和原理;2.1 产生原因;当向一个已分配了确定存储空间的缓冲区内复制多于该缓冲区处理能力的数据时,就会发生缓冲区溢出,溢出包括堆溢出和堆栈溢出。
它与程序在内存中的分布有关,而它产生的直接原因是由于C/C++程序中的一些函数调用时,没有进行边界检查,如C函数库中的strcpy(),strcat(),sprintf(),gets()等都是不安全的。
由上面的分析可知要产生缓冲区溢出,需要有几个条件: 1) 程序编译时在堆栈上分配了固定大小的缓冲区,并且在对缓冲区进行访问时没有提供边界检查。
这条在C/C ++语言中就满足,而对于有边界检查的语言,如Pascal 等,就没有这样的溢出问题。
2) 程序调用了没有进行边界检查的函数来访问(写操作) 缓冲区,这些函数没有对访问的缓冲区的大小进行判断。
由于在C语言中,字符串以0字节来标识结尾,其中没有字符串的长度信息,所以几个没有判断字符串长度的字符串拷贝函数就是容易出现问题的函数。
这些函数有: strcat()、strcpy()、sprintf()等。
3) 即使程序使用了上面所说的问题函数也不一定会出现溢出漏洞,漏洞发生的最后一个条件是程序员由于粗心,未检查用户输入数据的长度就将其直接复制到缓冲区中去。
虽然这看起来是一件小事,很容易杜绝。
可惜的是正因为有大量粗心的程序员的存在,使得溢出漏洞变得非常的普遍。
阻止缓冲区溢出攻击研究
本 文将 介绍缓 冲 区溢 出攻 击原 理 ,提 供 相应 示例 ,概 述 阻止缓 冲区 溢 出攻 击现 有 的解决 方案 ,并且 详 细分析 作
读 写的 内存 中 。在 有些 情况 下 ,当可 执行 映像 被存 储在 闪
两种 栈 操作 ,即 PUS 一把数 据存 储到 栈顶 。POP从 栈 H
顶 弹 出数 据 。
缓 冲区溢 出发 生在 当一 个程 序 或进程 试 图把 更多 的数
据存储 到一 个缓 冲 区 ,而 且超 出该 缓冲 区设计 的存 储能 力
之 时 。既然 缓冲 区 的创建 是为 了保 存有限 数量 的数 据 , 那 么其 他地 方存储 的信 息有 可能 溢 出到相邻 缓 冲区 ,从 而破
坏 或重 写其 中 的有效数 据 。
塑
P H和P US OP指 令实 际上都 是一 个两 步的过 程:首先 ,
数 据被 放 ( 或者 移去 ) 到堆 栈 的顶 部 ,然 后修 改堆 栈 指针 寄 存器 。当栈 指 针寄 存 器 因指 令 P H 而减 小时 ,堆 栈 US
向 下 增 长 。 另外 ,当 栈上 的数 据 量 减 少 时 ,堆 栈 指 针 寄
可能 上载并 执 行 Wi d ws系统 上 的任意 程序 。 no 为 了满 足 Li ux服 务 器高 级 安全 特 性 的需 要 ,爱 立 n 信公 司在 加拿 大蒙 特利 尔的开 放 系统 实验室 ,建 立 了分布
图 1内存 中的进 程组织
式安 全基 础结 构工 程 ( I DS )来设 计 和开 发一 种安 全基 础 结构一 专 门为运 行 于 L n x服务 器 上 的 电信应 用 软件 提 iu 供高 级安全 机制 。DS 的 目标之 一是 防止 来 自互 联 网和企 I 业 内网的攻 击 入侵 ,包括 缓冲 区溢 出攻 击 、拒绝 服务 攻击
缓冲区溢出攻击原理及防范_XXX
缓冲区溢出攻击原理及防范作者姓名:XXX 班级:计算机网络XXX学号:2200951XXX 指导教师:XXX教授摘要缓冲区简单来说是一块连续的计算机内存区域,可以保存相同数据类型的多个实例, 缓冲区溢出是指当计算机向缓冲区内填充数据位数时超过了缓冲区本身的容量溢出的数据覆盖在合法数据上,理想的情况是程序检查数据长度并不允许输入超过缓冲区长度的字符,但是绝大多数程序都会假设数据长度总是与所分配的储存空间相匹配,这就为缓冲区溢出埋下隐患.操作系统所使用的缓冲区又被称为"堆栈". 在各个操作进程之间,指令会被临时储存在"堆栈"当中,"堆栈"也会出现缓冲区溢出。
缓冲区溢出是最常见的安全漏洞,针对缓冲区溢出的漏洞进行攻击,是很常见的攻击手段,可以使本地用户获得超级用户权限,也可以使外部攻击者通过网络直接进入系统。
本文详细分析了缓冲区溢出的基本原理,描述了利用缓冲区溢出漏洞进行攻击的基本方式,并通过对一段实例程序的溢出和构建攻击语句直观的演示了缓冲区溢出的形成过程及其攻击原理,最后提出了防范缓冲区溢出的有效措施。
关键词:缓冲区溢出堆栈漏洞AbstractSimply ,buffer is a continuous computer memory area, can keep the same data types of multiple instances, buffer overflow is when computer to the buffer filled with data f igures within the capacity of the buffer itself more than the data covered in legal spill data, the ideal situation is not allowed to check the data length program more than the length of the input buffer characters, but most of the program will be always with the assumption that data length distribution of storage space match, this is the buffer overf low buried hidden trouble. Operating system used by buffer is known as the "stack". I n between each operation process, the instructions will be temporarily stored in the "st ack" of "stack" also can appear buffer overflow. Buffer overrun is the most common s ecurity flaws in the buffer overflow vulnerability to attack, it is very common attack method, can make local users get super user permissions, also can make the external a ttackers through the network directly into the system.This paper analyzes the basic principle of buffer overflow, describes the use of buf fer overrun vulnerabilities to attack the basic way of, and through the example of a pr ogram and the construction of overflow attack statement intuitive demonstrates buffer overflow the forming process and the principle of attack, finally puts forward the cou ntermeasures of buffer overflow effective measures.Keywords:buffer overflow Stack shellcod目录摘要 (1)Abstract (2)绪论 (1)第一章缓冲区溢出基本原理 (2)1.1 栈缓冲区溢出 (2)1.2 HEAP/BSS缓冲区溢出 (4)1.2.1重要性 (4)1.2.2相关概念介绍 (4)1.2.3Heap/BSS溢出攻击 (5)第二章缓冲区溢出攻击 (8)2.1 shellcode基础 (9)2.2 可注入shellcode的编写 (11)2.3 远程缓冲区溢出威胁 (15)第三章缓冲区溢出攻击防御 (17)3.1 给有漏洞的程序打补丁 (17)3.2 编写安全的代码 (17)3.3 静态分析 (17)3.4 动态测试 (17)3.5软件开发过程中的防范策略 (18)3.6 缓冲区溢出攻击的抵御 (23)第四章缓冲区溢出攻击与防御实例设计 (25)4.1 缓冲区溢出攻击实例 (25)总结与展望 (27)致谢 (28)参考文献 (29)绪论随着计算机技术、现代通信技术和网络技术的发展,尤其是Internet的广泛使用,计算机网络与人们的工作和生活的联系越来越密切、越来越深入,同时也使网络系统的安全问题日益复杂和突出。