
在Windows 2003服务器上架设虚拟局域网
在Windows 2003服务器上架设虚拟局域网
了解了VPN原理后就可以创建VPN网络了。
Windows系统自带了一个VPN功能,这样我们就可以在此直接创建了。
1.VPN服务器端创建
架设服务器端时,需要在Windows2003server系统完成,因此我将VPN服务器加在单位的服务器上了。
VPN架设需要在“管理工具”的“路由和远程访问”中完成,在该界面中,我们可以通过“配置并启用路由和远程访问”功能来创建一个虚拟局域网服务器。
创建过程非常简单,我们按照步骤一步步操作即可。
不过在创建的过程中,值得注意的时,在“公共设置”项中我们将“Internet连接服务器”改选为“虚拟专用网络VPN服务器”。
并且在配置的最后,需要在服务器上建立一个拨入账户,并为其设立权限,以便将来的拨入连接。
VPN服务器创建简化了很多步骤,创建后自动启用,不用我们进行任何干涉,我个人感觉这个功能还是比较方便。
2.客户端设置
服务器端设置后,接着我们就可以在家中的电脑上设置连接该服务器的客户端了。
在WindowsXP系统中,客户端是以拨号连接的方式连入虚拟服务器的。
它的创建过程和拨号连接的创建过程相同。
但是在创建类型中一定要选择“连接到我的工作场所的网络”及“虚拟专用网络连接”选项。
此外还值得注意的是,如果客户端电脑是通过拨号连接到公网,在此窗口中可以选择在本地计算机中已经建立的公网连接;如果不是通过拨号连接到公网,则选择“不拨初始连接”。
随后在“服务器端选择”中输入服务器端的公网IP 地址,客户端拨号连接创建成功。
3.VPN的连接
VPN服务器单击成功后,下面我们就可以通过客户端登录VPN服务器了,双击桌面上的VPN连接图标,打开连接界面,输入服务器用户名和密码,单击连接即可。
需要注意的是,当VPN连接断线时,再次进行拨号,出现错误提示时,用户可稍等2分钟~3分钟再拨号,因为VPN服务器有一定的反应处理时间。
虚拟局域网连接成功后,下面我们就可以在家中的电脑上访问服务器以及与服务器处在同一局域网内其他电脑的共享资源了。
VOIP windows 2003 NAT搭建方法

VOIP windows 2003 NAT搭建1.环境: windows 2003 系统并且有双网卡,一个连接外网的网卡改名为wan(使用此公共接口连接到Internet)地址配置为:192.168.8.200。
一个内网网卡改为lan,地址配置为:192.168.100.100。
由于测试机安装了虚拟机所以列表中一共有4个网卡,VMware Network其中两个是虚拟机的网卡。
Keygoe服务器地址为:192.168.100.70,DSP地址为:192.168.100.65。
2.打开“开始菜单”—“设置”—“控制面板”,在新弹出的窗口中找到并打开“管理工具”,再在弹出的新窗口中找到“路由和远程访问”,如图表一所示右键本地选择“配置并启用路由和远程访问”。
在新弹出的对话框中选择下一步如图表二所示:图表一图表二3.在点击图表二所示的“下一步”之后弹出如图表三所示的对话框。
在这我们搭建的是NAT的环境所以选择“网络地址转换(NAT)”。
图表三4.在新弹出的对话框中选择wan口并且勾上“通过设置基本防火墙来对选择的的接口进行保护(E)”,再点击“下一步”。
图表四5.在新弹出的对话框中选择名为:lan的网卡并点击下一步,如图表五所示:图表五6.在新弹出的对话框中按图表六所示勾选并点击下一步,再单击完成就完成了NAT的基本配置。
图表六7.点开本地的加号——再开“IP路由选择”,在打开的下拉列表中右键“NAT/基本防火墙”,点击“属性”(如图表七),在新弹出的对话框中单击“转换”,修改“在此时间后删除DUP映射(分钟)(M)”,这个值默认是1分钟这里我改成和TCP时间一样的。
修改之后点“应用”再点击“确定”,如图表八所示:图表七图表八8.单击“NAT/基本防火墙”之后右键“wan”选择“属性”(如图表九所示),在弹出的对话框中单击“服务和端口”,再单击“添加”(如图表十所示)。
在新弹出的对话框中:服务描述指的是你为这个端口映射服务做一个描述。
win2003建立VPN服务器配置实例

win2003建立VPN服务器配置实例VPN(虚拟专用网络)技术是指在公共网络中建立专用网络,是“线路中的线路”,数据通过安全的“加密通道”在公共网络中传播,具有良好的保密性和抗干扰性。
企业只需要租用本地的数据专线,连接上本地的公众信息网,各地的机构就可以互相传递信息;同时,企业还可以利用公众信息网的拨号接入设备,让自己的用户拨号到公众信息网上,就可以连接进入企业网中。
之所以称为虚拟网主要是因为整个VPN网络的任意两个节点之间的连接并没有传统专网所需的端到端的物理链路,而是架构在公用网络服务商所提供的网络平台(如INTERNET,ATM,FRAME RELAY等)之上的逻辑网络,用户数据在逻辑链路中传输。
VPN还提供远程访问,它扩展性强、便于管理和实现全面控制,并可节省成本。
采用VPN技术是今后企业网络发展的趋势。
如何实现VPN连接要实现VPN连接,企业内部网络中必须有一台基于Windows 2000(2003)Server的VPN服务器,VPN服务器一方面连接企业内部专用网络,另一方面要连接到Internet,这就要求VPN服务器必须拥有一个公共的IP地址。
当客户机通过VPN连接与专用网络中的计算机进行通信时,先由ISP(Internet服务提供商)将所有的数据传送到VPN服务器,然后再由VPN服务器负责将所有的数据传送到目标计算机。
在Windows 2000 中有两种类型的VPN 技术:1.对点隧道协议(PPTP):用于数据加密,PPTP 使用用户级的点到点协议(PPP) 身份验证方法及Microsoft 点到点加密(MPPE)。
2.带有IP 协议安全(IPSec) 的第二层隧道协议(L2TP):L2TP 使用用户级PPP 身份验证方法和带有 IPSec 数据加密的机器级证书。
VPN配置实例下面配置的实例是一个远程客户端(Windows XP)与一个公司总部VPN server(Windows 2000 Pro)之间的连接,主要有三个步骤:1.配置VPN服务器,使之能够接受VPN接入。
第3章 使用Windows Server 2003组建局域网

当在磁盘上创建分区时,可将磁盘划分为一个 或多个区域,以便将这些区域用诸如FAT或 NTFS 这样的文件系统格式化。 主分区是安装加载操作系统时所需文件的分区。 主分区用特殊的文件系统格式化,分配的驱动器号 为“C”:。 2.文件系统 Windows Server 2003支持NTFS、FAT和 FAT32这三种文件系统。 NTFS是专用于Windows Server 2003操作系 统的高级文件系统,它支持文件系统故障恢复,尤其 是大存储媒体、长文件名和POSIX子系统的各种功能, 支持面向对象的应用程序。
最后一页 上一页 下一页 目 录 退 出
3.嵌套组 嵌套组是指将一个组添加为另一个组的成员。 4.组对网络性能的影响 1)登录的影响 2)通用作用域的组复制 3)网络带宽
5.工作组 工作组是一组由网络连接在一起的计算机,在 工作组中的每一台计算机,既可以是工作站也可以 是服务器。
最后一页
上一页
下一页
最后一页 上一页 下一页 目 录 退 出
Active Directory能够保证信息的安全性,具 有可扩展性、可伸缩性以及与其他目录服务的互操 作性等优点。 (1)安全性 (2)基于策略的管理 (3)可扩展性 (4)可伸缩性 (5)信息的复制 (6)与DNS集成 (7)与其他目录服务的互操作性 (8)灵活查询
最后一页 上一页 下一页 目 录 退 出
3.硬盘 硬盘分区必须具有足够的可用空间,以满足安 装过程。最小空间大约为1GB,可能需要更大的空 间. 4.光盘驱动器
对于X86系列计算机,可使用IDE接口或SCSI 接口兼容CD-ROM。 5.其他设备 在安装Windows Server 2003时,还需要VGA 或更高分辨率的显示器、键盘、鼠标等设备。 3.1.2 硬件要求 计算机的硬件是指任何连接到计算机,并由计 算机微处理器控制的设备。
Windows Server 2003虚拟专用网络

Windows Server 2003虚拟专用网络摘要:越来越多的企业利用Intenret将位于各地的网络连接起来。
但是它们之间所传送的信息有很多是属于机密性的。
因此有必要采取一些措施(VPN)来保障这些信息的安全。
关键字:VPN 网络加密VPN技术是指在公共网络中建立专用网络,数据通过安全的“加密管道”在公共网络中传播。
企业只需要租用本地的数据专线,连接上本地的公众信息网,各地的机构就可以互相传递信息;同时,企业还可以利用公众信息网的拨号接入设备,让自己的用户拨号到公众信息网上,就可以连接进入企业网中。
使用VPN 有节省成本、提供远程访问、扩展性强、便于管理和实现全面控制等好处,是企业网络发展的趋势。
虚拟专网的重点在于建立安全的数据通道,构造这条安全通道的协议必须具备以下条件。
保证数据的真实性,通信主机必须是经过授权的,要有抵抗地址冒认(IP Spoofing)的能力;保证通道的机密性,提供强有力的加密手段,必须使偷听者不能破解拦截到的通道数据;提供动态密钥交换功能,提供密钥中心管理服务器,必须具备防止数据重演(RepIay)的功能,保证通道不能被重演;提供安全防护措施和访问控制,要有抵抗黑客通过VPN通道攻击企业网络的能力,并且可以对VPN通道进行访问控制(Access Control)。
Windows Server 2003的“虚拟专用网(virtual Private Network,VPN)”可以让远程用户与局域网(LAN)之间,通过Internet建立起一个安全的通信管道。
不过我们需要在局域网内建设一台VPN服务器,以便让VPN客户端来连接。
当远程的VPN客户端通过Internet连接到VPN服务器时,他们之间所传送的信息会被加密,所以即使信息在Internet传送的过程中被拦截,也会因为信息已被加密而无法识别,因此可以确保信息的安全性。
Windows Server2003支持以下两种VPN通信协议:PPTP(Point-to-Point Tunneling Protoc01):只有IP网络(例如Internet)才可以建立PPTP的VPN。
windows 2003 vpn 配置

用windows server 2003 搭建VPN服务实验环境介绍:VPN服务器具有两块网卡,一块用于接内部网络,一块用于接外部网络,其中内部网络地址分配为192.168.9.0.外部网络地址分配为192.168.2.0.(因为这是在实验环境中做的,所以用私有地址来代替了,实际中应该是公有地址).内部文件服务器IP为192.168.9.23..整个实验在工作组下完成.实验拓扑:客户端(192.168.2.1)-----(192.168.2.2)VPN服务器(192.168.9.128)------文件服务器(192.168.9.23)VPN服务器的配置.开始----管理工具-----远程和路由访问.进入下图所示界面下图选择第一个,表示将此服务器配置为VPN服务器拨号连接,在这里选择VPN下图选择连接到外部网络的接口,在此实验中为第一个,下图将为拨入的用户分配一个内部的IP地址.这里选择第二个,表示是静态的分配.接下来指定分配的静态地址池.选择”新建”,进入地址池的配置.这里是分配给拨入的地址这里选择身份验证,选择第一个,没有RADIUS服务器,完成上面的配置后,VPN服务器的配置就完成了,因为是在工作组环境下,所以需要在VPN服务器和文件服务器上分别设置用于远程接入的用户名和密码,同时,要注意的是,新建用户的拨入属性为”通过远程访问策略访问”,而默认的”远程访问策略均设为””拒绝远程访问权限”.因此需要将用户的拨入属性改为”允许访问”,或者是将默认的远程访问策略改为”授予远程访问权限”.或者是新建一条远程访问策略设为允许接入也可以默认的远程访问策略权限为”拒绝远程访问权限”..新建用于远程访问的用户.将用户属性改为”允许访问”上面做好后,就到客户机上来看看吧. 客户机的配置这里选择第二个,这里也是选择第二个.这个名字随便写,,没多大的关系,只是用来标记这个网络连接的,相当于一个名字,一般连接到公司,就写公司的地址就可以了,这里要注意,填写的是接入VPN服务器的地址.不能出错!!这里也根据个人情况设定就行了,OK,完成以上步骤,客户机上的配置就做完了,现在就可以拨入内部网络了!。
利用Windows Server 2003组建局域网步骤
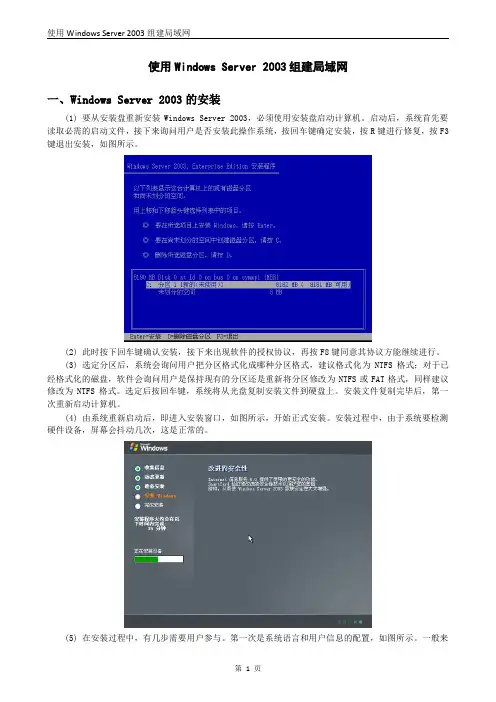
使用Windows Server 2003组建局域网一、Windows Server 2003的安装(1) 要从安装盘重新安装Windows Server 2003,必须使用安装盘启动计算机。
启动后,系统首先要读取必需的启动文件,接下来询问用户是否安装此操作系统,按回车键确定安装,按R键进行修复,按F3键退出安装,如图所示。
(2) 此时按下回车键确认安装,接下来出现软件的授权协议,再按F8键同意其协议方能继续进行。
(3) 选定分区后,系统会询问用户把分区格式化成哪种分区格式,建议格式化为NTFS格式;对于已经格式化的磁盘,软件会询问用户是保持现有的分区还是重新将分区修改为NTFS或FAT格式,同样建议修改为NTFS格式。
选定后按回车键,系统将从光盘复制安装文件到硬盘上。
安装文件复制完毕后,第一次重新启动计算机。
(4) 由系统重新启动后,即进入安装窗口,如图所示,开始正式安装。
安装过程中,由于系统要检测硬件设备,屏幕会抖动几次,这是正常的。
(5) 在安装过程中,有几步需要用户参与。
第一次是系统语言和用户信息的配置,如图所示。
一般来说,只要使用默认设置即可,直接单击【下一步】按钮即可。
(6) 输入用户的姓名和单位名称,输入完毕后单击【下一步】按钮。
(7) 接下来输入软件的序列号,在光盘的封套或者说明书中找到这个序列号,输入到图所示的【产品密钥】文本框中,单击【下一步】按钮。
(8) 关于网络方面的设置如图所示,对于单机用户和局域网内客户端来说,直接单击【下一步】按钮继续即可。
(9) 设置计算机的名称和本机系统管理员的密码。
(10) 接下来是系统关于网络的设置,如图8-9所示,在这里可以选中【典型设置】单选按钮,在安装完毕后再进行调整。
(11) 在设置工作组或计算机域时,如图所示,不论是单机还是局域网服务器,最好是选中第一项,当把系统安装完毕后再进行详细的设置。
(12) 设置完毕后,系统将安装“开始”菜单项、对组件进行注册等最后设置,这些都无须用户参与。
Windows_2003_Server中IIS中使用主机头建立虚拟主机
Windows2003Server中IIS中使用主机头建立虚拟主机经常发布网站的朋友都清楚在实际使用过程中我们并不必须在每台服务器上放置唯一的站点,可以通过虚拟目录或者修改发布端口等多种方式实现在同一台服务器上发布多个网站的目的,从而节约了资源也方便我们有效的管理多个站点。
但是可能在实际使用过程中不希望通过虚拟目录或端口号的形式来访问站点,那么两个网站能否都用80端口在IIS中启动呢?今天我们就来解决此问题。
、Windows2003中IIS6主机头功能:实际上我们可以利用Windows2003中的IIS6组件实现前面提到的让两个不同的网站都用80端口对外发布,而访问时直接输入地址即可不用加任何虚拟目录路径也不需要修改默认端口号。
这就是IIS6中的主机头功能,下面笔者通过一个案例为大家详细介绍。
、手把手教你配置主机头发布多个站点:我们需要实现的功能就是在同一台服务器上发布两个不同的网站,而这两个网站都使用80端口,而且访问时不通过虚拟目录完成。
(1)建立A站点:我们需要分别建立这两个站点。
第一步:在Windows2003中启动IIS组件,然后在网站选项上点鼠标右键选择“新建”->“网站”。
(如图1)图1:启动IIS组件(点击看大图)第二步:在网站描述处填写步”softer站点”来区分另一个网站名称,点“下一按钮继续。
(如图2)图2:填写网站名称(点击看大图)第三步:接下来就是主机头设置的关键了,网站IP地址处信息保持默认的“全部未分配”即可,端口是默认的80,最下面的“此网站的主机头”输入一个域名,当然如果真的要对internet发布自己的网站,这个域名是要输入真实的已经注册的。
笔者填写作为该网站的主机头。
(如图3)图3:填写域名(点击看大图)第四步:选择网站发布的主目录,通过“浏览”按钮定位站点文件夹(如图4)图4:选择网站发布主目录(点击看大图)(如图5)口U Mri IJI SI IF r-f>m kP■?r琉咛a anbit「猿野选的4MgLW^«M CLr MA«I「4朝第五步:设置网站访问权限,这个就要根据自己站点的特征决定了。
win2003局域网共享设置教程
win2003局域网共享设置教程windows 2003局域网共享设置教程win2003局域网共享设置教程1.检查guest账户是否开启2003默认情况下不开启guest账户,因此些为了其他人能浏览你的计算机,请启用guest账户。
同时,为了安全请为guest设置密码或相应的权限。
当然,也可以为每一台机器设置一个用户名和密码以便计算机之间的互相访问。
2.检查是否拒绝Guest用户从网络访问本机当你开启了guest账户却还是根本不能访问时,请检查设置是否为拒绝guest从网络访问计算机,因为XP默认是不允许guest从网络登录的,所以即使开了guest也一样不能访问。
在开启了系统Guest用户的情况下解除对Guest账号的限制,点击“开始→运行”,在“运行”对话框中输入“GPEDIT.MSC”,打开组策略编辑器,依次选择“计算机配置→Windows设置→安全设置→本地策略→用户权利指派”,双击“拒绝从网络访问这台计算机”策略,删除里面的“GUEST”账号。
这样其他用户就能够用Guest账号通过网络访问使用Windows 2003系统的计算机了。
3.改网络访问模式2003默认是把从网络登录的所有用户都按来宾账户处理的,因此即使管理员从网络登录也只具有来宾的权限,若遇到不能访问的情况,请尝试更改网络的访问模式。
打开组策略编辑器,依次选择“计算机配置→Windows设置→安全设置→本地策略→安全选项”,双击“网络访问:本地账号的共享和安全模式”策略,将默认设置“经典:本地用户以自己的身份验证”,更改为“仅来宾—本地用户以来宾身份验证”。
这样即使不开启guest,你也可以通过输入本地的账户和密码来登录你要访问的计算机,本地的账户和密码为你要访问的计算机内已经的账户和密码。
若访问网络时需要账户和密码,可以通过输入你要访问的计算机内已经的账户和密码来登录。
若不对访问模式进行更改,也许你连输入用户名和密码都办不到,//computername/guest为灰色不可用。
使用Windeows server 2003 组建局域网
使用Windows server 2003组建局域网毕业设计(论文)系别:计算机科学系专业班级:网络技术姓名:罗立学号: 09201130515指导教师:许元朋二0一一年十一月诚信声明本人郑重声明:本人所呈交的毕业设计(论文)《使用Windeows server 2003 组建局域网》是在许元朋教师的指导下,根据任务书的要求,独立撰写的。
本设计(论文)中所引用的其他个人或集体已发表的文字和研究成果,或为获得教育机构的学位或证书所使用过的材料,均已明确注明。
凡为本文的撰写所提供的各种形式的帮助,本人在致谢中已经明确表达了谢意。
本人完全意识到本声明的法律结果。
毕业论文(设计)作者签名:罗立2011年10月30日毕业设计[论文]任务书目录摘要 (1)绪论 (2)一、DNS域名服务 (4)1.1 DNS定义 (4)1.2 DNS工作过程及原理 (4)1.3 DNS的添加和删除区域 (4)1.4 管理资源记录 (7)1.4.1 新建主机记录 (7)1.4.2 新建邮件交换器记录 (8)1.4.3 使用DNS服务器 (9)二、DHCP服务的管理与配置 (11)2.1 DHCP的简介 (11)2.2 DHCP的工作原理和过程 (11)2.3 DHCP的安装 (12)2.3.1 DCHP的安装 (12)2.3.2 DHCP的授权过程 (14)2.4 DHCP的管理 (16)2.4.1 管理作用域 (16)2.4.2 DHCP的设置 (20)2.5 配置DHCP客户端 (21)三、邮件服务器 (22)3.1 电子邮件简介 (22)3.1.1 电子邮件 (22)3.1.2 电子邮件工作的过程 (22)3.2 配置POP3服务器 (22)3.2.1 选择适当的身份验证方法 (22)3.2.2 管理域 (23)3.3 管理邮箱 (24)3.4 在客户端建立电子邮件账号 (26)四、WINS服务器 (28)4.1 WINS服务器的定义 (28)4.2 WINS相关组件 (28)4.2.1 WINS工作原理 (28)4.3 WINS客户端 (29)4.3.1 在客户端上机配置WINS (29)4.3.2 nbtstat 命令的使用 (30)4.4. 管理WINS服务器 (32)4.4.1 修改DNS服务器属性 (32)4.4.2 静态映射 (33)五、Windows Server 2003安全防范 (35)总结 (37)致谢 (38)参考文献 (39)网络操作系统(NOS)是网络的心脏和灵魂,Windows Server 2003是当前服务器操作系统中非常稳定、强大的的,能够有效的对网络进行管理,它融合了XP的人性化界面及可操作性,同时继承了Windows Server 2000 优越的网络特性,使用一切网络管理变得那样简单,增强的安全性保证网络不被侵害。
如何在Windows2003_Radius服务器搭建详解
如何Windows2003 Radius服务器搭建1 目的为测试提供指导,加快测试效率,并为WLAN产品积累相应的测试案例。
2 范围1)适用于802.1x Radius测试。
4 术语和定义AP Access Point,接入点AC Access Controller,接入控制器WLAN Wireless Local Access Network,无线局域网VLANVirtual Local Area Network,虚拟局域网5 windows2003 Radius服务器安装步骤5.1 IIS安装在【控制面板->添加或删除程序->添加/删除Windows组件->应用程序服务器】中勾选“”,“Internet信息服务(IIS)”,“启用网络COM+访问”。
点击<确定>,插入Windows2003安装盘,点击<下一步>,完成IIS安装。
图5-1 IIS安装选项5.2 IAS(Internet验证服务)安装在【控制面板->添加或删除程序->添加/删除Windows组件->网络服务】中勾选“Internet 验证服务”,“域名系统(DNS)”。
点击<确定>,插入Windows2003安装盘,点击<下一步>,完成IAS安装。
图5-2 IAS安装选项5.3 Active Directory安装1、在运行栏输入“dcpromo”,进入AD安装向导。
图5-3 输入运行命令2、在安装向导页面点击<下一步>。
图5-4 开始安装向导3、点击<下一步>,继续安装。
图5-5 操作系统兼容性信息4、选择<新域的域控制器>,点击<下一步>。
图5-6 域控制类型5、选择<在新林中的域>,点击<下一步>。
图5-7 创建新域6、输入新的域名,点击<下一步>。
图5-8 新域名7、点击<下一步>,继续安装。