
格上基于身份的前向安全环签名方案
格上基于身份的前向安全环签名方案
目前前向安全环签名方案都是基于大整数分解和离散对数问题,在量子环境下都不安全,为减少环签名体制中私钥泄漏带来的危害和应对量子计算的威胁,构造了一个格上基于身份的前向安全环签名方案。
标签:前向安全;环签名;格
引言
Rivest等[1]人在2001年提出了环签名的概念,在环签名方案中,用户的密钥泄露是基于身份的签名体制所面临的最致命的威胁,如何遏制基于身份签名方案密钥泄露的危害,对构建实用的公钥密码系统十分重要。
针对此问题,文献[2]将前向安全概念引入到公钥密码系统中。
Bellare等[3]人给出了前向安全签名安全模型的形式化定义,后来,王庆滨等[4]人提出了格上前向安全环签名方案。
以上研究是基于传统数论困难问题,在量子环境下不再安全,因此,文章提出了格上基于身份的前向安全环签名方案。
参考文献
[1]Rive R L,Shamir A. Tauman Y. How to leak a secret [C] //Asicrypt 2002,2001:552-565.
[2]Anderson R. Tow remark on public key cryptology [C] //CCS 1997,1997:462-487.
[3]Bellare M,Miner S. A forward-secure digital signature scheme [C] //Crypto,1999:431-448.
[4]Wangle qing-bin,Chen Shao-zhen,Ren Jiong-jiong.Forward-Secure ring signature scheme from lattices[J] //Journal of Information Engineering University,2016,17(1):93-96.
[5]李明祥,劉阳,赵秀明.高效格上的基于身份的签名方案[J].2014,3(3):825-828.
[6]王小云,刘明洁.格密码学研究[J].密码学报,2014,1(1):13-27.
[7]Gentry C,Peikert C,Vaikuntanathan V.Trapdoors for hard lattices and new cryptographic consteuctions. In:STOC,2008:197-206.
傅泽源(1992-),男,山东科技大学数学与系统科学学院,硕士研究生,主要研究领域为信息安全理论与应用。
可证安全的基于身份的签密方案

可证安全的基于身份的签密方案摘要对高键鑫等(高键鑫,吴晓平,秦艳琳.无双线性对的无证书安全签密方案.计算机应用研究,2014,31(4 1195-1198提出的基于无双线性对的签密方案进行了分析,发现其方案存在公钥替换攻击,在此基础上提出了一种新的无双线性对的基于身份的签密方案,并在随机预言机模型下证明了该方案存在第1类攻击者条件下的不可伪造性。
最后把新方案与其他签密方案作了效率分析对比,新方案仅使用了3次哈希运算和7次点乘运算,结果表明新方案具有较好的计算效率。
关键词数字签名;基于身份;双线性对;随机预言机;签密中图分类号TP309.2文献标志码 A0引言1984年,Shamir[1]首次提出了基于身份的密码体制,其思想就是将用户的身份作为公钥,简化传统的公钥基础设施中证书颁发结构(Certificate Authority,CA对用户公钥证书的管理。
1997年,Zheng [2]首次提出了签密的概念和签密方案。
与传统的数字签名相比,签密方案将对消息签名和加密同时进行,有计算量小、通信量少的优势。
Zheng [2]方案中仍存在证书管理繁琐和密钥托安全管问题,AlRiyami等[3]在此基础上提出了无证书签密机制,进一步提高了签密的效率。
随后其他研究者也参与对高效可证安全的签密方案的研究,2008年Barbosa等[4]提出了无证书签密方案,并给出了签密机制的第一个安全模型。
国内朱辉等[5]和刘文浩等[6]分别提出了基于无双线性配对的无证书签密机制,但二者均不能抵抗替换公钥攻击,文献[7-9]都对二者的方案进行了攻击分析并作出了改进。
2013年高键鑫等[10]提出的无双线性对的无证书安全签密方案,通过对其进行安全性分析研究发现该方案存在公钥替换攻击问题。
在此基础上结合国密SM2[11]标准签名算法设计和实现技巧,本文提出了一个新的无双线性对的基于身份的签密方案,并在随机预言机模型下证明了该方案。
不使用双线性对的无证书代理环签名方案

Ju a fAn u ce c n e h ooy U iest o r lo h iS in ea d T c n lg nv ri n y
不 使 用 双 线性 对 的 无证 书代 理 环 签名 方 案
() 4
第2 5卷第 4期
王会歌 , 等
不使用双线性对的无证书代理环签名方案
4 7
() 7 环签名验证算法 : 签名验证者 尺给定消息签名对( ) 环成员公钥 ( m, 、
:c=( :1 ‘ ) I l ㈣ ) / 3 i , ‘ ㈣ ‘ ’ : ) ( l
Rvs 和 Sa i等 人 于 20 i t er h mr 0 1年正 式提 出 了环 签 名 … 的概 念 。环 签 名 是 一 种新 的匿 名 签 名技 术 , 签
名中各参数根据一定的规则首尾相接 。环签名可以让用户以一种完全匿名 的方式对消息进行签名。任何
验证 者都 能确信 这 个签 名是 由环 中的某个 成员 生成 的 , 不 知道 签 名是 环 中的 哪个 成 员生 成 的。环 签 名 但 最初 是为 了泄漏 秘 密而 提 出来 的 , 着 电子商 务 的发展 , 随 环签 名被 广 泛应用 于 电子投 票 、 电子 投标 中 , 以充
P rm = < , ,, YHl >, aa s p qng,, , 消息 m 的空 间是 { , } 0 1 。
在下面的过程中, 我们分别用 , 。 D 和 表示原始签名者 I和代理签名者 尸 s s的身份 , 表示环成员身 份的集合 , 表示环成员集合里 的成员个体 , 其中 L 。 D , ={ , ……, ,,S i l2 …,}是环成 I I }口 P ,∈{ , , tt D 员 的个 数 。
一个前向和后向安全的签密方案

一个前向和后向安全的签密方案
李成;徐彬
【期刊名称】《电脑知识与技术》
【年(卷),期】2010(006)035
【摘要】签密能够在一个合理的逻辑步骤内同时完成数字签名和公钥加密两项功能,而其所花费的代价,包括计算时间和消息扩展率两方面,要远远低于传统的先签名后加密的方法.因而它是实现既保密又认证地传输及存储消息的较为理想的方法.该文利用容忍入侵的密钥演化技术.提出了一个同时具有前向和后向安全的签密方案,并对该方案进行了安全性分析和性能分析.
【总页数】2页(P9965-9966)
【作者】李成;徐彬
【作者单位】南京应天职业技术学院,信息技术系,江苏南京210046;南京应天职业技术学院,信息技术系,江苏南京210046
【正文语种】中文
【中图分类】TP393
【相关文献】
1.一个可公开验证和前向安全的签密方案 [J], 杨靖;余昭平
2.一个前向安全的基于身份的代理签密方案 [J], 于刚;黄根勋
3.一个可公开验证且前向安全的签密方案 [J], 喻琇瑛;赖欣;何大可
4.一个公开可验证和前向安全的签密方案 [J], 李艳平;谭示崇;王育民
5.一个基于椭圆曲线的前向安全的签密方案 [J], 蔡庆华
因版权原因,仅展示原文概要,查看原文内容请购买。
【国家自然科学基金】_基于身份的签名方案_基金支持热词逐年推荐_【万方软件创新助手】_20140803
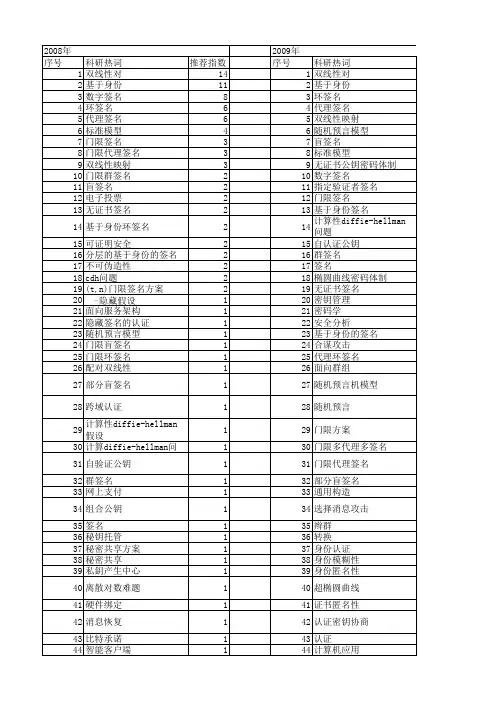
科研热词 双线性对 基于身份 数字签名 环签名 代理签名 标准模型 门限签名 门限代理签名 双线性映射 门限群签名 盲签名 电子投票 无证书签名 基于身份环签名 可证明安全 分层的基于身份的签名 不可伪造性 cdh问题 (t,n)门限签名方案
推荐指数 14 11 8 6 6 4 3 3 3 2 2 2 2 2 2 2 2 2 2 1 面向服务架构 1 隐藏签名的认证 1 随机预言模型 1 门限盲签名 1 门限环签名 1 配对双线性 1 部分盲签名 1 跨域认证 1 计算性diffie-hellman假设 1 计算diffie-hellman问题 1 自验证公钥 1 群签名 1 网上支付 1 组合公钥 1 签名 1 秘钥托管 1 秘密共享方案 1 秘密共享 1 私鈅产生中心 1 离散对数难题 1 硬件绑定 1 消息恢复 1 比特承诺 1 智能客户端 1 时间戳 1 无条件匿名性 1 数据保护 1 数字证书 1 指定验证人 1 投票者的匿名性 1 广义指定多验证者签名 1 嵌套秘密共享 1
密钥隔离 密钥泄漏 密钥托管问题 密钥托管 密封式电子拍卖 安全模型 安全性分析 安全体系 多重线性型 多指定验证人签名 基于身份的签名方案 基于身份的签名 基于身份的密码系统 基于身份的密码 基于身份的卡梅隆数字签名 基于身份的公钥体系 基于身份的 基于身份可链接环签名 基于身份可链接可转换环签名 哈希函数 同态加密 可验证的加密签名 可验证加密签名 可证明安全性 可收回代理签名权 可信中心机构 受限部分盲签名 卡梅隆hash 加密方案 加密 列表签名 切换 分布式计算 公钥加密 信任关系 代理签密 代理盲签名 代理环签名 π -演算 weil配对 web服务 rsa q-强 diffie-hellman 问题 pgp msp秘钥共享方案 mipv6 gap diffie-hellman群(gdh群) gap diffic-hellman群 enc ds1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1 1
一种前向-后向安全的数字签名方案

k e y u p d a t i n g a l g o r t i t h m , wh i c h ma k e s o u r s c h e me p r e s e r v e b a c k wa r d s e c u r i t y b e s i d e s t h e f o r wa r d
f o l l o wi n g p r o p e r t i e s : (1 ) Fo r wa r d s e c u r i t y , wh i c h me a n s t h a t a c o mp r o mi s e o f a k e y n o w d o e s n o t n e c e s s a r i l y e x p o s e o l d t r a f f i c .( 2 )Ba c k wa r d s e c u r i t y ,wh i c h me a n s t h a t a c o mp r o mi s e o f a k e y n o w d o e s n o t n e c e s s a r i l y e x p o s e f u t u r e t r a f f i c .W e d o n o t h a v e t o r e v o k e o u r p u b l i c k e y a n d r e - i s s u e a n e w k e y s y s t e m e v e r y t i me we d e t e c t a k e y l e a k .We u s e t wo f u n d a me n t a l t o o l s ,s u c h a s z e r o k n o wl e d g e p r o o f a n d mu l i t i v a r i a t e p u b l i c c r y p t o . Ou r b a s i c m o d e l i S Ko i c h i S a k u mo t o ’ S i d e n t i f c a t i o n s c h e me wh i c h i S t r a n s f o r me d b y p a r a l l e l p r o c e s s i n g a n d F i a t — S h a mi r t r a n s f o r mi n g .W h a t i s n o v e l a b o u t o u r a p p r o a c h i s t h e
双线性配对的前向安全环签名方案

F eb . 2 0 1 3
V01 . 1 9 NO. 1
双 线性 配对 的前 向安 全 环 签 名 方 案
蔡 庆 华
( 安庆师范学 院 计 算机与信 息学 院 , 安徽 安庆 2 4 6 1 3 3 )
摘
要 :前 向安全的签名方案 在当前签名密钥泄漏后 , 也能确保用户此前所作签名 的合法 性 ; 而环签名能保证 签名
陷门信息可以揭露出具体签名人的身份 。
在生 成环 签名 的过 程 中 , 真 正 的 签名 人 随机 选取 一组成 员 ( 包含 他 自已 ) 作 为签 名 人 , 使用 自 己的私有 密钥 和其 他成 员 的公 开 密钥对 文件 进行
签名 。签 名人 选取 的这 群成 员 称 为 环 ( R i n g ) , 生
0 引 言
2 0 0 1 年, R i v e s t , S h a mi r 和 T a u m a n三 人 在 如
整 个签 名 的有 效 时 间 内保 持 不 变 。 因此 , 当某 一
周期 的签名私钥被泄露 , 也不会影响在此周期之 前签名 的有效性 。B e l l a r e 等人第一 次给 出了前 向安全 签名 的定 义 , 并 给 出 了两个 方 案 j 。此 后
前 向安全的概念 , 其基本思想也就是将整个签 名的有效时间分成若干个周期 , 在每个周期 内使
用 H a s h函数更 新签 名私 钥 , 而验证 签名 的公 钥在
十 收 稿 日期 :2 0 1 . 2—1 O一1 9 作 者简介 :蔡庆华 , 男, 安徽太湖人 , 硕士 , 安 庆师范学 院计算机与信息学院副教授 , 主要研究 方向: 计算机 网络与信息安全。
了一 个新 的满 足前 向安 全 的环签 名方案 。
格上基于身份的增量签名方案
其中 u ∈
n 也是公开参数。
q
3) 本文证明了在标准的小整数解困难假设下,
所提格上基于身份的增量签名方案在标准模型下
满足适应性选择身份和选择消息攻击下的不可伪
造性。
2 预备知识
2.1 符号定义 本文的安全参数为 n。令 和 分别表示实数
集 和 整 数 集 。 给 定 正 整 数 d , 令 [d] 表 示 集 合
{0, , d −1} ,令 BitDecompb (d ) 表示 d 的 ⎡log b⎤ 维
·110·
通信学报
第 42 卷
比特分解,其中 b 为正整数。令矩阵 A 的格拉姆−
施密特正交化为 A ,并且令其最大奇异值为
s1( A) = maxu Au ,其中, u 是任意的单位向量,
⋅
是
范数。
2
如果对任意的常数 c,存在整数 N,当 n>N 时,
数[20] HK :{0,1}n →
n×nt q
嵌入用户身份信息 id
∈{0,1}n
,
得到 H K (id) ,其中 K 是该哈希函数的密钥,n 和 t 均是正整数;其次,利用文献[21]提出的陷门概念
及 相 关 算 法 , 为 身 份 为 id 的 用 户 生 成 私 钥
Rid ∈
m×nt ,满足 ARid = G − H K (id) ,其中 A ∈
增量签名这一概念被提出以来,许多增量签名 方案[3,5-6]相继被提出,然而现有的增量签名方案都 依赖于公钥基础设施(PKI, public key infrastructure),用户的公钥是一串随机字符,需要通过数字 证书绑定用户的身份与其公钥的匹配关系,这会给 系统带来额外的存储开销和计算开销。为了解决这 个问题,本文借鉴基于身份的密码学思想[7],提出 了基于身份的增量签名概念,用户使用能唯一标识 其身份的字符串(如电话号码、邮箱地址等)作为 其公钥,相应的私钥由可信的私钥生成器(PKG, private key generator)根据系统主密钥和用户身份 生成,从而消除了传统增量签名方案存在的证书 管理问题。
基于环签名思想的一种类群签名方案
基于环签名思想的一种类群签名方案
王继林;张键红;王育民
【期刊名称】《电子学报》
【年(卷),期】2004(32)3
【摘要】群签名方案存在着管理员权利过大的缺点,而环签名方案又无法追踪签名人的身份,本文利用环签名的思想提出的一个新的类似群签名的匿名签名方案解决了这一矛盾.和已有的群签名方案相比,该方案因保留了环签名的部分特性而具有如下优点:(1)管理员的权限得到了限制,他必须和签名接收方合作才能共同追踪签名者的身份;(2)签名者可以灵活地、主动地选择匿名范围,即他可以任意选取d个合法的公钥说明自己在其中;(3)用户加入和撤销特别方便,管理员仅需在公告牌上公布和删除该成员的相关数据.
【总页数】3页(P408-410)
【作者】王继林;张键红;王育民
【作者单位】浙江财经学院信息学院,浙江杭州,310012;西安电子科技大学ISN国家重点实验室,陕西西安,710071;西安电子科技大学ISN国家重点实验室,陕西西安,710071;西安电子科技大学ISN国家重点实验室,陕西西安,710071
【正文语种】中文
【中图分类】TB11
【相关文献】
1.一种签名长度固定的基于身份的环签名方案 [J], 王玲玲;张国印;马春光
2.基于环签名思想的前向安全匿名签名方案 [J], 周章雄;毛明
3.一种无证书的环签名方案和一个基于身份的多重签名方案 [J], 吴问娣;曾吉文
4.一种基于环签名和短签名的可净化签名方案 [J], 张君何;周清雷;韩英杰
5.基于环签名构造具有指定验证者的类群签名方案 [J], 王莉;于秀源
因版权原因,仅展示原文概要,查看原文内容请购买。
一个基于格的环签名方案的改进
一个基于格的环签名方案的改进热娜·艾合买提;张娟;李伟;曾吉文【摘要】针对Wang等提出的基于格中困难问题的环签名方案不满足不可伪造性的问题,提出了一种改进的环签名方案.该方案在随机谕言模型下满足全密钥暴露下的匿名性和内部攻击下的不可伪造性.而且使用一种强陷门生成算法,保证了新的签名方案简单、高效且容易实施.【期刊名称】《厦门大学学报(自然科学版)》【年(卷),期】2018(057)002【总页数】5页(P238-242)【关键词】环签名;格;不可伪造;强陷门【作者】热娜·艾合买提;张娟;李伟;曾吉文【作者单位】厦门大学数学科学学院,福建厦门361005;新疆师范大学数学科学学院,新疆乌鲁木齐830054;厦门大学数学科学学院,福建厦门361005;厦门大学数学科学学院,福建厦门361005;厦门大学数学科学学院,福建厦门361005;新疆师范大学数学科学学院,新疆乌鲁木齐830054【正文语种】中文【中图分类】TP3092001年,Rivest等[1]在群签名的基础上提出了环签名.它是一种特殊的群签名,实现了签名者的完全匿名性,被广泛应用于网上投票、电子选举等领域.截止目前,大部分环签名方案本质上都是基于数学中的困难问题假设[2-4],安全性很大程度上依赖于安全参数的选取[5].并且,基于离散对数问题的签名无法抵抗量子攻击[6].因此,设计更加安全的环签名方案成为密码学发展的一个重要方向.一个n维格是Rn上的离散子群,基于格中困难问题(如最短向量问题等)的密码构造可以抵抗量子攻击.Ajtai等[5,7-9]证明了某些格中困难问题在一般情况和最坏情况下的困难性相当.因此,在基于格中困难问题的密码体制中,随机挑选实例[5]与最难实例的安全性相同.这个重要性质是大部分传统的密码体制所不具备的.而且,格中涉及的线性运算和模运算相比传统密码的指数运算速度快.许多人对基于格的环签名方案进行了研究[10-14].2010年,Cash 等[10] 提出了格基派生技术来为用户产生公私钥,并设计了第一个基于格的环签名方案,但是此方案消息扩展较长,不利于实施.2011 年,Wang 等[11]提出一个新的环签名方案,并声称他们的方案可以满足全密钥暴露下的匿名性和内部攻击下的不可伪造性.然而,该方案在内部攻击条件下不满足不可伪造性.本研究改进了Wang的方案:新方案在随机谕言模型下,可以满足全密钥暴露下的匿名性和内部攻击下的不可伪造性;并且使用了Micciancio等[15]提出的一种新的陷门生成算法.由于这种新的陷门生成算法在计算方面简单、有效、容易实施,因此本研究的签名方案和其他方案相比也更高效.1 预备知识本文中系统参数为n.对任意一个正整数k,[k] 表示集合{1,2,…,k}.设矩阵A=[a1,a2,…,am],其中ai表示矩阵A的第i 个列向量.‖a‖表示a的欧几里得范数,且‖a‖=maxx∈[m]‖ai‖.1.1 格(Lattice)一个格是Rn的离散子群,它由Rn中n个线性无关的向量生成,称其为基向量.设B=[b1,b2,…,bn]是n×n矩阵,由n个线性无关的基(列)向量b1,b2,…,bn组成.那么一个由B生成的n维格Λ定义如下:Λ=L(B)={Bc:c∈Zn},这里B就是格Λ=L(B) 的一组基,设表示这组基的Gram-Schmidt正交化后的一组基在密码应用中,通常将格(基底)限制到Zn 上.本研究使用q模格,对q模格定义如下:对于一个奇偶校验矩阵是一些整数.Λ⊥(A)={e∈Zm:Ae=0 mod q},其中n和q是正整数, 是一个零向量.下面定义一个Λ⊥(A)的陪集.对于一个校验值的陪集定义如下:也就是这里t是方程At≡u mod q的任一特解.对任何r>0,Rn上中心在c,偏差为r的高斯函数定义如下[8]:x∈Rn,ρr,c(x)=exp(-π‖x-c‖2/r2).对任意c∈Rn,r>0及n维格Λ,Λ上的离散高斯分布定义如下:x∈Λ,DΛ,r,c=ρr,c(x)/ρr,c(Λ),其中ρr,c(Λ)=∑xΛρr,c(x)为固定值.1.2 格中困难问题假设本研究环签名方案的安全性依赖于格中SIS问题(small integer solution problem)、ISIS 问题(inhomogeneous small integer solution problem)的困难性,定义如下[5]:定义1 (SIS问题)设 q 是整数,β(n) 是一个关于安全参数 n 的有界函数,矩阵即元素来自Zq 中的n×m 矩阵,其中m=poly(n),SISq,β 问题是寻找一个非零向量v∈Zm使得Av=0;mod q成立且满足‖v‖≤β.定义2 (ISIS问题)设q是整数,β(n) 是一个关于安全参数 n 的有界函数,矩阵其中m=poly(n).向量问题是寻找一个非零向量v∈Zm使得Av=y mod q 成立且满足‖v‖≤β.1.3 格的基本算法本文中使用了Micciancio等[15]在2012年提出的一种新的陷门生成算法:定义3 设且m≥w≥n,A 的G-陷门是一个矩阵满足其中是一个可逆矩阵,则称H 是陷门的一个标签.通常,陷门的质量由它的最大奇异值s1(T)来测量.其中s1(T)=‖T‖.奇异值越小,陷门质量越好.为了简便起见,通常设H=I.陷门生成算法输出一个均匀随机矩阵作为奇偶校验矩阵及其G-陷门引理输入一个矩阵其中m-w≥1,可逆矩阵和某一分布Ψ,选择一个矩阵T∈Z(m-w)×w,T 的每一列向量服从分布Ψ,然后输出以及它对应的陷门T∈Z(m-w)×w,且有其中:1) GenTrap 使用了一个固定的本原矩阵它的列向量可以生成2) A的分布与均匀之间的统计距离可忽略.指的是定义域中取原像算法Sample D(A,T,H,u,s):在给定函数值时,可以利用陷门信息取样得到较短的原像[15].引理2 假设存在一个概率多项式时间算法Sample D(A,T,H,u,s),输入奇偶校验矩阵及其 G-陷门T∈Z(m-w)×w,一个可逆矩阵校验值通过线性方程可求得At=u mod q的一个特解t∈Zm,然后从分布DΛ⊥(A),s,-t中取样 e,输出 v=t+e.因此,输出向量 v 满足Av≡u mod q且1) Sample D使用了一个固定的本原矩阵它的列向量可以生成2) 向量v的分布与之间的统计距离可忽略.3) Sample D(A,T,u,s)指的是Sample D(A,T,I,u,s).陷门派生算法可以由矩阵的陷门得到扩充矩阵的陷门[15].引理3 DelTrap(A′,A,T,H′,s′)输入 A 的扩充阵作为奇偶校验矩阵,A及其G-陷门T,可逆矩阵利用A的陷门T可以从Λ⊥(A)的适当陪集上独立取样得到T′,使得AT′=H′G-A1成立,其中T′ 的列向量服从离散高斯分布.1) DelTrap 使用了一个固定的本原阵它的列向量可以生成2) T′的分布与离散高斯分布之间的统计距离可忽略.3) 随机变换A′的列向量不影响算法的实施.4) DelTrap(A′,A,T,s′)指的是DelTrap(A′,A,T,I,s′).2 环签名2.1 环签名的定义一个环签名由3个概率多项式时间算法[4]构成:KeyGen,Ringsign,Ringverify. 1) KeyGen(1n):输入安全参数 n,该算法为每个成员输出签名密钥ski 和验证密钥vki.2) Ringsign(ski,R,M):输入环 R,签名者的私钥ski,消息M∈{0,1}*,该算法输出环 R 对消息M的签名v.3) Ringverify(R,M,v):输入环 R,消息 M 及环签名v,如果签名合理,算法回答接受,否则拒绝.正确性:对所有的l∈N,所有的及任意的消息M∈{0,1}*,环R对消息M的签名是v,满足Ringverify(R,M,Ringsign(ski,R,M))=1,则环签名方案正确.2.2 环签名方案的匿名性一般的环签名方案抗全密钥暴露下的匿名性证明定义如下:假设攻击者A攻击环签名方案在全密钥暴露下的匿名性,挑战者C来响应A的攻击环境.通过挑战响应模式来进行如下游戏:C运行 KeyGen 算法l次生成公私钥对其中l是游戏的参数.C 将公钥发送给A,允许它进行私钥询问、签名询问.私钥询问的形式是一个指数i,挑战者C 将其私钥ski 返回给A.环签名询问的形式是(i.R,M),表示询问环R中成员i对消息M的签名,挑战者C 执行算法v← Ring-sign(ski,R,M),将v返回给A.最终A发出挑战(i0,i1,R*,M*)给C,表示环R*对消息M* 签名,i0,i1 是R*中的两个成员.C选择b*←{0,1},C执行算法得到v*← Ringsign(skib*,R*,M*),将v* 给A,最终A 输出它的猜测b′←{0,1}.如果b′=b*,则A赢得这个游戏.用表示A以大于 1/2 的概率赢得这个游戏,即如果是可忽略的,则环签名方案是匿名的.2.3 环签名方案的不可伪造性一般的环签名方案在内部攻击下不可伪造证明定义如下:敌手A对环签名方案内部攻击下的不可伪造性,挑战者 C 响应 A的攻击环境.通过挑战响应模式来进行如下游戏.C运行 KeyGen 算法l 次,生成公私钥对其中l 是游戏的参数.C 将公钥发送给A,允许它进行私钥询问、签名询问.询问形式同匿名性定义.最终A输出伪造签名(R*,M*,v*),如果R*中的成员都没有被询问过私钥,(R*,M*) 没有进行过签名询问且Ringverify(R*,M*,v*)=1,Accept,则A赢得这个游戏.A在上述游戏中取胜的优势定义如下:如果是可忽略的,那么环签名方案是不可伪造的.3 本研究提出的方案设n是一个安全参数,β是SIS问题中短向量的上界. 是一个本原矩阵,即它的列可以张成整个是公开的参数,其中H(·,·):{0,1}*×{0,1}m→{0,1}n.是一个安全的Bash函数.安全性分析时将视H(·,·)为一个随机器.为了方便起见,令其中的可逆矩阵H=I.1) KeyGen(1n):输入安全参数n,可信中心运行陷门生成算法为每个用户i选择一个随机矩阵Ti∈Z(m-w)×w,它的列向量服从分布Ψ,计算得到验证密钥vki=Ai及相应的签名密钥ski=Ti,(i=1,2,…,L).2) Ringsign(i,R,M):设R={1,2,…,L}表示环成员的集合,每个成员 i 的公钥下面用户i做如下工作对消息M∈{0,1}* 进行签名.(i) 设(ii) 利用算法DelTrap(AR,Ai,Ti,s′) 派生出AR 的陷门TR.(iii) 利用算法 Sample D(AR,TR,y) 取样得到v∈ZLm,显然满足ARv=y mod q. (iv) 最后输出用户i 对消息 M 的签名 v.3) Ringverify(R,v,M):给定一个环 R,消息 M,签名v,当下述两个条件满足时,验证者接受这个签名:(ii) ARv=H(R,M) mod q.否则,验证者不接受.正确性:环签名v的分布与统计距离可以忽略,满足ARv=H(R,M) modq且以压倒性的概率成立.因此本研究的环签名方案是正确的.3.1 全密钥暴露下的匿名性定理1 若将H(·,·)视为一个随机谕言模型,假设ISISq,lm是困难的,则本研究的环签名方案在全密钥暴露下是匿名的.证明假设存在一个自适应的敌手A攻击环签名方案在全密钥暴露下的匿名性,挑战者构造一个多项式时间算法C来响应 A的攻击环境.设A 的询问次数是qE.为了响应A 的询问,存储两个列表 H 和 K,他们在初始状态下都是空的.1) setup阶段:C运行算法 GenTrap qE 次,生成及相应的私钥Ti∈Z(m-w)×w,其中1≤i≤qE.C 将三元组〈i,Ai,Ti〉存储在列表K中,记R={1,2,…,qE},是这qE个成员组成的环.C将环R的公钥集合〈A1‖A2‖…AqE〉发送给A.2) 询问阶段:C分别回答A的hash询问、私钥询问及签名询问如下:其中Ri 表示环 R 的含有l个成员的任一子环,Mj为任一消息.(i) 对H(Ri,Mj)的Hash询问:C返回一个随机值给A,然后将〈Ri,Mj,yij〉存入列表H;(ii) Ri 中用户 i1 的私钥询问阶段:C查找列表K,返回Ti1 给A.(iii) 询问环Ri中的成员i1对消息Mj的签名〈i1,Ri,Mj〉:可以假设H(Ri,Mj)已经被A询问过了,C查询 H 列表〈Ri,Mj,yij〉得到yij,执行算法 Sample D 得到vij,并将vij返回给A.A发出挑战〈k0,k1,R*,M*〉,使环R*对消息M*签名,k0,k1是R*中的两个成员.C 选择b*←{0,1},检查列表H中元组〈R*,M*,y*〉,运行算法DelTrap得到AR* 的陷门TR*,然后计算挑战签名v*← Sample D(AR*,TR*,y*),将v* 给A,最终A输出它的猜测b′←{0,1}.从上述的模拟过程容易得出vk0和vk1分布与统计距离都可以忽略,因此两者之间统计距离也可忽略,也就是A猜测两者的概率相同,即猜测的优势是可忽略的.所以本研究的环签名方案在全密钥暴露下是匿名的.3.2 内部攻击下的不可伪造性定理2 若将H(·,·)视为一个随机谕言模型,假设 SISq,lm 是困难的,则本研究的环签名方案在内部攻击下是安全的.证明假设存在一个自适应的敌手A攻击环签名方案内部攻击下的不可伪造性,挑战者构造一个多项式时间算法C来模拟A的攻击环境,解决SIS问题.设询问次数是qE,A 和C 进行如下游戏.为了响应A的询问,C存储两个列表H和K,他们在初始状态下都是空的.1) setup阶段:C 选择l∈[qE],l是猜测的挑战环中成员个数.C 获取一个SIS 实例将这个n×lm 矩阵分块为 l 个n×m矩阵.记为 AR t=[A1*A2*…Al*],其中随机挑选ti∈[qE],i∈{1,2,…,l},记 Rt={t1,t2,…,tl},然后将SIS实例ARt的每个子块Ai*分别作为Rt中每个成员的公钥,即Ati=Ai*,对[qE]中除Rt 之外的其他成员(qE-l 个),C 运行算法GenTrap为它们生成公钥及相应的私钥Ti∈Z(m-w)×w,然后将〈i,Ai,Ti〉存储在列表 K 中,记R={1,2,…,qE},是这qE 个成员组成的环.C将环R的公钥集合〈A1‖A2‖…AqE〉发送给A.2) 询问阶段:C分别回答A的Hash询问、私钥询问及签名询问如下:其中Ri 表示环 R 的含有l个成员的任一子环,Mj为任一消息.(i) 对H(Ri,Mj)的Hash询问:C返回一个随机值eij←Zlm,服从高斯分布 DZlm,r,返回yij←ARteij mod q 给A,然后将(Ri,Mj,eij,yij) 存储在列表中 H.(ii) 对k私钥询问:如果k∉Rt,C在列表 K 中寻找〈k,Ak,Tk〉,然后将Tk返回给A.否则中止.(iii)询问环Ri中的成员i1对消息Mj的签名〈i1,Ri,Mj〉:可以假设H(Ri,Mj)已经被A询问,如果Ri=Rt,C 查找列表H(Ri,Mj,eij,yij),将eij返回给A.若Ri≠Rt,分两种情况:情况1:i1∈Ri-Rt,此时〈i1,Ai1,Ti1〉包含在列表K中,那么C 运行DelTrap算法获得ARi的陷门TRi←DelTrap(ARi,Ai1,Ti1),检查H列表中的(Ri,Mj,eij,yij),计算挑战签名vij←Sample D(ARi,TRi,yij),并将vij返回给A.情况2:i1∈Ri∩Rt,C寻找一个i2∈Ri-Rt,使得〈i2,Ai2,Ti2〉包含在列表K中,运行DelTrap算法获得ARi 的陷门TRi←DelTrap(ARi,Ai2,Ti2),C 重新在列表H中获得(Ri,Mj,eij,yij),然后计算挑战签名vij←Sample D(ARi,TRi,yij) 并将vij返回给A.3) 挑战阶段,A输出一个伪造〈i*,R*,M*,σ*〉,如果R*≠Rt,C失败,否则C 寻找列表H 中的〈R*,M*,e*,y*〉,然后输出v=σ*-e*,即为 SIS问题实例fARt 的解.分析:设敌手A输出一个合理的伪造的概率是ε,挑战者C成功解决SIS问题实例主要取决于私钥询问阶段和挑战阶段.(i)在私钥询问阶段,R中有l个成员的私钥是未知的,被询问到的概率为1/qE,因此询问成功即 i∉Rt,C 询问成功的概率是1-1/qE.(ii)在挑战阶段,R*=Rt,的概率为其中为组合数.因此,挑战者C成功解决SIS问题的概率至少为4 结论本文中提出的新的环签名方案在随机谕言模型下是可以满足全密钥暴露下的匿名性和内部攻击下的不可伪造性.而且使用一种强陷门生成算法,保证了新的签名方案简单、高效且容易实施.[1] RIVEST R,SHAMIR A,T AUMAN Y.How to leak a sercret[C]∥Proceedings of the ASIACRYPT 2001.Berlin:Springer-Verlag,2001:552-565.[2] ZENG S,JIANG S,QIN Z.An efficient conditionally anonymous ring signature in the random oracle model[J].Theoretical Computer Science,2012,461:106-114.[3] SHIM K A.An efficient ring signature scheme from pai-rings[J].Information Sciences,2015,300:63-69.[4] BENDER A,KATZ J,MORSELLI R.Ring signatures:stronger definitions,and construction without random oracles[J].Journal of Cryptology,2009,22(1):114-138.[5] AJTAI M.Generating hard instances of lattice problems (extended abstract)[C]∥STOC.Philadelphia:ACM,1996:99-108[6] SHOR P W.Polynomial-time algorithms from prime factorization and discrete logarithms on a quantum computer[J].SIAM Journal onComputing,1997,26(5):1484-1509.[7] DWORK C.A public-key cryptosystem with worst-case and/average-case equivalence[C]∥Proceeding of Twenty-ninth ACM Symposium on Theory of Computing.[S.l.]:ACM,1997:284-293.[8] MICCIANCIO D,ROSEN O.Worst-case to average-case reductions based on Gaussian measures[J].SIAM Journal on Computing,2007,37:267-302.[9] ALWEN J,PEIKERT C.Generating shorter bases for hard random lattices[J].Theory of Computing Systems,2011,48 (3):535-553.[10] CASH D,HOFHEINZ D,KILTZ D,et al.Bonsai trees,or how to delegate a lattices basis[J].Eurocrypt,2010,6110:523-552.[11] WANG J,SUN B.Ring signature schemes from lattice basis delegation[J].Lecture Notes in Computer Science,2011,7043:15-28. [12] NOH G,CHUNJ Y,JEONG I R.Strongly unforgeable ring signature scheme from lattices in the standard model[J].Journal of Applied Mathematics,2014(2014):1-12.[13] GENTRY C,PEIKERT C,VAIKUNTANATHAN V.Trapdoors for hard lattices and new cryptographic constructions[C]∥Proceedings of the 40th Annual ACM Symposium on the Theory ofcomputing(STOC′08).[S.l.]:ACM,2008:197-206.[14] MELCHOR C A,BETTAIEB S,BOYEN X,et al.Adapting Lyubashevsky′s signature schemes to ring signature setting[J].Progress in Cryptology,2013,7918:1-25.[15] MICCIANCIO D,PEIKERT C.Trapdoors forlattices:simpler,tighter,faster,smaller[J].Lecture Notes in Computer Science,2012,7237:700-718.。
一个前向安全无证书代理签名方案的安全性分析
全 性 。证 明 了该 方案 对于公钥 替换 攻击是 不安 全的 , 即敌 手通 过替换 原始 签名者 和代理 签名者 的公 钥 可 以伪造
该代 理签 名者 对任 意 消息 的代 理签 名 , 出 了伪造 攻击 方 法。指 出该 方 案 不具备 前 向安全 性 的原 因, 给 即该 签名
方 案的代理 密钥 更新算 法没有 利 用时段 标 志 , 代理 签名没 有明确 包含 时段信 息 。 关键 词 :无证 书签名 ;代理 签名 ;前 向安 全 ; 钥替换 攻 击 ;双线性 对 公 中图分 类号 :T 3 9 P0 文献标 志码 :A 文章编 号 :1 0 — 6 5 2 1 )6 2 9 — 2 0 1 3 9 ( 0 1 0 — 1 10
di1 .9 9 ji n 1 0 — 6 5 2 1 . 6 0 2 o:0 3 6 /.s .0 1 3 9 . 0 10 .5 s
S c rt n l ss o o wa d s c r e t c t l s r x i n t r c e e u iy a a y i ff r r e u e c ri a ee s p o y sg a u e s h me i f
v 等 人 首 先 给 出 。 代 理 签 名 的应 用 非 常广 泛 。 a
数字签名 的安全问题核心是签名密钥 的安全 。如果签名密 钥泄露 , 那么 以前利用该密 钥的签名都将变为无 效签名。为了 减轻密钥泄露造成 的损失 , n e o ]首次提 出了前 向安全 的 A dr n| s 概念 。B lr ea l e等人 第一次给出了前 向安全数字签名的正式定 义, 并基于 Fa 等人 的签名方 案给出了两个前 向安全签 名方 i t 案。前向安全签名的基本思想是将签名私钥 的有效期 分为若 干 个时段 , 并通过密钥更新 算法不 断更新 , 而公钥则 一直 保持不