
注册表键值大全
注册表键值大全使系统没有“运行”选项HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoRu n让操作系统无“关闭系统”选项HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoCl ose让操作系统无“注销”选项HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoLo gOff让操作系统无逻辑驱动器CHKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoDr ives让操作系统无法切换至传统DOS的实模式下HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\WinOldApp\N oRealMode让系统登录时显示一个登录窗口,以下是写入启动弹出对话框标题HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Winlogon\Legal Noti ceCaption写入启动弹出对话框内容HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Winlogon\Legal Noti ceText二、对IE 相关注册表项值项的修改设置浏览器默认主页HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\Start PageHKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\First Home Page修改启动中的输入法启动项HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run\internat.exe设置注册不可更改HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\System\Disabl eRegistryTools向IE右键写入菜单HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\MenuExt\修改浏览器的标题栏HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\Main\Window TitleHKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\Window Title删除IE的分级审查删除Ratings里的内容,重新启动即可.HKEY_LOCAL_MACHINE\oftware\Microsoft\Windows\CurrentVersion\Policies\Ratings使打开IE时候,窗口最大化在HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\ 下在右边的窗口中删除Window_Placement,并且在HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Desktop\Old WorkAreas 下在右边的窗口中删除OldWorkAreaRects 。
禁止使用“重置WEB设置”在HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel下在右边的窗口中新建一个DWORD值“Connection Settings”,并设值为“1”。
禁止更改IE的连接设置在HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel下在右边的窗口中新建一个DWORD值“Connection Settings”,并设值为“1”。
禁止更改IE的语言设置在HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel下在右边的窗口中新建一个DWORD值“Languages”,并设值为“1”。
禁止更改IE的辅助功能设置在HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel下在右边的窗口中新建一个DWORD值“Accessibility”,并设值为“1”。
禁止IE显示“工具”中“INTERNET选项”在HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下在右边的窗口中新建一个二进制值“NoFolderOptions”,并设值为“01 00 00 00”。
禁止使用鼠标右键在HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下在右边的窗口中新建一个二进制值“NoViewContextMenu”,并设值为“01 00 00 00”。
修改后需重新启动WINDOWS,启动后,你将不能在桌面,驱动器,文件夹等地方使用鼠标右键禁止磁盘空间不足时的警告我们在安装软件的过程中,往往不能预料软件需要使用多大的磁盘空间,当空间不够的时候,就会弹出一个空间不足的警告框,使用以下方法就是避免出现这个对话框逐渐展开到HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\FileSystem 下在右边的窗口中新建一个二进制值“DisableLowDiskSpaceBroadcast”,并设值为“FF FF FF FF”,如果想恢复出现这个警告框,只需删除此键。
禁止显示"远程管理"在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\System下在右边的窗口中新建一个DWORD值“NoAdminPage”,并设值为“1”。
禁止显示“注销”菜单在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下在右边的窗口中新建一个二进制值“NoLogOff”,并设值为“01 00 00 00”。
禁止显示“开始”菜单中“收藏夹”菜单在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下在右边的窗口中新建一个值“NoFavoritesMenu”,并设值为“1”。
禁止使用inf文件在HKEY_LOCAL_MACHINE\Software\CLASSES\.inf下在右边的窗口中更改“默认”值为“txtfile”禁止使用reg文件在HKEY_LOCAL_MACHINE\Software\CLASSES\.reg下在右边的窗口中更改“默认”值为“txtfile”禁用"打印机"中的"删除打印机"在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer 下,在右边的窗口中新建DWORD值“NoDeletePrinter”,并设其值为“1”。
禁用"打印机"中的"添加打印机"在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer 下,在右边的窗口中新建DWORD值“NoAddPrinter”,并设其值为“1”。
禁用“网络”控制面板在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Network\System 下,在右边的窗口中新建DWORD值“NoNetSetup”,并设其值为“1”。
禁用“用户”控制面板在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\System 下,在右边的窗口中新建DWORD值“NoProfilePage”,并设其值为“1”。
禁用“密码”控制面板在HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\System 下,在右边的窗口中新建DWORD值“NoSecCPL”,并设其值为“1”。
禁止修改开始菜单在HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下在右边的窗口中创建一个DOWRD值:"NoChangeStartMenu",并将其值设为“1”。
禁止修改“控制面版”在HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下在右边的窗口中新建一个二进制"NoSetFolders",并将其值设为"01 00 00 00"。
禁止快速启动在HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Shutdown下在右边的窗口中修改一个字符串值:“FastReboot”,并将其值设为“0”。
Windows系统常见自启动程序注册表键值
Windows系统常见自启动程序注册表键值一、直接加载的位置1、Load注册键介绍该注册键的资料不多,实际上它也能够自动启动程序,位置:HKEY_CURRENT_USER\Software\Microsoft\WindowsNT\Current Version\Windows建一个字符串名为load键值,为自启动程序的路径但是要注意短文件名规则,如c:\programfiles应为c:\progra~1,这种方式用优化大师看不到。
据说建立run=键值也是可行的,需要注意没有测试过。
2、Winlogon\Userinit注册键存放位置:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT \CurrentVersion\WinlogonHKEY_CURRENT_USER\SOFTWARE\Microsoft\WindowsNT\Curre ntVersion\Winlogon 找到“Userinit”这个键值,这个键值默认为c:\WINNT\system32\userinit.exe,后面加路径,再加逗号也可以。
这里也能够使系统启动时自动初始化程序。
通常该注册键下面有一个userinit.exe,但这个键允许指定用逗号分隔的多个程序,例如“userinit.exe,OSA.exe”(不含引号)。
注意下面的Notify、Shell键值也会有自启动的程序,而且其键值可以用逗号分隔,从而实现登录的时候启动多个程序。
3、Explorer\Run注册键和load、Userinit不同,Run键在HKEY_CURRENT_USER和HKEY_LOCAL_MACHINE 下都有,具体位置是:HKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\Policies\Explorer\ Run;HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\Curren tVersion\Policies\Explorer\Run。
注册表常用各键说明
当我们单击C,D盘,然后点击鼠标右键,会弹出菜单要把 Browse wth ACDSee 去掉,打开HKEY_CLASSES_ROOT\Drive\shell我们可看到有主键 Browse with ACDSee,把该主键删除,即可把菜单中的 Browse with ACDSee 去掉。
在gif类型的文件名上点击鼠标右键弹出的菜单在HKEY_CLASSES_ROOT\GIFFILE\SHELL中,可按上述方法修改。
在cda类型的文件名上点击鼠标右键弹出的菜单在HKEY_CLASSES_ROOT\CDAFILE\SHELL中,可按上述方法修改。
要找某种类型的菜单中,可在HKEY_CALSSES_ROOT\???FILE\SHELL, ???代表所要找的文件类型。
改变光标闪动速度在HKEY_CURRENT_USER\Control Panel\desktop下在右边的窗口中寻找一个字符串值:“CursorBlinkRate”,输入的数字就是闪烁的速度,如果改成 -1 光标就不闪烁了。
为文件夹的右键菜单添加运行DOS的命令在HKEY_CLASSES_ROOT\Directory\shell下创建一个主键“CommandPrompt”,在右边窗口中把“默认”的值改为:“Command”(或你喜欢的字符,此字符将显示在右键菜单中)并在此主键下创建一个主键“command”,在右边窗口中把“默认”的值改为“ /k cd "%1"。
增加“关闭系统”的选项在HKEY_LOCAL_MACHINE\SOFTWARE\CLASSES\DIRECTORY\SHELL下新建主键"快速关闭电脑",在右边的窗口中"默认"为"快速关闭电脑"。
在HKEY_LOCAL_MACHINE\SOFTWARE\CLASSES\DIRECTORY\SHELL\快速关闭电脑下,新建主键"COMMAND",在右边的窗口中修改“默认”为"C:\WINDOWS\RUNDLL.EXE USER.EXE,EXITWINDOWS"。
注册表各键值的简单介绍
正文:HKEY_LOCAL_MACHINEHKEY_LOCAL_MACHINE是一个显示控制系统和软件的处理键。
HKLM键保存着计算机的系统信息。
它包括网络和硬件上所有的软件设置。
(比如文件的位置,注册和未注册的状态,版本号等等)这些设置和用户无关,因为这些设置是针对使用这个系统的所有用户的。
HKEY_LOCAL_MACHINEAppEvents为了以后在客户机上运行客户机/服务器这样的应用程序,在Win95/98中AppEvents键是空的。
应用程序实际上都驻留网络服务器上,这些键会保存部分指针。
HKEY_LOCAL_MACHINEConfig这个键保存着你计算机上所有不同的硬件设置(这些从控制面板的系统属性中硬件配置文件中可以创建)。
这些配置在启动时通常被复制到HKCC。
每个配置会被用一个键(比如0001或者0002等等)来保存,每个都是一个独立的配置。
如果你只有一个单一的配置,那就只会有0001这个键HKEY_LOCAL_MACHINEConfig01Display这个键表示显示的设置,如荧屏字体,窗体大小,窗体位置和分辨率等一个小技巧:当设置了计算机不支持的大分辨率导致Windows不能启动时(黑屏),可以修改分辨率来解决。
进入安全模式,运行regedit.exe,在这个键的Resolution键值中把数据值修改为640,480或者800,600这样的低分辨率,然后重新启动计算机即可。
HKEY_LOCAL_MACHINEConfig01System这个键保存着系统里打印机的信息HKEY_LOCAL_MACHINEConfig01SystemCurrentControlSetControlPrintPrinters 在这个键下面,有一个键是为系统上每一个打印机设置的,通过控制面板添加和删除打印机会调整这个列表HKEY_LOCAL_MACHINEEnumEnum键包含启动时发现的硬件设备和那些既插即用卡的信息。
注册表常用键值及其意思

注册表常用键值及其意思[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel] ;〖Internet Explorer选项类〗"HomePage"=dword:00000001 ;禁止更改主页设置〖0=可修改〗"Cache"=dword:00000001 ;禁止更改Internet临时文件设置〖0=可修改〗"History"=dword:00000001 ;禁止更改历史记录设置〖0=可修改〗"Colors"=dword:00000001 ;禁止修改【文字】和【背景】的颜色〖0=可修改〗"Links"=dword:00000001 ;禁止修改【链接】颜色设置〖0=可修改〗"Languages"=dword:00000001 ;禁止修改【语言】设置〖0=可修改〗"Accessibility"=dword:00000001 ;禁止修改【辅助功能】颜色设置〖0=可修改〗"Rating"=dword:00000001 ;禁止修改分级设置〖0=可修改〗"Certificates"=dword:00000001 ;禁止更改证书设置〖0=可修改〗"FormSuggestPasswords"=dword:00000001 ;禁止使用保存密码〖0=可修改〗"Profiles"=dword:00000001 ;禁用更改配置文件〖0=可修改〗"ConnwizAdminLock"=dword:00000001 ;禁用Internet连接向导〖0=可修改〗"ConnectionSettings"=dword:00000001 ;禁止更改连接设置〖0=可修改〗"Proxy"=dword:00000001 ;禁止修改代理服务器设置〖0=可修改〗"Messaging"=dword:00000001 ;禁止修改关联程序(邮件、新闻组、呼叫)〖0=可修改〗"CalendarContact"=dword:00000001 ;禁止修改关联程序(日历、联系人列表)〖0=可修改〗"Check_If_Default"=dword:00000001 ;禁止修改默认浏览器〖0=可修改〗"Advanced"=dword:00000001 ;禁止修改高级选项卡〖0=可修改〗"ResetWebSettings"=dword:00000001 ;限制还原为默认值〖0=可修改〗;〖屏蔽Internet Explorer选项卡类〗"GeneralTab"=dword:00000001 ;屏蔽【常规】选项卡〖0=显示〗"SecurityTab"=dword:00000001 ;屏蔽【安全】选项卡〖0=显示〗"ContentTab"=dword:00000001 ;屏蔽【内容】选项卡〖0=显示〗"ConnectionsTab"=dword:00000001 ;屏蔽【连接】选项卡〖0=显示〗"ProgramsTab"=dword:00000001 ;屏蔽【程序】选项卡〖0=显示〗"AdvancedTab"=dword:00000001 ;屏蔽【高级】选项卡〖0=显示〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Restrictions] ;〖Internet Explorer菜单类〗"NoFavorites"=dword:00000001 ;屏蔽【收藏】菜单〖0=显示〗"NoBrowserContextMenu"=dword:00000001 ;屏蔽【鼠标右键】〖0=显示〗"NoFileNew"=dword:00000001 ;禁用【新建】菜单项〖1=禁止〗"NoFileOpen"=dword:00000001 ;屏蔽【打开】命令〖1=禁止〗"NoBrowserSaveAs"=dword:00000001 ;屏蔽【另存为】命令〖1=禁止〗"NoBrowserSaveWebComplete"=dword:00000001 ;屏蔽【另存为Web页】命令〖0=可以保存全部类型〗"NoBrowserColse"=dword:00000001 ;限制【关闭】IE窗口〖1=限制〗"NoTheaterMode"=dword:00000001 ;限制【全屏幕】显示〖1=限制〗"NoViewSource"=dword:00000001 ;限制查看【源文件】〖1=限制〗"NoBrowserOptions"=dword:00000001 ;限制使用【Internet选项】命令〖1=限制〗"NoHelpItemTipOfTheDay"=dword:00000001 ;屏蔽【每日提示】〖1=屏蔽〗"NoHelpItemNetscapeHelp"=dword:00000001 ;屏蔽【Netscape用户】命令〖1=屏蔽〗"NoHelpItemTutorial"=dword:00000001 ;屏蔽【教程】命令〖1=屏蔽〗"NoHelpItemSendFeedback"=dword:00000001 ;屏蔽【发送反馈意见】命令〖1=屏蔽〗"NoOpenInNewWnd"=dword:00000001 ;屏蔽【新窗口中打开】命令〖1=屏蔽〗"NoSelectDownloadDir"=dword:00000001 ;限制【目标另存为】命令〖1=限制〗"NoFindFiles"=dword:00000001 ;屏蔽【F3】搜索命令〖1=屏蔽〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Infodelivery\Restrictions];〖脱机Web网页〗"NoAddingChannels"=dword:00000001 ;禁用【添加频道】〖1=屏蔽〗"NoRemovingChannels"=dword:00000001 ;禁用【删除频道】〖1=屏蔽〗"NoScheduledUpdates"=dword:00000001 ;禁用【所有已计划的脱机页】〖1=屏蔽〗"NoAddingsSubscriptions"=dword:00000001 ;禁用【添加脱机页计划】〖1=禁用〗"NoRemovingSubscriptions"=dword:00000001 ;禁用【删除脱机页计划】〖1=屏蔽〗"NoChannelLogging"=dword:00000001 ;禁用【脱机页记数】〖1=屏蔽〗"NoChannelUI"=dword:00000001 ;完全禁用【频道用户界面】〖1=屏蔽〗;〖制定预定限制标准〗"MaxSubscriptionSize"="" ;网站预定的最大容量KB上限"MaxSubscriptionCount"="" ;脱机页数目上限"MinUpdateInterval"="" ;计划更新间隔的最少分数"UpdateExcludeBegin"="" ;禁用计划更新的开始时间"UpdateExcludeEnd"="" ;禁用计划更新的结束时间[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\TcpIp\Parameters] "ArpRetryCount"=dword:00000000 ;设置传送ASP次数1-3"DefaultTTL"=dword:00000000 ;设置TTL(Time to Live)时间1-255"DisalbeDHCPMediaSense"=dword:00000000 ;取得DHCP协议〖0=关闭〗"IPEnableRouter"=dword:00000000 ;允许IP路由(将包传送到整个网络)〖0=允许〗"DatabasePath"="" ;存储标准Internet数据库路径"ForwardBufferMemory"=dword:00000000 ;定义转发缓冲区大小1480的整数倍"EnableBcastArpReply"=dword:00000000 ;对不是单播的ARP请求作出回应〖1=响应〗"UseDomainNameDevolution"=dword:00000000 ;使用DNS名称解释〖1=使用〗"DefaultRegistrationTTL"=dword:00000000 ;指定TTL时间0X0-0XFFFFFFFF"DisableReplaceAddressesInConflicts"=dword:00000000;是否覆盖现存的资源记录〖0=DNS使用本身IP地址〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RasMan\Parameters] "ProhibitIpSec"=dword:00000000 ;使用RAS的L2TP功能〖1=关闭〗"DisableSavePassWord"=dword:00000000 ;不缓存登录密码〖1=强迫输入密码〗"Logging"=dword:00000000 ;记录连接端口〖1=记录〗"AuthenticateTime"=dword:00000000 ;等待确认时间(秒)"AutoDisconnect"=dword:00000000 ;自动断线时间(0X1-0XFFFFFFFF)"TimeoutBase"=dword:00000000 ;增加NetBios网关对RAS的等待时间(秒)"NetBiosRouting"=dword:00000000 ;RAS NetBIOS广播方式0不前导1客户到广域网2与1反3双向[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RasMan\ParametersNetBiosGateway]"EnableBroadcast"=dword:00000000 ;使用RAS数据广播〖1=广播〗"MaxBcastDgBuffered"=dword:00000000 ;指定RAS的最大广播值(RAS客户端)"MaxDgBufferedGroupName"=dword:00000000 ;指定RAS的最大广播值(工作组) "SettingMeaningRemark"=dword:00000000 ;控制RAS连接的使用等级[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\WINS\Parameters] "BrustHanding"=dword:00000000 ;启用客户端请求丢失时仍回传成功响应〖0=启用〗"DbFileNm"="" ;WINS数据库路径"DoBackupOnTerm"=dword:00000000 ;停用WINS服务时自动备份数据库〖1=自动备份〗"InitTimePause"=dword:00000000 ;WINS服务启动在暂停状态(确保重写前不会有新的登记)"LogDetailedEvents"=dword:00000000 ;WINS服务的记录等级0=记录错误1=所有事件"LoggingOn"=dword:00000000 ;把WINS记录的改变写入到记录文件中〖1=记录〗"LogFilePath"="" ;记录文件的路径"NoOfWordThreads"=dword:00000000 ;控制WINS服务的线程数目1-40[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccessParamete rs]"NetBiosGatewayEnable"=dword:00000000 ;限制看到整个网络〖0=限制〗"CallbackTime"=dword:00000000 ;RAS回电等待时间(单位为秒)"AuthenticateRetries"=dword:00000000 ;RAS允许最大连接重试次数"EnabledAudit"=dword:00000000 ;对RAS进行检查〖1=检查〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccessParamete rs\NetBiosGateway]"McastFwdWhenSessionTraffic"=dword:00000000 ;增加RAS的网络流量〖1=增加流量〗"EnableNetBiosSessionsAuditing"=dword:00000000;记录NetBios流量〖1=记录〗"RemoteListen"=dword:00000000 ;加强对本地网络的使用权限〖1=较大权限〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccessParamete rs\IP]"WINSNameServer"="" ;修改RAS WINS服务器名称(服务器IP或名称)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\DHCPServer]"Activity[HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\PoliciesExplorer] "ForceActiveDesktopOn"=dword:00000001 ;强制使用【活动桌面】"NoActiveDesktop"=dword:00000001 ;禁用Active Desktop"NoActiveDesktopChanges"=dword:00000001 ;禁止修改Active Desktop"ClassicShell"=dword:00000001 ;使用传统外壳"NoComponents"=dword:00000001 ;禁用【活动桌面】所有功能"NoInternetIcon"=dword:00000001 ;隐藏桌面【IE图标】"NoNetHood"=dword:00000001 ;隐藏【网上邻居】"NoComputersNearMe"=dword:1 ;隐藏【网上邻居】里的【邻近的计算机】"NoRecentDocsNetHood"=dword:00000001 ;不将文件记录到网上邻居窗口(2000) "NoDesktop"=dword:00000001 ;禁用显示属性(隐藏桌面上所有图标)!"NoCommonGroups"=dword:00000001 ;隐藏菜单中的共享程序"NoFavoritesMenu"=dword:00000001 ;取消〖收藏夹〗项"NoRun"=dword:00000001 ;取消〖运行〗项"NoFind"=dword:00000001 ;取消〖查找〗项"NoSetActiveDesktop"=dword:00000001 ;关闭Setting中Active Desktop项"NoChangeStartMenu"=dword:00000001 ;禁止拖放更改开始菜单中项"NoFolderOptions"=dword:00000001 ;关闭Setting中文件夹选项"NoSMHelp"=dword:00000001 ;取消〖帮助〗项"NoSMMyDocs"=dword:00000001 ;取消〖文档〗项"NoRecentDocsMenu"=dword:00000001 ;取消〖文档〗项"NoRecentDocsHistory"=dword:00000001 ;不在文档项中记录信息"MaxRecentDocs"=dword:00000001 ;0X0到0XFFFFFFFF--文档中记录数目"ClearRecentDocsOnExit"=dword:00000001 ;退出时清除〖文档〗内容"StartMenuLogoff"=dword:00000001 ;取消〖注销〗项(不影响安全模式)"NoLogoff"=dword:00000001 ;取消〖注销〗项"ForceStartMenuLogoff"=dword:00000001 ;强制显示〖注销〗项"NoClose"=dword:00000001 ;取消〖关机〗项"NoSetFolders"=dword:00000001 ;屏蔽开始菜单->设置中控制面板和打印机"NoFolderOptions"=dword:00000001 ;屏蔽文件夹选项命令"NoSetTaskbar"=dword:00000001 ;禁止修改T askbar和Start菜单的设置"NoTrayContextMenu"=dword:00000001 ;禁止任务栏属性菜单"Nostarbanner"=dword:00000001 ;关闭〖点击这里开始〗"NoStartMenuSubFolder"=dword:00000001 ;隐藏Program文件夹(Win2000中隐藏用户文件)"ClassicShell"=dword:00000001 ;激活Classic Shell双击式桌面=1"NoFileMenu"=dword:00000001 ;在Shell文件夹中关闭File菜单/取消"资源管理器" 中运行"NoViewContextMenu"=dword:000000001 ;禁在桌面用上右键"EnforceShellExtensionSecurity"=dword:000000001;只激活认可Shell扩展"LinkResolveIgnoreLinkInfo"=dword:000000001 ;在浏览期间不跟踪Shell快捷键"NoDrives"=hex:000000000 ;隐藏磁盘"NoDrives"=dword:000000000 ;隐藏磁盘该项值从最低位(第0 位)到第25位,共26个字位,分别代表驱动器A-Z,如果第0位为1,表示不显示A,第3位为1,D。
注册表键值和作用详解
注册表键值和作用详解《增加CD/DVD-ROM缓存》(WIN9X)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\FileSystem\CDFS]"CacheSize"=hex:6b,02,00,00(默认)"Prefetch"=hex:e4,00,00,00(默认)《优化文件系统》(WIN9X)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\FileSystem]"ConfigFileAllocSize"=dword:000001f4《提高软盘驱动器的读写速度(使之具备后台存储管理功能)》(WIN9X)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Class\fdc\0000]"ForeFifo"=dword:00000000《删除系统无用的动态链接库(DLL文件)》[HEKY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\SharedDLL][注]每个DLL文件的键值说明此DLL被几个应用程序共享,若为"01 00 00 00"则此DLL文件被一个应用程序共享。
若为 "00 00 00 00"则该DLL文件对系统不起作用,说明它是一个^^文件,删除该键值,并且删除硬盘中的这个DLL文件。
《查看系统中的16位和32位DLL文件》[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager\Known16DLLs](16位)(WIN9X)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager\KnownDLLs](32位)《Windows自动刷新/手动刷新》[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Update]"UpdateMode"=hex:00,00,00,00(自动刷新)/01,00,00,00(手动刷新)]《在系统属性里显示更多的CPU信息》(WIN9X)[HKEY_LOCAL_MACHINE\Hardware\Description\System\CentralProcessor\0] "VendorIdentifier"="Genuine Intel"(注意空格)《解决一些英文软件在中文版Windows下乱码问题》[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\fontassoc\Associated CharSet]"GB2312(86)"="no"(WIN9X)"SYMBOL(02)"="no"(WIN2000)《解决删除虚拟光驱后原光驱无法使用的问题》[HKEY_LOCAL_MACHINE\Enum\SCSI](WIN9X)[操作]删除所有子键,重启系统将自动寻找物理光驱,并重新在上述子键中加入物理光驱信息。
IE各项注册表键值说明
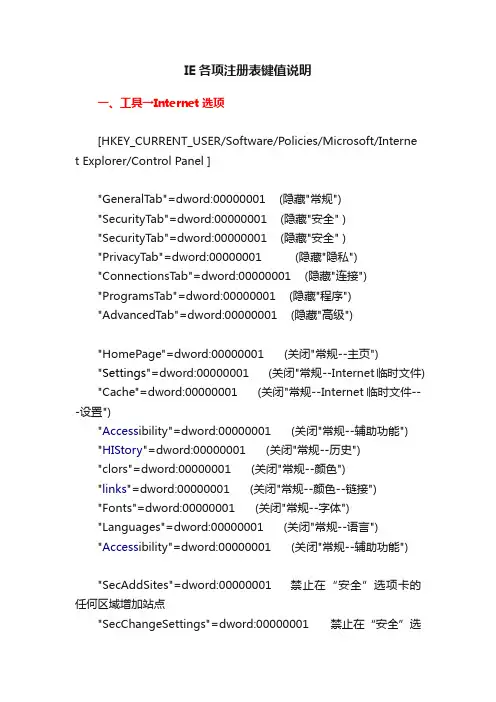
IE各项注册表键值说明一、工具→Internet选项[HKEY_CURRENT_USER/Software/Policies/Microsoft/Interne t Explorer/Control Panel ]"GeneralTab"=dword:00000001 (隐藏"常规")"SecurityTab"=dword:00000001 (隐藏"安全" )"SecurityTab"=dword:00000001 (隐藏"安全" )"PrivacyTab"=dword:00000001 (隐藏"隐私")"ConnectionsTab"=dword:00000001 (隐藏"连接")"ProgramsTab"=dword:00000001 (隐藏"程序")"AdvancedTab"=dword:00000001 (隐藏"高级")"HomePage"=dword:00000001 (关闭"常规--主页")"Settings"=dword:00000001 (关闭"常规--Internet临时文件) "Cache"=dword:00000001 (关闭"常规--Internet临时文件---设置")"Access ibility"=dword:00000001 (关闭"常规--辅助功能")"HIStory"=dword:00000001 (关闭"常规--历史")"clors"=dword:00000001 (关闭"常规--颜色")"links"=dword:00000001 (关闭"常规--颜色--链接")"Fonts"=dword:00000001 (关闭"常规--字体")"Languages"=dword:00000001 (关闭"常规--语言")"Access ibility"=dword:00000001 (关闭"常规--辅助功能")"SecAddSites"=dword:00000001 禁止在“安全”选项卡的任何区域增加站点"SecChangeSettings"=dword:00000001 禁止在“安全”选项卡中修改安全级别;Ratings 关闭“内容”选项卡中的“分级审查”设置Certificates 关闭“内容”选项卡中的“证书”设置CertifPers 关闭“内容”选项卡中的“个人证书”设置;Connection Settings 连接Proxy 代理Messaging 程序--电子邮件、新闻组、Internet呼叫Certificates 证书+发行商CertifPers 证书CertifSite 证书CertifPub 发行商AutoConfig 局域网自动配置SecChangeSettings 安全-自定义SecAddSites IE中安全--站点增加控制Profiles 内容--个人信息--配置文件FormSuggest 内容--个人信息--自动完成--表单FormSuggest Passwords 内容--个人信息--自动完成--表单上的用户名和密码Connwiz Admin Lock 连接--建立连接CalendarContact 程序--日历、联系人列表Advanced 高级Settings Internet 临时文件ResetWebSettings 程序--重置WEB设置Check_If_Default 检查IE是不是默认浏览器“文件”菜单[HKEY_LOCAL_USER/Software/Policies/Microsoft/Internet Explorer/Restrictions]"NoFileNew"=dword:00000001 禁用“新建”"NoFileOpen"=dword:00000001 禁用“打开”"NoBrowserSaveAs"=dword:00000001 禁用“另存为……”"NoBrowserClose"=dword:00000001 禁用关闭浏览器[HKEY_LOCAL_USER/Software/Policies/Microsoft/Internet Explorer/Infodelivery/Restrictions]"NoBrowserSaveWebComplete"=dword:00000001 禁用另存为“Web页,全部”“查看”菜单[HKEY_LOCAL_USER/Software/Policies/Microsoft/Internet Explorer/Restrictions]"NoTheaterMode"=dword:00000001 禁用“全屏”"NoViewSource"=dword:00000001 禁用“源文件”[HKEY_LOCAL_USER/Software/Microsoft/Windows/CurrentV ersion/Policies/Explorer]"NoBandCustomize"=dword:00000001 禁用自定义工具栏的按钮"NoT oolbarCustomize"=dword:00000001 禁用自定义工具栏“收藏”菜单[HKEY_LOCAL_USER/Software/Policies/Microsoft/Internet Explorer/Restrictions]"NoFavorites"=dword:00000001 禁用“收藏”菜单[HKEY_LOCAL_USER/Software/Policies/Microsoft/Internet Explorer/Infodelivery/Restrictions]"NoAddingChannels"=dword:00000001 禁用添加频道"NoAddingSubscriptions"=dword:00000001 禁用添加脱机页计划"NoChannelLogging"=dword:00000001 禁用脱机页记数"NoChannelUI"=dword:00000001 禁用频道界面"NoEditingScheduleGroups"=dword:00000001 禁用编辑和创建计划组"NoEditingSubscriptions"=dword:00000001 禁用编辑脱机页计划"NoRemovingChannels"=dword:00000001 禁用删除频道"NoRemovingSubscriptions"=dword:00000001 禁用删除脱机页计划"NoScheduledUpdates"=dword:00000001 禁用所有已计划的脱机页"NoSubscriptionContent"=dword:00000001 禁用下载站点预定内容“工具”菜单[HKEY_LOCAL_USER/Software/Policies/Microsoft/Internet Explorer/Restrictions]"NoBrowserOptions"=dword:00000001 禁用“Internet选项”“帮助”菜单[HKEY_LOCAL_USER/Software/Policies/Microsoft/Internet Explorer/Restrictions]"NoHelpItemNetscapeHelp"=dword:00000001 禁用“Netscape用户”菜单"NoHelpItemTipOfTheDay"=dword:00000001 禁用“每日提示”"NoHelpItemTutorial"=dword:00000001 禁用“教程”"NoHelpItemSendFeedback"=dword:00000001 禁用“发送反馈意见”二、右键菜单1、部份右键菜单[HKEY_CURRENT_USER/Software/Microsoft/Internet Explorer/MenuExt]下面分支以后面安装程序或新建........,创建出来IE的右键菜单。
windows安全必须关注的注册表键值
windows安全必须关注的注册表键值1、Run HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVer sion\RunHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\RunHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\Policies\Explorer\RunHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\Policies\Explorer\Run2、RunOnceHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\RunOnceHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\RunOnce3、RunServicesOnceHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\RunServicesOnceHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\RunServicesOnce4、RunServicesHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\RunServicesHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\RunServices5、RunOnceExHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\RunOnceExHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\RunOnceEx(该键是Windows XP/2003特有的自启动注册表项)6、UserInitHKEY_LOCAL_MACHINE\Software\Microsoft\WindowsNT\C urrentVersion\Winlogon\UserInit(合法值为:c:\windows\system32\userinit.exe)7、loadHKEY_CURRENT_USER\Software\Microsoft\WindowsNT\Cur rentVersion\Windows\load8、镜像劫持HKEY_LOCAL_MACHINE\Software\Microsoft\WindowsNT\C urrentVersion\Image File Execution Options9、禁止任务栏、文件夹选项、注册表等HKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\Policies\System\DisableTaskMgrHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\Policies\System\DisableRegedit10、禁止修改IE浏览器主页HKEY_CURRENT_USER\Software\policies\Microsoft\internet explorer\control panel\homepage值为1 表示禁止修改HKEY_CURRENT_USER\Software\policies\Microsoft\internet explorer\main\Startpage(以上适合win200 2003 xp)vista 、win7 设置如下:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\MAIN\Start Page11、隐藏磁盘分区HKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\Policies\Explorer\NoDrivers12、修改文件关联HKEY_CLASSES_ROOT\textfile\shell\open\commandHKEY_LOCAL_MACHINE\Software\CLASSES\textfile\shell\op en\command13、SPIHKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Service s\WinSock2\Parameters\Protocol_Catalog9\Catalog_Entries14、BHOHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\Explorer\Browser Helper Objects此键下是系统注册的所有BHO的CLSIDGUID(Global Unique Identifier) 也成为Class ID 简称CLSID15、CLSIDHKEY_CLASSES_ROOT\CLSID在此键下的ID 对应着系统里面的不同程序、组件16、IE默认前缀HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\URL\DefaultPrefix17、HKEY_CURRENT_USER\Software\policies\Microsoft\internet explorer\MenuExtIE网页右键菜单HKEY_LOCAL_MACHINE\Software\policies\Microsoft\intern et explorer\Extension registry key对应于IE工具栏上的按钮或者在IE的工具菜单中非默认安装的项目18、IE高级选项?HKEY_LOCAL_MACHINE\Software\policies\Microsoft\intern et explorer\AdvancedOptions对应于IE选项高级选项卡下面的项目19、IE扩展HKEY_LOCAL_MACHINE\Software\policies\Microsoft\intern et explorer\Plugins20、IE默认设置c:\windows\inf\iereset.inf(IE默认配置信息)21、IE可信区域HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\InternetSettings\ZoneMap\DomainsHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\InternetSettings\ZoneMap\DomainHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\InternetSettings\ZoneMap\RangesHKEY_CURRENT_USER\Software\Microsoft\Windows\Curren tVersion\InternetSettings\ZoneMap\RangesIE授权区域与识别码对应关系区域区域映射My Computer 0Intranet 1Trusted 2Internet 3Restricted 4====================================== =================================协议与授权区域的对应关系HTTP 3HTTPS 3FTP 3@vit 1shell 0====================================== ===================================对应的注册表键值:HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\InternetSettings\ZoneMap\ProtocolDefaults HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curr entVersion\InternetSettings\ZoneMap\ProtocolDefaults22、域名劫持HKEY_LOCAL_MACHINE\System\CurrentControlSet\services \tcpip\Parameters\Interfaces\{0F3EE3DD-D14D-4925-8671-87F4D7244B91}\NameServerHKEY_LOCAL_MACHINE\Software\Class\PROTOCOLS额外的协议和协议劫持,黑客通过将我们计算机使用的标准的协议驱动更改为劫持程序所提供的驱动来实现23、用户样式表劫持键值:HKEY_CURRENT_USER\Software\Microsoft\internet explorer\Style\User Stylesheets24、AppInit_DLLs注册表值自启动载入HKEY_LOCAL_MACHINE\Software\Microsoft\WindowsNT\CurrentVersion\Windows\AppInit_DLLsHKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\IniFileMapping\win.ini\Windows\AppInit_DL Lsuser32.dll能够被许多进程或是程序使用,也包括一些自启动进程,AppInit_DLLs注册表值包含了当user32.dll被载入时将会被载入的一连串动态链接库25、Winlogon NotifyHKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Winlogon\Notify26、自动载入ShellServiceObjectDelayLoadHKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\Cu rrentVersion\ShellServiceObjectDelayLoadShellServiceObjectDelayLoad键值下面的文件会被计算机外壳程序Explorer.exe自动载入ShellServiceObjectDelayLoad下面的键值指向的是CLSIDSharedTaskSchedulerHKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\Cu rrentVersion\Explorer\SharedTaskScheduler随windows启动而被载入服务服务时windows启动的时候自动载入的程序,这些服务程序无论是否有使用者登录到计算机都会被载入,而且常用于处理系统任务删除服务(1)命令行命令sc dete servername(2)注册表删除Windows Registry Editor Version 5.00[- ........] 保存为reg文件,导入注册表即可删除该项删除键值[..........]"键值名"=-导入即可(3)相关的服务删除工具27、IE收藏夹、IE浏览历史、cookiesHKEY_USERS\.DEFAULT\Software\Microsoft\Windows\Curre ntVersion\Explorer\User Shell Folders28、禁止C$、D$、ADMIN$一类的缺省共享HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Service s\lanmanserver\parameters,在右边的窗口中新建Dword值,名称设为AutoShareServer值设为0新建Dword值AutoShareWks 0(xp win7 vista)[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Servic es\lanmanserver\parameters]"AutoShareServer"=dword:00000000 "AutoShareWks"=dword:00000000 // AutoShareWks 对pro版本// AutoShareServer 对server版本// 0禁止管理共享admin$,c$,d$之类默认共享[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control \LSA] "restrictanonymous"=dword:00000001 //0x1 匿名用户无法列举本机用户列表//0x2 匿名用户无法连接本机IPC$共享(可能sql server不能够启动29、隐藏重要文件/目录可以修改注册表实现完全隐藏:“HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\Curr entVersion\Explorer\Advanced\Fol der\Hi-ddenSHOWALL”,鼠标右击“CheckedValue”,选择修改,把数值由1改为030、防止SYN洪水攻击HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Service s\Tcpip\Parameters 新建DWORD 值,名为SynAttackProtect,值为231、禁止响应ICMP路由通告报文HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\Interfacesinterface 新建DWORD值,名为PerformRouterDiscovery 值为032、防止ICMP重定向报文的攻击HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Service s\Tcpip\Parameters 将EnableICMPRedirects 值设为033、不支持IGMP协议HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesT cpipParameters 新建DWORD 值,名为IGMPLevel 值为034、终端服务的默认端口为3389,可考虑修改为别的端口。
电脑操作系统注册表知识大全
电脑操作系统注册表知识大全减小字体增大字体作者:佚名来源:本站整理发布时间:2008-12-01 09:54:17 注册表常用键值意义由于内容较多,查找有关键值,请用“Ctrl+F”[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel]〖Internet Explorer选项类〗"HomePage"=dword:00000001 ;禁止更改主页设置〖0=可修改〗"Cache"=dword:00000001 ;禁止更改Internet临时文件设置〖0=可修改〗"History"=dword:00000001 ;禁止更改历史记录设置〖0=可修改〗"Colors"=dword:00000001 ;禁止修改【文字】和【背景】的颜色〖0=可修改〗"Links"=dword:00000001 ;禁止修改【链接】颜色设置〖0=可修改〗"Languages"=dword:00000001 ;禁止修改【语言】设置〖0=可修改〗"Accessibility"=dword:00000001 ;禁止修改【辅助功能】颜色设置〖0=可修改〗"Rating"=dword:00000001 ;禁止修改分级设置〖0=可修改〗"Certificates"=dword:00000001 ;禁止更改证书设置〖0=可修改〗"FormSuggestPasswords"=dword:00000001 ;禁止使用保存密码〖0=可修改〗"Profiles"=dword:00000001 ;禁用更改配置文件〖0=可修改〗"ConnwizAdminLock"=dword:00000001 ;禁用Internet连接向导〖0=可修改〗"ConnectionSettings"=dword:00000001 ;禁止更改连接设置〖0=可修改〗"Proxy"=dword:00000001 ;禁止修改代理服务器设置〖0=可修改〗"Messaging"=dword:00000001 ;禁止修改关联程序(邮件、新闻组、呼叫)〖0=可修改〗"CalendarContact"=dword:00000001 ;禁止修改关联程序(日历、联系人列表)〖0=可修改〗"Check_If_Default"=dword:00000001 ;禁止修改默认浏览器〖0=可修改〗"Advanced"=dword:00000001 ;禁止修改高级选项卡〖0=可修改〗"ResetWebSettings"=dword:00000001 ;限制还原为默认值〖0=可修改〗〖屏蔽Internet Explorer选项卡类〗"GeneralTab"=dword:00000001 ;屏蔽【常规】选项卡〖0=显示〗"SecurityTab"=dword:00000001 ;屏蔽【安全】选项卡〖0=显示〗"ContentTab"=dword:00000001 ;屏蔽【内容】选项卡〖0=显示〗"ConnectionsTab"=dword:00000001 ;屏蔽【连接】选项卡〖0=显示〗"ProgramsTab"=dword:00000001 ;屏蔽【程序】选项卡〖0=显示〗"AdvancedTab"=dword:00000001 ;屏蔽【高级】选项卡〖0=显示〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Restrictions]〖Internet Explorer菜单类〗"NoFavorites"=dword:00000001 ;屏蔽【收藏】菜单〖0=显示〗"NoBrowserContextMenu"=dword:00000001 ;屏蔽【鼠标右键】〖0=显示〗"NoFileNew"=dword:00000001 ;禁用【新建】菜单项〖1=禁止〗"NoFileOpen"=dword:00000001 ;屏蔽【打开】命令〖1=禁止〗"NoBrowserSaveAs"=dword:00000001 ;屏蔽【另存为】命令〖1=禁止〗"NoBrowserSaveWebComplete"=dword:00000001 ;屏蔽【另存为Web页】命令〖0=可以保存全部类型〗"NoBrowserColse"=dword:00000001 ;限制【关闭】IE窗口〖1=限制〗"NoTheaterMode"=dword:00000001 ;限制【全屏幕】显示〖1=限制〗"NoViewSource"=dword:00000001 ;限制查看【源文件】〖1=限制〗"NoBrowserOptions"=dword:00000001 ;限制使用【Internet选项】命令〖1=限制〗"NoHelpItemTipOfTheDay"=dword:00000001 ;屏蔽【每日提示】〖1=屏蔽〗"NoHelpItemNetscapeHelp"=dword:00000001 ;屏蔽【Netscape用户】命令〖1=屏蔽〗"NoHelpItemTutorial"=dword:00000001 ;屏蔽【教程】命令〖1=屏蔽〗"NoHelpItemSendFeedback"=dword:00000001 ;屏蔽【发送反馈意见】命令〖1=屏蔽〗"NoOpenInNewWnd"=dword:00000001 ;屏蔽【新窗口中打开】命令〖1=屏蔽〗"NoSelectDownloadDir"=dword:00000001 ;限制【目标另存为】命令〖1=限制〗"NoFindFiles"=dword:00000001 ;屏蔽【F3】搜索命令〖1=屏蔽〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Infodelivery\Restricti ons]〖脱机Web网页〗"NoAddingChannels"=dword:00000001 ;禁用【添加频道】〖1=屏蔽〗"NoRemovingChannels"=dword:00000001 ;禁用【删除频道】〖1=屏蔽〗"NoScheduledUpdates"=dword:00000001 ;禁用【所有已计划的脱机页】〖1=屏蔽〗"NoAddingsSubscriptions"=dword:00000001 ;禁用【添加脱机页计划】〖1=禁用〗"NoRemovingSubscriptions"=dword:00000001 ;禁用【删除脱机页计划】〖1=屏蔽〗"NoChannelLogging"=dword:00000001 ;禁用【脱机页记数】〖1=屏蔽〗"NoChannelUI"=dword:00000001 ;完全禁用【频道用户界面】〖1=屏蔽〗〖制定预定限制标准〗"MaxSubscriptionSize"="" ;网站预定的最大容量KB上限"MaxSubscriptionCount"="" ;脱机页数目上限"MinUpdateInterval"="" ;计划更新间隔的最少分数"UpdateExcludeBegin"="" ;禁用计划更新的开始时间"UpdateExcludeEnd"="" ;禁用计划更新的结束时间[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\TcpIp\Parameters] "ArpRetryCount"=dword:00000000 ;设置传送ASP次数1-3"DefaultTTL"=dword:00000000 ;设置TTL(Time to Live)时间1-255 "DisalbeDHCPMediaSense"=dword:00000000 ;取得DHCP协议〖0=关闭〗"IPEnableRouter"=dword:00000000 ;允许IP路由(将包传送到整个网络)〖0=允许〗"DatabasePath"="" ;存储标准Internet数据库路径"ForwardBufferMemory"=dword:00000000 ;定义转发缓冲区大小1480的整数倍"EnableBcastArpReply"=dword:00000000 ;对不是单播的ARP请求作出回应〖1=响应〗"UseDomainNameDevolution"=dword:00000000 ;使用DNS名称解释〖1=使用〗"DefaultRegistrationTTL"=dword:00000000 ;指定TTL时间0X0-0XFFFFFFFF "DisableReplaceAddressesInConflicts"=dword:00000000;是否覆盖现存的资源记录〖0=DNS使用本身IP地址〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RasMan\Parameters] "ProhibitIpSec"=dword:00000000 ;使用RAS的L2TP功能〖1=关闭〗"DisableSavePassWord"=dword:00000000 ;不缓存登录密码〖1=强迫输入密码〗"Logging"=dword:00000000 ;记录连接端口〖1=记录〗"AuthenticateTime"=dword:00000000 ;等待确认时间(秒)"AutoDisconnect"=dword:00000000 ;自动断线时间(0X1-0XFFFFFFFF) "TimeoutBase"=dword:00000000 ;增加NetBios网关对RAS的等待时间(秒) "NetBiosRouting"=dword:00000000 ;RAS NetBIOS广播方式0不前导1客户到广域网2与1反3双向[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RasMan\Parameters\NetBios Gateway]"EnableBroadcast"=dword:00000000 ;使用RAS数据广播〖1=广播〗"MaxBcastDgBuffered"=dword:00000000 ;指定RAS的最大广播值(RAS客户端) "MaxDgBufferedGroupName"=dword:00000000 ;指定RAS的最大广播值(工作组) "SettingMeaningRemark"=dword:00000000 ;控制RAS连接的使用等级[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\WINS\Parameters] "BrustHanding"=dword:00000000 ;启用客户端请求丢失时仍回传成功响应〖0=启用〗"DbFileNm"="" ;WINS数据库路径"DoBackupOnTerm"=dword:00000000 ;停用WINS服务时自动备份数据库〖1=自动备份〗"InitTimePause"=dword:00000000 ;WINS服务启动在暂停状态(确保重写前不会有新的登记) "LogDetailedEvents"=dword:00000000 ;WINS服务的记录等级0=记录错误1=所有事件"LoggingOn"=dword:00000000 ;把WINS记录的改变写入到记录文件中〖1=记录〗"LogFilePath"="" ;记录文件的路径"NoOfWordThreads"=dword:00000000 ;控制WINS服务的线程数目1-40[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccess\Parameters] "NetBiosGatewayEnable"=dword:00000000 ;限制看到整个网络〖0=限制〗"CallbackTime"=dword:00000000 ;RAS回电等待时间(单位为秒) "AuthenticateRetries"=dword:00000000 ;RAS允许最大连接重试次数"EnabledAudit"=dword:00000000 ;对RAS进行检查〖1=检查〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccess\Parameters\N etBiosGateway]"McastFwdWhenSessionTraffic"=dword:00000000 ;增加RAS的网络流量〖1=增加流量〗"EnableNetBiosSessionsAuditing"=dword:00000000;记录NetBios流量〖1=记录〗"RemoteListen"=dword:00000000 ;加强对本地网络的使用权限〖1=较大权限〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccess\Parameters\I P]"WINSNameServer"="" ;修改RAS WINS服务器名称(服务器IP或名称)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\DHCPServer]"Activity[HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "ForceActiveDesktopOn"=dword:00000001 ;强制使用【活动桌面】"NoActiveDesktop"=dword:00000001 ;禁用Active Desktop "NoActiveDesktopChanges"=dword:00000001 ;禁止修改Active Desktop "ClassicShell"=dword:00000001 ;使用传统外壳"NoComponents"=dword:00000001 ;禁用【活动桌面】所有功能"NoInternetIcon"=dword:00000001 ;隐藏桌面【IE图标】"NoNetHood"=dword:00000001 ;隐藏【网上邻居】"NoComputersNearMe"=dword:1 ;隐藏【网上邻居】里的【邻近的计算机】"NoRecentDocsNetHood"=dword:00000001 ;不将文件记录到网上邻居窗口(2000) "NoDesktop"=dword:00000001 ;禁用显示属性(隐藏桌面上所有图标)! "NoCommonGroups"=dword:00000001 ;隐藏菜单中的共享程序"NoFavoritesMenu"=dword:00000001 ;取消〖收藏夹〗项"NoRun"=dword:00000001 ;取消〖运行〗项"NoFind"=dword:00000001 ;取消〖查找〗项"NoSetActiveDesktop"=dword:00000001 ;关闭Setting中Active Desktop项"NoChangeStartMenu"=dword:00000001 ;禁止拖放更改开始菜单中项"NoFolderOptions"=dword:00000001 ;关闭Setting中文件夹选项"NoSMHelp"=dword:00000001 ;取消〖帮助〗项"NoSMMyDocs"=dword:00000001 ;取消〖文档〗项"NoRecentDocsMenu"=dword:00000001 ;取消〖文档〗项"NoRecentDocsHistory"=dword:00000001 ;不在文档项中记录信息"MaxRecentDocs"=dword:00000001 ;0X0到0XFFFFFFFF--文档中记录数目"ClearRecentDocsOnExit"=dword:00000001 ;退出时清除〖文档〗内容"StartMenuLogoff"=dword:00000001 ;取消〖注销〗项(不影响安全模式)"NoLogoff"=dword:00000001 ;取消〖注销〗项"ForceStartMenuLogoff"=dword:00000001 ;强制显示〖注销〗项"NoClose"=dword:00000001 ;取消〖关机〗项"NoSetFolders"=dword:00000001 ;屏蔽开始菜单->设置中控制面板和打印机"NoFolderOptions"=dword:00000001 ;屏蔽文件夹选项命令"NoSetTaskbar"=dword:00000001 ;禁止修改Taskbar和Start菜单的设置"NoTrayContextMenu"=dword:00000001 ;禁止任务栏属性菜单"Nostarbanner"=dword:00000001 ;关闭〖点击这里开始〗"NoStartMenuSubFolder"=dword:00000001 ;隐藏Program文件夹(Win2000中隐藏用户文件) "ClassicShell"=dword:00000001 ;激活Classic Shell双击式桌面=1"NoFileMenu"=dword:00000001 ;在Shell文件夹中关闭File菜单/取消"资源管理器"中运行"NoViewContextMenu"=dword:000000001 ;禁在桌面用上右键"EnforceShellExtensionSecurity"=dword:000000001;只激活认可Shell扩展"LinkResolveIgnoreLinkInfo"=dword:000000001 ;在浏览期间不跟踪Shell快捷键"NoDrives"=hex:000000000 ;隐藏磁盘"NoDrives"=dword:000000000 ;隐藏磁盘该项值从最低位(第0 位)到第25位,共26个字位,分别代表驱动器A-Z,如果第0位为1,表示不显示A,第3位为1,D。
注册表键值大全(新手必看)
注册表键值大全(新手必看)教你轻松玩转注册表——中毒也不怕一、什么是注册表windows的注册表(registry)实质上是一个庞大的数据库,它存储这下面这些内容:软、硬件的有关配置和状态信息,应用程序和资源管理器外壳的初始条件、首选项和卸载数据;计算机的整个系统的设置和各种许可,文件扩展名与应用程序的关联,硬件的描述、状态和属性;计算机性能纪录和底层的系统状态信息,以及各类其他数据。
二、注册表的结构windows为我们提供了一个注册表编辑器(regedit.exe)的工具,它可以用来查看和维护注册表。
由图我们可以看到,注册表编辑器与资源管理器的界面相似。
它有六个分支(有的是五个):hkey-classes-root 文件扩展名与应用的关联及ole信息hkey-current-user 当前登录用户控制面板选项和桌面等的设置,以及映射的网络驱动器hkey-local-machine 计算机硬件与应用程序信息hkey-users 所有登录用户的信息hkey-current-config 计算机硬件配置信息hkey-dyn-data 即插即用和系统性能的动态信息三、注册表修改方法:1.软件修改(安全)通过一些专门的修改工具来修改注册表,比如:magicset、tweakui、winhacker等等。
其实控制面板就是一个这样的工具,只不过功能简单一些。
2.间接修改(比较安全)将要修改的写入一个.reg文件中,然后导入注册表中。
这样做的好处是可以避免错误的写入或删除等操作,但是要求用户了解注册表的内部结构和.reg文件的格式。
3.直接修改(最不安全,但最直接有效)就是通过注册表编辑器直接的来修改注册表的键值数据项,,但是要求用户有一定的注册表知识,熟悉注册表内部结构而且一定要小心谨慎,否则会把系统弄瘫。
四、使用方法(1)修改键值:开始—运行-输入regedit --确定,打开注册表编辑器,在左窗格选定你要修改的子键,在右窗格打到要修改的键值项,右击该键值项,按要求修改,修改完毕。
注册表键值大全
注册表键值大全,黑客常用命令和快捷键使系统没有“运行”选项HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoRun让操作系统无“关闭系统” 选项HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoClose让操作系统无“注销”选项HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoLogOff让操作系统无逻辑驱动器CHKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoDrives让操作系统无法切换至传统DOS的实模式下HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\WinOldApp\NoRealMode让系统登录时显示一个登录窗口,以下是写入启动弹出对话框标题HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Winlogon\Legal NoticeCaption写入启动弹出对话框内容HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Winlogon\Legal NoticeText二、对IE 相关注册表项值项的修改设置浏览器默认主页HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\Start PageHKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\First Home Page修改启动中的输入法启动项HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run\internat.exe设置注册不可更改HKEY_USERS\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Policies\System\DisableRegistryTools向IE右键写入菜单HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\MenuExt\修改浏览器的标题栏HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\Main\Window TitleHKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\Window Title删除IE的分级审查删除Ratings里的内容,重新启动即可.HKEY_LOCAL_MACHINE\oftware\Microsoft\Windows\CurrentVersion\Policies\Ratings使打开IE时候,窗口最大化在HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\ 下在右边的窗口中删除Window_Placement,并且在HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Desktop\Old WorkAreas 下在右边的窗口中删除OldWorkAreaRects 。